 TgWitness
دستاویزات / 07
Telegram · ایکسپورٹ اور تصدیق کریں
کسی کو ایسی فائلیں دیں جنہیں وہ خود آپ کی ورک اسپیس کے مقابل جانچ سکے۔
دستخطوں اور چیک پوائنٹس سے نئے ہیں؟ ایک نمونہ ریکارڈ بدلیں اور دیکھیں کون سی جانچ اسے پکڑتی ہے۔
کیا آپ ایک کاپی کلیکٹر سے دور محفوظ کرنا چاہتے ہیں؟ S3 سیٹ اپ، آبجیکٹ لاک یا تصدیق شدہ بازیابی پر جائیں۔
ایک قابلِ اعتماد حوالہ محفوظ رکھیں
ورک اسپیس کی فنگر پرنٹ کہیں اور لکھیں جہاں کلیکٹر نہ ہو۔ جمع کرنے کے دوران ایویڈنس موڈ آن کریں تاکہ چیک پوائنٹس کو RFC 3161 اور OpenTimestamps ٹائم اسٹیمپس ملیں، یا ایک وِٹنس چلائیں جو پبلک چینل پر پوسٹ کرے۔ دستخط شدہ چیک پوائنٹس کو کہیں اور بھی محفوظ رکھیں: وصول کنندہ کلید، وقت اور پہلے کے جرنل اسٹیٹ کا ان کے ساتھ مقابلہ کرے گا۔
دستیخط شدہ ZIP ڈاؤن لوڈ کریں
ایکسپورٹس ← دستخط شدہ ثبوت ZIP۔ اس میں پورا جرنل اور دستخط شدہ فائل مینی فیسٹ ہے۔ پڑھنے کے قابل رپورٹ Report studio میں بنائیں، یا صرف منتخب ڈیٹا حوالگی اقتباس کے طور پر بھیجیں۔
HTML، PDF اور JSON رپورٹس کی اپنی مہریں ہیں۔ CSV صرف کام کی کاپی ہے؛ سالمیت کے لیے تصدیق شدہ ZIP کے اندر والا CSV استعمال کریں۔
TgWitness کی ایک معتبر کاپی کے ساتھ تصدیق کریں
پروجیکٹ کے ماحول میں، اپنے فنگر پرنٹ اور پاتھس کے ساتھ:
python -m tgwitness.verify evidence.zip --fingerprint TRUSTED_PUBLIC_KEY_SHA256 --tsa-ca TSA-ROOT.pem --checkpoint retained-checkpoint.json --require evidenceایک پاس key_pinned: true اور checkpoint_checked: true دکھاتا ہے۔ --require evidence کو آخری ریکارڈ کے لیے تیسرے فریق کے وقت کی بھی ضرورت ہوتی ہے، جیسے کہ ایک چیک شدہ ٹائم اسٹیمپ: چیک پوائنٹ آپ کی اپنی کلید سے دستخط شدہ ہوتا ہے، لہٰذا یہ خود کافی نہیں ہوتا۔ اس آؤٹ پٹ کو آرکائیو کے ساتھ رکھیں۔ چیک پوائنٹ کو ایکسپورٹ کے اختتام پر یا اس سے پہلے ہونا چاہیے۔
تصدیقی نتیجہ استعمال کریں
- فائلیں: مینی فیسٹ ان کے ہیش باندھتا ہے، دستخط جرنل۔ کوئی بھی تبدیلی ظاہر ہو جاتی ہے۔
- شناخت: آپ کا رکھا ہوا فنگر پرنٹ ثابت کرتا ہے کہ یہ وہی کلید ہے جس کی توقع تھی۔
- پچھلی حالت: چیک پوائنٹ ایکسپورٹ کو حوالگی سے پہلے محفوظ جرنل کے ابتدائی حصے سے ملاتا ہے۔
- کوریج: خلا، حصول کے نتائج اور بھیجیں ← ترمیم ← حذف ٹیسٹ دکھاتے ہیں کہ اس سیٹ اپ نے واقعی کیا پکڑا۔
تفصیلات: تصدیق کیا ثابت کرتی ہے۔
S3 آف سائٹ کاپی مرتب کریں
اپنی ورک اسپیس میں ایکسپورٹس ← آف سائٹ کاپی۔ AWS S3 اور ہر S3 مطابق سروس کے ساتھ کام کرتا ہے۔ جرنل کے حصے، محفوظ فائلیں، ٹائم اسٹیمپس کے ساتھ چیک پوائنٹس اور مکمل چیٹ ایکسپورٹس کاپی کرتا ہے، ہر ایک کلیکٹر چھوڑنے سے پہلے AES-256-GCM سے انکرپٹ۔
آن لائن ڈیمو یہ کنٹرولز اپ لوڈ بند کر کے دکھاتا ہے۔ اصل اسناد صرف اپنی انسٹال میں درج کریں۔
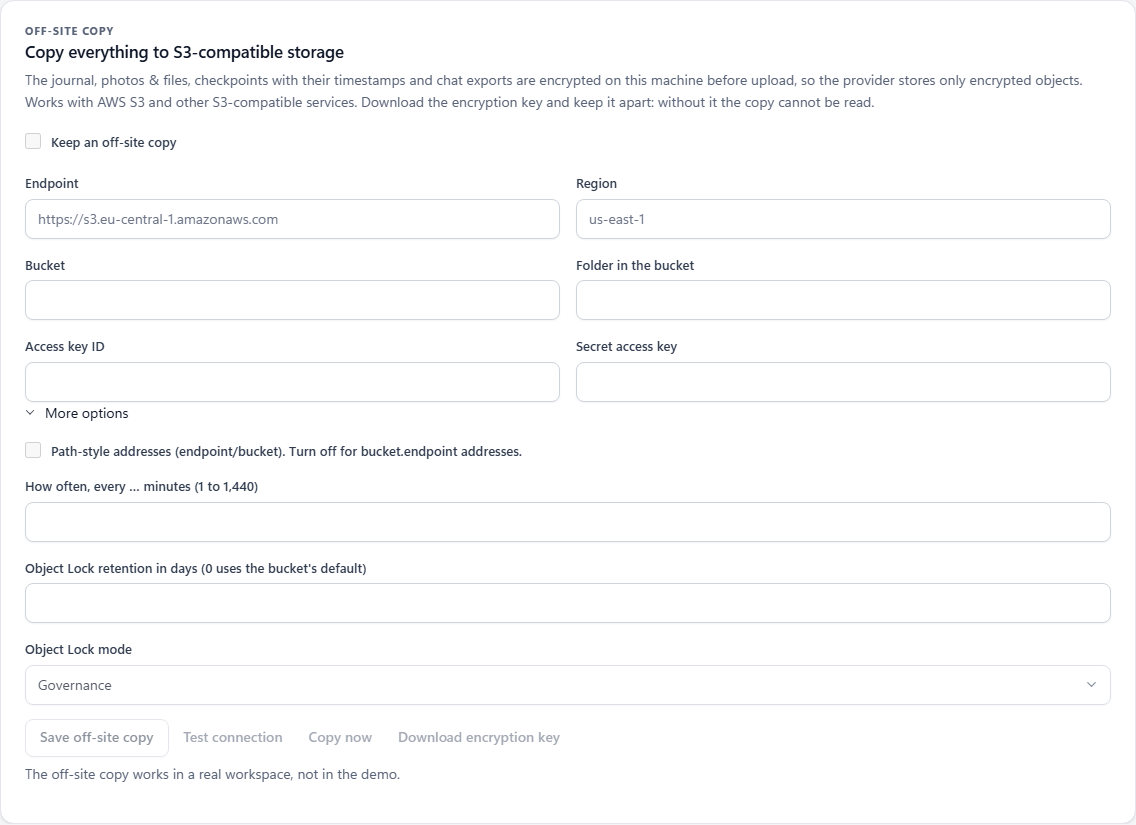
| میدان | کیا داخل کرنا ہے |
|---|---|
| اِینڈ پوائنٹ | اسٹوریج URL، bucket پاتھ یا اسناد کے بغیر۔ مثال: https://s3.example.invalid۔ |
| علاقہ | جو آپ کے فراہم کنندہ کو چاہیے۔ ڈیفالٹ us-east-1۔ |
| بکٹ | موجودہ bucket جس میں آپ لکھ سکیں۔ مثال: example-case-backup۔ |
| بکٹ میں فولڈر | سابقہ، ڈیفالٹ tgwitness۔ اس کے اوپر فی ورک اسپیس سابقہ لگتا ہے۔ |
| ایکسیس کی آئی ڈی / خفیہ ایکسیس کلید | دونوں ایک ساتھ، والٹ میں محفوظ۔ بعد میں دونوں خالی چھوڑیں تو برقرار رہتے ہیں۔ |
| Path-style پتے | آن: endpoint/bucket۔ آف: bucket.endpoint۔ فراہم کنندہ پر منحصر۔ |
| کاپی وقفہ | 1 سے 1,440 منٹ، ڈیفالٹ 5۔ صرف جب ایپ چل رہی ہو۔ |
| آبجیکٹ لاک برقرار رکھنا | دن اور موڈ، اگر bucket Object Lock سپورٹ کرے۔ صفر bucket کا ڈیفالٹ رکھتا ہے۔ |
- bucket بنائیں، آف سائٹ کاپی رکھیں کا نشان ہٹا کر منزل اور اسناد بھریں، آف سائٹ کاپی محفوظ کریں دبائیں۔
- کنکشن ٹیسٹ کریں ایک انکرپٹڈ ٹیسٹ آبجیکٹ اپ لوڈ کرتا ہے۔
- انکرپشن کلید ڈاؤن لوڈ کریں اور کلیکٹر سے دور رکھیں۔ کلید نہیں تو بازیابی نہیں۔
- آف سائٹ کاپی رکھیں پر نشان لگائیں، محفوظ کریں، پھر ابھی کاپی کریں یا شیڈول چلنے دیں۔
رکارڈ برقرار رکھنے اور نقل کی پیش رفت کی جانچ کریں
مزید اختیارات میں برقراری کے دن اور GOVERNANCE یا COMPLIANCE چنیں۔ TgWitness اپ لوڈ شدہ آبجیکٹ سے برقراری واپس پڑھ کر بتاتا ہے: تصدیق شدہ، غائب یا جانچ ناکام۔
پینل آخری دور، آبجیکٹ کی تعداد، بائٹس، کاپی شدہ جرنل کی حد اور غلطیاں دکھاتا ہے۔ غائب مقامی فائل رپورٹ ہو کر اگلے دور میں دوبارہ آزمائی جاتی ہے، باقی کاپی ہوتا رہتا ہے۔
اپ لوڈ براہِ راست، SOCKS5 یا HTTP سے جاتے ہیں۔ صرف MTProxy راستے پر کاپی غلطی کے ساتھ انتظار کرتی ہے۔
بحالی کی کلید کو الگ رکھیں
کلید JSON میں ڈکرپشن کلید، منزل، سابقہ اور کلید فنگر پرنٹ ہیں۔ بازیابی کے لیے یہ اور پڑھنے کی رسائی والی اسٹوریج اسناد چاہئیں۔
endpoint، bucket یا سابقہ بدلا؟ کلید دوبارہ ڈاؤن لوڈ کریں۔ نئی کاپی نئی منزل پر شروع ہوتی ہے؛ پرانے چیٹ ایکسپورٹس وہیں رہتے ہیں۔
دوسری مشین پر بحال کریں اور تصدیق کریں
آپ کو قابلِ اعتماد TgWitness انسٹال، کلید JSON، صرف پڑھنے والی اسٹوریج اسناد اور ایک خالی فولڈر چاہیے:
ونڈوز پاور شیل
$env:TGWITNESS_S3_ACCESS_KEY = 'YOUR_READ_ACCESS_KEY'
$env:TGWITNESS_S3_SECRET_KEY = 'YOUR_READ_SECRET_KEY'
python -m tgwitness.replica restore --key-file tgwitness-replica-key.json --out restored-evidence
لینکس / میک او ایس
export TGWITNESS_S3_ACCESS_KEY='YOUR_READ_ACCESS_KEY'
export TGWITNESS_S3_SECRET_KEY='YOUR_READ_SECRET_KEY'
python -m tgwitness.replica restore --key-file tgwitness-replica-key.json --out restored-evidence
سب کچھ پہلے نجی عارضی فولڈر میں جانچا جاتا ہے: پورا جرنل، چیک پوائنٹس، فائلوں کے ہیش اور سائز۔ غیر محفوظ پاتھس، متضاد حصے یا اپنے چیک پوائنٹ سے چھوٹا جرنل ناکام ہوتا ہے، اور تب کچھ نہیں لکھا جاتا۔
کامیابی پر آپ کو events.jsonl، media/، checkpoints/ اور exports/ ملتے ہیں۔ کمانڈ کا JSON آؤٹ پٹ ان کے ساتھ رکھیں، اور خود رکھے چیک پوائنٹس یا گواہ ریکارڈز سے موازنہ کریں۔