 TgWitness
Documentação / 07
Telegram · Exportar e verificar
Entregue arquivos que o destinatário pode conferir sozinho contra o seu espaço.
Novo em assinaturas e pontos de verificação? Altere um registro de exemplo e veja quais verificações percebem.
Deseja manter uma cópia fora do controle do coletor? Acesse a configuração do S3, o Object Lock ou a recuperação verificada.
Mantenha uma referência confiável
Anote a impressão digital da chave da área de trabalho em algum lugar que não seja o coletor. Durante a coleta, ative o modo de evidência para que os pontos de verificação recebam carimbos de data e hora de acordo com a norma RFC 3161 e o OpenTimestamps, ou execute uma testemunha que publique em um canal público. Mantenha os pontos de verificação assinados em outro local também: o destinatário verifica a chave, a hora e um estado anterior do diário em relação a eles.
Baixe o arquivo ZIP assinado
Exportações → ZIP de evidência assinado. Ele tem o diário inteiro e um manifesto de arquivos assinado. Monte o relatório legível no Report studio ou envie só dados selecionados como extrato de entrega.
Relatórios HTML, PDF e JSON têm selos próprios. O CSV é só uma cópia de trabalho; para integridade, use o CSV de dentro do ZIP verificado.
Verifique com uma cópia confiável do TgWitness
No ambiente do projeto, com sua impressão digital e seus caminhos:
python -m tgwitness.verify evidence.zip --fingerprint TRUSTED_PUBLIC_KEY_SHA256 --tsa-ca TSA-ROOT.pem --checkpoint retained-checkpoint.json --require evidenceUma verificação bem-sucedida exibe key_pinned: true e checkpoint_checked: true. --require evidence também requer uma data e hora de terceiros para o último registro, como um carimbo de data/hora verificado: o ponto de verificação é assinado com sua própria chave, portanto, por si só, não é suficiente. Mantenha essa saída junto ao arquivo. O ponto de verificação deve estar no final da exportação ou antes dela.
Utilize o resultado da verificação
- Arquivos: o manifesto amarra os hashes e as assinaturas amarram o diário. Qualquer mudança aparece.
- Identidade: a impressão digital que você guardou prova que é a chave esperada.
- Estado anterior: um ponto de verificação compara a exportação com um prefixo do diário salvo antes da entrega.
- Cobertura: lacunas, resultados de aquisição e um teste enviar → editar → excluir mostram o que esta configuração realmente capturou.
Detalhes: o que a verificação prova.
Configure a cópia externa no S3
Exportações → Cópia externa no seu espaço. Funciona com AWS S3 e qualquer serviço compatível com S3. Copia segmentos do diário, arquivos salvos, pontos de verificação com seus carimbos de tempo e exportações de chats prontas, cada um criptografado com AES-256-GCM antes de sair do coletor.
A demo online mostra esses controles com o envio desligado. Só informe credenciais reais na sua própria instalação.
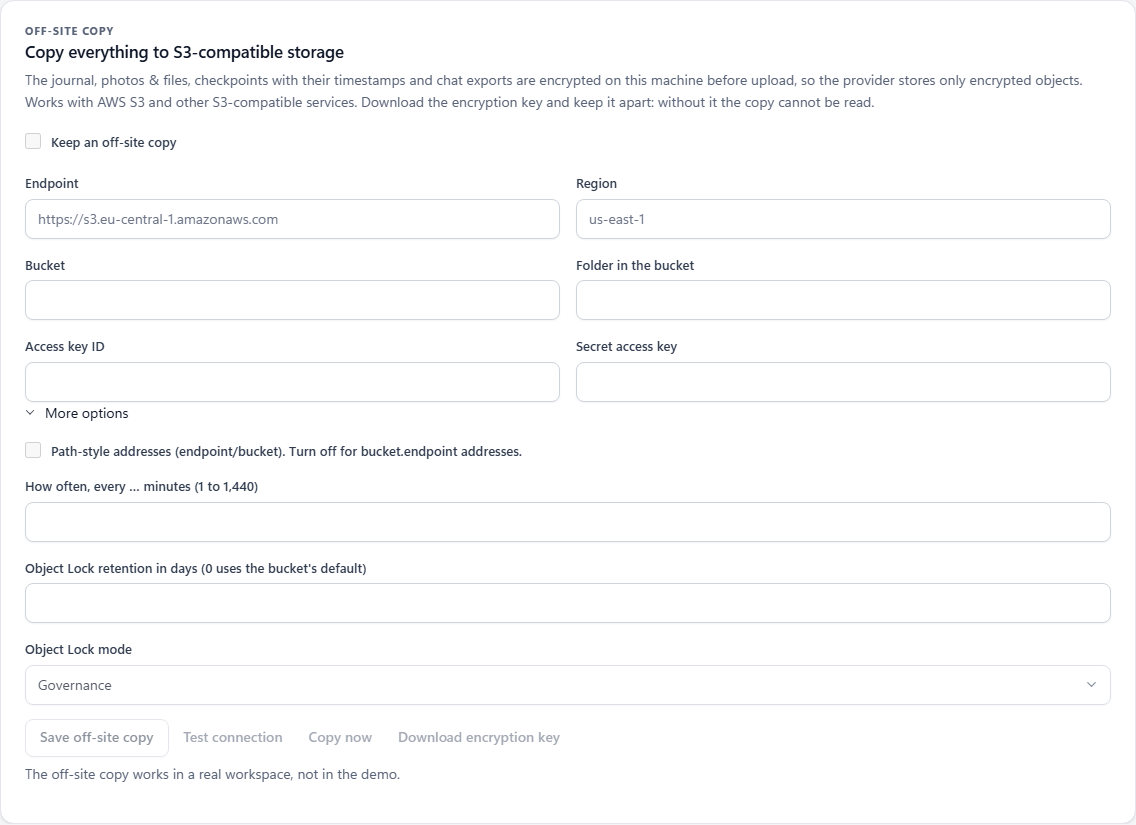
| Campo | O que inserir |
|---|---|
| Endpoint | URL do armazenamento, sem caminho de bucket nem credenciais. Exemplo: https://s3.example.invalid. |
| Região | O que o seu provedor exigir. Padrão us-east-1. |
| Bucket | Um bucket existente onde você possa gravar. Exemplo: example-case-backup. |
| Pasta no bucket | Prefixo, padrão tgwitness. Um prefixo por espaço é acrescentado. |
| ID da chave de acesso / Chave secreta de acesso | As duas juntas, guardadas no cofre. Deixe ambas vazias depois para mantê-las. |
| Endereços no formato de caminho | Ligado: endpoint/bucket. Desligado: bucket.endpoint. Depende do provedor. |
| Intervalo de cópia | De 1 a 1.440 minutos, padrão 5. Só enquanto o app está rodando. |
| Retenção do Object Lock | Dias e modo, se o bucket suportar Object Lock. Zero mantém o padrão do bucket. |
- Crie o bucket, preencha destino e credenciais com Manter uma cópia externa desmarcado e clique em Salvar cópia externa.
- Testar conexão envia um objeto de teste criptografado.
- Baixar chave de criptografia e guarde longe do coletor. Sem chave, sem recuperação.
- Marque Manter uma cópia externa, salve e depois Copiar agora ou deixe o agendamento rodar.
Verifique a retenção e o andamento da cópia
Em Mais opções escolha os dias de retenção e GOVERNANCE ou COMPLIANCE. O TgWitness lê a retenção de volta de um objeto enviado e informa: confirmada, ausente ou falha na verificação.
O painel mostra a última passada, número de objetos, bytes, limite do diário copiado e erros. Um arquivo local ausente é relatado e tentado de novo na próxima passada; o resto continua copiando.
Os envios vão direto, por SOCKS5 ou por HTTP. Com uma rota só MTProxy, a cópia espera com um erro.
Guarde a chave de recuperação em local separado
O JSON da chave tem a chave de descriptografia, o destino, o prefixo e a impressão digital da chave. Para recuperar, você precisa dele mais credenciais de armazenamento com leitura.
Mudou endpoint, bucket ou prefixo? Baixe a chave de novo. Uma cópia nova começa no novo destino; exportações antigas ficam onde estavam.
Restaurar e verificar em outro computador
Você precisa de uma instalação confiável do TgWitness, do JSON da chave, de credenciais só de leitura e de uma pasta vazia:
Windows PowerShell
$env:TGWITNESS_S3_ACCESS_KEY = 'YOUR_READ_ACCESS_KEY'
$env:TGWITNESS_S3_SECRET_KEY = 'YOUR_READ_SECRET_KEY'
python -m tgwitness.replica restore --key-file tgwitness-replica-key.json --out restored-evidence
Linux / macOS
export TGWITNESS_S3_ACCESS_KEY='YOUR_READ_ACCESS_KEY'
export TGWITNESS_S3_SECRET_KEY='YOUR_READ_SECRET_KEY'
python -m tgwitness.replica restore --key-file tgwitness-replica-key.json --out restored-evidence
Tudo é verificado antes numa pasta temporária privada: o diário inteiro, os pontos de verificação, hashes e tamanhos dos arquivos. Caminhos inseguros, segmentos conflitantes ou um diário menor que o ponto de verificação falham, e aí nada é gravado.
Se der certo, você recebe events.jsonl, media/, checkpoints/ e exports/. Guarde junto a saída JSON do comando e compare com os pontos de verificação ou registros da testemunha que você mesmo guardou.