 TgWitness
التوثيق / 07
Telegram · التصدير والتحقق
سلّم شخصًا ملفات يمكنه التحقق منها بنفسه مقابل مساحة عملك.
جديد على التوقيعات ونقاط التحقق؟ غيّر سجلاً تجريبيًا وانظر أي فحص يكتشفه.
هل تريد الاحتفاظ بنسخة بعيدًا عن الجهة التي تجمع البيانات؟ انتقل إلى إعدادات S3، أو «قفل الكائن» (Object Lock)، أو «الاسترداد المؤكد».
احتفظ بمصدر موثوق
قم بتدوين بصمة مفتاح مساحة العمل في مكان آخر غير أداة التجميع. أثناء التجميع، قم بتشغيل وضع الأدلة حتى تحصل نقاط الفحص على طوابع زمنية وفقًا لمعيار RFC 3161 وOpenTimestamps، أو قم بتشغيل شاهد ينشر في قناة عامة. احتفظ بنقاط الفحص الموقعة في مكان آخر أيضًا: حيث يقوم المستلم بمقارنة المفتاح والوقت وحالة السجل السابقة بها.
تنزيل ملف ZIP الموقّع
الصادرات ← ملف ZIP للأدلة موقّع. يحتوي على السجل كاملاً وبيان ملفات موقّع. شكّل التقرير المقروء في Report studio، أو أرسل البيانات المختارة فقط كـمستخلص تسليم.
تقارير HTML وPDF وJSON تحمل أختامها الخاصة. ملف CSV مجرد نسخة عمل، وللسلامة استخدم CSV الموجود داخل ملف ZIP المتحقق منه.
تحقق من صحة المعلومات باستخدام نسخة موثوقة من TgWitness
في بيئة المشروع، ببصمتك ومساراتك:
python -m tgwitness.verify evidence.zip --fingerprint TRUSTED_PUBLIC_KEY_SHA256 --tsa-ca TSA-ROOT.pem --checkpoint retained-checkpoint.json --require evidenceيُظهر الفحص key_pinned: true وcheckpoint_checked: true. كما يحتاج --require evidence أيضًا إلى وقت من طرف ثالث للسجل الأخير، مثل طابع زمني تم التحقق منه: يتم توقيع نقطة التحقق بمفتاحك الخاص، لذا فهي لا تكفي بمفردها. احتفظ بهذا الناتج بجانب الأرشيف. يجب أن تكون نقطة التحقق عند نهاية التصدير أو قبلها.
استخدم نتيجة التحقق
- الملفات: البيان يربط تجزئاتها، والتوقيعات تربط السجل. أي تغيير يظهر.
- الهوية: البصمة التي احتفظت بها تثبت أنه المفتاح الذي توقعته.
- الحالة السابقة: نقطة التحقق تقارن التصدير ببداية السجل المحفوظة قبل التسليم.
- التغطية: الفجوات ونتائج الاستحواذ واختبار إرسال ← تعديل ← حذف تُظهر ما التقطه هذا الإعداد فعلاً.
التفاصيل: ما يثبته التحقق.
إعداد نسخة خارجية على S3
الصادرات ← نسخة خارج الموقع في مساحة عملك. يعمل مع AWS S3 وأي خدمة متوافقة مع S3. ينسخ مقاطع السجل والملفات المحفوظة ونقاط التحقق مع طوابعها الزمنية وصادرات المحادثات المكتملة، وكل منها مشفّر بـ AES-256-GCM قبل مغادرة المُجمِّع.
يعرض العرض التوضيحي عبر الإنترنت هذه العناصر مع إيقاف الرفع. أدخل بيانات الاعتماد الحقيقية في تثبيتك الخاص فقط.
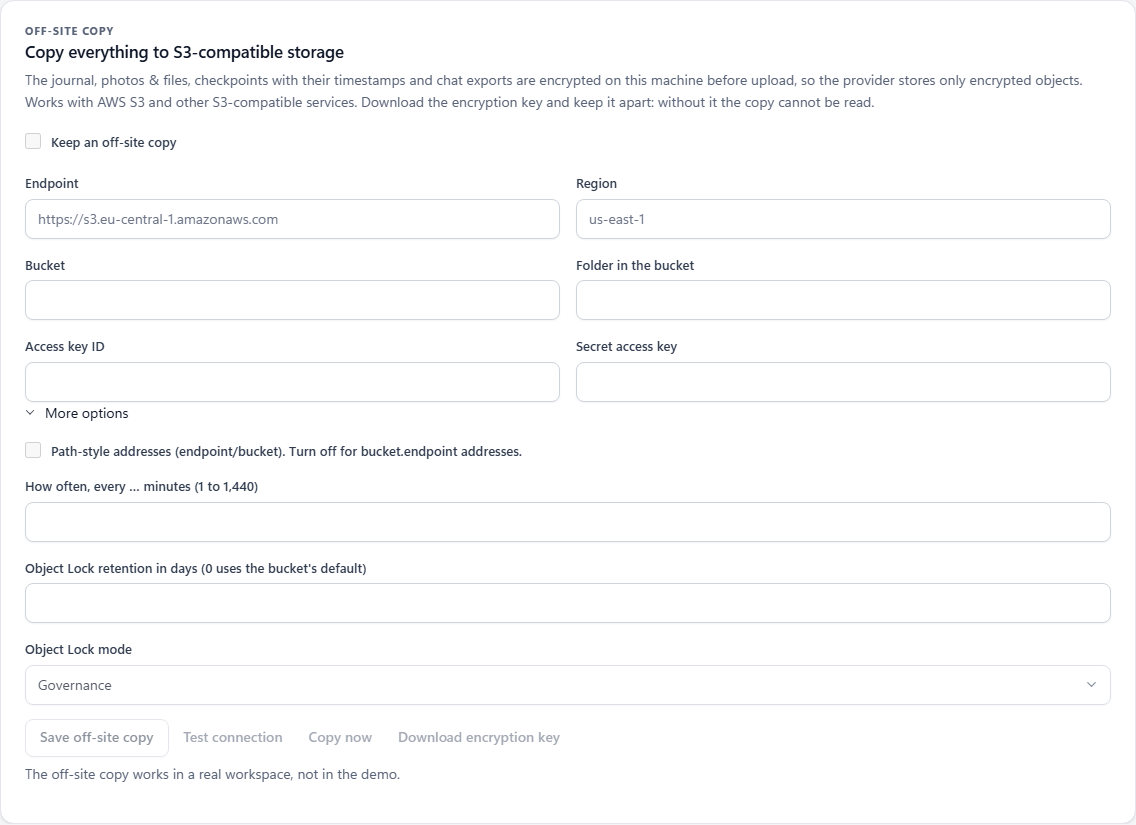
| المجال | ما يجب إدخاله |
|---|---|
| نقطة النهاية | عنوان URL للتخزين، دون مسار الحاوية أو بيانات الاعتماد. مثال: https://s3.example.invalid. |
| المنطقة | ما يتطلبه مزوّدك. الافتراضي us-east-1. |
| حاوية | حاوية موجودة يمكنك الكتابة فيها. مثال: example-case-backup. |
| مجلد في المجموعة | البادئة، الافتراضية tgwitness. تُضاف فوقها بادئة لكل مساحة عمل. |
| معرف مفتاح الوصول / مفتاح الوصول السري | كلاهما معًا، ويُحفظان في الخزنة. اترك الحقلين فارغين لاحقًا للإبقاء عليهما. |
| عناوين بنمط المسار | مفعّل: endpoint/bucket. معطّل: bucket.endpoint. يعتمد على المزوّد. |
| فاصل النص | من 1 إلى 1,440 دقيقة، الافتراضي 5. فقط أثناء تشغيل التطبيق. |
| الاحتفاظ بـ Object Lock | الأيام والوضع، إذا كانت الحاوية تدعم Object Lock. الصفر يُبقي إعداد الحاوية الافتراضي. |
- أنشئ الحاوية، واملأ الوجهة وبيانات الاعتماد مع ترك الاحتفاظ بنسخة خارج الموقع غير محدد، ثم اضغط حفظ النسخة خارج الموقع.
- اختبار الاتصال يرفع كائن اختبار مشفّرًا.
- تنزيل مفتاح التشفير واحفظه بعيدًا عن المُجمِّع. بلا مفتاح، لا استرداد.
- حدّد الاحتفاظ بنسخة خارج الموقع، واحفظ، ثم انسخ الآن أو دع الجدول يعمل.
التحقق من الاحتفاظ بالبيانات ومتابعة تقدم عملية النسخ
ضمن خيارات إضافية اختر أيام الاحتفاظ وGOVERNANCE أو COMPLIANCE. يقرأ TgWitness إعداد الاحتفاظ من كائن مرفوع ويخبرك: مؤكد، أو غير موجود، أو فشل الفحص.
تعرض اللوحة آخر جولة، وعدد الكائنات، والبايتات، وحد السجل المنسوخ، والأخطاء. يُبلَّغ عن الملف المحلي المفقود ويُعاد محاولته في الجولة التالية، ويستمر نسخ الباقي.
يتم الرفع عبر الاتصال المباشر أو SOCKS5 أو HTTP. مع مسار MTProxy فقط تنتظر النسخة مع خطأ.
احتفظ بمفتاح الاستعادة في مكان منفصل
يحتوي ملف JSON للمفتاح على مفتاح فك التشفير والوجهة والبادئة وبصمة المفتاح. للاسترداد تحتاجه مع بيانات اعتماد تخزين بصلاحية قراءة.
غيّرت نقطة النهاية أو الحاوية أو البادئة؟ نزّل المفتاح مرة أخرى. تبدأ نسخة جديدة في الوجهة الجديدة، وتبقى صادرات المحادثات القديمة حيث كانت.
استعادة البيانات والتحقق منها على جهاز آخر
تحتاج إلى تثبيت TgWitness تثق به، وملف JSON للمفتاح، وبيانات اعتماد تخزين للقراءة فقط، ومجلد فارغ:
Windows PowerShell
$env:TGWITNESS_S3_ACCESS_KEY = 'YOUR_READ_ACCESS_KEY'
$env:TGWITNESS_S3_SECRET_KEY = 'YOUR_READ_SECRET_KEY'
python -m tgwitness.replica restore --key-file tgwitness-replica-key.json --out restored-evidence
Linux / macOS
export TGWITNESS_S3_ACCESS_KEY='YOUR_READ_ACCESS_KEY'
export TGWITNESS_S3_SECRET_KEY='YOUR_READ_SECRET_KEY'
python -m tgwitness.replica restore --key-file tgwitness-replica-key.json --out restored-evidence
يُفحص كل شيء أولاً في مجلد مؤقت خاص: السجل كاملاً، ونقاط التحقق، وتجزئات الملفات وأحجامها. المسارات غير الآمنة أو المقاطع المتعارضة أو السجل الأقصر من نقطة تحققه تفشل، وعندها لا يُكتب أي شيء.
عند النجاح تحصل على events.jsonl وmedia/ وcheckpoints/ وexports/. احفظ ناتج JSON للأمر معها، وقارن بنقاط التحقق أو سجلات الشاهد التي احتفظت بها بنفسك.