 TgWitness
תיעוד / 07
Telegram · ייצוא ואימות
מסרו למישהו קבצים שהוא יכול לבדוק בעצמו מול סביבת העבודה שלכם.
חדשים בחתימות ובנקודות ביקורת? שנו רשומה לדוגמה וראו איזו בדיקה תופסת את זה.
רוצים לשמור עותק בנפרד מהאוסף? עברו להגדרות S3, נעילת אובייקטים או שחזור מאומת.
שמרו על מקור מידע אמין
רשמו את טביעת האצבע של מפתח סביבת העבודה במקום אחר מלבד האספן. במהלך האיסוף, הפעילו את מצב הראיות כדי שנקודות הבדיקה יקבלו חותמות זמן לפי RFC 3161 ו-OpenTimestamps, או הפעילו עד המפרסם בערוץ ציבורי. שמרו את נקודות הבדיקה החתומות גם במקום אחר: הנמען בודק את המפתח, את הזמן ואת מצב היומן הקודם ביחס אליהן.
הורד את קובץ ה-ZIP החתום
ייצואים ← ZIP ראיות חתום. יש בו את היומן כולו ומניפסט קבצים חתום. עצבו את הדוח הקריא ב-Report studio, או שלחו רק נתונים נבחרים כתמצית מסירה.
לדוחות HTML, PDF ו-JSON יש חותמות משלהם. CSV הוא רק עותק עבודה; לשלמות השתמשו ב-CSV שבתוך ה-ZIP המאומת.
אמת באמצעות עותק מהימן של TgWitness
בסביבת הפרויקט, עם טביעת האצבע והנתיבים שלכם:
python -m tgwitness.verify evidence.zip --fingerprint TRUSTED_PUBLIC_KEY_SHA256 --tsa-ca TSA-ROOT.pem --checkpoint retained-checkpoint.json --require evidenceתוצאה מוצלחת מציגה את key_pinned: true ו-checkpoint_checked: true. --require evidence דורש גם זמן מצד שלישי עבור הרשומה האחרונה, כגון חותמת זמן מאומתת: נקודת הבדיקה חתומה במפתח שלך, ולכן כשלעצמה היא אינה מספיקה. שמור את הפלט הזה לצד הארכיון. נקודת הבדיקה חייבת להיות בסוף הייצוא או לפניו.
השתמש בתוצאת האימות
- קבצים: המניפסט קושר את הגיבובים שלהם, והחתימות קושרות את היומן. כל שינוי ייראה.
- זהות: טביעת האצבע ששמרתם מוכיחה שזה המפתח שציפיתם לו.
- מצב קודם: נקודת ביקורת משווה את הייצוא לתחילת יומן שנשמרה לפני המסירה.
- כיסוי: פערים, תוצאות רכישה ובדיקת שליחה ← עריכה ← מחיקה מראים מה ההגדרה הזו באמת תפסה.
פרטים: מה האימות מוכיח.
הגדרת העותק החיצוני ב-S3
ייצואים ← עותק מחוץ לאתר בסביבת העבודה. עובד עם AWS S3 וכל דבר תואם S3. מעתיק מקטעי יומן, קבצים שמורים, נקודות ביקורת עם חותמות הזמן שלהן וייצואי צ'אטים שהסתיימו, כל אחד מוצפן ב-AES-256-GCM לפני שהוא עוזב את האוסף.
ההדגמה המקוונת מציגה את הפקדים האלה עם העלאות כבויות. הזינו פרטי גישה אמיתיים רק בהתקנה שלכם.
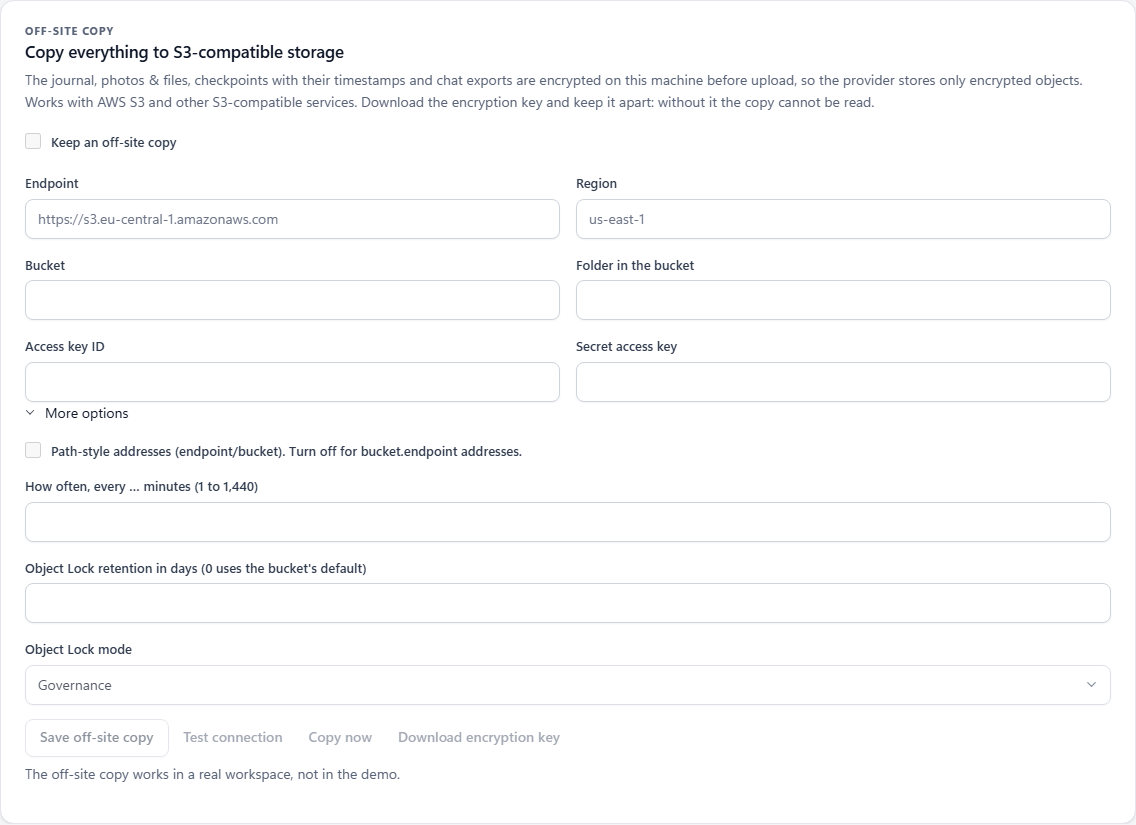
| תחום | מה להזין |
|---|---|
| נקודת קצה | כתובת האחסון, בלי נתיב bucket או פרטי גישה. דוגמה: https://s3.example.invalid. |
| אזור | מה שהספק שלכם צריך. ברירת מחדל us-east-1. |
| דלי | bucket קיים שאפשר לכתוב אליו. דוגמה: example-case-backup. |
| תיקייה בסל | קידומת, ברירת מחדל tgwitness. קידומת לכל סביבת עבודה מתווספת מעליה. |
| מזהה מפתח גישה / מפתח גישה סודי | שניהם יחד, נשמרים בכספת. השאירו את שניהם ריקים בהמשך כדי לשמור אותם. |
| כתובות בסגנון Path | פעיל: endpoint/bucket. כבוי: bucket.endpoint. תלוי בספק. |
| מרווח בין טקסטים | 1 עד 1,440 דקות, ברירת מחדל 5. רק כשהאפליקציה רצה. |
| שמירת נתוני Object Lock | ימים ומצב, אם ה-bucket תומך ב-Object Lock. אפס שומר את ברירת המחדל של ה-bucket. |
- צרו את ה-bucket, מלאו יעד ופרטי גישה כש-שמירת עותק מחוץ לאתר לא מסומן, לחצו שמירת עותק מחוץ לאתר.
- בדיקת חיבור מעלה אובייקט בדיקה מוצפן.
- הורדת מפתח הצפנה ושמרו אותו הרחק מהאוסף. אין מפתח, אין שחזור.
- סמנו שמירת עותק מחוץ לאתר, שמרו, ואז העתקה עכשיו או תנו לתזמון לרוץ.
בדוק את משך השמירה ואת התקדמות ההעתקה
תחת אפשרויות נוספות בחרו ימי שמירה ו-GOVERNANCE או COMPLIANCE. TgWitness קורא בחזרה את השמירה מאובייקט שהועלה ומודיע: אושר, חסר או שהבדיקה נכשלה.
הלוח מציג את הסבב האחרון, מספר אובייקטים, בתים, גבול היומן שהועתק ושגיאות. קובץ מקומי חסר מדווח ומנוסה שוב בסבב הבא, והשאר ממשיך להיות מועתק.
ההעלאות עוברות בחיבור ישיר, SOCKS5 או HTTP. עם נתיב MTProxy בלבד העותק מחכה עם שגיאה.
יש לשמור את מפתח השחזור בנפרד
ב-JSON של המפתח יש את מפתח הפענוח, היעד, הקידומת וטביעת האצבע של המפתח. לשחזור צריך אותו ועוד פרטי גישה לאחסון עם הרשאת קריאה.
שיניתם endpoint, bucket או קידומת? הורידו את המפתח שוב. עותק חדש מתחיל ביעד החדש; ייצואי צ'אטים ישנים נשארים במקומם.
שחזור ואימות במחשב אחר
צריך התקנת TgWitness שאתם סומכים עליה, את ה-JSON של המפתח, פרטי גישה לאחסון לקריאה בלבד ותיקייה ריקה:
Windows PowerShell
$env:TGWITNESS_S3_ACCESS_KEY = 'YOUR_READ_ACCESS_KEY'
$env:TGWITNESS_S3_SECRET_KEY = 'YOUR_READ_SECRET_KEY'
python -m tgwitness.replica restore --key-file tgwitness-replica-key.json --out restored-evidence
Linux / macOS
export TGWITNESS_S3_ACCESS_KEY='YOUR_READ_ACCESS_KEY'
export TGWITNESS_S3_SECRET_KEY='YOUR_READ_SECRET_KEY'
python -m tgwitness.replica restore --key-file tgwitness-replica-key.json --out restored-evidence
הכול נבדק קודם בתיקייה זמנית פרטית: היומן כולו, נקודות ביקורת, גיבובי קבצים וגדלים. נתיבים לא בטוחים, מקטעים סותרים או יומן קצר מנקודת הביקורת שלו נכשלים, ואז שום דבר לא נכתב החוצה.
בהצלחה מקבלים events.jsonl, media/, checkpoints/ ו-exports/. שמרו את פלט ה-JSON של הפקודה איתם, והשוו מול נקודות ביקורת או רשומות עד ששמרתם בעצמכם.