 TgWitness
เอกสาร / 07
Telegram · ส่งออกและตรวจสอบ
ส่งมอบไฟล์ที่ผู้รับตรวจสอบกับพื้นที่ทำงานของคุณได้ด้วยตัวเอง
ยังไม่คุ้นกับลายเซ็นและ checkpoint? ลองเปลี่ยนรายการตัวอย่าง แล้วดูว่าการตรวจข้อใดจับได้
ต้องการเก็บสำเนาไว้แยกจากผู้เก็บข้อมูล? ไปที่การตั้งค่า S3, Object Lock หรือการกู้คืนที่ได้รับการยืนยัน
เก็บรักษาแหล่งอ้างอิงที่น่าเชื่อถือ
บันทึกลายนิ้วมือของกุญแจพื้นที่ทำงานไว้ที่อื่นนอกเหนือจากตัวเก็บข้อมูล ขณะเก็บข้อมูล ให้เปิดโหมดหลักฐานเพื่อให้จุดตรวจสอบได้รับเวลาประทับตามมาตรฐาน RFC 3161 และ OpenTimestamps หรือเรียกใช้พยานที่โพสต์ไปยังช่องสาธารณะ เก็บจุดตรวจสอบที่ลงนามไว้ที่อื่นด้วย: ผู้รับจะตรวจสอบกุญแจ เวลา และสถานะบันทึกก่อนหน้ากับข้อมูลเหล่านี้
ดาวน์โหลดไฟล์ ZIP ที่ลงนามแล้ว
การส่งออก → ZIP หลักฐานที่ลงนาม มีบันทึกทั้งหมดและแมนิเฟสต์ไฟล์ที่ลงนาม จัดรูปรายงานที่อ่านง่ายใน Report studio หรือส่งเฉพาะข้อมูลที่เลือกเป็น ชุดสกัดสำหรับส่งมอบ
รายงาน HTML, PDF และ JSON มีตราผนึกของตัวเอง CSV เป็นแค่สำเนาใช้งาน หากต้องการความถูกต้องครบถ้วน ให้ใช้ CSV ภายใน ZIP ที่ตรวจสอบแล้ว
ตรวจสอบด้วยสำเนา TgWitness ที่เชื่อถือได้
ในสภาพแวดล้อมของโปรเจกต์ ด้วยลายนิ้วมือและพาธของคุณเอง:
python -m tgwitness.verify evidence.zip --fingerprint TRUSTED_PUBLIC_KEY_SHA256 --tsa-ca TSA-ROOT.pem --checkpoint retained-checkpoint.json --require evidenceผลลัพธ์จะแสดง key_pinned: true และ checkpoint_checked: true --require evidence ยังต้องการข้อมูลเวลาจากแหล่งภายนอกสำหรับบันทึกสุดท้าย เช่น เวลาที่ตรวจสอบแล้ว: จุดตรวจสอบถูกลงนามด้วยกุญแจของคุณเอง ดังนั้นเพียงตัวมันเองยังไม่เพียงพอ ให้เก็บผลลัพธ์นั้นไว้ข้างๆ ไฟล์เก็บถาวร จุดตรวจสอบต้องอยู่ ณ หรือก่อนจุดสิ้นสุดของการส่งออก
ใช้ผลการตรวจสอบ
- ไฟล์: แมนิเฟสต์ผูกค่าแฮชของไฟล์ ลายเซ็นผูกบันทึก การเปลี่ยนแปลงใดๆ จะปรากฏ
- ตัวตน: ลายนิ้วมือที่คุณเก็บไว้พิสูจน์ว่าเป็นคีย์ที่คุณคาดไว้
- สถานะก่อนหน้า: checkpoint เทียบการส่งออกกับส่วนต้นของบันทึกที่บันทึกไว้ก่อนการส่งมอบ
- ความครอบคลุม: ช่องว่าง ผลการได้มา และการทดสอบ ส่ง → แก้ไข → ลบ แสดงว่าการตั้งค่านี้จับอะไรได้จริง
รายละเอียด: การตรวจสอบพิสูจน์อะไรได้
ตั้งค่าสำเนาสำรอง S3 นอกสถานที่
การส่งออก → สำเนานอกสถานที่ ในพื้นที่ทำงานของคุณ ใช้ได้กับ AWS S3 และทุกบริการที่เข้ากันได้กับ S3 คัดลอกส่วนของบันทึก ไฟล์ที่บันทึกไว้ checkpoint พร้อมการประทับเวลา และการส่งออกแชทที่เสร็จแล้ว แต่ละรายการเข้ารหัสด้วย AES-256-GCM ก่อนออกจากเครื่องเก็บข้อมูล
เดโมออนไลน์แสดงตัวควบคุมเหล่านี้โดยปิดการอัปโหลด ใส่ข้อมูลรับรองจริงเฉพาะในการติดตั้งของคุณเอง
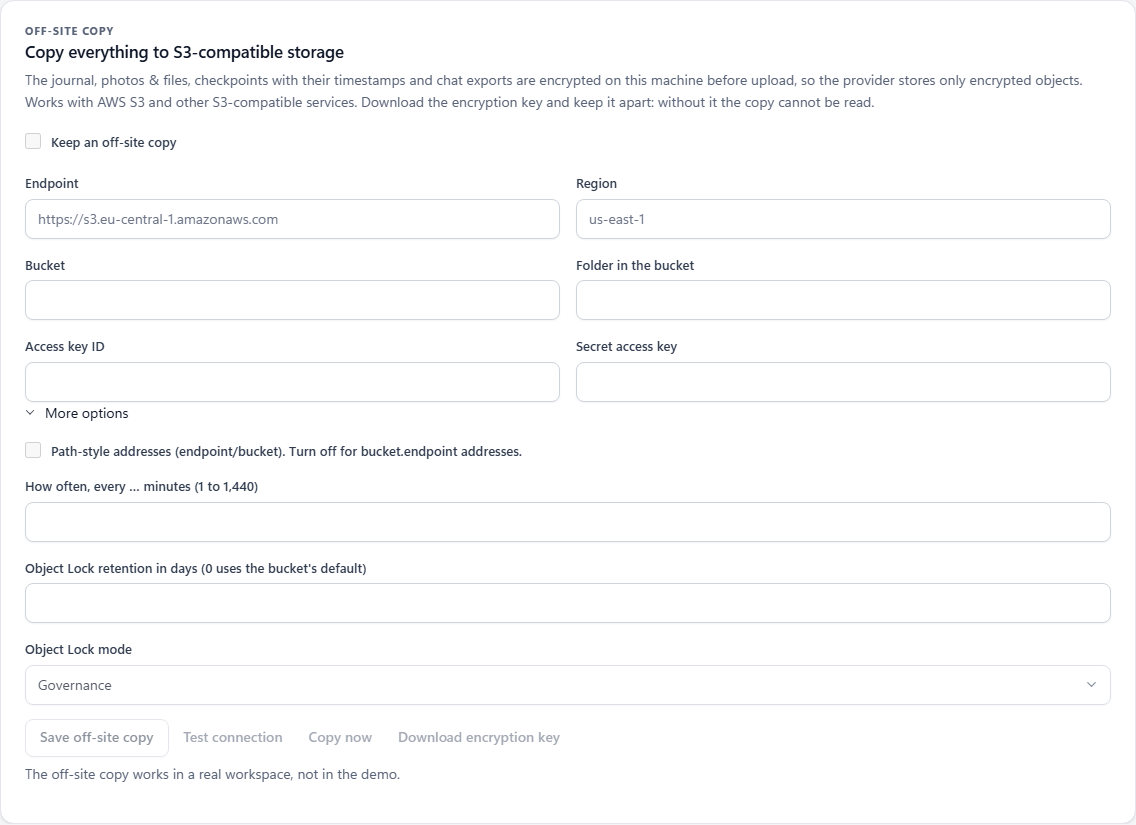
| Field | สิ่งที่ต้องกรอก |
|---|---|
| จุดปลายทาง | URL ของที่เก็บข้อมูล ไม่มีพาธ bucket หรือข้อมูลรับรอง ตัวอย่าง: https://s3.example.invalid |
| ภูมิภาค | ตามที่ผู้ให้บริการของคุณกำหนด ค่าเริ่มต้น us-east-1 |
| Bucket | bucket ที่มีอยู่แล้วซึ่งคุณเขียนได้ ตัวอย่าง: example-case-backup |
| โฟลเดอร์ใน bucket | คำนำหน้า ค่าเริ่มต้น tgwitness จะมีคำนำหน้าของแต่ละพื้นที่ทำงานต่อท้ายเพิ่ม |
| ID กุญแจการเข้าถึง / กุญแจการเข้าถึงลับ | ใส่ทั้งสองค่าพร้อมกัน เก็บไว้ในห้องนิรภัย ภายหลังเว้นว่างทั้งคู่เพื่อคงค่าเดิม |
| ที่อยู่แบบ Path | เปิด: endpoint/bucket ปิด: bucket.endpoint ขึ้นอยู่กับผู้ให้บริการ |
| ช่วงเวลาการคัดลอก | 1 ถึง 1,440 นาที ค่าเริ่มต้น 5 เฉพาะขณะแอปทำงาน |
| การเก็บรักษาข้อมูลตามหลัก Object Lock | จำนวนวันและโหมด หาก bucket รองรับ Object Lock ศูนย์คือคงค่าเริ่มต้นของ bucket |
- สร้าง bucket กรอกปลายทางและข้อมูลรับรองโดยไม่เลือก เก็บสำเนาไว้นอกสถานที่ แล้วกด บันทึกสำเนานอกสถานที่
- ทดสอบการเชื่อมต่อ อัปโหลดออบเจ็กต์ทดสอบที่เข้ารหัส
- ดาวน์โหลดคีย์เข้ารหัส แล้วเก็บให้ห่างจากเครื่องเก็บข้อมูล ไม่มีคีย์ ก็กู้คืนไม่ได้
- เลือก เก็บสำเนาไว้นอกสถานที่ บันทึก แล้ว คัดลอกทันที หรือปล่อยให้ตารางเวลาทำงาน
ตรวจสอบระยะเวลาการเก็บรักษาข้อมูลและสถานะการคัดลอก
ใน ตัวเลือกเพิ่มเติม เลือกจำนวนวันเก็บรักษาและ GOVERNANCE หรือ COMPLIANCE TgWitness อ่านค่าการเก็บรักษากลับจากออบเจ็กต์ที่อัปโหลดแล้วแจ้งว่า: ยืนยันแล้ว ไม่มี หรือการตรวจล้มเหลว
แผงควบคุมแสดงรอบล่าสุด จำนวนออบเจ็กต์ ไบต์ ขอบเขตบันทึกที่คัดลอกแล้ว และข้อผิดพลาด ไฟล์ในเครื่องที่หายไปจะถูกรายงานและลองใหม่ในรอบถัดไป ส่วนที่เหลือคัดลอกต่อไป
การอัปโหลดผ่านการเชื่อมต่อตรง SOCKS5 หรือ HTTP หากเส้นทางเป็น MTProxy อย่างเดียว สำเนาจะรอพร้อมข้อผิดพลาด
เก็บกุญแจกู้คืนไว้แยกต่างหาก
JSON ของคีย์มีคีย์ถอดรหัส ปลายทาง คำนำหน้า และลายนิ้วมือคีย์ สำหรับการกู้คืน คุณต้องมีไฟล์นี้พร้อมข้อมูลรับรองที่เก็บข้อมูลที่มีสิทธิ์อ่าน
เปลี่ยน endpoint, bucket หรือคำนำหน้า? ดาวน์โหลดคีย์อีกครั้ง สำเนาใหม่เริ่มที่ปลายทางใหม่ การส่งออกแชทเก่ายังอยู่ที่เดิม
กู้คืนและตรวจสอบบนเครื่องอื่น
คุณต้องมีการติดตั้ง TgWitness ที่เชื่อถือได้ JSON ของคีย์ ข้อมูลรับรองที่เก็บข้อมูลแบบอ่านอย่างเดียว และโฟลเดอร์ว่าง:
Windows PowerShell
$env:TGWITNESS_S3_ACCESS_KEY = 'YOUR_READ_ACCESS_KEY'
$env:TGWITNESS_S3_SECRET_KEY = 'YOUR_READ_SECRET_KEY'
python -m tgwitness.replica restore --key-file tgwitness-replica-key.json --out restored-evidence
Linux / macOS
export TGWITNESS_S3_ACCESS_KEY='YOUR_READ_ACCESS_KEY'
export TGWITNESS_S3_SECRET_KEY='YOUR_READ_SECRET_KEY'
python -m tgwitness.replica restore --key-file tgwitness-replica-key.json --out restored-evidence
ทุกอย่างถูกตรวจก่อนในโฟลเดอร์ชั่วคราวส่วนตัว: บันทึกทั้งหมด checkpoint ค่าแฮชและขนาดไฟล์ พาธที่ไม่ปลอดภัย ส่วนที่ขัดแย้งกัน หรือบันทึกที่สั้นกว่า checkpoint ของมันจะล้มเหลว และจะไม่มีอะไรถูกเขียนออกมา
เมื่อสำเร็จ คุณจะได้ events.jsonl, media/, checkpoints/ และ exports/ เก็บผลลัพธ์ JSON ของคำสั่งไว้ด้วยกัน และเทียบกับ checkpoint หรือบันทึกของพยานที่คุณเก็บไว้เอง