 TgWitness
مستندسازی / 07
Telegram · صادرات و تأیید
فایلهایی به کسی بدهید که خودش بتواند با فضای کاری شما مقایسه و بررسی کند.
با امضاها و نقاط بازرسی تازه آشنا شدهاید؟ یک رکورد نمونه را تغییر دهید و ببینید کدام بررسی آن را میگیرد.
نگهداری نسخهٔ پشتیبان دور از دستگاه جمعآوریکننده؟ به تنظیمات S3، Object Lock یا بازیابی تأییدشده بروید.
یک مرجع قابل اعتماد را حفظ کنید
اثر انگشت کلید فضای کاری را در مکانی غیر از دستگاه جمعآوریکننده یادداشت کنید. هنگام جمعآوری، حالت شواهد را فعال کنید تا نقاط کنترل دارای مهرهای زمانی RFC 3161 و OpenTimestamps باشند، یا یک شاهد را اجرا کنید که در یک کانال عمومی پست کند. نقاط کنترل امضا شده را نیز در جای دیگری نگه دارید: دریافتکننده کلید، زمان و یک وضعیت قبلی ژورنال را با آنها بررسی میکند.
فایل ZIP امضا شده را دانلود کنید
خروجیها ← ZIP شواهد امضاشده. کل ژورنال و فهرست امضاشده فایلها در آن است. گزارش خوانا را در Report studio شکل دهید یا فقط دادههای انتخابی را بهصورت برگزیده تحویل بفرستید.
گزارشهای HTML، PDF و JSON مهر خودشان را دارند. CSV فقط یک نسخه کاری است؛ برای یکپارچگی از CSV داخل ZIP تأییدشده استفاده کنید.
با یک نسخهٔ معتبر از TgWitness تأیید کنید
در محیط پروژه، با اثر انگشت و مسیرهای خودتان:
python -m tgwitness.verify evidence.zip --fingerprint TRUSTED_PUBLIC_KEY_SHA256 --tsa-ca TSA-ROOT.pem --checkpoint retained-checkpoint.json --require evidenceیک پاس نشان میدهد key_pinned: true و checkpoint_checked: true. --require evidence همچنین به زمان شخص ثالث برای آخرین رکورد نیاز دارد، مانند یک مهر زمانی بررسیشده: چکپوینت با کلید خودتان امضا شده است، بنابراین بهتنهایی کافی نیست. آن خروجی را کنار آرشیو نگه دارید. چکپوینت باید در پایان یا قبل از پایان خروجی باشد.
از نتیجه تأیید استفاده کنید
- فایلها: فهرست هشهایشان را مقید میکند، امضاها ژورنال را. هر تغییری دیده میشود.
- هویت: اثر انگشتی که نگه داشتید ثابت میکند این همان کلیدی است که انتظار داشتید.
- وضعیت قبلی: نقطه بازرسی خروجی را با ابتدای ژورنالی که پیش از تحویل ذخیره شده مقایسه میکند.
- پوشش: شکافها، نتایج دریافت و آزمون ارسال ← ویرایش ← حذف نشان میدهند این تنظیمات واقعاً چه چیزی را گرفته است.
جزئیات: تأیید چه چیزی را ثابت میکند.
راهاندازی نسخهٔ آفسایت S3
خروجیها ← کپی خارج از محل در فضای کاری شما. با AWS S3 و هر سرویس سازگار با S3 کار میکند. بخشهای ژورنال، فایلهای ذخیرهشده، نقاط بازرسی با مهرهای زمانیشان و خروجیهای تمامشده گفتگو را کپی میکند و هر کدام پیش از ترک جمعکننده با AES-256-GCM رمزگذاری میشود.
دموی آنلاین این کنترلها را با بارگذاری خاموش نشان میدهد. اعتبارنامههای واقعی را فقط در نصب خودتان وارد کنید.
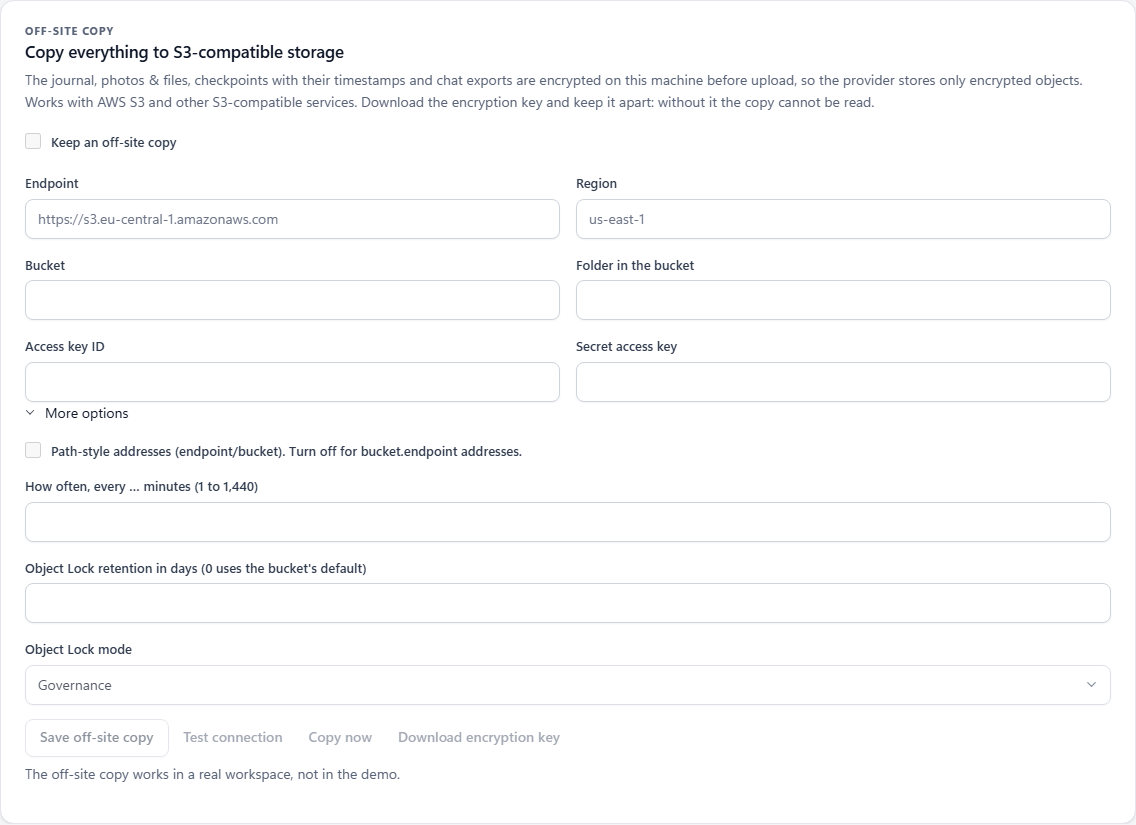
| میدان | چه چیزی را باید وارد کنید |
|---|---|
| نقطهٔ پایانی | URL ذخیرهسازی، بدون مسیر bucket یا اعتبارنامه. مثال: https://s3.example.invalid. |
| منطقه | هر چه ارائهدهندهتان لازم دارد. پیشفرض us-east-1. |
| بکت | یک bucket موجود که میتوانید در آن بنویسید. مثال: example-case-backup. |
| پوشه در سطل | پیشوند، پیشفرض tgwitness. یک پیشوند برای هر فضای کاری روی آن اضافه میشود. |
| شناسه کلید دسترسی / کلید دسترسی مخفی | هر دو با هم، در گاوصندوق ذخیره میشوند. بعداً هر دو را خالی بگذارید تا حفظ شوند. |
| آدرسهای به سبک مسیر | روشن: endpoint/bucket. خاموش: bucket.endpoint. به ارائهدهنده بستگی دارد. |
| کپی فاصله زمانی | 1 تا 1,440 دقیقه، پیشفرض 5. فقط وقتی برنامه در حال اجراست. |
| نگهداری قفل اشیاء | روزها و حالت، اگر bucket از Object Lock پشتیبانی کند. صفر پیشفرض bucket را نگه میدارد. |
- bucket را بسازید، مقصد و اعتبارنامهها را با تیکنخورده بودن نگهداری کپی خارج از محل پر کنید و ذخیره کپی خارج از محل را بزنید.
- آزمایش اتصال یک شیء آزمایشی رمزگذاریشده بارگذاری میکند.
- دانلود کلید رمزگذاری و آن را دور از جمعکننده نگه دارید. بدون کلید، بازیابی ممکن نیست.
- نگهداری کپی خارج از محل را تیک بزنید، ذخیره کنید، سپس کپی همین حالا یا بگذارید زمانبندی اجرا شود.
بررسی نگهداری و پیشرفت کپی
در گزینههای بیشتر روزهای نگهداری و GOVERNANCE یا COMPLIANCE را انتخاب کنید. TgWitness نگهداری را از یک شیء بارگذاریشده دوباره میخواند و میگوید: تأیید شد، وجود ندارد یا بررسی ناموفق بود.
پنل آخرین دور، تعداد اشیا، بایتها، مرز ژورنال کپیشده و خطاها را نشان میدهد. فایل محلی گمشده گزارش و در دور بعد دوباره امتحان میشود، بقیه کپی میشوند.
بارگذاریها از اتصال مستقیم، SOCKS5 یا HTTP میروند. با مسیر فقط MTProxy، کپی با خطا منتظر میماند.
کلید بازیابی را جداگانه نگه دارید
JSON کلید شامل کلید رمزگشایی، مقصد، پیشوند و اثر انگشت کلید است. برای بازیابی به آن و اعتبارنامههای ذخیرهسازی با دسترسی خواندن نیاز دارید.
endpoint، bucket یا پیشوند را عوض کردید؟ کلید را دوباره دانلود کنید. کپی تازه در مقصد جدید شروع میشود؛ خروجیهای قدیمی گفتگو سر جایشان میمانند.
بازیابی و تأیید روی دستگاه دیگر
به یک نصب قابل اعتماد TgWitness، JSON کلید، اعتبارنامههای فقطخواندنی ذخیرهسازی و یک پوشه خالی نیاز دارید:
پاورشل ویندوز
$env:TGWITNESS_S3_ACCESS_KEY = 'YOUR_READ_ACCESS_KEY'
$env:TGWITNESS_S3_SECRET_KEY = 'YOUR_READ_SECRET_KEY'
python -m tgwitness.replica restore --key-file tgwitness-replica-key.json --out restored-evidence
لینوکس / مکاواس
export TGWITNESS_S3_ACCESS_KEY='YOUR_READ_ACCESS_KEY'
export TGWITNESS_S3_SECRET_KEY='YOUR_READ_SECRET_KEY'
python -m tgwitness.replica restore --key-file tgwitness-replica-key.json --out restored-evidence
همه چیز ابتدا در یک پوشه موقت خصوصی بررسی میشود: کل ژورنال، نقاط بازرسی، هش و اندازه فایلها. مسیرهای ناامن، بخشهای متناقض یا ژورنالی کوتاهتر از نقطه بازرسیاش شکست میخورند و در آن صورت چیزی نوشته نمیشود.
در صورت موفقیت events.jsonl، media/، checkpoints/ و exports/ را میگیرید. خروجی JSON فرمان را کنارشان نگه دارید و با نقاط بازرسی یا سوابق شاهدی که خودتان نگه داشتهاید مقایسه کنید.