A exportação do próprio Telegram fornece um arquivo que qualquer pessoa pode editar. O TgWitness mantém todas as mensagens, todas as edições e o texto de todas as postagens excluídas em um diário assinado, pode comprovar quando e onde foram capturadas e fornece tudo isso com um verificador que qualquer pessoa pode executar.
Excluído do Telegram. O texto capturado permanece no seu diário.
h₁3f9a…h₂81c4…h₃e07d… Ed25519
A postagem desaparece. O histórico capturado permanece.
Exemplo fictício
Cadeia de hash SHA-256Ed25519 em cada registroVersões das edições salvasTexto excluído mantidoCarimbos de data/hora RFC 3161OpenTimestampsTestemunha independenteCaptura atestada pelo GitHubAtestado Intel TDXCópia externa AES-256-GCMMCP somente leituraOCR e transcrição locaisRelatórios assinados em HTML, PDF e JSONAcesso restritoChats secretosModo de investigaçãoPesquisa de texto completoPacote de processo judicialCadeia de hash SHA-256Ed25519 em cada registroVersões das edições salvasTexto excluído mantidoCarimbos de data/hora RFC 3161OpenTimestampsTestemunha independenteCaptura atestada pelo GitHubAtestado Intel TDXCópia externa AES-256-GCMMCP somente leituraOCR e transcrição locaisRelatórios assinados em HTML, PDF e JSONAcesso restritoChats secretosModo de investigaçãoPesquisa de texto completoPacote de processo judicial
18camadas de proteção
7verificações
6modos de proteção
8modelos de relatório
8formas de fazer login
25idiomas de interface
01 O problema
Uma exportação do Telegram não prova nada. Nem mesmo para você.
Abra um arquivo exportado em um editor de texto, altere um 1 para um 2 e salve. Nada aponta qualquer problema, e não há nada com que comparar. O Telegram não assina mensagens, nem em um arquivo exportado nem em nenhum outro lugar. Capturas de tela e registros de exclusão compartilham a mesma fraqueza: quem detém o arquivo detém a versão dos fatos.
O TgWitness assina o que sua conta viu, vincula cada registro ao anterior e envia o verificador dentro do arquivo. A pessoa que o recebe verifica o registro, em vez de confiar em quem o coletou.
Vinculado. Cada registro contém o SHA-256 do registro anterior.
Assinado. Cada registro tem sua própria assinatura Ed25519.
Verificável. Verifique com uma impressão digital de chave em que você confia, sem o servidor do autor.
Experimento local com o SHA-256Verificando…
Experimente: altere o registro 2
Registro 1message.new
Send USDT (TRC-20) to TQ7x…9fA2
anterior
0000…0000
hash
…
Registro 2message.edited
anterior
…
hash salvo
…
recalculado
…
Registro 3message.deleted
Aviso de exclusão da mensagem 42
anterior
…
link
…
O hash recalculado corresponde ao salvo. Todos os três links estão de acordo.
Os hashes são calculados no seu navegador. Este exemplo verifica apenas os hashes; o verificador real também compara a assinatura Ed25519 de cada registro com uma chave confiável.
Export Clinic · experimento controlado · 3 de novembro de 2026
Nós testamos com o aplicativo oficial.
Baixe o Telegram Desktop, faça login e exporte sete conversas de teste. Em seguida, um pequeno auxiliar local altera os arquivos selecionados. O cliente oficial permanece inalterado, e a exportação alterada é exibida como qualquer outra.
7conversas de teste, desde um chat pessoal até um canal público
Hidden text remains selectable beneath the black rectangle.
JSON SHA-256d58d19814e1e07d5…
editado no disco
Após a alteração local Alterado
RESULT: PASS
All sensitive text has been permanently removed.
JSON SHA-25683a0a37eb7110d51…
result.json, mensagem 1216 · bate-papo de teste do experimento
O TgWitness registra no momento da captura. Para os casos mais críticos, ele captura onde ninguém pode acessar os dados: no GitHub Actions ou dentro de uma máquina Intel TDX. Veja os níveis de confiança
02Comparação
O Telegram fornece um arquivo. O TgWitness fornece provas.
A exportação do próprio Telegram é uma cópia de conveniência: a última versão do que ainda estiver lá, em arquivos que qualquer pessoa pode editar. O TgWitness foi desenvolvido para servir como prova, desde a primeira observação até a entrega.
O que você precisa
Exportação do Telegram Desktop
VS TgWitness
Mensagem editada
Apenas o texto final
Todas as versões, em ordem
Postagem excluída
Removido da exportação
Texto e arquivos mantidos, exclusão registrada
Alguém edita o arquivo
Ninguém percebe
Um byte alterado quebra a cadeia
Assinatura
Nenhuma
Ed25519 em cada registro
Quem pode verificar isso
Ninguém
Qualquer pessoa, offline, com o verificador no arquivo
Quando foi capturado
Sua palavra
Carimbos de data/hora RFC 3161 e Bitcoin
Onde foi capturado
Sua palavra
Atestado pelo GitHub ou Intel TDX
Mensagens cortadas ou revertidas
Invisível
Flagrado por uma testemunha independente
Botões do bot que você pressionou
Não registrado
Um recibo assinado para cada clique
Testado no cliente oficial: o Export Clinic alterou 17 dos 45 registros, e a exportação ainda parecia igual a qualquer outra. Veja o experimento
E em comparação com todas as alternativas comuns.
Artefato
Assinatura em cada registro
Tempo externo
Testemunha independente
Captura atestada
Lacunas relatadas
Verifique sem o autor
Pontuação
Exportação do Telegram Desktop
Não
Não
Não
Não
Não
Não
0/6
Script de instantâneo do Telethon
Não
Não
Não
Não
Não
Não
0/6
Registrador de exclusões (registro de texto)
Não
Não
Não
Não
Não
Não
0/6
Capturas de tela ou captura da web
Não
Não
Não
Não
Não
Não
0/6
TgWitness
Sim
Sim
Sim
Sim
Sim
Sim
6/6
Comparado conforme entregue. Scripts e registradores variam de acordo com a implementação.
03 Como funciona
De uma conversa a um arquivo de caso.
TelegramColetorDiário assinadoZIP de evidênciasVerificador
01
Conectar
Faça login com um código de telefone ou QR ou importe uma sessão existente: Telegram Desktop, TData, Telethon, Pyrogram, StringSession ou uma chave de autenticação. Cada conta recebe seu próprio espaço de trabalho, cofre e chave de assinatura.
02
Escolha o escopo
Bate-papos selecionados, uma pasta do Telegram ou toda a conta. O modo de investigação inclui bots, bate-papos privados, suas próprias ações e um instantâneo de 200 mensagens de cada fonte recém-descoberta.
03
Observar
Novas mensagens, edições, exclusões, reações e alterações na composição dos participantes são registradas no diário assim que chegam. Os anexos são salvos com seu SHA-256 e contagem de bytes.
04
Investigar
Pesquise todas as fontes, acompanhe uma pessoa pelo Telegram ID numérico, fixe evidências no Case Board e elabore um relatório em um dos oito modelos.
05
Entregar
Exporte um arquivo ZIP assinado com o JSONL original, CSV, HTML offline, arquivos preservados, um manifesto assinado e o verificador. O destinatário verifica o arquivo sem precisar do seu servidor.
04 O espaço de trabalho
Cada alteração capturada, exatamente onde você precisa.
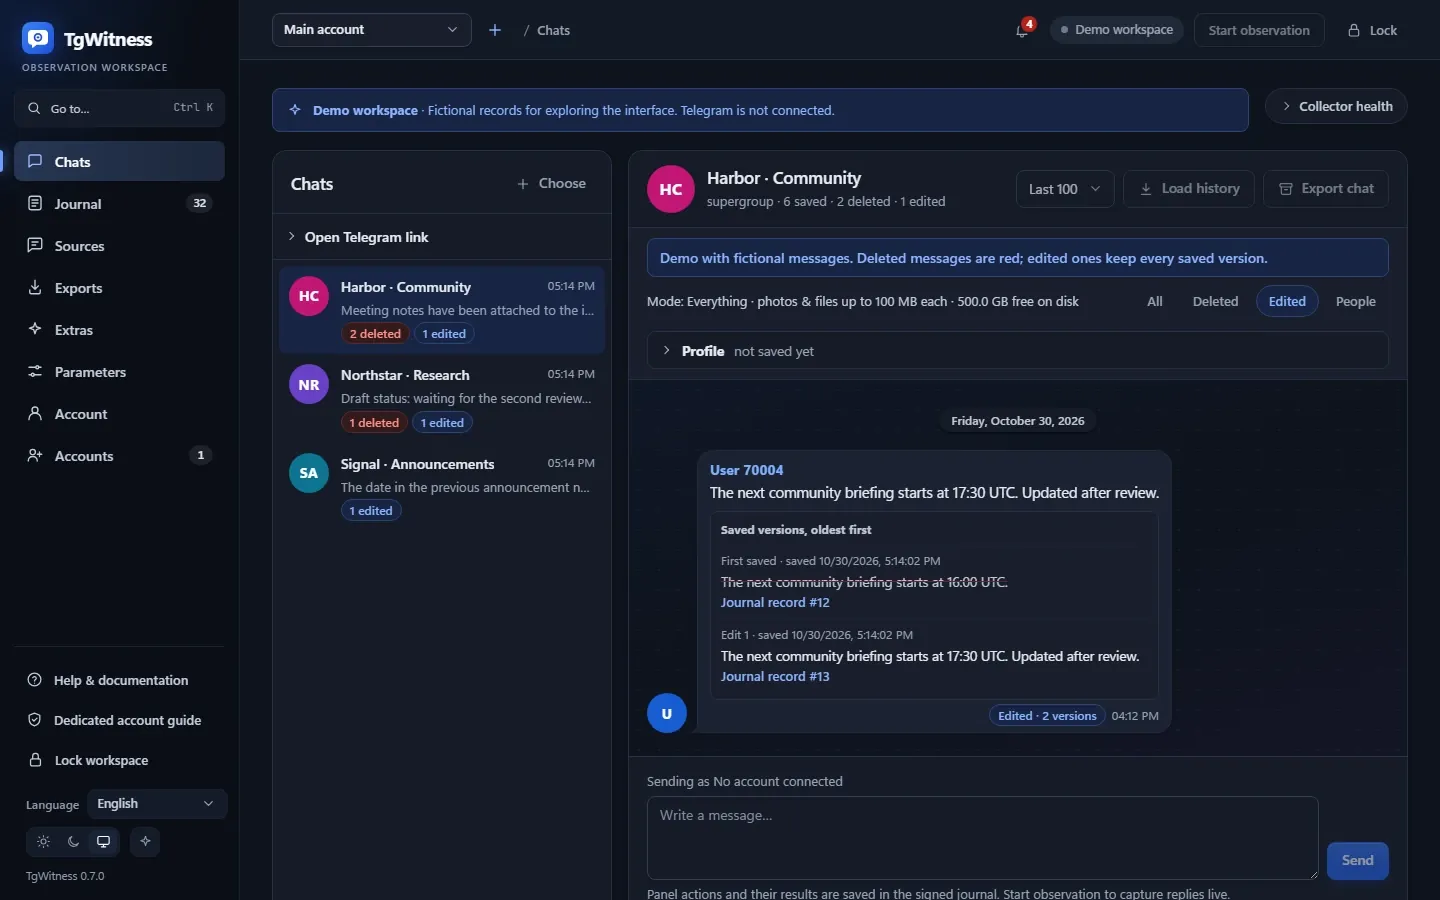
TgWitness / Bate-paposRegistros fictícios de demonstração
Uma mensagem editada mantém todas as versões salvas, começando pela mais antiga, cada uma vinculada ao seu registro no diário.
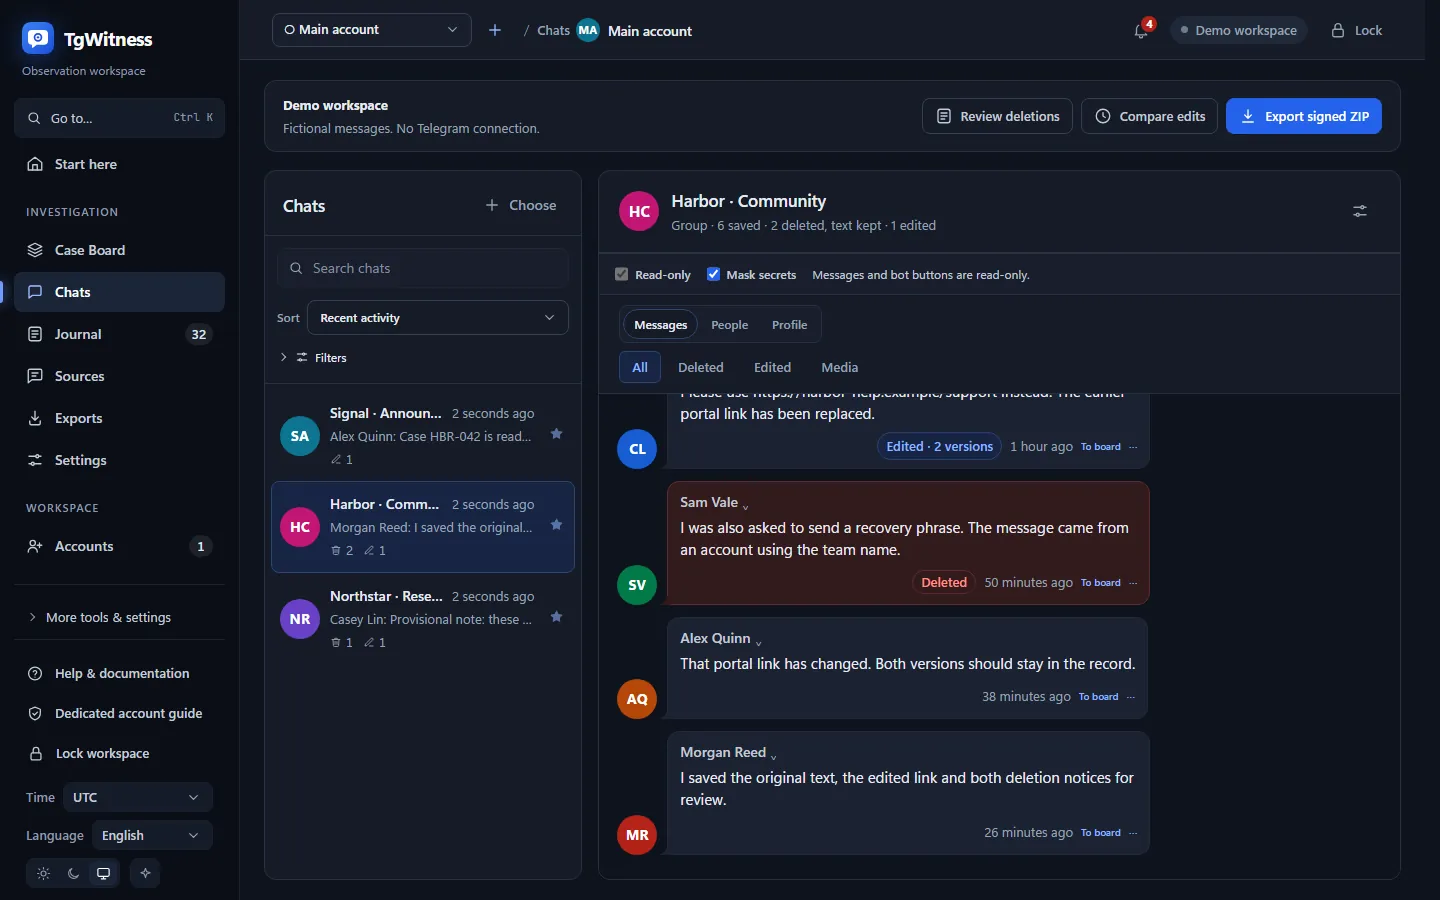
TgWitness / Bate-paposRegistros fictícios de demonstração
As mensagens excluídas permanecem legíveis e marcadas em vermelho; as editadas mostram quantas versões foram salvas.
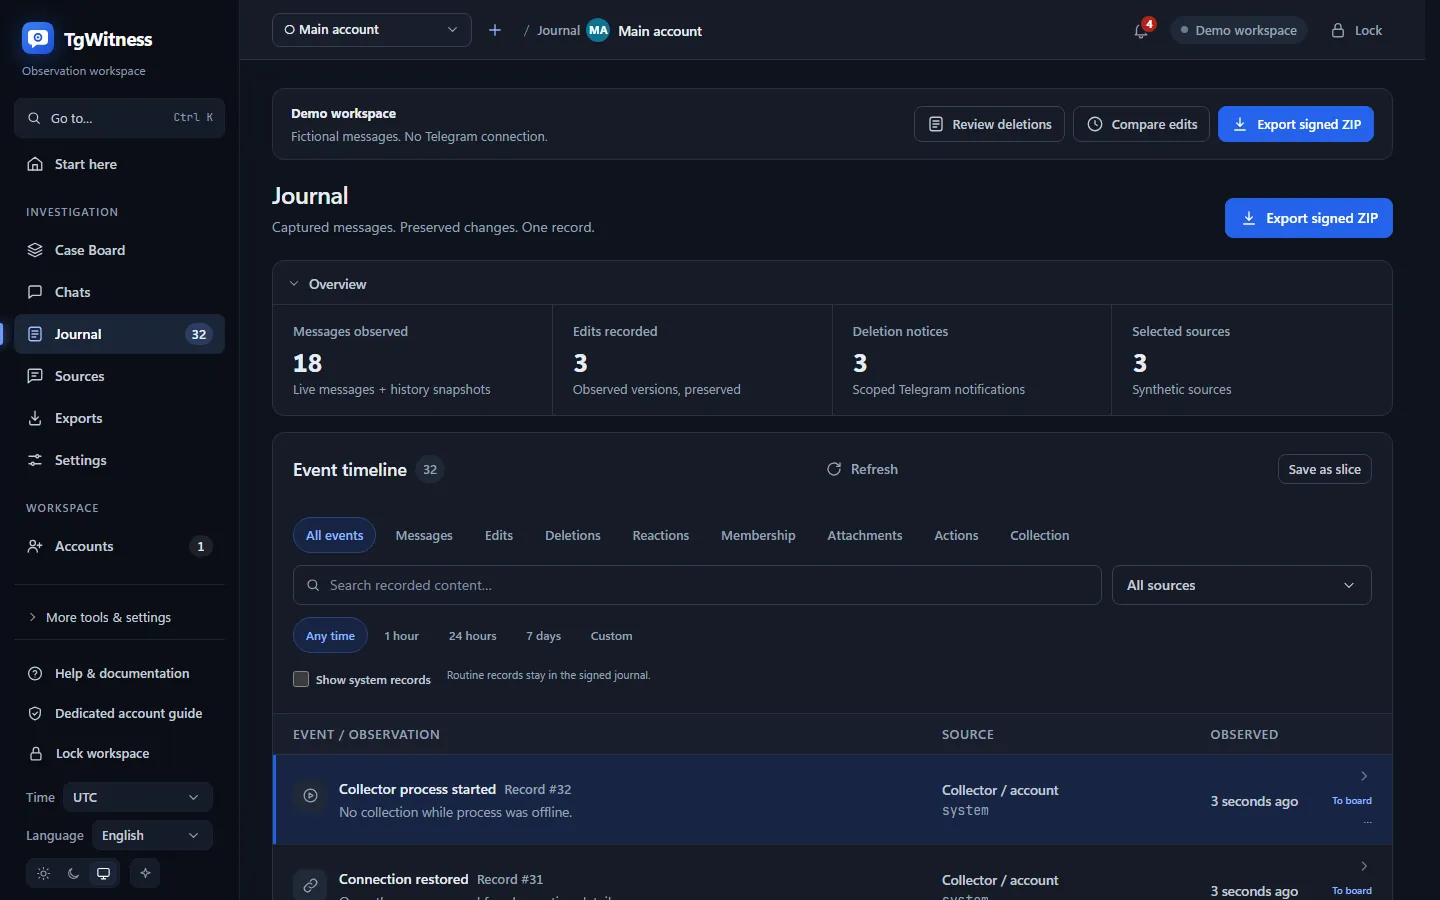
TgWitness / DiárioRegistros fictícios de demonstração
Uma linha do tempo para mensagens, edições, exclusões, reações, associações, anexos e eventos do coletor.
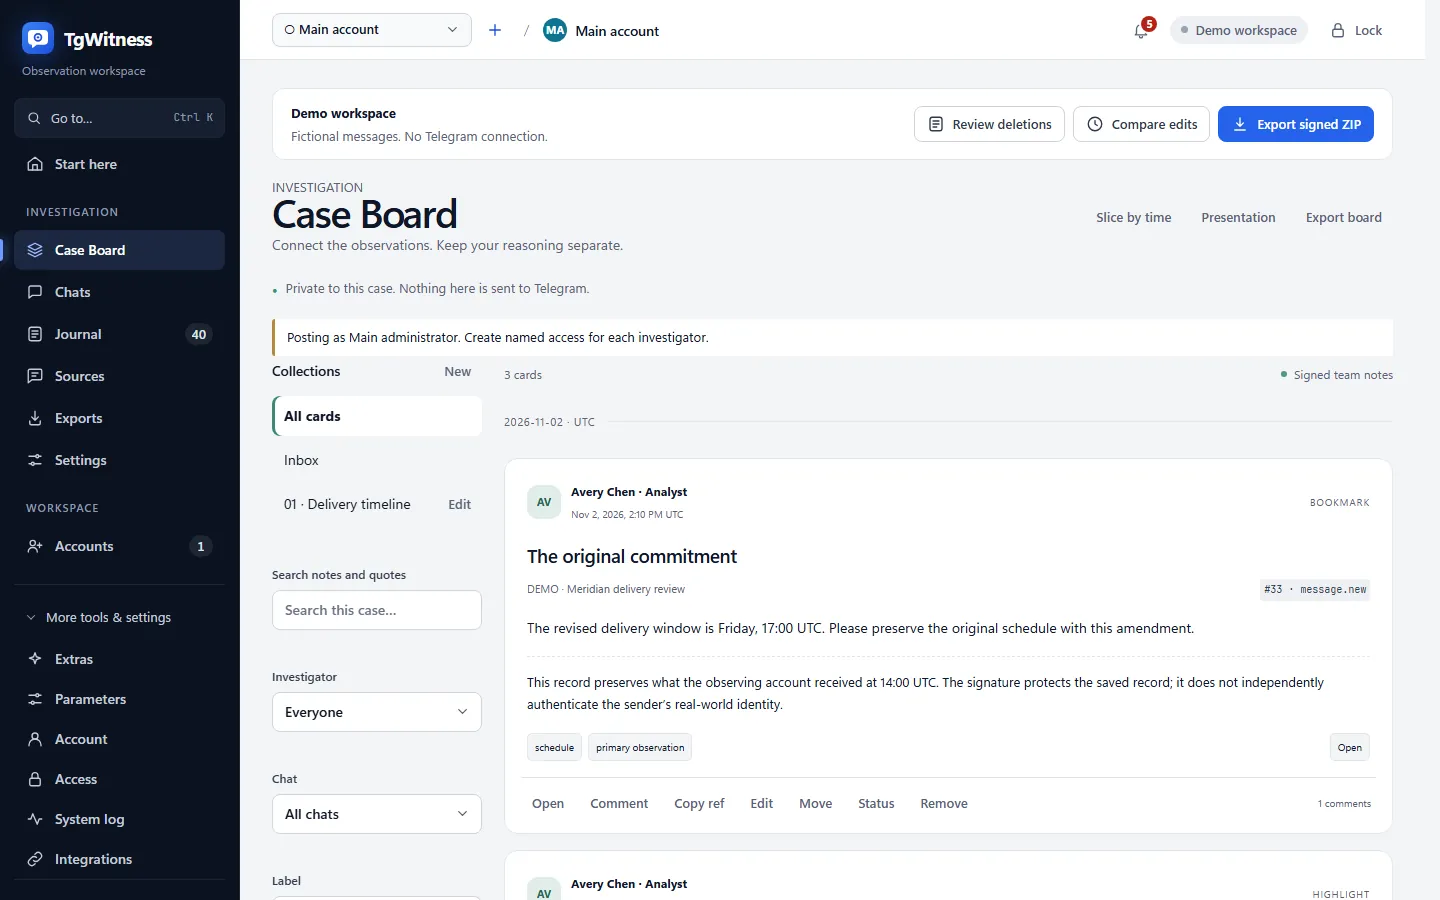
TgWitness / Case BoardRegistros fictícios de demonstração
Marcadores, destaques de citações exatas e comentários da equipe, assinados e mantidos separados das observações.
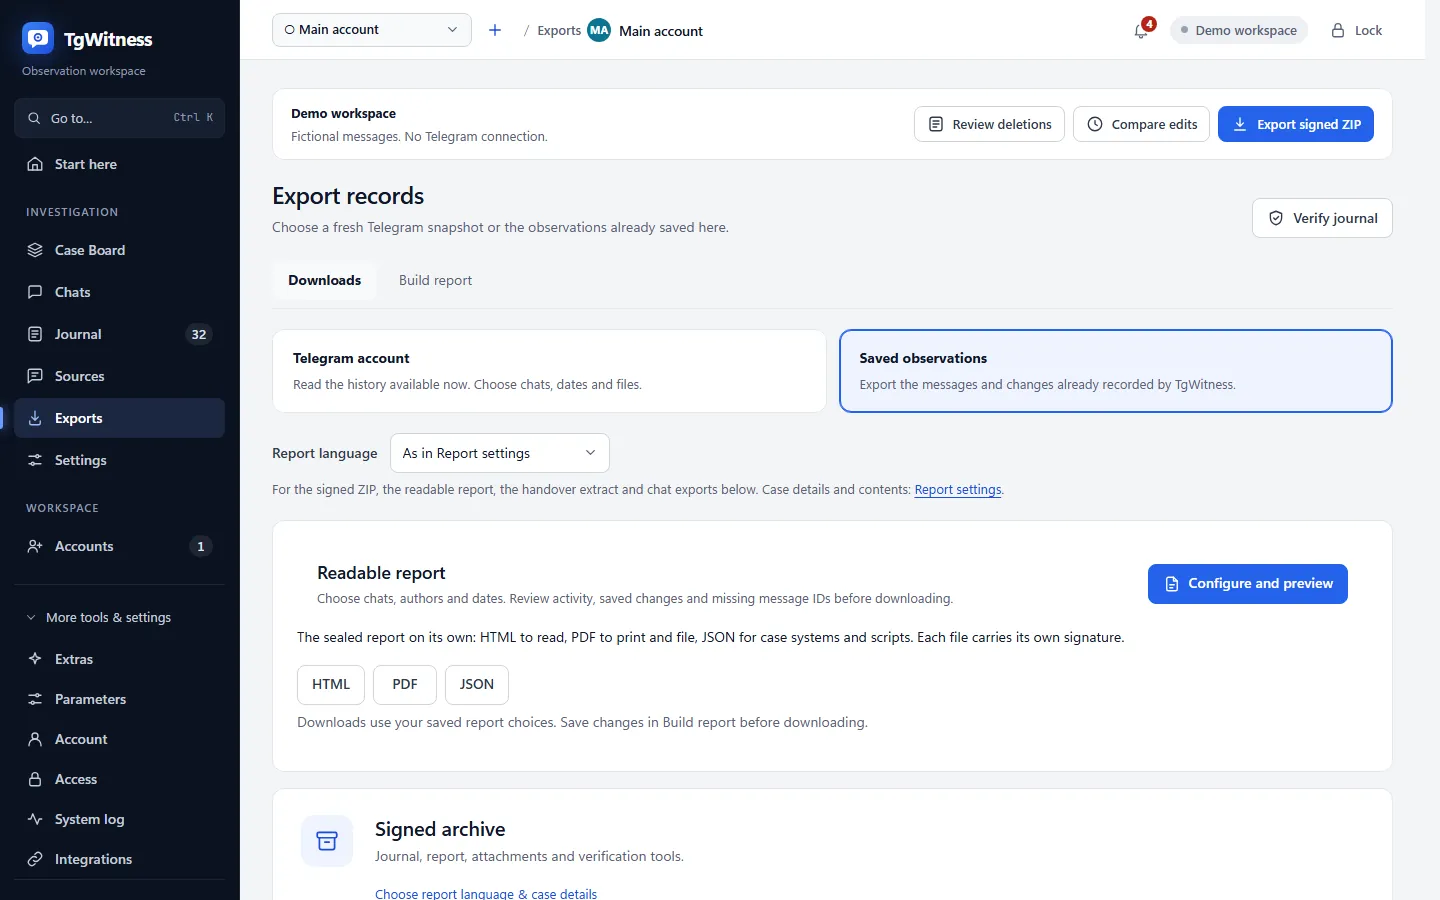
TgWitness / ExportaçõesRegistros fictícios de demonstração
Um arquivo assinado, um relatório legível em HTML, PDF ou JSON e uma verificação do registro antes que qualquer coisa saia da sua máquina.
05Recursos
Criado para o restante da investigação.
A coleta é o ponto de partida. O painel também abrange o trabalho que se segue: pessoas, bots, notas, relatórios, colegas de equipe e a infraestrutura ao redor deles.
Edições e exclusões, mantidas
Cada versão observada é armazenada sem sobrescrever a anterior. Quando uma mensagem é excluída, o texto já capturado permanece ao lado do aviso de exclusão, e as fontes marcadas com estrela são verificadas novamente de acordo com sua própria programação.
Nomes e nomes de usuário ao longo do tempo, respostas, “Também em…” outros chats, além de carteiras, telefones e links mencionados. Cada fato cita seus registros no diário.
Investigação de bots
Salve uma pré-visualização do link, inicie um bot com seu parâmetro, responda ou pressione um botão disponível. A solicitação e o resultado tornam-se recibos assinados; um teclado alterado é rejeitado antes do pressionamento.
Case Board
Marque observações, destaque uma citação exata, agrupe cartões em coleções e discuta-os. As notas da equipe são assinadas e permanecem separadas das evidências.
Estúdio de relatórios
Oito modelos de documentos com gráficos, transcrições e conclusões. As edições mostram o antes e o depois com as palavras alteradas destacadas, e as lacunas nos IDs das mensagens são listadas. Os formatos HTML, PDF e JSON possuem, cada um, sua própria assinatura.
Histórico completo, à prova de falhas
Carregue o histórico disponível das conversas ativadas com pausas e retomadas. A mensagem, sua posição no arquivo e a posição do cursor são gravados juntos; assim, uma reinicialização não repete nada e não perde nada.
Pergunte ao arquivo
Primeiro, faça uma busca local. A IA opcional, desativada por padrão e local por meio do Ollama ou de um provedor de sua escolha, responde com trechos que você pode abrir no registro.
MCP somente leitura
Conecte um cliente analista aos espaços de trabalho e chats escolhidos. Treze ferramentas somente para leitura com validade e revogação, desde pesquisa classificada até postagens fixadas e visualizações de imagens verificadas; o MCP não pode enviar mensagens nem acessar o diário.
OCR e transcrição locais
Leia imagens e mensagens de voz em um worker local isolado. Os originais e seus hashes permanecem inalterados; o texto reconhecido é marcado como saída da máquina.
Muitas contas, um único painel
Qualquer número de espaços de trabalho, cada um com sua própria sessão, registro, chave de assinatura e rota. Agrupe contas para compartilhar configurações e importar arquivos de sessão em massa.
Compartilhe sem as chaves
Conceda a um revisor acesso a um chat ou a um analista direitos de exportação: tokens pessoais, dez permissões, prazo de validade, limites de IP e sessões revogáveis.
Rotas que você controla
SOCKS5, HTTP CONNECT, MTProxy ou WARP e WireGuard portáteis por espaço de trabalho, com um pool automático de MTProxy proveniente de quatro fontes públicas. O modo “Ocultar IP” aguarda um proxy em vez de recorrer a uma conexão direta.
Alertas e webhooks
Alertas de problemas e alterações no chat por meio do Apprise, webhooks assinados por HMAC com tentativas de repetição e um exemplo do n8n. Trechos de mensagens estão desativados por padrão.
Cópia externa criptografada
O diário, os arquivos, os pontos de verificação e as exportações de bate-papo são criptografados com AES-256-GCM em sua máquina antes do upload para um armazenamento compatível com S3, com Object Lock, quando o bucket oferecer suporte a isso. Uma restauração publica os arquivos somente após a verificação, e os arquivos mais antigos são removidos do disco somente após uma leitura de verificação.
Diário e mídiaAES-256-GCMArmazenamento S3
Sua conta inteira, assinada
Exporte todos os chats pelo Telegram Takeout, filtrados por chat, remetente, frase, data e mídia. Cada página recebe um recibo assinado, de modo que uma exportação pausada pode ser retomada sem perder sua prova.
Uma cópia para compartilhamento destinada a um advogado
Crie uma versão derivada e assinada de uma exportação: pseudonimize todos ou apenas pessoas de fora e oculte nomes, links, e-mails e números de telefone. O original permanece privado e inalterado.
Gravadores independentes
Adicione um gravador do Chromium que salva PNG, MHTML e o texto renderizado de uma aba, ou um gravador de banco de dados do AyuGram. Cada um funciona separadamente, com sua própria chave, cadeia e pontos de verificação.
Vitrine pública
Publique uma página somente para leitura com até 64 canais públicos de 16 espaços de trabalho, incluindo edições e textos excluídos. Os visitantes baixam o ponto de verificação assinado e uma prova de consistência.
Oito maneiras de fazer login
Por telefone, código QR ou uma chave de autenticação (Auth Key) bruta, ou importando uma sessão do Telethon ou do Pyrogram, uma pasta tdata do Telegram Desktop, uma StringSession ou um arquivo JSON da conta. Os arquivos são reconhecidos pelo conteúdo.
Verificação de código
Compare o programa instalado com qualquer commit do GitHub, arquivo por arquivo. Arquivos alterados, extras e ausentes são listados, e o resultado é salvo no diário.
06Modo de investigação
Cada etapa da conversa, registrada.
Abra um registro para um bate-papo e cada etapa é registrada automaticamente: o que você enviou, o que foi recebido e quanto tempo levou, edições, exclusões, páginas abertas no navegador isolado, pesquisas e notas. Cada etapa cita seu registro no diário e o SHA-256; ao finalizar o documento, ele é assinado.
Um pacote BagIt contém o relatório, os slides, a página de verificação, o original assinado, os arquivos e os indicadores, além de uma pasta judicial pronta para análise.
Certificação de autenticidade na forma de um certificado nos termos da Rule 902(13)/(14)
Índice de anexos: todos os arquivos citados com seus hashes, nos formatos CSV e HTML
Anexo para solicitações oficiais: IDs, nomes de usuário ao longo do tempo e etiquetas do Telegram
Registro de atividades secretas: identidades, autorizações e todas as mensagens enviadas
Legendas WebVTT e SRT que acompanham cada etapa da gravação de tela
Orientação jurisdicional para 25 países, com fontes civis e criminais e próximos passos
Cartões de sujeitos
Um instantâneo do bot, da pessoa, do canal ou do grupo: cada @nome de usuário, o ID numérico, as etiquetas SCAM, FAKE e VERIFIED do Telegram, biografia, comandos do bot e foto. O próximo instantâneo lista o que mudou, de modo que uma troca de nome de usuário no meio do caso fica registrada.
Planos de conversa
Defina o que uma conversa deve render: a via de pagamento, a infraestrutura, as pessoas por trás dela. As metas são comprovadas pelos registros do diário, e as mensagens preparadas correspondem ao que foi realmente enviado.
O ritmo e o estilo do outro lado
Tempos de resposta, horário de atividade por dia da semana no seu fuso horário, os silêncios mais longos e o estilo de escrita: alfabeto, comprimento das mensagens, emojis, palavras favoritas. Tudo extraído dos próprios registros de data e hora do Telegram.
Rascunhos e tradução
Com um provedor de IA configurado, redija sua próxima mensagem no estilo do “outro lado” ou traduza as mensagens dele abaixo da original. Você vê a solicitação exata, o modelo e o endpoint antes que qualquer coisa seja enviada, e cada geração é registrada.
Listas de observação
Palavras, padrões, carteiras, @nomes de usuário, IDs, domínios, números de telefone e links, correspondentes em textos, edições, destinos de links ocultos, botões de bots, códigos de imagem e texto reconhecido. Um endereço TON é considerado correspondente independentemente da grafia, e um subdomínio é considerado como seu domínio.
Monitoramento online
Verifique as contas monitoradas a cada um a sessenta minutos em uma única solicitação em lote. O monitoramento acompanha o ID numérico mesmo após renomeações e cria um panorama de quando cada conta está online.
Códigos de pagamento em imagens
Códigos QRs em imagens salvas tornam-se uma carteira, um valor e um token vinculados à respectiva mensagem. Endereços EVM devem passar pela verificação EIP-55, endereços do XRP Ledger devem passar pela verificação de checksum e endereços TON são reduzidos a um formato bruto.
Rastros de gravação
As mensagens de vídeo redondas e as mensagens de voz trazem o nome do software que as codificou, e o Telegram registra quando cada arquivo foi enviado. Um clipe enviado há mais de dois minutos antes da mensagem que o apresenta como ao vivo é sinalizado ao segundo.
Identidade de fachada e autorização
Registre identidades e autorizações com número de referência, autoridade emissora, validade e conversas abrangidas. O registro de atividades secretas lista cada mensagem enviada com seu operador e sinaliza qualquer coisa que esteja fora da autorização.
Verificação de exposição da conta
Gerencie o nome, o nome de usuário, a foto e as treze configurações de privacidade da sua própria conta, aquela com a qual você investiga, a partir do painel. A verificação de exposição sinaliza todas as configurações mais abertas do que o recomendado, incluindo chamadas ponto a ponto que podem revelar um endereço IP.
Conteúdo sensível, lacrado
As etiquetas de ocultação “18+”, “violência” e “dados pessoais” ocultam o conteúdo sem cortá-lo. Ele é selado com AES-256-GCM, e as chaves são enviadas separadamente, de modo que a cópia para o tribunal permanece completa.
07Chats secretos
Chats secretos, também registrados.
Inicie um chat secreto no TgWitness ou aceite um lá, e o espaço de trabalho se torna seu ponto final. Todas as mensagens, arquivos, alterações no temporizador e avisos de exclusão vão para o mesmo diário assinado que o restante, e o texto salvo antes de uma exclusão permanece legível.
Os arquivos são descriptografados, armazenados por meio do algoritmo SHA-SHA-256, acompanhados de um recibo assinado, e são incluídos na exportação de evidências.
O espaço de trabalho não envia notificações de leitura, digitação ou captura de tela.
Chaves e contadores ficam no cofre do espaço de trabalho. O módulo é ativado por conta, e as solicitações aguardam sua aceitação, a menos que a aceitação automática esteja ativada.
Em bate-papos comuns, fotos com tempo limitado e de visualização única, vídeos, mensagens de voz e arquivos vão para sua própria fila de prioridade, cada um com um resultado assinado indicando se foi salvo ou está indisponível.
@swap_deskChat secreto fictício · aceito no TgWitness
Solicitação aceita
O TgWitness passa a ser o ponto final receptor.
Mensagem recebida
Pay 500 USDT to TR3m…k81D now
Arquivo recebido
receipt.jpg
Descriptografado e salvo por SHA-256 · recibo assinado
Temporizador definido para 30 segundos
Registrado como uma ação independente.
Aviso de exclusão
Removido do chat. A mensagem e o arquivo permanecem no seu registro.
secret_chat.messagesecret_chat.file Ed25519
Exemplo fictício
08Busca e análise
Pesquise tudo. Veja o que está faltando.
A pesquisa classificada fornece respostas em um milhão de mensagens em milissegundos, no idioma em que foram escritas. Ao redor disso: os canais que o Telegram conecta, os endereços por trás dos miniaplicativos, alterações discretas em um chat e os números das mensagens que nunca chegaram.
Pesquisa que reconhece as formas das palavras
Formas de palavras em russo e ucraniano, radicais em inglês, frases em chinês e japonês sem espaços, frases exatas, carteiras digitais, números de telefone, nomes de usuário com @ e domínios ocultos atrás de links e botões. Os resultados são classificados com o BM25, o índice está vinculado ao hash mais recente do diário, e o texto reconhecido em imagens e mensagens de voz é incorporado à memória.
переводпереводом · переводы
transfertransfers · transferred
转账请转账到这个地址
payout-desk.examplehidden link · bot button
Linha de comando
tgwitness search, context, messages, stats e export com saída em JSON e códigos de saída estáveis, em um espaço de trabalho parado ou por meio de uma conexão com escopo definido e revogável ao painel em execução.
Canais semelhantes
Navegue pelas sugestões de canais semelhantes do Telegram, partindo de até 50 canais iniciais até um máximo de 2.000 resultados, filtrados por assinantes. Cada sugestão é registrada, e o gráfico mantém as marcações SCAM, FAKE e VERIFIED do Telegram em cada nó.
Inspeção de miniaplicativos
Liste os botões de miniaplicativos registrados em um chat e recupere uma página por meio da rota do espaço de trabalho. Cada endereço referenciado, host de terceiros e WebSocket se torna um indicador nos relatórios.
Instantâneos do estado do chat
Título, descrição, contagens, mensagens fixadas, administradores com seus direitos e presentes, salvos em intervalos como instantâneos assinados com as diferenças. Uma remoção silenciosa da fixação ou uma alteração de direitos é exibida.
Números de mensagem ausentes
Números atribuídos pelo Telegram que o coletor nunca viu, por canal e supergrupo e em chats privados, listados entre suas observações vizinhas nos relatórios, no verificador e no arquivo coverage.json.
Padrões de atividade
Mensagens por hora e dia da semana, dias de pico, proporções de edições e exclusões, principais remetentes, domínios e @identificadores, além de uma linha do tempo com os nomes, filiação e atividade de cada participante.
Indicadores de anomalias
Os relatórios destacam dias com uma onda incomum de usuários postando pela primeira vez e apresentam gráficos, mês a mês, dos membros que entram e saem, bem como das mensagens fixadas e desfixadas. Cada indicador indica seu método e versão.
Mapa do sistema
Um mapa em tempo real do acesso ao painel, rotas de contas, alvos do Telegram, armazenamento, chaves e serviços externos, atualizado a cada cinco segundos, com as observações de rede mais recentes ao lado.
09Medições
Milhões de registros. Todos os arquivos verificados.
Medido em fontes reais do Telegram e publicado com a data, revisão, método e hashes do arquivo de cada execução.
3,598,381
registros em 48 arquivos verificados
50 fontes públicas, 40 espaços de trabalho de contas em dois servidores, texto e metadados.
687.5
registros do histórico por segundo
Oito contas leram 768.007 registros em 1.117 segundos, incluindo os tempos de espera do Telegram.
160.5
mensagens por segundo em uma exportação recente
Duas novas exportações, 56.329 mensagens via WARP, com duas contas cada; 141,8 por segundo, incluindo o empacotamento.
48/48
arquivos verificados com chaves fixadas
Sem IDs duplicados ou intervalos incompletos. Dez percorrimentos completos e independentes de IDs que coincidiram.
1,000,000
mensagens de teste, pesquisadas localmente
Índice criado em 71 segundos; tempo mediano de consulta de 9 a 190 ms em 200 conversas.
1,610,818
registros do diário em um servidor em execução
900.232 novas mensagens, 80.683 edições e 400.536 avisos de exclusão em dez espaços de trabalho.
Rápido, com a prova intacta.
Várias contas, um plano assinado
Uma exportação distribuída divide o histórico em intervalos de IDs assinados entre as contas. Cada conta mantém uma solicitação em andamento e seus próprios prazos de espera.
Pontos de verificação dentro de cada intervalo
As mensagens são assinadas em lotes de 100 à medida que chegam. Um intervalo interrompido é retomado após seu prefixo verificado, na mesma conta.
Intervalos esparsos, menos solicitações
Intervalos finos de IDs de mensagens são lidos em blocos de até 100.000 IDs, enquanto o escopo assinado ainda lista todos os IDs planejados.
Esperas respeitadas por completo
Quando o Telegram solicita que uma conta aguarde, o prazo total é mantido e permanece válido mesmo após uma reinicialização.
Escolha o que o caso exigir. O painel mostra quantas das 18 camadas de proteção estão ativadas, e cada camada ausente abre seu próprio formulário de configuração. O registro e a assinatura são os mesmos em todos os modos.
Easy
Acompanhar um chat e manter uma cópia
Bate-papos, o registro e as exportações de bate-papos. A assinatura é executada em segundo plano.
Signed
Relatórios para uma plataforma, um provedor de hospedagem ou uma central de denúncias
Um arquivo assinado, verificação do registro, pontos de verificação e um extrato de transferência.
Witnessed
Casos em que alguém pode alegar que o registro foi alterado
Uma testemunha independente que publica cabeçalhos de diário assinados.
Court-ready
Provas para um advogado, a polícia ou um tribunal
Carimbos de data e hora, uma cópia criptografada armazenada externamente e detalhes do caso em relatórios.
GitHub-verified
Registros cujo software qualquer pessoa deve poder verificar
Uma verificação de código e uma captura do GitHub Actions.
Mossad
Casos de alto risco contra um adversário com recursos financeiros consideráveis
Um servidor isolado 24 horas por dia, 7 dias por semana, um endereço IP oculto e todas as 18 camadas.
18/18camadas ativadas no modo Mossad
Todos os registros assinados e encadeados
Um recibo de execução assinado
Anexos salvos com SHA-256
Pontos de verificação assinados
Novas verificações
Alertas de problema
Acesso de testemunha somente leitura
Uma testemunha verificando dentro do cronograma
Carimbos de data/hora RFC 3161
Provas do OpenTimestamps
Um último carimbo de tempo verificado
Uma cópia externa criptografada
Detalhes do caso nos relatórios
Verificação de código correspondente
O Telegram nunca vê o IP desta máquina
Solicitações externas por meio de um proxy
Object Lock na cópia
Um servidor selado com registros do provedor
11Verificação
Sete verificações. Cada uma responde a uma pergunta.
Ative o que o caso exigir. Cada camada é verificada separadamente.
Registro
Como
Uma cadeia SHA-256 e uma assinatura Ed25519 em cada evento. O primeiro elo começa com 64 zeros.
Um host separado com um endpoint de leitura restrita, um desafio novo a cada vez, sua própria chave e diário, e postagens TGW1 assinadas em um canal do Telegram.
Um terceiro verifica
Heads aceitos anteriormente, com os status ok, key_changed, rollback, fork, invalid e no_response.
Cada nível retira alguém da lista de pessoas em quem o destinatário precisa confiar. No topo, a captura ocorre onde o operador não pode alcançar, e o GitHub ou o processador Intel garantem isso.
Nível 0 · Sem garantia
Exportação do Telegram ou captura de tela
Você confia
Quem quer que esteja com o arquivo.
O destinatário verifica
Nada. Os bytes podem mudar sem deixar rastros.
Nível 1 · Autocertificado
TgWitness na sua própria máquina
Você confia
O operador e o computador ou servidor que ele controla.
O destinatário verifica
Que nenhum registro tenha sido alterado após a assinatura, além da ordem, lacunas e a impressão digital da chave.
Nível 2 · Registros do provedor
Servidor em nuvem selado
Você confia
Os próprios logs do provedor de nuvem e da Cloudflare.
O destinatário verifica
Sem acesso de entrada, sem uso do console ou do modo de recuperação e o commit exato em execução.
Nível 3 · Captura atestada Alta garantia
GitHub Actions ou Intel TDX
Você confia
A assinatura do GitHub ou o hardware da Intel e o código publicado.
O destinatário verifica
Um atestado assinado do código e da máquina, verificado em relação a uma raiz pública. O operador não pode trocar o código nem trabalhar dentro da máquina sem ser visto.
Atestado pelo GitHub
Captura com GitHub Actions prévia
Faça um fork do repositório, execute um fluxo de trabalho, faça login com uma nova sessão do Telegram e capture um chat. O arquivo é devolvido criptografado com sua chave, com um atestado do GitHub que qualquer pessoa pode verificar.
O coletor é o código upstream vinculado a um SHA de commit completo. Os arquivos, caches e artefatos do seu fork nunca são executados.
Apenas um novo login no Telegram. O fluxo de trabalho não requer importação de sessões, arquivos preparados ou hashes para assinatura, e o painel não possui rota de importação nem endpoint de assinatura.
O GitHub assina um atestado vinculando o arquivo ZIP com as evidências exatas ao fluxo de trabalho aprovado, ao commit do coletor e a um executador hospedado pelo GitHub. Um signatário diferente é rejeitado.
Apenas pacotes criptografados saem do executor (RSA-OAEP e AES-256-GCM). Sua chave privada permanece no seu navegador ou arquivo.
O coletor funciona 24 horas por dia dentro de uma máquina virtual confidencial Intel TDX. O processador assina o que a máquina inicializou, e o verificador verifica essa assinatura por conta própria, em vez de confiar na palavra do provedor.
O host e a equipe da Phala não podem ler a memória do coletor.
Cada atestado é verificado em relação à raiz fixa da Intel e às listas de revogação da Intel. Máquinas que possam ser depuradas ou migradas são recusadas.
A composição do aplicativo medida deve ser idêntica, byte a byte, ao que o commit implantado compila: fontes fixadas por hash, imagens por resumo, sem nenhum outro código.
Cada inicialização do coletor no diário traz seu próprio atestado. Uma composição alterada após a implantação faz com que o relatório seja reprovado.
Implemente o coletor por meio da API do provedor sem regras de firewall de entrada e com o SSH mascarado desde a primeira inicialização, acessível apenas por meio de um túnel da Cloudflare. Um verificador com tokens somente de leitura verifica os registros do provedor e da própria Cloudflare, em vez de confiar na palavra do operador.
A cada poucos minutos, um processo separado — idealmente em um servidor administrado por outra pessoa — busca o cabeçalho do diário assinado pelo coletor, assina o que observou com sua própria chave e publica em um canal do Telegram ou no Discord. Uma página de prova pode monitorar até 32 espaços de trabalho. A reescrita ou o corte do diário posteriormente se tornam detectáveis.
Canais fraudulentos trocam detalhes de pagamento, equipes excluem mensagens assim que chamam atenção, lojas operam com bots. Situações fictícias do guia do projeto; comece a coletar antes do momento decisivo.
Modo
Bate-papos selecionados com mensagens, edições e exclusões.
Você recebe
Todas as versões observadas da postagem e seus anexos por hash.
Verificado com
O arquivo ZIP assinado, um ponto de verificação retido e um carimbo de data/hora verificado.
Modo
Uma pasta do Telegram ou a conta inteira, todos os tipos de eventos.
Você recebe
Originais salvos, notificações de exclusão e cobertura com suas lacunas.
Verificado com
O arquivo ZIP assinado e um registro de testemunha independente.
Modo
Predefinição “Investigação”: botões, visualizações de links e um início explícito do bot.
Você recebe
Recibos de interação assinados, retornos de chamada e perfis salvos.
Verificado com
O arquivo ZIP assinado; qualquer dossiê é verificado em relação a ele.
Modo
Qualquer escopo, com remetente observado e metadados do perfil.
Você recebe
Histórico de nomes e nomes de usuário por ID numérico, links “também em” e leads extraídos.
Verificado com
JSON do dossiê verificado em relação ao ZIP assinado.
14 Coisas que é bom saber
Antes de conectar uma conta.
Todas as conversas que a conta pode abrir
Incluindo grupos e canais privados, sem a necessidade de um nome de usuário público. O TgWitness nunca entra em conversas por conta própria.
Comece antes que importe
Ele mantém tudo desde o momento em que a coleta começa, além do histórico que o Telegram ainda retorna. As conversas secretas são mantidas desde o momento em que o TgWitness as inicia ou as aceita.
As lacunas são listadas, não ocultadas
Ao reiniciar, o Telegram é solicitado a fornecer as atualizações perdidas, e o arquivo coverage.json lista quaisquer lacunas conhecidas.
Use uma conta dedicada
O Telegram pode restringir qualquer conta devido ao volume de solicitações, independentemente do cliente. Use uma conta criada especificamente para essa finalidade.
“Este software não está do lado de quem o opera. Ele está do lado de que o registro permaneça como era — sobre todos os envolvidos, incluindo quem o coletou.”
Do README do TgWitness
15Instalação
Seu primeiro espaço de trabalho em poucos minutos.
O Python está incluído. Execute o mesmo comando mais tarde para atualizar. Em seguida, abra 127.0.0.1:8787 e faça login com seu token do painel.
Não tem um terminal à mão? Cada exportação assinada também inclui VERIFY.cmd e VERIFY.sh, que explicam o resultado em linguagem simples em 25 idiomas.
16Perguntas
Antes de começar.
O TgWitness é gratuito?
Sim. É um software de código aberto sob a Licença MIT e roda no seu próprio computador ou servidor. Extras opcionais, como servidores em nuvem, armazenamento S3 ou provedores de IA, são cobrados por quem os fornece.
Esta página ou a demonstração se conectam ao Telegram?
Não. Esta página e a demonstração online utilizam registros fictícios. O aplicativo é executado no seu computador, e o login no Telegram ocorre lá.
É possível recuperar mensagens excluídas antes de eu começar?
Não. Ele mantém tudo o que a conta registra a partir do momento em que a coleta começa, além do histórico que o Telegram ainda retorna. Comece a coletar antes que seja tarde demais.
Funciona com grupos e canais privados?
Sim, se a conta conectada já for membro. Uma fonte privada não precisa de nome de usuário público. O TgWitness não entra em chats por conta própria nem contorna a aprovação de entrada.
Ele consegue registrar chats secretos?
Sim, aqueles que o TgWitness inicia ou aceita. Ative o módulo “Chats secretos” para uma conta, e todas as mensagens, arquivos, alterações no temporizador e notificações de exclusão nesses chats serão incluídos no diário assinado. Os chats secretos abertos em outro dispositivo mantêm suas chaves nesse dispositivo.
Onde meus dados são armazenados?
No seu computador ou servidor. As sessões, as chaves de API e a chave de assinatura são criptografadas em repouso; mantenha o arquivo em um disco criptografado. O painel não carrega fontes externas, análises ou recursos de CDN.
Qual é a velocidade dela?
Em 6 de novembro de 2026, oito contas leram 768.007 registros de histórico em 1.117 segundos, cerca de 687 por segundo, incluindo os tempos de espera do Telegram. Em 50 fontes públicas, 48 arquivos verificados continham 3.598.381 registros.
Um tribunal aceitará uma exportação verificada?
Cabe ao tribunal decidir isso. O TgWitness permite que qualquer pessoa, inclusive a parte contrária, verifique o registro por conta própria, sem precisar confiar em quem o coletou.
O que os modos GitHub Actions e Phala acrescentam?
Eles eliminam o operador do processo de captura. O código é fixado, a máquina é autenticada pelo GitHub ou pelo processador Intel, e o destinatário verifica ambos sem precisar confiar em quem o executou.
Quais idiomas são suportados?
O painel está disponível em 25 idiomas e os guias, em 26.
Explore primeiro. Conecte-se quando estiver pronto.
Analise o caso fictício no seu navegador e, em seguida, configure um espaço de trabalho no seu próprio computador.