Telegram का अपना एक्सपोर्ट आपको एक फ़ाइल देता है जिसे कोई भी संपादित कर सकता है। TgWitness हर संदेश, हर संपादन और हर हटाई गई पोस्ट के टेक्स्ट को एक हस्ताक्षरित जर्नल में रखता है, यह साबित कर सकता है कि इसे कब और कहाँ कैप्चर किया गया था, और इसे एक वेरिफ़ायर के साथ सौंपता है जिसे कोई भी चला सकता है।
डेमो आपके ब्राउज़र में काल्पनिक रिकॉर्ड के साथ चलता है। कोई Telegram साइन-इन नहीं।
Windows · macOS · Linux · Docker
25 इंटरफ़ेस भाषाएँ
आपकी मशीन पर चलता है
प्रमाणित कैप्चर: GitHub · Intel TDX
एक संदेश, समय के साथ#0042
P
Payout · Announcementsकाल्पनिक चैनल · संदेश 42
संदेश देखा गया
Send USDT (TRC-20) to TQ7x…9fA2
संपादन संरक्षित
Send USDT (TRC-20) to TR3m…k81D
पिछला संस्करण संरक्षित · जर्नल रिकॉर्ड 13
हटाने की सूचना
Telegram से गायब। कैप्चर किया गया टेक्स्ट आपके जर्नल में रहता है।
h₁3f9a…h₂81c4…h₃e07d… Ed25519
पोस्ट गायब हो जाती है। कैप्चर किया गया इतिहास बना रहता है।
काल्पनिक उदाहरण
SHA-256 हैश चेनEd25519 हर रिकॉर्ड परसंपादित संस्करणों को सहेजा गयामिटाया गया टेक्स्ट संरक्षितRFC 3161 टाइमस्टैम्पOpenTimestampsस्वतंत्र गवाहGitHub-प्रमाणित कैप्चरIntel TDX प्रमाणीकरणAES-256-GCM ऑफ-साइट कॉपीकेवल-पठनीय MCPस्थानीय OCR और प्रतिलेखनहस्ताक्षरित HTML, PDF और JSON रिपोर्टेंसीमित पहुँचसीक्रेट चैट्सजांच मोडपूर्ण-पाठ खोजन्यायालय मामला पैकेजSHA-256 हैश चेनEd25519 हर रिकॉर्ड परसंपादित संस्करणों को सहेजा गयामिटाया गया टेक्स्ट संरक्षितRFC 3161 टाइमस्टैम्पOpenTimestampsस्वतंत्र गवाहGitHub-प्रमाणित कैप्चरIntel TDX प्रमाणीकरणAES-256-GCM ऑफ-साइट कॉपीकेवल-पठनीय MCPस्थानीय OCR और प्रतिलेखनहस्ताक्षरित HTML, PDF और JSON रिपोर्टेंसीमित पहुँचसीक्रेट चैट्सजांच मोडपूर्ण-पाठ खोजन्यायालय मामला पैकेज
18सुरक्षा परतें
7सत्यापन जांचें
6सुरक्षा मोड
8रिपोर्ट डिज़ाइन
8साइन इन करने के तरीके
25इंटरफ़ेस भाषाएँ
01समस्या
Telegram एक्सपोर्ट कुछ भी साबित नहीं करता। यहाँ तक कि आपके लिए भी नहीं।
एक एक्सपोर्ट को टेक्स्ट एडिटर में खोलें, 1 को 2 में बदलें और सेव करें। कोई चेतावनी नहीं देता, और इसकी तुलना करने के लिए कुछ भी नहीं है। Telegram संदेशों पर हस्ताक्षर नहीं करता है, न तो एक्सपोर्ट में और न ही कहीं और। स्क्रीनशॉट और डिलीशन लॉग्स में एक ही कमजोरी होती है: जिसके पास फ़ाइल है, वही कहानी को नियंत्रित करता है।
TgWitness आपके खाते ने जो देखा उसे प्रमाणित करता है, प्रत्येक रिकॉर्ड को उससे पहले वाले रिकॉर्ड से जोड़ता है और आर्काइव के अंदर वेरिफायर भेजता है। इसे प्राप्त करने वाला व्यक्ति, इसे इकट्ठा करने वाले पर भरोसा करने के बजाय, रिकॉर्ड की जांच करता है।
लिंक्ड। प्रत्येक रिकॉर्ड में उससे पहले वाले रिकॉर्ड का SHA-256 होता है।
हस्ताक्षरित। हर रिकॉर्ड का अपना Ed25519 हस्ताक्षर होता है।
जांचने योग्य। लेखक के सर्वर के बिना, एक ऐसी की-फिंगरप्रिंट से सत्यापित करें जिस पर आप भरोसा करते हैं।
स्थानीय SHA-256 प्रयोगजाँच…
इसे आज़माएँ: रिकॉर्ड 2 बदलें
रिकॉर्ड 1message.new
Send USDT (TRC-20) to TQ7x…9fA2
पिछला
0000…0000
हैश
…
रिकॉर्ड 2message.edited
पिछला
…
सहेजा गया हैश
…
पुनः गणना की गई
…
रिकॉर्ड 3message.deleted
संदेश 42 के लिए हटाने की सूचना
पिछला
…
लिंक
…
पुनः गणना किया गया हैश सहेजे गए हैश से मेल खाता है। तीनों लिंक सहमत हैं।
हैश आपके ब्राउज़र में गणना किए जाते हैं। यह नमूना केवल हैश की जाँच करता है; वास्तविक सत्यापनकर्ता प्रत्येक रिकॉर्ड पर Ed25519 हस्ताक्षर की भी एक विश्वसनीय कुंजी के विरुद्ध जाँच करता है।
Export Clinic · नियंत्रित प्रयोग · 3 नवंबर 2026
हमने इसे आधिकारिक ऐप के साथ आज़माया।
Telegram Desktop डाउनलोड करें, साइन इन करें और सात टेस्ट चैट्स एक्सपोर्ट करें। फिर एक छोटा स्थानीय हेल्पर चयनित फ़ाइलों को बदलता है। आधिकारिक क्लाइंट को हाथ नहीं लगाया जाता है, और बदला हुआ एक्सपोर्ट किसी भी अन्य की तरह ही दिखता है।
Hidden text remains selectable beneath the black rectangle.
JSON SHA-256d58d19814e1e07d5…
डिस्क पर संपादित
स्थानीय परिवर्तन के बाद बदला गया
RESULT: PASS
All sensitive text has been permanently removed.
JSON SHA-25683a0a37eb7110d51…
result.json, संदेश 1216 · प्रयोग से परीक्षण चैट
TgWitness कैप्चर के क्षण पर हस्ताक्षर करता है। सबसे मजबूत मामलों के लिए यह उन जगहों पर कैप्चर करता है जहाँ कोई भी डेटा तक नहीं पहुँच सकता: GitHub Actions में या Intel TDX मशीन के अंदर। विश्वास स्तर देखें
02तुलना
Telegram आपको एक फ़ाइल देता है। TgWitness आपको प्रमाण देता है।
Telegram का अपना एक्सपोर्ट एक सुविधा कॉपी है: जो कुछ भी अभी भी मौजूद है, उसका अंतिम संस्करण, ऐसी फ़ाइलों में जिन्हें कोई भी संपादित कर सकता है। TgWitness सबूतों के लिए बनाया गया है, पहली जांच से लेकर सुपुर्दगी तक।
आपको क्या चाहिए
Telegram Desktop एक्सपोर्ट
बनामTgWitness
संपादित संदेश
केवल अंतिम पाठ
प्रत्येक संस्करण, क्रम में
डिलीट की गई पोस्ट
निर्यात से गायब
टेक्स्ट और फ़ाइलें रखी गईं, डिलीशन लॉग किया गया
कोई फ़ाइल को संपादित करता है
कोई ध्यान नहीं देता
एक बदला हुआ बाइट श्रृंखला तोड़ देता है
हस्ताक्षर
कोई नहीं
हर रिकॉर्ड पर Ed25519
इसे कौन सत्यापित कर सकता है
कोई नहीं
कोई भी, ऑफ़लाइन, आर्काइव में वेरिफायर के साथ
जब यह कैप्चर किया गया था
आपका शब्द
RFC 3161 और Bitcoin टाइमस्टैम्प
जहाँ यह कैप्चर किया गया था
आपका शब्द
GitHub या Intel TDX द्वारा प्रमाणीकृत
संदेश हटाए या वापस घुमाए गए
अदृश्य
एक स्वतंत्र गवाह द्वारा पकड़ा गया
बॉट बटन जिन्हें आपने दबाया
रिकॉर्ड नहीं किया गया
प्रत्येक प्रेस के लिए एक हस्ताक्षरित रसीद
आधिकारिक क्लाइंट पर परीक्षण किया गया: Export Clinic ने 45 में से 17 रिकॉर्ड को बदला, और एक्सपोर्ट फिर भी किसी अन्य की तरह ही पढ़ा। प्रयोग देखें
और हर सामान्य विकल्प के खिलाफ।
आर्टिफैक्ट
प्रत्येक रिकॉर्ड पर हस्ताक्षर
बाहरी समय
स्वतंत्र गवाह
प्रमाणित कैप्चर
अंतर रिपोर्ट किए गए
लेखक के बिना सत्यापित करें
स्कोर
Telegram Desktop एक्सपोर्ट
नहीं
नहीं
नहीं
नहीं
नहीं
नहीं
0/6
Telethon स्नैपशॉट स्क्रिप्ट
नहीं
नहीं
नहीं
नहीं
नहीं
नहीं
0/6
डिलीशन लॉगर (टेक्स्ट लॉग)
नहीं
नहीं
नहीं
नहीं
नहीं
नहीं
0/6
स्क्रीनशॉट या वेब कैप्चर
नहीं
नहीं
नहीं
नहीं
नहीं
नहीं
0/6
TgWitness
हाँ
हाँ
हाँ
हाँ
हाँ
हाँ
6/6
जैसा दिया गया है, वैसे ही तुलना। स्क्रिप्ट और लॉगर कार्यान्वयन के अनुसार भिन्न होते हैं।
03यह कैसे काम करता है
एक बातचीत से एक केस फ़ाइल तक।
Telegramकलेक्टरहस्ताक्षरित जर्नलसबूत ज़िपसत्यापक
01
कनेक्ट
फ़ोन कोड या QR के साथ साइन इन करें, या मौजूदा सत्र लाएँ: Telegram Desktop TData, Telethon, Pyrogram, StringSession या एक auth कुंजी। प्रत्येक खाते को अपना कार्यक्षेत्र, तिजोरी और हस्ताक्षर कुंजी मिलती है।
02
दायरा चुनें
चुनी गई चैट्स, एक Telegram फ़ोल्डर या पूरा खाता। जांच मोड बॉट्स, निजी चैट्स, आपके अपने कार्य और प्रत्येक नए खोजे गए स्रोत का 200-संदेशों का स्नैपशॉट जोड़ता है।
03
निरीक्षण करें
नए संदेश, संपादन, हटाई गई वस्तुएँ, प्रतिक्रियाएँ और सदस्यता परिवर्तन आते ही जर्नल में दर्ज हो जाते हैं। अटैचमेंट्स को उनके SHA-256 और बाइट काउंट के साथ सहेजा जाता है।
04
जांच करें
हर स्रोत खोजें, संख्यात्मक टेलीग्राम आईडी से किसी व्यक्ति को फॉलो करें, सबूत को केस बोर्ड पर पिन करें और आठ डिज़ाइनों में से किसी एक में एक रिपोर्ट बनाएं।
05
हस्तांतरित करें
मूल JSONL, CSV, ऑफ़लाइन HTML, संरक्षित फ़ाइलों, एक हस्ताक्षरित मैनिफ़ेस्ट और वेरिफ़ायर के साथ एक हस्ताक्षरित ZIP निर्यात करें। प्राप्तकर्ता इसे आपके सर्वर के बिना सत्यापित करता है।
04कार्यक्षेत्र
हर कैप्चर किया गया बदलाव, ठीक वहीं जहाँ आपको इसकी ज़रूरत है।
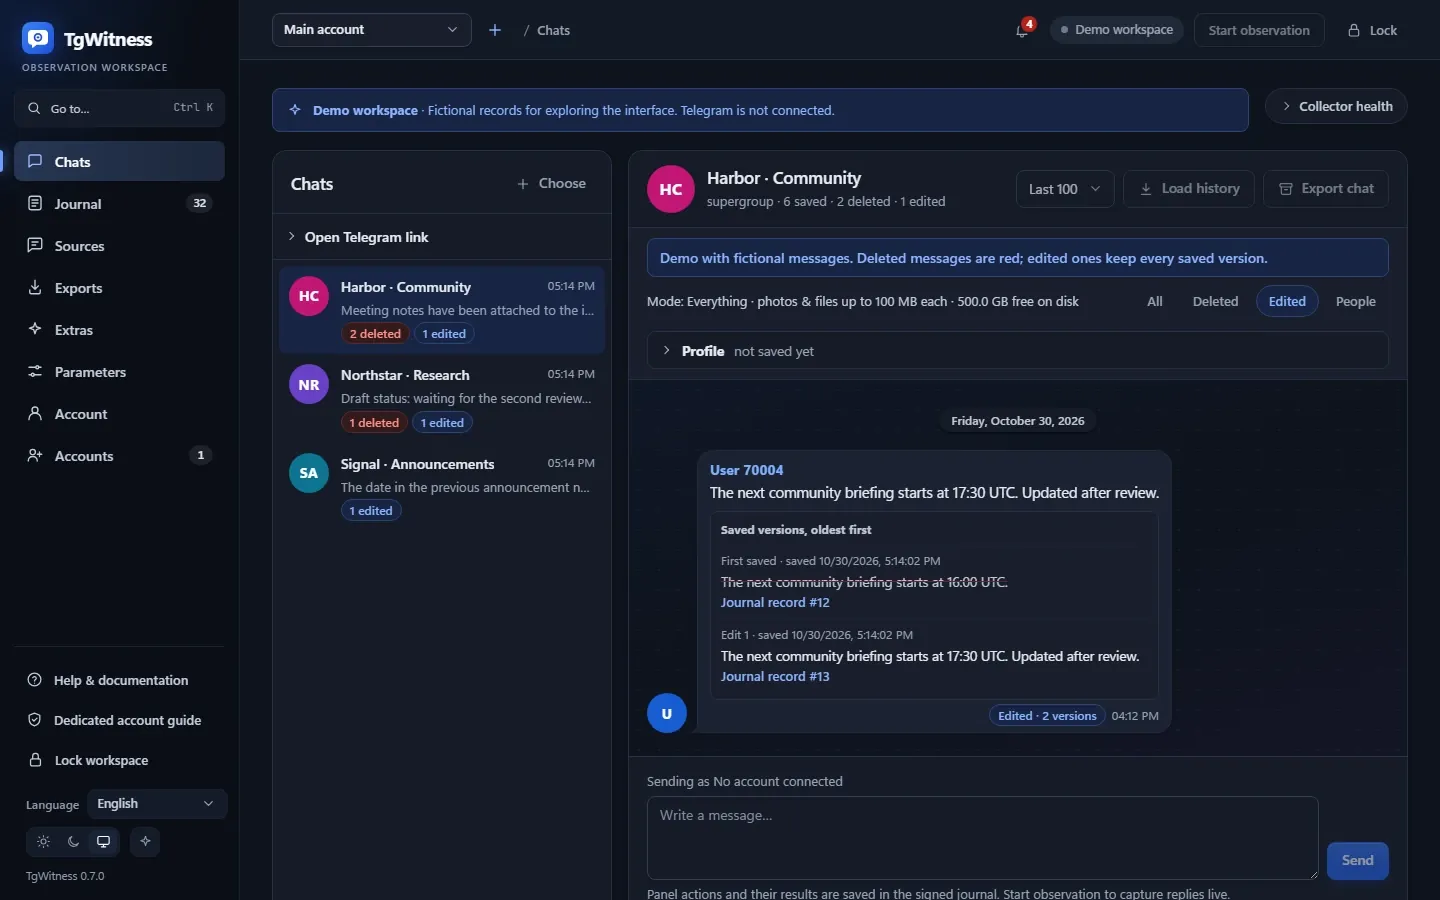
एक संपादित संदेश हर सहेजे गए संस्करण को, सबसे पुराने से शुरू करते हुए, रखता है, जिनमें से प्रत्येक अपने जर्नल रिकॉर्ड से जुड़ा होता है।
TgWitness / चैट्सकाल्पनिक डेमो रिकॉर्ड
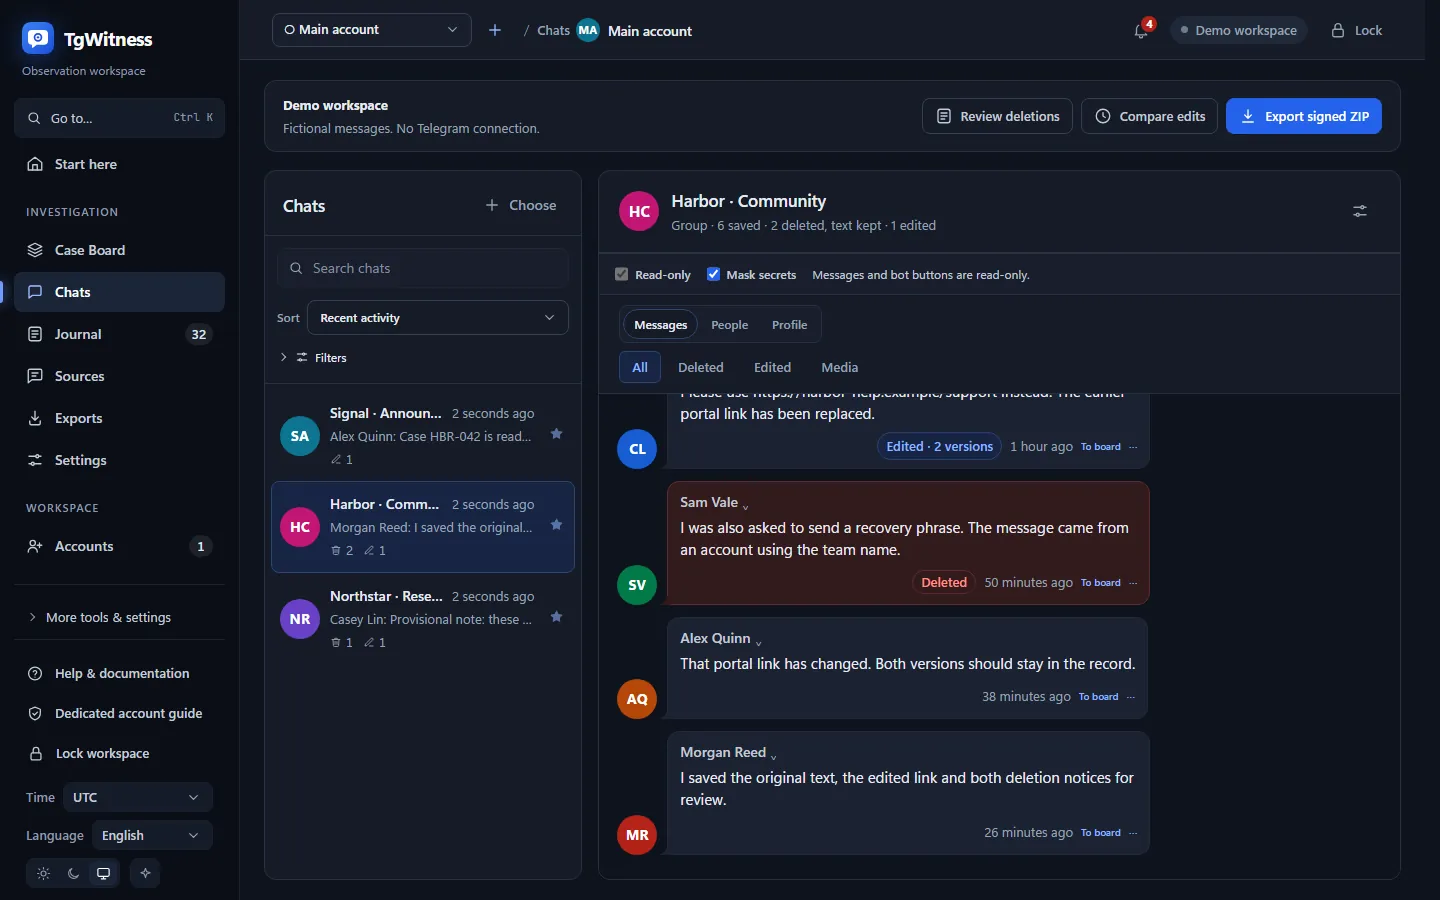
मिटाए गए संदेश पठनीय रहते हैं और लाल रंग से चिह्नित होते हैं; संपादित संदेश दिखाते हैं कि कितने संस्करण सहेजे गए थे।
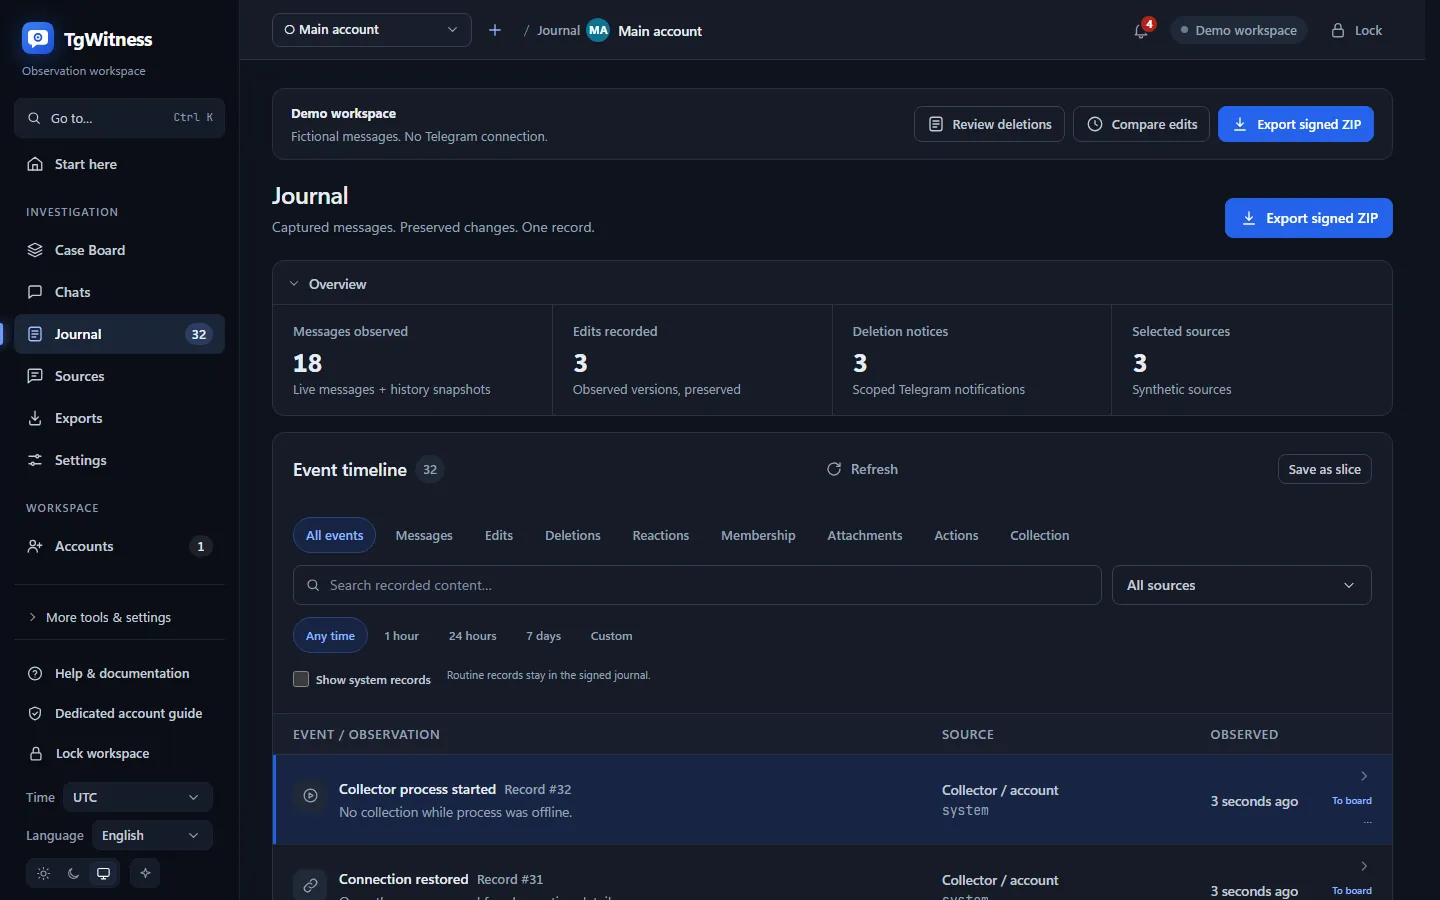
TgWitness / जर्नलकाल्पनिक डेमो रिकॉर्ड
संदेशों, संपादनों, हटाने, प्रतिक्रियाओं, सदस्यता, संलग्नक और कलेक्टर इवेंट्स के लिए एक ही टाइमलाइन।
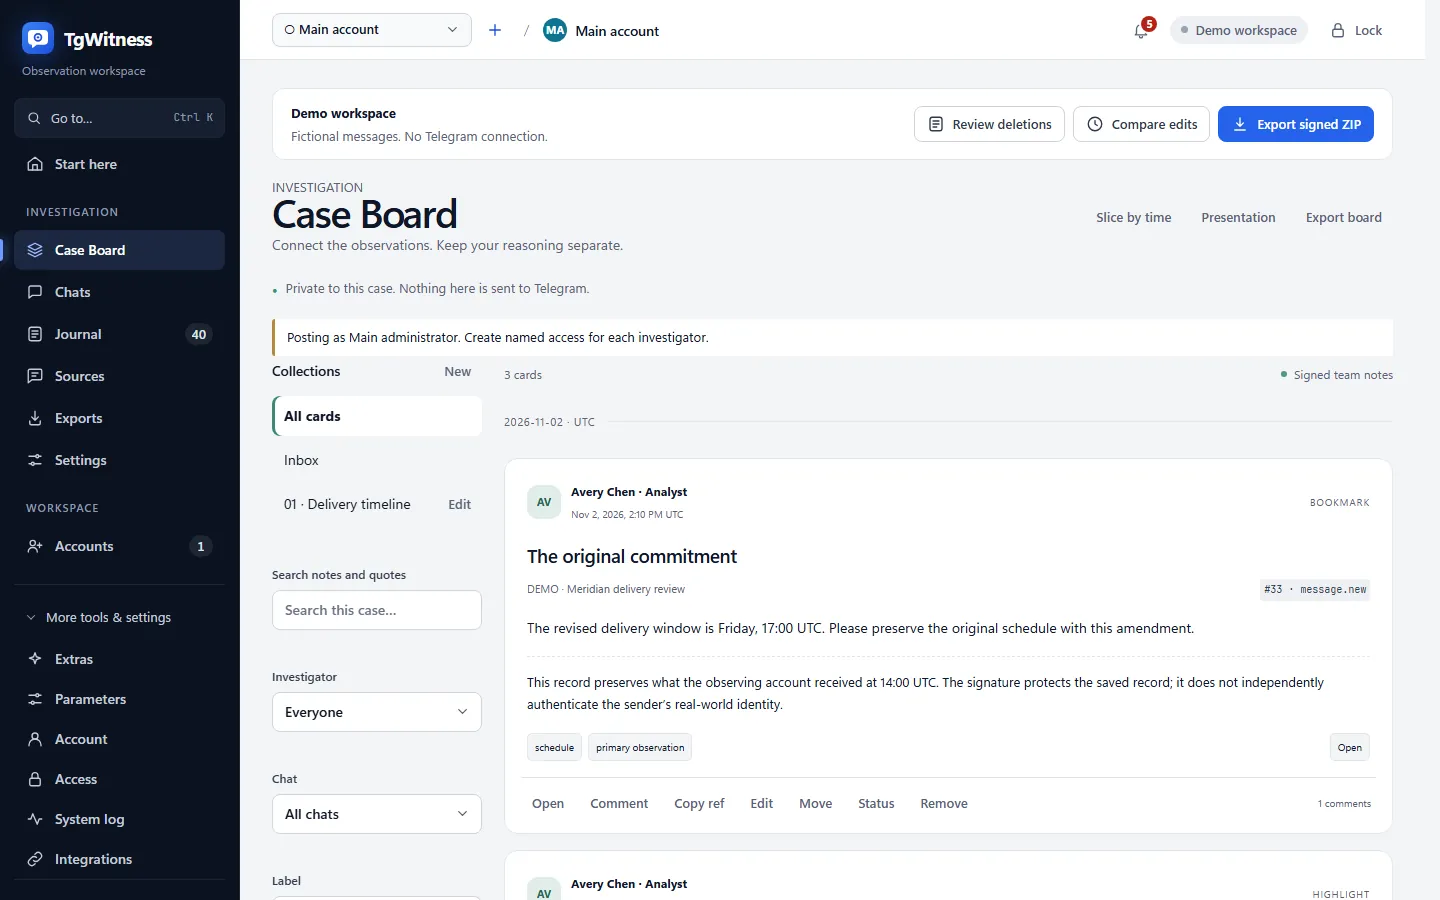
TgWitness / Case Boardकाल्पनिक डेमो रिकॉर्ड
बुकमार्क, सटीक-उद्धरण हाइलाइट और टीम की टिप्पणियाँ, हस्ताक्षरित और अवलोकनों से अलग रखी गईं।
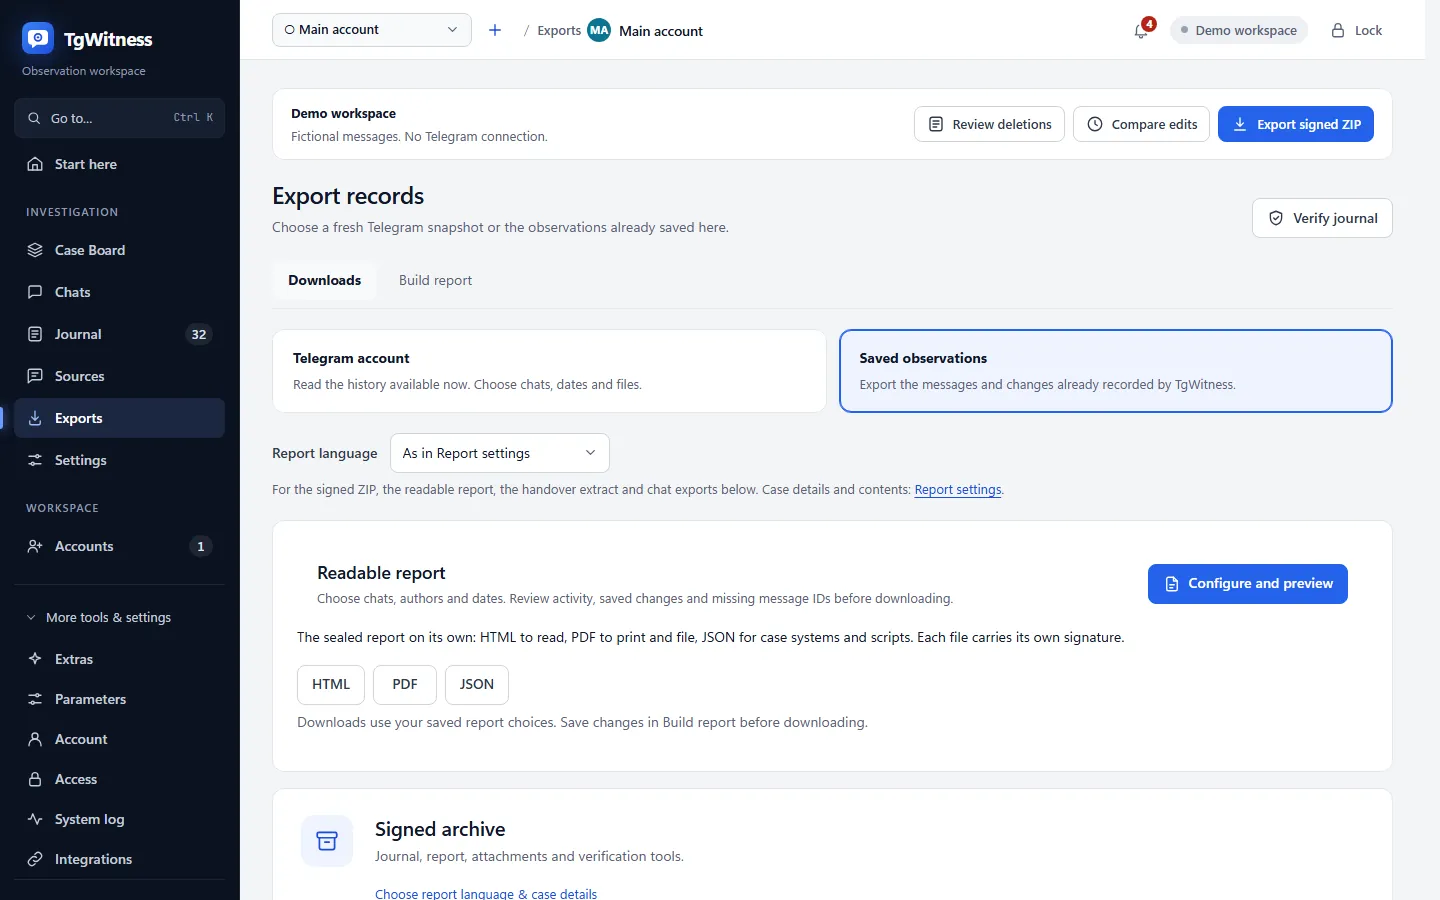
TgWitness / एक्सपोर्ट्सकाल्पनिक डेमो रिकॉर्ड
एक हस्ताक्षरित संग्रह, HTML, PDF या JSON में एक पठनीय रिपोर्ट, और आपकी मशीन से कुछ भी बाहर निकलने से पहले एक जर्नल जांच।
05क्षमताएँ
जांच के बाकी सब के लिए।
संग्रह से ही शुरुआत होती है। पैनल इसके बाद होने वाले कार्यों को भी कवर करता है: लोग, बॉट्स, नोट्स, रिपोर्ट, टीम के सदस्य और उनके आसपास का बुनियादी ढांचा।
संपादन और हटाई गई सामग्री, संरक्षित
हर देखे गए संस्करण को पहले वाले को ओवरराइट किए बिना संग्रहीत किया जाता है। जब कोई संदेश हटाया जाता है, तो आपके द्वारा पहले से कैप्चर किया गया टेक्स्ट हटाने की सूचना के बगल में रहता है, और स्टार वाले स्रोत अपने स्वयं के शेड्यूल पर फिर से जाँचे जाते हैं।
v1 · 09:41 · 14:00 UTCv2 · 09:43 · 15:00 UTCहटाया गया · 10:06 · पाठ रखा गया
Telegram ID द्वारा लोग
समय के साथ नाम और उपयोगकर्ता नाम, प्रतिक्रियाएँ, "अन्य चैट में भी…" और उल्लेखित वॉलेट, फोन और लिंक। हर तथ्य अपने जर्नल रिकॉर्ड का हवाला देता है।
बॉट जांच
लिंक पूर्वावलोकन सहेजें, अपने पैरामीटर के साथ बॉट शुरू करें, जवाब दें या मौजूदा बटन दबाएँ। अनुरोध और परिणाम हस्ताक्षरित रसीद बन जाते हैं; दबाने से पहले बदले गए कीबोर्ड को अस्वीकार कर दिया जाता है।
Case Board
अवलोकनों को बुकमार्क करें, एक सटीक उद्धरण को हाइलाइट करें, कार्डों को संग्रहों में समूहित करें और उन पर चर्चा करें। टीम नोट्स पर हस्ताक्षर किए जाते हैं और वे साक्ष्यों से अलग रहते हैं।
रिपोर्ट स्टूडियो
चार्ट, ट्रांसक्रिप्ट और निष्कर्षों के साथ आठ दस्तावेज़ डिज़ाइन। संपादन पहले और बाद को दिखाते हैं, जिसमें बदले हुए शब्द हाइलाइट किए गए हैं, और संदेश आईडी में अंतराल सूचीबद्ध हैं। HTML, PDF और JSON प्रत्येक का अपना हस्ताक्षर होता है।
पूर्ण इतिहास, क्रैश-सुरक्षित
विराम और फिर से शुरू करने के साथ सक्षम चैट का उपलब्ध अतीत लोड करें। संदेश, उसका फ़ाइल जॉब और कर्सर एक साथ कमिट होते हैं, ताकि पुनरारंभ कुछ भी न दोहराए और कुछ भी न खोए।
संग्रह से पूछें
पहले स्थानीय खोज। वैकल्पिक एआई, डिफ़ॉल्ट रूप से बंद और Ollama या आपके द्वारा चुने गए प्रदाता के माध्यम से स्थानीय, ऐसे अंशों के साथ उत्तर देता है जिन्हें आप जर्नल में खोल सकते हैं।
केवल-पठनीय MCP
एक विश्लेषक क्लाइंट को चुने हुए वर्कस्पेस और चैट्स से कनेक्ट करें। थ्रीटीन रीड-ओनली टूल्स जिनकी समाप्ति और रद्दीकरण की सुविधा है, रैंक्ड सर्च से लेकर पिन किए गए पोस्ट्स और सत्यापित इमेज प्रीव्यू तक; MCP संदेश नहीं भेज सकता या जर्नल को छू नहीं सकता।
स्थानीय OCR और प्रतिलेखन
एक अलग स्थानीय वर्कर में छवियों और वॉयस संदेशों को पढ़ें। मूल और उनके हैश अपरिवर्तित रहते हैं; पहचाने गए टेक्स्ट को मशीन आउटपुट के रूप में चिह्नित किया जाता है।
कई खाते, एक पैनल
कितने भी वर्कस्पेस, प्रत्येक का अपना सत्र, जर्नल, साइनिंग कुंजी और मार्ग। सेटिंग्स साझा करने और थोक में सत्र फ़ाइलें आयात करने के लिए खातों को समूहबद्ध करें।
कुंजियों के बिना साझा करें
समीक्षक को एक चैट या विश्लेषक को निर्यात अधिकार दें: व्यक्तिगत टोकन, दस अनुमतियाँ, समाप्ति, आईपी सीमाएँ और रद्द किए जा सकने वाले सत्र।
आपके द्वारा नियंत्रित मार्ग
SOCKS5, HTTP CONNECT, MTProxy या पोर्टेबल WARP और WireGuard प्रति कार्यक्षेत्र, चार सार्वजनिक स्रोतों से एक स्वचालित MTProxy पूल के साथ। Hide IP मोड सीधे कनेक्शन पर वापस जाने के बजाय एक प्रॉक्सी की प्रतीक्षा करता है।
अलर्ट और वेबहुक्स
Apprise के माध्यम से समस्या अलर्ट और चैट परिवर्तन, पुनः प्रयासों के साथ HMAC-हस्ताक्षरित वेबहुक्स और एक n8n उदाहरण। संदेश अंश डिफ़ॉल्ट रूप से बंद हैं।
एन्क्रिप्टेड ऑफ-साइट प्रति
जर्नल, फ़ाइलें, चेकपॉइंट और चैट एक्सपोर्ट्स को S3-संगत स्टोरेज में अपलोड करने से पहले आपकी मशीन पर AES-256-GCM के साथ एन्क्रिप्ट किया जाता है, और जहाँ बकेट इसे सपोर्ट करती है वहाँ Object Lock होता है। एक रिस्टोर फ़ाइलों को केवल उनके वेरिफ़ाई होने के बाद ही प्रकाशित करता है, और पुरानी फ़ाइलें केवल एक वेरिफ़ाइड रीडबैक के बाद ही डिस्क से हटती हैं।
जर्नल और मीडियाAES-256-GCMS3 स्टोरेज
आपका पूरा खाता, हस्ताक्षरित
Telegram Takeout के माध्यम से हर चैट का निर्यात करें, जिसे चैट, प्रेषक, वाक्यांश, तारीख और मीडिया के अनुसार फ़िल्टर किया गया है। प्रत्येक पेज को एक हस्ताक्षरित रसीद मिलती है, ताकि एक रुका हुआ निर्यात अपने प्रमाण को खोए बिना फिर से शुरू हो सके।
एक वकील के लिए साझा करने योग्य प्रति
निर्यात का एक हस्ताक्षरित व्युत्पन्न बनाएं: सभी को या केवल बाहरी लोगों को छद्म नाम दें, और नामों, लिंक, ईमेल और फोन नंबरों को मास्क करें। मूल निजी और अपरिवर्तित रहता है।
स्वतंत्र रिकॉर्डर
Chromium रिकॉर्डर जोड़ें जो PNG, MHTML और एक टैब का रेंडर किया गया टेक्स्ट सहेजता है, या एक AyuGram डेटाबेस रिकॉर्डर। प्रत्येक अलग-अलग चलता है, अपनी खुद की कुंजी, चेन और चेकपॉइंट्स के साथ।
सार्वजनिक प्रदर्शन
16 वर्कस्पेस से 64 सार्वजनिक चैनलों तक का एक केवल-पठन पृष्ठ प्रकाशित करें, जिसमें संपादन और हटाए गए टेक्स्ट शामिल हैं। आगंतुक हस्ताक्षरित चेकपॉइंट और एक संगति प्रमाण डाउनलोड करते हैं।
साइन इन करने के आठ तरीके
फ़ोन, QR कोड या एक कच्ची Auth Key, या Telethon या Pyrogram सत्र, एक Telegram Desktop tdata फ़ोल्डर, एक StringSession या खाता JSON आयात करें। फ़ाइलों को सामग्री द्वारा पहचाना जाता है।
कोड जाँच
इंस्टॉल किए गए प्रोग्राम की तुलना किसी भी GitHub कमिट से, फ़ाइल दर फ़ाइल करें। बदली गई, अतिरिक्त और अनुपस्थित फ़ाइलें सूचीबद्ध की जाती हैं, और परिणाम जर्नल में सहेजा जाता है।
06जांच मोड
बातचीत का हर कदम, रिकॉर्ड पर।
चैट के लिए एक रिकॉर्ड खोलें और प्रत्येक चरण अपने आप लिखा जाता है: आपने क्या भेजा, क्या वापस आया और इसमें कितना समय लगा, संपादन, हटाई गई चीज़ें, अलग-थलग ब्राउज़र में खोले गए पेज, खोज और नोट्स। प्रत्येक चरण अपने जर्नल रिकॉर्ड और SHA-256 का हवाला देता है, और दस्तावेज़ को स्थिर करने पर वह उस पर हस्ताक्षर कर देता है।
एक BagIt पैकेज में रिपोर्ट, स्लाइड्स, सत्यापन पृष्ठ, हस्ताक्षरित मूल, फाइलें और संकेतक शामिल होते हैं, साथ ही समीक्षा के लिए तैयार एक न्यायालय फ़ोल्डर भी।
Rule 902(13)/(14) प्रमाणपत्र के रूप में प्रामाणिकता का प्रमाण
प्रदर्श सूची: प्रत्येक उद्धृत फ़ाइल अपने हैश के साथ, CSV और HTML के रूप में
आधिकारिक अनुरोधों के लिए परिशिष्ट: आईडी, समय के साथ उपयोगकर्ता नाम और Telegram के लेबल
अंडरकवर गतिविधि रिकॉर्ड: पर्सोना, प्राधिकरण और प्रत्येक आउटगोइंग संदेश
WebVTT और SRT उपशीर्षक जो स्क्रीन रिकॉर्डिंग के प्रत्येक चरण को संरेखित करते हैं
25 देशों के लिए क्षेत्राधिकार संबंधी मार्गदर्शन, नागरिक और आपराधिक स्रोतों के साथ और अगले कदम
विषय कार्ड
बॉट, व्यक्ति, चैनल या समूह का एक स्नैपशॉट: प्रत्येक @username, संख्यात्मक ID, Telegram के SCAM, FAKE और VERIFIED लेबल, बायो, बॉट कमांड और फोटो। अगला स्नैपशॉट यह सूचीबद्ध करता है कि क्या बदला, ताकि मामले के बीच में हुए यूज़रनेम के बदलाव का रिकॉर्ड रहे।
संवाद योजनाएँ
एक चैट से मिलने वाले परिणाम निर्धारित करें: भुगतान मार्ग, बुनियादी ढांचा, इसके पीछे के लोग। लक्ष्य उन जर्नल रिकॉर्ड्स के साथ बंद होते हैं जो उन्हें साबित करते हैं, और तैयार संदेशों का मिलान वास्तव में भेजे गए संदेशों से किया जाता है।
उनकी लय और शैली
जवाब में देरी, आपके समय क्षेत्र में सप्ताह के दिनों के अनुसार सक्रिय घंटे, सबसे लंबी खामोशियाँ और लेखन शैली: वर्णमाला, संदेश की लंबाई, इमोजी, पसंदीदा शब्द। यह सब Telegram के अपने टाइमस्टैम्प से पढ़ा गया है।
ड्राफ्ट और अनुवाद
एक AI प्रदाता सेट अप करने के बाद, अपना अगला संदेश दूसरी पक्ष की शैली में तैयार करें, या उनके संदेशों का मूल संदेश के नीचे अनुवाद करें। कुछ भी भेजे जाने से पहले आप सटीक अनुरोध, मॉडल और एंडपॉइंट देखते हैं, और हर जनरेशन को जर्नल किया जाता है।
निगरानी सूचियाँ
शब्द, पैटर्न, वॉलेट, @यूज़रनेम, आईडी, डोमेन, फोन नंबर और लिंक, जो टेक्स्ट, संपादन, छिपे लिंक लक्ष्यों, बॉट बटनों, इमेज कोड और पहचाने गए टेक्स्ट में मेल खाते हैं। एक TON पता किसी भी वर्तनी में मेल खाता है, और एक सबडोमेन अपने डोमेन के लिए गिना जाता है।
ऑनलाइन वॉच
एक बैचबद्ध अनुरोध में हर एक से साठ मिनट में देखे जा रहे खातों की जाँच करें। वॉच संख्यात्मक ID का अनुसरण करती है, पुनःनामकरण के माध्यम से, और यह दर्शाती है कि प्रत्येक खाता कब ऑनलाइन होता है।
छवियों में भुगतान कोड
सहेजी गई छवियों में QR कोड एक वॉलेट, एक राशि और उनके संदेश से जुड़ा एक टोकन बन जाते हैं। EVM पतों को EIP-55 पास करना चाहिए, XRP Ledger पते अपने चेकसम को पास करते हैं, और TON पते एक कच्चे रूप में संकुचित हो जाते हैं।
रिकॉर्डिंग के निशान
गोल वीडियो संदेश और वॉयस संदेश उनमें एन्कोड करने वाले सॉफ़्टवेयर का नाम रखते हैं, और Telegram यह रिकॉर्ड करता है कि प्रत्येक फ़ाइल कब अपलोड की गई थी। एक क्लिप जिसे लाइव दिखाने वाले संदेश से दो मिनट से अधिक पहले अपलोड किया गया था, उसे सेकंड तक फ़्लैग किया जाता है।
छद्म पहचान और प्राधिकरण
रेकॉर्ड पर्सोना और प्राधिकरण संदर्भ संख्या, जारी करने वाला प्राधिकरण, वैधता और कवर की गई चैट के साथ। गुप्त गतिविधि रिकॉर्ड प्रत्येक आउटगोइंग संदेश को उसके ऑपरेटर के साथ सूचीबद्ध करता है और प्राधिकरण से बाहर किसी भी चीज़ को फ़्लैग करता है।
खाता एक्सपोजर जांच
पैनल से आप अपने उस खाते का नाम, उपयोगकर्ता नाम, फोटो और तेरह गोपनीयता सेटिंग्स प्रबंधित कर सकते हैं, जिससे आप जांच करते हैं। एक्सपोज़र चेक अनुशंसित से अधिक खुली हर सेटिंग को चिह्नित करता है, यहाँ तक कि उन पीयर-टू-पीयर कॉल्स को भी जो एक IP पता प्रकट कर सकती हैं।
संवेदनशील सामग्री, सील की गई
छिपाने वाले लेबल 18+, हिंसा और व्यक्तिगत डेटा सामग्री को काटे बिना छिपाते हैं। इसे AES-256-GCM के साथ सील किया जाता है और कुंजियाँ अलग से भेजी जाती हैं, इसलिए अदालत की प्रति पूरी रहती है।
07सीक्रेट चैट्स
सीक्रेट चैट्स भी रिकॉर्ड में।
TgWitness से एक सीक्रेट चैट शुरू करें या वहाँ किसी को स्वीकार करें, और कार्यक्षेत्र उसका अंतिम बिंदु बन जाता है। हर संदेश, फ़ाइल, टाइमर परिवर्तन और हटाने की सूचना बाकी सब की तरह उसी हस्ताक्षरित जर्नल में जाती है, और हटाने से पहले सहेजा गया टेक्स्ट पठनीय बना रहता है।
फ़ाइलों को डिक्रिप्ट किया जाता है, एक हस्ताक्षरित रसीद के साथ SHA-256 द्वारा संग्रहीत किया जाता है और वे साक्ष्य निर्यात में शामिल होती हैं।
वर्कस्पेस कोई रीड, टाइपिंग या स्क्रीनशॉट सूचनाएं नहीं भेजता।
कुंजी और काउंटर वर्कस्पेस वॉल्ट में रहते हैं। मॉड्यूल प्रत्येक खाते के लिए चालू किया जाता है, और अनुरोध आपकी स्वीकृति की प्रतीक्षा करते हैं जब तक कि ऑटो-स्वीकृति चालू न हो।
साधारण चैट में, समय-सीमा वाले और एक बार देखने योग्य फ़ोटो, वीडियो, वॉयस संदेश और फ़ाइलें अपनी ही प्राथमिकता कतार में चले जाते हैं, जिनमें से प्रत्येक का एक हस्ताक्षरित सहेजा गया या अनुपलब्ध परिणाम होता है।
@swap_deskकाल्पनिक सीक्रेट चैट · TgWitness में स्वीकार की गई
अनुरोध स्वीकार किया गया
TgWitness प्राप्त करने वाला एंडपॉइंट बन जाता है।
संदेश प्राप्त हुआ
Pay 500 USDT to TR3m…k81D now
फ़ाइल प्राप्त हुई
receipt.jpg
SHA-256 द्वारा डिक्रिप्ट और सहेजा गया · हस्ताक्षरित रसीद
टाइमर 30 सेकंड पर सेट
अपने स्वयं के क्रिया के रूप में रिकॉर्ड किया गया।
हटाने की सूचना
चैट से हटा दिया गया। संदेश और फ़ाइल आपके जर्नल में बनी रहती हैं।
secret_chat.messagesecret_chat.file Ed25519
काल्पनिक उदाहरण
08खोज और विश्लेषण
सब कुछ खोजें। देखें कि क्या गायब है।
मिलिसेकंड में दस लाख संदेशों में रैंक किए गए खोज उत्तर, उसी भाषा में जिसमें वे लिखे गए थे। इसके आसपास: वे चैनल जो Telegram एक साथ जोड़ते हैं, मिनी ऐप्स के पीछे के पते, चैट में चुपचाप हुए बदलाव और उन संदेशों के नंबर जो कभी नहीं आए।
ऐसी खोज जो शब्द रूपों को जानती है
रूसी और यूक्रेनी शब्द रूप, अंग्रेजी मूल (स्टेम्स), बिना रिक्त स्थान के चीनी और जापानी वाक्यांश, सटीक वाक्यांश, वॉलेट, फोन नंबर, @उपयोगकर्तानाम और लिंक व बटनों के पीछे छिपे डोमेन। परिणामों को BM25 से रैंक किया जाता है, इंडेक्स नवीनतम जर्नल हैश से जुड़ा होता है, और छवियों व वॉयस संदेशों में पहचाना गया टेक्स्ट मेमोरी में इससे जुड़ जाता है।
переводпереводом · переводы
transfertransfers · transferred
转账请转账到这个地址
payout-desk.examplehidden link · bot button
कमांड लाइन
tgwitness search, context, messages, stats और export JSON आउटपुट और स्थिर एग्जिट कोड के साथ, एक स्टॉप्ड वर्कस्पेस पर या चल रहे पैनल से एक स्कोप्ड, रिवोकेबल कनेक्शन के माध्यम से।
समान चैनल
Telegram के समान-चैनल सुझावों को 50 सीड चैनलों से लेकर 2,000 तक के परिणामों तक देखें, जो सब्सक्राइबर्स द्वारा फ़िल्टर किए गए हैं। हर सुझाव को जर्नल में दर्ज किया जाता है, और ग्राफ़ प्रत्येक नोड पर Telegram के SCAM, FAKE और VERIFIED फ़्लैग्स को बनाए रखता है।
मिनी ऐप निरीक्षण
चैट में दर्ज मिनी ऐप बटन की सूची बनाएं और वर्कस्पेस मार्ग के माध्यम से एक पेज प्राप्त करें। प्रत्येक संदर्भित पता, तृतीय-पक्ष होस्ट और WebSocket रिपोर्टों में एक संकेतक बन जाता है।
चैट-स्थिति स्नैपशॉट
शीर्षक, विवरण, गिनती, पिन किए गए संदेश, उनके अधिकारों के साथ प्रशासक और उपहार, अंतरों के साथ हस्ताक्षरित स्नैपशॉट के रूप में अंतराल पर सहेजे जाते हैं। एक शांत अनपिन या अधिकारों में बदलाव दिखाई देता है।
लापता संदेश संख्याएँ
Telegram द्वारा असाइन किए गए नंबर जिन्हें कलेक्टर ने कभी नहीं देखा, प्रति चैनल और सुपरग्रुप और निजी चैट्स में, रिपोर्टों में उनके पड़ोसी अवलोकनों के बीच सूचीबद्ध, वेरिफायर और coverage.json में।
गतिविधि पैटर्न
घंटे और सप्ताह के दिन के अनुसार संदेश, चरम दिनों, संपादन और हटाने के अनुपात, शीर्ष प्रेषक, डोमेन और @हैंडल, साथ ही प्रत्येक प्रतिभागी के नाम, सदस्यता और गतिविधि की एक समयरेखा।
विसंगति संकेतक
रिपोर्ट्स उन दिनों को चिह्नित करती हैं जब पहली बार पोस्ट करने वालों की असामान्य लहर आती है और महीने दर महीने समूह में शामिल होने और छोड़ने वाले सदस्यों तथा पिन किए और अनपिन किए गए संदेशों का चार्ट दिखाती हैं। प्रत्येक संकेतक अपना तरीका और संस्करण बताता है।
सिस्टम मानचित्र
पैनल एक्सेस, खाता मार्ग, Telegram लक्ष्यों, स्टोरेज, कीज़ और बाहरी सेवाओं का एक लाइव नक्शा, जिसे हर पाँच सेकंड में रिफ्रेश किया जाता है, इसके बगल में नवीनतम नेटवर्क अवलोकन के साथ।
09माप
लाखों रिकॉर्ड। हर आर्काइव सत्यापित।
वास्तविक Telegram स्रोतों पर मापा गया और प्रत्येक रन की तारीख, संशोधन, विधि और आर्काइव हैश के साथ प्रकाशित किया गया।
3,598,381
48 सत्यापित अभिलेखागारों में रिकॉर्ड
50 सार्वजनिक स्रोत, दो सर्वरों पर 40 खाता कार्यक्षेत्र, टेक्स्ट और मेटाडेटा।
687.5
इतिहास रिकॉर्ड प्रति सेकंड
आठ खातों ने 1,117 सेकंड में 768,007 रिकॉर्ड पढ़े, जिसमें Telegram के इंतज़ार का समय भी शामिल है।
160.5
ताज़ा निर्यात में प्रति सेकंड संदेश
दो नए एक्सपोर्ट, प्रत्येक में दो खातों के साथ WARP पर 56,329 संदेश; पैकेजिंग सहित 141.8 प्रति सेकंड।
48/48
पिन की गई कुंजियों के विरुद्ध सत्यापित अभिलेखागार
कोई डुप्लिकेट आईडी या अधूरी रेंज नहीं। दस मेल खाने वाले स्वतंत्र पूर्ण आईडी ट्रैवर्सल।
1,000,000
टेस्ट संदेश, स्थानीय रूप से खोजे गए
71 सेकंड में इंडेक्स तैयार; 200 चैट में 9 से 190 मिलीसेकंड तक के मध्य प्रश्न समय।
1,610,818
एक चालू सर्वर पर जर्नल रिकॉर्ड
900,232 नए संदेश, 80,683 संपादन और दस वर्कस्पेस में 400,536 हटाने की सूचनाएँ।
तेज़, और प्रमाण अक्षुण्ण।
कई खाते, एक हस्ताक्षरित योजना
एक वितरित निर्यात इतिहास को खातों में हस्ताक्षरित ID सीमाओं में विभाजित करता है। प्रत्येक खाता एक अनुरोध को प्रसंस्करण में रखता है और अपनी प्रतीक्षा समय-सीमाएँ रखता है।
हर रेंज के अंदर चेकपॉइंट्स
संदेशों को आने पर 100 के बैच में हस्ताक्षरित किया जाता है। एक रुकी हुई श्रृंखला अपने सत्यापित उपसर्ग के बाद, उसी खाते पर फिर से शुरू होती है।
विरल रेंज, कम अनुरोध
संदेश आईडी के पतले हिस्से 100,000 आईडी तक के ब्लॉक में पढ़े जाते हैं, जबकि हस्ताक्षरित दायरा अभी भी हर नियोजित आईडी की सूची देता है।
प्रतीक्षा पूरी तरह मानी जाती है
जब Telegram किसी खाते से प्रतीक्षा करने के लिए कहता है, तो पूरी समयसीमा बरकरार रहती है और पुनरारंभ के बाद भी बनी रहती है।
मामले की ज़रूरत के अनुसार चुनें। पैनल दिखाता है कि इसकी 18 सुरक्षा परतों में से कितनी चालू हैं, और हर अनुपस्थित परत अपना सेटअप फॉर्म खोलती है। हर मोड में रिकॉर्डिंग और साइनिंग एक जैसी होती हैं।
Easy
चैट की निगरानी करना और उसकी एक प्रति रखना
चैट्स, जर्नल और चैट एक्सपोर्ट्स। साइनिंग बैकग्राउंड में चलती है।
Signed
एक प्लेटफ़ॉर्म, एक होस्ट या एक दुरुपयोग डेस्क को रिपोर्ट
एक हस्ताक्षरित संग्रह, जर्नल जाँच, चेकपॉइंट और एक हैंडओवर सारांश।
Witnessed
ऐसे मामले जहाँ कोई दावा कर सकता है कि रिकॉर्ड बदल दिया गया था
एक स्वतंत्र गवाह हस्ताक्षरित जर्नल हेड्स पोस्ट कर रहा है।
Court-ready
एक वकील, पुलिस या अदालत के लिए सबूत
टाइमस्टैम्प, एक एन्क्रिप्टेड ऑफ-साइट कॉपी और रिपोर्टों में मामले का विवरण।
GitHub-verified
ऐसे रिकॉर्ड जिनके सॉफ़्टवेयर को कोई भी जाँच सके
एक कोड जांच और GitHub Actions कैप्चर।
Mossad
एक अच्छी तरह से वित्त पोषित प्रतिद्वंद्वी के खिलाफ उच्च-दांव वाले मामले
एक सीलबंद 24/7 सर्वर, एक छिपा हुआ IPपता और सभी 18 परतें।
18/18परतें Mossad मोड में चालू
प्रत्येक रिकॉर्ड हस्ताक्षरित और श्रृंखलाबद्ध
एक हस्ताक्षरित रन रसीद
SHA-256 के साथ संलग्नक सहेजे गए
हस्ताक्षरित चेकपॉइंट्स
पुनः जाँच
समस्या अलर्ट
केवल-पठनीय साक्षी पहुँच
एक निर्धारित समय पर जाँच करने वाला गवाह
RFC 3161 टाइमस्टैम्प
OpenTimestamps प्रमाण
एक सत्यापित नवीनतम टाइमस्टैम्प
एक एन्क्रिप्टेड ऑफ-साइट कॉपी
रिपोर्टों में मामले का विवरण
एक मिलान कोड जाँच
Telegram कभी भी इस मशीन का IP नहीं देखता
प्रॉक्सी के माध्यम से बाहरी अनुरोध
Object Lock कॉपी पर
प्रदाता रिकॉर्ड्स के साथ सीलबंद सर्वर
11प्रमाणीकरण
सात जांचें। प्रत्येक एक प्रश्न का उत्तर देती है।
मामले की आवश्यकता के अनुसार चालू करें। प्रत्येक परत की जाँच स्वयं की जाती है।
रिकॉर्ड
कैसे
SHA-256 श्रृंखला और प्रत्येक घटना पर Ed25519 हस्ताक्षर। पहली कड़ी 64 शून्यों से शुरू होती है।
एक तृतीय पक्ष जाँच करता है
पिन किए गए कलेक्टर कुंजी के अंतर्गत क्रम और हस्ताक्षर।
प्रत्येक स्तर प्राप्तकर्ता को उन लोगों की सूची से किसी व्यक्ति को हटा देता है जिन पर उसे भरोसा करना होता है। सबसे ऊपर, कैप्चर वहां चलता है जहां ऑपरेटर पहुंच नहीं सकता, और GitHub या Intel प्रोसेसर इसकी गारंटी देता है।
स्तर 0 · कोई आश्वासन नहीं
Telegram एक्सपोर्ट या स्क्रीनशॉट
आप भरोसा करते हैं
जो भी फ़ाइल रखता है।
प्राप्तकर्ता जांचता है
कुछ भी नहीं। बाइट्स बिना किसी निशान के बदल सकते हैं।
स्तर 1 · स्व-प्रमाणित
आपकी अपनी मशीन पर TgWitness
आप भरोसा करते हैं
ऑपरेटर और वे कंप्यूटर या सर्वर जिन्हें वे नियंत्रित करते हैं।
प्राप्तकर्ता जांचता है
हस्ताक्षर के बाद कोई रिकॉर्ड बदला नहीं गया है, साथ ही क्रम, अंतराल और कुंजी फिंगरप्रिंट।
स्तर 2 · प्रदाता रिकॉर्ड
सीलबंद क्लाउड सर्वर
आप भरोसा करते हैं
क्लाउड प्रदाता और Cloudflare के अपने लॉग।
प्राप्तकर्ता जांचता है
कोई इनबाउंड एक्सेस नहीं, कोई कंसोल या रेस्क्यू उपयोग नहीं, और चल रही सटीक कमिट।
स्तर 3 · प्रमाणित कैप्चर उच्च आश्वासन
GitHub Actions या Intel TDX
आप भरोसा करते हैं
GitHub का हस्ताक्षर या Intel का हार्डवेयर, और प्रकाशित कोड।
प्राप्तकर्ता जांचता है
कोड और मशीन का एक हस्ताक्षरित प्रमाणीकरण, जो एक सार्वजनिक रूट के खिलाफ सत्यापित है। ऑपरेटर कोड को बदल नहीं सकता या मशीन के अंदर बिना देखे काम नहीं कर सकता।
GitHub द्वारा प्रमाणीकृत
GitHub Actions कैप्चर पूर्वावलोकन
रिपॉजिटरी को फ़ॉर्क करें, एक वर्कफ़्लो चलाएँ, एक नए Telegram सत्र के साथ साइन इन करें और एक चैट कैप्चर करें। आर्काइव आपके की (key) से एन्क्रिप्ट होकर वापस आता है, जिसमें एक GitHub अटेस्टेशन होता है जिसे कोई भी सत्यापित कर सकता है।
कलेक्टर वह अपस्ट्रीम कोड है जिसे एक पूर्ण कमिट SHA से पिन किया गया है। आपके फोर्क की फाइलें, कैश और आर्टिफैक्ट कभी निष्पादित नहीं होते।
केवल एक नया Telegram लॉगिन। वर्कफ़्लो कोई सत्र आयात, तैयार फ़ाइलें या हस्ताक्षर के लिए हैश नहीं लेता है, और पैनल में कोई आयात मार्ग या हस्ताक्षर एंडपॉइंट नहीं है।
GitHub एक प्रमाणीकरण पर हस्ताक्षर करता है जो सटीक सबूत ZIP को स्वीकृत वर्कफ़्लो, कलेक्टर कमिट और GitHub-होस्टेड रनर से जोड़ता है। एक अलग हस्ताक्षरकर्ता को अस्वीकार कर दिया जाता है।
केवल एन्क्रिप्टेड पैकेज रनर से बाहर निकलते हैं (RSA-OAEP और AES-256-GCM)। आपकी निजी कुंजी आपके ब्राउज़र या फ़ाइल में रहती है।
कलेक्टर एक Intel TDX गोपनीय वर्चुअल मशीन के अंदर चौबीसों घंटे चलता है। प्रोसेसर उस मशीन को साइन करता है जो बूट हुई है, और वेरिफायर प्रदाता की बात मानने के बजाय उस हस्ताक्षर की स्वयं जांच करता है।
होस्ट और Phala का स्टाफ कलेक्टर की मेमोरी नहीं पढ़ सकता।
प्रत्येक प्रमाणीकरण को पिन किए गए Intel रूट और Intel की रद्दीकरण सूचियों तक जांचा जाता है। जिन मशीनों को डीबग या माइग्रेट किया जा सकता है, उन्हें अस्वीकार कर दिया जाता है।
मापे गए ऐप-कंपोज़ को बाइट-दर-बाइट वही होना चाहिए जो डिप्लॉय किए गए कमिट द्वारा बनाया गया है: हैश द्वारा पिन किए गए स्रोत, डिज़ाइस्ट द्वारा इमेज, कोई अन्य कोड नहीं।
प्रत्येक कलेक्टर जो जर्नल में शुरू होता है, अपनी स्वयं की प्रमाणीकरण रखता है। एक कंपोज़ डिप्लॉयमेंट के बाद बदलने पर रिपोर्ट विफल हो जाती है।
प्रदाता API के माध्यम से कलेक्टर को बिना किसी इनबाउंड फ़ायरवॉल नियमों और पहले बूट से SSH मास्क्ड के साथ डिप्लॉय करें, जो केवल एक Cloudflare टनल के माध्यम से ही पहुँच योग्य है। एक रीड-ओनली टोकन वाला वेरिफ़ायर ऑपरेटर की बात के बजाय प्रदाता और Cloudflare के अपने रिकॉर्ड की जाँच करता है।
हर कुछ मिनटों में एक अलग प्रक्रिया, आदर्श रूप से किसी और द्वारा चलाए जा रहे सर्वर पर, कलेक्टर का हस्ताक्षरित जर्नल हेड प्राप्त करती है, जो उसने देखा उसे अपनी ही कुंजी से साइन करती है और उसे एक Telegram चैनल या Discord पर पोस्ट करती है। एक प्रूफ पेज 32 वर्कस्पेस तक देख सकता है। बाद में जर्नल को फिर से लिखना या काटना पता लगाने योग्य हो जाता है।
स्कैम चैनल भुगतान विवरण का आदान-प्रदान करते हैं, टीमें ध्यान आने पर संदेशों को हटा देती हैं, दुकानें बॉट्स पर चलती हैं। प्रोजेक्ट गाइड से काल्पनिक स्थितियाँ; महत्वपूर्ण क्षण से पहले एकत्र करना शुरू करें।
मोड
चुना गया संदेशों, संपादनों और हटाने के साथ बातचीत करता है।
आपको मिलता है
हैश के माध्यम से पोस्ट और उसकी संलग्नकियों का हर अवलोकित संस्करण।
के साथ जांचा गया
हस्ताक्षरित ZIP, एक संरक्षित चेकपॉइंट और एक सत्यापित टाइमस्टैम्प।
मोड
Telegram का एक फ़ोल्डर या पूरा खाता, सभी प्रकार की घटनाएँ।
आपको मिलता है
सहेजे गए मूल संदेश, हटाने की सूचनाएं और उनकी कवरेज में मौजूद अंतराल।
के साथ जांचा गया
हस्ताक्षरित ZIP और एक स्वतंत्र साक्षी जर्नल।
मोड
जांच प्रीसेट: बटन, लिंक पूर्वावलोकन और एक स्पष्ट बॉट प्रारंभ।
आपको मिलता है
हस्ताक्षरित इंटरैक्शन रसीदें, लौटाए गए कॉलबैक और सहेजी गई प्रोफ़ाइल।
के साथ जांचा गया
हस्ताक्षरित ZIP; किसी भी दस्तावेज़ को इसके विरुद्ध सत्यापित किया जाता है।
मोड
कोई भी दायरा, देखे गए प्रेषक और प्रोफ़ाइल मेटाडेटा के साथ।
आपको मिलता है
संख्यात्मक ID के अनुसार नाम और उपयोगकर्ता नाम का इतिहास, "also in" लिंक और निकाले गए लीड्स।
के साथ जांचा गया
डॉसियर JSON को हस्ताक्षरित ZIP के खिलाफ जांचा गया।
14जानने योग्य बातें
खाता कनेक्ट करने से पहले।
हर चैट जिसे खाता खोल सकता है
निजी समूह और चैनल शामिल हैं, किसी सार्वजनिक उपयोगकर्ता नाम की आवश्यकता नहीं है। TgWitness अपने आप चैट में कभी शामिल नहीं होता।
महत्वपूर्ण होने से पहले शुरू करें
यह संग्रह शुरू होने के क्षण से सब कुछ रखता है, साथ ही वह इतिहास भी जो Telegram अभी भी लौटाता है। सीक्रेट चैट्स उस क्षण से रखी जाती हैं जब TgWitness उन्हें शुरू या स्वीकार करता है।
खामियों को सूचीबद्ध किया गया है, छिपाया नहीं गया है
एक रीस्टार्ट छूटे हुए अपडेट के लिए टेलीग्राम से पूछता है, और coverage.json किसी भी ज्ञात गैप्स को सूचीबद्ध करता है।
एक समर्पित खाते का उपयोग करें
Telegram किसी भी खाते को अनुरोध मात्रा के लिए प्रतिबंधित कर सकता है, चाहे क्लाइंट कोई भी हो। काम के लिए बनाए गए खाते से संकलित करें।
"यह सॉफ़्टवेयर अपने ऑपरेटर के पक्ष में नहीं है। यह रिकॉर्ड के पक्ष में है जो जैसा था वैसा ही रहता है — इसमें मौजूद हर किसी के बारे में, जिसमें इसे इकट्ठा करने वाला भी शामिल है।"
TgWitness README से
15इंस्टॉलेशन
आपका पहला कार्यक्षेत्र कुछ ही मिनटों में।
पाइथन शामिल है। अपडेट करने के लिए बाद में वही कमांड चलाएँ। फिर खोलें 127.0.0.1:8787 और अपने पैनल टोकन से साइन इन करें।
क्या टर्मिनल उपलब्ध नहीं है? हर हस्ताक्षरित एक्सपोर्ट में VERIFY.cmd और VERIFY.sh भी शामिल होते हैं, जो 25 भाषाओं में सरल भाषा में परिणाम समझाते हैं। VERIFY.cmd और VERIFY.sh, जो 25 भाषाओं में सरल भाषा में परिणाम समझाते हैं।
16प्रश्न
शुरू करने से पहले।
क्या TgWitness मुफ़्त है?
हाँ। यह MIT लाइसेंस के तहत ओपन सोर्स है और आपके अपने कंप्यूटर या सर्वर पर चलता है। क्लाउड सर्वर, S3 स्टोरेज या एआई प्रदाताओं जैसे वैकल्पिक अतिरिक्त सेवाओं का बिल उन्हें प्रदान करने वाले द्वारा लगाया जाता है।
क्या यह पेज या डेमो Telegram से जुड़ता है?
नहीं। यह पेज और ऑनलाइन डेमो काल्पनिक रिकॉर्ड का उपयोग करते हैं। एप्लिकेशन आपके कंप्यूटर पर चलता है, और Telegram साइन-इन वहीं होता है।
क्या यह उन संदेशों को पुनर्प्राप्त कर सकता है जो मैंने शुरू करने से पहले हटा दिए थे?
नहीं। यह संग्रह शुरू होने के क्षण से खाते द्वारा देखी गई हर चीज़ को रखता है, साथ ही वह इतिहास भी जो Telegram अभी भी लौटाता है। इससे पहले संग्रह करना शुरू करें जब तक यह मायने रखता है।
क्या यह निजी समूहों और चैनलों के साथ काम करता है?
हाँ, यदि जुड़ा हुआ खाता पहले से ही सदस्य है। एक निजी स्रोत को सार्वजनिक उपयोगकर्ता नाम की आवश्यकता नहीं है। TgWitness अपने आप चैट में शामिल नहीं होता या शामिल होने की मंजूरी को बाईपास नहीं करता।
क्या यह सीक्रेट चैट्स रिकॉर्ड कर सकता है?
हाँ, वे जिन्हें TgWitness शुरू करता है या स्वीकार करता है। किसी खाते के लिए सीक्रेट चैट्स मॉड्यूल चालू करें, और उन चैट्स में हर संदेश, फ़ाइल, टाइमर परिवर्तन और हटाने की सूचना हस्ताक्षरित जर्नल में दर्ज हो जाती है। किसी अन्य डिवाइस पर खोले गए सीक्रेट चैट्स अपनी कुंजियाँ उसी डिवाइस पर रखते हैं।
मेरा डेटा कहाँ संग्रहीत है?
आपकी मशीन या सर्वर पर। सत्र, API कुंजियाँ और हस्ताक्षर कुंजी संग्रहीत होने पर एन्क्रिप्टेड रहती हैं; आर्काइव को एक एन्क्रिप्टेड डिस्क पर रखें। पैनल कोई बाहरी फ़ॉन्ट, एनालिटिक्स या CDN संसाधन लोड नहीं करता है।
यह कितना तेज़ है?
6 नवंबर 2026 को आठ खातों ने 1,117 सेकंड में 768,007 इतिहास रिकॉर्ड पढ़े, जो लगभग 687 प्रति सेकंड की दर से हैं, जिसमें Telegram द्वारा लगाए गए इंतज़ार का समय शामिल है। 50 सार्वजनिक स्रोतों में, 48 सत्यापित अभिलेखागारों में 3,598,381 रिकॉर्ड थे।
क्या कोई अदालत एक सत्यापित निर्यात स्वीकार करेगी?
यह निर्णय अदालत को करना है। TgWitness किसी को भी, जिसमें दूसरी पार्टी भी शामिल है, रिकॉर्ड को स्वयं सत्यापित करने की अनुमति देता है, बिना इस बात पर भरोसा किए कि इसे किसने एकत्र किया है।
GitHub Actions और Phala मोड क्या जोड़ते हैं?
वे कैप्चर से ऑपरेटर को बाहर कर देते हैं। कोड पिन किया गया है, मशीन GitHub या Intel प्रोसेसर द्वारा प्रमाणित है, और प्राप्तकर्ता दोनों की जांच करता है, बिना उस पर भरोसा किए जिसने इसे चलाया है।
यह किन भाषाओं का समर्थन करता है?
पैनल 25 भाषाओं में उपलब्ध है और गाइड 26 में।
पहले अन्वेषण करें। तैयार होने पर कनेक्ट करें।
अपने ब्राउज़र में काल्पनिक मामले को देखें, फिर अपनी मशीन पर एक कार्यक्षेत्र स्थापित करें।