编辑和删除记录,已保留
每个被记录的版本都会被存储,且不会覆盖之前的版本。当一条消息被删除时,您已捕获的文本会保留在删除通知旁边,而标星的来源会按照其自身的计划进行重新检查。

TgWitness
Telegram 自身的导出功能只会给你一个任何人都可以编辑的文件。TgWitness 将每条消息、每次编辑以及每条已删除帖子的文本都保存在一个经过签名的日志中,能够证明其捕获的时间和地点,并随附一个任何人都可以运行的验证程序。
该演示在您的浏览器中运行,使用的是虚构记录。无需Telegram登录。
Send USDT (TRC-20) to TQ7x…9fA2
Send USDT (TRC-20) to TR3m…k81D
已从Telegram中删除。已捕获的文本仍保留在您的日志中。
帖子消失。捕获的历史记录仍保留。
虚构示例01 问题
在文本编辑器中打开导出文件,将“1”改为“2”并保存。系统不会提示任何错误,也没有可供比对的依据。Telegram不会对消息进行签名,无论是导出文件还是其他任何地方。截图和删除日志都存在同样的缺陷:谁掌握文件,谁就掌握了真相。
TgWitness会对你的账户所看到的记录进行签名,将每条记录与前一条关联起来,并将验证器封装在归档文件中。接收者会自行验证记录,而不是盲目信任收集者。
Send USDT (TRC-20) to TQ7x…9fA2
消息 42 的删除通知
重新计算的哈希值与保存的哈希值一致。三个链接均一致。
Export Clinic·受控实验·2026年11月3日
下载Telegram Desktop,登录并导出七个测试聊天记录。随后,一个小型本地辅助程序对选定的文件进行了修改。官方客户端未受影响,且经过修改的导出文件看起来与其他文件并无二致。
本地更改前
RESULT: FAIL
Hidden text remains selectable beneath the black rectangle.
JSON SHA-256d58d19814e1e07d5…
本地修改后 已篡改
RESULT: PASS
All sensitive text has been permanently removed.
JSON SHA-25683a0a37eb7110d51…
TgWitness会在捕获的瞬间进行签名。对于最严苛的情况,它会将数据捕获到无人能触及的地方:例如在 GitHub Actions 或 Intel TDX 机器内部。参见信任级别
02 比较
Telegram自带的导出功能仅提供便利性副本:即当前仍存在的任何内容的最新版本,且文件形式可供任何人编辑。TgWitness专为证据保存而设计,涵盖从首次观察到移交的全过程。
| 您需要什么 | Telegram Desktop导出 | VS TgWitness |
|---|---|---|
| 已编辑的消息 | 仅显示最终文本 | 所有版本,按顺序 |
| 已删除的帖子 | 已从导出文件中移除 | 文本和文件均被保留,删除操作已记录 |
| 有人编辑了文件 | 无人察觉 | 一个字节的更改就会破坏链 |
| 签名 | 无 | 每条记录均带有Ed25519 |
| 谁可以验证它 | 无人 | 任何人,离线,且验证器位于存档中 |
| 采集时间 | 您的词 | RFC 3161和Bitcoin时间戳 |
| 采集位置 | 您的词 | 由 GitHub 或 Intel TDX 认证 |
| 被截断或回滚的消息 | 不可见 | 被独立见证者捕捉 |
| 您点击过的机器人按钮 | 未记录 | 每次点击都会生成一份带签名的收据 |
已在官方客户端上测试:Export Clinic修改了45条记录中的17条,但导出内容仍与普通导出无异。参见实验
| 材料 | 每条记录均带有签名 | 外部时间 | 独立见证人 | 经认证的采集 | 报告缺口 | 无需作者即可验证 | 评分 |
|---|---|---|---|---|---|---|---|
| Telegram Desktop导出 | 否 | 否 | 否 | 否 | 否 | 否 | 0/6 |
| Telethon快照脚本 | 否 | 否 | 否 | 否 | 否 | 否 | 0/6 |
| 删除记录器(文本日志) | 否 | 否 | 否 | 否 | 否 | 否 | 0/6 |
| 截图或网页截图 | 否 | 否 | 否 | 否 | 否 | 否 | 0/6 |
| TgWitness | 是 | 是 | 是 | 是 | 是 | 是 | 6/6 |
按实际交付情况进行比较。脚本和日志记录器的具体实现可能有所不同。
03 工作原理
使用手机验证码或QR码登录,或导入现有会话:Telegram Desktop、TData、Telethon、Pyrogram、StringSession或授权密钥。每个账户都有独立的工作区、数据库和签名密钥。
选定的聊天、Telegram文件夹或整个账户。调查模式会添加机器人、私人聊天、您自己的操作,以及每个新发现来源的200条消息快照。
新消息、编辑、删除、点赞及成员变动会随到随记入日志。附件将连同其SHA-256哈希值和字节数一并保存。
搜索所有来源,通过数字Telegram ID追踪人员,将证据固定到Case Board上,并采用八种设计模板之一生成报告。
导出包含原始JSONL、CSV、离线HTML、保留文件、签名清单及验证器的签名ZIP文件。收件人无需通过您的服务器即可进行验证。
04 工作区
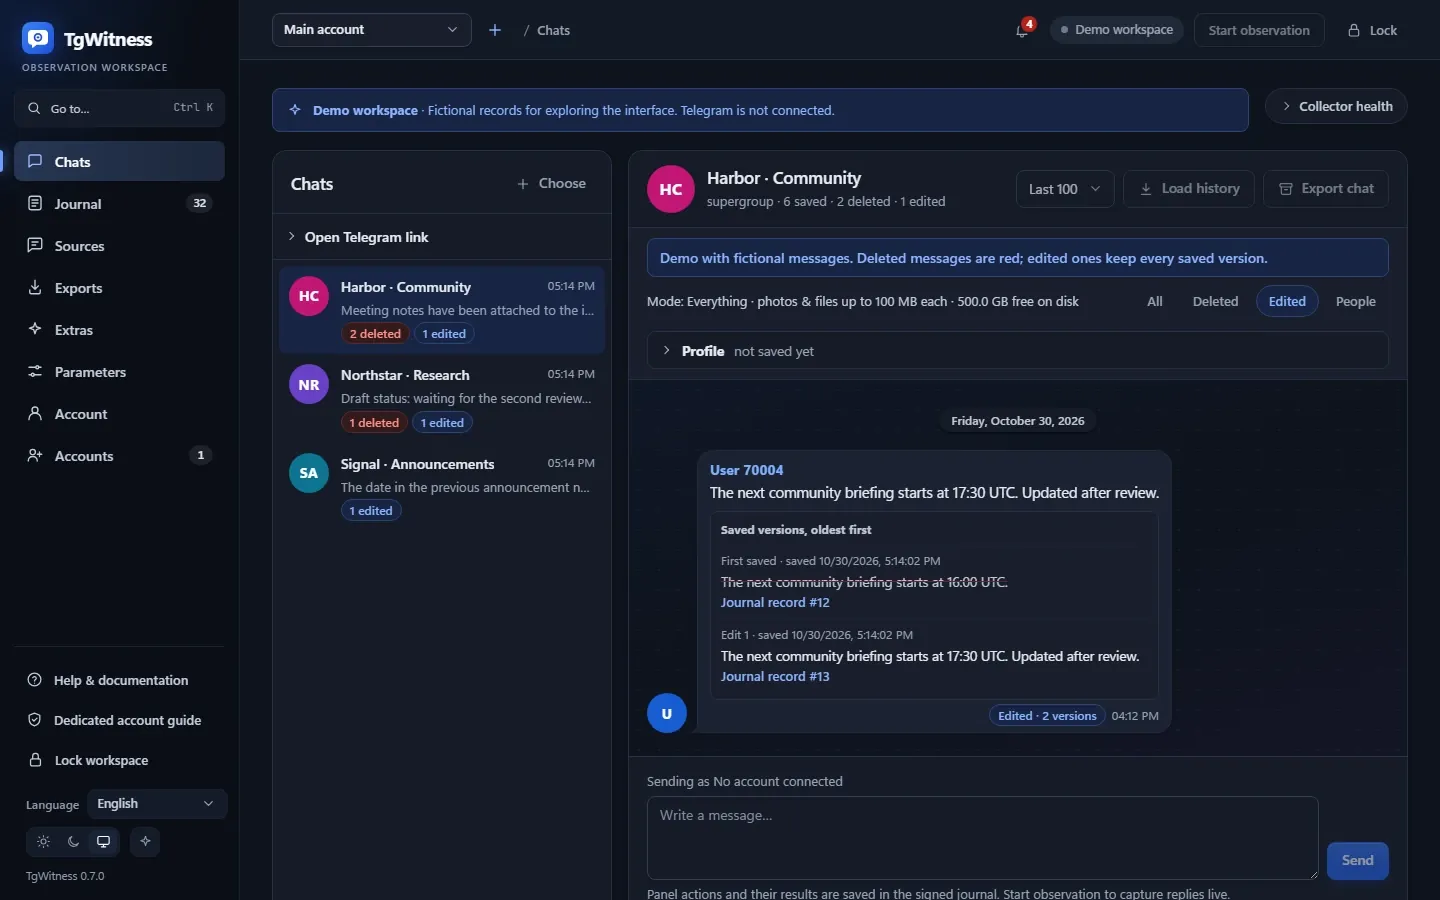
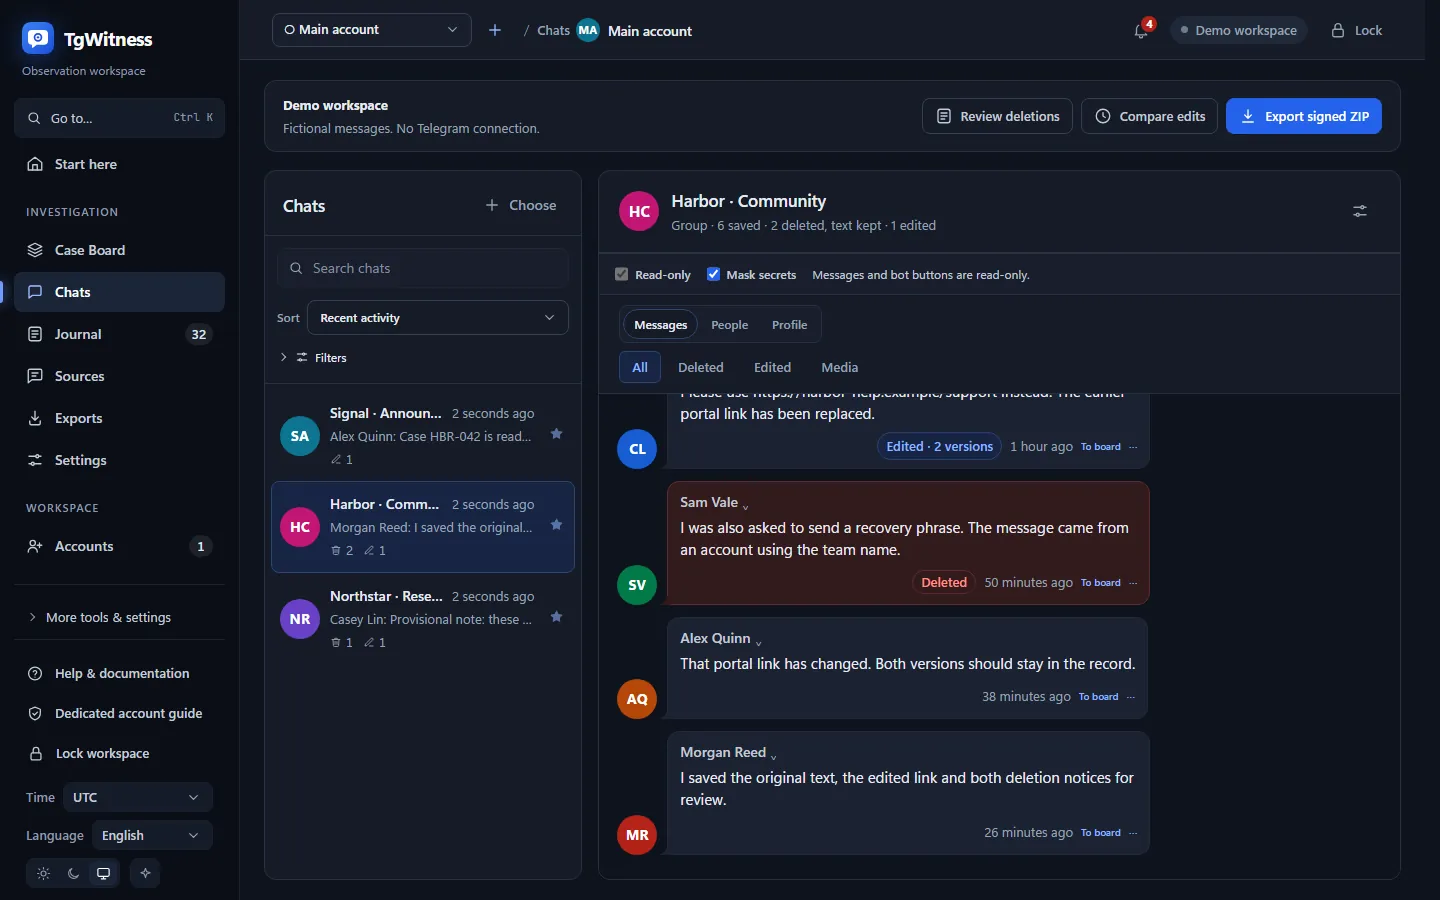
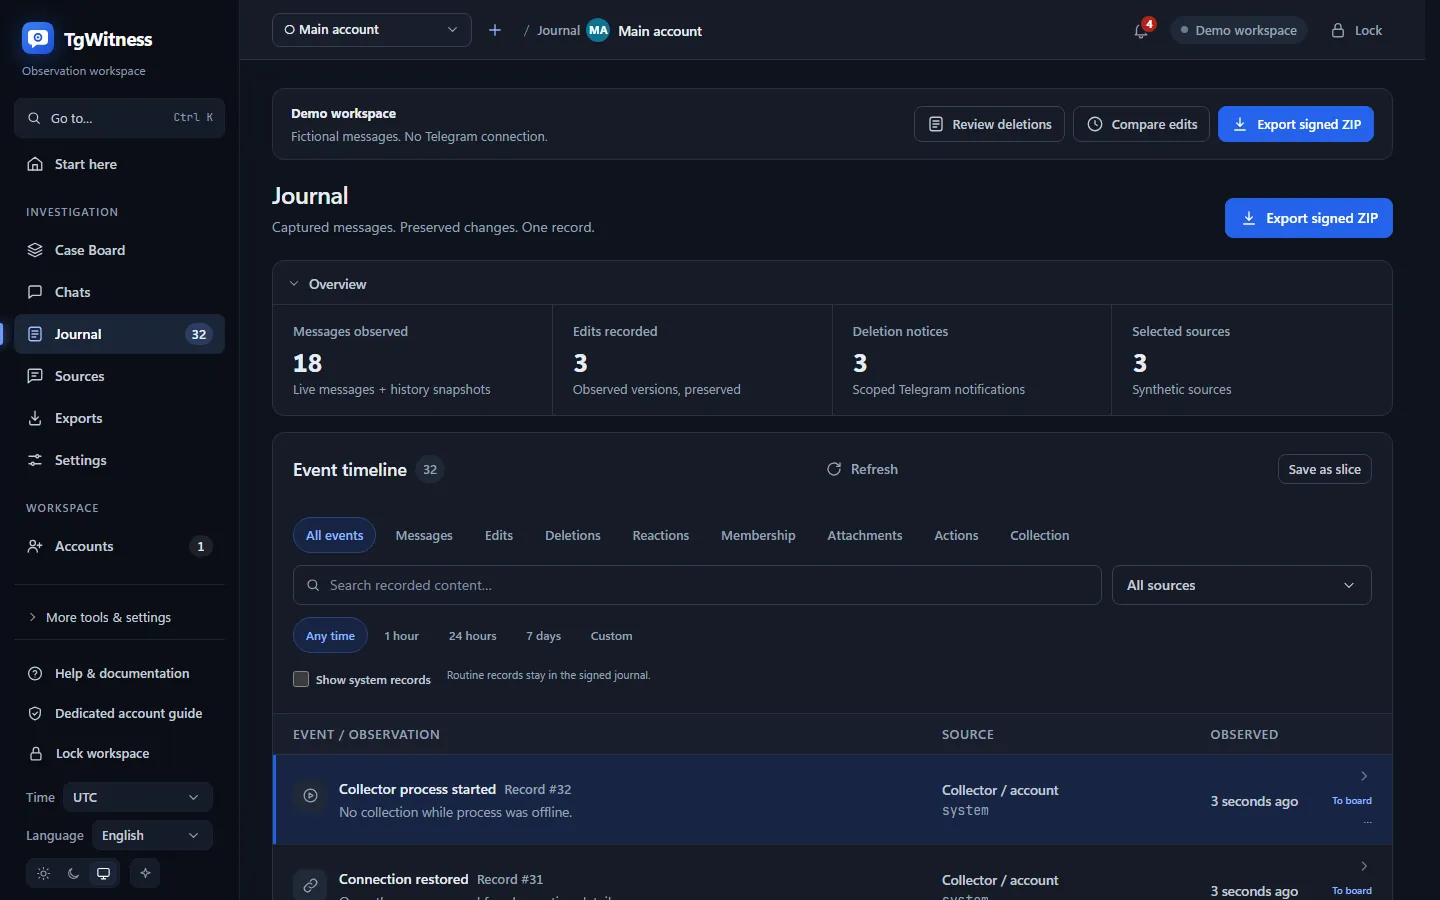
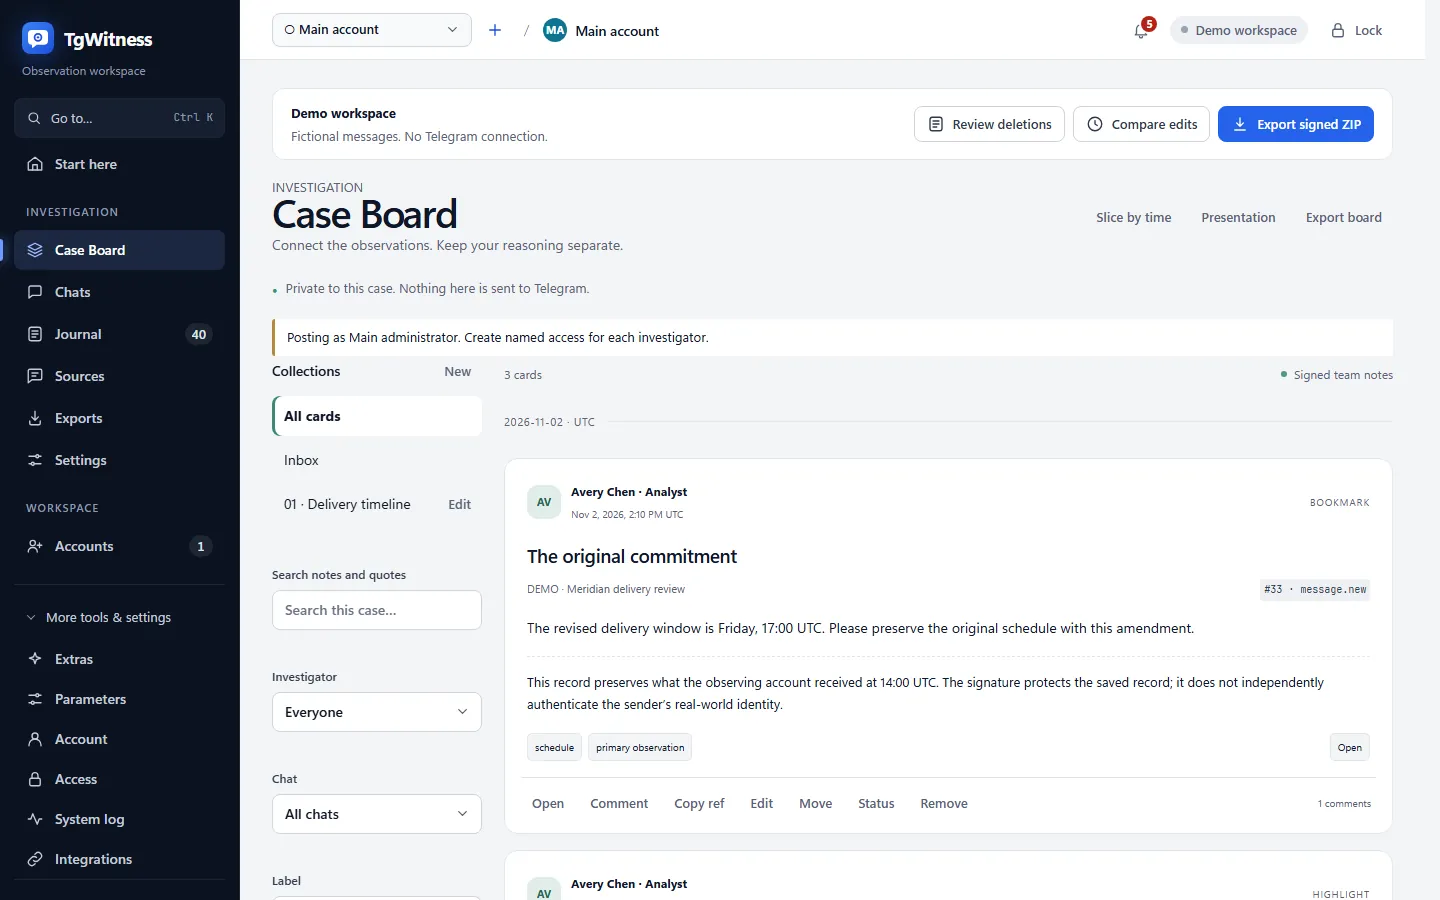
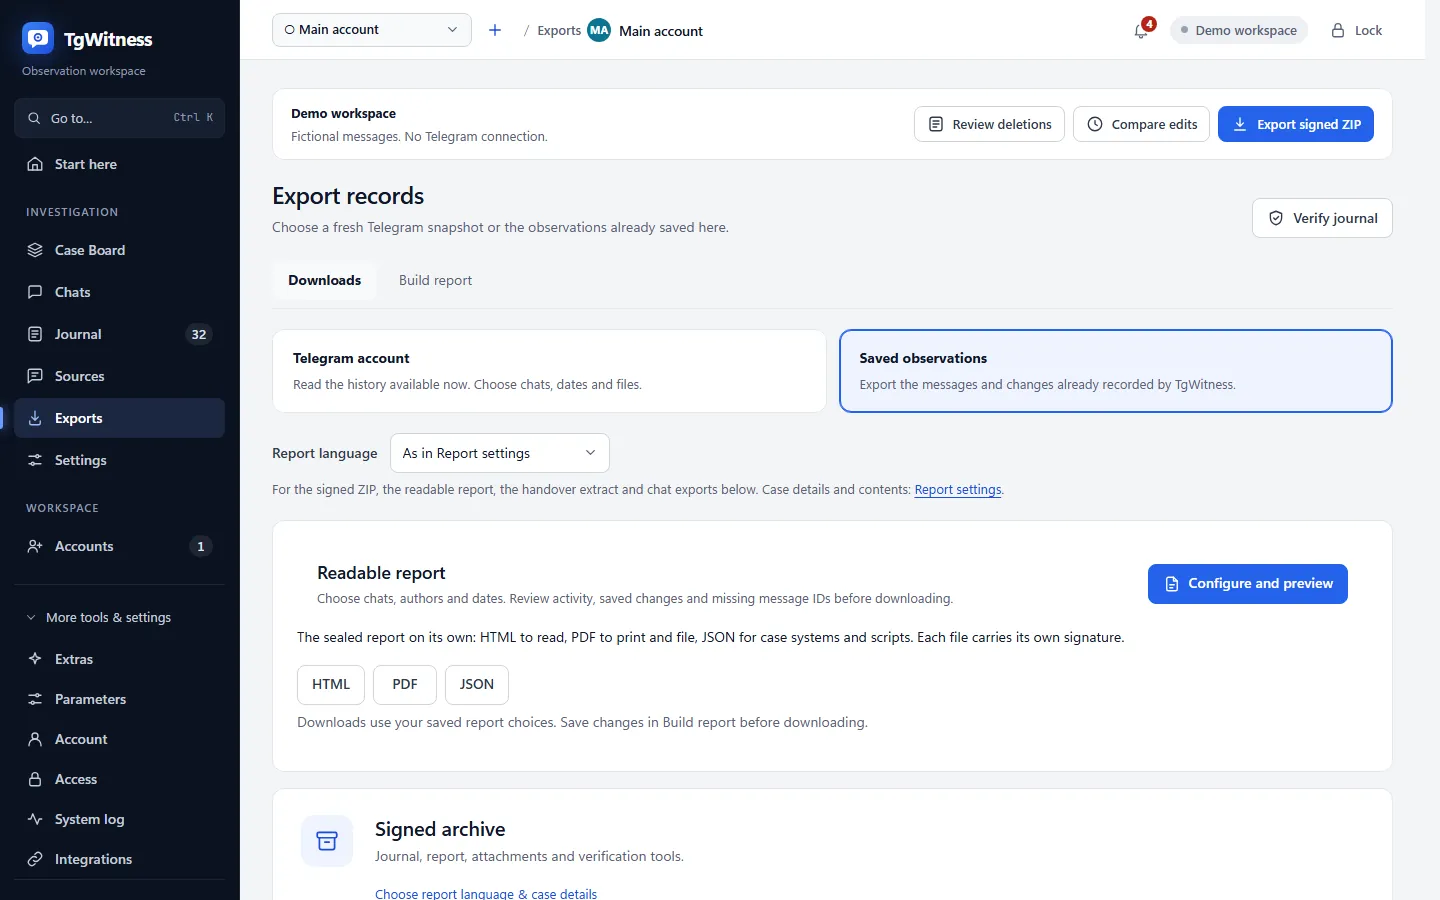
05 功能
收集是调查的起点。该面板还涵盖后续工作:人员、机器人、笔记、报告、团队成员以及围绕他们的基础设施。
每个被记录的版本都会被存储,且不会覆盖之前的版本。当一条消息被删除时,您已捕获的文本会保留在删除通知旁边,而标星的来源会按照其自身的计划进行重新检查。
随时间变化的姓名和用户名、回复、“也出现在……”其他聊天中,以及提及的钱包、手机和链接。每个事实均引用其日志记录。
保存链接预览、使用参数启动机器人、回复或点击当前按钮。请求和结果将生成带签名的收据;在按下按键前,系统会拒绝任何键盘输入的修改。
收藏观察记录,标注精确引文,将卡片分组到收藏夹中并进行讨论。团队笔记经过签名,并与证据分开保存。
八份包含图表、对话记录和调查结果的文档设计。编辑内容会显示修改前后的对比,修改后的词语会高亮显示,消息ID中的缺失部分也会被列出。HTML、PDF和JSON格式各自带有独立的签名。
支持暂停和恢复,加载已启用聊天记录中可用的历史数据。消息、其文件操作和光标位置会一起提交,因此重启时既不会重复操作,也不会丢失任何数据。
优先进行本地搜索。AI功能为可选,默认关闭,通过Ollama或您选择的提供商在本地运行,回答时会提供摘录内容,您可在日志中打开查看。
将分析师客户端连接到选定的工作区和聊天群。十三种带有效期和撤销功能的只读工具,从排序搜索到置顶帖子和经过验证的图片预览;MCP无法发送消息或访问日志。
在隔离的本地工作进程中读取图片和语音消息。原始文件及其哈希值保持不变;识别出的文本会被标记为机器输出。
工作区数量不限,每个工作区均拥有独立的会话、日志、签名密钥和路由。可将账户分组以共享设置,并批量导入会话文件。
向审核员授予单个聊天室的访问权限,或向分析师授予导出权限:个人令牌、十项权限、有效期、IP限制以及可撤销的会话。
每个工作区支持 SOCKS5、HTTP CONNECT、MTProxy 或便携式 WARP 和 WireGuard,并提供来自四个公共来源的自动 MTProxy 池。隐藏 IP 模式会等待代理连接,而非回退到直接连接。
通过Apprise接收问题警报和聊天变更通知,支持带重试功能的HMAC签名Webhook,并附有n8n示例。消息摘要功能默认关闭。
日志、文件、检查点和聊天导出数据在上传至 S3 兼容存储之前,会在您的机器上使用 AES-256-GCM 进行加密,并在存储桶支持的情况下启用 Object Lock。恢复操作仅在文件验证通过后才会发布文件,且较旧的文件仅在经过验证的回读后才会从磁盘移除。
通过Telegram Takeout导出所有聊天记录,可按聊天、发件人、短语、日期和媒体进行筛选。每页都会生成一份带签名的收据,因此暂停后的导出可继续进行,且不会丢失相关凭证。
创建导出文件的签名衍生版本:对所有人或仅对外部人员进行假名化处理,并屏蔽姓名、链接、电子邮件和电话号码。原始文件保持私密且不变。
添加一个Chromium记录器,用于保存标签页的PNG、MHTML和渲染后的文本;或者添加一个AyuGram数据库记录器。它们各自独立运行,拥有独立的密钥、链和检查点。
发布一个只读页面,展示来自 16 个工作区的最多 64 个公共频道,包含编辑记录和已删除内容。访问者可下载经过签名的检查点和一致性证明。
手机、QR码或原始Auth Key,或导入Telethon或Pyrogram会话、Telegram Desktop的tdata文件夹、StringSession或账户JSON。系统会根据内容识别文件。
将已安装的程序与任意GitHub提交进行逐文件比较。系统会列出已更改、新增和缺失的文件,并将结果保存到日志中。
06调查模式
为一次聊天创建记录后,每个步骤都会自动记录:您发送的内容、收到的回复及耗时、编辑、删除、在隔离浏览器中打开的页面、搜索和笔记。每个步骤都会引用其日志记录和SHA-256,且在修改文档时会对其进行签名。
一个BagIt包包含报告、幻灯片、验证页、已签名的原件、文件和指标,以及一个可供审查的法院文件夹。
机器人、个人、频道或群组的快照:每个@用户名、数字ID、Telegram的SCAM、FAKE和VERIFIED标签、个人简介、机器人命令及照片。下一张快照会列出发生的变化,因此案件处理过程中用户名的更换也会被记录在案。
设定一个聊天要拿到什么:付款路径、基础设施、幕后的人。每个目标由证明它的日志记录来关闭,预先准备的消息会与实际发送的消息进行比对。
回复延迟、您所在时区各工作日的活跃时段、最长的沉默时间以及写作风格:字母使用、消息长度、表情符号、常用词。所有数据均来自Telegram自身的 timestamps。
配置好 AI 服务提供商后,您可以以“对方”的风格起草下一条消息,或将对方的消息翻译并显示在原始消息下方。在任何内容发送出去之前,您都能看到确切的请求、模型和端点,且每次生成的内容都会被记录在案。
关键词、模式、钱包、@用户名、ID、域名、电话号码和链接,匹配范围包括文本、编辑记录、隐藏链接目标、机器人按钮、图像代码及识别出的文本。TON地址支持任意拼写形式的匹配,子域名则视为其所属域名进行统计。
每1至60分钟通过一次批量请求检查被监控账户。监控系统通过数字ID追踪账户更名情况,并绘制出每个账户的在线时间图谱。
保存图片中的QR码将转化为钱包、金额及与消息绑定的代币。EVM地址必须通过EIP-55验证,XRP Ledger地址需提供校验和,而TON地址则被简化为一种原始形式。
圆形视频消息和语音消息中包含生成它们的编码软件名称,且Telegram会记录每个文件的上传时间。如果某段视频片段是在消息将其标示为“实时”之前超过两分钟上传的,则会被精确到秒地标记出来。
记录身份信息和授权信息,包括参考编号、签发机构、有效期及涵盖的聊天记录。秘密行动记录会列出每条发送的消息及其操作人员,并标记任何超出授权范围的内容。
您可通过控制面板管理您用于调查的个人账户的名称、用户名、头像以及十三项隐私设置。隐私风险检测会标记所有超出建议范围的设置,甚至包括可能泄露IP地址的点对点通话。
“18+”、“暴力”和“个人数据”这三种隐藏标签可在不删除内容的情况下将其隐藏。内容采用AES-256-GCM算法进行封装,密钥单独传输,因此提交给法院的副本始终完整。
07私密聊天
在TgWitness中发起或接受私密聊天,该工作区即成为其通信端点。每条消息、文件、定时器更改及删除通知均与其他内容一同记录在同一份签名日志中,且删除前的文本内容仍可读取。
TgWitness成为接收端点。
Pay 500 USDT to TR3m…k81D now
receipt.jpg
已作为独立操作记录。
已从聊天中消失。该消息和文件仍保留在您的日志中。
08搜索与分析
排序搜索可在数毫秒内检索超过一百万条消息,并以消息的原始语言呈现。相关内容包括:Telegram关联的频道、迷你应用背后的地址、聊天中的悄然变化,以及“从未到达的消息编号”。
俄语和乌克兰语词形、英语词干、无空格的中文和日语短语、精确短语、钱包地址、电话号码、@用户名以及隐藏在链接和按钮背后的域名。搜索结果采用BM25算法进行排序,索引与最新的日志哈希值绑定,且从图片和语音消息中识别出的文本也会被纳入内存。
tgwitness search, context, messages, stats 以及 export 支持JSON输出和稳定的退出代码,可在已停止的工作区上运行,或通过与正在运行的面板建立的、受范围限制且可撤销的连接进行操作。
从最多 50 个种子频道开始,遍历 Telegram 的相似频道推荐,最终筛选出多达 2,000 个结果(按订阅者数量过滤)。每个推荐结果都会被记录在日志中,生成的图结构会在每个节点上保留 Telegram 的 SCAM、FAKE 和 VERIFIED 标记。
列出聊天记录中记录的小程序按钮,并通过工作区路由加载页面。每个被引用的地址、第三方主机和WebSocket都将成为报告中的指标。
标题、描述、计数、置顶消息、管理员及其权限以及礼物,会以带差异的签名快照形式定期保存。若发生“静默取消置顶”或权限变更,系统会显示相关信息。
Telegram分配的、收集器从未见过的消息编号,按频道、超级群及所有私聊分类,在报告、验证器和coverage.json文件中,这些编号列于相邻观测记录之间。
按小时和星期几分类的消息、高峰日、编辑和删除比例、主要发送者、域名和@用户名,以及每位参与者的姓名、成员身份和活动时间线。
报告会标注出现异常大量首次发帖者的日期,并按月展示成员加入与离开以及消息被置顶和取消置顶的图表。每个指标都会注明其计算方法和版本。
一张实时地图,展示控制面板访问路径、账户路径、Telegram目标、存储、密钥及外部服务,每五秒刷新一次,旁边显示最新的网络监测数据。
09实测
基于真实的Telegram数据源进行测量,并公布每次运行的日期、修订号、方法及存档哈希值。
3,598,381
50个公开来源,分布在两台服务器上的40个账户工作区,包含文本和元数据。
687.5
8个账户在1,117秒内读取了768,007条记录,其中包含Telegram的等待时间。
160.5
两次新导出,通过WARP传输56,329条消息,每次使用两个账户;包含打包处理后,每秒141.8条。
48/48
无重复ID或未完成范围。十次匹配的独立完整ID遍历。
1,000,000
71秒内构建索引;200个聊天记录的查询时间中位数为9至190毫秒。
1,610,818
十个工作区共计900,232条新消息、80,683次编辑和400,536条删除通知。
分布式导出将历史记录拆分为跨账户的带签名ID范围。每个账户保持一个正在处理的请求及其自身的等待截止时间。
消息在到达时以100条为一批进行签名。中断的范围将在同一账户中,以其已验证的前缀为起点继续。
消息ID的稀疏区间将以最多100,000个ID为一组进行读取,而签名范围仍会列出每个预期的ID。
当 Telegram 要求某个账户等待时,会完整遵守等待期限,重启后期限依然保留。
10 保护模式
根据具体情况选择。面板会显示18层保护层中已启用的数量,每缺失一层都会打开相应的设置表单。所有模式下的记录和签名功能均保持一致。
Easy
查看聊天并保留副本
聊天记录、日志和聊天导出文件。签名过程在后台运行。
Signed
向平台、主机或滥用举报部门提交的报告
带签名的存档、日志核查、检查点以及移交摘要。
Witnessed
可能有人声称记录被篡改的情况
一位独立见证人发布经签名的日志头。
Court-ready
适用于律师、警方或法庭的证据
时间戳、加密的异地副本以及报告中的案件详情。
GitHub-verified
任何人都能检查其软件的记录
代码检查和GitHub Actions捕获。
Mossad
针对资金雄厚对手的高风险案件
全天候运行的密封服务器、隐藏的IP地址以及全部18层防护。
18/18Mossad模式下启用的保护层
11 验证
根据案件需求启用相应功能。每个层级均独立进行验证。
python -m tgwitness.verify evidence.zip --fingerprint TRUSTED_SHA256python -m tgwitness.verify evidence.zip --fingerprint TRUSTED_SHA256python -m tgwitness.verify evidence.zip --fingerprint TRUSTED_SHA256 --checkpoint checkpoint.jsonpython -m tgwitness.verify evidence.zip --fingerprint TRUSTED_SHA256 --tsa-ca trusted-ca.pem
ots verify checkpoint.otspython -m tgwitness.verify evidence.zip --fingerprint TRUSTED_SHA256 --witness witness.zip --witness-fingerprint WITNESS_SHA256python -m tgwitness.replica restore --key-file KEY.json --out EMPTY_DIRpython -m tgwitness.verify evidence.zip --fingerprint TRUSTED_SHA25612 信任等级
每个信任级别都会从收件人必须信任的人员名单中剔除一人。在最高级别,捕获机制运行在操作者无法触及的地方,并且由GitHub或Intel处理器提供担保。
级别 0 · 无保证
一级 · 自我认证
第 2 级 · 提供商记录
第 3 级 · 经认证的采集 高可信度
经GitHub认证
分叉该仓库,运行一个工作流,使用全新的Telegram会话登录并捕获一次聊天记录。归档文件将使用您的密钥加密后返回,并附带任何人都可以验证的GitHub认证。
python -m tgwitness.sealed_verify evidence.zip --bundle attestation.jsonl --repo OWNER/TgWitness经Intel硬件认证
收集器全天候在Intel TDX机密虚拟机内运行。处理器会对机器的启动内容进行签名,验证器会亲自验证该签名,而非仅凭提供商的声明。
python -m tgwitness.cloud verify --record deployment.json --cloud-init docker-compose.yaml --source CHECKOUT_OF_COMMIT --tdx-measurements dstack-mr.json13 场景
诈骗频道互换支付信息,团队一旦引起注意就删除消息,网店由机器人运营。这些是项目指南中的虚构情境;在关键时刻到来之前,请开始收集证据。
选定的聊天记录,包含消息、编辑和删除操作。
通过哈希值获取该帖子及其附件的所有已记录版本。
带签名的ZIP文件、保留的检查点以及经过验证的时间戳。
Telegram文件夹或整个账户,涵盖所有事件类型。
已保存的原始内容、删除通知以及包含缺失部分的完整记录。
经过签名的ZIP文件和独立见证日志。
“调查”预设:按钮、链接预览和明确的机器人启动。
带签名的交互收据、返回的回调以及保存的用户资料。
签名 ZIP;所有档案都以它为准进行验证。
任意范围,包含已观察到的发件人和个人资料元数据。
通过数字ID查询姓名和用户名历史记录、“也出现在”链接以及提取的潜在客户线索。
将档案 JSON 与签名 ZIP 比对。
14 须知事项
包括私人群组和频道,无需公开用户名。TgWitness绝不会自行加入聊天群组。
它会保留从开始收集数据起的所有内容,以及Telegram仍会返回的聊天记录。私密聊天(Secret Chats)自TgWitness启动或接受该聊天起即被保留。
重启会向Telegram请求未获取的更新,而coverage.json文件会列出所有已知的缺失数据。
无论使用何种客户端,Telegram都可能因请求量过高而限制任何账户。请使用专门为此任务创建的账户进行数据收集。
“本软件不站在其运营方一边。它致力于确保记录保持原貌——无论其中涉及谁,包括收集这些记录的人。”
摘自TgWitness的README文件
15安装
已包含 Python。稍后运行相同的命令进行更新。然后打开 127.0.0.1:8787 并使用您的面板令牌登录。
curl -fsSL https://get.destroy.tools/install.sh | bash在Ubuntu服务器上,请以root身份运行;在桌面端,请以普通用户身份运行。
powershell.exe -NoProfile -ExecutionPolicy Bypass -Command "irm https://get.destroy.tools/install.ps1 | iex"可在PowerShell或CMD中使用。
git clone https://github.com/phishdestroy/TgWitness.git
cd TgWitness
docker compose up -d --build --wait
docker compose exec tgwitness cat /data/panel-token.txt需要安装了 Compose 2.20 或更高版本的 Docker。最后一条命令将输出您的私有面板令牌。
收到交接内容了吗?请将其与通过其他渠道获取的密钥指纹和检查点进行比对。
python -m tgwitness.verify evidence.zip --fingerprint TRUSTED_SHA256 --checkpoint checkpoint.json手头没有终端?每个已签名的导出文件还附带 VERIFY.cmd 以及 VERIFY.sh,这些文件会用25种语言的通俗语言解释结果。
16常见问题
是的。它遵循MIT许可证的开源协议,可在您的计算机或服务器上运行。云服务器、S3存储或AI服务提供商等可选附加服务,由相应服务提供商单独计费。
不。本页面和在线演示使用的是虚构记录。该应用程序在您的机器上运行,Telegram的登录操作也在那里进行。
不。它仅保存自收集开始时起该账户记录的所有内容,以及Telegram仍能返回的历史记录。请在关键时刻到来之前就开始收集。
是的,前提是关联的账户已经是群组或频道的成员。私密来源无需公开用户名。TgWitness不会自行加入聊天,也不会绕过加入审批。
是的,TgWitness 发起或接受的私密聊天均可记录。为某个账户启用“私密聊天”模块后,这些聊天中的每条消息、文件、计时器变更和删除通知都会被记录到签名日志中。在其他设备上打开的私密聊天,其密钥仍保存在该设备上。
在您的设备或服务器上。会话、API密钥和签名密钥在静止状态下均经过加密;请将存档保存在加密磁盘上。该面板不加载任何外部字体、分析工具或 CDN 资源。
2026年11月6日,八个账户在1,117秒内读取了768,007条聊天记录,包含Telegram的等待时间在内,平均每秒约687条。在50个公开来源中,48个经过验证的存档共包含3,598,381条记录。
这由法院决定。TgWitness允许任何人(包括对方)自行验证记录,而无需信任收集者。
它们将操作员排除在捕获过程之外。代码被固定,机器由GitHub或Intel处理器进行认证,接收方在无需信任运行者身份的情况下即可验证这两者。
控制面板支持 25 种语言,指南支持 26 种语言。