La propia función de exportación de Telegram te proporciona un archivo que cualquiera puede editar. TgWitness conserva cada mensaje, cada edición y el texto de cada publicación eliminada en un diario firmado, puede demostrar cuándo y dónde se capturó, y lo entrega junto con un verificador que cualquiera puede ejecutar.
La demostración se ejecuta en tu navegador con registros ficticios. No es necesario iniciar sesión en Telegram.
Windows · macOS · Linux · Docker
25 idiomas de interfaz
Se ejecuta en tu equipo
Captura certificada: GitHub · Intel TDX
Un mensaje a lo largo del tiempo#0042
P
Payout · AnnouncementsCanal ficticio · mensaje 42
Mensaje detectado
Send USDT (TRC-20) to TQ7x…9fA2
Edición conservada
Send USDT (TRC-20) to TR3m…k81D
Versión anterior conservada · registro del diario 13
Aviso de eliminación
Ha desaparecido de Telegram. El texto capturado permanece en tu registro.
h₁3f9a…h₂81c4…h₃e07d… Ed25519
La publicación desaparece. El historial capturado permanece.
Ejemplo ficticio
Cadena de hash SHA-256Ed25519 en cada registroVersiones editadas guardadasTexto eliminado conservadoMarcas de tiempo RFC 3161OpenTimestampsTestigo independienteCaptura certificada por GitHubCertificación Intel TDXCopia externa AES-256-GCMMCP de solo lecturaOCR y transcripción localesInformes firmados en HTML, PDF y JSONAcceso restringidoChats secretosModo de investigaciónBúsqueda de texto completoPaquete de un caso judicialCadena de hash SHA-256Ed25519 en cada registroVersiones editadas guardadasTexto eliminado conservadoMarcas de tiempo RFC 3161OpenTimestampsTestigo independienteCaptura certificada por GitHubCertificación Intel TDXCopia externa AES-256-GCMMCP de solo lecturaOCR y transcripción localesInformes firmados en HTML, PDF y JSONAcceso restringidoChats secretosModo de investigaciónBúsqueda de texto completoPaquete de un caso judicial
18capas de protección
7controles de verificación
6modos de protección
8diseños de informes
8formas de iniciar sesión
25idiomas de la interfaz
01 El problema
Una exportación de Telegram no prueba nada. Ni siquiera para ti.
Abre un archivo de exportación en un editor de texto, cambia un 1 por un 2 y guárdalo. No pasa nada, y no hay nada con lo que compararlo. Telegram no firma los mensajes, ni en un archivo de exportación ni en ningún otro sitio. Las capturas de pantalla y los registros de eliminación comparten la misma debilidad: quien tiene el archivo, tiene la historia.
TgWitness firma lo que vio tu cuenta, vincula cada registro con el anterior y envía el verificador dentro del archivo. La persona que lo recibe comprueba el registro en lugar de confiar en quien lo recopiló.
Enlazado. Cada registro contiene el SHA-256 del anterior.
Firmado. Cada registro tiene su propia firma Ed25519.
Comprobable. Verifícalo con una huella digital de clave en la que confíes, sin necesidad del servidor del autor.
Experimento local con SHA-256Comprobando…
Pruébalo: cambia el registro 2
Registro 1message.new
Send USDT (TRC-20) to TQ7x…9fA2
anterior
0000…0000
hash
…
Registro 2message.edited
anterior
…
hash guardado
…
recalculado
…
Registro 3message.deleted
Aviso de eliminación del mensaje 42
anterior
…
enlace
…
El hash recalculado coincide con el guardado. Los tres enlaces coinciden.
Los hash se calculan en tu navegador. Este ejemplo solo comprueba los hash; el verificador real también compara la firma Ed25519 de cada registro con una clave de confianza.
Export Clinic· experimento controlado · 3 de noviembre de 2026
Lo hemos probado con la aplicación oficial.
Descarga Telegram Desktop, inicia sesión y exporta siete chats de prueba. A continuación, una pequeña herramienta local modifica los archivos seleccionados. El cliente oficial no sufre ningún cambio, y la exportación modificada se lee como cualquier otra.
7chats de prueba, desde un chat personal hasta un canal público
Hidden text remains selectable beneath the black rectangle.
JSON SHA-256d58d19814e1e07d5…
editado en el disco
Tras el cambio local Alterado
RESULT: PASS
All sensitive text has been permanently removed.
JSON SHA-25683a0a37eb7110d51…
result.json, mensaje 1216 · chat de prueba del experimento
TgWitness firma en el momento de la captura. Para los casos más exigentes, captura donde nadie puede llegar a los datos: en GitHub Actions o dentro de una máquina Intel TDX. Consulta los niveles de confianza
02Comparativa
Telegram te ofrece un archivo. TgWitness te da pruebas.
La exportación propia de Telegram es una copia de conveniencia: la última versión de lo que aún se encuentra allí, en archivos que cualquiera puede editar. TgWitness está diseñado para servir como prueba, desde la primera observación hasta la entrega.
Lo que necesitas
Exportación de Telegram Desktop
VS TgWitness
Mensaje editado
Solo el texto final
Todas las versiones, en orden
Publicación eliminada
Desaparecido de la exportación
Se conservan el texto y los archivos; la eliminación queda registrada
Alguien edita el archivo
Nadie se da cuenta
Un solo byte modificado rompe la cadena
Firma
Ninguna
Ed25519 en cada registro
¿Quién puede verificarlo?
Nadie
Cualquiera, sin conexión, con el verificador en el archivo
Cuando se capturó
Tu palabra
Sellos de tiempo RFC 3161 y Bitcoin
Dónde se capturó
Tu palabra
Certificado por GitHub o Intel TDX
Mensajes eliminados o revertidos
Invisible
Detectado por un testigo independiente
Botones del bot que has pulsado
No registrado
Un recibo firmado por cada pulsación
Probado en el cliente oficial: la Export Clinic alteró 17 de 45 registros, y la exportación seguía viéndose como cualquier otra. Ver el experimento
Y frente a todas las alternativas habituales.
Artefacto
Firma en cada registro
Tiempo externo
Testigo independiente
Captura certificada
Informa de lagunas
Verificar sin el autor
Puntuación
Exportación de Telegram Desktop
No
No
No
No
No
No
0/6
Script de instantáneas de Telethon
No
No
No
No
No
No
0/6
Registro de eliminaciones (registro de texto)
No
No
No
No
No
No
0/6
Capturas de pantalla o capturas web
No
No
No
No
No
No
0/6
TgWitness
Sí
Sí
Sí
Sí
Sí
Sí
6/6
Comparado tal y como se entrega. Los scripts y los registradores varían según la implementación.
03 Cómo funciona
De una conversación a un expediente de caso.
TelegramRecolectorRegistro firmadoZIP de pruebasVerificador
01
Conectar
Inicia sesión con un código de teléfono o un código QR, o importa una sesión existente: Telegram Desktop, TData, Telethon, Pyrogram o una clave de autenticación. Cada cuenta dispone de su propio espacio de trabajo, almacén y clave de firma.
02
Elige el alcance
Chats seleccionados, una carpeta de Telegram o toda la cuenta. El modo de investigación incluye bots, chats privados, tus propias acciones y una instantánea de 200 mensajes de cada fuente recién descubierta.
03
Observar
Los nuevos mensajes, las modificaciones, las eliminaciones, las reacciones y los cambios en los participantes se registran en el diario a medida que se producen. Los archivos adjuntos se guardan con su hash SHA-256 y el recuento de bytes.
04
Investigar
Busca en todas las fuentes, sigue a una persona por su Telegram ID numérico, fija pruebas en el Case Board y elabora un informe con uno de los ocho diseños disponibles.
05
Entrega
Exporta un archivo ZIP firmado con el JSONL original, el CSV, el HTML sin conexión, los archivos conservados, un manifiesto firmado y el verificador. El destinatario lo comprueba sin necesidad de tu servidor.
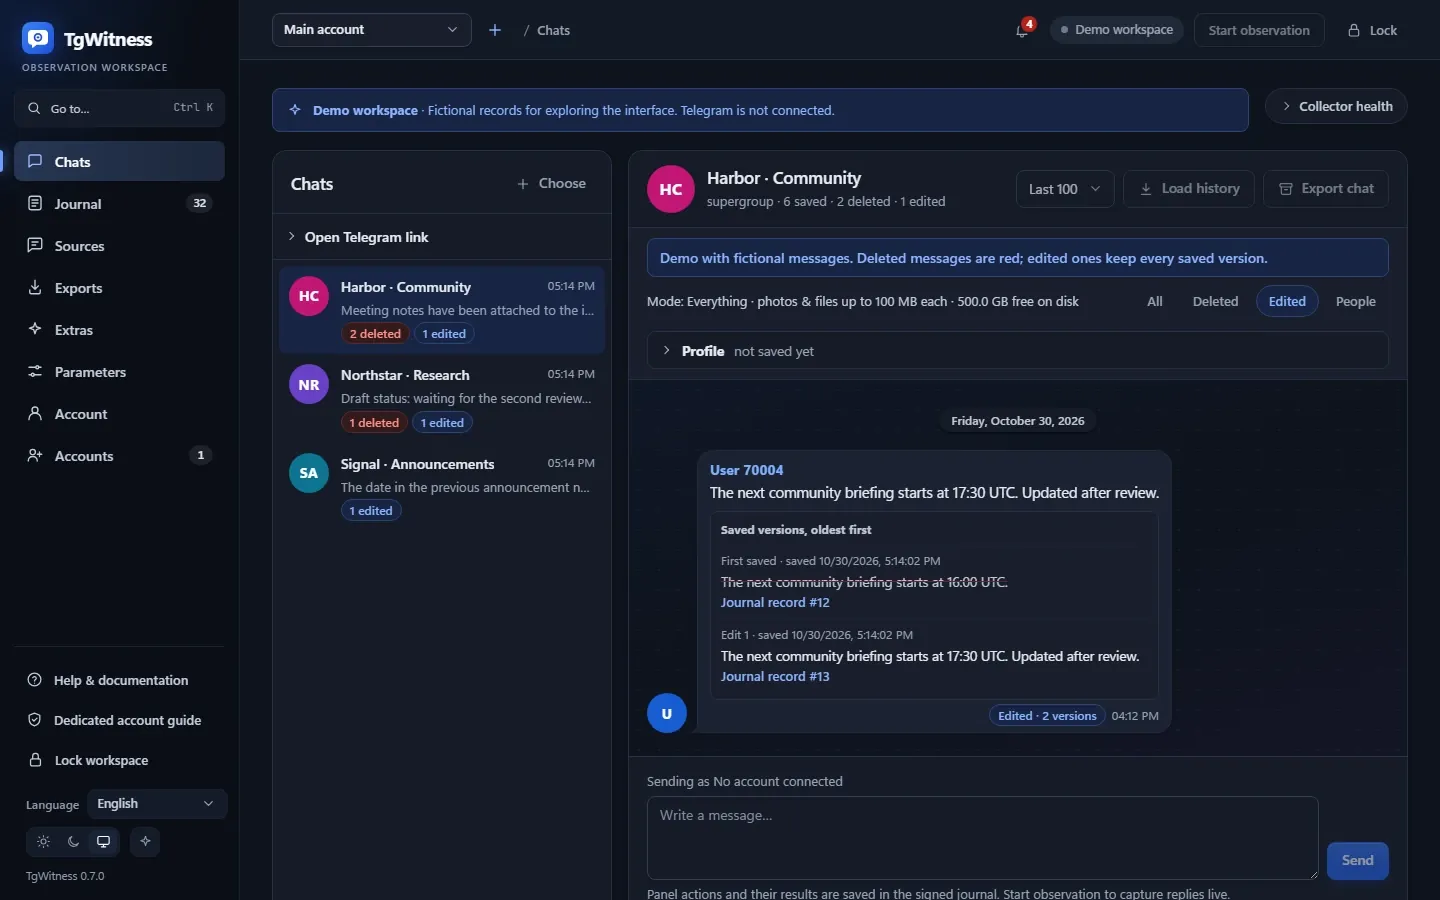
TgWitness / ChatsRegistros de demostración ficticios
Un mensaje editado conserva todas las versiones guardadas, empezando por la más antigua, cada una vinculada a su registro en el diario.
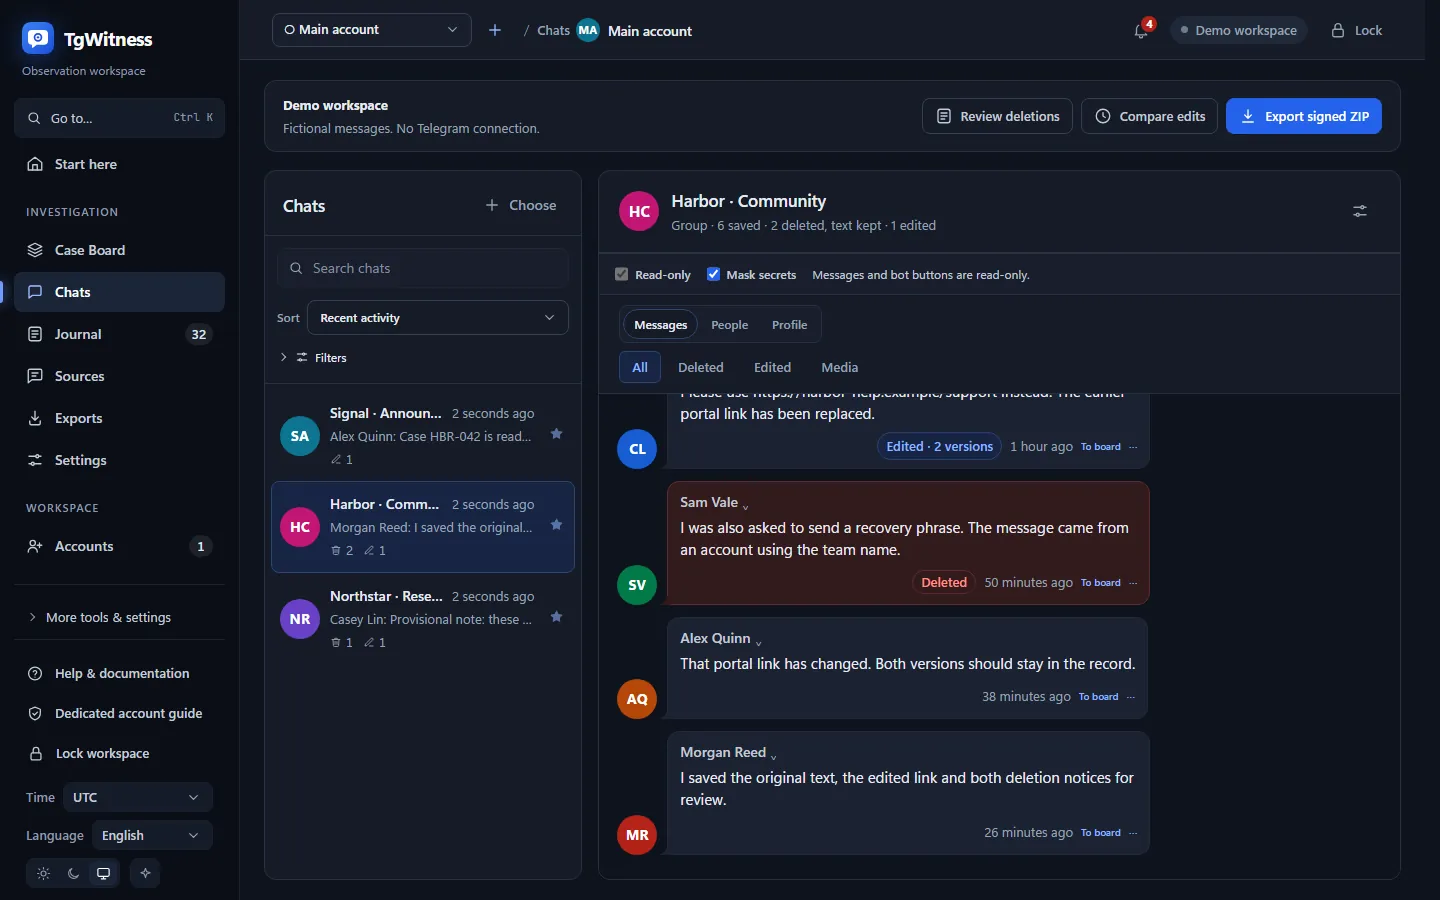
TgWitness / ChatsRegistros de demostración ficticios
Los mensajes eliminados siguen siendo legibles y aparecen marcados en rojo; los editados muestran cuántas versiones se han guardado.
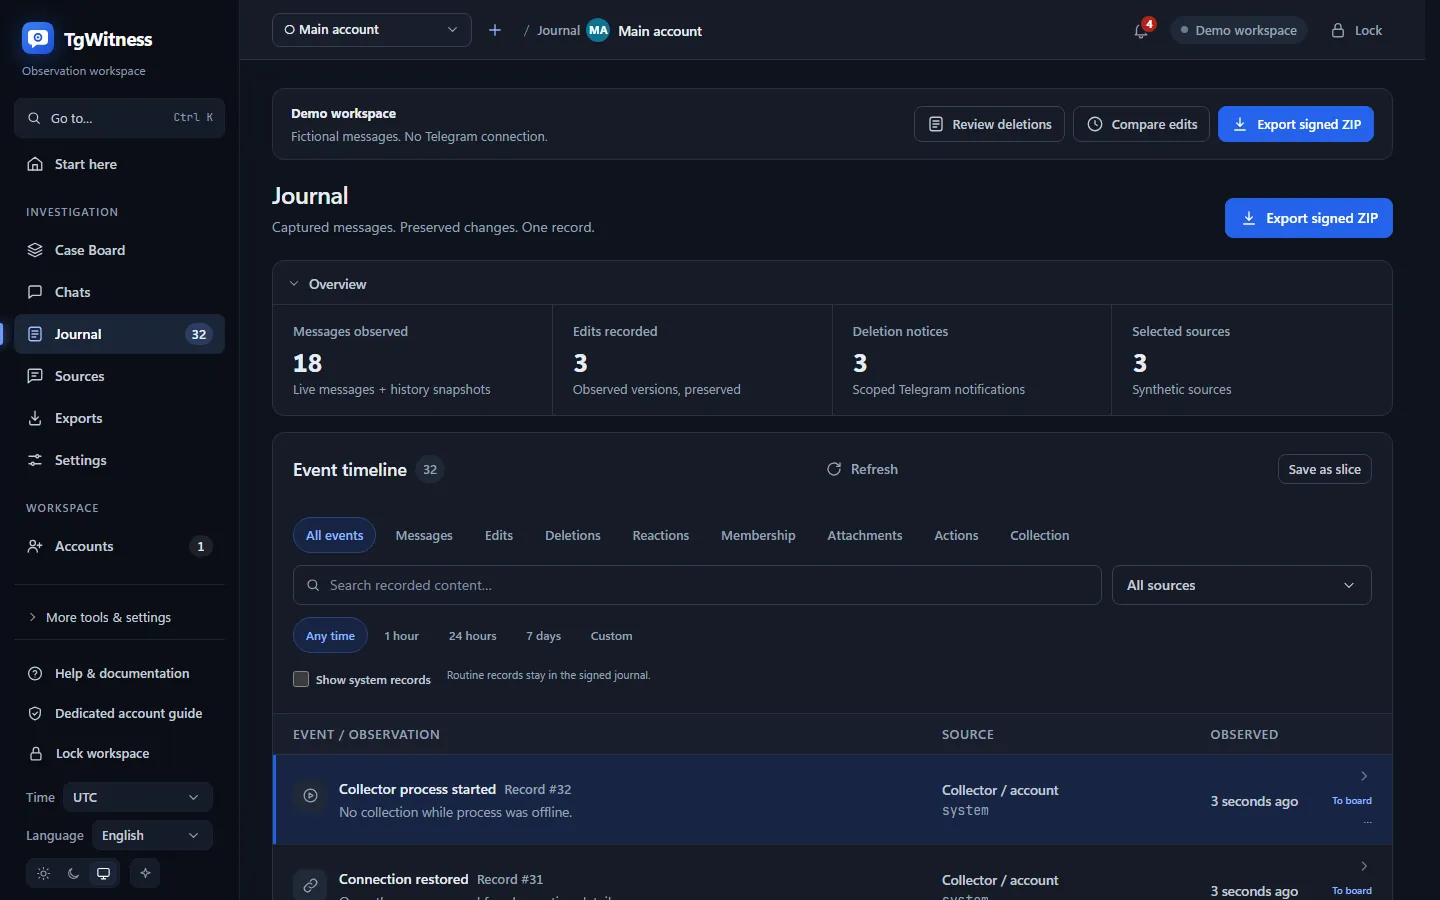
TgWitness / DiarioRegistros de demostración ficticios
Una línea temporal para mensajes, ediciones, eliminaciones, reacciones, afiliaciones, archivos adjuntos y eventos del recopilador.
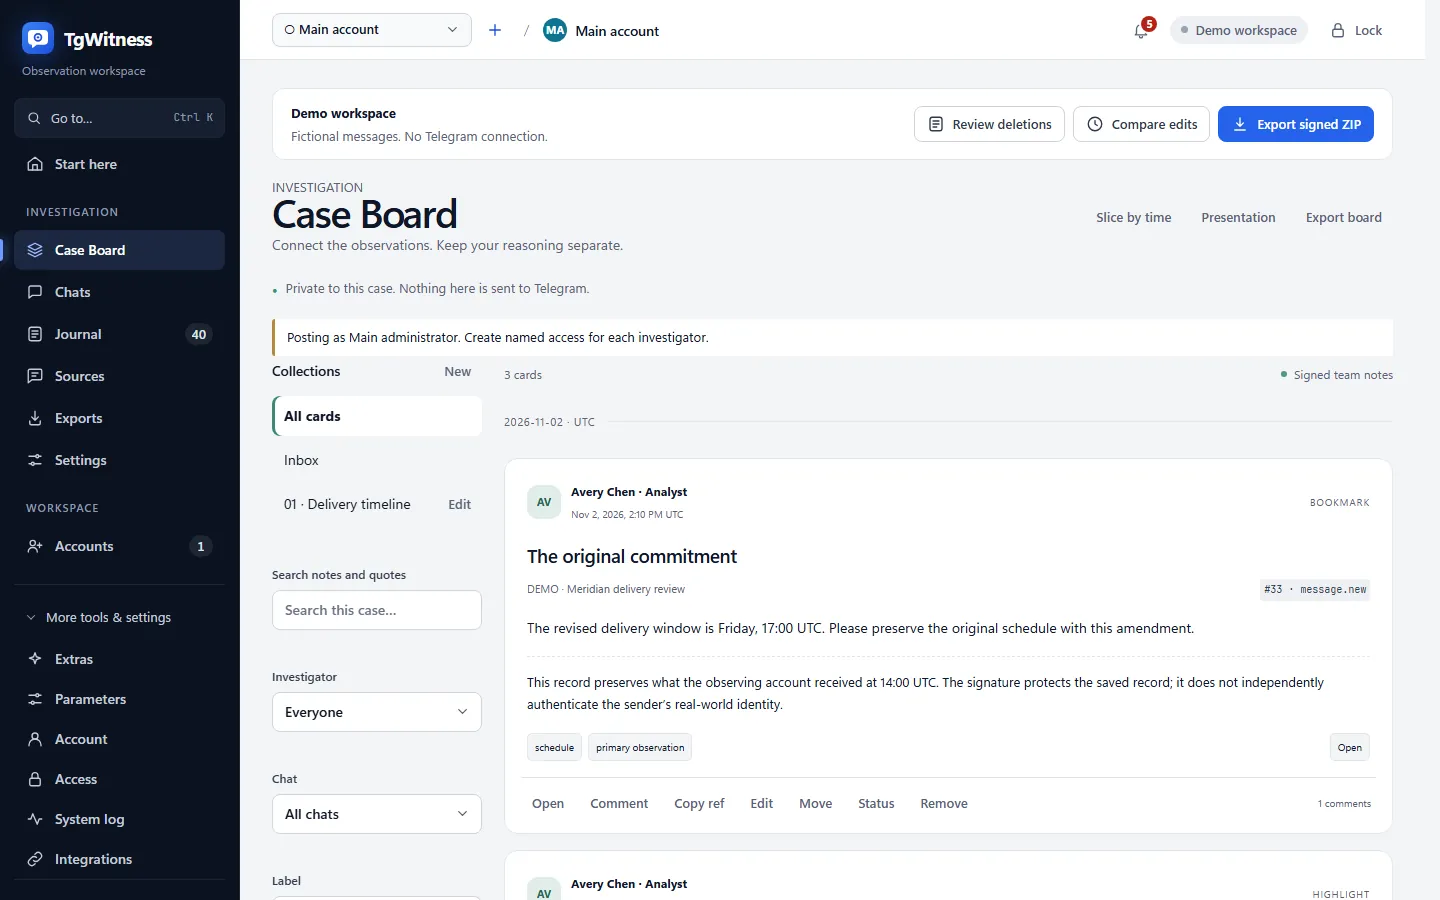
TgWitness / Case BoardRegistros de demostración ficticios
Marcadores, citas textuales resaltadas y comentarios del equipo, firmados y separados de las observaciones.
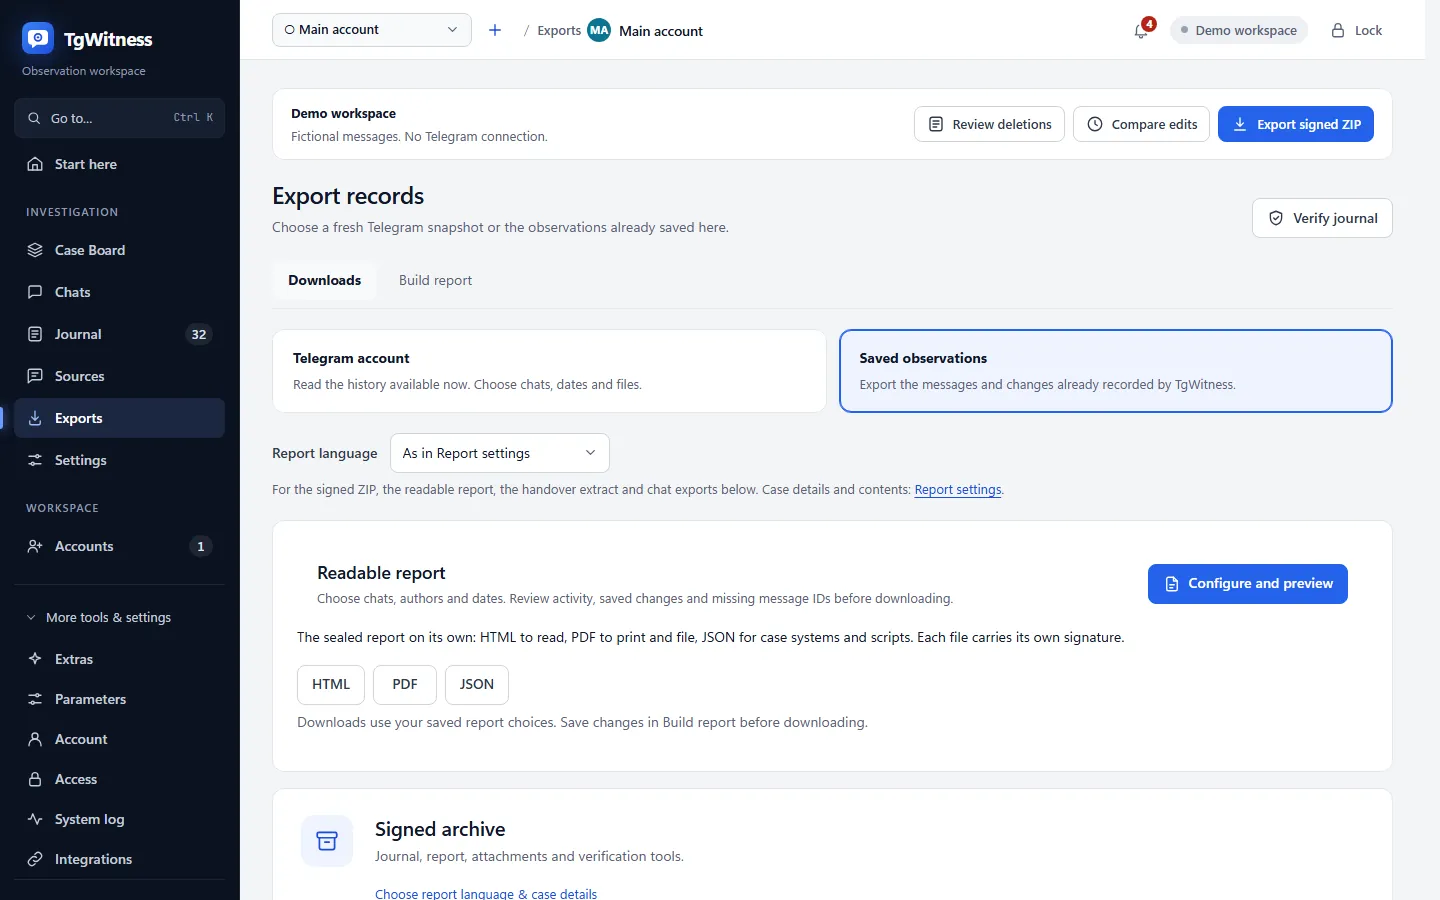
TgWitness / ExportacionesRegistros de demostración ficticios
Un archivo firmado, un informe legible en HTML, PDF o JSON, y una comprobación del registro antes de que nada salga de tu equipo.
05 Funcionalidades
Diseñado para el resto de la investigación.
Todo empieza con la recopilación. El panel también abarca el trabajo posterior: personas, bots, notas, informes, compañeros de equipo y la infraestructura que los rodea.
Ediciones y eliminaciones, conservadas
Cada versión observada se almacena sin sobrescribir la anterior. Cuando se elimina un mensaje, el texto que ya se ha capturado permanece junto al aviso de eliminación, y las fuentes marcadas con una estrella se vuelven a comprobar según su propio calendario.
Nombres y nombres de usuario a lo largo del tiempo, respuestas, «También en…» otros chats, y carteras, teléfonos y enlaces mencionados. Cada dato cita sus registros del diario.
Investigación de bots
Guarda una vista previa del enlace, inicia un bot con sus parámetros, responde o pulsa un botón disponible. La solicitud y el resultado se convierten en recibos firmados; cualquier modificación del teclado se rechaza antes de pulsar.
Case Board
Marca observaciones como favoritas, resalta una cita exacta, agrupa tarjetas en colecciones y coméntalas. Las notas del equipo están firmadas y permanecen separadas de las pruebas.
Estudio de informes
Ocho diseños de documentos con gráficos, transcripciones y conclusiones. Las modificaciones se muestran antes y después con las palabras cambiadas resaltadas, y se enumeran las lagunas en los ID de los mensajes. Los formatos HTML, PDF y JSON tienen cada uno su propia firma.
Historial completo, a prueba de fallos
Carga el historial disponible de los chats habilitados con la opción de pausar y reanudar. El mensaje, su posición en el archivo y la posición del cursor se guardan juntos, por lo que al reiniciar no se repite nada ni se pierde nada.
Pregunta al archivo
Búsqueda local primero. La IA opcional, desactivada por defecto y local a través de Ollama o un proveedor de tu elección, responde con extractos que puedes abrir en el registro.
MCP de solo lectura
Conecta un cliente de análisis a los espacios de trabajo y chats seleccionados. Trece herramientas de solo lectura con caducidad y revocación, desde la búsqueda por relevancia hasta las publicaciones fijadas y las vistas previas de imágenes verificadas; el MCP no puede enviar mensajes ni acceder al historial.
OCR y transcripción locales
Lee imágenes y mensajes de voz en un proceso local aislado. Los originales y sus hash permanecen inalterados; el texto reconocido se marca como resultado de la máquina.
Muchas cuentas, un único panel
Cualquier número de espacios de trabajo, cada uno con su propia sesión, registro, clave de firma y ruta. Agrupa cuentas para compartir configuraciones e importar archivos de sesión de forma masiva.
Compartir sin las claves
Otorga a un revisor un chat o a un analista derechos de exportación: tokens personales, diez permisos, caducidad, límites de IP y sesiones revocables.
Rutas que controlas
SOCKS5, HTTP CONNECT, MTProxy o WARP y WireGuard portátiles por espacio de trabajo, con un grupo automático de MTProxy procedente de cuatro fuentes públicas. El modo «Ocultar IP» espera a que se establezca un proxy en lugar de recurrir a una conexión directa.
Alertas y webhooks
Alertas de problemas y cambios en los chats a través de Apprise; webhooks firmados con HMAC con reintentos y un ejemplo de n8n. Los extractos de mensajes están desactivados por defecto.
Copia cifrada fuera de las instalaciones
El diario, los archivos, los puntos de control y las exportaciones de chat se cifran con AES-256-GCM en su equipo antes de subirlos a un almacenamiento compatible con S3, con Object Lock cuando el bucket lo admita. Una restauración publica los archivos solo después de que se hayan verificado, y los archivos más antiguos se eliminan del disco solo tras una lectura de verificación.
Registro y archivos multimediaAES-256-GCMAlmacenamiento S3
Toda tu cuenta, firmada
Exporta todos los chats a través de Telegram Takeout, filtrados por chat, remitente, frase, fecha y archivos multimedia. Cada página cuenta con un recibo firmado, por lo que una exportación pausada se reanuda sin perder su prueba.
Una copia para compartir con un abogado
Crea una copia derivada firmada de una exportación: seudonimiza a todos o solo a los externos, y oculta nombres, enlaces, correos electrónicos y números de teléfono. El original permanece privado y sin cambios.
Grabadores independientes
Añade un grabador de Chromium que guarde archivos PNG, MHTML y el texto renderizado de una pestaña, o un grabador de bases de datos de AyuGram. Cada uno funciona de forma independiente, con su propia clave, cadena y puntos de control.
Vitrina pública
Publica una página de solo lectura con hasta 64 canales públicos de 16 espacios de trabajo, con las modificaciones y el texto eliminado. Los visitantes descargan el punto de control firmado y una prueba de coherencia.
Ocho formas de iniciar sesión
Teléfono, código QR o una clave de autenticación (Auth Key) sin procesar, o importar una sesión de Telethon o Pyrogram, una carpeta tdata de Telegram Desktop, una StringSession o un archivo JSON de la cuenta. Los archivos se reconocen por su contenido.
Comprobación de código
Compara el programa instalado con cualquier commit de GitHub, archivo por archivo. Se enumeran los archivos modificados, adicionales y que faltan, y el resultado se guarda en el registro.
06Modo de investigación
Cada paso de la conversación, registrado.
Al abrir un registro de un chat, cada paso se registra automáticamente: lo que enviaste, lo que recibiste y cuánto tardó, las ediciones, las eliminaciones, las páginas abiertas en el navegador aislado, las búsquedas y las notas. Cada paso incluye su número de registro y el código SHA-SHA-256, y al modificar el documento se firma.
Un paquete BagIt contiene el informe, las diapositivas, la página de verificación, el original firmado, los archivos y los indicadores, además de una carpeta judicial lista para su revisión.
Certificación de autenticidad en forma de certificado conforme a la Rule 902(13)/(14)
Índice de pruebas documentales: cada archivo citado con su hash, en formato CSV y HTML
Anexo para solicitudes oficiales: identificadores, nombres de usuario a lo largo del tiempo y etiquetas de Telegram
Registro de actividades encubiertas: identidades, autorizaciones y todos los mensajes enviados
Subtítulos WebVTT y SRT que acompañan cada paso de la grabación de pantalla
Orientación sobre la jurisdicción de 25 países, con fuentes civiles y penales y pasos a seguir
Fichas de sujetos
Una instantánea del bot, la persona, el canal o el grupo: cada @nombre de usuario, el ID numérico, las etiquetas SCAM, FAKE y VERIFIED de Telegram, la biografía, los comandos del bot y la foto. La siguiente instantánea enumera lo que ha cambiado, por lo que un cambio de nombre de usuario a mitad del caso queda registrado.
Planes de conversación
Establece lo que debe aportar una conversación: la vía de pago, la infraestructura y las personas que hay detrás. Los objetivos se cierran con los registros del diario que los acreditan, y los mensajes preparados se cotejan con lo que se envió realmente.
El ritmo y el estilo del otro lado
Retrasos en las respuestas, horas de actividad por día de la semana en tu zona horaria, los silencios más largos y el estilo de redacción: alfabeto, longitud de los mensajes, emojis, palabras favoritas. Todo ello extraído de las propias marcas de tiempo de Telegram.
Borradores y traducción
Una vez configurado el proveedor de IA, redacta tu próximo mensaje al estilo de la otra parte o traduce sus mensajes y muéstralos debajo del original. Puedes ver la solicitud, el modelo y el punto final exactos antes de que se envíe nada, y cada generación queda registrada.
Listas de vigilancia
Palabras, patrones, carteras, @nombres de usuario, identificadores, dominios, números de teléfono y enlaces, coincidencias en texto, ediciones, destinos de enlaces ocultos, botones de bots, códigos de imágenes y texto reconocido. Una dirección TON coincide con cualquier variante ortográfica, y un subdominio cuenta como su dominio.
Vigilancia en línea
Comprueba las cuentas vigiladas cada uno a sesenta minutos en una sola solicitud por lotes. La vigilancia sigue el ID numérico incluso tras los cambios de nombre y crea una imagen de cuándo está conectada cada cuenta.
Códigos de pago en imágenes
Los códigos QR en imágenes guardadas se convierten en un monedero, un importe y un token vinculados a su mensaje. Las direcciones EVM deben cumplir con la norma EIP-55, las direcciones de XRP Ledger deben cumplir con su suma de comprobación y las direcciones TON se reducen a un formato sin procesar.
Rastros de grabación
Los mensajes de vídeo redondos y los mensajes de voz llevan el nombre del software que los codificó, y Telegram registra cuándo se subió cada archivo. Un clip subido más de dos minutos antes de que el mensaje lo presentara como en directo queda marcado al segundo.
Identidad encubierta y autorización
Registra las identidades y autorizaciones con número de referencia, autoridad emisora, validez y chats cubiertos. El registro de actividades encubiertas enumera cada mensaje saliente con su operador y señala cualquier elemento que se salga de los límites de la autorización.
Comprobación de la exposición de la cuenta
Gestiona el nombre, el nombre de usuario, la foto y los trece ajustes de privacidad de tu propia cuenta, aquella con la que investigas, desde el panel. La comprobación de exposición señala cada ajuste que sea más permisivo de lo recomendado, incluyendo incluso las llamadas entre pares que puedan revelar una dirección IP.
Contenido sensible, sellado
Las etiquetas de ocultación «18+», «violencia» y «datos personales» ocultan el contenido sin eliminarlo. Se sella con AES-256-GCM y las claves se envían por separado, por lo que la copia destinada al tribunal permanece completa.
07Chats secretos
Chats secretos, también en el registro.
Inicia un chat secreto desde TgWitness o acepta uno allí, y el espacio de trabajo se convierte en su punto final. Cada mensaje, archivo, cambio en el temporizador y aviso de eliminación se incluye en el mismo registro firmado que el resto, y el texto guardado antes de una eliminación sigue siendo legible.
Los archivos se descifran, se almacenan mediante SHA-256 con un recibo firmado y se incluyen en la exportación de pruebas.
El espacio de trabajo no envía notificaciones de lectura, de escritura ni de captura de pantalla.
Las claves y los contadores se almacenan en la bóveda del espacio de trabajo. El módulo se activa por cuenta, y las solicitudes esperan tu aceptación a menos que la aceptación automática esté activada.
En los chats normales, las fotos, los vídeos, los mensajes de voz y los archivos con temporizador o de un solo uso pasan a su propia cola de prioridad, cada uno con un resultado firmado de «guardado» o «no disponible».
@swap_deskChat secreto ficticio · aceptado en TgWitness
Solicitud aceptada
TgWitness se convierte en el extremo receptor.
Mensaje recibido
Pay 500 USDT to TR3m…k81D now
Archivo recibido
receipt.jpg
Descifrado y guardado mediante SHA-256 · recibo firmado
Temporizador ajustado a 30 segundos
Registrado como una acción independiente.
Aviso de eliminación
Ha desaparecido del chat. El mensaje y el archivo permanecen en tu registro.
secret_chat.messagesecret_chat.file Ed25519
Ejemplo ficticio
08Búsqueda y análisis
Busca todo. Descubre lo que falta.
La búsqueda clasificada ofrece respuestas en un millón de mensajes en milisegundos, en el idioma en el que fueron escritos. A su alrededor: los canales que Telegram conecta entre sí, las direcciones detrás de las miniaplicaciones, los cambios discretos en un chat y los números de los mensajes que nunca llegaron.
Búsqueda que reconoce las formas de las palabras
Formas léxicas en ruso y ucraniano, raíces en inglés, frases en chino y japonés sin espacios, frases exactas, carteras, números de teléfono, nombres de usuario con @ y dominios ocultos tras enlaces y botones. Los resultados se clasifican con BM25, el índice está vinculado al último hash del diario, y el texto reconocido en imágenes y mensajes de voz se incorpora a la memoria.
переводпереводом · переводы
transfertransfers · transferred
转账请转账到这个地址
payout-desk.examplehidden link · bot button
Línea de comandos
tgwitness search, context, messages, stats y export con salida en JSON y códigos de salida estables, en un espacio de trabajo detenido o a través de una conexión limitada y revocable al panel en ejecución.
Canales similares
Explora las sugerencias de canales similares de Telegram, desde un máximo de 50 canales de partida hasta 2.000 resultados, filtrados por número de suscriptores. Cada sugerencia se registra en el diario, y el gráfico mantiene las etiquetas de Telegram «SCAM», «FAKE» y «VERIFIED» en cada nodo.
Inspección de miniaplicaciones
Enumera los botones de miniaplicaciones registrados en un chat y recupera una página a través de la ruta del espacio de trabajo. Cada dirección a la que se hace referencia, cada servidor de terceros y cada WebSocket se convierte en un indicador en los informes.
Instantáneas del estado del chat
Título, descripción, recuentos, mensajes fijados, administradores con sus derechos y regalos, guardados a intervalos como instantáneas firmadas con las diferencias. Se muestra una «desfijación silenciosa» o un cambio de derechos.
Números de mensajes que faltan
Números asignados por Telegram que el recopilador nunca vio, por canal y supergrupo y en todos los chats privados, enumerados entre sus observaciones adyacentes en los informes, el verificador y el archivo coverage.json.
Patrones de actividad
Mensajes por hora y día de la semana, días de mayor actividad, porcentajes de ediciones y eliminaciones, principales remitentes, dominios y @nombres de usuario, además de una cronología con los nombres, la afiliación y la actividad de cada participante.
Indicadores de anomalías
Los informes señalan los días en los que se produce una oleada inusual de usuarios que publican por primera vez y muestran, mes a mes, gráficos sobre los miembros que se unen y abandonan el grupo, así como sobre los mensajes fijados y desmarcados. Cada indicador especifica su método y versión.
Mapa del sistema
Un mapa en tiempo real del acceso al panel, las rutas de las cuentas, los destinos de Telegram, el almacenamiento, las claves y los servicios externos, que se actualiza cada cinco segundos, con las últimas observaciones de la red junto a él.
09Mediciones
Millones de registros. Todos los archivos verificados.
Medido en fuentes reales de Telegram y publicado con la fecha, la revisión, el método y los hash de los archivos de cada ejecución.
3,598,381
registros en 48 archivos verificados
50 fuentes públicas, 40 espacios de trabajo de cuentas en dos servidores, texto y metadatos.
687.5
registros del historial por segundo
Ocho cuentas leyeron 768 007 registros en 1 117 segundos, incluidas las esperas de Telegram.
160.5
mensajes por segundo en una exportación reciente
Dos nuevas exportaciones, 56 329 mensajes a través de WARP, con dos cuentas cada una; 141,8 por segundo, incluido el empaquetado.
48/48
archivos verificados con claves fijadas
Sin ID duplicados ni rangos incompletos. Diez recorridos completos e independientes de IDs que coinciden.
1,000,000
mensajes de prueba, buscados localmente
Índice creado en 71 segundos; tiempo medio de consulta de entre 9 y 190 ms en 200 chats.
1,610,818
entradas del registro en un servidor en funcionamiento
900 232 mensajes nuevos, 80 683 ediciones y 400 536 avisos de eliminación en diez espacios de trabajo.
Rápido, con la prueba intacta.
Varias cuentas, un plan firmado
Una exportación distribuida divide el historial en rangos de IDs firmados entre las distintas cuentas. Cada cuenta mantiene una solicitud en curso y sus propios plazos de espera.
Puntos de control dentro de cada rango
Los mensajes se firman en lotes de 100 a medida que llegan. Un rango interrumpido se reanuda tras su prefijo verificado, en la misma cuenta.
Rangos dispersos, menos solicitudes
Los tramos dispersos de ID de mensajes se leen en bloques de hasta 100 000 ID, mientras que el ámbito firmado sigue incluyendo todos los ID previstos.
Esperas respetadas por completo
Cuando Telegram pide a una cuenta que espere, el plazo completo se mantiene y se conserva tras un reinicio.
Elige lo que requiera cada caso. El panel muestra cuántas de sus 18 capas de protección están activadas, y cada capa que falte abre su propio formulario de configuración. El registro y la firma son iguales en todos los modos.
Easy
Ver un chat y guardar una copia
Chats, el registro y las exportaciones de chats. La firma se ejecuta en segundo plano.
Signed
Informes a una plataforma, un proveedor de alojamiento o un servicio de denuncia de abusos
Un archivo firmado, una comprobación del registro, puntos de control y un extracto de traspaso.
Witnessed
Casos en los que alguien podría alegar que el registro ha sido alterado
Un testigo independiente que publica encabezados de registro firmados.
Court-ready
Pruebas para un abogado, la policía o un tribunal
Marcas de tiempo, una copia cifrada externa y detalles del caso en informes.
GitHub-verified
Registros cuyo software cualquiera debe poder comprobar
Una comprobación del código y una captura de GitHub Actions.
Mossad
Casos de alto riesgo contra un adversario con grandes recursos
Un servidor sellado que funciona las 24 horas del día, los 7 días de la semana, una dirección IP oculta y las 18 capas.
18/18Capas activadas en modo Mossad
Cada registro está firmado y encadenado
Un recibo de ejecución firmado
Archivos adjuntos guardados con SHA-256
Puntos de control firmados
Revisiones
Alertas de problemas
Acceso de testigo de solo lectura
Un testigo que realiza comprobaciones según lo programado
Marcas de tiempo RFC 3161
Pruebas de OpenTimestamps
Una marca de tiempo más reciente verificada
Una copia cifrada externa
Detalles del caso en los informes
Comprobación de coincidencia de código
Telegram nunca ve la IP de este equipo
Solicitudes externas a través de un proxy
Object Lock en la copia
Un servidor sellado con registros del proveedor
11 Verificación
Siete comprobaciones. Cada una responde a una pregunta.
Activa lo que el caso requiera. Cada capa se comprueba por separado.
Registro
Cómo
Una cadena SHA-256 y una firma Ed25519 en cada evento. El primer eslabón comienza con 64 ceros.
Un tercero comprueba
Orden y firmas bajo la clave de recopilación fija.
manifest.json enumera todos los hash de los archivos y manifest.sig los firma; un recibo de media.saved vincula los bytes de los archivos adjuntos a un evento.
Un tercero comprueba
Los archivos proporcionados coinciden con el manifiesto firmado y los recibos multimedia.
El modo «Evidence» envía los hash de los puntos de control a las autoridades de la norma RFC 3161 (FreeTSA, DigiCert) y a los calendarios de OpenTimestamps.
Un tercero comprueba
Una respuesta TSA verificada fecha esos bytes; una prueba confirmada de OpenTimestamps los vincula a Bitcoin.
Un servidor independiente con un punto final de solo lectura con ámbito limitado, un desafío nuevo cada vez, su propia clave y diario, y publicaciones TGW1 firmadas en un canal de Telegram.
Un tercero comprueba
Las versiones aceptadas anteriormente, con los estados «ok», «key_changed», «rollback», «fork», «invalid» y «no_response».
Cada nivel elimina a alguien de la lista de personas en las que el destinatario tiene que confiar. En la parte superior, la captura se ejecuta donde el operador no puede llegar, y GitHub o el procesador Intel responden por ella.
Nivel 0 · Sin garantía
Exportación de Telegram o captura de pantalla
Tú confías
Quienquiera que tenga el archivo.
El destinatario comprueba
Nada. Los bytes pueden cambiar sin dejar rastro.
Nivel 1 · Autocertificado
TgWitness en tu propio equipo
Tú confías
El operador y el ordenador o servidor que controla.
El destinatario comprueba
Que ningún registro haya cambiado tras la firma, además del orden, los huecos y la huella digital de la clave.
Nivel 2 · Registros del proveedor
Servidor en la nube sellado
Tú confías
Los propios registros del proveedor de servicios en la nube y de Cloudflare.
El destinatario comprueba
Sin acceso entrante, sin uso de la consola ni del modo de rescate, y el commit exacto que se está ejecutando.
Nivel 3 · Captura certificada Alta garantía
GitHub Actions o Intel TDX
Tú confías
La firma de GitHub o el hardware de Intel, y el código publicado.
El destinatario comprueba
Una certificación firmada del código y de la máquina, verificada frente a una raíz pública. El operador no puede sustituir el código ni trabajar en el interior de la máquina sin que se le vea.
Certificado por GitHub
Captura con GitHub Actions vista previa
Crea una bifurcación del repositorio, ejecuta un flujo de trabajo, inicia sesión con una sesión nueva de Telegram y captura un chat. El archivo se devuelve cifrado con tu clave, con una certificación de GitHub que cualquiera puede verificar.
El recopilador es el código de origen vinculado a un SHA de commit completo. Los archivos, cachés y artefactos de tu bifurcación nunca se ejecutan.
Solo se requiere un nuevo inicio de sesión en Telegram. El flujo de trabajo no requiere importaciones de sesión, archivos preparados ni hash que firmar, y el panel no tiene ruta de importación ni punto final de firma.
GitHub firma una certificación que vincula el archivo ZIP con las pruebas exactas al flujo de trabajo aprobado, al commit del recopilador y a un ejecutor alojado en GitHub. Se rechaza cualquier firmante diferente.
Solo salen del ejecutor paquetes cifrados (RSA-OAEP y AES-256-GCM). Tu clave privada permanece en tu navegador o en un archivo.
El colector funciona las 24 horas del día dentro de una máquina virtual confidencial Intel TDX. El procesador firma lo que ha arrancado la máquina, y el verificador comprueba esa firma por sí mismo, en lugar de fiarse de la palabra del proveedor.
Ni el anfitrión ni el personal de Phala pueden leer la memoria del colector.
Cada certificación se comprueba con respecto a la raíz fija de Intel y a las listas de revocación de Intel. Se rechazan las máquinas que puedan ser depuradas o migradas.
La composición de la aplicación medida debe coincidir, byte a byte, con lo que compila la confirmación desplegada: fuentes fijadas por hash, imágenes por resumen, sin ningún otro código.
Cada inicio del colector registrado en el diario lleva su propia certificación. Si se modifica una composición tras la implementación, el informe falla.
Implementa el colector a través de la API del proveedor sin reglas de cortafuegos de entrada y con el SSH enmascarado desde el primer arranque, accesible únicamente a través de un túnel de Cloudflare. Un verificador con tokens de solo lectura comprueba los registros del proveedor y los propios de Cloudflare, en lugar de basarse en la palabra del operador.
Cada pocos minutos, un proceso independiente —idealmente en un servidor gestionado por otra persona— recupera la cabecera del diario firmada por el recopilador, firma lo que ha detectado con su propia clave y lo publica en un canal de Telegram o Discord. Una página de prueba puede supervisar hasta 32 espacios de trabajo. De este modo, cualquier reescritura o supresión posterior del diario se puede detectar.
Los canales de estafa intercambian datos de pago, los equipos borran los mensajes en cuanto se les presta atención y las tiendas funcionan con bots. Situaciones ficticias extraídas de la guía del proyecto; empieza a recopilar pruebas antes de que llegue el momento decisivo.
Modo
Chats seleccionados con mensajes, modificaciones y eliminaciones.
Obtienes
Todas las versiones registradas de la publicación y sus archivos adjuntos mediante hash.
Verificado con
El archivo ZIP firmado, un punto de control conservado y una marca de tiempo verificada.
Modo
Una carpeta de Telegram o toda la cuenta, todos los tipos de eventos.
Obtienes
Originales guardados, avisos de eliminación y cobertura con sus lagunas.
Verificado con
El ZIP firmado y el registro de un testigo independiente.
Modo
Configuración predeterminada «La investigación»: botones, vistas previas de enlaces y un inicio explícito del bot.
Obtienes
Recibos de interacción firmados, respuestas de llamada y perfiles guardados.
Verificado con
El archivo ZIP firmado; cualquier expediente se verifica comparándolo con él.
Modo
Cualquier ámbito, con metadatos observados del remitente y del perfil.
Obtienes
Historial de nombres y nombres de usuario por ID numérico, enlaces «también en» y pistas extraídas.
Verificado con
JSON del expediente cotejado con el ZIP firmado.
14 Cosas que conviene saber
Antes de vincular una cuenta.
Cada chat que la cuenta puede abrir
Incluidos los grupos y canales privados, sin necesidad de un nombre de usuario público. TgWitness nunca se une a chats por su cuenta.
Empieza antes de que importe
Guarda todo desde el momento en que comienza la recopilación, además del historial que Telegram sigue devolviendo. Los chats secretos se conservan desde el momento en que TgWitness los inicia o los acepta.
Las lagunas se enumeran, no se ocultan
Al reiniciar, se solicita a Telegram las actualizaciones que se hayan perdido, y el archivo coverage.json enumera las lagunas conocidas.
Utiliza una cuenta específica
Telegram puede restringir cualquier cuenta por el volumen de solicitudes, independientemente del cliente. Utiliza una cuenta creada específicamente para esta tarea.
«Este software no está del lado de su operador. Está del lado de que el registro se mantenga tal y como era —en lo que respecta a todos los que figuran en él, incluido quien lo recopiló».
Del archivo README de TgWitness
15Instalación
Tu primer espacio de trabajo en unos minutos.
Se incluye Python. Ejecuta el mismo comando más tarde para actualizar. A continuación, abre 127.0.0.1:8787 e inicia sesión con tu token del panel.
¿No tienes un terminal a mano? Cada exportación firmada incluye también VERIFY.cmd y VERIFY.sh, que explican el resultado en lenguaje sencillo en 25 idiomas.
16Preguntas
Antes de empezar.
¿TgWitness es gratuito?
Sí. Es de código abierto bajo la licencia MIT y se ejecuta en tu propio ordenador o servidor. Los extras opcionales, como los servidores en la nube, el almacenamiento S3 o los proveedores de IA, los factura quien los proporcione.
¿Esta página o la demostración se conectan a Telegram?
No. Esta página y la demostración en línea utilizan registros ficticios. La aplicación se ejecuta en tu ordenador, y el inicio de sesión en Telegram se realiza allí.
¿Puede recuperar mensajes eliminados antes de que empezara?
No. Guarda todo lo que la cuenta observa desde que empieza la recopilación, además del historial que Telegram todavía devuelve. Empieza a recopilar antes de que importe.
¿Funciona con grupos y canales privados?
Sí, si la cuenta conectada ya es miembro. Una fuente privada no necesita un nombre de usuario público. TgWitness no se une a los chats por su cuenta ni elude la aprobación para unirse.
¿Puede registrar chats secretos?
Sí, los que TgWitness inicia o acepta. Activa el módulo de Chats secretos para una cuenta y todos los mensajes, archivos, cambios en el temporizador y avisos de eliminación de esos chats se incluirán en el registro firmado. Los chats secretos abiertos en otro dispositivo conservan sus claves en ese dispositivo.
¿Dónde se almacenan mis datos?
En tu ordenador o servidor. Las sesiones, las claves de API y la clave de firma se cifran en reposo; guarda el archivo en un disco cifrado. El panel no carga fuentes externas, herramientas de análisis ni recursos de CDN.
¿A qué velocidad funciona?
El 6 de noviembre de 2026, ocho cuentas leyeron 768 007 registros de historial en 1 117 segundos, lo que supone unos 687 por segundo, incluyendo los tiempos de espera de Telegram. De un total de 50 fuentes públicas, 48 archivos verificados contenían 3 598 381 registros.
¿Aceptará un tribunal una exportación verificada?
Eso lo debe decidir el tribunal. TgWitness permite que cualquiera, incluida la parte contraria, verifique el registro por sí mismo sin tener que confiar en quien lo haya recopilado.
¿Qué aportan los modos GitHub Actions y Phala?
Eliminan la intervención del operador del proceso de captura. El código está fijado, la máquina está certificada por GitHub o por el procesador Intel, y el destinatario comprueba ambos sin tener que confiar en quien lo haya ejecutado.
¿Qué idiomas admite?
El panel está disponible en 25 idiomas y las guías, en 26.
Explora primero. Conéctate cuando estés listo.
Recorre el caso ficticio en tu navegador y, a continuación, configura un espacio de trabajo en tu propio ordenador.