編集も削除も保存
観測されたすべてのバージョンは、以前のバージョンを上書きすることなく保存されます。メッセージが削除された場合、すでにキャプチャされたテキストは削除通知の横に残り、スター付きソースは独自のスケジュールに従って再チェックされます。

TgWitness
Telegramの標準的なエクスポート機能では、誰でも編集可能なファイルが提供されます。TgWitnessは、すべてのメッセージ、すべての編集履歴、および削除された投稿のテキストを署名付きジャーナルに保存し、それがいつ、どこでキャプチャされたかを証明でき、誰でも実行できる検証ツールとともに提供します。
デモはブラウザ上で架空の記録を使用して実行されます。Telegramへのサインインは不要です。
Send USDT (TRC-20) to TQ7x…9fA2
Send USDT (TRC-20) to TR3m…k81D
Telegramから削除されました。キャプチャされたテキストはジャーナルに残ります。
投稿は消えます。キャプチャされた履歴は残ります。
架空の例01 問題点
テキストエディタでエクスポートファイルを開き、「1」を「2」に変更して保存してみてください。何の警告も表示されず、比較対象となるものも存在しません。Telegramは、エクスポートファイル内でも、その他の場所でも、メッセージに署名を行いません。スクリーンショットや削除ログにも同じ弱点があります。つまり、ファイルを保持している者が、その内容を決定づけるのです。
TgWitnessは、あなたのアカウントが閲覧した内容を署名し、すべての記録を直前の記録とリンクさせ、アーカイブ内に検証ツールを同梱して配信します。受け取った人は、収集した相手を信頼するのではなく、記録そのものを検証します。
Send USDT (TRC-20) to TQ7x…9fA2
メッセージ42の削除通知
再計算されたハッシュは保存されたものと一致しています。3つのリンクすべてが一致しています。
Export Clinic・対照実験・2026年11月3日
Telegram Desktopをダウンロードし、ログインして7つのテストチャットをエクスポートします。その後、小さなローカルヘルパーが選択されたファイルを変更します。公式クライアントには一切手を加えず、変更されたエクスポートデータは他のデータと同様に表示されます。
ローカル変更前
RESULT: FAIL
Hidden text remains selectable beneath the black rectangle.
JSON SHA-256d58d19814e1e07d5…
ローカル変更後 改ざん済み
RESULT: PASS
All sensitive text has been permanently removed.
JSON SHA-25683a0a37eb7110d51…
TgWitnessはキャプチャの瞬間に署名を行います。最も確実なケースでは、GitHub ActionsやIntel TDXマシン内など、誰もデータにアクセスできない場所でキャプチャを行います。信頼レベルについてはこちらをご覧ください
02比較
Telegramの標準エクスポート機能は、あくまで利便性を重視したコピーに過ぎません。それは、現存するデータの最新バージョンであり、誰でも編集可能なファイル形式で提供されます。一方、TgWitnessは、最初の監視から証拠の引き渡しまで、証拠として活用できるよう設計されています。
| 必要なもの | Telegram Desktopのエクスポート | VS TgWitness |
|---|---|---|
| 編集されたメッセージ | 最終テキストのみ | すべてのバージョン、時系列順 |
| 削除された投稿 | エクスポートから削除 | テキストとファイルは保持され、削除は記録されます |
| 誰かがファイルを編集する | 誰も気づかない | たった1バイトの変更でチェーンが途切れる |
| 署名 | なし | すべてのレコードにEd25519 |
| 誰が検証できるか | 誰も | 誰でも、オフラインでも、アーカイブ内の検証ツールがあれば |
| 収集された時点 | あなたの言葉 | RFC 3161およびBitcoinタイムスタンプ |
| 収集された場所 | あなたの言葉 | GitHubまたはIntel TDXによる認証 |
| メッセージの削除またはロールバック | 目に見えない | 独立した証人によって捕捉された |
| 押したボットのボタン | 記録されていません | 押すたびに署名付きレシートが発行されます |
公式クライアントでテスト済み:Export Clinicが45件のレコードのうち17件を変更しましたが、エクスポート結果は他のものと変わりませんでした。実験結果をご覧ください
| アーティファクト | すべてのレコードに署名 | 外部時刻 | 独立した証人 | 証明付き収集 | 欠落の報告 | 作成者なしで検証可能 | スコア |
|---|---|---|---|---|---|---|---|
| Telegram Desktopのエクスポート | いいえ | いいえ | いいえ | いいえ | いいえ | いいえ | 0/6 |
| Telethonスナップショットスクリプト | いいえ | いいえ | いいえ | いいえ | いいえ | いいえ | 0/6 |
| 削除ロガー(テキストログ) | いいえ | いいえ | いいえ | いいえ | いいえ | いいえ | 0/6 |
| スクリーンショットまたはウェブページのキャプチャ | いいえ | いいえ | いいえ | いいえ | いいえ | いいえ | 0/6 |
| TgWitness | はい | はい | はい | はい | はい | はい | 6/6 |
提供されたままの状態で比較。スクリプトやロガーは実装によって異なります。
03仕組み
電話番号コードまたはQRでログインするか、既存のセッション(Telegram Desktop、TData、Telethon、Pyrogram、StringSession、または認証キー)をインポートしてください。各アカウントには、独自のワークスペース、保管庫、および署名キーが割り当てられます。
選択したチャット、Telegramのフォルダ、またはアカウント全体。調査モードでは、ボット、プライベートチャット、自身の操作、および新たに発見されたすべてのソースからの200件のメッセージのスナップショットが追加されます。
新しいメッセージ、編集、削除、リアクション、メンバーシップの変更は、到着次第ジャーナルに記録されます。添付ファイルは、SHA-256ハッシュとバイト数とともに保存されます。
あらゆるソースを検索し、Telegramの数字IDで人物を追跡し、証拠をCase Boardにピン留めし、8種類のデザインから1つを選んでレポートを作成できます。
元のJSONL、CSV、オフライン用HTML、保存されたファイル、署名付きマニフェスト、および検証ツールを含む署名付きZIPをエクスポートします。受信者は、あなたのサーバーを経由せずにこれを確認できます。
04 ワークスペース
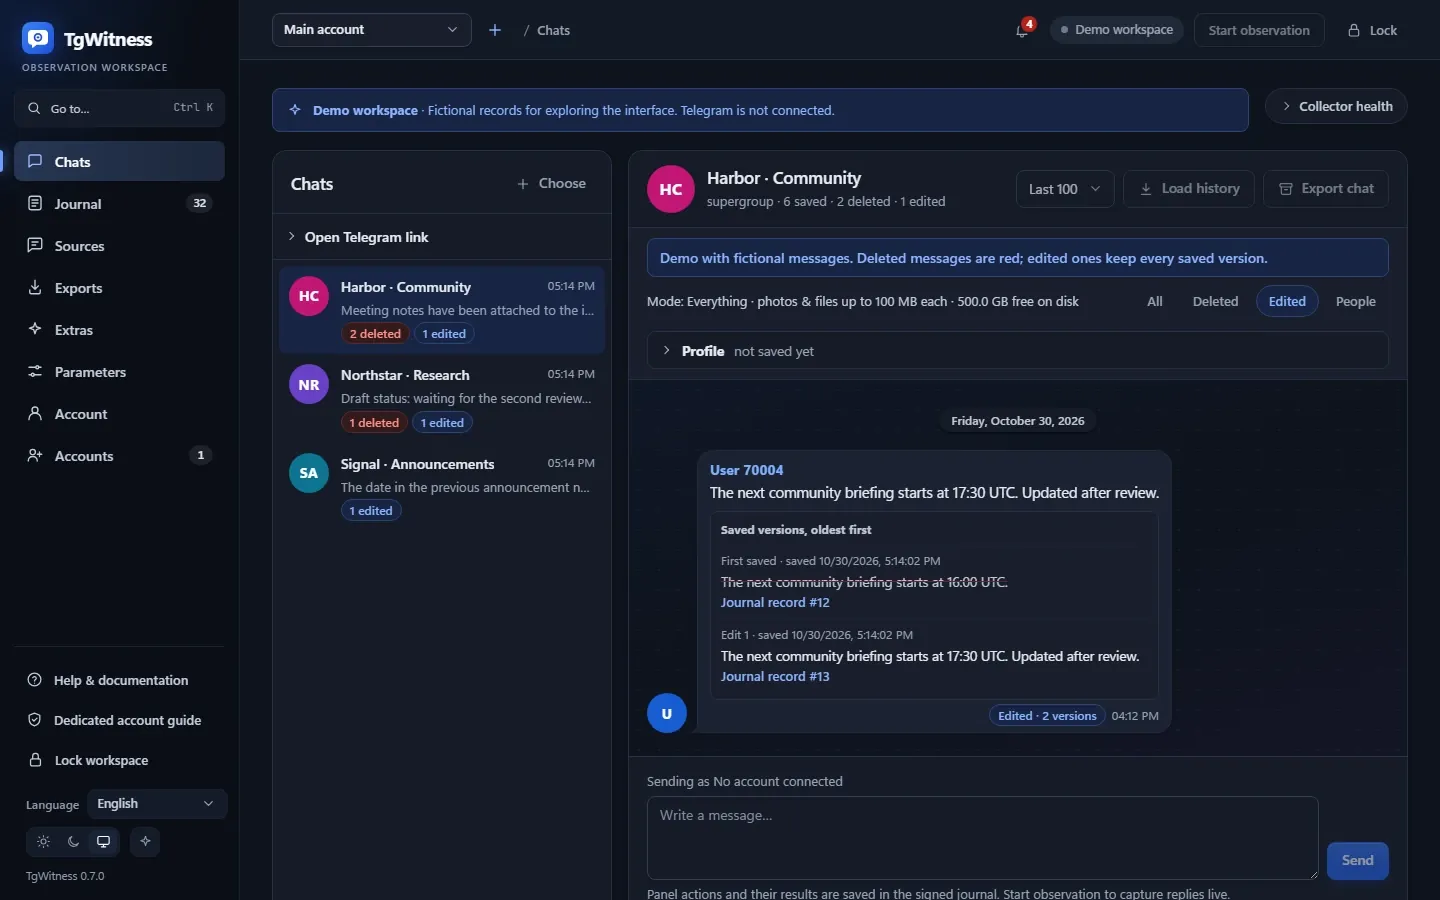
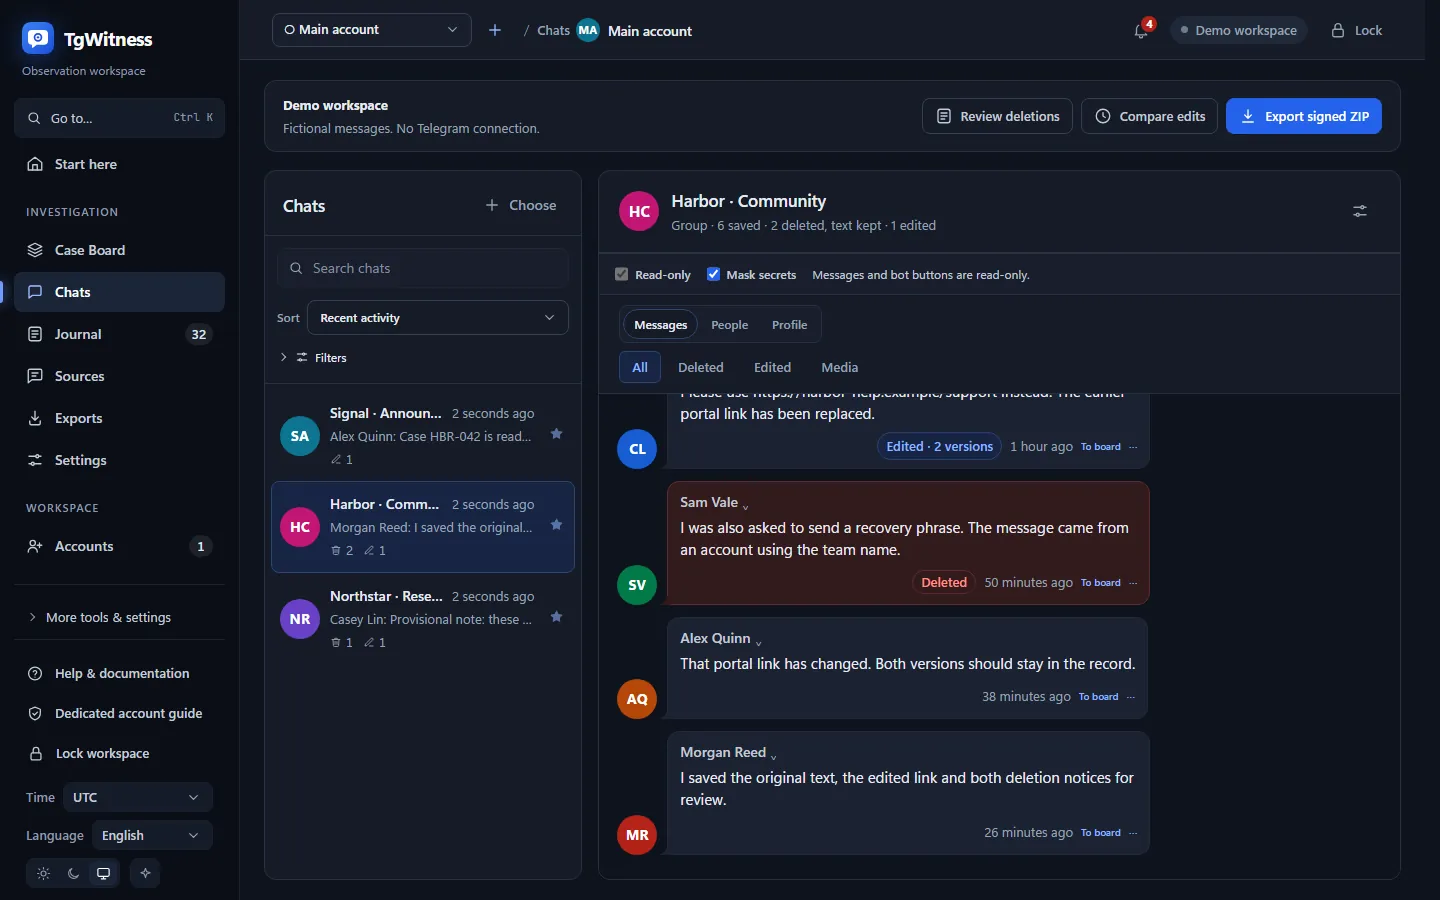
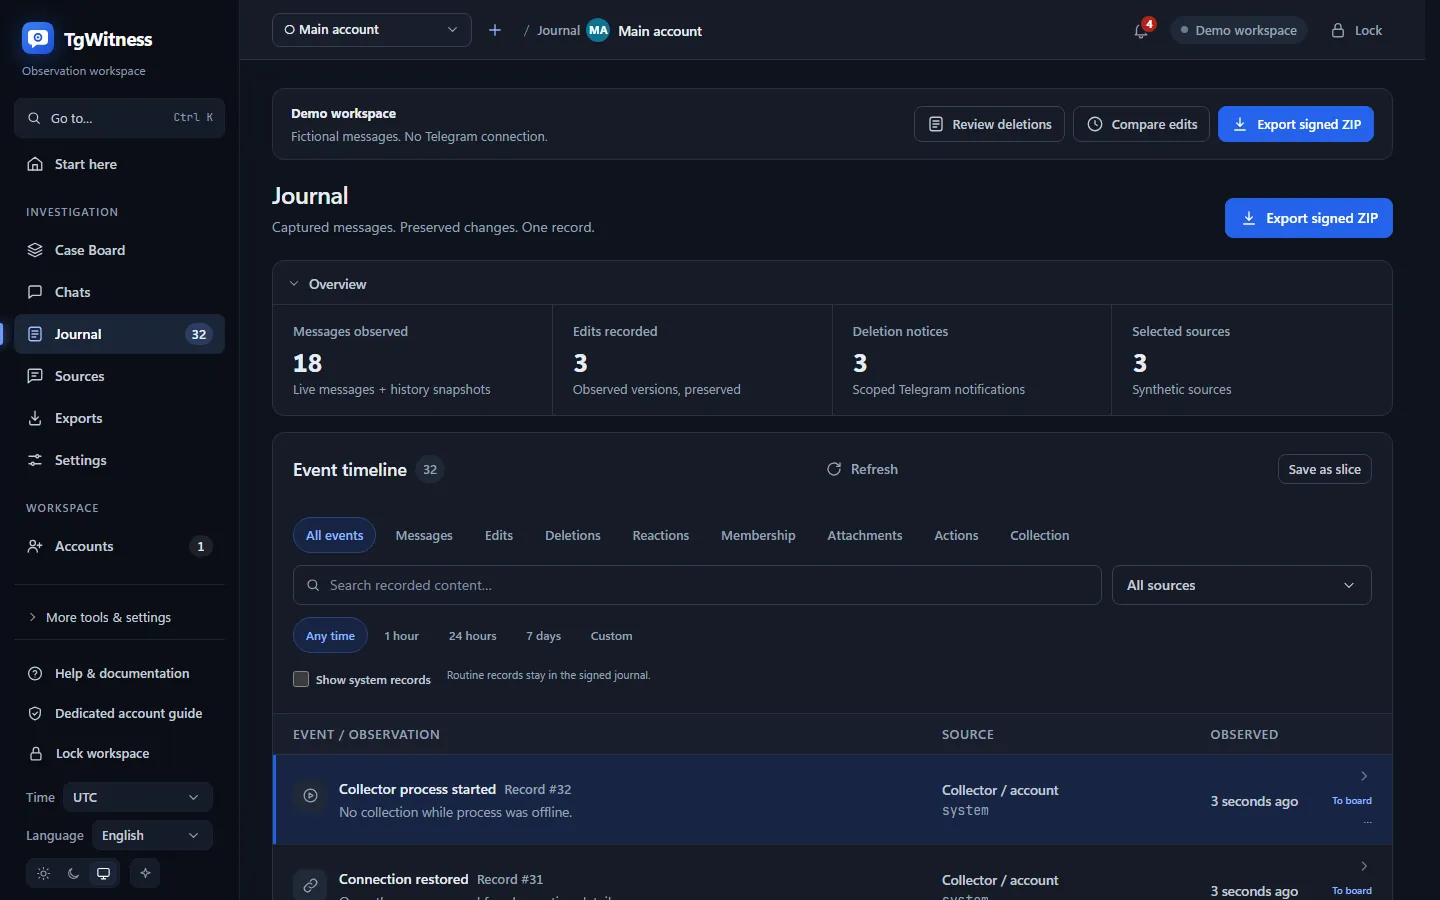
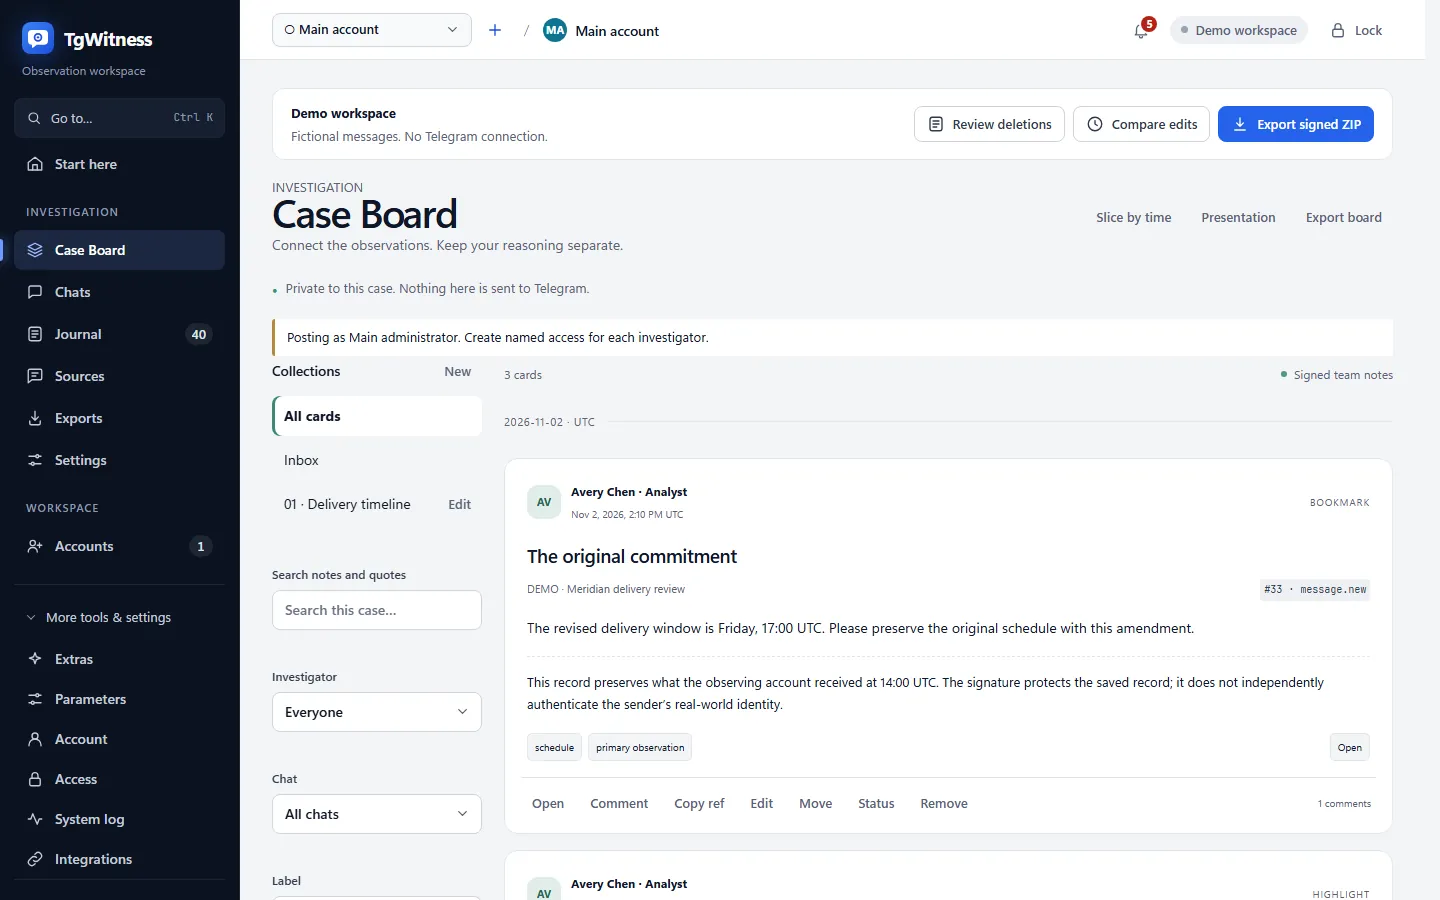
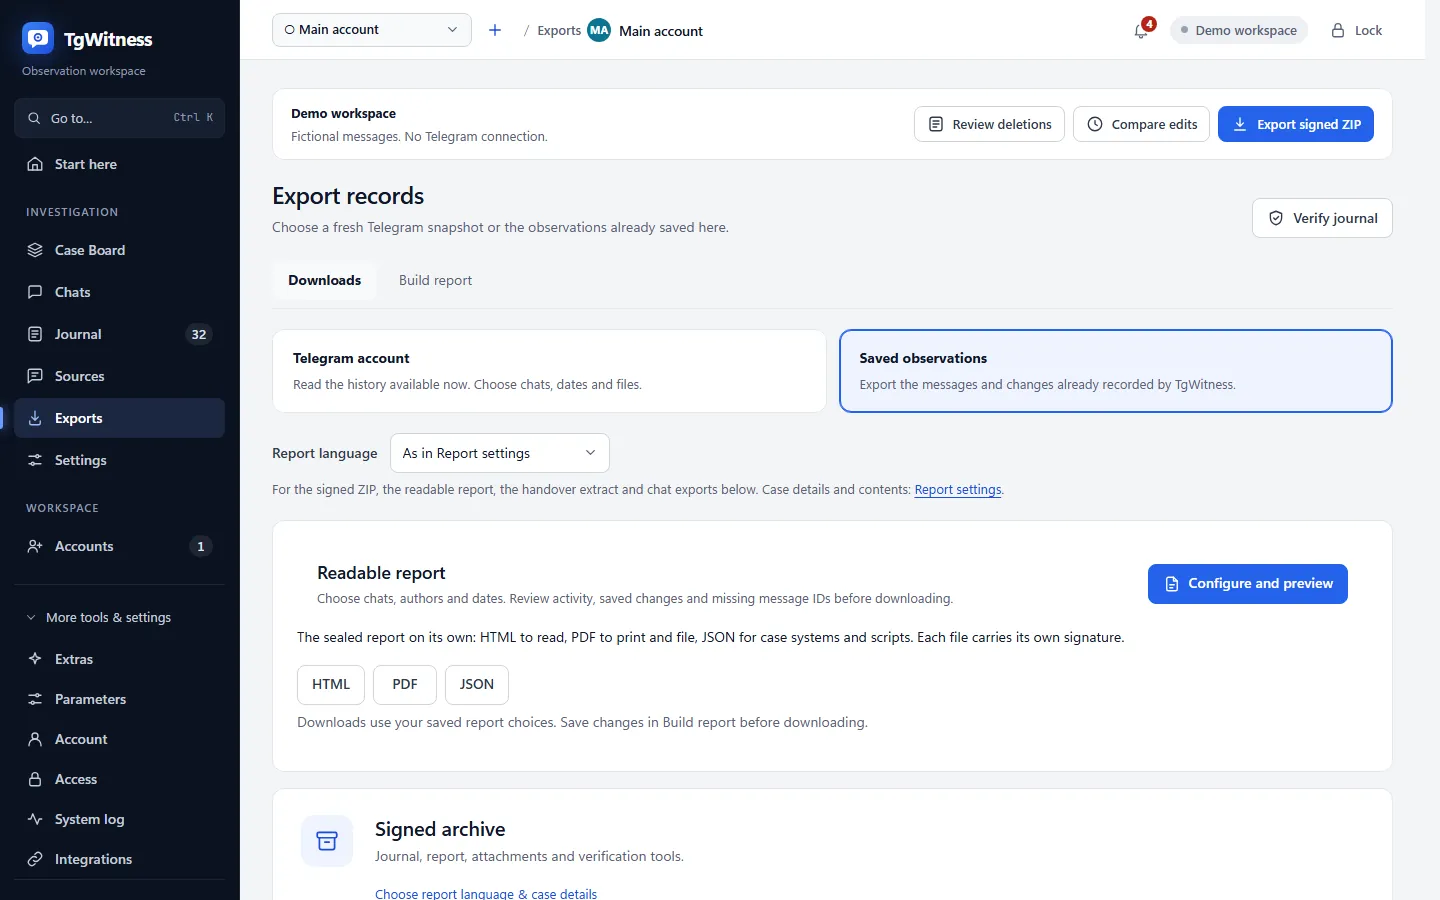
05機能
収集こそがすべてのはじまりです。また、このパネルでは、それに続く作業、すなわち「人」「ボット」「メモ」「レポート」「チームメンバー」、そしてそれらを取り巻くインフラについても取り上げています。
観測されたすべてのバージョンは、以前のバージョンを上書きすることなく保存されます。メッセージが削除された場合、すでにキャプチャされたテキストは削除通知の横に残り、スター付きソースは独自のスケジュールに従って再チェックされます。
名前とユーザー名の変遷、返信、他のチャットでの「ほかにも…」、言及されたウォレット・電話番号・リンク。すべての事実がジャーナルの記録を引用します。
リンクのプレビューを保存し、パラメータを指定してボットを起動し、返信するか、現在のボタンを押してください。リクエストと結果は署名付きレシートとなり、キー入力の変更は押下前に拒否されます。
観察結果をブックマークしたり、正確な引用文をハイライトしたり、カードをコレクションにまとめたり、それらについて議論したりできます。チームのメモには署名があり、証拠とは区別されて保管されます。
チャート、トランスクリプト、調査結果を含む8つのドキュメントデザイン。編集内容は変更前後の比較表示され、変更された単語がハイライトされ、メッセージIDの欠落部分も一覧表示されます。HTML、PDF、JSONにはそれぞれ独自の署名が付与されています。
有効なチャットの利用可能な履歴を一時停止・再開機能付きで読み込みます。メッセージ、そのファイル操作、カーソル位置は一体となって保存されるため、再起動しても同じ操作が繰り返されることはなく、データが失われることもありません。
まずローカル検索を行います。オプションのAI機能(デフォルトではオフ、Ollamaまたは選択したプロバイダーを通じてローカルで動作)は、ジャーナル内で開くことができる抜粋を回答として返します。
アナリストクライアントを選択したワークスペースやチャットに接続します。ランク付けされた検索から固定投稿、検証済みの画像プレビューに至るまで、有効期限と取り消し機能を備えた13の読み取り専用ツール。MCPはメッセージを送信したり、ジャーナルにアクセスしたりすることはできません。
隔離されたローカルワーカーで画像や音声メッセージを読み取ります。オリジナルデータとそのハッシュ値は変更されず、認識されたテキストには「機械出力」というマークが付きます。
ワークスペースはいくつでも作成可能で、それぞれに独自のセッション、ジャーナル、署名鍵、ルートが割り当てられます。アカウントをグループ化して設定を共有したり、セッションファイルを一括でインポートしたりできます。
レビュー担当者に1つのチャットを共有するか、アナリストにエクスポート権限を付与します:個人用トークン、10個の権限、有効期限、IP制限、および取り消し可能なセッション。
ワークスペースごとにSOCKS5、HTTP CONNECT、MTProxy、またはポータブル版WARPおよびWireGuardを利用でき、4つのパブリックソースからの自動MTProxyプールが提供されます。「IP非表示モード」では、直接接続に切り替わるのではなく、プロキシが確立されるまで待機します。
Apprise による問題アラートやチャットの変更通知、再試行機能付き HMAC 署名付き Webhook、および n8nのサンプル。メッセージの抜粋表示はデフォルトでオフになっています。
ジャーナル、ファイル、チェックポイント、およびチャットのエクスポートデータは、S3互換ストレージにアップロードされる前に、お客様のマシン上でAES-256-GCMを使用して暗号化され、バケットが対応している場合はObject Lockが適用されます。復元時には、ファイルが検証された後にのみ公開され、古いファイルは検証済みの読み戻しが完了した後にのみディスクから削除されます。
Telegram Takeout を通じて、チャット、送信者、フレーズ、日付、メディアでフィルタリングして、すべてのチャットをエクスポートします。各ページには署名付きの受領証が付与されるため、一時停止したエクスポートを再開しても、その証明が失われることはありません。
エクスポートデータの署名付き派生データを作成します。全員、または外部関係者のみを仮名化し、名前、リンク、メールアドレス、電話番号をマスキングします。元のデータは非公開のまま、変更されません。
タブのPNG、MHTML、およびレンダリングされたテキストを保存するChromiumレコーダー、またはAyuGramデータベースレコーダーを追加します。それぞれが独立して動作し、独自の鍵、チェーン、チェックポイントを備えています。
16のワークスペースから最大64の公開チャンネルについて、編集履歴や削除されたテキストを含めた読み取り専用ページを公開します。訪問者は、署名付きチェックポイントと整合性証明をダウンロードできます。
電話番号、QRコード、生のAuth Key、またはTelethonやPyrogramのセッション、Telegram Desktopのtdataフォルダ、StringSession、アカウントJSONをインポートできます。ファイルは内容によって認識されます。
インストール済みのプログラムを、GitHubの任意のコミットとファイル単位で比較します。変更されたファイル、追加されたファイル、欠落しているファイルが一覧表示され、結果はログに保存されます。
06調査モード
チャットの記録を開くと、各ステップが自動的に記録されます:送信内容、返信内容、所要時間、編集、削除、隔離されたブラウザで開かれたページ、検索、メモなど。各ステップには、そのジャーナル記録とSHA-256が記載され、ドキュメントの修正時には署名が行われます。
1つのBagItパッケージには、報告書、スライド、検証ページ、署名済みの原本、ファイルおよび指標に加え、審査用の裁判所用フォルダが含まれています。
ボット、人物、チャンネル、またはグループのスナップショット:すべての@ユーザー名、数値ID、TelegramのSCAM、FAKE、VERIFIEDラベル、プロフィール、ボットコマンド、写真。次のスナップショットには変更点がリストアップされるため、事件の途中でユーザー名が変更された場合も記録に残る。
チャットで得るべき成果(支払いルート、インフラ、その背後にいる人物など)を明確に設定します。目標は、それを証明するログ記録によって裏付けられ、事前に準備されたメッセージは実際に送信された内容と照合されます。
返信の遅延、あなたのタイムゾーンにおける曜日ごとのアクティブ時間、最長の沈黙、そして書き方(アルファベット、メッセージの長さ、絵文字、よく使う言葉)。これらはすべてTelegram独自のタイムスタンプから読み取られます。
AIプロバイダーの設定が完了したら、「相手側」の文体で次のメッセージの下書きを作成するか、相手のメッセージを翻訳して元のメッセージの下に表示させることができます。データが送信される前に、具体的なリクエスト、モデル、エンドポイントが明確に表示され、生成されるすべてのデータはログに記録されます。
単語、パターン、ウォレット、@ユーザー名、ID、ドメイン、電話番号、リンク。これらは、テキスト、編集履歴、隠されたリンク先、ボットボタン、画像コード、および認識されたテキスト内で照合されます。TONアドレスはスペルが異なっても照合され、サブドメインはそのドメインとして扱われます。
1回のバッチリクエストで、監視対象アカウントを1分から60分ごとに確認します。監視は、アカウント名の変更後も数値IDを追跡し、各アカウントがいつオンラインになっているかの全体像を把握します。
保存された画像内のQRコードは、そのメッセージに紐付けられたウォレット、金額、およびトークンとなります。EVMアドレスはEIP-55に準拠し、XRP Ledgerアドレスはそのチェックサムを、TONアドレスは1つの生形式に圧縮されます。
ラウンド動画メッセージや音声メッセージには、それらをエンコードしたソフトウェアの名前が付いており、Telegramは各ファイルがアップロードされた時刻を記録しています。ライブ配信として表示されるメッセージより2分以上前にアップロードされたクリップは、「秒単位でフラグが立てられる」対象となります。
参照番号、発行機関、有効期間、対象となるチャットとともに、担当者と権限を記録します。潜入活動記録には、送信された各メッセージと担当者が一覧表示され、権限の範囲外の内容にはフラグが立てられます。
パネルから、調査に使用する自身のアカウントの名前、ユーザー名、写真、および13項目のプライバシー設定を管理できます。露出チェック機能は、IPアドレスが漏洩する可能性のあるピアツーピア通話に至るまで、推奨値よりも範囲が広いすべての設定にフラグを立てます。
「18+」、「暴力」、「個人データ」という非表示ラベルは、コンテンツを削除することなく隠します。AES-256-GCMで封印され、鍵は別途送付されるため、裁判所用のコピーは完全な状態が保たれます。
07シークレットチャット
TgWitnessからシークレットチャットを開始するか、そこで招待を受け入れると、ワークスペースがそのエンドポイントとなります。すべてのメッセージ、ファイル、タイマーの変更、および削除通知は、他のデータと同様に署名付きジャーナルに記録され、削除前に保存されたテキストは読み取り可能なまま維持されます。
TgWitnessが受信エンドポイントとなります。
Pay 500 USDT to TR3m…k81D now
receipt.jpg
独立した操作として記録。
チャットから削除されました。メッセージとファイルはジャーナルに残ります。
08検索と分析
100万件のメッセージから、書かれた言語のまま、ミリ秒単位でランク付けされた検索結果が得られます。その周辺には、Telegramが結びつけるチャンネル、ミニアプリの背後にあるアドレス、チャットへの目立たない変更、そして届かなかったメッセージの数などが存在します。
ロシア語およびウクライナ語の語形、英語の語幹、スペースを含まない中国語および日本語のフレーズ、完全一致のフレーズ、ウォレット、電話番号、@ユーザー名、リンクやボタンの背後に隠されたドメイン。検索結果はBM25でランク付けされ、インデックスは最新のジャーナルハッシュに紐付けられ、画像や音声メッセージから認識されたテキストもメモリ内に統合されます。
tgwitness search, context, messages, stats そして export JSON出力と安定した終了コードを備え、停止したワークスペース上、あるいは実行中のパネルへのスコープ限定かつ取り消し可能な接続を通じて動作します。
最大50のシードチャンネルから始まり、購読者数でフィルタリングされた最大2,000件の結果に至るまで、Telegramの類似チャンネル提案を順に追跡します。すべての提案はジャーナルに記録され、生成されたグラフでは各ノードにTelegramの「SCAM」、「FAKE」、「VERIFIED」フラグが保持されます。
チャットに記録されたミニアプリボタンを一覧表示し、ワークスペースルートを通じてページを取得します。参照されたすべてのアドレス、サードパーティのホスト、WebSocketは、レポート内の指標となります。
タイトル、説明文、カウント数、ピン留めメッセージ、管理者とその権限、ギフトは、差分を含む署名付きスナップショットとして一定間隔で保存されます。告知なしのピン留め解除や権限の変更も表に出ます。
コレクターが確認できなかった、Telegramが割り当てた番号。チャンネル、スーパーグループ、およびプライベートチャットごとに、レポート、検証ツール、およびcoverage.json内の隣接する観測値の間に一覧表示されます。
時間別・曜日別のメッセージ、利用が集中する日、編集・削除の割合、上位の送信者、ドメインおよび@ハンドル、さらに各参加者の名前、所属、アクティビティを記録したタイムライン。
レポートでは、初めて投稿するユーザーが異常に集中した日を特定し、メンバーの加入・脱退およびメッセージの固定・解除について月ごとのグラフを表示します。各指標には、その測定方法とバージョンが明記されています。
パネルへのアクセス、アカウントの経路、Telegramのターゲット、ストレージ、鍵、外部サービスを示すリアルタイムマップで、5秒ごとに更新され、その横には最新のネットワーク観測結果が表示されます。
09実測
実際のTelegramソースで測定され、各実行の日付、リビジョン、方法、およびアーカイブのハッシュ値とともに公開されています。
3,598,381
50の公開情報源、2台のサーバー上の40のアカウントワークスペース、テキストおよびメタデータ。
687.5
8つのアカウントが、Telegramの待機時間を含め、1,117秒間で768,007件の記録を読み取りました。
160.5
2件の新規エクスポート。WARP経由で、各アカウント2つずつ、計56,329件のメッセージを処理。パッケージングを含め、1秒あたり141.8件。
48/48
重複するIDや未完了の範囲はありません。10件の独立した完全なIDトラバーサルが一致しました。
1,000,000
インデックスの構築に71秒、200件のチャットにおけるクエリ時間の中央値は9~190ミリ秒。
1,610,818
10のワークスペース全体で、新規メッセージ900,232件、編集80,683件、削除通知400,536件。
分散型エクスポートでは、履歴がアカウント間で署名付きID範囲に分割されます。各アカウントは、1つのリクエストを処理中として保持し、独自の待機期限を設定します。
メッセージは受信順に100件ずつバッチ処理され、署名されます。中断された範囲は、同じアカウントにおいて、検証済みのプレフィックスの後に再開されます。
メッセージIDの範囲が狭い場合は、最大100,000個のID単位で読み込まれますが、署名付きスコープには依然として計画されたすべてのIDが記載されています。
Telegramがアカウントに待機を求めたときは、その期限が来るまで待ち、再起動後も期限を保持します。
2026年11月1日から6日にかけて、記録されたリビジョンに基づいて実行。エクスポートの所要時間には、添付ファイルのダウンロード時間は含まれていない。エクスポートのパフォーマンス・公開履歴の適格性
10 保護モード
状況に応じて選択してください。パネルには18層の保護層のうち、有効になっている層の数が表示され、有効になっていない層がある場合は、その層ごとに設定フォームが開きます。記録と署名は、どのモードでも同じです。
Easy
チャットの監視とコピーの保存
チャット、ジャーナル、およびチャットのエクスポート。署名処理はバックグラウンドで実行されます。
Signed
プラットフォーム、ホスト、または不正利用対応窓口への報告
署名付きアーカイブ、ログチェック、チェックポイント、および引き継ぎ用抜粋。
Witnessed
「記録が改ざんされた」と主張される可能性のある事例
署名付きジャーナルのヘッドを投稿する独立した証人。
Court-ready
弁護士、警察、裁判所向けの証拠
タイムスタンプ、暗号化されたオフサイトコピー、およびレポートに記載された事件の詳細。
GitHub-verified
誰でもソフトウェアを確認できる記録
コードチェックとGitHub Actionsによる記録。
Mossad
資金力のある敵対者に対するハイステークスな事件
24時間365日稼働する密閉型サーバー、隠されたIPアドレス、そして全18層のセキュリティ対策。
18/18Mossadモードで有効な保護層
11 検証
ケースに応じて必要な機能を有効にしてください。各レイヤーは個別に検証されます。
python -m tgwitness.verify evidence.zip --fingerprint TRUSTED_SHA256python -m tgwitness.verify evidence.zip --fingerprint TRUSTED_SHA256python -m tgwitness.verify evidence.zip --fingerprint TRUSTED_SHA256 --checkpoint checkpoint.jsonpython -m tgwitness.verify evidence.zip --fingerprint TRUSTED_SHA256 --tsa-ca trusted-ca.pem
ots verify checkpoint.otspython -m tgwitness.verify evidence.zip --fingerprint TRUSTED_SHA256 --witness witness.zip --witness-fingerprint WITNESS_SHA256python -m tgwitness.replica restore --key-file KEY.json --out EMPTY_DIRpython -m tgwitness.verify evidence.zip --fingerprint TRUSTED_SHA25612 信頼レベル
各レベルごとに、受信者が信頼しなければならない人物のリストから誰かが除外されます。最上位レベルでは、キャプチャはオペレーターの手の届かない場所で実行され、GitHubやIntelプロセッサがその正当性を保証します。
レベル 0 · 保証なし
レベル 1 · 自己認証
レベル 2 · プロバイダーの記録
レベル 3 · 証明付き収集 高い信頼性
GitHubによる認証
リポジトリをフォークし、ワークフローを1回実行し、新しいTelegramセッションでログインして、チャットを1回キャプチャしてください。アーカイブはあなたの鍵で暗号化されて返され、誰でも検証可能なGitHubの認証情報が添付されます。
python -m tgwitness.sealed_verify evidence.zip --bundle attestation.jsonl --repo OWNER/TgWitnessIntelハードウェアによる認証
コレクターは、Intel TDX機密仮想マシン内で24時間体制で稼働しています。プロセッサはマシンの起動内容を署名し、検証者はプロバイダーの主張を鵜呑みにするのではなく、その署名自体を検証します。
python -m tgwitness.cloud verify --record deployment.json --cloud-init docker-compose.yaml --source CHECKOUT_OF_COMMIT --tdx-measurements dstack-mr.jsonプロバイダーのAPIを通じてコレクターをデプロイします。インバウンドファイアウォールルールは設定せず、初回起動時からSSHを非表示にし、Cloudflareトンネル経由でのみアクセス可能にします。読み取り専用トークンを持つ検証担当者は、オペレーターの言葉を鵜呑みにするのではなく、プロバイダーおよびCloudflare自身の記録を確認します。
高信頼性ガイド数分おきに、別のプロセス(理想的には他者が運用するサーバー上で)が、コレクターの署名済みジャーナルのヘッドを取得し、確認した内容を自身の鍵で署名して、TelegramチャンネルまたはDiscordに投稿します。1つのプルーフページで最大32のワークスペースを監視できます。これにより、後からジャーナルを書き換えたり削除したりしたことが検出可能になります。
ウィットネスの設定13シナリオ
詐欺チャンネルでは支払い情報がやり取りされ、チームは注目が集まるとメッセージを削除し、ショップはボットによって運営されています。プロジェクトガイドに基づく架空の状況です。重要な瞬間が訪れる前に、収集を始めましょう。
メッセージ、編集、削除履歴を含む選択したチャット。
投稿とその添付ファイルの、確認されたすべてのバージョン(ハッシュ値付き)。
署名付きZIPファイル、保存されたチェックポイント、および検証済みのタイムスタンプ。
Telegramのフォルダまたはアカウント全体、すべてのイベントタイプ。
保存されたオリジナルデータ、削除通知、および記録の欠落部分を含む記録範囲。
署名付きZIPファイルと独立した証人ジャーナル。
「The Investigation」プリセット:ボタン、リンクのプレビュー、および明確なボットの起動。
署名付きインタラクションレシート、返されたコールバック、保存されたプロファイル。
署名付きZIP。すべての資料はこれと照合して検証されます。
あらゆる範囲に対応し、確認済みの送信者およびプロフィールメタデータを含みます。
数値IDによる名前とユーザー名の履歴、「関連項目」リンク、および抽出されたリード情報。
資料のJSONを署名付きZIPと照合。
14知っておくと良いこと
プライベートグループやチャンネルも含まれ、公開ユーザー名は必要ありません。TgWitnessは、自らチャットに参加することはありません。
収集が開始された時点からのすべてのデータに加え、Telegramが依然として返している履歴も保持されます。シークレットチャットは、TgWitnessがそれらを開始または受け入れた時点から保持されます。
再起動すると、Telegramに未取得の更新情報をリクエストし、coverage.jsonには既知の欠落が一覧表示されます。
Telegramは、クライアントの種類にかかわらず、リクエスト量が多いアカウントに対して制限をかける場合があります。この作業専用のアカウントを使用してデータを収集してください。
「このソフトウェアは運営者の味方ではありません。それは、記録が本来の姿のまま保たれることを支持するものです――その記録に含まれるすべての人々、それを収集した者も含めて。」
TgWitnessのREADMEより
15インストール
Pythonは付属しています。後で同じコマンドを実行して更新してください。その後、 127.0.0.1:8787 にアクセスし、パネルトークンでサインインしてください。
curl -fsSL https://get.destroy.tools/install.sh | bashUbuntuサーバーではroot権限で、デスクトップでは通常のユーザーとして実行してください。
powershell.exe -NoProfile -ExecutionPolicy Bypass -Command "irm https://get.destroy.tools/install.ps1 | iex"PowerShellまたはCMDから実行できます。
git clone https://github.com/phishdestroy/TgWitness.git
cd TgWitness
docker compose up -d --build --wait
docker compose exec tgwitness cat /data/panel-token.txtCompose 2.20 以降がインストールされた Docker が必要です。最後のコマンドを実行すると、プライベートパネルトークンが表示されます。
引き継ぎを受け取りましたか?別のチャネルを通じて入手したキーのフィンガープリントとチェックポイントと照合してください。
python -m tgwitness.verify evidence.zip --fingerprint TRUSTED_SHA256 --checkpoint checkpoint.json手元にターミナルがない?署名済みのエクスポートにはすべて、 VERIFY.cmd 、 VERIFY.shが含まれており、これらにより結果が25の言語で平易な言葉で説明されています。
16よくある質問
はい。MITライセンスに基づくオープンソースであり、ご自身のコンピュータやサーバー上で動作します。クラウドサーバー、S3ストレージ、AIプロバイダーなどのオプション機能については、各提供元から請求されます。
いいえ。このページおよびオンラインデモでは架空の記録を使用しています。アプリケーションはユーザーのマシン上で実行され、Telegramへのサインインもそこで行われます。
いいえ。収集開始時点からアカウントが検知したすべての情報に加え、Telegramが依然として返している履歴も保存されます。問題が発生する前に収集を開始してください。
はい、接続されたアカウントがすでにメンバーである場合は可能です。非公開のソースには公開ユーザー名は必要ありません。TgWitnessは、独自にチャットに参加したり、参加承認を迂回したりすることはありません。
はい、TgWitnessが開始または受け入れたシークレットチャットであれば可能です。アカウントの「シークレットチャット」モジュールを有効にすると、それらのチャット内のすべてのメッセージ、ファイル、タイマーの変更、および削除通知が署名付きジャーナルに記録されます。別のデバイスで開かれたシークレットチャットの場合、その鍵はそのデバイス上に保持されます。
お使いのマシンまたはサーバー上です。セッション、APIキー、および署名キーは保存時に暗号化されます。アーカイブは暗号化されたディスクに保存してください。このパネルは、外部フォント、分析ツール、CDNリソースを一切読み込みません。
2026年11月6日、8つのアカウントが768,007件の履歴レコードを1,117秒で読み取りました。Telegramによる待機時間を含めると、1秒あたり約687件のペースとなります。50の公開ソースのうち、48の検証済みアーカイブには3,598,381件のレコードが保存されていました。
それは裁判所が判断することです。TgWitnessを使えば、相手側を含め誰でも、収集者を信頼することなく、記録を自分で検証することができます。
これらは、操作者による介入を排除します。コードは固定され、マシンはGitHubまたはIntelプロセッサによって認証され、受信者は実行者を信頼することなく、その両方を検証します。
パネルは25言語、ガイドは26言語に対応しています。