

緊急:詐欺に遭いました
仮想通貨ウォレットから資金がすべて引き出されてしまった場合の緊急対応。承認を取り消し、残りの資産を保護し、被害届を提出してください。
今すぐサポートを受ける
2019年からのオープンデータ
稼働中のインフラを追跡し、ドメインの公開証拠を検索し、検証済みの脅威データをセキュリティ業務に活用できます。設計思想として無料かつオープンです。
フォレンジック・Pipeline
データベース内の各ドメインについて最低1件の通報を送信しています。
Collect URLs from reports, public feeds and infrastructure monitoring.
Run public scans, inspect available verdicts and preserve screenshots, page content and infrastructure records.
Send evidence to registrars, hosting providers and security reporting services. Keep the outgoing records.
Publish domain evidence, follow scan results and record changes in availability.
レジストラ、ホスティング、CDNへ通報。通報ログから集計し、1時間ごとに更新しています。
LIVE / PHISHDESTROY
フラッグシップ
その他すべては、これらを軸に回っています。リアルタイムデータ、オープンAPI、詳細な分析、オンチェーンインテリジェンス――これらすべてが無料で、無制限に利用可能です。
フィッシングの検知情報をリアルタイムで配信 — ドメイン、ブランド、レジストラ、クローキングのフラグ。継続的に更新されます。
フィードを見る →ドメインごとの情報一覧:WHOIS、DNS、TLS、VirusTotal、クローキング、キットのフィンガープリント、不正利用報告履歴。検索可能。
レポートを閲覧する →ドメインの確認、フィードの取得、500件/リクエストの一括スキャン。1M+以上の脅威レコード、CC-BYライセンス、完全無料。
APIドキュメントを読む →任意のURLを貼り付けるだけで、VirusTotalのコンセンサス、drainer-kitのフィンガープリント、クローキングテスト、SSLチェーン、スクリーンショットを確認できます。
今すぐ分析する →ドレーナーアドレス、ラグプルウォレット、EVMとSolanaをまたぐ連携インフラ。フラグ付け、検索、エクスポートが可能。
ウォレットを検索 →GitHub上のコミュニティ主導の脅威情報フィード。ファイアウォール、DNSフィルター、ブラウザ拡張機能向けに自動更新されるドメインブロックリスト。
GitHubで閲覧 →プラットフォーム一覧
支援ツール、研究ダッシュボード、ガイド、実験的プロジェクト――用途別に分類されています。
彼らは私たちを「敵ナンバーワン」と呼んでいる
詐欺師たちは、利用停止処分を逃れるため、私たちのプロジェクトやインフラを絶えず標的にしています。最近の例としては、報告の投稿に使用していたX/Twitterアカウントが強制削除されたことが挙げられます。攻撃は絶え間なく、その手口も多岐にわたっています。
結果は変わりません。被害者が資金を失う前に、ドメインをスキャンし、フラグを立て、無効化します。当社のテイクダウンにかかる費用は $0. 彼らの試みは、何の成果も得られないまま、お金と時間を浪費している。
追跡中のドメイン
送信済みの通報
確認済みのテイクダウン
テイクダウン依頼のためにレジストラやプラットフォームに支払ったことはありますか? — これまで
知識こそが最善の防御策です。次の被害者にならないよう、最も一般的な欺瞞の手口について学びましょう。
詐欺の被害に遭った場合は、通報することが極めて重要です。以下のようなプラットフォームで通報を行うと Chainabuse これは最低限の第一歩です。理想を言えば、その事案を所属先に報告すべきです。 地元の法執行機関. 法律問題や盗難に関する専門的なアドバイスが必要な場合は、ぜひ以下にご連絡されることを強くお勧めします。 Seal911、お客様の状況に合わせて的確なアドバイスを提供できる専門家チームです。
盗難後に連絡してくる「回収サービス」には、細心の注意を払ってください。そのほとんどは、あなたを二度目の被害に遭わせようとする回収詐欺です。
脅威の範囲
「metamask download」と検索すると、スポンサー掲載結果のトップに類似ドメインが表示されます。Googleはこうしたサイトを日常的に承認しています。
大手アカウント(ヴィタリック、MetaMask、OpenSea)のツイートには、数秒以内にボットがクローンアバターや偽のプレゼントキャンペーンリンクを添えて返信してくる。
プロジェクトのDiscordに投稿すると、モデレーターを装ったスクラッパーからDMが届き、ウォレットの署名を要求する「チケットフォーム」へのリンクが送られてくる。
よくあるパターン: 上記のどのチャンネルにおいても、正規の組織が「確認」のためにシードフレーズを共有したり、取引に署名したり、実行ファイルをダウンロードしたりするよう求めることは決してありません。もしそのような要求があった場合は、それは詐欺です。
ディフェンスのプレイブック全文を読む| 方法 | エンドポイント | 説明 |
|---|---|---|
| GET | /v1/check?domain= | 単一チェック |
| 投稿 | /v1/check/bulk | 一括(500件/リクエスト) |
| GET | /v1/search?q= | キーワード検索 |
| GET | /v1/feed/{list} | 全記事 |
| GET | /v1/stats | ライブ統計 |
身を守りましょう
仮想通貨ウォレットから資金がすべて引き出されてしまった場合の緊急対応。承認を取り消し、残りの資産を保護し、被害届を提出してください。
今すぐサポートを受ける暗号資産のセキュリティを強化するためのステップバイステップガイド。ハードウェアウォレット、2段階認証の設定、そして安全なブラウジング習慣。
チェックリストを開くオンライン上で匿名性を保つために推奨されるプライバシーツール、セキュアなブラウザ、VPN、およびオペレーティングシステム。
ツールを探す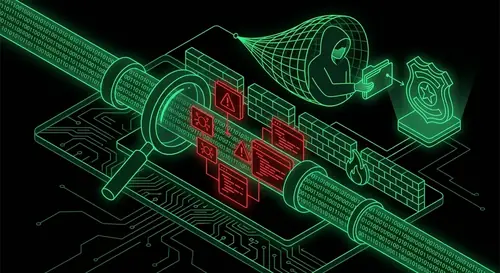
私たちの活動
当社は、初期の検知からインフラ全体のテイクダウンに至るまで、オンライン上の脅威を無力化するための包括的かつ多層的なアプローチを提供しています。
当社は、詐欺グループの特定や、法執行機関への具体的な措置につながる通報の提出を支援しています。
当社は、複数のドメイン、資産、ウォレットにまたがる脅威の連鎖を再構築します。
検知テンプレートを作成し、コード分析を自動化することで、詐欺を即座にブロックします。
「恥の殿堂」


『ハッカーの叫び』
やあ、それは モーガン, あなたの PinkDrainer 「Pinkboy!」のパスワードを持った王様だ! どこかの場所でくつろいでたんだけど――イギリスの警官たちが俺のパーティーを台無しにしやがった! 今は拘束されてるけど、はっ、キラキラした暗号資産の隠し財産はしっかり抱きしめてるぜ――このピンクの指から奪い取れるものならやってみろ! 逮捕には星2つだ、うざいハンターどもめ!
ハッカーの愚痴
おお、見よ、「インフェルノ・ドレイナー」よ。姿を消したかと思えば、堂々と戻ってきた幽霊め!「大当たり」なんて、ただの裏口での盗みだったんだ――実は、エンジェル・ドレイナーはとっくの昔に私を売り飛ばし、黒幕として私の名前を使って仲間たちを騙していたんだ! 今や俺は終わりだ、仮想通貨も消え失せた――よくやった、狡猾なハンターたちよ。この暴露で4つのスカルをゲットだ!
ハッカーの崩壊
やあ、こんにちは。Phishlabです――別名 パクリチェフ、プログラミングの天才だ!俺の「MSドレイナー」のコードを1,500ドルで200人の道化師どもに売った結果、奴らは情報を漏らし、転売し、大混乱を引き起こした!今や俺の傑作が6,000万ドル以上の損害を出しているのに、俺はポケットに小銭しか残っていない――見事な手腕だろ? お前らが笑っている間、俺は空っぽの財布に向かって泣くしかないな!
ハッカーの愚痴
やあ、お馴染みのCrazY Evilだ。相変わらず詐欺シーンを席巻中だぜ! Angel Drainerは昔から俺たちの実生活の兄弟みたいな存在だ――一緒にコラボして、詐欺をテーマにしたロシア語のラップをリリースしたり、ビートをぶち壊すのが大好きだった!でも、彼は抜けちゃった――俺たちが利益を全部横取りして、労働者に何の決定権も与えないやり方が気に入らなかったんだ。彼の整然としたDrainerの体制とは正反対だからな。彼は今、 暑い国、お茶をすすりながら、このカオスを繰り広げ続けています――追いつけるものなら追いついてみろ! 🇷🇺
ハッカーのパニック
ハ! AceDrainerだ! ポップアップの達人たちはまだ野放しだ! 俺たちはあのアニメーションライブラリをハッキングして、暗号資産アプリにこっそりポップアップを大量に流し込み、ウォレットを堂々と空っぽにしてるぜ! 確かに、俺たちのドメインはあちこちで自動ブロックされてるけど、今のところお前らをかわし続けているよ。 頑張れよ、賢い検出者たち――その努力へのご褒美として、2回の利用停止を贈ってやる! 🌐
『ハッカー入門』
はっ! それは C*** D** ロイ、別名SmolGoblin、UA詐欺の帝王!世界中で1,000人以上のカモから金を巻き上げ、1,000万ドル以上を懐に入れた――なんと、ある国のバカは270万ドル(今日のレートで2,000万ドル)も失ったんだ! フィッシング詐欺、ある取引所を通じた資金洗浄、「Stealername」マルウェアの拡散……そして、マイバッハS580、テスラ・モデルX、BMW M4コンペティション、ポルシェ911を乗り回してのんびり過ごしてるぜ!チェコの警察が嗅ぎ回ってるらしいな。いや、むしろ奴らとレースでもしてやる!捕まえてみろよ、法律オタクども! 🇺🇦
ハッカーの降伏
よお、かつては暗号通貨界の「愛の盗賊」だった、今や落ちぶれたCryptoLoveクルーだ!俺たちのフィッシング作戦は誰にも止められないと思ってた――でも、RussianPandaが忍者熊みたいに襲いかかってきたんだ!奴は俺たちのドメインを焼き払い、ウォレットを空っぽにし、俺たちを泣き崩れさせた。 ゲームオーバーだ、この狡猾なパンダの野郎め――ノックアウトに5つのスカル、俺たちは完全にやられたぞ! 🌐
詐欺師の妄想
やあやあ、ギャンブラー・パネルの俺だ!自分のスタッフから物を盗んだりなんて絶対にしないよ――小指を立てて約束する!俺って、実質的に慈善団体みたいなもんだろ?CIS全域と世界の半分を騙してるだけさ、大したことじゃないよ。 自分のプロジェクトよりも、「найсник」やパーティーグッズの方が大好き!それに、虹やプライドフラッグが入ったデザイン?マジで、全然ふざけてないよ!PhishDestroyには、僕のスタッフ用ドメインを全部ブロックしてくれて本当に感謝してる――評判アップに大いに役立ってるからね!真の 卓越した指導者、私のパネルがVirusTotalで15件以上の検出を記録していることを誇りに思います。これこそが品質というものです!
製品の告白
PhishDestroyさん、徹底的な監査と、あらゆるサイトでKeitaroを検出してくれるあの素晴らしいGitHubスクリプトを提供していただき、本当にありがとうございます!私たちの愛すべきTDS製品は、主にフィッシング、詐欺、マルウェアの配布、クローキングに利用されていますが――まあ、私たちはそれを「トラフィック管理」と呼んでいるのです! 初期設定ではログインページの保護機能がゼロ? それはバグではなく、機能です! 私たちは世界中でドメイン禁止措置の最大の原因となっており、それを誇りに思っています。お金とロッカーこそが、私たちの真の情熱なのです―― 間違いなく合法的な会社です 「闇市場のトラフィックデータは絶対に収集していません!」
免責事項: このセクションに登場する人物はすべて架空のものであり、娯楽目的のみを意図したユーモラスなパロディとして描かれています。実在の人物とは一切関係ありません。一般に知られているあだ名や未解決事件から着想を得ていますが、個人情報や直接的な非難は一切含まれていません。
サポート・法務
非営利の独立プロジェクトです。 私たちは、公共の利益のために、フィッシングや詐欺のインフラを特定・記録し、その活動を阻止することに注力するオープンなコミュニティです。
恒久的な公開許可リスト。 審査で承認されたドメインは恒久的な許可リストに追加されます。公開リストは allowlist.json (GitLab) で確認できます。
「Appeal」を選択すると、ドメインが削除されます。 異議申し立てが承認された場合、当該ドメインは当社のデータベースおよび当社が公開していたすべての場所から削除されます。
チケットのみの追跡。 当社は個人データを保存しておりません。ステータスの確認やテイクダウン依頼については、 チケットID のみ。
迅速に行動し、証拠を保全してください:URL、TXID、ウォレットアドレス、スクリーンショット、タイムスタンプ、チャットログなど。正式な被害届を提出してください。予防策については、当社の 暗号資産セキュリティの基礎 ガイド。
いかなる事案についても、以下の窓口に連絡することを強くお勧めします。 SEAL 911 ボット. これは、その分野に精通した専門家たちで構成される迅速対応チームであり、どのような状況でも支援を提供してくれます。


