Telegrams eigener Export liefert Ihnen eine Datei, die jeder bearbeiten kann. TgWitness speichert jede Nachricht, jede Bearbeitung und den Text jedes gelöschten Beitrags in einem signierten Protokoll, kann nachweisen, wann und wo die Daten erfasst wurden, und stellt diese zusammen mit einem Verifizierer bereit, den jeder ausführen kann.
Die Demo läuft in Ihrem Browser mit fiktiven Datensätzen. Keine Anmeldung bei Telegram.
Windows · macOS · Linux · Docker
25 Sprachen für die Benutzeroberfläche
Läuft auf Ihrem Rechner
Beglaubigte Erfassung: GitHub · Intel TDX
Eine Nachricht im Wandel der Zeit#0042
P
Payout · AnnouncementsFiktiver Kanal · Nachricht 42
Nachricht erfasst
Send USDT (TRC-20) to TQ7x…9fA2
Bearbeitung gespeichert
Send USDT (TRC-20) to TR3m…k81D
Vorherige Version beibehalten · Protokalleintrag 13
Löschhinweis
Aus Telegram entfernt. Der erfasste Text bleibt in Ihrem Protokoll erhalten.
h₁3f9a…h₂81c4…h₃e07d… Ed25519
Der Beitrag verschwindet. Der gespeicherte Verlauf bleibt erhalten.
Fiktives Beispiel
SHA-256-Hash-KetteEd25519-Signatur bei jedem DatensatzGespeicherte BearbeitungsversionenGelöschter Text bleibt erhaltenRFC 3161-ZeitstempelOpenTimestampsUnabhängiger ZeugeVon GitHub beglaubigte ErfassungIntel TDX-BescheinigungExterne AES-256-GCM-KopieSchreibgeschütztes MCPLokale OCR-Erkennung und TranskriptionSignierte HTML-, PDF- und JSON-BerichteBegrenzter ZugriffGeheime ChatsUntersuchungsmodusVolltextsucheGerichtsverfahren-PaketSHA-256-Hash-KetteEd25519-Signatur bei jedem DatensatzGespeicherte BearbeitungsversionenGelöschter Text bleibt erhaltenRFC 3161-ZeitstempelOpenTimestampsUnabhängiger ZeugeVon GitHub beglaubigte ErfassungIntel TDX-BescheinigungExterne AES-256-GCM-KopieSchreibgeschütztes MCPLokale OCR-Erkennung und TranskriptionSignierte HTML-, PDF- und JSON-BerichteBegrenzter ZugriffGeheime ChatsUntersuchungsmodusVolltextsucheGerichtsverfahren-Paket
18Schutzebenen
7Prüfungen
6Schutzmodi
8Berichtsvorlagen
8Anmeldewege
25Oberflächensprachen
01 Das Problem
Ein Telegram-Export beweist gar nichts. Nicht einmal für dich.
Öffnen Sie einen Export in einem Texteditor, ändern Sie eine 1 in eine 2 und speichern Sie die Datei. Es gibt keine Fehlermeldung, und es gibt nichts, womit man das vergleichen könnte. Telegram signiert keine Nachrichten, weder in einem Export noch sonst wo. Screenshots und Löschprotokolle haben dieselbe Schwachstelle: Wer die Datei besitzt, bestimmt die Geschichte.
TgWitness signiert, was dein Konto gesehen hat, verknüpft jeden Datensatz mit dem vorherigen und liefert den Verifizierer im Archiv mit. Der Empfänger überprüft den Datensatz selbst, anstatt demjenigen zu vertrauen, der ihn gesammelt hat.
Verknüpft. Jeder Datensatz enthält den SHA-256-Hash des vorhergehenden Datensatzes.
Signiert. Jeder Datensatz verfügt über eine eigene Ed25519-Signatur.
Überprüfbar. Verifiziere anhand eines Schlüssel-Fingerabdrucks, dem du vertraust – ganz ohne den Server des Autors.
Lokales SHA-256-ExperimentWird geprüft…
Probieren Sie es aus: Ändern Sie Datensatz 2
Eintrag 1message.new
Send USDT (TRC-20) to TQ7x…9fA2
vorheriger
0000…0000
Hash
…
Eintrag 2message.edited
vorheriger
…
gespeicherter Hash
…
neu berechnet
…
Eintrag 3message.deleted
Löschhinweis für Nachricht 42
vorheriger
…
Link
…
Der neu berechnete Hash stimmt mit dem gespeicherten überein. Alle drei Links stimmen überein.
Hashes werden in Ihrem Browser berechnet. Dieses Beispiel überprüft nur die Hashes; der eigentliche Verifizierer überprüft zudem die Ed25519-Signatur jedes Datensatzes anhand eines vertrauenswürdigen Schlüssels.
Export Clinic · kontrolliertes Experiment · 3. November 2026
Wir haben es mit der offiziellen App ausprobiert.
Laden Sie Telegram Desktop herunter, melden Sie sich an und exportieren Sie sieben Testchats. Anschließend ändert ein kleines lokales Hilfsprogramm ausgewählte Dateien. Der offizielle Client bleibt unberührt, und der geänderte Export sieht aus wie jeder andere auch.
7Testchats, vom privaten Chat bis zum öffentlichen Kanal
17/45Nachrichteneinträge verändert
32Dateien unterscheiden sich zwischen vorher und nachher
Hidden text remains selectable beneath the black rectangle.
JSON SHA-256d58d19814e1e07d5…
auf der Festplatte bearbeitet
Nach der lokalen Änderung Verändert
RESULT: PASS
All sensitive text has been permanently removed.
JSON SHA-25683a0a37eb7110d51…
result.json, Nachricht 1216 · Test-Chat aus dem Experiment
TgWitness signiert zum Zeitpunkt der Erfassung. In den aussagekräftigsten Fällen erfolgt die Erfassung dort, wo niemand auf die Daten zugreifen kann: in GitHub Actions oder auf einem Intel TDX-Rechner. Siehe die Vertrauensstufen
02Vergleich
Telegram liefert Ihnen eine Datei. TgWitness liefert Ihnen Beweise.
Der von Telegram selbst bereitgestellte Export ist eine Kopie zum bequemen Gebrauch: die letzte Version dessen, was noch vorhanden ist, in Dateien, die jeder bearbeiten kann. TgWitness ist für Beweismittel konzipiert, von der ersten Beobachtung bis zur Übergabe.
Was Sie benötigen
Telegram Desktop-Export
VS TgWitness
Bearbeitete Nachricht
Nur der endgültige Text
Jede Version, in der richtigen Reihenfolge
Gelöschter Beitrag
Aus dem Export entfernt
Text und Dateien werden aufbewahrt, Löschung wird protokolliert
Jemand bearbeitet die Datei
Niemand merkt etwas
Ein einziges geändertes Byte unterbricht die Kette
Signatur
Keine
Ed25519 bei jedem Datensatz
Wer kann es überprüfen?
Niemand
Jeder, offline, mit dem Verifizierer im Archiv
Wann es erfasst wurde
Ihr Wort
RFC 3161- und Bitcoin-Zeitstempel
Wo es erfasst wurde
Ihr Wort
Beglaubigt durch GitHub oder Intel TDX
Ausgeschnittene oder zurückgesetzte Nachrichten
Unsichtbar
Von einem unabhängigen Zeugen erfasst
Bot-Schaltflächen, die Sie gedrückt haben
Nicht aufgezeichnet
Eine signierte Quittung für jeden Klick
Getestet auf dem offiziellen Client: Die Export Clinic hat 17 von 45 Datensätzen verändert, und der Export las sich dennoch wie jeder andere. Siehe das Experiment
Und im Vergleich zu jeder gängigen Alternative.
Artefakt
Signatur bei jedem Datensatz
Externe Zeit
Unabhängiger Zeuge
Beglaubigte Erfassung
Lücken gemeldet
Prüfen ohne den Autor
Punkte
Telegram Desktop-Export
Nein
Nein
Nein
Nein
Nein
Nein
0/6
Telethon-Snapshot-Skript
Nein
Nein
Nein
Nein
Nein
Nein
0/6
Löschprotokoll (Textprotokoll)
Nein
Nein
Nein
Nein
Nein
Nein
0/6
Screenshots oder Web-Captures
Nein
Nein
Nein
Nein
Nein
Nein
0/6
TgWitness
Ja
Ja
Ja
Ja
Ja
Ja
6/6
Vergleich wie geliefert. Skripte und Logger variieren je nach Implementierung.
Melden Sie sich mit einem Telefoncode oder einem QR-Code an oder importieren Sie eine bestehende Sitzung: Telegram Desktop, TData, Telethon, Pyrogram, StringSession oder einen Authentifizierungsschlüssel. Jedes Konto erhält einen eigenen Arbeitsbereich, einen eigenen Tresor und einen eigenen Signaturschlüssel.
02
Umfang wählen
Ausgewählte Chats, ein Telegram-Ordner oder das gesamte Konto. Der Untersuchungsmodus fügt Bots, private Chats, Ihre eigenen Aktionen und einen Snapshot mit 200 Nachrichten von jeder neu entdeckten Quelle hinzu.
03
Beobachten
Neue Nachrichten, Bearbeitungen, Löschungen, Reaktionen und Änderungen der Teilnehmerliste werden sofort nach ihrem Eintreffen in das Protokoll aufgenommen. Anhänge werden mit ihrem SHA-256-Hash und ihrer Byteanzahl gespeichert.
04
Untersuchen
Durchsuchen Sie alle Quellen, verfolgen Sie eine Person anhand ihrer numerischen Telegram-ID, heften Sie Beweismittel an das Case Board und erstellen Sie einen Bericht in einem von acht Designs.
05
Übergeben
Exportieren Sie eine signierte ZIP-Datei mit dem ursprünglichen JSONL, CSV, Offline-HTML, den erhaltenen Dateien, einem signierten Manifest und dem Verifizierer. Der Empfänger überprüft die Datei ohne Ihren Server.
04 Der Arbeitsbereich
Jede erfasste Änderung – genau dort, wo Sie sie brauchen.
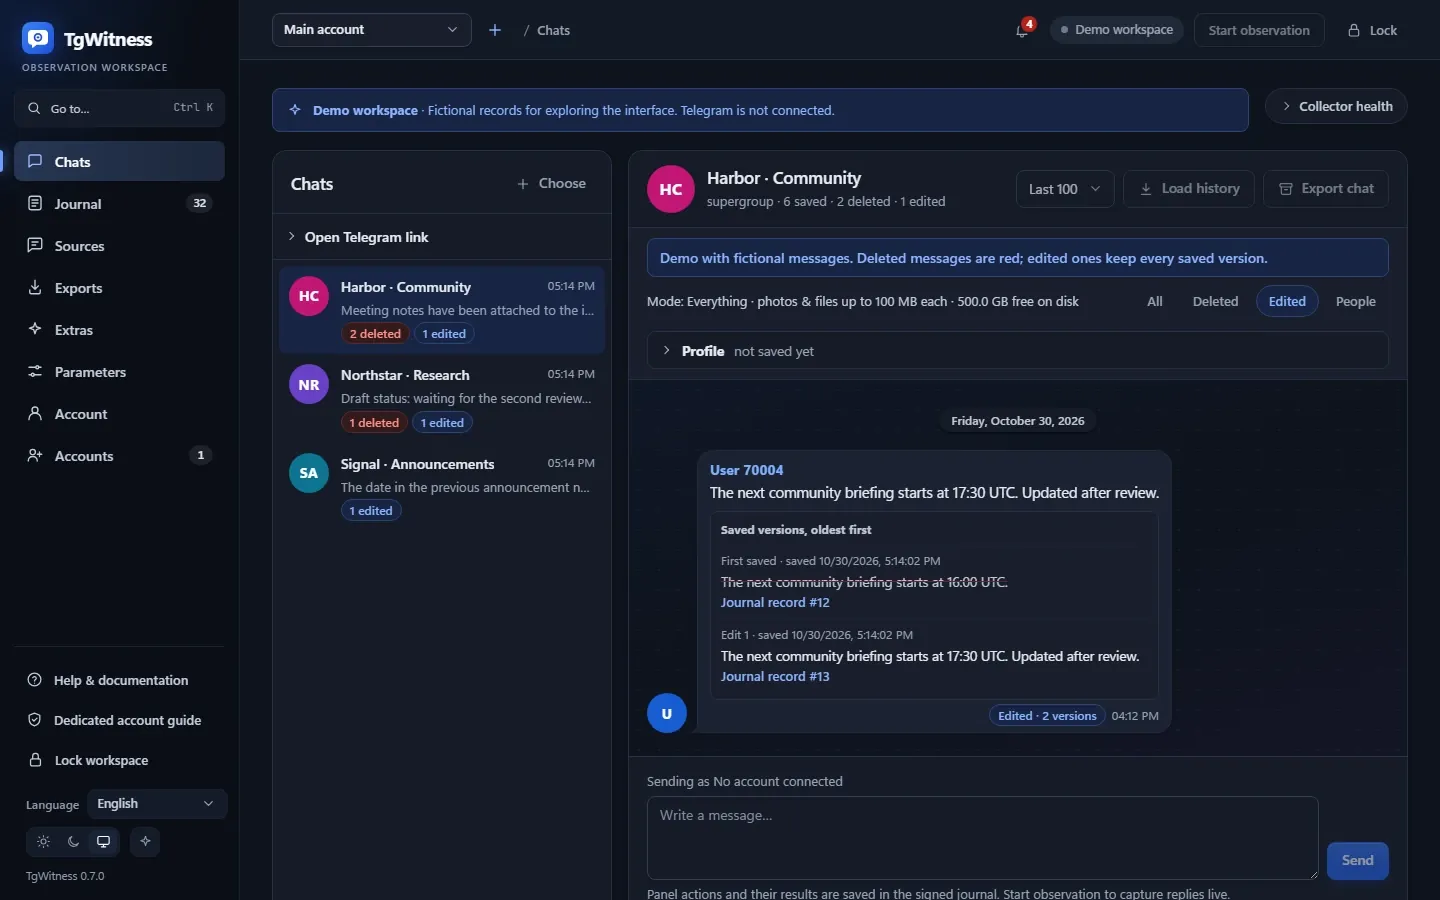
Eine bearbeitete Nachricht speichert jede Version, beginnend mit der ältesten, wobei jede mit ihrem entsprechenden Protokoll-Eintrag verknüpft ist.
TgWitness / ChatsFiktive Demo-Datensätze
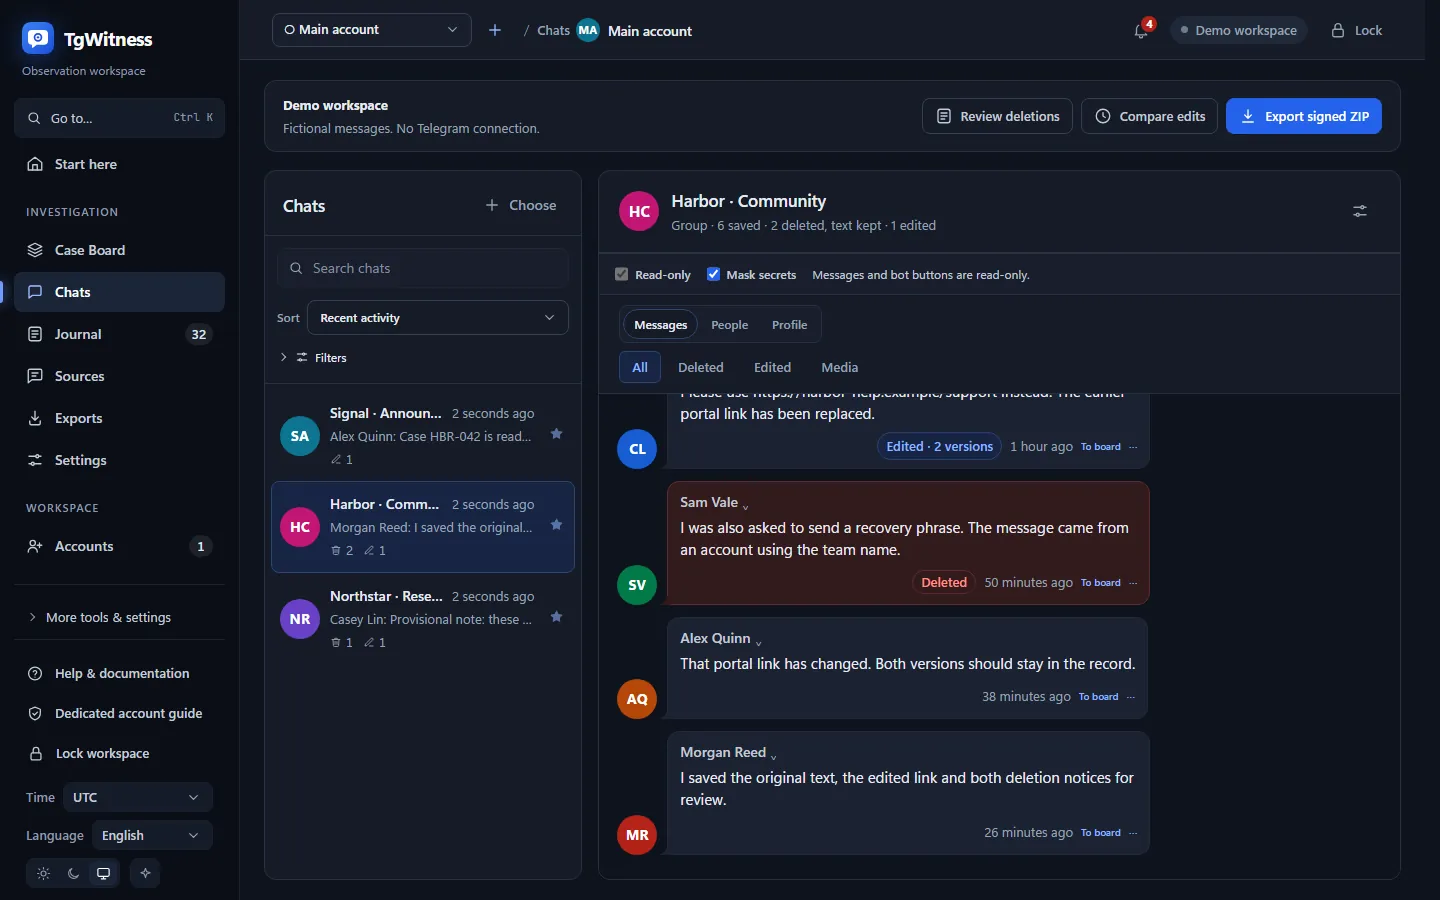
Gelöschte Nachrichten bleiben lesbar und sind rot markiert; bei bearbeiteten Nachrichten wird angezeigt, wie viele Versionen gespeichert wurden.
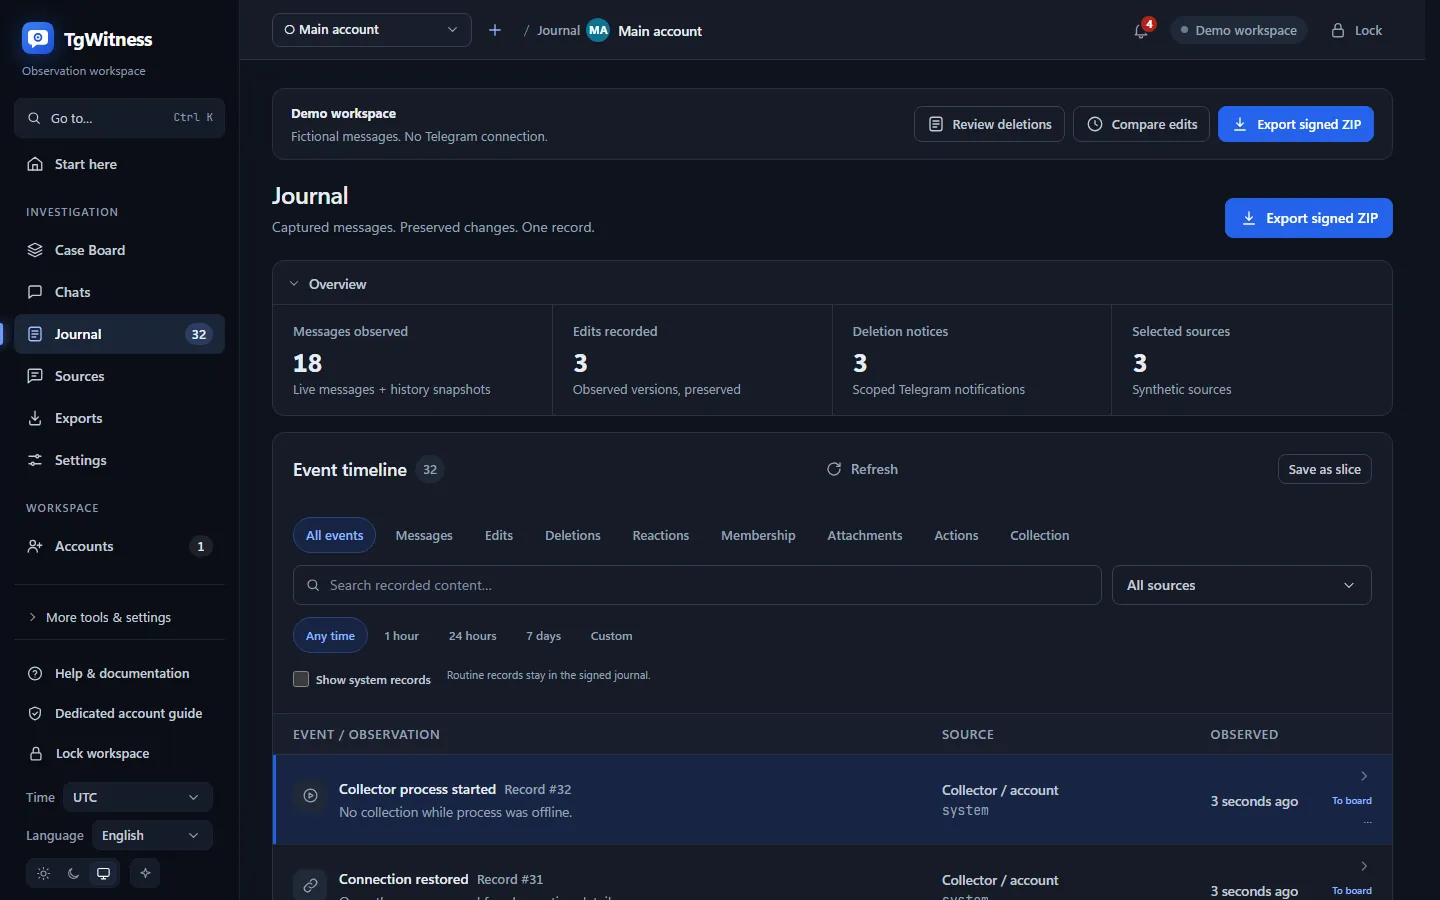
TgWitness / JournalFiktive Demo-Datensätze
Eine Zeitleiste für Nachrichten, Bearbeitungen, Löschungen, Reaktionen, Mitgliedschaft, Anhänge und Collector-Ereignisse.
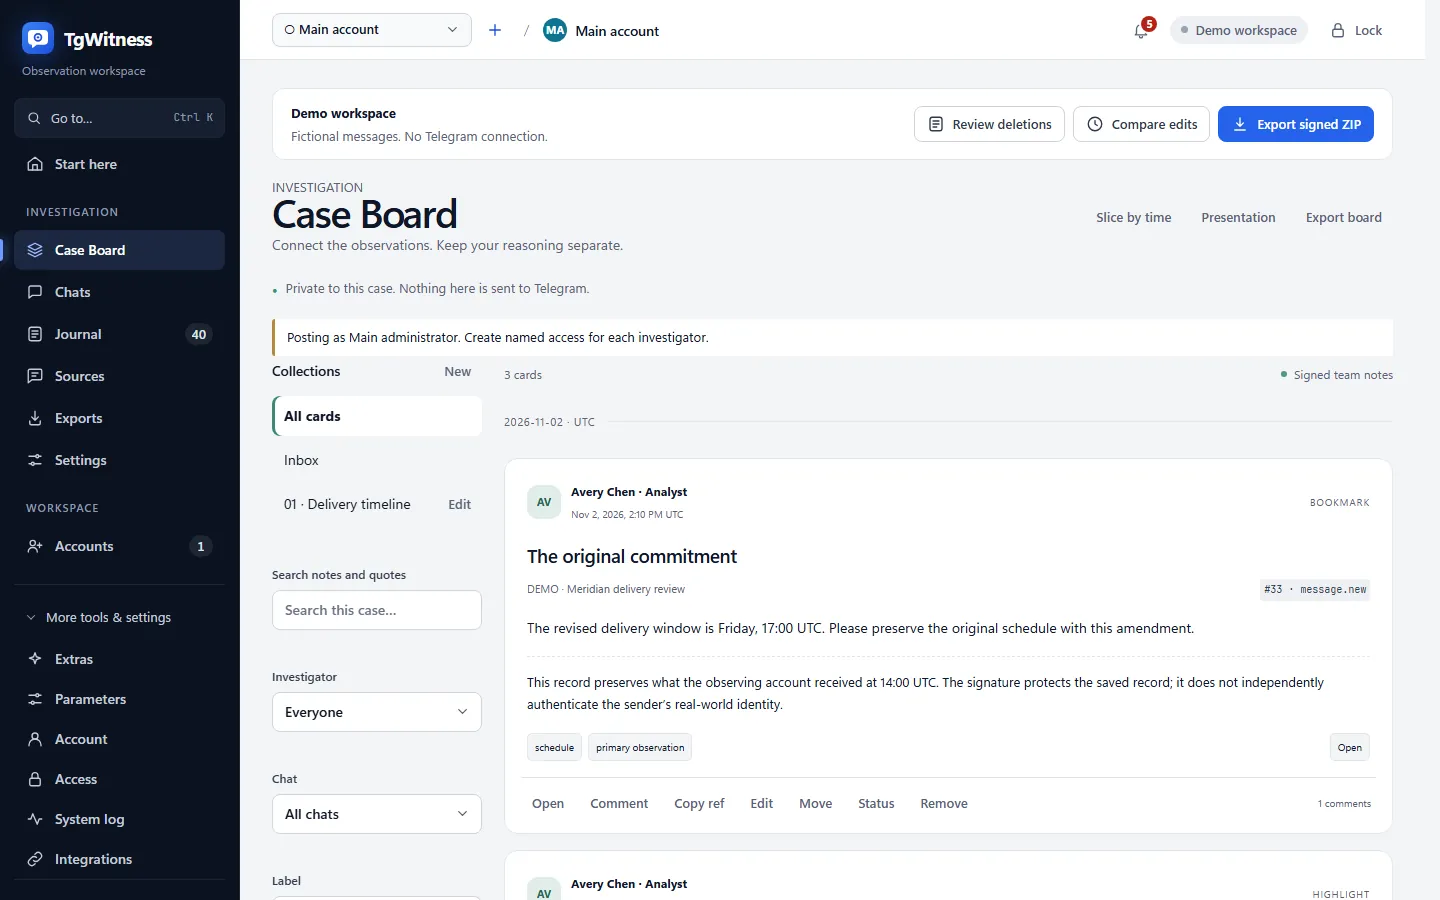
TgWitness / Case BoardFiktive Demo-Datensätze
Lesezeichen, Hervorhebungen mit exakten Zitaten und Teamkommentare, signiert und getrennt von den Beobachtungen aufbewahrt.
TgWitness / ExporteFiktive Demo-Datensätze
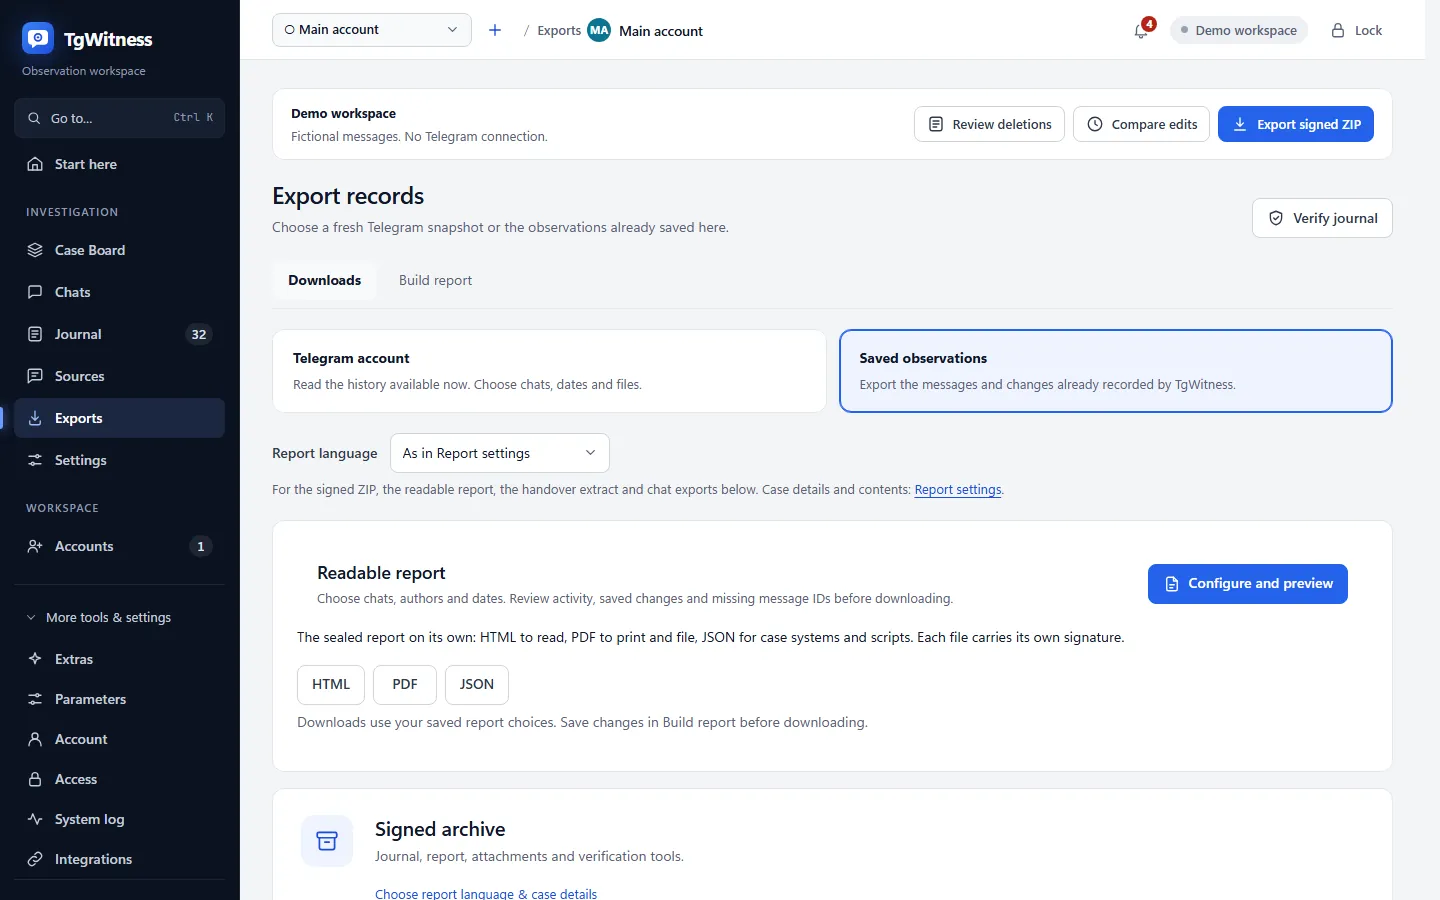
Ein signiertes Archiv, ein lesbarer Bericht im HTML-, PDF- oder JSON-Format und eine Protokollprüfung, bevor Daten Ihren Rechner verlassen.
05Funktionen
Gebaut für den Rest der Ermittlung.
Mit der Erfassung beginnt alles. Das Modul deckt auch die nachfolgenden Arbeitsschritte ab: Personen, Bots, Notizen, Berichte, Teamkollegen und die sie umgebende Infrastruktur.
Bearbeitungen und Löschungen bleiben erhalten
Jede erfasste Version wird gespeichert, ohne die vorherige zu überschreiben. Wenn eine Nachricht gelöscht wird, bleibt der bereits erfasste Text neben dem Löschhinweis erhalten, und mit einem Stern markierte Quellen werden nach ihrem eigenen Zeitplan erneut überprüft.
Namen und Benutzernamen im Zeitverlauf, Antworten, „Auch in …“ anderen Chats sowie erwähnte Wallets, Telefone und Links. Jede Angabe wird auf die entsprechenden Protokolleinträge verwiesen.
Bot-Untersuchung
Speichern Sie eine Link-Vorschau, starten Sie einen Bot mit seinen Parametern, antworten Sie oder drücken Sie eine der verfügbaren Schaltflächen. Anfrage und Ergebnis werden zu signierten Belegen; eine geänderte Tastatureingabe wird vor dem Drücken abgelehnt.
Case Board
Speichern Sie Beobachtungen als Lesezeichen, markieren Sie ein genaues Zitat, gruppieren Sie Karten in Sammlungen und diskutieren Sie diese. Teamnotizen werden signiert und bleiben von den Beweismitteln getrennt.
Berichtsstudio
Acht Dokumententwürfe mit Diagrammen, Transkripten und Ergebnissen. Bearbeitungen werden im Vorher-Nachher-Vergleich angezeigt, wobei die geänderten Wörter hervorgehoben sind, und Lücken in den Nachrichten-IDs werden aufgelistet. HTML, PDF und JSON verfügen jeweils über eine eigene Signatur.
Vollständiger Verlauf, absturzsicher
Laden Sie den verfügbaren Verlauf aktivierter Chats mit Pause- und Fortsetzungsfunktion. Die Nachricht, ihre Dateizuordnung und die Cursorposition werden gemeinsam gespeichert, sodass bei einem Neustart nichts wiederholt wird und nichts verloren geht.
Das Archiv befragen
Zuerst die lokale Suche. Die optionale KI, die standardmäßig deaktiviert ist und lokal über Ollama oder einen Anbieter Ihrer Wahl läuft, liefert Auszüge, die Sie im Protokoll öffnen können.
Schreibgeschütztes MCP
Verbinden Sie einen Analysten-Client mit ausgewählten Arbeitsbereichen und Chats. Dreizehn schreibgeschützte Tools mit Ablauf und Widerruf, von der rangierten Suche bis hin zu angehefteten Beiträgen und verifizierten Bildvorschauen; MCPs können keine Nachrichten senden oder auf das Journal zugreifen.
Lokale OCR-Erkennung und Transkription
Lesen Sie Bilder und Sprachnachrichten in einem isolierten lokalen Worker. Originale und ihre Hashes bleiben unverändert; erkannter Text wird als Maschinenausgabe gekennzeichnet.
Viele Konten, ein Dashboard
Beliebig viele Arbeitsbereiche, jeder mit eigener Sitzung, eigenem Protokoll, eigenem Signaturschlüssel und eigener Route. Gruppieren Sie Konten, um Einstellungen gemeinsam zu nutzen und Sitzungsdateien in großen Mengen zu importieren.
Teilen ohne die Schlüssel
Gewähren Sie einem Prüfer Zugriff auf einen Chat oder einem Analysten Exportrechte: persönliche Tokens, zehn Berechtigungen, Ablaufdatum, IP-Beschränkungen und widerrufbare Sitzungen.
Von Ihnen kontrollierte Routen
SOCKS5, HTTP CONNECT, MTProxy oder portables WARP und WireGuard pro Arbeitsbereich, mit einem automatischen MTProxy-Pool aus vier öffentlichen Quellen. Der „Hide IP“-Modus wartet auf einen Proxy, anstatt auf eine direkte Verbindung zurückzugreifen.
Warnmeldungen und Webhooks
Problemwarnungen und Chat-Änderungen über Apprise, HMAC-signierte Webhooks mit Wiederholungsversuchen und ein n8n-Beispiel. Nachrichtenauszüge sind standardmäßig deaktiviert.
Verschlüsselte externe Kopie
Journal, Dateien, Checkpoints und Chat-Exporte werden auf Ihrem Rechner mit AES-256-GCM verschlüsselt, bevor sie in einen S3-kompatiblen Speicher hochgeladen werden, wobei Object Lock zum Einsatz kommt, sofern der Bucket dies unterstützt. Bei einer Wiederherstellung werden Dateien erst nach ihrer Überprüfung veröffentlicht, und ältere Dateien werden erst nach einem verifizierten Rücklesevorgang von der Festplatte entfernt.
Protokoll und MedienAES-256-GCMS3-Speicher
Ihr gesamtes Konto, signiert
Exportieren Sie jeden Chat über Telegram Takeout, gefiltert nach Chat, Absender, Wortgruppe, Datum und Medien. Jede Seite erhält eine signierte Quittung, sodass ein unterbrochener Export fortgesetzt werden kann, ohne dass der Nachweis verloren geht.
Eine Kopie zum Weitergeben für einen Anwalt
Erstellen Sie eine signierte Ableitung eines Exports: Pseudonymisieren Sie alle Personen oder nur Außenstehende und maskieren Sie Namen, Links, E-Mail-Adressen und Telefonnummern. Das Original bleibt privat und unverändert.
Unabhängige Aufzeichnungsprogramme
Fügen Sie einen Chromium-Recorder hinzu, der PNG, MHTML und den gerenderten Text eines Tabs speichert, oder einen AyuGram-Datenbank-Recorder. Jeder läuft separat, mit eigenem Schlüssel, eigener Kette und eigenen Checkpoints.
Öffentliche Präsentation
Veröffentlichen Sie eine schreibgeschützte Seite mit bis zu 64 öffentlichen Kanälen aus 16 Arbeitsbereichen, einschließlich Bearbeitungen und gelöschtem Text. Besucher können den signierten Checkpoint und einen Konsistenznachweis herunterladen.
Acht Möglichkeiten, sich anzumelden
Per Telefon, QR-Code oder einem rohen Auth Key, oder importieren Sie eine Telethon- oder Pyrogram-Sitzung, einen Telegram Desktop-tdata-Ordner, eine StringSession oder ein Konto-JSON. Dateien werden anhand ihres Inhalts erkannt.
Code-Prüfung
Vergleichen Sie das installierte Programm Datei für Datei mit einem beliebigen GitHub-Commit. Geänderte, zusätzliche und fehlende Dateien werden aufgelistet, und das Ergebnis wird im Protokoll gespeichert.
06Untersuchungsmodus
Jeder Schritt der Unterhaltung wird protokolliert.
Eröffnen Sie einen Datensatz für einen Chat, und jeder Schritt wird automatisch protokolliert: Was Sie gesendet haben, was zurückkam und wie lange es gedauert hat, Bearbeitungen, Löschungen, im isolierten Browser geöffnete Seiten, Suchvorgänge und Notizen. Jeder Schritt verweist auf seinen Protokolleintrag und den SHA-256-Hash, und beim Speichern des Dokuments wird es signiert.
Ein BagIt-Paket enthält den Bericht, die Folien, die Verifizierungsseite, das unterzeichnete Original, Dateien und Indikatoren sowie einen zur Einsichtnahme bereiten Gerichtsordner.
Echtheitsbescheinigung in Form eines Zertifikats gemäß Rule 902(13)/(14)
Beweisverzeichnis: jede zitierte Datei mit ihrem Hash-Wert, als CSV- und HTML-Datei
Anhang für behördliche Anfragen: IDs, Benutzernamen im Zeitverlauf und Telegram-Labels
Protokoll der verdeckten Ermittlungen: Identitäten, Berechtigungen und jede ausgehende Nachricht
WebVTT- und SRT-Untertitel, die jeden Schritt mit der Bildschirmaufzeichnung synchronisieren
Hinweise zur Rechtslage in 25 Ländern, mit zivil- und strafrechtlichen Quellen sowie nächsten Schritten
Subjektkarten
Ein Momentaufnahme des Bots, der Person, des Kanals oder der Gruppe: jeder @Benutzername, die numerische ID, Telegrams Labels „SCAM“, „FAKE“ und „VERIFIED“, die Biografie, Bot-Befehle und das Foto. Die nächste Momentaufnahme listet auf, was sich geändert hat, sodass auch ein Wechsel des Benutzernamens während des Falls dokumentiert ist.
Gesprächspläne
Legen Sie fest, was ein Chat liefern soll: den Zahlungsweg, die Infrastruktur, die Menschen dahinter. Ziele werden mit den Protokollaufzeichnungen abgeschlossen, die sie belegen, und vorbereitete Nachrichten werden mit dem abgeglichen, was tatsächlich gesendet wurde.
Rhythmus und Stil der Gegenseite
Antwortverzögerungen, aktive Zeiten nach Wochentagen in Ihrer Zeitzone, die längsten Schweigepausen und der Schreibstil: Alphabet, Nachrichtenlänge, Emojis, Lieblingswörter. Alles wird aus den Telegram-eigenen Zeitstempeln ausgelesen.
Entwürfe und Übersetzung
Sobald ein KI-Anbieter eingerichtet ist, können Sie Ihre nächste Nachricht im Stil der „anderen Seite“ verfassen oder deren Nachrichten unterhalb der Originalnachricht übersetzen lassen. Sie sehen die genaue Anfrage, das Modell und den Endpunkt, bevor etwas gesendet wird, und jede Generierung wird protokolliert.
Beobachtungslisten
Wörter, Muster, Wallets, @Benutzernamen, IDs, Domains, Telefonnummern und Links, abgeglichen in Text, Bearbeitungen, versteckten Linkzielen, Bot-Schaltflächen, Bildcodes und erkanntem Text. Eine TON-Adresse wird in jeder Schreibweise abgeglichen, und eine Subdomain zählt als ihre Domain.
Online-Überwachung
Überwachte Konten alle ein bis sechzig Minuten in einer Sammelanfrage überprüfen. Die Überwachung verfolgt die numerische ID auch bei Umbenennungen und erstellt ein Bild davon, wann jedes Konto online ist.
Zahlungscodes in Bildern
QR-Codes in gespeicherten Bildern werden zu einer Wallet, einem Betrag und einem Token, die an ihre Nachricht gebunden sind. EVM-Adressen müssen EIP-55 erfüllen, XRP Ledger-Adressen ihre Prüfsumme und TON-Adressen werden auf eine Rohform reduziert.
Aufzeichnungsspuren
„Round-Videonachrichten“ und Sprachnachrichten tragen den Namen der Software, mit der sie kodiert wurden, und Telegram protokolliert, wann jede Datei hochgeladen wurde. Ein Clip, der mehr als zwei Minuten vor der Nachricht hochgeladen wurde, die ihn als Live-Übertragung präsentiert, wird auf die Sekunde genau markiert.
Deckidentität und Befugnis
Erfassen Sie Identitäten und Berechtigungen mit Referenznummer, ausstellender Behörde, Gültigkeitsdauer und erfassten Chats. Das Protokoll der verdeckten Aktivitäten listet jede ausgehende Nachricht mit dem jeweiligen Nutzer auf und kennzeichnet alles, was außerhalb einer Berechtigung liegt.
Prüfung der Konto-Sichtbarkeit
Verwalten Sie den Namen, den Benutzernamen, das Foto und dreizehn Datenschutzeinstellungen Ihres eigenen Kontos – mit dem Sie ermitteln – über das Bedienfeld. Die Sichtbarkeitsprüfung markiert jede Einstellung, die weiter gefasst ist als empfohlen, bis hin zu Peer-to-Peer-Anrufen, die eine IP-Adresse preisgeben können.
Sensible Inhalte, verschlüsselt
Die Ausblendkennzeichnungen „18+“, „Gewalt“ und „personenbezogene Daten“ verbergen Inhalte, ohne sie zu entfernen. Die Verschlüsselung erfolgt mit AES-256-GCM, und die Schlüssel werden separat übermittelt, sodass die Gerichtskopie vollständig bleibt.
07Geheime Chats
Geheime Chats, ebenfalls im Journal.
Starten Sie einen geheimen Chat über TgWitness oder nehmen Sie dort einen an, und der Arbeitsbereich wird zu dessen Endpunkt. Jede Nachricht, jede Datei, jede Änderung des Timers und jede Löschbenachrichtigung wird in dasselbe signierte Journal wie der Rest aufgenommen, und Text, der vor einer Löschung gespeichert wurde, bleibt lesbar.
Dateien werden entschlüsselt, mittels SHA-256 mit einer signierten Empfangsbestätigung gespeichert und im Beweismittelexport übertragen.
Der Arbeitsbereich sendet keine Benachrichtigungen über das Lesen, Tippen oder das Erstellen von Screenshots.
Schlüssel und Zähler befinden sich im Arbeitsbereich-Tresor. Das Modul wird pro Konto aktiviert, und Anfragen warten auf Ihre Zustimmung, sofern die automatische Annahme nicht aktiviert ist.
In gewöhnlichen Chats werden zeitgesteuerte und einmalig anzeigbare Fotos, Videos, Sprachnachrichten und Dateien in eine eigene Prioritätswarteschlange verschoben, jeweils mit einem signierten Ergebnis („gespeichert“ oder „nicht verfügbar“).
@swap_deskFiktiver geheimer Chat · in TgWitness angenommen
Anfrage angenommen
TgWitness wird zum empfangenden Endpunkt.
Nachricht empfangen
Pay 500 USDT to TR3m…k81D now
Datei empfangen
receipt.jpg
Entschlüsselt und gespeichert mit SHA-256 · signierte Quittung
Timer auf 30 Sekunden eingestellt
Als eigene Aktion aufgezeichnet.
Löschhinweis
Aus dem Chat entfernt. Die Nachricht und die Datei bleiben in Ihrem Protokoll.
secret_chat.messagesecret_chat.file Ed25519
Fiktives Beispiel
08Suche und Analyse
Alles durchsuchen. Sehen, was fehlt.
Die rangierte Suche liefert in Millisekunden Ergebnisse aus einer Million Nachrichten – in der Sprache, in der sie verfasst wurden. Dazu gehören: die Kanäle, die Telegram miteinander verknüpft, die Adressen hinter Mini-Apps, unauffällige Änderungen in einem Chat und die Nachrichtennummern, die nie angekommen sind.
Suche, die Wortformen erkennt
Russische und ukrainische Wortformen, englische Wortstämme, chinesische und japanische Phrasen ohne Leerzeichen, exakte Phrasen, Wallets, Telefonnummern, @Benutzernamen und Domains, die hinter Links und Schaltflächen verborgen sind. Die Ergebnisse werden mit BM25 sortiert, der Index ist an den neuesten Journal-Hash gebunden, und in Bildern und Sprachnachrichten erkannter Text wird im Speicher hinzugefügt.
переводпереводом · переводы
transfertransfers · transferred
转账请转账到这个地址
payout-desk.examplehidden link · bot button
Befehlszeile
tgwitness search, context, messages, stats und export mit JSON-Ausgabe und stabilen Exit-Codes, auf einem angehaltenen Arbeitsbereich oder über eine begrenzte, widerrufbare Verbindung zum laufenden Panel.
Ähnliche Kanäle
Durchsuche die Vorschläge für ähnliche Kanäle von Telegram – ausgehend von bis zu 50 Ausgangskanälen bis hin zu 2.000 Ergebnissen, gefiltert nach Abonnenten. Jeder Vorschlag wird protokolliert, und der Graph enthält an jedem Knoten die Telegram-Kennzeichnungen „SCAM“, „FAKE“ und „VERIFIED“.
Überprüfung von Mini-Apps
Listen Sie die in einem Chat erfassten Mini-App-Schaltflächen auf und rufen Sie eine Seite über die Workspace-Route ab. Jede referenzierte Adresse, jeder Drittanbieter-Host und jeder WebSocket-Verbindung wird zu einem Indikator in Berichten.
Momentaufnahmen des Chat-Status
Titel, Beschreibung, Zahlenangaben, angeheftete Nachrichten, Administratoren mit ihren Rechten und Geschenke werden in regelmäßigen Abständen als signierte Snapshots mit den Differenzen gespeichert. Ein stilles Entfernen aus der Anheftung oder eine Änderung der Rechte wird angezeigt.
Fehlende Nachrichtennummern
Von Telegram zugewiesene Nummern, die der Erfasser nie gesehen hat, nach Kanal und Supergruppe sowie über private Chats hinweg, aufgelistet zwischen den benachbarten Beobachtungen in Berichten, dem Verifizierer und der Datei coverage.json.
Aktivitätsmuster
Nachrichten nach Stunde und Wochentag, Spitzentage, Anteile an Bearbeitungen und Löschungen, Top-Absender, Domains und @Handles sowie eine Zeitleiste mit den Namen, der Mitgliedschaft und der Aktivität jedes Teilnehmers.
Anomalie-Indikatoren
Die Berichte heben Tage mit einer ungewöhnlichen Welle von Erstpostern hervor und stellen Monat für Monat in Diagrammen dar, wie viele Mitglieder beitreten und austreten sowie welche Nachrichten angeheftet und wieder gelöst werden. Bei jedem Indikator werden Methode und Version angegeben.
Systemkarte
Eine Live-Karte mit Zugriffsmöglichkeiten auf das Panel, Kontowegen, Telegram-Zielen, Speicherorten, Schlüsseln und externen Diensten, die alle fünf Sekunden aktualisiert wird, mit den neuesten Netzwerkbeobachtungen daneben.
09Messwerte
Millionen von Datensätzen. Jedes Archiv verifiziert.
Gemessen anhand echter Telegram-Quellen und veröffentlicht mit Datum, Revision, Methode und Archiv-Hashes jedes Durchlaufs.
3,598,381
Datensätze in 48 verifizierten Archiven
50 öffentliche Quellen, 40 Konto-Arbeitsbereiche auf zwei Servern, Text und Metadaten.
687.5
Verlaufseinträge pro Sekunde
Acht Konten lasen 768.007 Datensätze in 1.117 Sekunden, einschließlich der Wartezeiten von Telegram.
160.5
Nachrichten pro Sekunde in einem neuen Export
Zwei neue Exporte, 56.329 Nachrichten über WARP, jeweils mit zwei Konten; 141,8 pro Sekunde einschließlich Verpackung.
48/48
Archive gegen fest hinterlegte Schlüssel geprüft
Keine doppelten IDs oder unvollständigen Bereiche. Zehn übereinstimmende, unabhängige vollständige ID-Durchläufe.
1,000,000
Testnachrichten, lokal durchsucht
Index in 71 Sekunden erstellt; Median der Abfragezeiten von 9 bis 190 ms über 200 Chats.
1,610,818
Journaleinträge auf einem laufenden Server
900.232 neue Beiträge, 80.683 Bearbeitungen und 400.536 Löschankündigungen in zehn Arbeitsbereichen.
Schnell, und der Nachweis bleibt intakt.
Mehrere Konten, ein signierter Plan
Ein verteilter Export teilt den Verlauf in signierte ID-Bereiche über verschiedene Konten auf. Jedes Konto hält eine Anfrage in Bearbeitung und hat seine eigenen Wartefristen.
Checkpoints innerhalb jedes Bereichs
Nachrichten werden bei ihrem Eintreffen in Stapeln zu je 100 signiert. Ein unterbrochener Bereich wird nach seinem verifizierten Präfix auf demselben Konto fortgesetzt.
Dünne Bereiche, weniger Anfragen
Dünne Abschnitte von Nachrichten-IDs werden in Blöcken von bis zu 100.000 IDs gelesen, während der signierte Bereich weiterhin jede geplante ID auflistet.
Wartezeiten voll eingehalten
Wenn Telegram ein Konto auffordert zu warten, wird die gesamte Wartezeit beibehalten und bleibt auch nach einem Neustart erhalten.
Wählen Sie aus, was der jeweilige Fall erfordert. Das Bedienfeld zeigt an, wie viele der 18 Schutzebenen aktiviert sind, und jede fehlende Ebene öffnet ein eigenes Einstellungsformular. Die Aufzeichnung und Signierung sind in jedem Modus identisch.
Easy
Einen Chat beobachten und eine Kopie aufbewahren
Chats, das Protokoll und Chat-Exporte. Die Signierung läuft im Hintergrund.
Signed
Meldungen an eine Plattform, einen Host oder eine Missbrauchsstelle
Ein signiertes Archiv, eine Protokollprüfung, Kontrollpunkte und ein Übergabeauszug.
Witnessed
Fälle, in denen jemand behaupten könnte, die Aufzeichnung sei verändert worden
Ein unabhängiger Zeuge veröffentlicht signierte Journalstände.
Court-ready
Beweismaterial für einen Anwalt, die Polizei oder ein Gericht
Zeitstempel, eine verschlüsselte externe Kopie und Fallangaben in Berichten.
GitHub-verified
Aufzeichnungen, deren Software jeder überprüfen können muss
Eine Code-Prüfung und eine Erfassung durch GitHub Actions.
Mossad
Fälle mit hohem Einsatz gegen einen finanzstarken Gegner
Ein abgeschotteter 24/7-Server, eine versteckte IP-Adresse und alle 18 Ebenen.
18/18Ebenen im Mossad-Modus aktiv
Jeder Datensatz ist signiert und in einer Kette verknüpft
Eine signierte Ausführungsbestätigung
Mit SHA-256 gespeicherte Anhänge
Signierte Checkpoints
Erneute Prüfungen
Problemwarnungen
Schreibgeschützter Zeugezugriff
Ein Zeuge, der planmäßig überprüft
RFC 3161-Zeitstempel
OpenTimestamps-Beweise
Ein verifizierter aktueller Zeitstempel
Eine verschlüsselte externe Kopie
Fall-Details in Berichten
Eine Überprüfung auf übereinstimmenden Code
Telegram sieht niemals die IP-Adresse dieses Rechners
Externe Anfragen über einen Proxy
Object Lock auf der Kopie
Ein versiegelter Server mit Anbieter-Datensätzen
11Verifizierung
Sieben Prüfschritte. Jeder beantwortet eine Frage.
Schalten Sie ein, was der Fall braucht. Jede Ebene wird einzeln geprüft.
Datensatz
Wie
Eine SHA-256-Kette und eine Ed25519-Signatur für jedes Ereignis. Das erste Glied beginnt mit 64 Nullen.
Eine dritte Partei überprüft
Reihenfolge und Signaturen unter dem festgelegten Sammelschlüssel.
Ein separater Host mit einem Endpunkt mit eingeschränkter Lesezugriffsberechtigung, einer bei jedem Zugriff neu generierten Herausforderung, einem eigenen Schlüssel und Journal sowie signierten TGW1-Beiträgen in einem Telegram-Kanal.
Eine dritte Partei überprüft
Zuvor akzeptierte Heads mit den Status „ok“, „key_changed“, „rollback“, „fork“, „invalid“ und „no_response“.
Jede Stufe streicht jemanden von der Liste der Personen, denen der Empfänger vertrauen muss. Ganz oben läuft der Capture-Vorgang außerhalb der Reichweite des Betreibers, und GitHub oder der Intel-Prozessor bürgen dafür.
Stufe 0 · Keine Garantie
Telegram-Export oder Screenshot
Du vertraust
Wer auch immer die Datei besitzt.
Der Empfänger überprüft
Nichts. Die Bytes können sich spurlos ändern.
Stufe 1 · Selbstzertifiziert
TgWitness auf Ihrem eigenen Rechner
Du vertraust
Der Betreiber und der von ihm kontrollierte Computer oder Server.
Der Empfänger überprüft
Dass sich nach der Signierung kein Datensatz geändert hat, sowie Reihenfolge, Lücken und der Schlüssel-Fingerabdruck.
Stufe 2 · Anbieter-Einträge
Versiegelter Cloud-Server
Du vertraust
Den eigenen Protokollen des Cloud-Anbieters und von Cloudflare.
Der Empfänger überprüft
Kein eingehender Zugriff, keine Nutzung der Konsole oder des Rettungsmodus und der genaue ausgeführte Commit.
Stufe 3 · Beglaubigte Erfassung Hohe Sicherheit
GitHub Actions oder Intel TDX
Du vertraust
Die Signatur von GitHub oder die Hardware von Intel sowie den veröffentlichten Code.
Der Empfänger überprüft
Eine signierte Bescheinigung des Codes und des Rechners, die anhand eines öffentlichen Stammzertifikats verifiziert wird. Der Betreiber kann den Code nicht austauschen oder unbemerkt im Rechner arbeiten.
Beglaubigt durch GitHub
Erfassung mit GitHub Actions Vorschau
Erstelle einen Fork des Repositorys, führe einen Workflow aus, melde dich mit einer neuen Telegram-Sitzung an und erfaße einen Chat. Das Archiv wird mit deinem Schlüssel verschlüsselt zurückgesendet, zusammen mit einer GitHub-Bescheinigung, die jeder überprüfen kann.
Der Collector ist der Upstream-Code, der an einen vollständigen Commit-SHA gebunden ist. Die Dateien, Caches und Artefakte Ihres Forks werden niemals ausgeführt.
Nur eine neue Telegram-Anmeldung. Der Workflow benötigt keine Session-Importe, vorbereitete Dateien oder Hashes zum Signieren, und das Panel verfügt über keine Import-Route oder Signatur-Endpunkt.
GitHub unterzeichnet eine Bescheinigung, die die exakte ZIP-Datei mit dem genehmigten Workflow, dem Collector-Commit und einem von GitHub gehosteten Runner verknüpft. Ein anderer Unterzeichner wird abgelehnt.
Nur verschlüsselte Pakete verlassen den Runner (RSA-OAEP und AES-256-GCM). Dein privater Schlüssel verbleibt in deinem Browser oder in einer Datei.
Der Collector läuft rund um die Uhr in einer vertraulichen virtuellen Maschine von Intel TDX. Der Prozessor signiert das, was die Maschine gebootet hat, und der Verifizierer überprüft diese Signatur selbst, anstatt sich auf die Angaben des Anbieters zu verlassen.
Der Host und die Mitarbeiter von Phala können den Speicher des Collectors nicht auslesen.
Jede Bescheinigung wird anhand der festgelegten Intel-Root-Zertifizierung und der Intel-Sperrlisten überprüft. Maschinen, die debuggt oder migriert werden können, werden abgelehnt.
Die gemessene App-Composition muss Byte für Byte mit dem übereinstimmen, was der bereitgestellte Commit erstellt: Quellen werden per Hash, Images per Digest fixiert, kein weiterer Code.
Jeder Collector-Start im Journal trägt seine eigene Bescheinigung. Eine nach der Bereitstellung geänderte Konfiguration führt zum Fehlschlagen des Berichts.
Stellen Sie den Collector über die Provider-API ohne eingehende Firewall-Regeln bereit, wobei SSH ab dem ersten Start maskiert ist und der Collector nur über einen Cloudflare-Tunnel erreichbar ist. Ein Verifizierer mit schreibgeschützten Tokens überprüft die Einträge des Providers und von Cloudflare selbst, anstatt sich auf die Aussage des Betreibers zu verlassen.
Alle paar Minuten ruft ein separater Prozess – idealerweise auf einem Server, den jemand anderes betreibt – den signierten Journal-Head des Collectors ab, signiert die erfassten Daten mit seinem eigenen Schlüssel und veröffentlicht sie in einem Telegram-Kanal oder auf Discord. Eine Proof-Seite kann bis zu 32 Workspaces überwachen. Ein nachträgliches Umschreiben oder Löschen des Journals lässt sich so nachweisen.
Betrugskanäle tauschen Zahlungsdaten aus, Teams löschen Nachrichten, sobald sie Aufmerksamkeit erregen, und Shops werden von Bots betrieben. Fiktive Situationen aus dem Projektleitfaden; beginnen Sie mit der Datenerfassung, bevor der entscheidende Moment eintritt.
Modus
Ausgewählte Chats mit Nachrichten, Bearbeitungen und Löschungen.
Sie erhalten
Jede erfasste Version des Beitrags und seiner Anhänge anhand des Hash-Werts.
Überprüft mit
Die signierte ZIP-Datei, ein gespeicherter Prüfpunkt und ein verifizierter Zeitstempel.
Modus
Ein Telegram-Ordner oder das gesamte Konto, alle Ereignistypen.
Sie erhalten
Gespeicherte Originale, Löschbenachrichtigungen und eine lückenlose Dokumentation.
Überprüft mit
Die signierte ZIP-Datei und ein unabhängiges Zeugenprotokoll.
Modus
Die Voreinstellung „Untersuchung“: Schaltflächen, Link-Vorschauen und ein expliziter Bot-Start.
Sie erhalten
Signierte Interaktionsbelege, zurückgesendete Callbacks und gespeicherte Profile.
Überprüft mit
Die signierte ZIP-Datei; jedes Dossier wird dagegen geprüft.
Modus
Beliebiger Umfang, mit erfassten Absender- und Profil-Metadaten.
Sie erhalten
Verlauf von Namen und Benutzernamen anhand der numerischen ID, „Auch in“-Links und extrahierte Leads.
Überprüft mit
Dossier-JSON, abgeglichen mit der signierten ZIP-Datei.
14 Wissenswertes
Bevor Sie ein Konto verbinden.
Jeder Chat, den das Konto eröffnen kann
Einschließlich privater Gruppen und Kanäle, ohne dass ein öffentlicher Benutzername erforderlich ist. TgWitness tritt niemals von sich aus Chats bei.
Fangen Sie an, bevor es darauf ankommt
Es werden alle Daten ab dem Zeitpunkt der Datenerfassung gespeichert, zusätzlich zu dem Verlauf, den Telegram weiterhin zurückgibt. Geheime Chats werden ab dem Zeitpunkt gespeichert, an dem TgWitness, sie startet oder akzeptiert.
Lücken werden aufgelistet, nicht verborgen
Ein Neustart fordert bei Telegram verpasste Updates an, und in der Datei „coverage.json“ werden alle bekannten Lücken aufgelistet.
Verwenden Sie ein eigens dafür eingerichtetes Konto
Telegram kann jedes Konto wegen der Anfragemenge einschränken, egal mit welchem Client. Sammeln Sie mit einem eigens dafür angelegten Konto.
„Diese Software steht nicht auf der Seite ihres Betreibers. Sie steht dafür, dass die Aufzeichnungen so bleiben, wie sie waren – in Bezug auf alle darin enthaltenen Personen, einschließlich derjenigen, die sie gesammelt haben.“
Aus der TgWitness-README-Datei
15Installation
Ihr erster Arbeitsbereich in wenigen Minuten.
Python ist enthalten. Führen Sie später denselben Befehl aus, um ein Update durchzuführen. Öffnen Sie anschließend 127.0.0.1:8787 und melden Sie sich mit Ihrem Panel-Token an.
Hast du eine Übergabe erhalten? Vergleiche sie mit einem Schlüssel-Fingerabdruck und einem Checkpoint, den du über einen separaten Kanal erhalten hast.
Kein Terminal zur Hand? Jeder signierte Export enthält außerdem VERIFY.cmd sowie VERIFY.sh, die das Ergebnis in 25 Sprachen in verständlicher Sprache erklären.
16Fragen
Bevor Sie beginnen.
Ist TgWitness kostenlos?
Ja. Es ist Open Source unter der MIT-Lizenz und läuft auf Ihrem eigenen Computer oder Server. Optionale Extras wie Cloud-Server, S3-Speicher oder KI-Anbieter werden von dem jeweiligen Anbieter in Rechnung gestellt.
Stellt diese Seite oder die Demo eine Verbindung zu Telegram her?
Nein. Diese Seite und die Online-Demo verwenden fiktive Datensätze. Die Anwendung läuft auf Ihrem Rechner, und die Anmeldung bei Telegram erfolgt dort.
Können Nachrichten wiederhergestellt werden, die vor Beginn der Erfassung gelöscht wurden?
Nein. Es speichert alles, was das Konto ab dem Zeitpunkt des Erfassungsbeginns erfasst, sowie den Verlauf, den Telegram noch bereitstellt. Beginnen Sie mit der Erfassung, bevor es darauf ankommt.
Funktioniert es mit privaten Gruppen und Kanälen?
Ja, wenn das verbundene Konto bereits Mitglied ist. Eine private Quelle benötigt keinen öffentlichen Benutzernamen. TgWitness tritt nicht eigenständig Chats bei und umgeht auch nicht die Beitrittsgenehmigung.
Kann es geheime Chats aufzeichnen?
Ja, nämlich diejenigen, die TgWitness initiiert oder akzeptiert. Aktivieren Sie das Modul „Geheime Chats“ für ein Konto, und jede Nachricht, Datei, Timer-Änderung und Löschbenachrichtigung in diesen Chats wird in das signierte Journal aufgenommen. Bei geheimen Chats, die auf einem anderen Gerät eröffnet wurden, verbleiben die Schlüssel auf diesem Gerät.
Wo werden meine Daten gespeichert?
Auf Ihrem Rechner oder Server. Sitzungen, API-Schlüssel und der Signaturschlüssel werden im Ruhezustand verschlüsselt; bewahren Sie das Archiv auf einer verschlüsselten Festplatte auf. Das Panel lädt keine externen Schriftarten, Analysedaten oder CDN-Ressourcen.
Wie schnell ist es?
Am 6. November 2026 lasen acht Konten 768.007 Chatverlaufseinträge in 1.117 Sekunden, was etwa 687 pro Sekunde entspricht, einschließlich der von Telegram auferlegten Wartezeiten. Von 50 öffentlichen Quellen enthielten 48 verifizierte Archive insgesamt 3.598.381 Einträge.
Wird ein Gericht einen verifizierten Export akzeptieren?
Das muss das Gericht entscheiden. Mit TgWitness kann jeder – auch die Gegenseite – die Aufzeichnungen selbst überprüfen, ohne demjenigen vertrauen zu müssen, der sie erfasst hat.
Was bieten die Modi GitHub Actions und Phala zusätzlich?
Sie entziehen den Operator der Erfassung. Der Code ist festgeschrieben, die Maschine wird von GitHub oder vom Intel-Prozessor beglaubigt, und der Empfänger überprüft beides, ohne demjenigen zu vertrauen, der den Code ausgeführt hat.
Welche Sprachen werden unterstützt?
Das Panel ist in 25 Sprachen verfügbar, die Anleitungen in 26.
Erst erkunden. Erst verbinden, wenn Sie bereit sind.
Gehen Sie den fiktiven Fall in Ihrem Browser durch und richten Sie anschließend einen Arbeitsbereich auf Ihrem eigenen Rechner ein.