La fonction d’exportation de Telegram vous fournit un fichier que n’importe qui peut modifier. TgWitness conserve chaque message, chaque modification et le texte de chaque publication supprimée dans un journal signé ; il peut prouver quand et où les données ont été capturées, et les transmet avec un vérificateur que tout le monde peut exécuter.
Version précédente conservée · enregistrement du journal n° 13
Avis de suppression
Supprimé de Telegram. Le texte capturé reste dans votre journal.
h₁3f9a…h₂81c4…h₃e07d… Ed25519
La publication disparaît. L'historique capturé reste.
Exemple fictif
Chaîne de hachages SHA-256Ed25519 sur chaque enregistrementVersions modifiées enregistréesTexte supprimé conservéHorodatages RFC 3161OpenTimestampsTémoin indépendantCapture certifiée par GitHubAttestation Intel TDXCopie hors site AES-256-GCMMCP en lecture seuleOCR et transcription en localRapports HTML, PDF et JSON signésAccès restreintDiscussions secrètesMode enquêteRecherche en texte intégralDossier de procédure judiciaireChaîne de hachages SHA-256Ed25519 sur chaque enregistrementVersions modifiées enregistréesTexte supprimé conservéHorodatages RFC 3161OpenTimestampsTémoin indépendantCapture certifiée par GitHubAttestation Intel TDXCopie hors site AES-256-GCMMCP en lecture seuleOCR et transcription en localRapports HTML, PDF et JSON signésAccès restreintDiscussions secrètesMode enquêteRecherche en texte intégralDossier de procédure judiciaire
18couches de protection
7contrôles de vérification
6modes de protection
8modèles de rapports
8façons de se connecter
25langues d’interface
01 Le problème
Une exportation Telegram ne prouve rien. Même pas à vous.
Ouvrez un fichier d’exportation dans un éditeur de texte, remplacez un « 1 » par un « 2 » et enregistrez. Rien ne s’y oppose, et il n’y a rien à quoi le comparer. Telegram ne signe pas les messages, ni dans un fichier d’exportation, ni ailleurs. Les captures d’écran et les journaux de suppression présentent la même faiblesse : celui qui détient le fichier détient la version des faits.
TgWitness signe ce que votre compte a vu, relie chaque enregistrement au précédent et intègre le vérificateur dans l’archive. La personne qui la reçoit vérifie l’enregistrement au lieu de se fier à celui qui l’a collecté.
Lien. Chaque enregistrement contient la valeur SHA-256 de celui qui le précède.
Signé. Chaque enregistrement possède sa propre signature Ed25519.
Vérifiable. Vérifiez-le à l’aide d’une empreinte de clé à laquelle vous faites confiance, sans passer par le serveur de l’auteur.
Expérience locale avec l’SHA-256Vérification en cours…
Essayez : modifiez l’enregistrement 2
Enregistrement 1message.new
Send USDT (TRC-20) to TQ7x…9fA2
précédent
0000…0000
hash
…
Enregistrement 2message.edited
précédent
…
hachage enregistré
…
recalculé
…
Enregistrement 3message.deleted
Avis de suppression du message 42
précédent
…
lien
…
Le hachage recalculé correspond à celui enregistré. Les trois liens concordent.
Les hachages sont calculés dans votre navigateur. Cet exemple vérifie uniquement les hachages ; le vérificateur réel vérifie également la signature Ed25519 de chaque enregistrement par rapport à une clé de confiance.
Export Clinic · expérience contrôlée · 3 novembre 2026
Nous l’avons testé avec l’application officielle.
Téléchargez Telegram Desktop, connectez-vous et exportez sept discussions de test. Ensuite, un petit utilitaire local modifie les fichiers sélectionnés. Le client officiel n’est pas modifié, et l’exportation modifiée s’affiche comme n’importe quelle autre.
7Conversations de test, d’une conversation privée à un canal public
Hidden text remains selectable beneath the black rectangle.
JSON SHA-256d58d19814e1e07d5…
modifié sur le disque
Après la modification locale Altéré
RESULT: PASS
All sensitive text has been permanently removed.
JSON SHA-25683a0a37eb7110d51…
result.json, message 1216 · discussion test issue de l’expérience
TgWitness signe au moment de la capture. Pour les cas les plus critiques, il effectue la capture là où personne ne peut accéder aux données : dans GitHub Actions ou à l’intérieur d’une machine Intel TDX. Voir les niveaux de confiance
02Comparaison
Telegram vous fournit un fichier. TgWitness vous fournit une preuve.
La fonction d’exportation de Telegram est une simple copie pratique : la dernière version de tout ce qui s’y trouve encore, dans des fichiers que n’importe qui peut modifier. TgWitness est conçu pour servir de preuve, de la première observation à la remise des éléments.
Ce dont vous avez besoin
Exportation depuis Telegram Desktop
VS TgWitness
Message modifié
Uniquement le texte final
Toutes les versions, dans l'ordre
Message supprimé
Disparu de l'exportation
Texte et fichiers conservés, suppression enregistrée
Quelqu’un modifie le fichier
Rien ne s’en aperçoit
Un seul octet modifié rompt la chaîne
Signature
Aucun
Ed25519 sur chaque enregistrement
Qui peut le vérifier ?
Personne
N'importe qui, hors ligne, grâce au vérificateur présent dans l'archive
Moment de la capture
Votre mot
Horodatages RFC 3161 et Bitcoin
Où cela a été capturé
Votre mot
Certifié par GitHub ou Intel TDX
Messages supprimés ou restaurés à une version antérieure
Invisible
Détecté par un témoin indépendant
Boutons du bot sur lesquels vous avez cliqué
Non enregistré
Un reçu signé pour chaque pression
Testé sur le client officiel : l’Export Clinic a modifié 17 enregistrements sur 45, et l’exportation s’affichait toujours comme n’importe quelle autre. Voir l’expérience
Et face à toutes les alternatives courantes.
Artéfact
Signature sur chaque enregistrement
Horodatage externe
Témoin indépendant
Capture certifiée
Lacunes signalées
Vérification sans l’auteur
Note
Exportation depuis Telegram Desktop
Non
Non
Non
Non
Non
Non
0/6
Script de capture d’écran Telethon
Non
Non
Non
Non
Non
Non
0/6
Journal des suppressions (journal texte)
Non
Non
Non
Non
Non
Non
0/6
Captures d’écran ou captures Web
Non
Non
Non
Non
Non
Non
0/6
TgWitness
Oui
Oui
Oui
Oui
Oui
Oui
6/6
Comparaison telle que fournie. Les scripts et les outils d’enregistrement varient selon l’implémentation.
03 Comment ça marche
D’une conversation à un dossier d’enquête.
TelegramCollecteurJournal signéZIP de preuvesVérificateur
01
Se connecter
Connectez-vous à l’aide d’un code téléphonique ou d’un code QR, ou importez une session existante : Telegram Desktop, TData, Telethon, Pyrogram ou une clé d’authentification. Chaque compte dispose de son propre espace de travail, de son coffre-fort et de sa clé de signature.
02
Choisissez la portée
Discussions sélectionnées, dossier Telegram ou compte entier. Le mode enquête inclut les bots, les discussions privées, vos propres actions et un instantané de 200 messages de chaque source nouvellement découverte.
03
Observer
Les nouveaux messages, modifications, suppressions, réactions et changements d’adhésion sont consignés dans le journal dès leur réception. Les pièces jointes sont enregistrées avec leur hachage SHA-256 et leur nombre d’octets.
04
Enquêter
Effectuez des recherches dans toutes les sources, suivez une personne à l’aide de son Telegram ID numérique, épinglez des preuves sur le Case Board et créez un rapport dans l’un des huit modèles proposés.
05
Transmettre
Exportez un fichier ZIP signé contenant les fichiers JSONL et CSV originaux, le HTML hors ligne, les fichiers préservés, un manifeste signé et le vérificateur. Le destinataire peut le vérifier sans passer par votre serveur.
04 L'espace de travail
Chaque modification enregistrée, exactement là où vous en avez besoin.
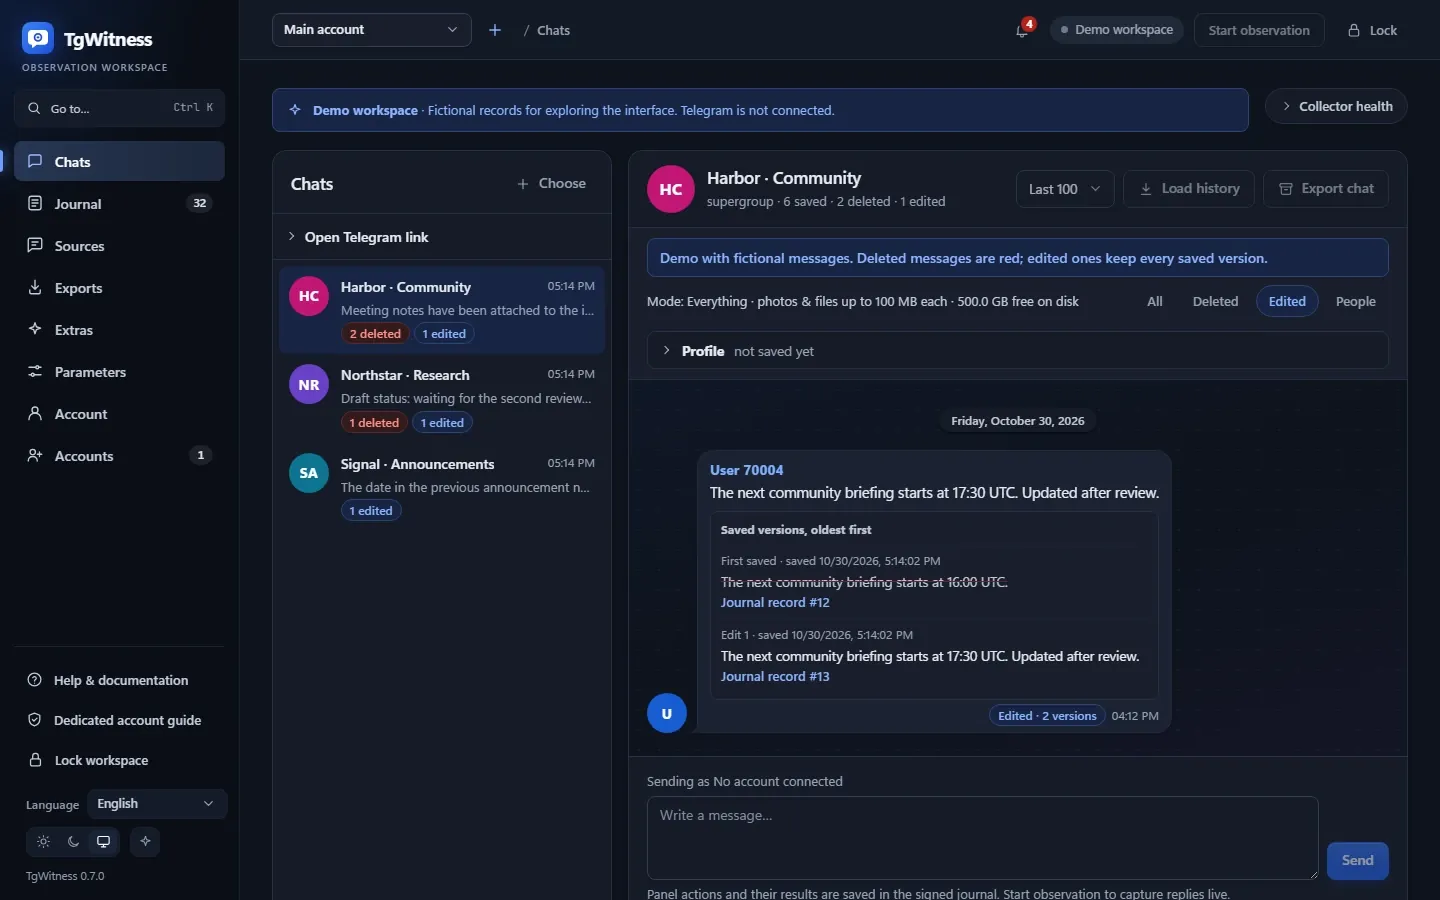
TgWitness / DiscussionsEnregistrements de démonstration fictifs
Un message modifié conserve toutes ses versions enregistrées, de la plus ancienne à la plus récente, chacune étant liée à son enregistrement dans le journal.
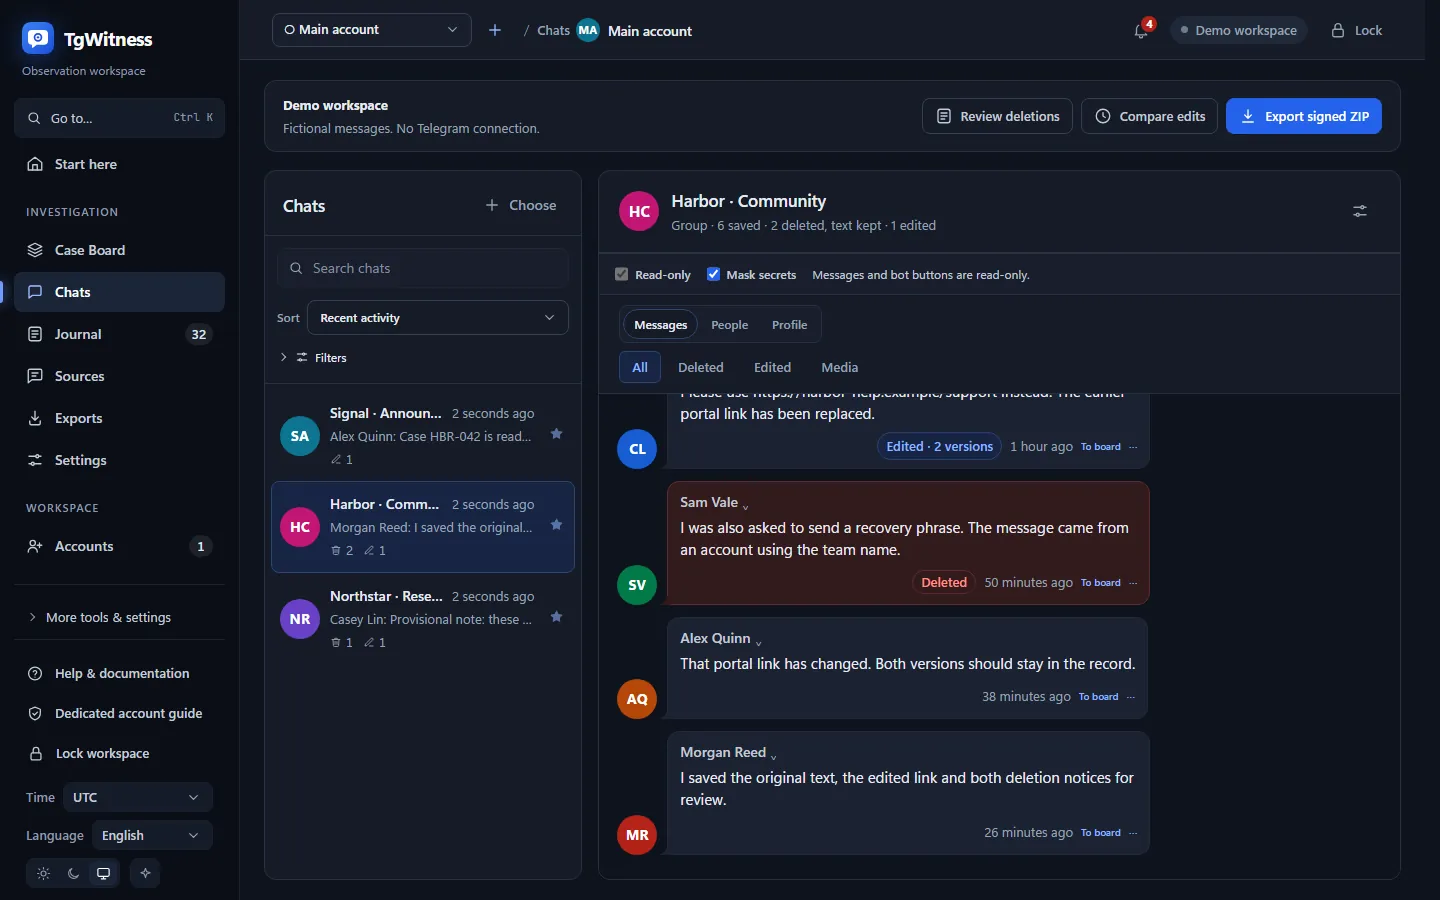
TgWitness / DiscussionsEnregistrements de démonstration fictifs
Les messages supprimés restent lisibles et sont signalés en rouge ; ceux qui ont été modifiés indiquent le nombre de versions enregistrées.
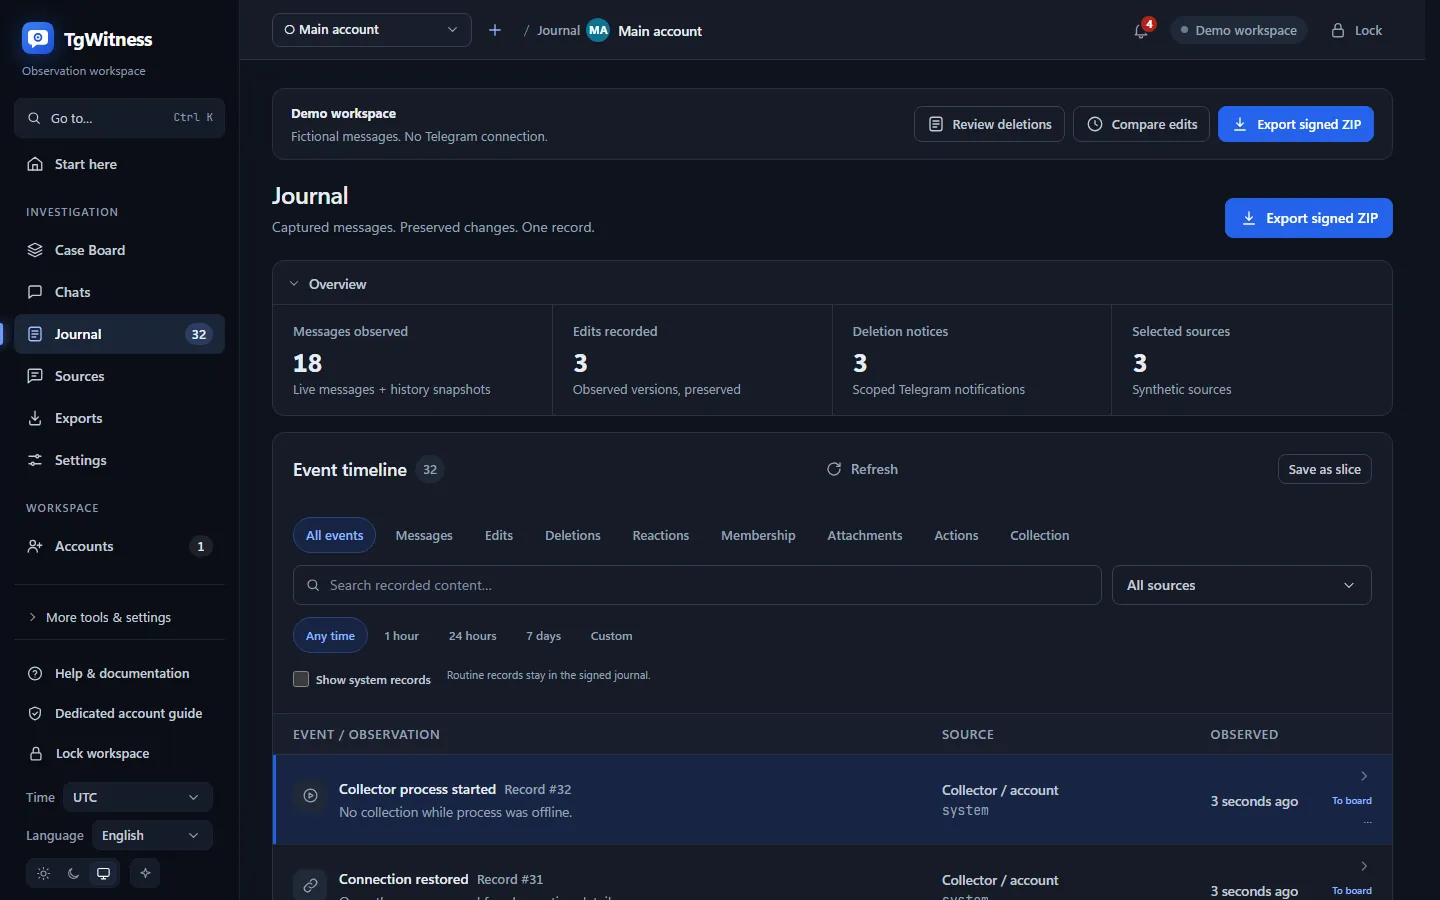
TgWitness / JournalEnregistrements de démonstration fictifs
Une chronologie unique pour les messages, les modifications, les suppressions, les réactions, l’adhésion, les pièces jointes et les événements de collecte.
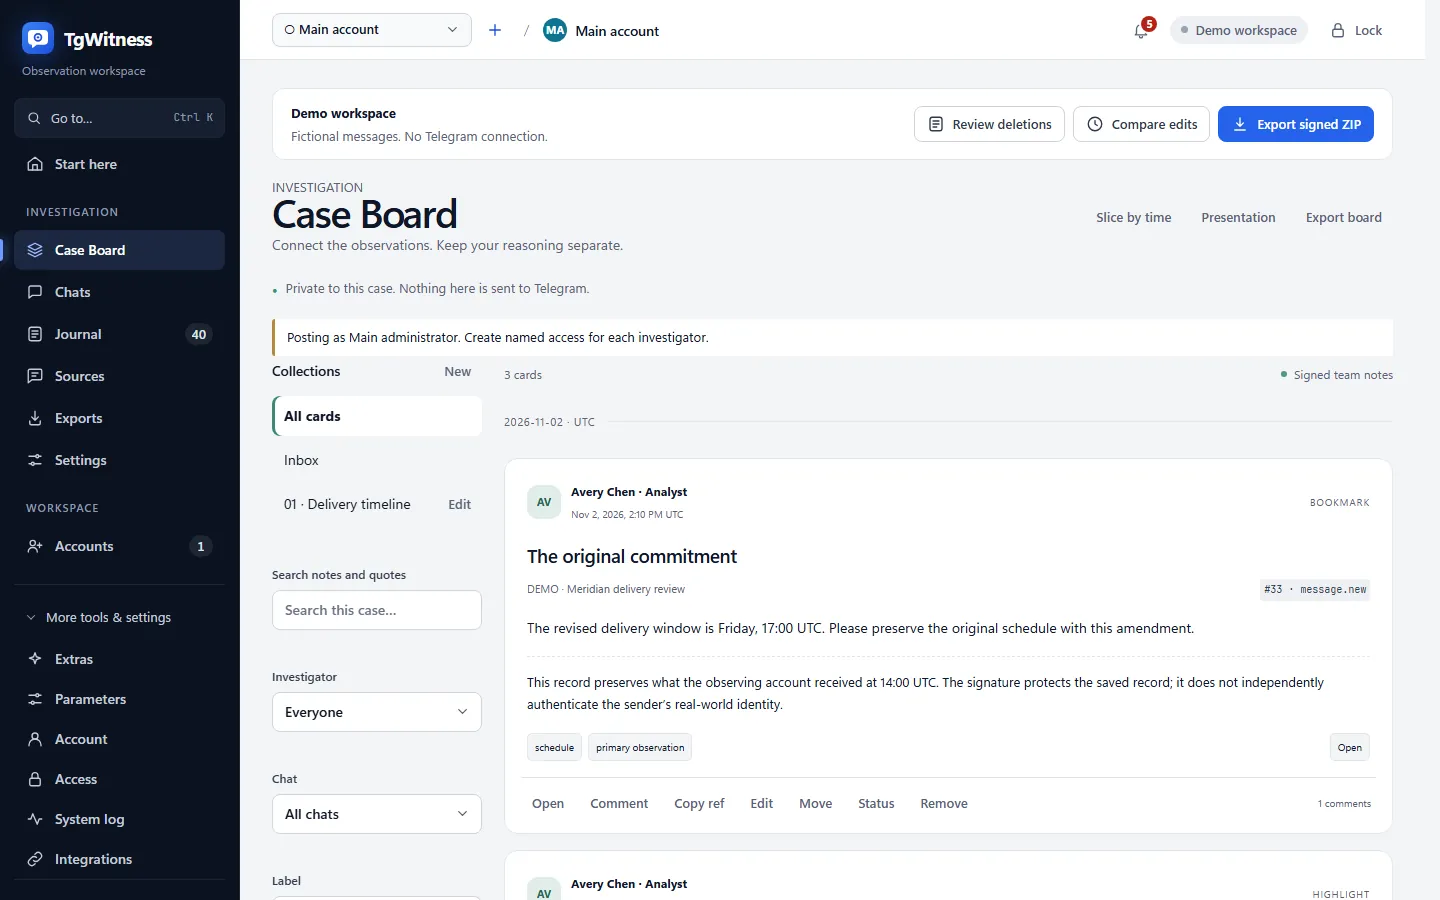
TgWitness / Case BoardEnregistrements de démonstration fictifs
Signets, citations exactes mises en évidence et commentaires de l’équipe, signés et conservés séparément des observations.
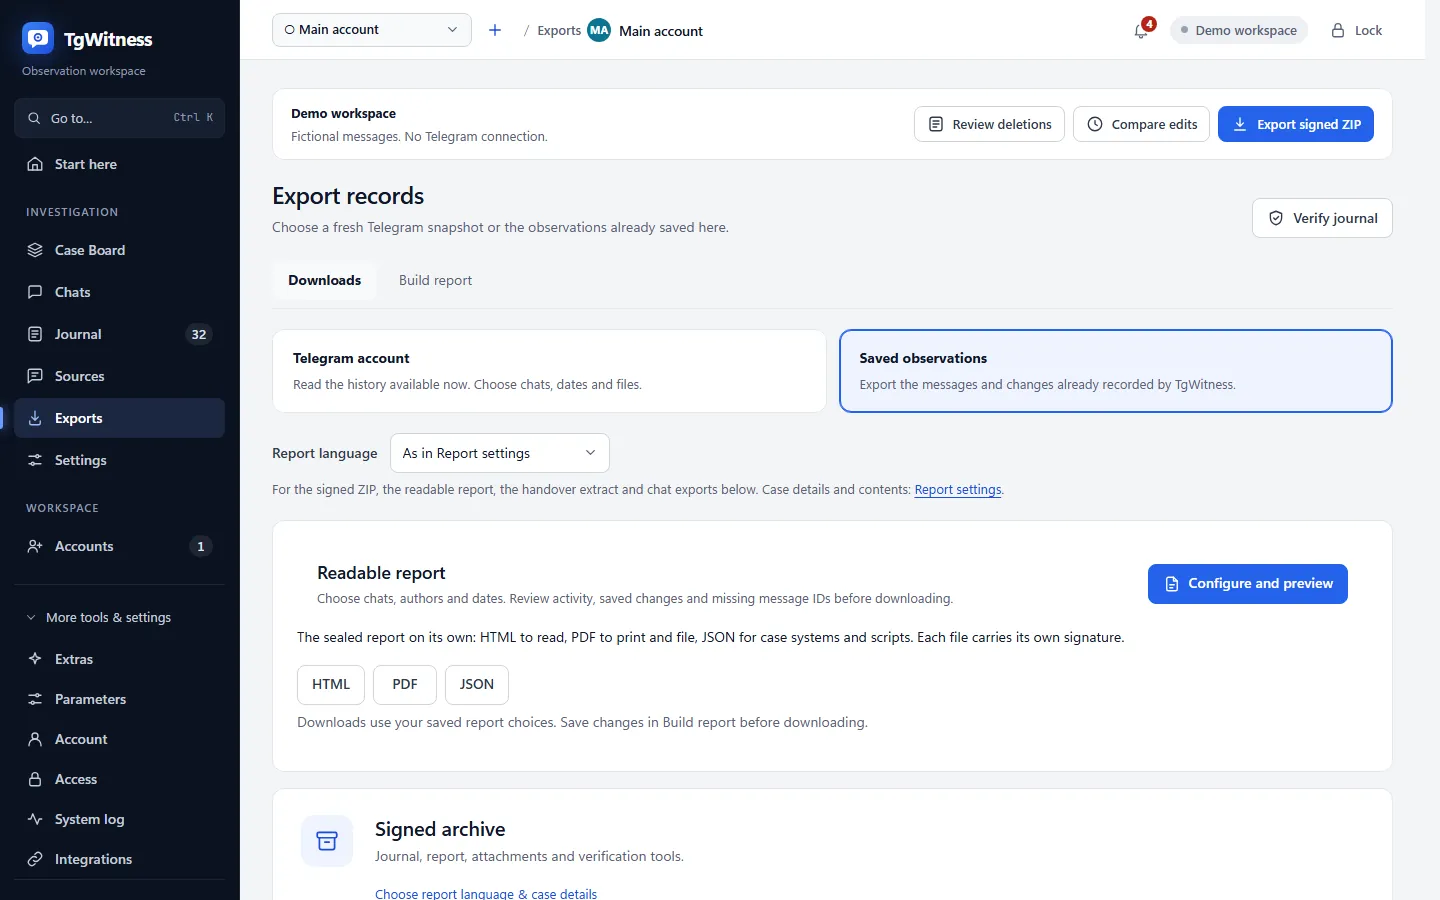
TgWitness / ExportationsEnregistrements de démonstration fictifs
Une archive signée, un rapport lisible au format HTML, PDF ou JSON, et une vérification du journal avant que quoi que ce soit ne quitte votre machine.
05Fonctionnalités
Conçu pour la suite de l’enquête.
Tout commence par la collecte. Le panneau couvre également le travail qui s'ensuit : les personnes, les bots, les notes, les rapports, les coéquipiers et l'infrastructure qui les entoure.
Modifications et suppressions, conservées
Chaque version observée est stockée sans écraser la précédente. Lorsqu’un message est supprimé, le texte que vous avez déjà capturé reste à côté de la notification de suppression, et les sources marquées d’une étoile sont revérifiées selon leur propre calendrier.
v1 · 09 h 41 · 14 h 00 UTCv2 · 09 h 43 · 15 h 00 UTCsupprimé · 10 h 06 · texte conservé
Personnes par ID Telegram
Noms et pseudonymes au fil du temps, réponses, « Également dans… » d’autres discussions, ainsi que les portefeuilles, téléphones et liens mentionnés. Chaque fait est étayé par ses entrées dans le journal.
Enquête sur les bots
Enregistrez un aperçu de lien, lancez un bot avec ses paramètres, répondez ou appuyez sur un bouton disponible. La requête et le résultat deviennent des reçus signés ; toute modification du clavier est refusée avant la pression.
Case Board
Ajoutez des observations à vos favoris, surlignez une citation exacte, regroupez des cartes dans des collections et discutez-en. Les notes de l’équipe sont signées et restent distinctes des éléments de preuve.
Studio de rapports
Huit modèles de documents avec graphiques, transcriptions et conclusions. Les modifications sont présentées « avant et après », les mots modifiés étant surlignés, et les lacunes dans les identifiants de messages sont répertoriées. Les formats HTML, PDF et JSON possèdent chacun leur propre signature.
Historique complet, protégé contre les plantages
Chargez l’historique disponible des discussions activées avec des fonctions de pause et de reprise. Le message, sa position dans le fichier et la position du curseur sont enregistrés ensemble ; ainsi, un redémarrage ne répète rien et ne perd rien.
Interrogez les archives
Recherche locale en priorité. L’IA, facultative, désactivée par défaut et locale via Ollama ou un fournisseur de votre choix, fournit des extraits que vous pouvez ouvrir dans le journal.
MCP en lecture seule
Connectez un client d’analyse aux espaces de travail et discussions choisis. Treize outils en lecture seule avec expiration et révocation, allant de la recherche classée aux publications épinglées et aux aperçus d’images vérifiées ; l’MCP ne peut ni envoyer de messages ni accéder au journal.
OCR et transcription en local
Lecture des images et des messages vocaux dans un worker local isolé. Les originaux et leurs hachages restent inchangés ; le texte reconnu est marqué comme provenant d’un traitement automatique.
Plusieurs comptes, un seul panneau
Un nombre illimité d’espaces de travail, chacun disposant de sa propre session, de son journal, de sa clé de signature et de son chemin d’accès. Regroupez des comptes pour partager des paramètres et importer des fichiers de session en masse.
Partager sans les clés
Accordez à un examinateur l’accès à une conversation ou à un analyste des droits d’exportation : jetons personnels, dix autorisations, date d’expiration, limites d’IP et sessions révocables.
Itinéraires que vous contrôlez
SOCKS5, HTTP CONNECT, MTProxy ou WARP et WireGuard portables par espace de travail, avec un pool MTProxy automatique provenant de quatre sources publiques. Le mode « Hide IP » attend un proxy au lieu de se rabattre sur une connexion directe.
Alertes et webhooks
Alertes de problèmes et modifications des discussions via Apprise, webhooks signés HMAC avec tentatives de réessai et exemple n8n. Les extraits de messages sont désactivés par défaut.
Copie hors site chiffrée
Le journal, les fichiers, les points de contrôle et les exportations de discussions sont chiffrés à l’aide de l’algorithme AES-256-GCM sur votre machine avant d’être transférés vers un stockage compatible S3, avec la fonctionnalité Object Lock lorsque le compartiment le prend en charge. Lors d’une restauration, les fichiers ne sont publiés qu’après vérification, et les fichiers plus anciens ne sont supprimés du disque qu’après une relecture vérifiée.
Journal et médiasAES-256-GCMStockage S3
L'intégralité de votre compte, signée
Exportez toutes vos conversations via Telegram Takeout, en les filtrant par conversation, expéditeur, expression, date et média. Chaque page est accompagnée d’un reçu signé, ce qui permet de reprendre une exportation interrompue sans perdre la preuve de celle-ci.
Une copie à partager avec un avocat
Créez une version dérivée signée d’une exportation : pseudonymisez tout le monde ou uniquement les personnes extérieures, et masquez les noms, les liens, les e-mails et les numéros de téléphone. L’original reste privé et inchangé.
Enregistreurs indépendants
Ajoutez un enregistreur Chromium qui sauvegarde les fichiers PNG, MHTML et le texte affiché d’un onglet, ou un enregistreur de base de données AyuGram. Chacun fonctionne de manière indépendante, avec sa propre clé, sa propre chaîne et ses propres points de contrôle.
Vitrine publique
Publiez une page en lecture seule regroupant jusqu’à 64 canaux publics issus de 16 espaces de travail, avec les modifications et le texte supprimé. Les visiteurs téléchargent le point de contrôle signé et une preuve de cohérence.
Huit façons de se connecter
Par téléphone, code QR ou clé d’authentification brute (Auth Key), ou en important une session Telethon ou Pyrogram, un dossier tdata de Telegram Desktop, une StringSession ou un fichier JSON de compte. Les fichiers sont reconnus en fonction de leur contenu.
Vérification du code
Comparez le programme installé avec n’importe quel commit GitHub, fichier par fichier. Les fichiers modifiés, supplémentaires et manquants sont répertoriés, et le résultat est enregistré dans le journal.
06Mode enquête
Chaque étape de la conversation est consignée.
Ouvrez un enregistrement pour une conversation et chaque étape s’enregistre automatiquement : ce que vous avez envoyé, ce que vous avez reçu et le temps que cela a pris, les modifications, les suppressions, les pages ouvertes dans le navigateur isolé, les recherches et les notes. Chaque étape mentionne son numéro d’enregistrement et son code SHA-SHA-256, et la validation du document le signe.
Un dossier BagIt contient le rapport, les diapositives, la page de vérification, l’original signé, les fichiers et les indicateurs, ainsi qu’un dossier judiciaire prêt à être examiné.
Certificat d’authenticité conforme à la Rule 902(13)/(14)
Index des pièces à conviction : chaque fichier cité avec son hachage, au format CSV et HTML
Annexe pour les demandes officielles : identifiants, noms d’utilisateur au fil du temps et étiquettes de Telegram
Registre des activités d’infiltration : identités fictives, autorisations et chaque message sortant
Sous-titres WebVTT et SRT qui accompagnent chaque étape de l’enregistrement d’écran
Guide juridictionnel pour 25 pays, avec des sources civiles et pénales et les étapes suivantes
Fiches des cibles
Un instantané du bot, de la personne, du canal ou du groupe : chaque @nom d’utilisateur, l’ID numérique, les étiquettes SCAM, FAKE et VERIFIED de Telegram, la biographie, les commandes du bot et la photo. L’instantané suivant répertorie les modifications apportées ; ainsi, un changement de nom d’utilisateur en cours d’affaire est consigné.
Plans de conversation
Définissez ce qu’une conversation doit apporter : le circuit de paiement, l’infrastructure, les personnes qui en sont à l’origine. Les objectifs sont validés par les enregistrements du journal qui les prouvent, et les messages préparés correspondent à ce qui a été réellement envoyé.
Leur rythme et leur style
Délais de réponse, heures d’activité par jour de la semaine dans votre fuseau horaire, silences les plus longs et style d’écriture : alphabet, longueur des messages, emojis, mots préférés. Toutes ces informations sont extraites des horodatages propres à Telegram.
Brouillons et traduction
Une fois le fournisseur d’IA configuré, rédigez votre prochain message dans le style de « l’autre partie » ou traduisez ses messages en les affichant sous le message d’origine. Vous pouvez consulter la requête exacte, le modèle et le point de terminaison avant toute envoi, et chaque génération est consignée dans un journal.
Listes de surveillance
Mots, schémas, portefeuilles, @noms d’utilisateur, identifiants, domaines, numéros de téléphone et liens, mis en correspondance dans le texte, les modifications, les cibles de liens cachés, les boutons de bots, les codes d’images et le texte reconnu. Une adresse TON est prise en compte quelle que soit son orthographe, et un sous-domaine est considéré comme son domaine.
Surveillance en ligne
Vérification des comptes surveillés toutes les 1 à 60 minutes en une seule requête groupée. La surveillance suit l’ID numérique malgré les changements de nom et établit un tableau des moments où chaque compte est en ligne.
Codes de paiement dans les images
Les codes QRs dans les images enregistrées deviennent un portefeuille, un montant et un jeton liés à leur message. Les adresses EVM doivent respecter la norme EIP-55, les adresses XRP Ledger leur somme de contrôle, et les adresses TON se réduisent à une forme brute.
Traces d’enregistrement
Les messages vidéo « ronds » et les messages vocaux portent le nom du logiciel qui les a encodés, et Telegram enregistre la date et l'heure de mise en ligne de chaque fichier. Un clip mis en ligne plus de deux minutes avant le message le présentant comme étant en direct est signalé à la seconde près.
Identité d’emprunt et habilitation
Enregistrez les identités et les autorisations avec le numéro de référence, l’autorité émettrice, la durée de validité et les discussions concernées. Le registre des activités sous couverture répertorie chaque message envoyé avec son opérateur et signale tout élément ne relevant pas d’une autorisation.
Vérification de l’exposition du compte
Gérez le nom, le nom d'utilisateur, la photo et les treize paramètres de confidentialité de votre propre compte, celui que vous utilisez pour mener vos enquêtes, depuis le panneau de configuration. Le contrôle d'exposition signale chaque paramètre plus permissif que recommandé, y compris les appels peer-to-peer susceptibles de révéler une adresse IP.
Contenu sensible, scellé
Les étiquettes de masquage « 18+ », « violence » et « données personnelles » dissimulent le contenu sans le supprimer. Il est scellé à l’aide de l’AES-256-GCM et les clés sont transmises séparément, de sorte que la copie destinée au tribunal reste complète.
07Discussions secrètes
Discussions secrètes, elles aussi consignées.
Lancez une discussion secrète depuis TgWitness ou acceptez-en une sur cette plateforme, et l’espace de travail devient son point d’extrémité. Chaque message, fichier, modification du minuteur et notification de suppression est consigné dans le même journal signé que le reste, et le texte enregistré avant une suppression reste lisible.
Les fichiers sont déchiffrés, stockés selon l’algorithme SHA-256 avec un accusé de réception signé et sont inclus dans l’exportation des preuves.
L'espace de travail n'envoie aucune notification de lecture, de saisie ou de capture d'écran.
Les clés et les compteurs sont conservés dans le coffre-fort de l’espace de travail. Le module est activé par compte, et les demandes attendent votre acceptation, sauf si l’acceptation automatique est activée.
Dans les discussions ordinaires, les photos, vidéos, messages vocaux et fichiers à durée limitée ou à visionnage unique sont placés dans leur propre file d’attente prioritaire, chacun avec un résultat signé indiquant s’ils ont été enregistrés ou s’ils ne sont pas disponibles.
@swap_deskDiscussion secrète fictive · acceptée dans TgWitness
Demande acceptée
TgWitness devient le point de terminaison récepteur.
Message reçu
Pay 500 USDT to TR3m…k81D now
Fichier reçu
receipt.jpg
Déchiffré et enregistré par SHA-256 · reçu signé
Minuterie réglée sur 30 secondes
Enregistré comme une action distincte.
Avis de suppression
Supprimé de la conversation. Le message et le fichier restent dans votre journal.
secret_chat.messagesecret_chat.file Ed25519
Exemple fictif
08Recherche et analyse
Recherchez tout. Découvrez ce qui manque.
La recherche classée fournit des réponses parmi un million de messages en quelques millisecondes, dans la langue dans laquelle ils ont été rédigés. Autour de cela : les chaînes que Telegram relie entre elles, les adresses derrière les mini-applications, les modifications discrètes apportées à une conversation et les numéros de messages qui ne sont jamais arrivés.
Recherche tenant compte des formes des mots
Formes de mots russes et ukrainiens, racines anglaises, expressions chinoises et japonaises sans espaces, expressions exactes, portefeuilles, numéros de téléphone, noms d’utilisateur @ et domaines cachés derrière des liens et des boutons. Les résultats sont classés selon l’algorithme BM25, l’index est lié au dernier hachage du journal, et le texte reconnu dans les images et les messages vocaux y est ajouté en mémoire.
переводпереводом · переводы
transfertransfers · transferred
转账请转账到这个地址
payout-desk.examplehidden link · bot button
Ligne de commande
tgwitness search, context, messages, stats et export avec une sortie JSON et des codes de sortie stables, sur un espace de travail arrêté ou via une connexion limitée et révocable au panneau en cours d’exécution.
Chaînes similaires
Parcourez les suggestions de canaux similaires de Telegram, allant de 50 canaux de départ à pas moins de 2 000 résultats, filtrées par nombre d’abonnés. Chaque suggestion est consignée, et le graphe conserve les indicateurs SCAM, FAKE et VERIFIED de Telegram sur chaque nœud.
Inspection des mini-applications
Répertoriez les boutons de mini-applications enregistrés dans une conversation et récupérez une page via l’itinéraire de l’espace de travail. Chaque adresse référencée, chaque hébergeur tiers et chaque WebSocket devient un indicateur dans les rapports.
Instantanés de l’état d’une discussion
Titre, description, nombres de membres et de messages, messages épinglés, administrateurs avec leurs droits et leurs cadeaux, enregistrés à intervalles réguliers sous forme d’instantanés signés avec les différences. Un désépinglage silencieux ou une modification des droits s’affiche.
Numéros de messages manquants
Numéros attribués par Telegram que le collecteur n’a jamais vus, par chaîne et supergroupe ainsi que dans les discussions privées, répertoriés entre leurs observations adjacentes dans les rapports, le vérificateur et le fichier coverage.json.
Schémas d’activité
Messages par heure et par jour de la semaine, jours de pointe, proportions de modifications et de suppressions, principaux expéditeurs, domaines et @identifiants, ainsi qu’une chronologie des noms, de l’appartenance et de l’activité de chaque participant.
Indicateurs d’anomalies
Les rapports signalent les jours marqués par une vague inhabituelle de nouveaux contributeurs et présentent, mois par mois, des graphiques sur les adhésions et les départs des membres, ainsi que sur les messages épinglés et désépinglés. Chaque indicateur précise sa méthode et sa version.
Carte du système
Une carte en temps réel de l’accès au panneau de contrôle, des chemins d’accès aux comptes, des cibles Telegram, du stockage, des clés et des services externes, actualisée toutes les cinq secondes, accompagnée des dernières observations du réseau.
09Mesures
Des millions d'enregistrements. Chaque archive est vérifiée.
Mesuré sur des sources Telegram réelles et publié avec la date, la révision, la méthode et les hachages d'Telegram de chaque exécution.
3,598,381
enregistrements dans 48 archives vérifiées
50 sources publiques, 40 espaces de travail de comptes sur deux serveurs, texte et métadonnées.
687.5
enregistrements d'historique par seconde
Huit comptes ont lu 768 007 enregistrements en 1 117 secondes, temps d’attente de Telegram compris.
160.5
messages par seconde dans une nouvelle exportation
Deux nouvelles exportations, 56 329 messages via WARP, avec deux comptes chacune ; 141,8 par seconde, conditionnement compris.
48/48
archives vérifiées par rapport aux clés fixes
Pas d’identifiants en double ni de plages incomplètes. Dix parcours complets et indépendants des IDs qui ont été validés.
1,000,000
messages de test, recherche effectuée localement
Index créé en 71 secondes ; temps de requête médian compris entre 9 et 190 ms sur 200 conversations.
1,610,818
entrées de journal sur un seul serveur en service
900 232 nouveaux messages, 80 683 modifications et 400 536 avis de suppression répartis sur dix espaces de travail.
Rapide, avec la preuve intacte.
Plusieurs comptes, un plan signé
Une exportation distribuée divise l’historique en plages d’IDs signées réparties entre les comptes. Chaque compte conserve une requête en cours de traitement et ses propres délais d’attente.
Points de contrôle au sein de chaque plage
Les messages sont signés par lots de 100 à mesure qu’ils arrivent. Une série interrompue reprend après son préfixe vérifié, sur le même compte.
Plages clairsemées, moins de requêtes
Les plages clairsemées d’identifiants de messages sont lues par lots pouvant contenir jusqu’à 100 000 identifiants, tandis que la portée signée continue de répertorier tous les IDs prévus.
Attentes respectées jusqu’au bout
Lorsque Telegram demande à un compte de patienter, le délai complet est conservé et subsiste après un redémarrage.
Choisissez ce qui convient à chaque situation. Le panneau indique combien de ses 18 couches de protection sont activées, et chaque couche manquante ouvre son propre formulaire de configuration. L’enregistrement et la signature sont identiques dans tous les modes.
Easy
Surveiller une conversation et en conserver une copie
Les discussions, le journal et les exportations de discussions. La signature s'effectue en arrière-plan.
Signed
Rapports destinés à une plateforme, un hébergeur ou un service de signalement d’abus
Une archive signée, un journal de contrôle, des points de contrôle et un extrait de transfert.
Witnessed
Cas où quelqu’un pourrait prétendre que l’enregistrement a été modifié
Un témoin indépendant publie des en-têtes de journal signés.
Court-ready
Des preuves pour un avocat, la police ou un tribunal
Horodatages, une copie cryptée hors site et les détails de l’affaire dans des rapports.
GitHub-verified
Des enregistrements dont le logiciel doit pouvoir être vérifié par tout le monde
Une vérification du code et une capture via GitHub Actions.
Mossad
Des affaires à enjeux élevés contre un adversaire disposant de moyens financiers importants
Un serveur sécurisé fonctionnant 24 h/24 et 7 j/7, une adresse IP masquée et les 18 couches.
18/18couches activées en mode Mossad
Chaque enregistrement est signé et chaîné
Un reçu d’exécution signé
Pièces jointes enregistrées avec SHA-256
Points de contrôle signés
Nouvelles vérifications
Alertes de problème
Accès témoin en lecture seule
Un témoin effectuant une vérification selon un calendrier défini
Horodatages RFC 3161
Preuves OpenTimestamps
Un dernier horodatage vérifié
Une copie chiffrée hors site
Détails du dossier dans les rapports
Vérification de la correspondance du code
Telegram ne voit jamais l’IP de cette machine
Requêtes externes via un proxy
Object Lock sur la copie
Un serveur scellé contenant les enregistrements du fournisseur
11 Vérification
Sept vérifications. Chacune répond à une question.
Activez les vérifications nécessaires au dossier. Chaque niveau est vérifié séparément.
Enregistrement
Comment
Une chaîne SHA-256 et une signature Ed25519 sur chaque événement. Le premier maillon commence par 64 zéros.
Un tiers vérifie
Ordre et signatures sous la clé collectrice épinglée.
Un hôte distinct doté d’un point de terminaison en lecture seule à portée limitée, d’un défi renouvelé à chaque fois, de sa propre clé et de son propre journal, et de messages TGW1 signés dans un canal Telegram.
Un tiers vérifie
Les heads précédemment acceptés, avec les statuts « ok », « key_changed », « rollback », « fork », « invalid » et « no_response ».
Une copie dans un stockage compatible S3, chiffrée avec l’AES-256-GCM avant le téléchargement, avec Object Lock lorsque le compartiment le prend en charge.
Un tiers vérifie
Une restauration ne publie les fichiers qu’après vérification du journal, des points de contrôle et des supports conservés.
De « fais-moi confiance » à « vérifie par toi-même ».
Chaque niveau élimine une personne de la liste de celles en qui le destinataire doit avoir confiance. Au sommet, la capture s’exécute hors de portée de l’opérateur, et GitHub ou le processeur Intel s’en porte garant.
Niveau 0 · Aucune garantie
Exportation depuis Telegram ou capture d’écran
Vous faites confiance
Celui qui détient le fichier.
Le destinataire vérifie
Rien. Les octets peuvent changer sans laisser de trace.
Niveau 1 · Auto-certifié
TgWitness sur votre propre machine
Vous faites confiance
L’opérateur et l’ordinateur ou le serveur qu’il contrôle.
Le destinataire vérifie
Qu’aucun enregistrement n’ait été modifié après la signature, ainsi que l’ordre, les lacunes et l’empreinte de la clé.
Niveau 2 · Enregistrements du fournisseur
Serveur cloud sécurisé
Vous faites confiance
Les journaux du fournisseur de services cloud et ceux de Cloudflare.
Le destinataire vérifie
Aucun accès entrant, aucune utilisation de la console ou du mode de secours, et le commit exact en cours d’exécution.
Niveau 3 · Capture certifiée Haute assurance
GitHub Actions ou Intel TDX
Vous faites confiance
La signature de GitHub ou le matériel d’Intel, ainsi que le code publié.
Le destinataire vérifie
Une attestation signée du code et de la machine, vérifiée par rapport à une racine publique. L’opérateur ne peut ni remplacer le code ni intervenir à l’intérieur de la machine à l’insu de quiconque.
Certifié par GitHub
Capture via GitHub Actions préversion
Forker le dépôt, exécuter un workflow, se connecter avec une nouvelle session Telegram et capturer une conversation. L’archive vous est renvoyée chiffrée avec votre clé, accompagnée d’une attestation GitHub que tout le monde peut vérifier.
Le collecteur est le code en amont associé à un SHA de commit complet. Les fichiers, caches et artefacts de votre fork ne sont jamais exécutés.
Une nouvelle connexion à Telegram uniquement. Le workflow n’utilise aucune importation de session, aucun fichier préparé ni aucun hachage à signer, et le panneau ne comporte aucune route d’importation ni aucun point de terminaison de signature.
GitHub signe une attestation liant le fichier ZIP contenant la preuve exacte au workflow approuvé, au commit du collecteur et à un runner hébergé par GitHub. Tout signataire différent est rejeté.
Seuls les paquets chiffrés quittent le runner (RSA-OAEP et AES-256-GCM). Votre clé privée reste dans votre navigateur ou dans un fichier.
Le collecteur fonctionne 24 heures sur 24 au sein d’une machine virtuelle confidentielle Intel TDX. Le processeur signe ce que la machine a démarré, et le vérificateur vérifie lui-même cette signature au lieu de se fier aux déclarations du fournisseur.
L’hébergeur et le personnel de Phala ne peuvent pas lire la mémoire du collecteur.
Chaque attestation est vérifiée par rapport à la racine Intel fixée et aux listes de révocation d’Intel. Les machines pouvant être déboguées ou migrées sont refusées.
L’App-Compose mesuré doit correspondre, octet par octet, à ce que le commit déployé génère : les sources sont verrouillées par hachage, les images par digest, aucun autre code.
Chaque démarrage du collecteur consigné dans le journal est accompagné de sa propre attestation. Une modification de la composition après le déploiement entraîne l’échec du rapport.
Déployez le collecteur via l’API du fournisseur sans aucune règle de pare-feu entrante et avec un SSH masqué dès le premier démarrage, accessible uniquement via un tunnel Cloudflare. Un vérificateur disposant de jetons en lecture seule vérifie les enregistrements du fournisseur et de Cloudflare eux-mêmes, plutôt que de se fier à la parole de l’opérateur.
Toutes les quelques minutes, un processus distinct, idéalement sur un serveur géré par un tiers, récupère l’en-tête du journal signé par le collecteur, signe ce qu’il a observé avec sa propre clé et le publie sur un canal Telegram ou Discord. Une page de preuve peut surveiller jusqu’à 32 espaces de travail. Toute réécriture ou suppression ultérieure du journal devient alors détectable.
Conçu pour les dossiers sur lesquels nous travaillons.
Les chaînes d’escroquerie échangent des informations de paiement, les équipes suppriment les messages dès qu’elles attirent l’attention, les boutiques fonctionnent grâce à des bots. Situations fictives tirées du guide du projet ; commencez à collecter les données avant le moment décisif.
Mode
Discussions sélectionnées avec messages, modifications et suppressions.
Vous obtenez
Chaque version observée du message et de ses pièces jointes, identifiée par son hachage.
Vérifié avec
Le fichier ZIP signé, un point de contrôle conservé et un horodatage vérifié.
Mode
Un dossier Telegram ou l’intégralité du compte, tous types d’événements.
Vous obtenez
Fichiers originaux sauvegardés, notifications de suppression et couverture avec ses lacunes.
Vérifié avec
Le fichier ZIP signé et un journal de témoin indépendant.
Mode
Le préréglage « Enquête » : boutons, aperçus de liens et lancement explicite du bot.
Vous obtenez
Reçus d’interaction signés, rappels renvoyés et profils enregistrés.
Vérifié avec
Le fichier ZIP signé ; chaque dossier est vérifié par rapport à celui-ci.
Mode
N'importe quelle portée, avec les métadonnées observées de l'expéditeur et du profil.
Vous obtenez
Historique des noms et des noms d’utilisateur par ID numérique, liens « également dans » et prospects extraits.
Vérifié avec
JSON du dossier vérifié par rapport au ZIP signé.
14 Choses à savoir
Avant de connecter un compte.
Chaque discussion que le compte peut ouvrir
Y compris les groupes et canaux privés, sans qu’aucun nom d’utilisateur public ne soit nécessaire. TgWitness ne rejoint jamais de discussions de son propre chef.
Commencez avant le moment décisif
Tout est conservé dès le début de la collecte, ainsi que l'historique que Telegram continue de restituer. Les discussions secrètes sont conservées dès que TgWitness les lance ou les accepte.
Les lacunes sont répertoriées, elles ne sont pas masquées
Un redémarrage demande à Telegram les mises à jour manquantes, et le fichier coverage.json répertorie toutes les lacunes connues.
Utilisez un compte dédié
Telegram peut restreindre n’importe quel compte en raison du volume de requêtes, quel que soit le client. Utilisez un compte créé spécialement à cet effet.
« Ce logiciel n’est pas du côté de son opérateur. Il est du côté de la conservation des données telles qu’elles étaient — concernant toutes les personnes qui y figurent, y compris celles qui les ont collectées. »
Extrait du fichier README de TgWitness
15Installation
Votre premier espace de travail en quelques minutes.
Python est inclus. Exécutez la même commande ultérieurement pour effectuer la mise à jour. Ouvrez ensuite 127.0.0.1:8787 et connectez-vous avec votre jeton de panneau.
Vous n’avez pas de terminal sous la main ? Chaque exportation signée contient également VERIFY.cmd et VERIFY.sh, qui expliquent le résultat en langage clair dans 25 langues.
16Questions
Avant de commencer.
TgWitness est-il gratuit ?
Oui. Il s’agit d’un logiciel open source sous licence MIT, qui fonctionne sur votre propre ordinateur ou serveur. Les options supplémentaires telles que les serveurs cloud, le stockage S3 ou les fournisseurs d’IA sont facturées par leurs prestataires respectifs.
Cette page ou la démo se connecte-t-elle à Telegram ?
Non. Cette page et la démo en ligne utilisent des données fictives. L’application s’exécute sur votre ordinateur, et c’est là que s’effectue la connexion à Telegram.
Peut-il récupérer les messages supprimés avant que je ne commence ?
Non. Il conserve tout ce que le compte enregistre à partir du moment où la collecte commence, ainsi que l’historique que Telegram continue de fournir. Commencez la collecte avant qu’il ne soit trop tard.
Est-ce que cela fonctionne avec les groupes et les chaînes privés ?
Oui, si le compte connecté en est déjà membre. Une source privée n'a pas besoin de nom d'utilisateur public. TgWitness ne rejoint pas les discussions de son propre chef et ne contourne pas l'autorisation de participation.
Peut-il enregistrer les discussions secrètes ?
Oui, celles que TgWitness initie ou accepte. Activez le module « Discussions secrètes » pour un compte, et chaque message, fichier, modification de la minuterie et notification de suppression dans ces discussions sera consigné dans le journal signé. Les discussions secrètes ouvertes sur un autre appareil conservent leurs clés sur cet appareil.
Où mes données sont-elles stockées ?
Sur votre ordinateur ou votre serveur. Les sessions, les clés d’API et la clé de signature sont chiffrées au repos ; conservez l’archive sur un disque chiffré. Le panneau ne charge aucune police externe, aucun outil d’analyse ni aucune ressource CDN.
Quelle est sa vitesse ?
Le 6 novembre 2026, huit comptes ont lu 768 007 enregistrements d'historique en 1 117 secondes, soit environ 687 par seconde, temps d'attente imposés par Telegram compris. Sur 50 sources publiques, 48 archives vérifiées contenaient 3 598 381 enregistrements.
Un tribunal acceptera-t-il une exportation vérifiée ?
C’est au tribunal d’en décider. TgWitness permet à quiconque, y compris la partie adverse, de vérifier lui-même l’historique sans avoir à se fier à la personne qui l’a collecté.
Qu’apportent les modes GitHub Actions et Phala ?
Ils éliminent l’opérateur du processus de capture. Le code est verrouillé, la machine est certifiée par GitHub ou par le processeur Intel, et le destinataire vérifie les deux sans avoir à faire confiance à la personne qui l’a exécuté.
Quelles langues prend-il en charge ?
Le panneau est disponible en 25 langues et les guides en 26.
Commencez par explorer. Connectez-vous lorsque vous êtes prêt.
Parcourez le cas fictif dans votre navigateur, puis configurez un espace de travail sur votre propre ordinateur.