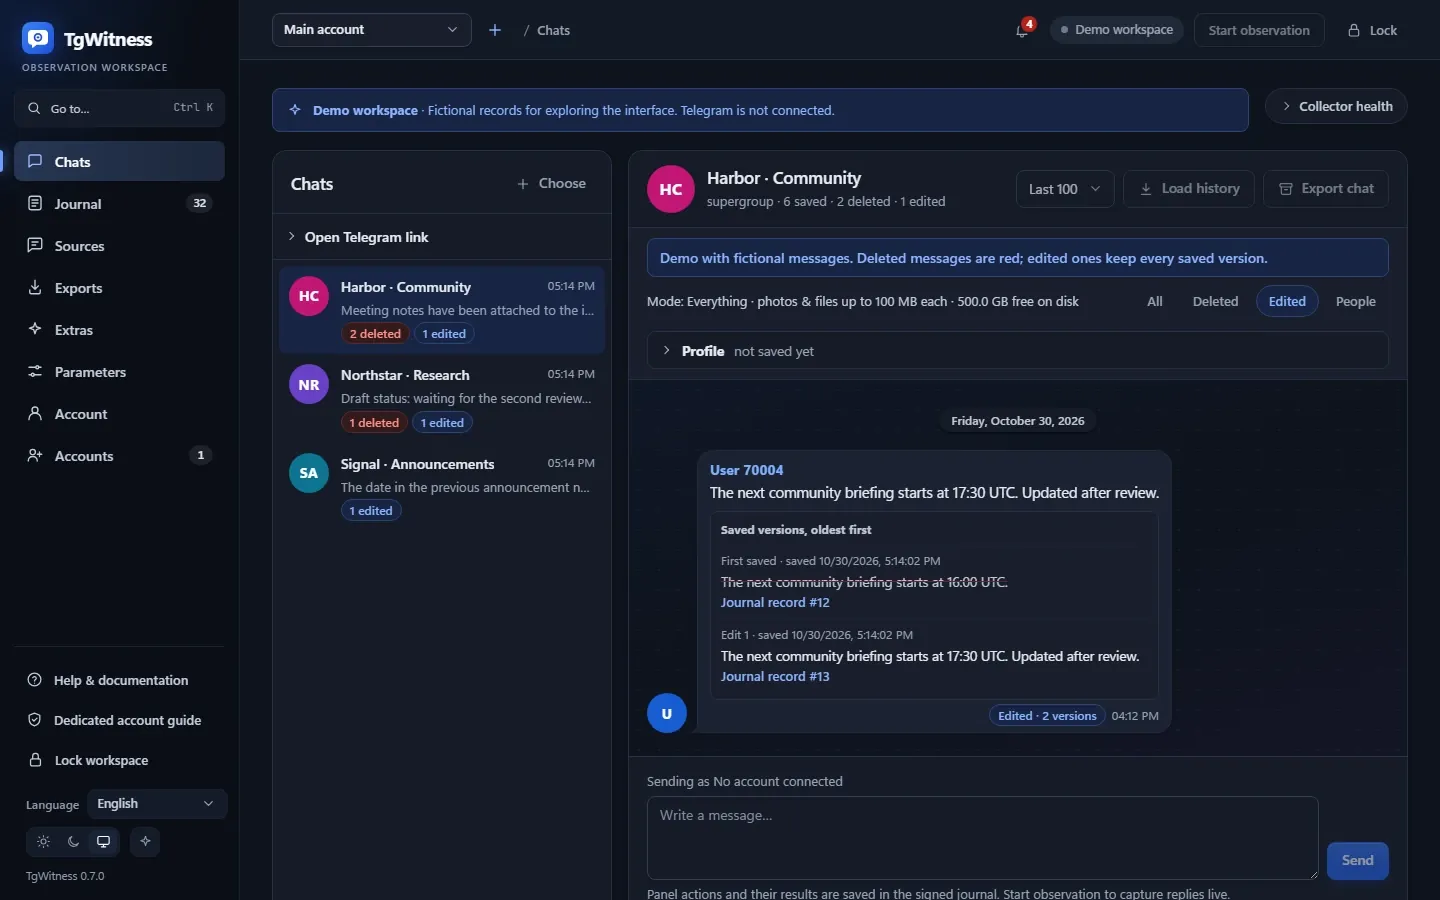
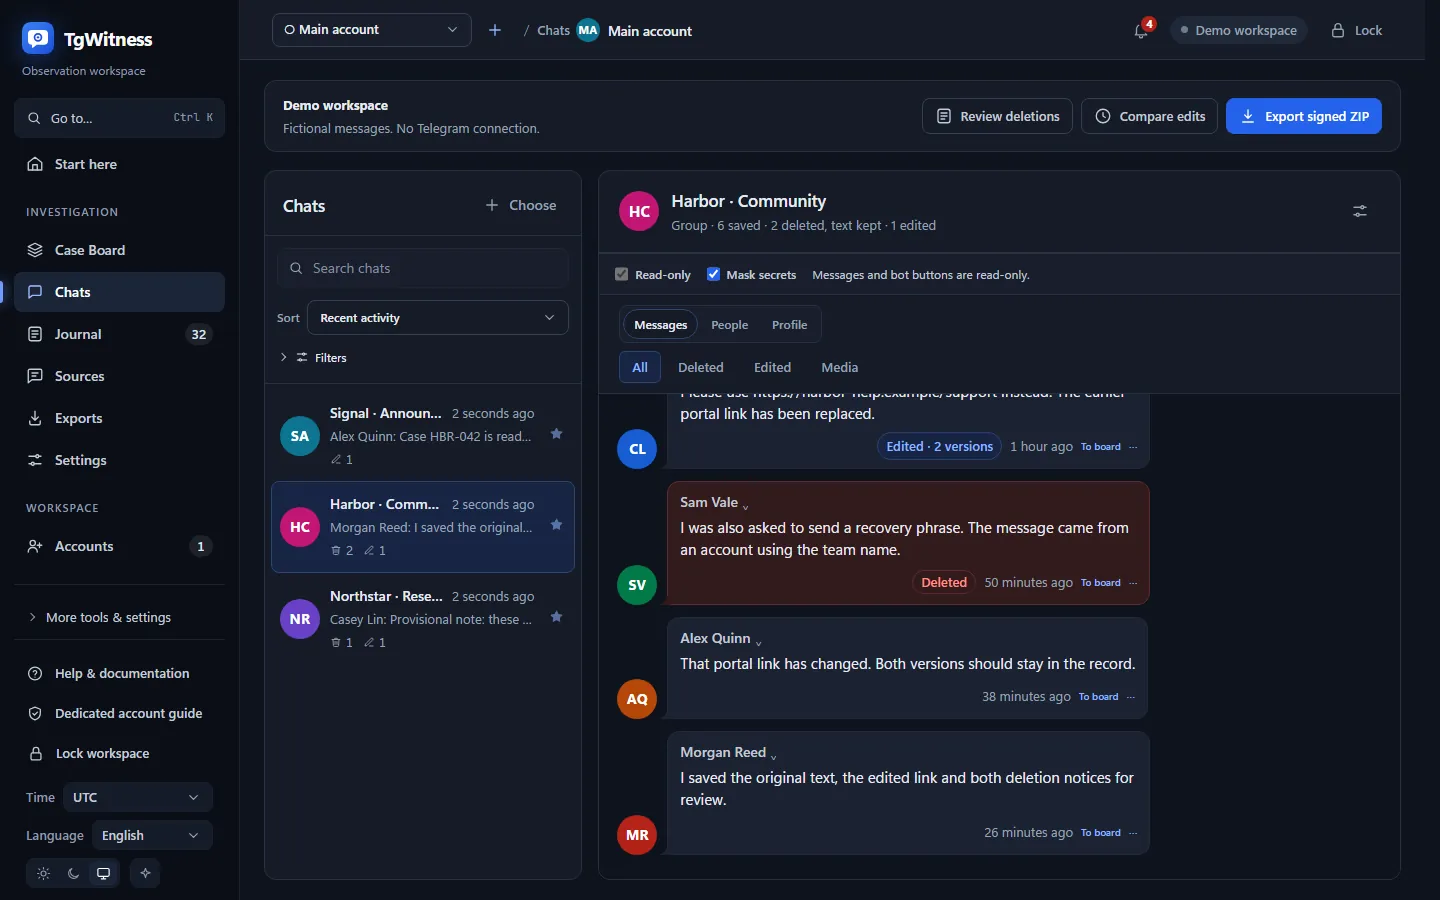
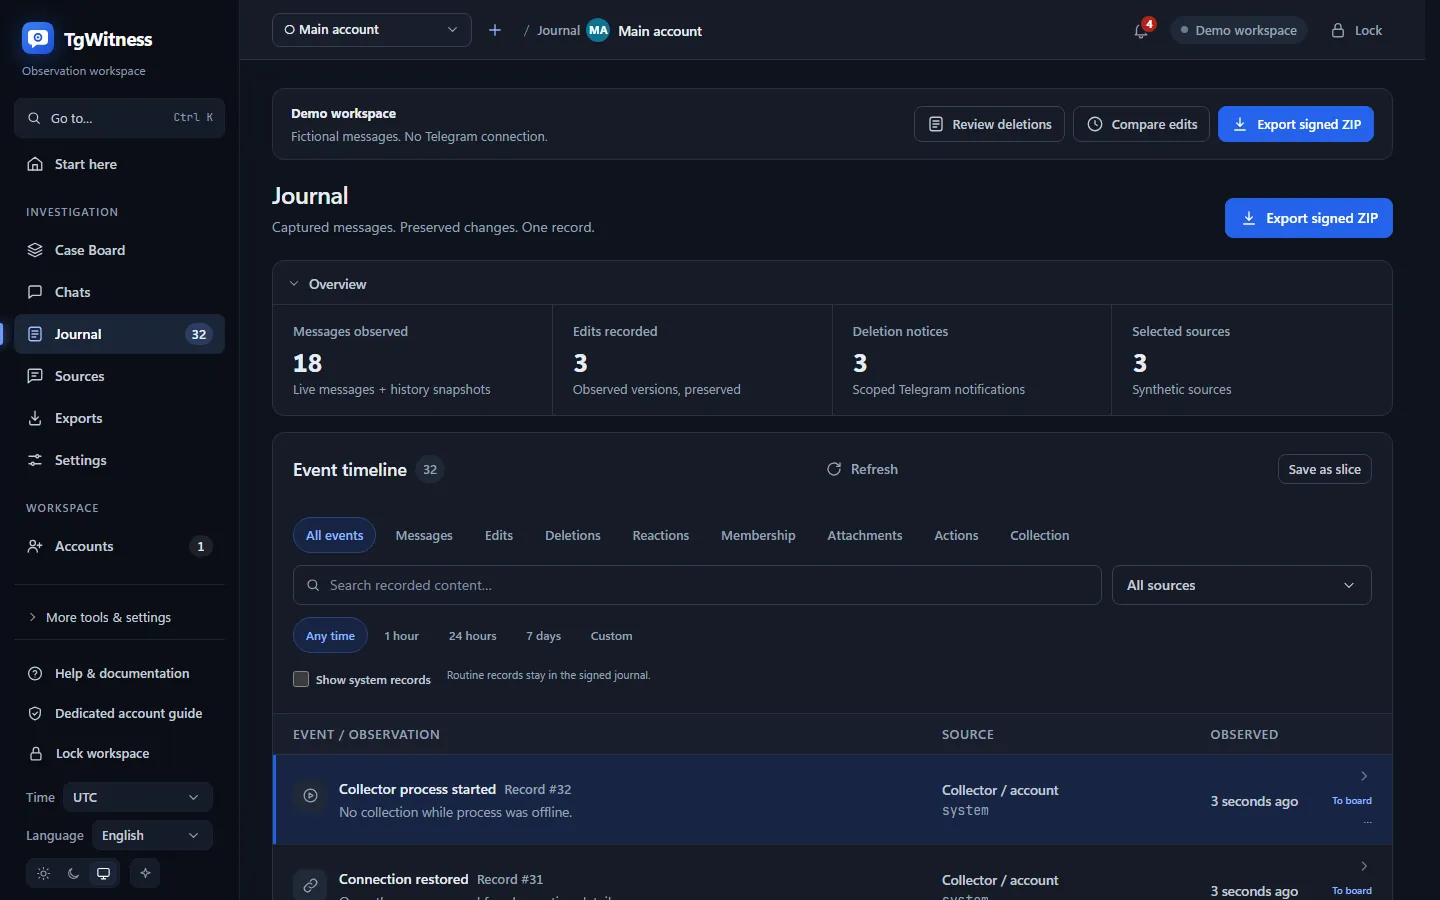
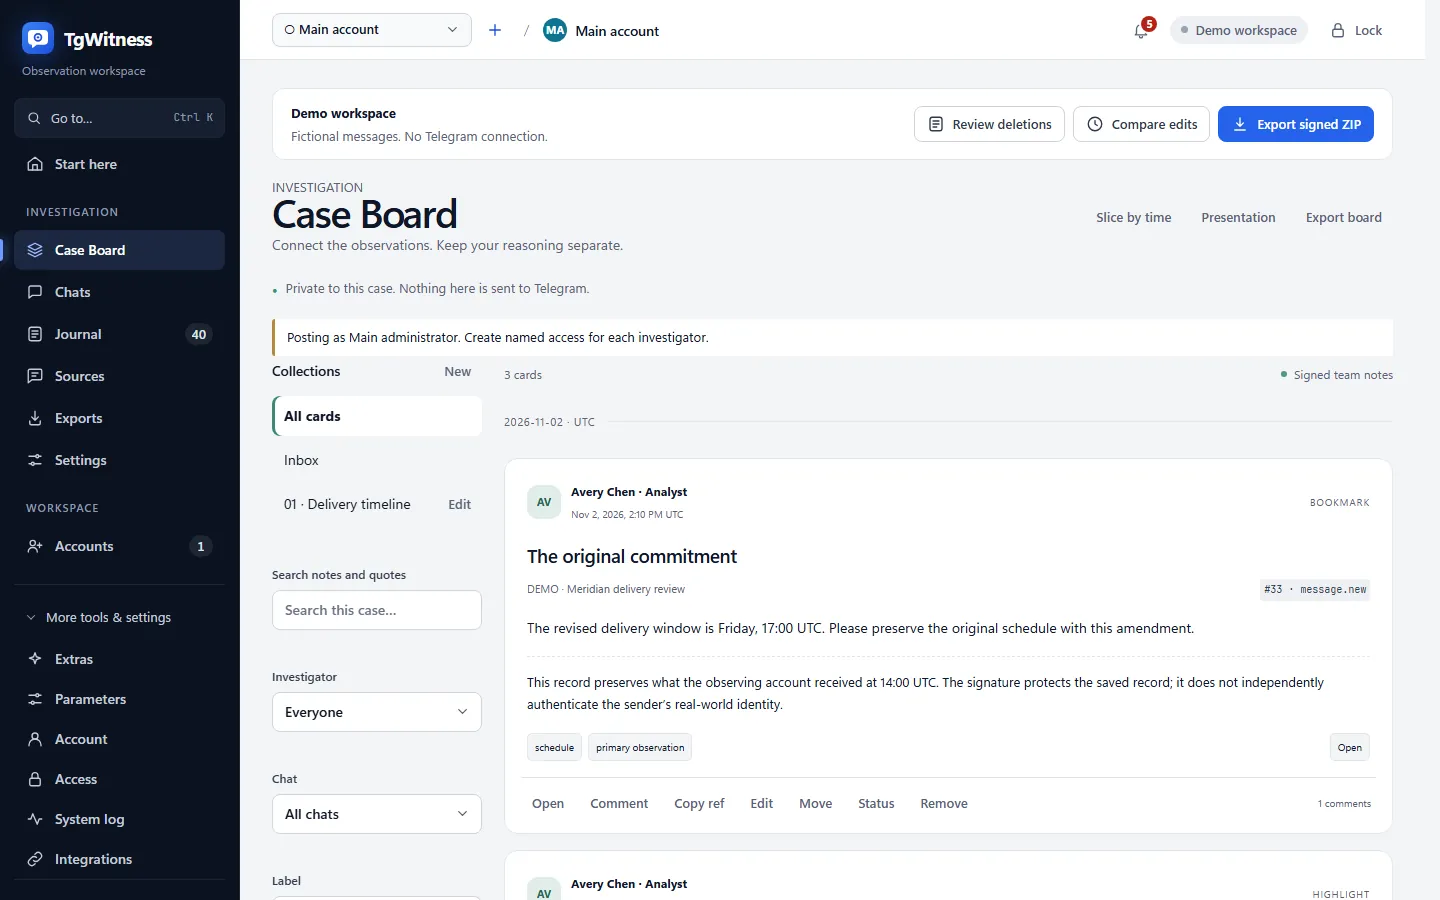
Własna funkcja eksportu Telegrama udostępnia plik, który każdy może edytować. TgWitness przechowuje każdą wiadomość, każdą edycję oraz treść każdego usuniętego wpisu w podpisanym dzienniku, może udowodnić, kiedy i gdzie zostały zarejestrowane, a także udostępnia je wraz z narzędziem weryfikacyjnym, które każdy może uruchomić.
Demo działa w przeglądarce z fikcyjnymi danymi. Nie wymaga logowania do Telegrama.
Windows · macOS · Linux · Docker
25 języków interfejsu
Działa na Twoim komputerze
Potwierdzone przechwycenie: GitHub · Intel TDX
Historia jednej wiadomości#0042
P
Payout · AnnouncementsFikcyjny kanał · wiadomość nr 42
Zauważono wiadomość
Send USDT (TRC-20) to TQ7x…9fA2
Edycja zachowana
Send USDT (TRC-20) to TR3m…k81D
Poprzednia wersja zachowana · wpis w dzienniku 13
Powiadomienie o usunięciu
Usunięto z Telegrama. Zarchiwizowany tekst pozostaje w dzienniku.
h₁3f9a…h₂81c4…h₃e07d… Ed25519
Wpis znika. Zachowana historia pozostaje.
Przykład fikcyjny
Łańcuch skrótów SHA-256Ed25519 na każdym rekordzieZapisane wersje edycjiZachowany usunięty tekstSygnatury czasowe RFC 3161OpenTimestampsNiezależny świadekZbieranie poświadczone przez GitHubPoświadczenie Intel TDXKopia zewnętrzna z AES-256-GCMMCP tylko do odczytuLokalne OCR i transkrypcjaPodpisane raporty w formatach HTML, PDF i JSONDostęp z ograniczonym zakresemTajne czatyTryb śledczyWyszukiwanie pełnotekstowePakiet dla sąduŁańcuch skrótów SHA-256Ed25519 na każdym rekordzieZapisane wersje edycjiZachowany usunięty tekstSygnatury czasowe RFC 3161OpenTimestampsNiezależny świadekZbieranie poświadczone przez GitHubPoświadczenie Intel TDXKopia zewnętrzna z AES-256-GCMMCP tylko do odczytuLokalne OCR i transkrypcjaPodpisane raporty w formatach HTML, PDF i JSONDostęp z ograniczonym zakresemTajne czatyTryb śledczyWyszukiwanie pełnotekstowePakiet dla sądu
18warstw ochrony
7kontroli
6trybów ochrony
8projektów raportów
8sposobów logowania
25języków interfejsu
01 Problem
Eksport z Telegrama niczego nie dowodzi. Nawet dla ciebie.
Otwórz plik eksportu w edytorze tekstu, zmień cyfrę 1 na 2 i zapisz. Nic nie zgłasza błędu, a nie ma z czym tego porównać. Telegram nie podpisuje wiadomości – ani w pliku eksportu, ani nigdzie indziej. Zrzuty ekranu i dzienniki usunięć mają tę samą słabość: kto posiada plik, ten ma kontrolę nad historią.
TgWitness podpisuje to, co widziało Twoje konto, łączy każdy zapis z poprzednim i dostarcza weryfikator wewnątrz archiwum. Osoba, która je otrzymuje, sprawdza zapis zamiast ufać temu, kto go zebrał.
Połączone. Każdy zapis zawiera skrót SHA-256 poprzedniego.
Podpisane. Każdy zapis ma swój własny podpis Ed25519.
Można to sprawdzić. Zweryfikuj to przy użyciu zaufanego odcisku klucza, bez serwera autora.
Lokalny eksperyment z algorytmem SHA-256Sprawdzanie…
Wypróbuj: zmień rekord 2
Rekord 1message.new
Send USDT (TRC-20) to TQ7x…9fA2
poprzedni
0000…0000
hash
…
Rekord 2message.edited
poprzedni
…
zapisany hash
…
przeliczony
…
Rekord 3message.deleted
Powiadomienie o usunięciu wiadomości nr 42
poprzedni
…
link
…
Ponownie obliczony hash zgadza się z zapisanym. Wszystkie trzy linki są zgodne.
Suma kontrolna jest obliczana w przeglądarce. Ten przykład sprawdza jedynie sumy kontrolne; prawdziwy weryfikator sprawdza również podpis Ed25519 w każdym zapisie względem zaufanego klucza.
Export Clinic · kontrolowany eksperyment · 3 listopada 2026 r.
Sprawdziliśmy to na oficjalnej aplikacji.
Pobierz aplikację Telegram Desktop, zaloguj się i wyeksportuj siedem testowych czatów. Następnie niewielki lokalny program pomocniczy modyfikuje wybrane pliki. Oficjalny klient pozostaje nienaruszony, a zmodyfikowany eksport wygląda jak każdy inny.
7czatów testowych: od czatu prywatnego po kanał publiczny
Hidden text remains selectable beneath the black rectangle.
JSON SHA-256d58d19814e1e07d5…
edytowano na dysku
Po zmianie lokalnej Zmienione
RESULT: PASS
All sensitive text has been permanently removed.
JSON SHA-25683a0a37eb7110d51…
result.json, wiadomość 1216 · czat testowy z eksperymentu
TgWitness podpisuje w chwili zbierania. W najpoważniejszych sprawach zbiera tam, gdzie nikt nie sięgnie do danych: w GitHub Actions albo wewnątrz maszyny Intel TDX. Zobacz poziomy zaufania
Własny eksport Telegrama to kopia dla wygody: ostatnia wersja tego, co jeszcze tam jest, w plikach, które każdy może edytować. TgWitness został stworzony z myślą o dowodach, od pierwszej obserwacji aż po przekazanie.
Czego potrzebujesz
Eksport z Telegram Desktop
VS TgWitness
Edytowana wiadomość
Tylko ostateczna wersja tekstu
Każda wersja, w kolejności
Usunięty post
Zniknęło z eksportu
Tekst i pliki zachowane, usunięcie zarejestrowane
Ktoś edytuje plik
Nikt nie zauważy
Jeden zmieniony bajt przerywa łańcuch
Podpis
Brak
Ed25519 w każdym rekordzie
Kto może to zweryfikować
Nikt
Każdy, w trybie offline, korzystając z narzędzia weryfikacyjnego znajdującego się w archiwum
Kiedy zostało zarejestrowane
Twoje słowo
Sygnatury czasowe RFC 3161 i Bitcoin
Gdzie zostało zarejestrowane
Twoje słowo
Poświadczone przez GitHub lub Intel TDX
Wycięte wiadomości lub cofnięty dziennik
Niezauważalne
Zauważone przez niezależnego świadka
Naciśnięte przyciski bota
Nie zarejestrowano
Podpisane potwierdzenie każdego naciśnięcia
Przetestowano na oficjalnym kliencie: narzędzie Export Clinic zmieniło 17 z 45 rekordów, a eksport nadal wyglądał jak każdy inny. Zobacz eksperyment
I wobec każdej typowej alternatywy.
Artefakt
Podpis na każdym zapisie
Czas zewnętrzny
Niezależny świadek
Poświadczone zbieranie
Zgłaszanie luk
Weryfikacja bez udziału autora
Ocena
Eksport z Telegram Desktop
Nie
Nie
Nie
Nie
Nie
Nie
0/6
Skrypt tworzenia migawek Telethon
Nie
Nie
Nie
Nie
Nie
Nie
0/6
Rejestrator usunięć (dziennik tekstowy)
Nie
Nie
Nie
Nie
Nie
Nie
0/6
Zrzuty ekranu lub archiwa stron
Nie
Nie
Nie
Nie
Nie
Nie
0/6
TgWitness
Tak
Tak
Tak
Tak
Tak
Tak
6/6
Porównanie w stanie dostarczonym. Skrypty i rejestratory różnią się w zależności od implementacji.
03 Jak to działa
Od rozmowy do akt sprawy.
TelegramKolektorPodpisany dziennikZIP z dowodamiWeryfikator
01
Połączenie
Zaloguj się za pomocą kodu telefonicznego lub kodu QR lub zaimportuj istniejącą sesję: Telegram Desktop, TData, Telethon, Pyrogram, StringSession lub klucz autoryzacyjny. Każde konto otrzymuje własną przestrzeń roboczą, sejf i klucz podpisujący.
02
Wybór zakresu
Wybrane czaty, folder w Telegramie lub całe konto. Tryb śledczy uwzględnia boty, prywatne czaty, Twoje własne działania oraz migawkę zawierającą 200 wiadomości z każdego nowo wykrytego źródła.
03
Obserwacja
Nowe wiadomości, edycje, usunięcia, reakcje i zmiany w składzie uczestników są zapisywane w dzienniku w miarę ich pojawiania się. Załączniki są zapisywane wraz z ich skrótem SHA-256 i liczbą bajtów.
04
Analiza
Przeszukuj wszystkie źródła, śledź osoby na podstawie numerycznego identyfikatora Telegrama (ID), przypinaj dowody do tablicy sprawy (Case Board) i twórz raporty w jednym z ośmiu szablonów.
05
Przekazanie
Wyeksportuj podpisany plik ZIP zawierający oryginalne pliki JSONL, CSV, HTML w trybie offline, zachowane pliki, podpisany manifest oraz narzędzie weryfikacyjne. Odbiorca sprawdza go bez konieczności korzystania z Twojego serwera.
04 Obszar roboczy
Każda zarejestrowana zmiana – dokładnie tam, gdzie jej potrzebujesz.
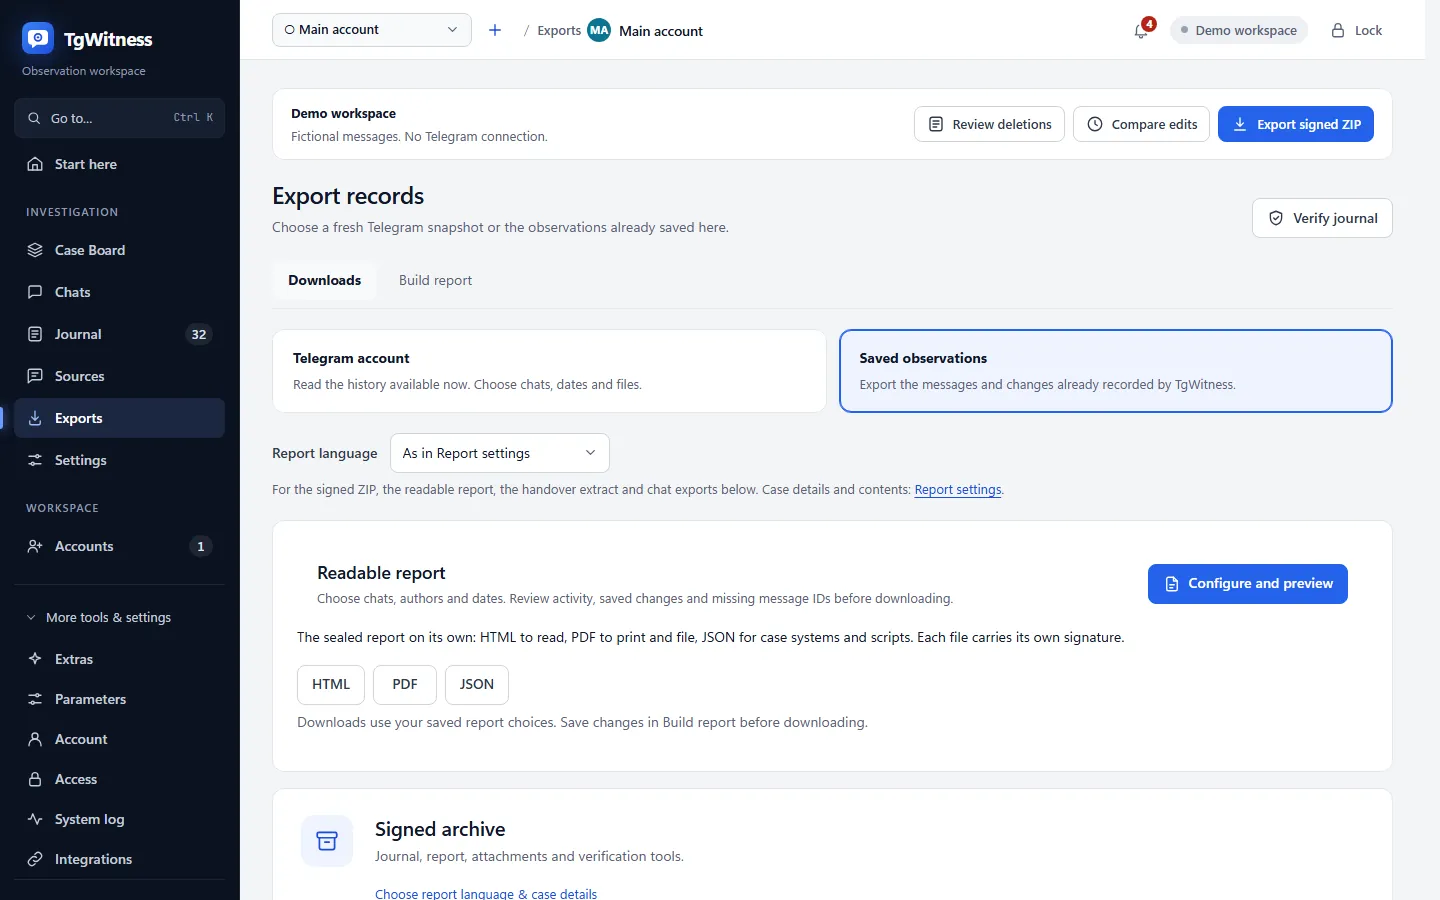
Podpisane archiwum, czytelny raport w formacie HTML, PDF lub JSON oraz weryfikacja dziennika, zanim cokolwiek opuści Twój komputer.
05 Możliwości
Do całej reszty dochodzenia.
Wszystko zaczyna się od gromadzenia danych. Panel obejmuje również dalsze działania: osoby, boty, notatki, raporty, członków zespołu oraz otaczającą ich infrastrukturę.
Edycje i usunięcia zostają
Każda zaobserwowana wersja jest przechowywana bez nadpisywania poprzedniej. Gdy wiadomość zostanie usunięta, już zapisany tekst pozostaje obok powiadomienia o usunięciu, a źródła oznaczone gwiazdką są ponownie sprawdzane zgodnie z własnym harmonogramem.
Nazwiska i nazwy użytkowników na przestrzeni czasu, odpowiedzi, „Również w…” innych czatach oraz wspomniane portfele, telefony i linki. Każdy fakt jest poparty wpisami z dziennika.
Dochodzenie dotyczące botów
Zapisz podgląd linku, uruchom bota z jego parametrem, odpowiedz lub naciśnij aktualny przycisk. Żądanie i wynik stają się podpisanymi potwierdzeniami; zmiana klawiatury jest odrzucana przed naciśnięciem.
Case Board
Dodawaj obserwacje do zakładek, zaznaczaj dokładne cytaty, grupuj karty w kolekcje i omawiaj je. Notatki zespołu są podpisywane i pozostają oddzielone od materiału dowodowego.
Studio raportów
Osiem projektów dokumentów z wykresami, transkrypcjami i wnioskami. Zmiany są pokazane przed i po, z zaznaczonymi zmienionymi słowami, a luki w identyfikatorach wiadomości są wymienione. Pliki HTML, PDF i JSON mają swoje własne sygnatury.
Pełna historia, zabezpieczenie przed awarią
Wczytaj dostępną historię aktywnych czatów z możliwością wstrzymania i wznowienia. Wiadomość, jej plik zadania i pozycja kursora są zapisywane razem, więc ponowne uruchomienie nie powoduje powtórzenia ani utraty żadnych danych.
Zapytaj archiwum
Najpierw wyszukiwanie lokalne. Opcjonalna sztuczna inteligencja, domyślnie wyłączona i działająca lokalnie za pośrednictwem serwisu Ollama lub wybranego przez użytkownika dostawcy, udziela odpowiedzi w postaci fragmentów, które można otworzyć w dzienniku.
MCP tylko do odczytu
Podłącz klienta analitycznego do wybranych obszarów roboczych i czatów. Trzynaście narzędzi tylko do odczytu z terminem ważności i możliwością cofnięcia uprawnień, od wyszukiwania według rankingu po przypięte posty i zweryfikowane podglądy obrazów; MCP nie może wysyłać wiadomości ani modyfikować dziennika.
Lokalne OCR i transkrypcja
Odczytuj obrazy i wiadomości głosowe w izolowanym lokalnym procesie roboczym. Oryginały i ich skróty pozostają niezmienione; rozpoznany tekst jest oznaczony jako wynik generowany przez maszynę.
Wiele kont, jeden panel
Dowolna liczba obszarów roboczych, z których każdy posiada własną sesję, dziennik, klucz podpisujący i trasę. Grupuj konta, aby współdzielić ustawienia i importować pliki sesji zbiorczo.
Udostępnij bez kluczy
Przyznaj recenzentowi dostęp do jednej rozmowy lub analitykowi prawa do eksportu: tokeny osobiste, dziesięć uprawnień, termin ważności, limity adresów IP oraz sesje z możliwością cofnięcia.
Trasy, które kontrolujesz
SOCKS5, HTTP CONNECT, MTProxy lub przenośne WARP i WireGuard dla każdego obszaru roboczego, z automatyczną pulą MTProxy z czterech publicznych źródeł. Tryb ukrywania adresu IP czeka na serwer proxy zamiast przechodzić na połączenie bezpośrednie.
Powiadomienia i webhooki
Powiadomienia o problemach i zmiany w czacie za pośrednictwem Apprise, webhooki podpisane algorytmem HMAC z opcją ponownych prób oraz przykład wykorzystania n8n. Fragmenty wiadomości są domyślnie wyłączone.
Szyfrowana kopia zewnętrzna
Dziennik, pliki, punkty kontrolne i eksporty czatów są szyfrowane algorytmem AES-256-GCM na komputerze użytkownika przed przesłaniem do magazynu zgodnego ze standardem S3, z wykorzystaniem funkcji Object Lock, o ile obsługuje ją dany bucket. Przy przywracaniu pliki są publikowane dopiero po ich weryfikacji, a starsze pliki są usuwane z dysku dopiero po zweryfikowanym odczycie.
Dziennik i multimediaAES-256-GCMPrzechowywanie w S3
Całe konto, podpisane
Eksportuj każdą rozmowę za pomocą Telegram Takeout, filtrując według rozmowy, nadawcy, frazy, daty i multimediów. Każda strona otrzymuje podpisane potwierdzenie, dzięki czemu wstrzymany eksport można wznowić bez utraty dowodów.
Kopia do udostępnienia prawnikowi
Utwórz podpisany plik pochodny z eksportu: zastosuj pseudonimy wobec wszystkich lub tylko osób z zewnątrz oraz zamaskuj nazwiska, linki, adresy e-mail i numery telefonów. Oryginał pozostaje prywatny i niezmieniony.
Niezależne rejestratory
Dodaj rejestrator Chromium, który zapisuje pliki PNG, MHTML oraz renderowany tekst z karty, albo rejestrator bazy danych AyuGram. Każdy z nich działa oddzielnie, z własnym kluczem, łańcuchem i punktami kontrolnymi.
Publiczna witryna
Opublikuj stronę tylko do odczytu zawierającą do 64 publicznych kanałów z 16 przestrzeni roboczych wraz z edycjami i usuniętym tekstem. Odwiedzający mogą pobrać podpisany punkt kontrolny oraz dowód spójności.
Osiem sposobów logowania
Telefon, kod QR lub surowy klucz Auth Key, albo import sesji Telethon lub Pyrogram, folderu tdata w Telegram Desktop, StringSession lub pliku JSON konta. Pliki są rozpoznawane na podstawie treści.
Sprawdzenie kodu
Porównaj zainstalowany program z dowolnym commitem na GitHub, plik po pliku. Wyświetlane są pliki zmienione, dodatkowe i brakujące, a wynik jest zapisywany w dzienniku.
06Tryb śledczy
Każdy etap rozmowy jest rejestrowany.
Otwórz rejestr czatu, a każdy krok zostanie zapisany automatycznie: co wysłałeś, co otrzymałeś w odpowiedzi i ile to trwało, edycje, usunięcia, strony otwarte w izolowanej przeglądarce, wyszukiwania i notatki. Każdy krok zawiera odniesienie do wpisu w dzienniku oraz kod SHA-256, a zmiana dokumentu powoduje jego podpisanie.
Jeden pakiet BagIt zawiera raport, slajdy, stronę weryfikacyjną, podpisany oryginał, pliki i wskaźniki, a także teczkę sądową gotową do przeglądu.
Poświadczenie autentyczności w postaci certyfikatu zgodnie z przepisem Rule 902(13)/(14)
Indeks dowodów: każdy cytowany plik wraz z jego skrótem, w formacie CSV i HTML
Załącznik do oficjalnych wniosków: identyfikatory, nazwy użytkowników w czasie oraz etykiety Telegrama
Rejestr działań pod przykrywką: tożsamości, upoważnienia oraz każda wysłana wiadomość
Napisy WebVTT i SRT, które synchronizują każdy krok z nagraniem ekranu
Wytyczne dotyczące jurysdykcji dla 25 krajów, wraz ze źródłami z zakresu prawa cywilnego i karnego oraz wskazówkami co do dalszych kroków
Karty podmiotów
Zrzut ekranu bota, osoby, kanału lub grupy: każda nazwa użytkownika (@), numeryczny ID, etykiety Telegram’a SCAM, FAKE i VERIFIED, biografia, polecenia bota oraz zdjęcie. Kolejny zrzut ekranu zawiera listę zmian, dzięki czemu zmiana nazwy użytkownika w trakcie sprawy zostaje odnotowana.
Plany rozmów
Określ, co ma przynieść rozmowa: ścieżkę płatności, infrastrukturę, osoby za nią stojące. Cele są potwierdzane zapisami w dzienniku, a przygotowane wiadomości są dopasowane do tego, co faktycznie zostało wysłane.
Ich rytm i styl
Opóźnienia w odpowiadaniu, godziny aktywności w poszczególne dni tygodnia w Twojej strefie czasowej, najdłuższe przerwy w rozmowie oraz styl pisania: alfabet, długość wiadomości, emoji, ulubione słowa. Wszystkie dane pochodzą z własnych znaczników czasu Telegrama.
Szkice i tłumaczenia
Po skonfigurowaniu dostawcy usług AI możesz przygotować swoją następną wiadomość w stylu „drugiej strony” lub przetłumaczyć jej wiadomości i wyświetlić tłumaczenie pod oryginalną wiadomością. Przed wysłaniem jakiejkolwiek wiadomości widzisz dokładne zapytanie, model i punkt końcowy, a każda generowana wiadomość jest rejestrowana w dzienniku.
Listy obserwacyjne
Słowa, wzorce, portfele, @nazwy użytkowników, identyfikatory, domeny, numery telefonów i linki, dopasowane w tekście, edycjach, ukrytych miejscach docelowych linków, przyciskach botów, kodach obrazów i rozpoznanym tekście. Adres TON jest dopasowywany niezależnie od pisowni, a poddomena jest traktowana jako domena.
Monitorowanie aktywności online
Sprawdzaj obserwowane konta co od jednej do sześćdziesięciu minut w ramach jednego żądania zbiorczego. Obserwacja śledzi numeryczny ID nawet po zmianie nazwy i tworzy obraz tego, kiedy każde konto jest online.
Kody płatności w obrazach
Kody QR w zapisanych obrazach stają się portfelem, kwotą i tokenem powiązanym z daną wiadomością. Adresy EVM muszą spełniać wymagania EIP-55, adresy XRP Ledger – swoją sumę kontrolną, a adresy TON są redukowane do jednej postaci surowej.
Ślady nagrań
Okrągłe wiadomości wideo i wiadomości głosowe zawierają nazwę oprogramowania, które je zakodowało, a Telegram rejestruje moment przesłania każdego pliku. Klip przesłany ponad dwie minuty przed wiadomością przedstawiającą go jako transmisję na żywo jest oznaczony z dokładnością do sekundy.
Przykrywka i upoważnienie
Rejestruj tożsamości i upoważnienia wraz z numerem referencyjnym, organem wydającym, okresem ważności oraz objętymi rozmowami. Rejestr działań pod przykrywką zawiera listę wszystkich wysyłanych wiadomości wraz z nazwą operatora i sygnalizuje wszelkie działania wykraczające poza zakres upoważnienia.
Sprawdzenie ekspozycji konta
Z poziomu panelu możesz zarządzać nazwą, nazwą użytkownika, zdjęciem oraz trzynastoma ustawieniami prywatności swojego konta, z którego korzystasz podczas prowadzenia śledztwa. Funkcja sprawdzania narażenia na ujawnienie sygnalizuje każde ustawienie, które jest mniej restrykcyjne niż zalecane, łącznie z połączeniami peer-to-peer, które mogą ujawnić adres IP.
Treści wrażliwe, zapieczętowane
Etykiety ukrywania „18+”, „przemoc” i „dane osobowe” ukrywają treści bez ich wycinania. Są one zapieczętowane za pomocą algorytmu AES-256-GCM, a klucze są przekazywane oddzielnie, dzięki czemu kopia dla sądu pozostaje kompletna.
07Tajne czaty
Tajne czaty też trafiają do dziennika.
Rozpocznij tajny czat w TgWitness lub zaakceptuj go tam, a obszar roboczy stanie się jego punktem końcowym. Każda wiadomość, plik, zmiana ustawień timera oraz powiadomienie o usunięciu trafiają do tego samego podpisanego dziennika, co pozostałe dane, a tekst zapisany przed usunięciem pozostaje czytelny.
Pliki są odszyfrowywane, przechowywane przy użyciu algorytmu SHA-256 wraz z podpisanym potwierdzeniem odbioru i przekazywane w ramach eksportu dowodów.
Obszar roboczy nie wysyła powiadomień o przeczytaniu, pisaniu ani zrzutach ekranu.
Klucze i liczniki znajdują się w skarbcu obszaru roboczego. Moduł jest włączany dla każdego konta, a żądania oczekują na akceptację użytkownika, chyba że włączona jest funkcja automatycznej akceptacji.
W zwykłych czatach zdjęcia, filmy, wiadomości głosowe i pliki z ograniczeniem czasowym oraz przeznaczone do jednorazowego wyświetlenia trafiają do własnej kolejki priorytetowej, a każda z nich ma podpisany wynik „zapisano” lub „niedostępne”.
@swap_deskFikcyjny tajny czat · zaakceptowany w TgWitness
Prośba przyjęta
TgWitness staje się punktem końcowym odbiorczym.
Otrzymano wiadomość
Pay 500 USDT to TR3m…k81D now
Otrzymano plik
receipt.jpg
Odszyfrowano i zapisano za pomocą algorytmu SHA-256 · podpisane potwierdzenie odbioru
Timer ustawiony na 30 sekund
Zarejestrowane jako odrębna czynność.
Powiadomienie o usunięciu
Zniknęło z czatu. Wiadomość i plik pozostają w Twoim dzienniku.
secret_chat.messagesecret_chat.file Ed25519
Przykład fikcyjny
08Wyszukiwanie i analiza
Wyszukaj wszystko. Zobacz, czego brakuje.
Wyniki wyszukiwania z rankingiem spośród miliona wiadomości w milisekundach, w języku, w którym zostały napisane. Wokół tego: kanały, które Telegram łączy ze sobą, adresy mini-aplikacji, ciche zmiany w czacie oraz numery wiadomości, które nigdy nie dotarły.
Wyszukiwanie rozpoznające formy słów
Rosyjskie i ukraińskie formy wyrazów, rdzenie angielskie, chińskie i japońskie frazy bez spacji, dokładne frazy, portfele, numery telefonów, nazwy użytkowników z symbolem @ oraz domeny ukryte za linkami i przyciskami. Wyniki są sortowane za pomocą algorytmu BM25, indeks jest powiązany z najnowszym skrótem dziennika, a tekst rozpoznany na obrazach i w wiadomościach głosowych dołącza do niego w pamięci.
переводпереводом · переводы
transfertransfers · transferred
转账请转账到这个地址
payout-desk.examplehidden link · bot button
Wiersz poleceń
tgwitness search, context, messages, stats oraz export z wyjściem w formacie JSON i stabilnymi kodami wyjścia, w zatrzymanym środowisku roboczym lub poprzez ograniczone, odwołalne połączenie z uruchomionym panelem.
Podobne kanały
Przeglądaj sugestie Telegrama dotyczące podobnych kanałów – od maksymalnie 50 kanałów źródłowych do aż 2 000 wyników, filtrowanych według liczby subskrybentów. Każda sugestia jest rejestrowana, a wykres zawiera flagi Telegrama: SCAM, FAKE i VERIFIED przy każdym węźle.
Kontrola mini-aplikacji
Wyświetl listę przycisków mini-aplikacji zarejestrowanych w czacie i pobierz stronę poprzez trasę obszaru roboczego. Każdy adres, do którego odwołuje się mini-aplikacja, host strony trzeciej oraz połączenie WebSocket staje się wskaźnikiem w raportach.
Migawki stanu czatu
Tytuł, opis, liczby, przypięte wiadomości, administratorzy wraz z ich uprawnieniami oraz prezenty są zapisywane w określonych odstępach czasu jako podpisane migawki wraz z różnicami. Wyświetla się ciche odpięcie lub zmiana uprawnień.
Brakujące numery wiadomości
Numery przypisane przez Telegram, których zbieracz nigdy nie widział, w podziale na kanały i supergrupy oraz w prywatnych czatach, wymienione pomiędzy sąsiednimi obserwacjami w raportach, weryfikatorze i pliku coverage.json.
Wzorce aktywności
Wiadomości według godziny i dnia tygodnia, dni o największym natężeniu ruchu, odsetek edycji i usunięć, najaktywniejsi nadawcy, domeny i identyfikatory @, a także oś czasu zawierająca nazwiska, przynależność i aktywność każdego uczestnika.
Wskaźniki anomalii
Raporty wskazują dni, w których odnotowano nietypową falę osób publikujących po raz pierwszy, oraz przedstawiają miesięczne wykresy dotyczące dołączających i opuszczających grupę członków oraz przypinanych i odpinanych wiadomości. Każdy wskaźnik zawiera informację o zastosowanej metodzie i wersji.
Mapa systemu
Aktualizowana co pięć sekund mapa dostępu do paneli, ścieżek kont, celów w Telegramie, pamięci masowej, kluczy i usług zewnętrznych, wraz z najnowszymi obserwacjami sieciowymi wyświetlanymi obok.
09Pomiary
Miliony rekordów. Każde archiwum zweryfikowane.
Zmierzone na rzeczywistych źródłach Telegrama i opublikowane wraz z datą, wersją, metodą oraz skrótami archiwum każdego przebiegu.
3,598,381
rekordów w 48 zweryfikowanych archiwach
50 źródeł publicznych, 40 przestrzeni roboczych kont na dwóch serwerach, tekst i metadane.
687.5
rekordy historii na sekundę
Osiem kont odczytało 768 007 rekordów w ciągu 1 117 sekund, z uwzględnieniem czasów oczekiwania w Telegramie.
160.5
wiadomości na sekundę w nowym eksporcie
Dwa nowe eksporty, 56 329 wiadomości przez WARP, po dwa konta w każdym; 141,8 na sekundę wraz z pakowaniem.
48/48
archiwa zweryfikowane względem przypisanych kluczy
Brak zduplikowanych identyfikatorów (ID) ani niekompletnych zakresów. Dziesięć zgodnych, niezależnych, pełnych przejść przez ID.
1,000,000
wiadomości testowe, wyszukiwane lokalnie
Indeks utworzono w 71 sekund; mediana czasu odpowiedzi na zapytania wynosi od 9 do 190 ms w 200 czatach.
1,610,818
wpisów dziennika na jednym działającym serwerze
900 232 nowych wiadomości, 80 683 edycji i 400 536 powiadomień o usunięciu w dziesięciu obszarach roboczych.
Szybko, z nienaruszonym dowodem.
Kilka kont, jeden podpisany plan
Rozproszony eksport dzieli historię na podpisane zakresy ID-ów między kontami. Każde konto obsługuje jedno aktywne żądanie i ma własne terminy oczekiwania.
Punkty kontrolne w każdym przedziale
Wiadomości są podpisywane w partiach po 100 w miarę ich napływania. Przerwany zakres jest wznawiany po zweryfikowanym prefiksie na tym samym koncie.
Rozrzedzone zakresy, mniej żądań
Niewielkie zakresy identyfikatorów wiadomości są odczytywane w partiach po maksymalnie 100 000 identyfikatorów, podczas gdy zakres z podpisem nadal zawiera wszystkie planowane ID.
Oczekiwanie respektowane w pełni
Gdy Telegram prosi konto o odczekanie, pełny termin jest zachowywany i pozostaje aktualny nawet po ponownym uruchomieniu.
Wybierz opcję dostosowaną do potrzeb danej sytuacji. Panel pokazuje, ile z 18 warstw ochrony jest włączonych, a każda brakująca warstwa otwiera osobny formularz konfiguracyjny. Rejestrowanie i podpisywanie przebiegają tak samo w każdym trybie.
Easy
Przeglądanie czatu i przechowywanie kopii
Czat, dziennik i eksporty czatów. Podpisywanie odbywa się w tle.
Signed
Raporty kierowane do platformy, dostawcy usług hostingowych lub działu ds. nadużyć
Podpisane archiwum, weryfikacja dziennika, punkty kontrolne oraz wyciąg z przekazania.
Witnessed
Przypadki, w których ktoś może twierdzić, że zapis został zmieniony
Plik manifest.json zawiera listę wszystkich skrótów plików, a plik manifest.sig je podpisuje; potwierdzenie media.saved wiąże bajty załącznika z konkretnym zdarzeniem.
Strona trzecia sprawdza
Dostarczone pliki są zgodne z podpisanym manifestem i potwierdzeniami mediów.
Punkty kontrolne są tworzone podczas uruchamiania, domyślnie co pięć minut oraz przy prawidłowym zakończeniu działania. Zachowaj kopię w innym miejscu.
Strona trzecia sprawdza
Późniejszy eksport jest zgodny z wcześniej zachowaną długością i nagłówkiem, dzięki czemu widoczne jest cofnięcie zmian.
Oddzielny serwer z punktem końcowym o ograniczonym dostępie tylko do odczytu, nowym wyzwaniem za każdym razem, własnym kluczem i dziennikiem oraz podpisanymi wpisami TGW1 w kanale Telegram.
Strona trzecia sprawdza
Wcześniej zaakceptowane wersje o statusach: „ok”, „key_changed”, „rollback”, „fork”, „invalid” oraz „no_response”.
Każdy poziom usuwa kogoś z listy osób, którym odbiorca musi ufać. W górnej części kod działa w miejscu niedostępnym dla operatora, a GitHub lub procesor Intel ręczą za jego poprawność.
Poziom 0 · Brak gwarancji
Eksport z Telegrama lub zrzut ekranu
Ufasz
Ktokolwiek jest w posiadaniu pliku.
Odbiorca sprawdza
Nic. Bajty mogą ulec zmianie bez śladu.
Poziom 1 · Samocertyfikacja
TgWitness na własnym komputerze
Ufasz
Operator oraz komputer lub serwer, którym zarządza.
Odbiorca sprawdza
Czy po podpisaniu nie zmieniono żadnego wpisu, a także kolejność, luki i odcisk klucza.
Poziom 2 · Zapisy dostawcy
Zabezpieczony serwer w chmurze
Ufasz
Własne logi dostawcy usług w chmurze i Cloudflare.
Odbiorca sprawdza
Brak dostępu przychodzącego, brak korzystania z konsoli lub trybu ratunkowego oraz dokładny commit, który jest uruchomiony.
Poziom 3 · Poświadczone zbieranie Wysoka pewność
GitHub Actions lub Intel TDX
Ufasz
Podpis GitHuba lub sprzęt Intela oraz opublikowany kod.
Odbiorca sprawdza
Podpisane poświadczenie kodu i maszyny, zweryfikowane względem publicznego certyfikatu głównego. Operator nie może podmienić kodu ani pracować wewnątrz maszyny bez wiedzy użytkownika.
Poświadczone przez GitHub
Zbieranie przez GitHub Actions wersja zapoznawcza
Utwórz fork repozytorium, uruchom jeden workflow, zaloguj się przy użyciu nowej sesji Telegrama i przechwyć jedną rozmowę. Archiwum jest zwracane zaszyfrowane Twoim kluczem, wraz z poświadczeniem GitHub, które każdy może zweryfikować.
Kolektor to kod źródłowy przypisany do pełnego skrótu SHA commit. Pliki, pamięci podręczne i artefakty Twojego forka nigdy nie są uruchamiane.
Wymagane jest wyłącznie nowe logowanie do Telegrama. Workflow nie wymaga importowania sesji, przygotowanych plików ani skrótów do podpisania, a panel nie posiada ścieżki importu ani punktu końcowego podpisywania.
GitHub podpisuje poświadczenie, które wiąże konkretny plik ZIP z zatwierdzonym przepływem pracy, commitem kolektora oraz runnerem hostowanym przez GitHub. Inny podpisujący zostanie odrzucony.
Z modulu uruchamiającego wychodzą wyłącznie zaszyfrowane pakiety (RSA-OAEP i AES-256-GCM). Twój klucz prywatny pozostaje w przeglądarce lub pliku.
Kolektor działa przez całą dobę w poufnej maszynie wirtualnej Intel TDX. Procesor podpisuje to, co uruchomiła maszyna, a weryfikator sam sprawdza ten podpis, zamiast polegać na zapewnieniach dostawcy.
Host i pracownicy Phala nie mają dostępu do pamięci kolektora.
Każde poświadczenie jest weryfikowane w odniesieniu do przypisanej korzeniowej certyfikatu Intel oraz list unieważnień firmy Intel. Maszyny, które można debugować lub migrować, są odrzucane.
Zmierzone kompozycje aplikacji muszą być identyczne, bajt po bajcie, z tym, co tworzy wdrożony commit: źródła przypisane za pomocą skrótu, obrazy za pomocą skrótu sumy kontrolnej, bez żadnego innego kodu.
Każdy start kolektora odnotowany w dzienniku posiada własne poświadczenie. Zmiana kompozycji po wdrożeniu powoduje odrzucenie raportu.
Wdróż kolektor za pośrednictwem API dostawcy bez reguł zapory przychodzącej i z maskowanym SSH od pierwszego uruchomienia, dostępny wyłącznie przez tunel Cloudflare. Weryfikator z tokenami tylko do odczytu sprawdza zapisy dostawcy i samej firmy Cloudflare zamiast polegać na słowie operatora.
Co kilka minut oddzielny proces, najlepiej działający na serwerze obsługiwanym przez kogoś innego, pobiera podpisany nagłówek dziennika kolektora, podpisuje zebrane dane własnym kluczem i publikuje je na kanale Telegrama lub Discordzie. Jedna strona dowodowa może monitorować do 32 obszarów roboczych. Późniejsze przepisanie lub usunięcie dziennika staje się wykrywalne.
Stworzone z myślą o sprawach, nad którymi pracujemy.
Kanały oszustów wymieniają dane płatnicze, zespoły usuwają wiadomości, gdy tylko zwróci się na nie uwagę, a sklepy działają za pomocą botów. Fikcyjne sytuacje z przewodnika po projekcie; zacznij gromadzić dane, zanim nadejdzie decydujący moment.
Tryb
Wybrane czaty wraz z wiadomościami, edycjami i usunięciami.
Otrzymujesz
Każda zarejestrowana wersja postu i jego załączników na podstawie skrótu.
Sprawdzono za pomocą
Podpisany plik ZIP, zachowany punkt kontrolny oraz zweryfikowany znacznik czasu.
Tryb
Folder Telegrama lub całe konto, wszystkie rodzaje zdarzeń.
Otrzymujesz
Zachowane oryginały, powiadomienia o usunięciu oraz zakres danych wraz z lukami.
Sprawdzono za pomocą
Podpisany plik ZIP oraz niezależny dziennik świadka.
Tryb
Preset Investigation: przyciski, podglądy linków i jawne uruchomienie bota.
Otrzymujesz
Podpisane potwierdzenia interakcji, zwroty wywołań zwrotnych oraz zapisane profile.
Sprawdzono za pomocą
Podpisany ZIP; każde dossier jest sprawdzane względem niego.
Tryb
Dowolny zakres, z metadanymi dotyczącymi zaobserwowanego nadawcy i profilu.
Otrzymujesz
Historia imion i nazwisk oraz nazw użytkowników według numerycznego ID-u, linki „również w” oraz wyodrębnione potencjalne kontakty.
Sprawdzono za pomocą
JSON dossier sprawdzony względem podpisanego ZIP.
14Warto wiedzieć
Zanim połączysz konto.
Każdy czat, który konto może otworzyć
W tym zakresie znajdują się prywatne grupy i kanały, przy czym nie jest wymagana publiczna nazwa użytkownika. TgWitness nigdy samodzielnie nie dołącza do czatów.
Zacznij zawczasu
Aplikacja przechowuje wszystko od momentu rozpoczęcia gromadzenia danych, a także historię, którą nadal zwraca Telegram. Tajne czaty są przechowywane od momentu, w którym TgWitness je rozpoczyna lub akceptuje.
Luki są pokazane, nie ukryte
Ponowne uruchomienie powoduje, że aplikacja Telegram pobiera pominięte aktualizacje, a plik coverage.json zawiera listę wszystkich znanych luk.
Używaj dedykowanego konta
Telegram może ograniczyć działanie dowolnego konta ze względu na liczbę żądań, niezależnie od klienta. Korzystaj z konta utworzonego specjalnie do tego celu.
„To oprogramowanie nie stoi po stronie swojego operatora. Stoi po stronie zachowania danych w niezmienionym stanie — dotyczących wszystkich osób w nim zawartych, w tym również tych, którzy je zgromadzili.”
Z README TgWitness
15Instalacja
Twoje pierwsze środowisko pracy w kilka minut.
Python jest dołączony. Uruchom to samo polecenie później, aby zaktualizować. Następnie otwórz 127.0.0.1:8787 i zaloguj się za pomocą swojego tokenu panelowego.
Nie masz pod ręką terminala? Każdy podpisany eksport zawiera również VERIFY.cmd oraz VERIFY.sh, które wyjaśniają wynik prostym językiem w 25 językach.
16Pytania
Zanim zaczniesz.
Czy TgWitness jest darmowy?
Tak. Jest to oprogramowanie typu open source na licencji MIT, które działa na Twoim komputerze lub serwerze. Opcjonalne dodatki, takie jak serwery w chmurze, pamięć masowa S3 lub dostawcy usług AI, są rozliczane przez podmioty, które je zapewniają.
Czy ta strona lub wersja demonstracyjna łączy się z Telegramem?
Nie. Ta strona i wersja demonstracyjna online wykorzystują fikcyjne dane. Aplikacja działa na Twoim komputerze, a logowanie do Telegrama odbywa się właśnie tam.
Czy narzędzie może odzyskać wiadomości usunięte przed rozpoczęciem gromadzenia danych?
Nie. Narzędzie przechowuje wszystko, co konto rejestruje od momentu rozpoczęcia gromadzenia danych, a także historię, którą nadal udostępnia Telegram. Zacznij gromadzić dane, zanim będzie to miało znaczenie.
Czy działa to w przypadku prywatnych grup i kanałów?
Tak, jeśli połączone konto jest już członkiem. Prywatne źródło nie wymaga publicznej nazwy użytkownika. TgWitness nie dołącza samodzielnie do czatów ani nie omija procesu zatwierdzania dołączenia.
Czy może zapisywać tajne czaty?
Tak, te, które TgWitness inicjuje lub akceptuje. Włącz moduł „Tajne czaty” dla danego konta, a każda wiadomość, plik, zmiana timera i powiadomienie o usunięciu w tych czatach trafią do podpisanego dziennika. Tajne czaty otwarte na innym urządzeniu przechowują swoje klucze na tym urządzeniu.
Gdzie są przechowywane moje dane?
Na Twoim komputerze lub serwerze. Sesje, klucze API oraz klucz podpisujący są szyfrowane w stanie spoczynku; archiwum należy przechowywać na zaszyfrowanym dysku. Panel nie ładuje żadnych zewnętrznych czcionek, narzędzi analitycznych ani zasobów CDN.
Jak szybko to działa?
6 listopada 2026 r. osiem kont odczytało 768 007 wpisów historii w ciągu 1 117 sekund, czyli około 687 na sekundę, z uwzględnieniem czasów oczekiwania narzuconych przez Telegram. W 50 publicznych źródłach 48 zweryfikowanych archiwów zawierało 3 598 381 wpisów.
Czy sąd uzna zweryfikowany eksport?
Decyzja należy do sądu. TgWitness pozwala każdemu, w tym stronie przeciwnej, samodzielnie zweryfikować zapis bez konieczności ufania osobie, która go zgromadziła.
Co wnoszą tryby GitHub Actions i Phala?
Eliminują one udział operatora z procesu przechwytywania. Kod jest przypisany na stałe, urządzenie jest poświadczone przez GitHub lub procesor Intel, a odbiorca weryfikuje oba te elementy bez konieczności ufania osobie, która uruchomiła kod.
Jakie języki obsługuje?
Panel jest dostępny w 25 językach, a przewodniki w 26.
Najpierw zapoznaj się. Połącz się, gdy będziesz gotowy.
Przejrzyj fikcyjny przypadek w przeglądarce, a następnie skonfiguruj środowisko pracy na swoim komputerze.