Chuỗi tiêu diệt 6 bước
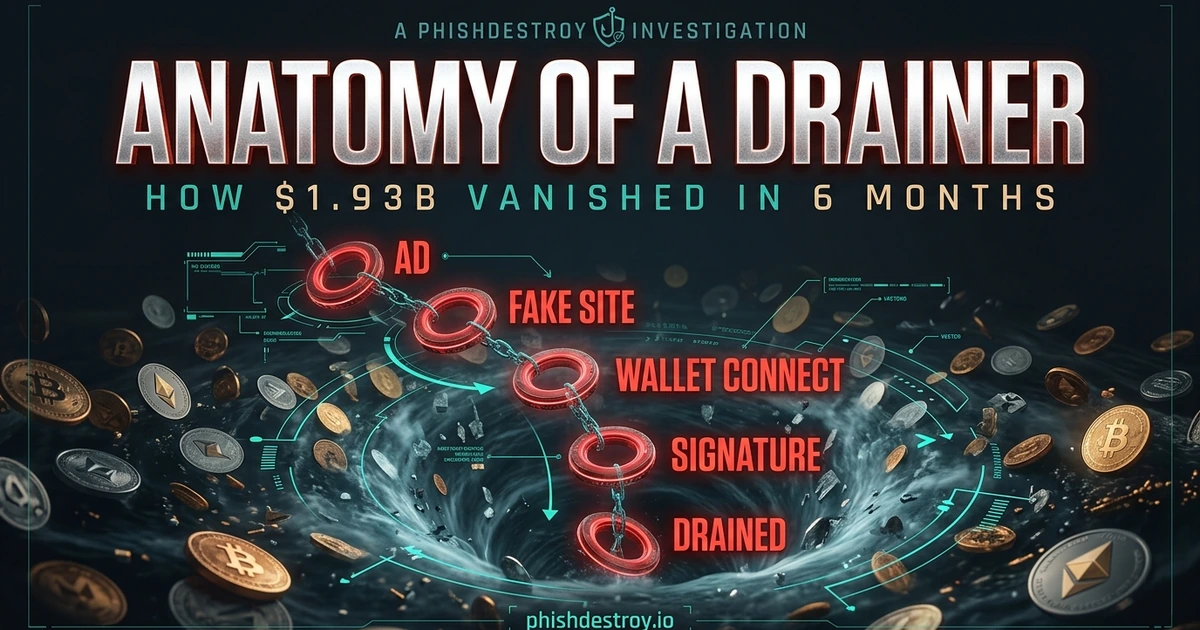
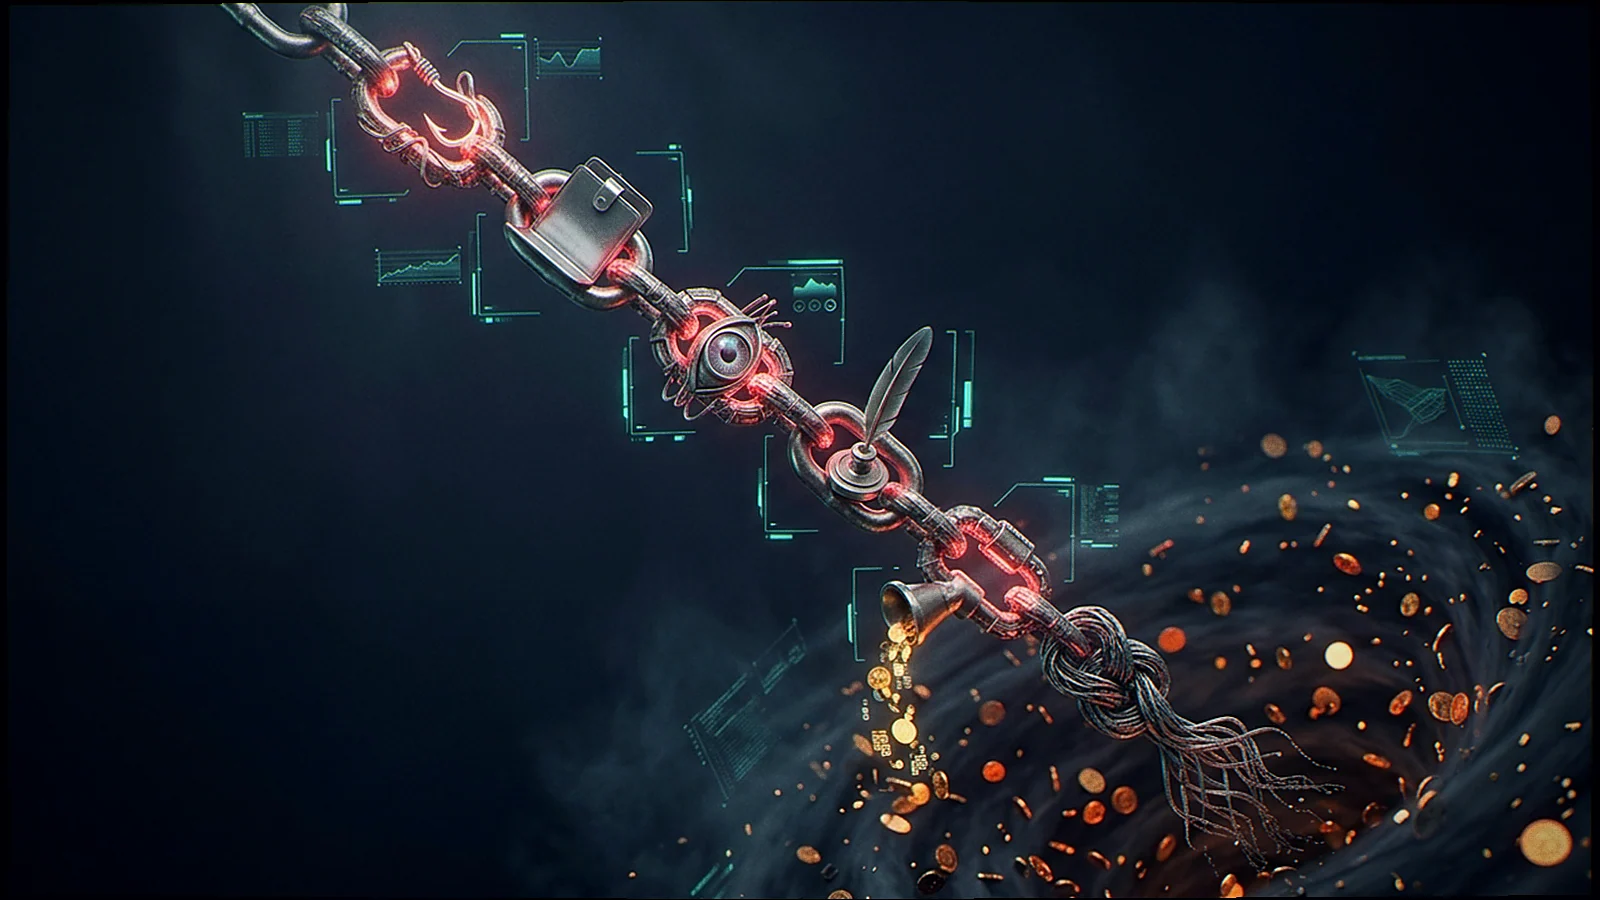
Mọi cuộc tấn công kiểu “drainer” — Inferno, Pink, Angel, MS, CLINKSINK, Rugging và hàng chục biến thể chưa được đặt tên khác — đều tuân theo sáu giai đoạn giống nhau. Điểm tinh tế nằm ở việc nén tất cả các giai đoạn đó vào khoảng thời gian chỉ vài giây giữa lúc kết nối ví và khi giao dịch được xác nhận.
1. Mồi
Các đợt airdrop giả mạo, quảng cáo được tài trợ trên Google/X, các tài khoản đã được xác minh bị xâm nhập (các Tài khoản của SEC và Mandiant (đều từng được sử dụng dưới dạng các kênh phát tán thông tin lừa đảo), các bot xác minh trên Discord, các đợt phát hành NFT giả mạo, lời mời tham gia bản beta “độc quyền” và các chiêu lừa đảo liên quan đến cấp phép bản quyền. Dù được ngụy trang dưới hình thức nào đi chăng nữa, mục đích cuối cùng vẫn là dụ bạn truy cập vào một tên miền do kẻ tấn công kiểm soát.
2. Kết nối
Bạn nhấn vào “Kết nối Ví”. MetaMaskEN, RabbyEN, WalletConnectEN, Phantom — tất cả đều ổn, đều như dự kiến. Đoạn mã JavaScript thực hiện hành vi rút tiền hiện đã có quyền truy cập đọc vào đối tượng ví của bạn thông qua window.ethereum (hoặc tương đương), và bắt đầu bắn eth_call các yêu cầu đang chạy ngầm.
3. Khảo sát
Công cụ này liệt kê các tài sản bạn đang nắm giữ: số dư trên nền tảng gốc, token ERC-20, bộ sưu tập NFT, các vị thế DeFi trên nhiều chuỗi khối. Nó truy vấn các nguồn dữ liệu giá theo phong cách CoinGecko để định giá mọi thứ theo USD. Các gói dịch vụ cao cấp như Inferno Drainer lưu cấu hình của họ trên chuỗi (BNB Chain) để có thể cập nhật mà không cần triển khai lại mã JavaScript.
4. Ký tên
Ứng dụng phi tập trung (dApp) sẽ yêu cầu bạn “Xác minh quyền sở hữu”, “Nhận airdrop”, “Chấp thuận thu thập” hoặc “Ký để vào”. Giao diện người dùng (UI) của ví hiển thị một thông báo trông có vẻ vô hại. Trên thực tế, dữ liệu gọi (calldata) đã được lựa chọn kỹ lưỡng nhằm gây ra thiệt hại lớn nhất — xem phần tiếp theo.
5. Xả nước
Ngay khi bạn vừa ký xong, kẻ tấn công đã gọi điện transferFrom() từ một ví riêng biệt (tách biệt về mặt vận hành — “Địa chỉ” nhận được sự chấp thuận không bao giờ là “Người nhận” nắm giữ phần thưởng). Các gói Premium gộp chung ETH gốc, các token ERC-20, NFT ERC-721/1155 và các giao dịch Permit2EN trong một multicall. Độ trễ ròng từ khi xác nhận đến khi thực hiện giao dịch chuyển tiền: giây.
6. Giặt
Tiền được chuyển qua SushiSwapEN / Uniswap (các sàn giao dịch phi tập trung (DEX) hợp pháp thường được hầu hết các công cụ bảo mật đưa vào danh sách cho phép), sau đó qua các cầu nối sang các chuỗi khối khác, tiếp theo qua các nhánh của Tornado Cash, rồi đến Monero. Các $284M Trezor incident chỉ trong vài giờ đã được chuyển vào ví XMR.