A cadeia de ataque em 6 etapas
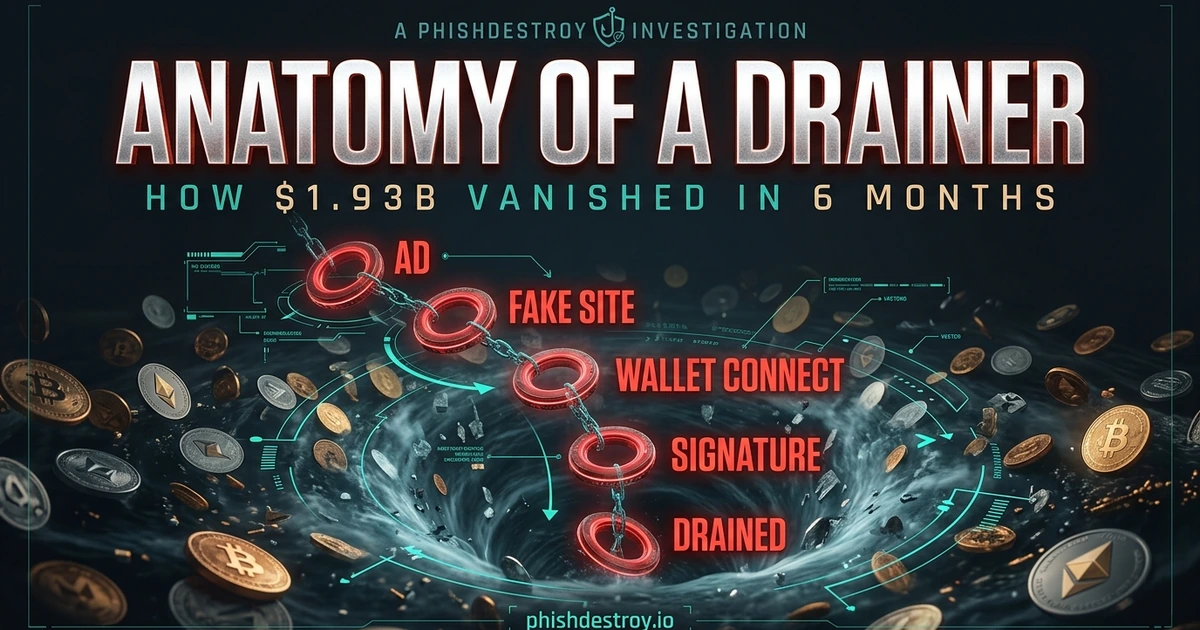
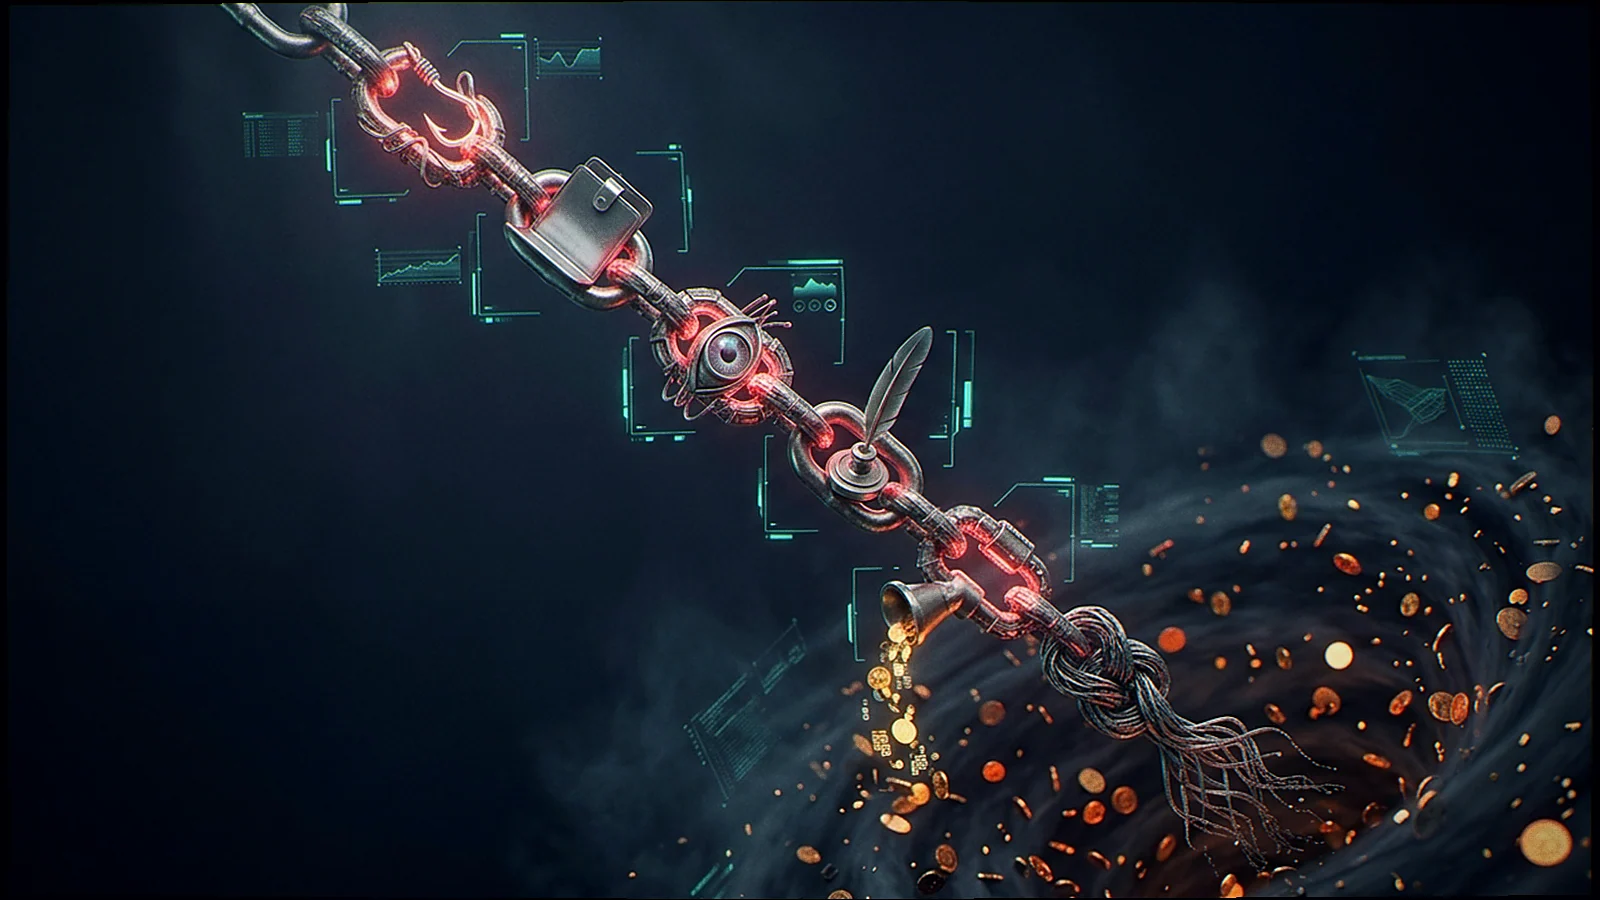
Todos os ataques do tipo “drainer” — Inferno, Pink, Angel, MS, CLINKSINK, Rugging e as dezenas de bifurcações sem nome — seguem as mesmas seis etapas. A arte está em condensar todas elas nos segundos que se passam entre a conexão da carteira e a confirmação da transação.
1. Isca
Airdrops falsos, anúncios patrocinados do Google/X, contas verificadas comprometidas (as Contas da SEC e da Mandiant (ambos já foram usados como “megafones de drenagem”), bots de verificação do Discord, emissões falsas de NFTs, convites “exclusivos” para versões beta e golpes envolvendo licenciamento de propriedade intelectual. Seja qual for a forma que assumam, o objetivo é levá-lo a um domínio controlado pelo invasor.
2. Conectar
Você clica em “Conectar carteira”. MetaMaskEN, RabbyEN, WalletConnectEN, Phantom — tudo certo, tudo como esperado. O JavaScript do drainer agora tem acesso de leitura ao objeto da sua carteira por meio de window.ethereum (ou o equivalente) e começa a atirar eth_call solicitações em segundo plano.
3. Recon
O drainer lista seus ativos: saldo nativo, tokens ERC-20, coleções de NFTs e posições em DeFi em várias cadeias. Ele consulta oráculos de preço no estilo CoinGecko para converter tudo para dólares americanos. Pacotes premium como Drenador do Inferno armazenar suas configurações na cadeia (BNB Chain) para que possa ser atualizado sem a necessidade de reimplantar o código JavaScript.
4. Assinar
O dApp solicita que você “Verifique a propriedade”, “Reclame o airdrop”, “Aprove a coleta” ou “Assine para entrar”. A interface do usuário da carteira exibe o que parece ser uma mensagem inofensiva. Na realidade, os calldata são cuidadosamente selecionados para maximizar os danos — veja a próxima seção.
5. Escorrer
Assim que você assinar, o invasor entra em contato transferFrom() de uma carteira separada (separação operacional — o “Endereço” que recebeu a aprovação nunca é o “Destinatário” que detém o saque). Os kits premium agrupam ETH nativo, tokens ERC-20, NFTs ERC-721/1155 e transferências Permit2EN em um único multicall. Latência líquida entre a assinatura e a movimentação de fundos: segundos.
6. Lavar
Os fundos passam pelo SushiSwapEN/Uniswap (as DEXs legítimas são deliberadamente incluídas na lista de permissões pela maioria das ferramentas de segurança), depois por pontes para outras cadeias, em seguida por bifurcações do Tornado Cash e, por fim, chegam ao Monero. O $284M Trezor incident acabou indo para o XMR em questão de horas.