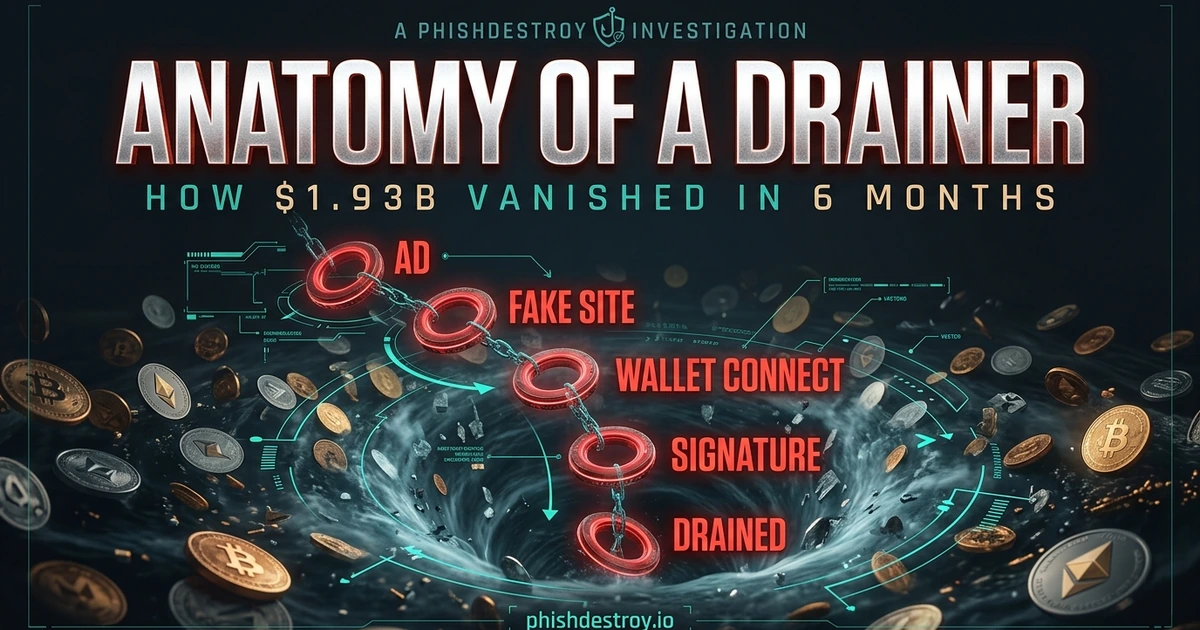
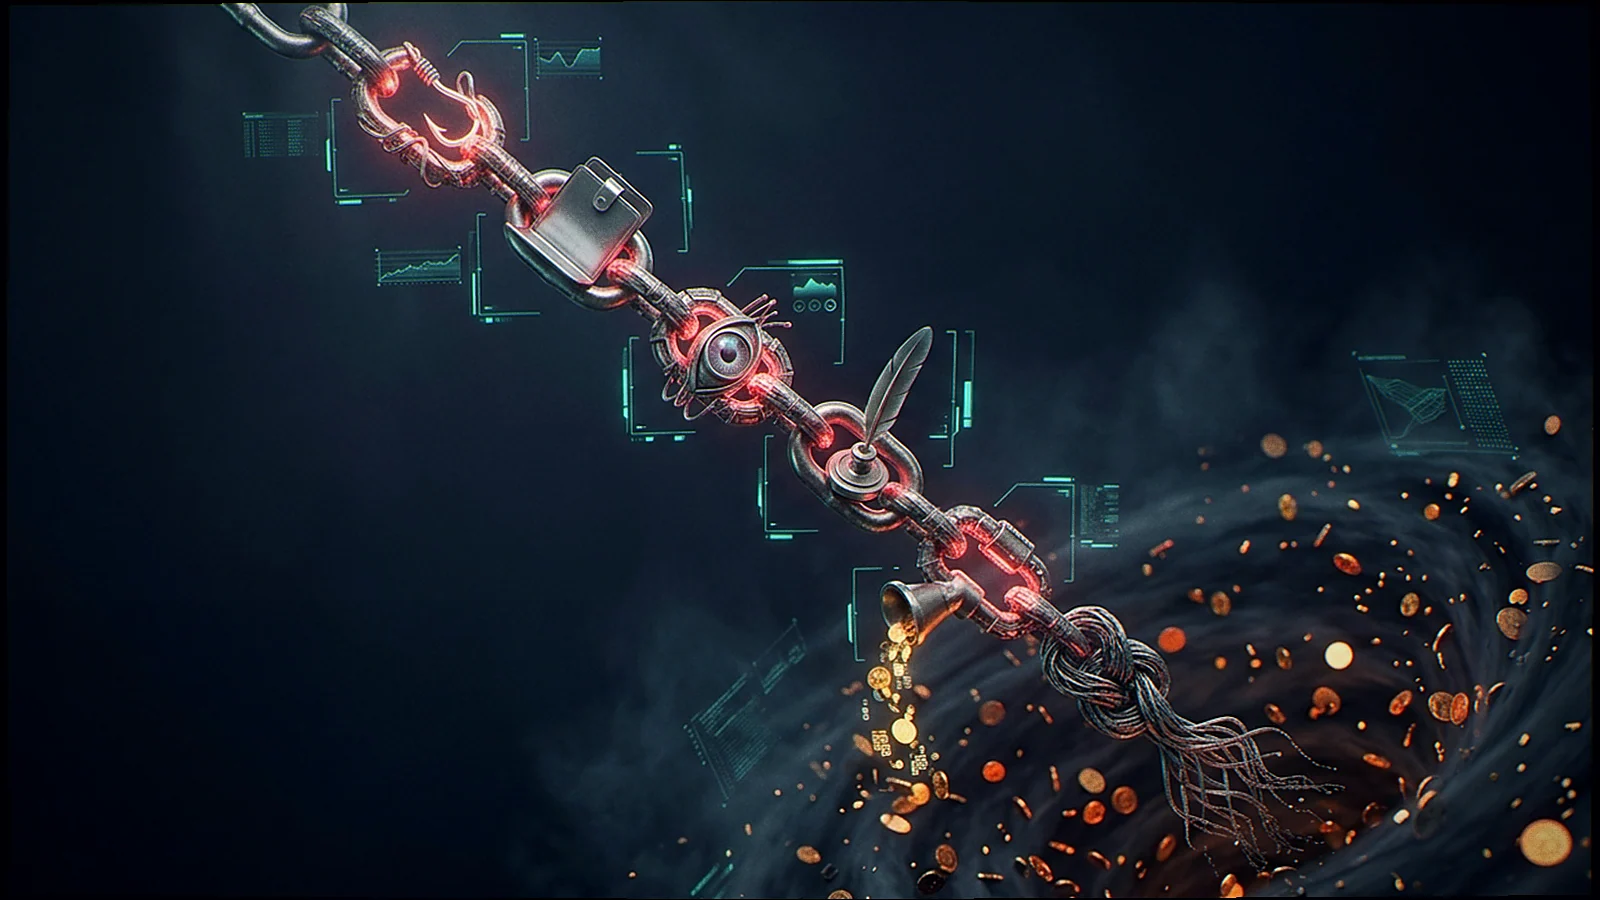
La catena di attacco in 6 fasi
Ogni attacco di tipo “drainer” — Inferno, Pink, Angel, MS, CLINKSINK, Rugging e le decine di fork senza nome — segue le stesse sei fasi. L’arte sta nel condensarle tutte nei pochi secondi che intercorrono tra la connessione al portafoglio e la conferma della transazione.
1. Esca
Airdrop fasulli, annunci sponsorizzati su Google/X, account verificati compromessi (il Account SEC e Mandiant sono stati entrambi utilizzati come "megafoni per sottrarre dati"), bot di verifica su Discord, falsi conii di NFT, inviti "esclusivi" a versioni beta e truffe relative alle licenze IP. Qualunque sia la forma che assumono, l’obiettivo è quello di indirizzarti verso un dominio controllato dall’autore dell’attacco.
2. Connettiti
Clicchi su "Connetti portafoglio". MetaMaskEN, RabbyEN, WalletConnectEN, Phantom: tutto a posto, tutto come previsto. Il codice JavaScript del drainer ora ha accesso in lettura al tuo oggetto portafoglio tramite window.ethereum (o l'equivalente), e inizia a sparare eth_call richieste in background.
3. Ricognizione
Il drainer elenca i tuoi asset: saldo nativo, token ERC-20, collezioni NFT, posizioni DeFi su più blockchain. Interpella oracoli di prezzo in stile CoinGecko per convertire tutto in dollari statunitensi. Pacchetti premium come Inferno Drainer salvare la loro configurazione on-chain (BNB Chain) in modo da poterlo aggiornare senza dover ridistribuire il payload JS.
4. Firma
La dApp richiede di "Verificare la proprietà", "Richiedere l'airdrop", "Approvare la raccolta" o "Firmare per accedere". L'interfaccia utente del wallet mostra quello che sembra un messaggio innocuo. In realtà, i calldata sono scelti con cura per massimizzare il danno — vedi la sezione successiva.
5. Scolare
Non appena apponi la firma, l’aggressore chiama transferFrom() da un portafoglio separato (separazione operativa — l’“Indirizzo” che ha ricevuto l’approvazione non è mai il “Destinatario” che detiene il bottino). I kit Premium raggruppano ETH nativi, token ERC-20, NFT ERC-721/1155 e trasferimenti Permit2EN in un unico multicall. Latenza netta dalla firma al trasferimento dei fondi: secondi.
6. Lavare
I fondi passano attraverso SushiSwapEN / Uniswap (i DEX legittimi sono deliberatamente inseriti nell’elenco delle piattaforme consentite dalla maggior parte degli strumenti di sicurezza), poi attraverso bridge verso altre blockchain, quindi attraverso i fork di Tornado Cash, e infine verso Monero. Il $284M Trezor incident è finito in XMR nel giro di poche ore.