سلسلة القتل المكونة من 6 خطوات
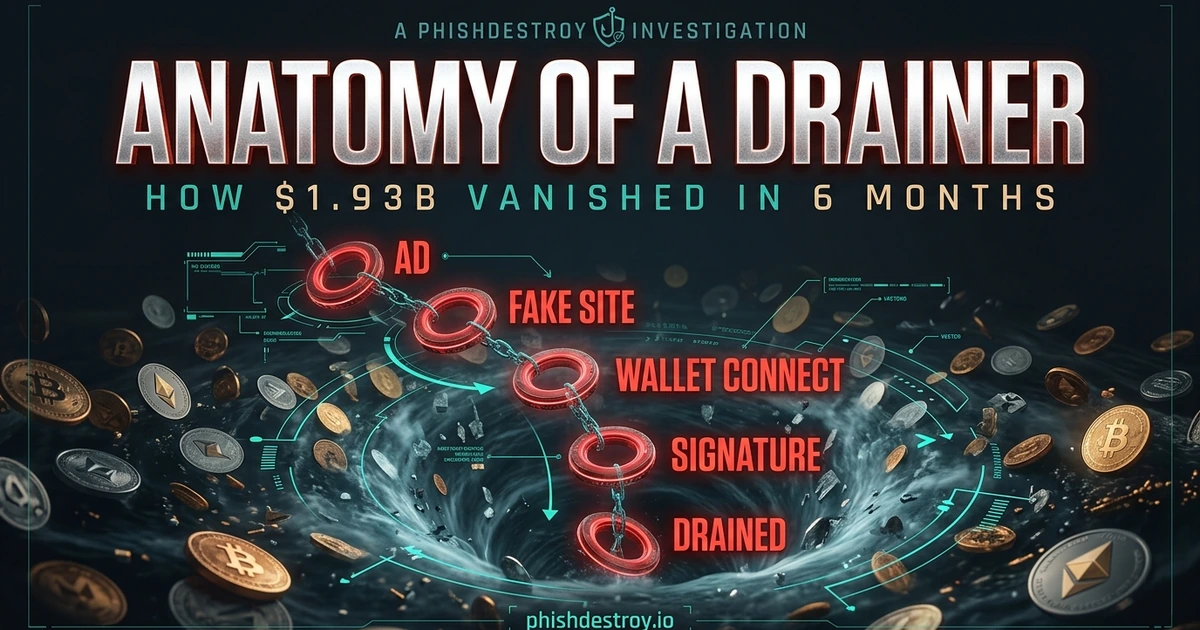
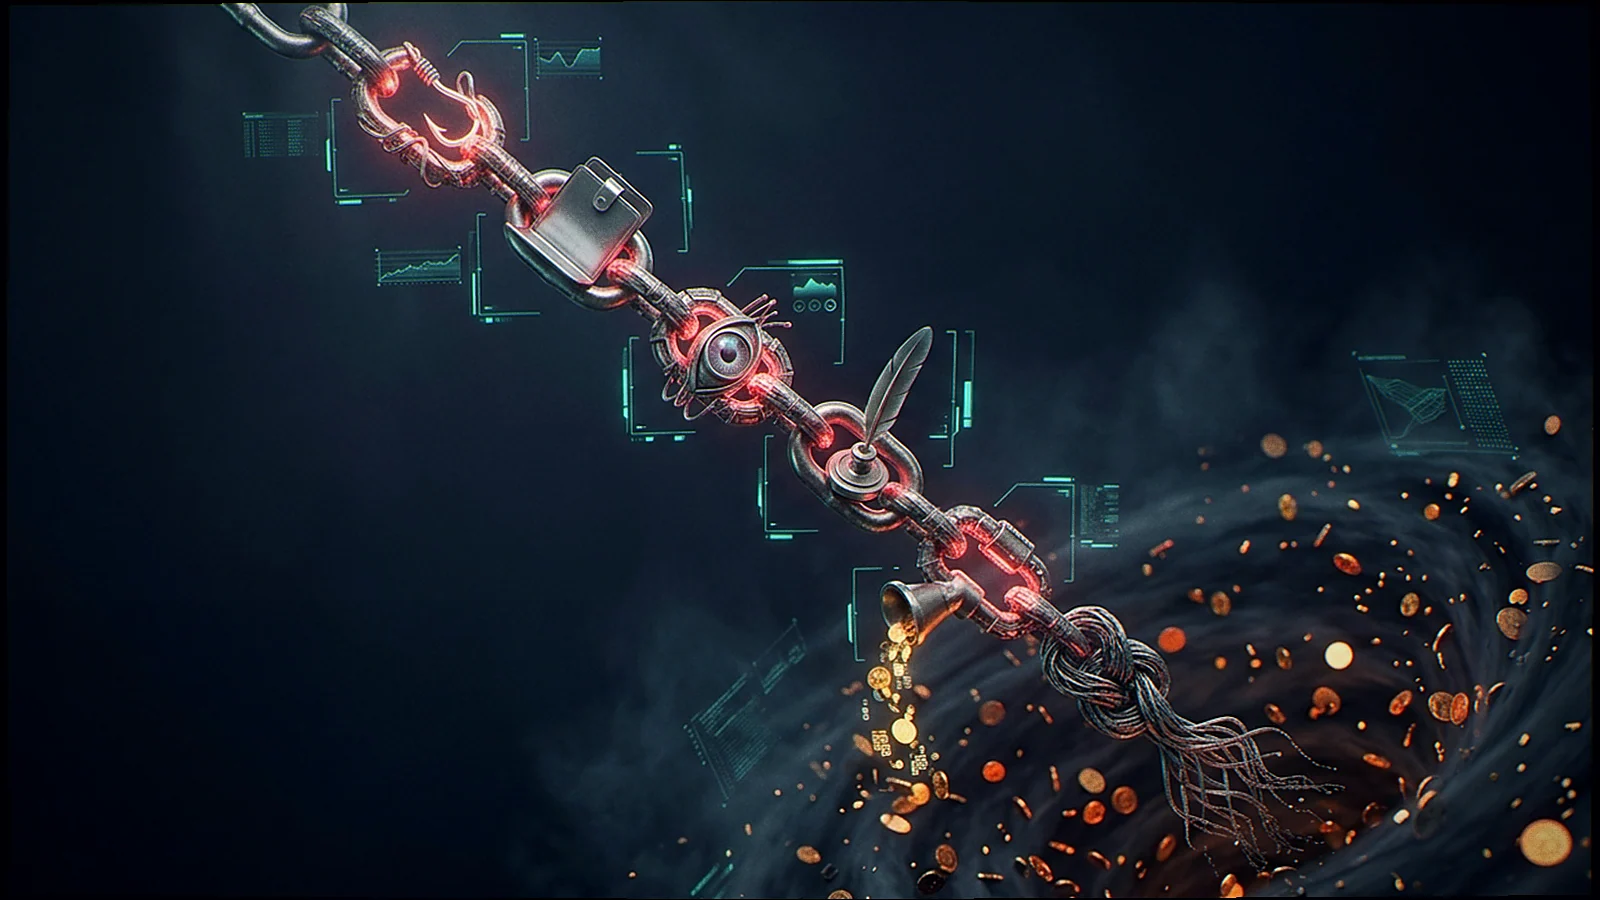
كل هجوم من هجمات «دريينر» — «إنفيرنو»، و«بينك»، و«أنجل»، و«إم إس»، و«كلينكسينك»، و«روجينغ»، والعشرات من الفروع التي لم تُسمَّ بعد — يتبع نفس المراحل الست. ويكمن البراعة في ضغط كل هذه المراحل في الثواني القليلة التي تفصل بين اتصال المحفظة وتأكيد المعاملة.
1. الطُعم
عمليات التوزيع الجوي المزيفة، والإعلانات المدعومة من Google/X، والحسابات الموثقة التي تم اختراقها (الـ حسابات هيئة الأوراق المالية والبورصات (SEC) وشركة مانديانت (وقد استُخدم كلاهما كـ«مكبرات صوت» لسرقة البيانات)، وروبوتات التحقق على «ديسكورد»، وعمليات إصدار NFT مزيفة، ودعوات «حصريّة» للنسخة التجريبيّة، وعمليات احتيال تتعلق بترخيص حقوق الملكية الفكرية. ومهما كان الشكل الذي تتخذه هذه الحيل، فإن الهدف هو جذبك إلى نطاق يسيطر عليه المهاجم.
2. الاتصال
تضغط على «Connect Wallet». MetaMaskEN، RabbyEN، WalletConnectEN، Phantom — كلها جيدة، وكلها متوقعة. أصبح الآن جافا سكريبت «drainer» يتمتع بحق الوصول للقراءة إلى كائن محفظتك عبر window.ethereum (أو ما يعادله)، ويبدأ في إطلاق النار eth_call الطلبات التي تُنفَّذ في الخلفية.
3. الاستطلاع
يقوم أداة الاستخراج بإحصاء أصولك: الرصيد الأصلي، ورموز ERC-20، ومجموعات NFT، ومراكز DeFi عبر سلاسل متعددة. وتستعين بأدوات تحديد الأسعار على غرار CoinGecko لتحويل قيم كل شيء إلى الدولار الأمريكي. وتتوفر حزم مميزة مثل مصرف «إنفيرنو» تخزين إعداداتهم على السلسلة (BNB Chain) بحيث يمكن تحديثها دون الحاجة إلى إعادة نشر الحمولة البرمجية لـ JS.
4. التوقيع
يطالبك التطبيق اللامركزي (dApp) بـ«التحقق من الملكية»، أو «المطالبة بالهدية الجوية»، أو «الموافقة على التحصيل»، أو «التوقيع للدخول». وتظهر واجهة مستخدم المحفظة ما يبدو أنه رسالة بريئة. لكن في الواقع، تم اختيار بيانات الاستدعاء (calldata) بعناية لتعظيم الضرر — انظر القسم التالي.
5. تصريف المياه
بمجرد توقيعك، يتصل المهاجم transferFrom() من محفظة منفصلة (الفصل التشغيلي — «العنوان» الذي تلقى الموافقة لا يكون أبدًا «المستلم» الذي يحتفظ بالغنائم). تجمع الحزم المميزة بين ETH الأصلي، ورموز ERC-20، و NFTs من نوع ERC-721/1155، وعمليات التحويل عبر Permit2EN في معاملة واحدة multicall. زمن الاستجابة الصافي من التوقيع إلى تحويل الأموال: ثوانٍ.
6. غسل
تتدفق الأموال عبر SushiSwapEN / Uniswap (حيث تُدرج معظم أدوات الأمان منصات التداول اللامركزية الشرعية عمدًا في قائمة المسموح بها)، ثم عبر الجسور إلى سلاسل بلوكشين أخرى، ثم عبر فروع Tornado Cash، ثم إلى Monero. و $284M Trezor incident انتهى بها المطاف في XMR في غضون ساعات.