Die 6-stufige Kill-Chain
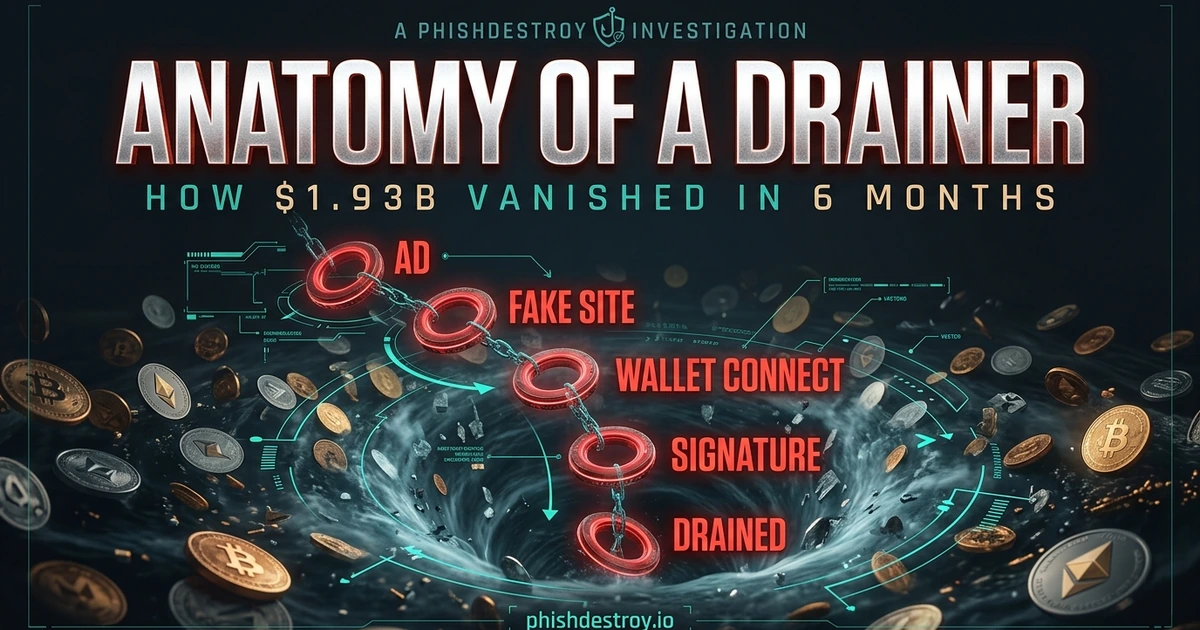
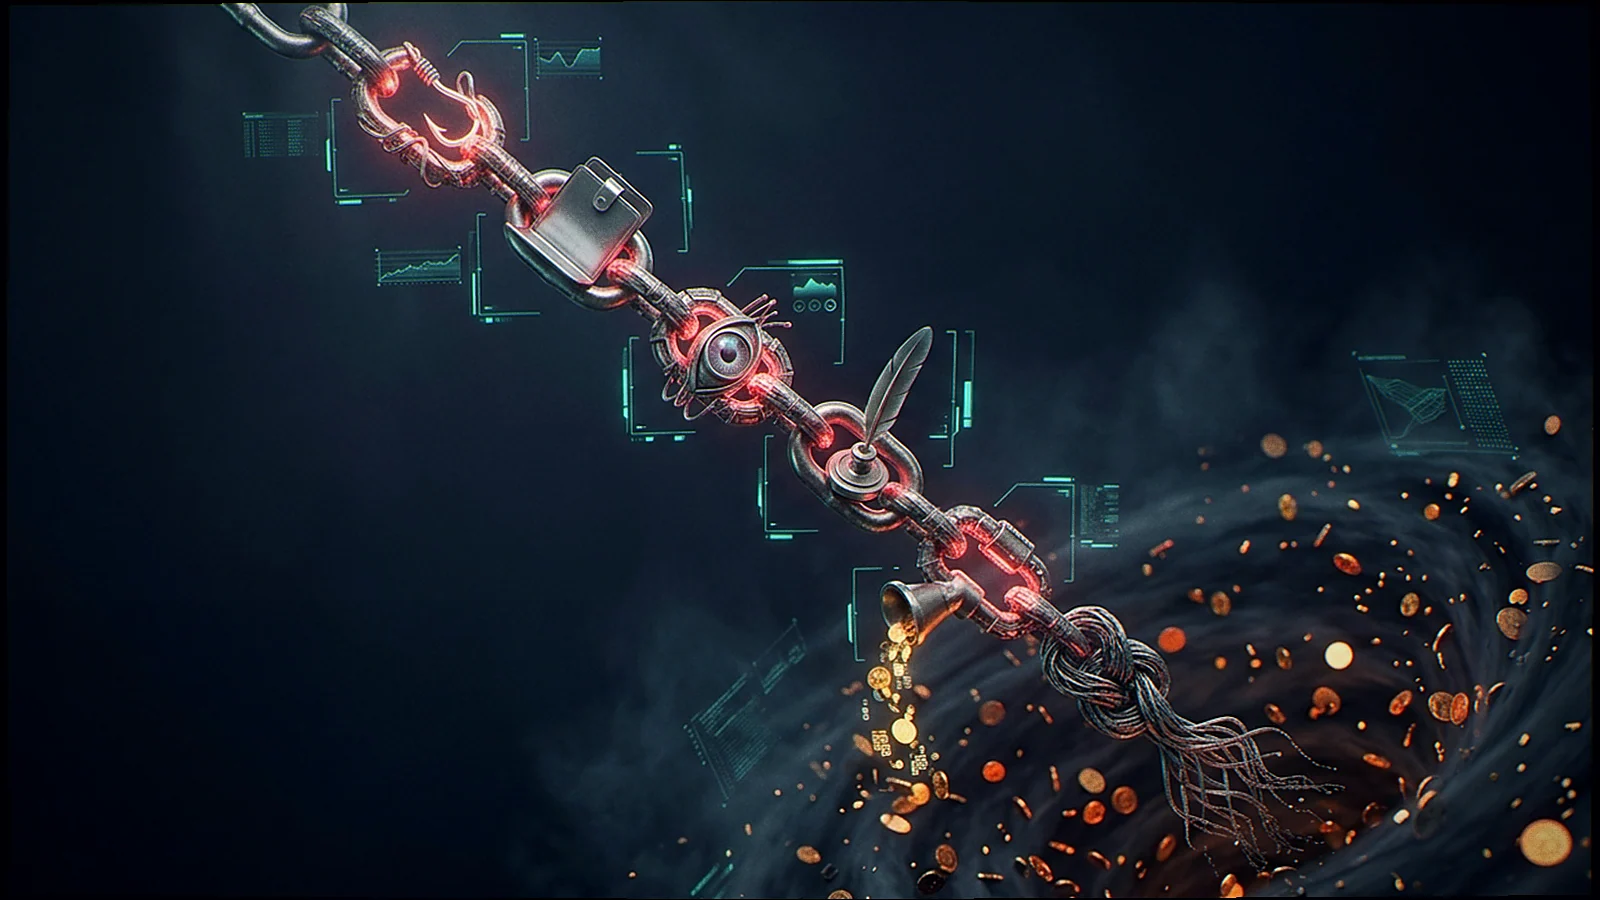
Jeder „Drainer“-Angriff – Inferno, Pink, Angel, MS, CLINKSINK, Rugging und die Dutzenden namenlosen Forks – verläuft in denselben sechs Phasen. Die Kunst besteht darin, all diese Phasen in die wenigen Sekunden zwischen dem Herstellen einer Wallet-Verbindung und einer bestätigten Transaktion zu komprimieren.
1. Köder
Gefälschte Airdrops, gesponserte Google/X-Anzeigen, gehackte verifizierte Konten (die SEC- und Mandiant-Konten (beides wurden bereits als „Drainer-Megaphone“ genutzt), Discord-Verifizierungs-Bots, gefälschte NFT-Prägungen, „exklusive“ Beta-Einladungen und Betrugsmaschen rund um IP-Lizenzen. Ganz gleich, in welcher Form – das Ziel ist es, Sie auf eine Domain zu locken, die der Angreifer kontrolliert.
2. Verbinden
Sie klicken auf „Connect Wallet“. MetaMaskEN, RabbyEN, WalletConnectEN, Phantom – alles in Ordnung, alles wie erwartet. Das „Drainer“-JavaScript hat nun Lesezugriff auf Ihr Wallet-Objekt über window.ethereum (oder etwas Gleichwertiges) und beginnt zu schießen eth_call Anfragen im Hintergrund.
3. Aufklärung
Der Drainer listet Ihre Bestände auf: native Guthaben, ERC-20-Token, NFT-Sammlungen und DeFi-Positionen über mehrere Blockchains hinweg. Er greift auf Preisorakel im CoinGecko-Stil zurück, um alles in US-Dollar zu bewerten. Premium-Pakete wie Inferno-Abfluss ihre Konfiguration speichern on-chain (BNB Chain), sodass sie aktualisiert werden kann, ohne dass die JS-Payload neu bereitgestellt werden muss.
4. Unterschreiben
Die dApp fordert Sie auf, „Eigentumsrechte zu bestätigen“, „den Airdrop anzufordern“, „die Abholung zu genehmigen“ oder „zum Zugriff zu unterschreiben“. Die Benutzeroberfläche der Wallet zeigt eine scheinbar harmlose Meldung an. In Wirklichkeit sind die Calldata jedoch sorgfältig ausgewählt, um den Schaden zu maximieren – siehe den nächsten Abschnitt.
5. Abgießen
Sobald Ihre Unterschrift vorliegt, ruft der Angreifer an transferFrom() aus einer separaten Wallet (operative Trennung – die „Adresse“, die die Genehmigung erhalten hat, ist niemals der „Empfänger“, der die Beute hält). Premium-Kits bündeln native ETH, ERC-20-Token, ERC-721/1155-NFTs und Permit2-Transfers in einem einzigen multicall. Netto-Verzögerung von der Signatur bis zur Überweisung: Sekunden.
6. Waschen
Die Gelder fließen über SushiSwapEN / Uniswap (seriöse DEXs werden von den meisten Sicherheitstools bewusst auf die Whitelist gesetzt), dann über Brücken zu anderen Blockchains, anschließend über Tornado-Cash-Forks und schließlich zu Monero. Die $284M Trezor incident landete innerhalb weniger Stunden bei XMR.