6段階のキルチェーン
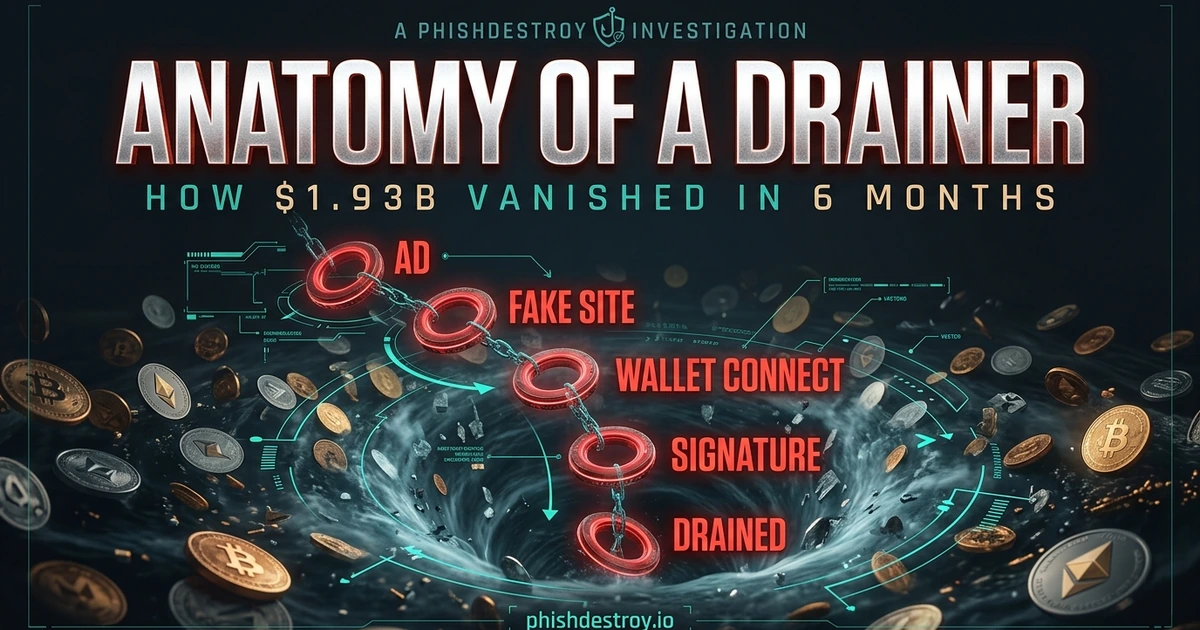
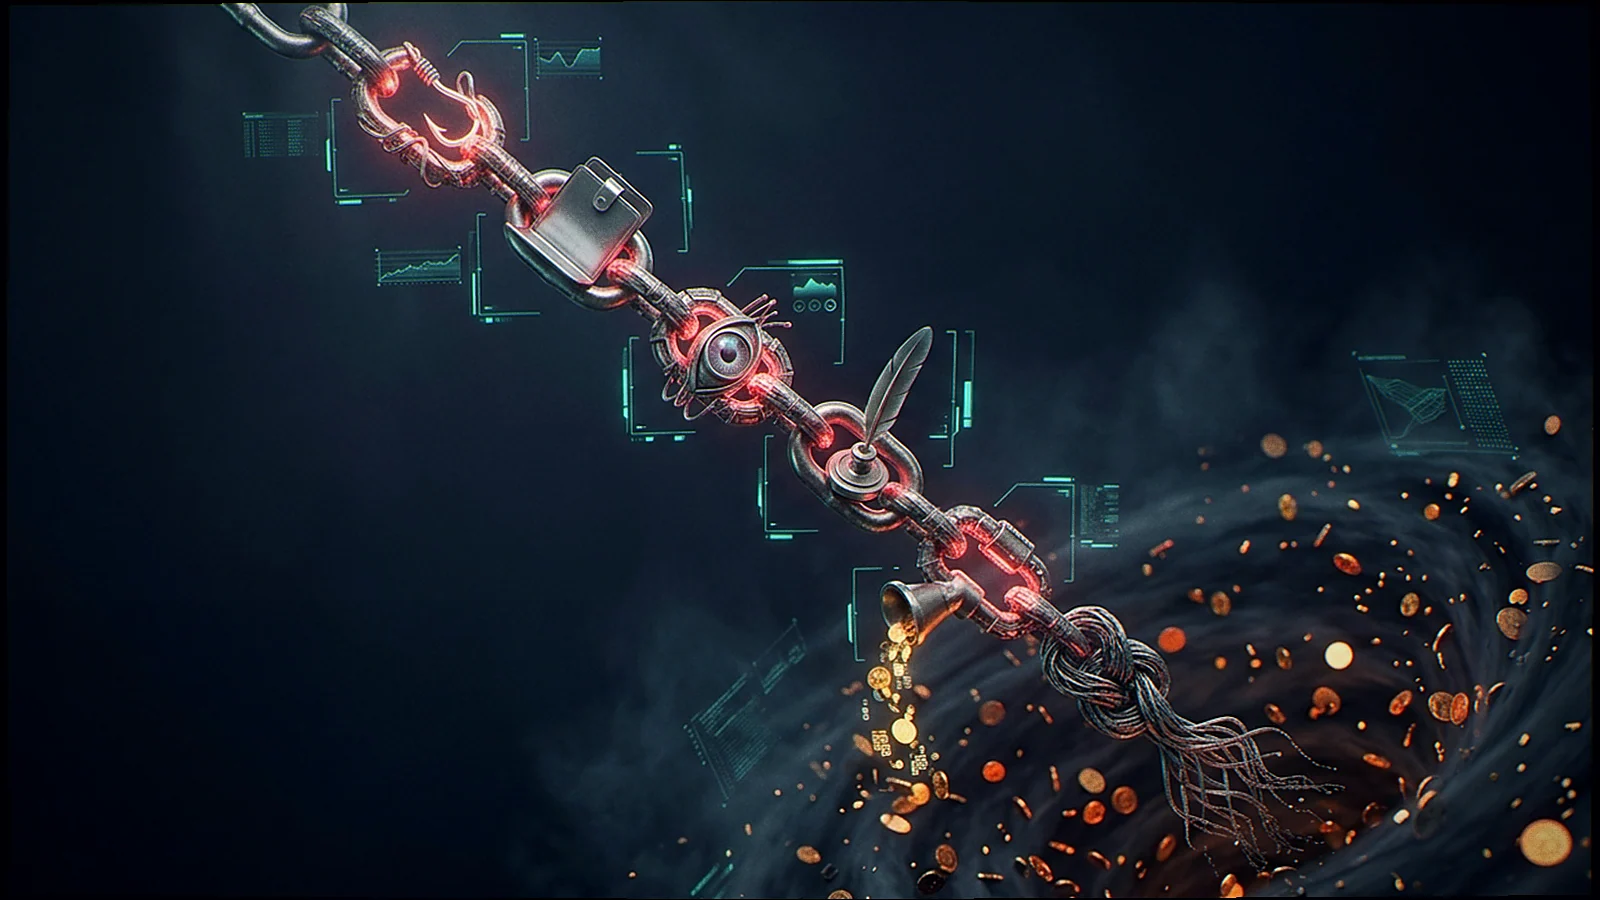
「インフェルノ」、「ピンク」、「エンジェル」、「MS」、「CLINKSINK」、「ラギング」、そして数十もの名もなきフォークなど、あらゆるドレイナー攻撃は、すべて同じ6つの段階を経ます。その妙は、これらすべてを、ウォレットの接続から取引の確認に至るまでの数秒間に凝縮することにあります。
1. ルアー
偽のエアドロップ、Google/Xのスポンサー広告、乗っ取られた認証済みアカウント(その SECおよびマンディアントのアカウント (いずれも「ドレイナー・メガホン」として悪用されてきた)、Discordの認証ボット、偽のNFTミント、「限定」ベータ版招待、IPライセンス詐欺などです。どのような手口であれ、その目的は、攻撃者が管理するドメインにユーザーを誘導することにあります。
2. 接続する
「ウォレットを接続」をクリックします。MetaMaskEN、RabbyEN、WalletConnectEN、Phantom――どれも問題なく、想定通りの動作です。これで、ドレイナーのJavaScriptは、以下を通じてウォレットオブジェクトへの読み取りアクセス権を取得しました。 window.ethereum (またはそれに相当するもの)を装備し、発砲を開始する eth_call バックグラウンドでのリクエスト。
3. 偵察
このドレイナーは、ユーザーの保有資産(ネイティブバランス、ERC-20トークン、NFTコレクション、複数チェーンにわたるDeFiポジション)を一覧表示します。CoinGecko風の価格オラクルにアクセスし、すべての資産を米ドル建てで評価します。プレミアムキットなど インフェルノ・ドレイナー 設定を保存する オンチェーン (BNB Chain) これにより、JSペイロードを再デプロイすることなく更新が可能になります。
4. 署名
dAppは、「所有権の確認」、「エアドロップの受け取り」、「コレクションの承認」、あるいは「署名してアクセス」といった操作を促します。ウォレットのUIには、一見無害に見えるメッセージが表示されます。しかし実際には、被害を最大化するようにcalldataが慎重に選択されています。詳細は次のセクションをご覧ください。
5. 水を切る
署名が完了したその瞬間、攻撃者が電話をかけてくる transferFrom() 別のウォレットから(運用上の分離 — 承認を受け取った「アドレス」は、戦利品を保有する「受取人」とは決して同一ではありません)。プレミアムキットでは、ネイティブETH、ERC-20、ERC-721/1155 NFT、およびPermit2転送を1つのバッチにまとめて処理します。 multicall. 署名から資金移動までのネット遅延: 秒.
6. 洗濯する
資金はSushiSwap/Uniswapを経由し(正規のDEXは、ほとんどのセキュリティツールによって意図的に許可リストに登録されている)、その後ブリッジを通じて他のチェーンへ、さらにTornado Cashのフォークを経由して、最終的にMoneroへと送金される。その $284M Trezor incident 数時間のうちにXMRに振り込まれた。