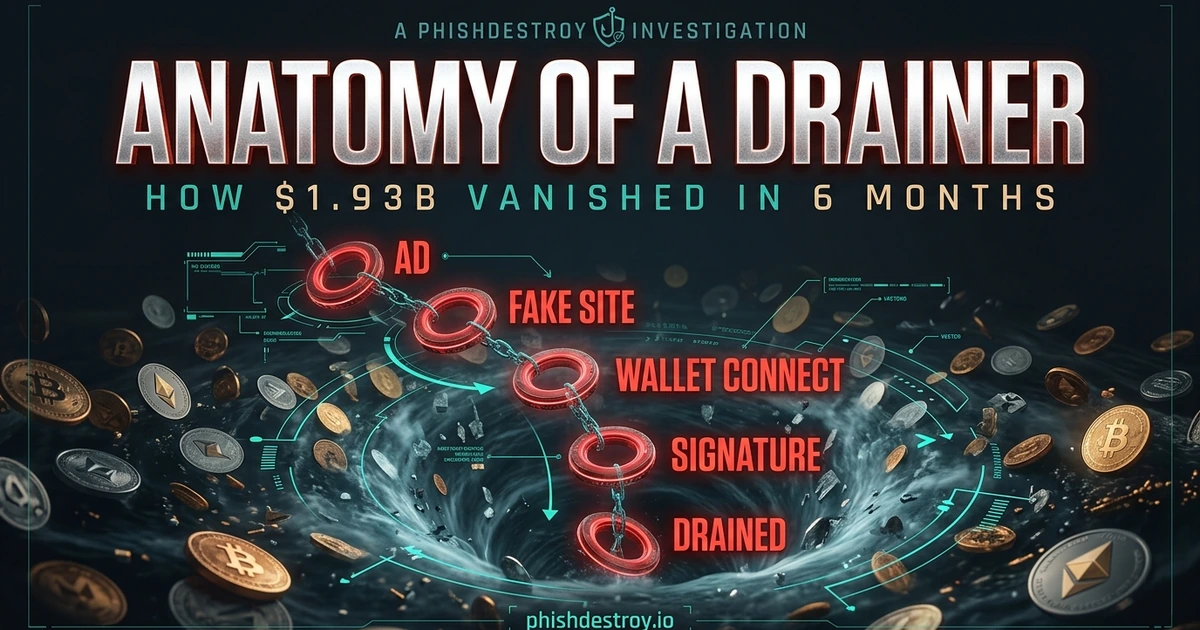
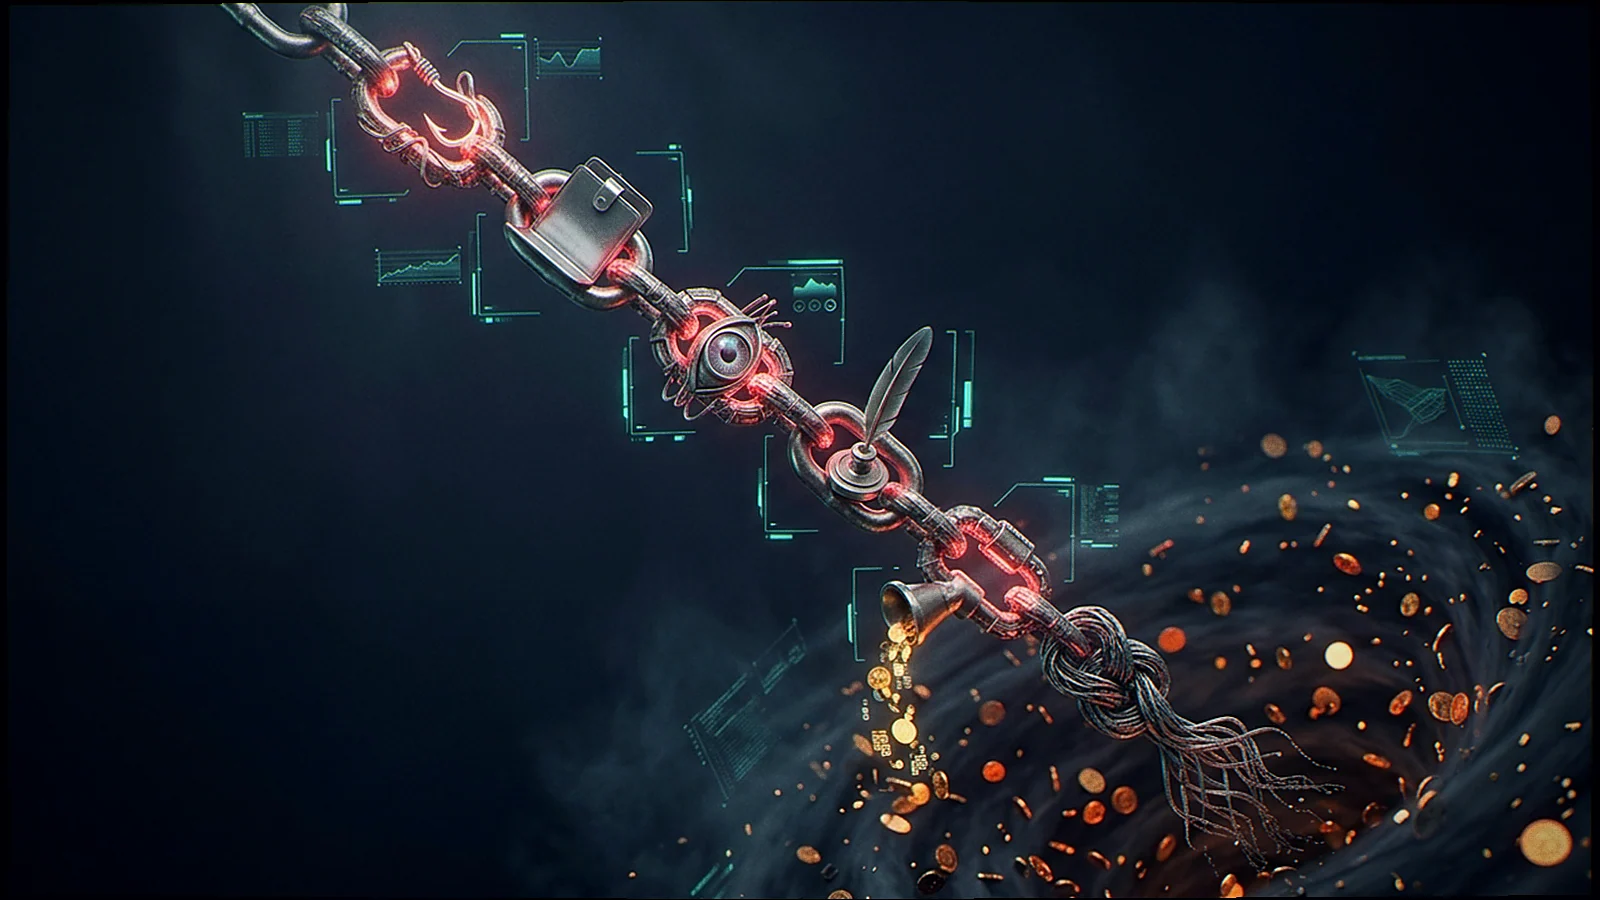
Rantai serangan 6 langkah
Setiap serangan drainer — Inferno, Pink, Angel, MS, CLINKSINK, Rugging, dan puluhan fork yang tak bernama — mengikuti enam tahap yang sama. Keahliannya terletak pada kemampuan memadatkan semua tahap tersebut ke dalam hitungan detik antara koneksi dompet dan transaksi yang dikonfirmasi.
1. Umpan
Airdrop palsu, iklan bersponsor di Google/X, akun terverifikasi yang diretas (yang Akun SEC dan Mandiant (keduanya pernah digunakan sebagai "drainer megaphones"), bot verifikasi Discord, pencetakan NFT palsu, undangan beta "eksklusif", dan penipuan lisensi IP. Apa pun modus operandinya, tujuannya adalah untuk mengarahkan Anda ke domain yang dikendalikan oleh penyerang.
2. Sambungkan
Anda mengklik "Connect Wallet". MetaMaskEN, RabbyEN, WalletConnectEN, Phantom — semuanya baik-baik saja, sesuai harapan. Skrip JavaScript "drainer" kini memiliki akses baca ke objek dompet Anda melalui window.ethereum (atau yang setara), dan mulai menembak eth_call permintaan yang berjalan di latar belakang.
3. Pengintaian
Alat ini mencantumkan seluruh aset Anda: saldo native, token ERC-20, koleksi NFT, serta posisi DeFi di berbagai rantai blok. Alat ini mengakses orakel harga bergaya CoinGecko untuk mengonversi nilai semua aset ke dolar AS. Paket premium seperti Inferno Drainer menyimpan konfigurasi mereka di dalam rantai (BNB Chain) sehingga dapat diperbarui tanpa perlu melakukan redeploy terhadap payload JS.
4. Tanda
dApp tersebut meminta Anda untuk "Memverifikasi kepemilikan", "Mengklaim airdrop", "Menyetujui penarikan", atau "Menandatangani untuk masuk". Antarmuka dompet menampilkan pesan yang tampak tidak berbahaya. Pada kenyataannya, data panggilan (calldata) tersebut dipilih dengan cermat untuk memaksimalkan kerugian — lihat bagian berikutnya.
5. Tiriskan
Begitu tanda tanganmu tertera, penyerang itu langsung menelepon transferFrom() dari dompet terpisah (pemisahan operasional — "Alamat" yang menerima persetujuan tersebut bukanlah "Penerima" yang menyimpan hasil jarahan). Paket Premium menggabungkan transfer ETH asli, token ERC-20, NFT ERC-721/1155, dan transfer Permit2EN dalam satu multicall. Latensi bersih dari penandatanganan hingga pergerakan dana: detik.
6. Mencuci
Dana dialirkan melalui SushiSwapEN / Uniswap (DEX yang sah secara sengaja dimasukkan ke dalam daftar putih oleh sebagian besar alat keamanan), kemudian melalui jembatan ke rantai lain, lalu melalui cabang-cabang Tornado Cash, dan akhirnya ke Monero. The $284M Trezor incident dalam hitungan jam sudah masuk ke XMR.