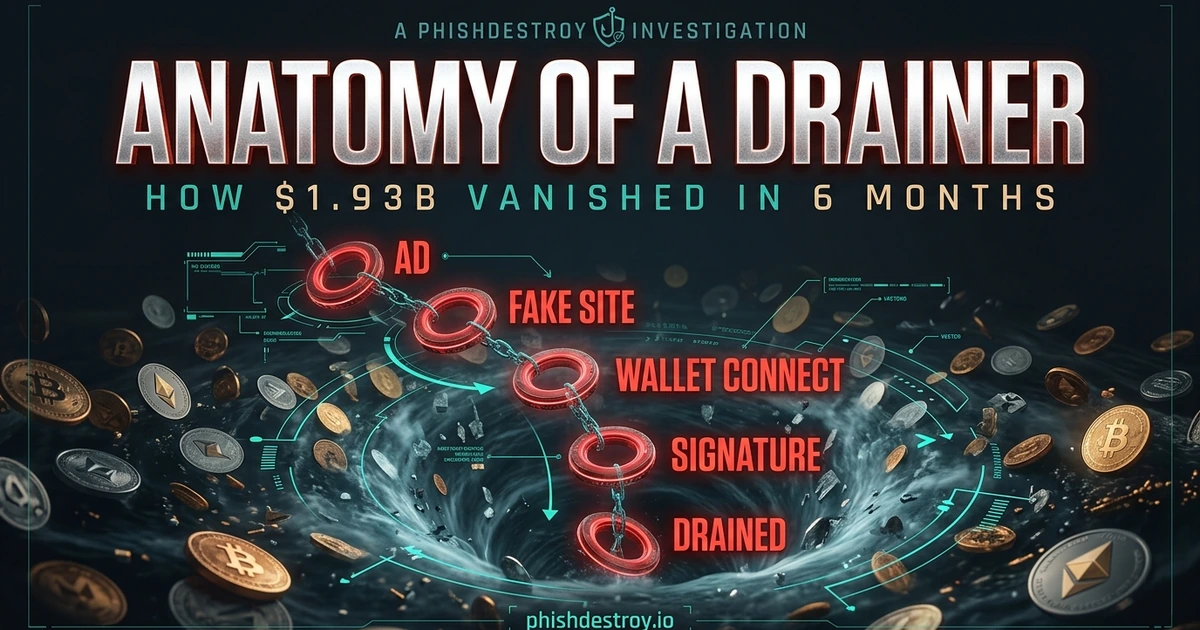
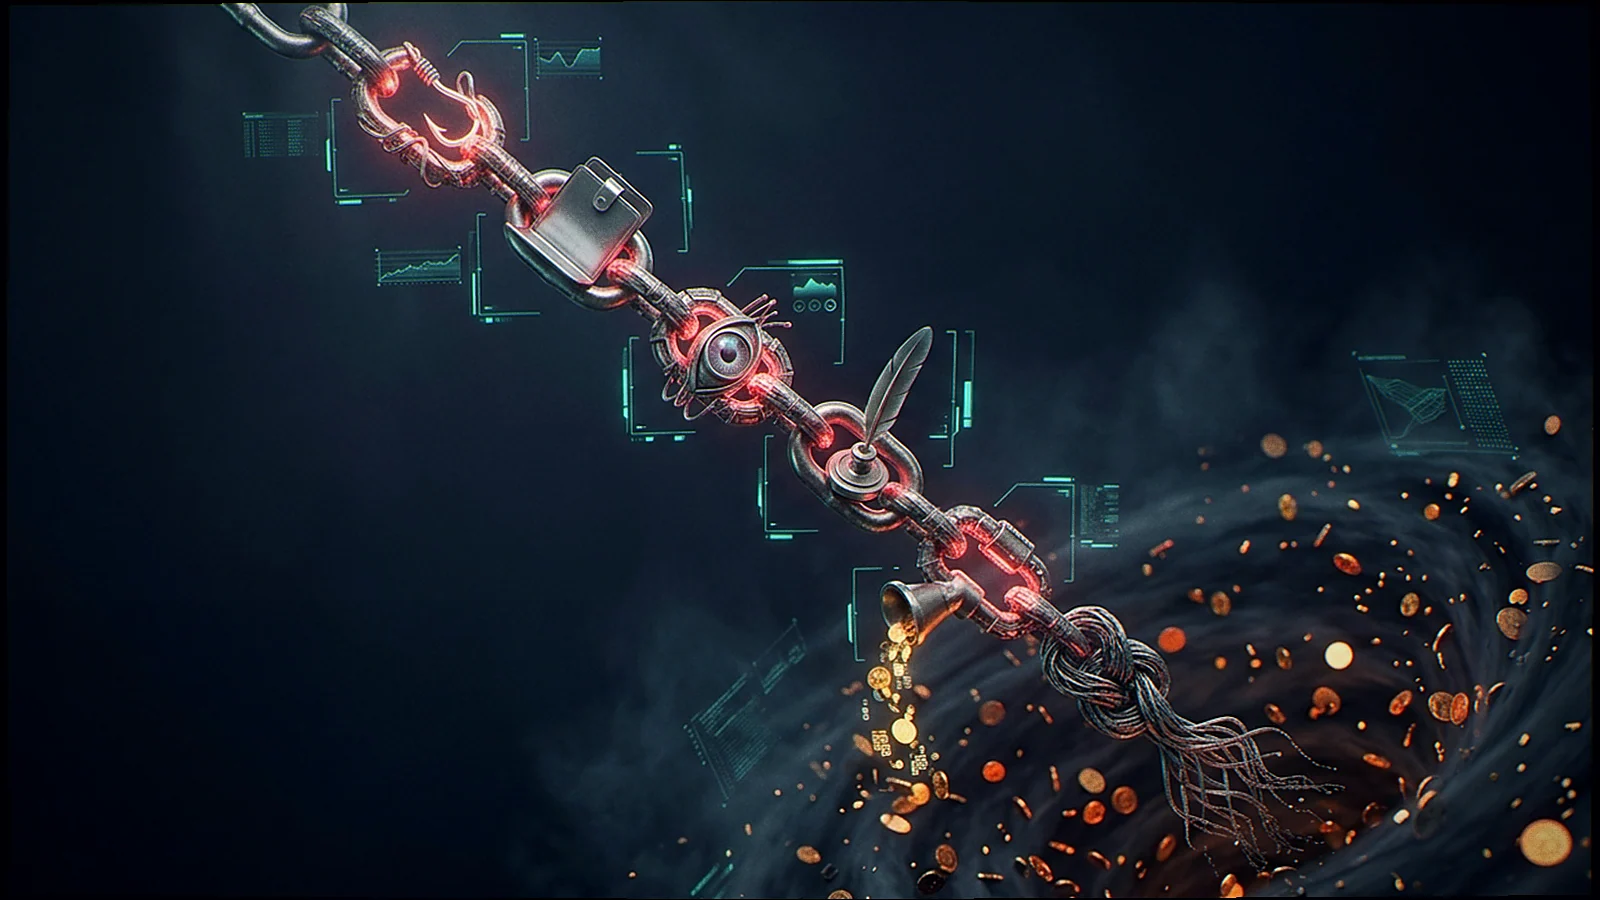
6단계 킬 체인
‘인페르노’, ‘핑크’, ‘엔젤’, ‘MS’, ‘CLINKSINK’, ‘러깅’을 비롯해 수십 가지의 이름 없는 포크에 이르기까지, 모든 드레이너 공격은 동일한 6단계 과정을 따릅니다. 여기서 진정한 기술은 이 모든 과정을 지갑 연결부터 거래 확인까지의 단 몇 초 안에 압축해내는 데 있습니다.
1. 미끼
가짜 에어드랍, 구글/X의 유료 광고, 해킹당한 인증 계정 (이 SEC 및 Mandiant 계정 (둘 다 ‘드레이너 메가폰’으로 악용된 바 있음), 디스코드 인증 봇, 가짜 NFT 발행, “독점” 베타 초대장, IP 라이선싱 사기 등이 있습니다. 어떤 형태로 위장하든, 목표는 사용자를 공격자가 통제하는 도메인으로 유인하는 것입니다.
2. 연결
“지갑 연결”을 클릭했습니다. MetaMaskEN, RabbyEN, WalletConnectEN, Phantom — 모두 문제없고, 예상했던 대로입니다. 이제 드레이너 자바스크립트는 다음을 통해 지갑 객체에 대한 읽기 권한을 갖게 되었습니다. window.ethereum (또는 이에 상응하는 것)을 장착하고 사격을 시작한다 eth_call 백그라운드에서 처리되는 요청.
3. 정찰
이 드레이너는 사용자의 보유 자산(기본 잔고, ERC-20 토큰, NFT 컬렉션, 여러 체인에 걸친 DeFi 포지션)을 일일이 나열합니다. 또한 CoinGecko 스타일의 가격 오라클을 활용해 모든 자산을 USD 기준으로 순위를 매깁니다. 다음과 같은 프리미엄 키트도 제공됩니다. 인페르노 드레이너 설정을 저장하다 온체인 (BNB Chain) 따라서 JS 페이로드를 다시 배포하지 않고도 업데이트할 수 있습니다.
4. 서명
dApp은 사용자에게 “소유권 확인”, “에어드롭 수령”, “수집 승인” 또는 “서명 후 입장”을 요청합니다. 지갑 UI에는 무해해 보이는 메시지가 표시됩니다. 하지만 실제로는 피해를 극대화하기 위해 calldata가 신중하게 선택된 것입니다. 자세한 내용은 다음 섹션을 참조하십시오.
5. 물 빼기
서명이 완료되는 순간, 공격자가 전화를 걸어옵니다 transferFrom() 별도의 지갑에서 (운영상 분리 — 승인을 받은 “주소”는 전리품을 보유하는 “수취인”과 절대 동일하지 않음). 프리미엄 키트는 네이티브 ETH, ERC-20, ERC-721/1155 NFT 및 Permit2EN 전송을 단일 multicall. 서명부터 자금 이체까지의 순 지연 시간: 초.
6. 세탁
자금은 SushiSwapEN/Uniswap을 경유한 뒤(대부분의 보안 도구에서는 합법적인 DEX를 의도적으로 허용 목록에 포함시킵니다), 브리지를 통해 다른 체인으로 이동한 다음, Tornado Cash 포크를 거쳐 모네로로 흘러갑니다. 이 $284M Trezor incident 몇 시간 만에 XMR로 들어갔다.