La chaîne d'attaque en 6 étapes
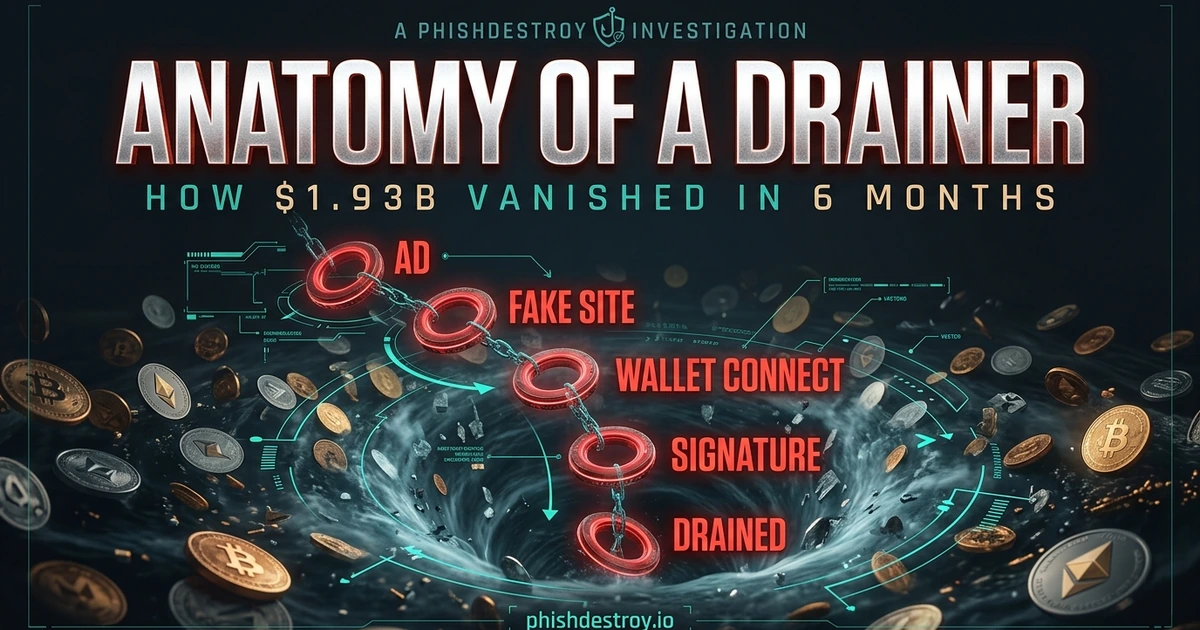
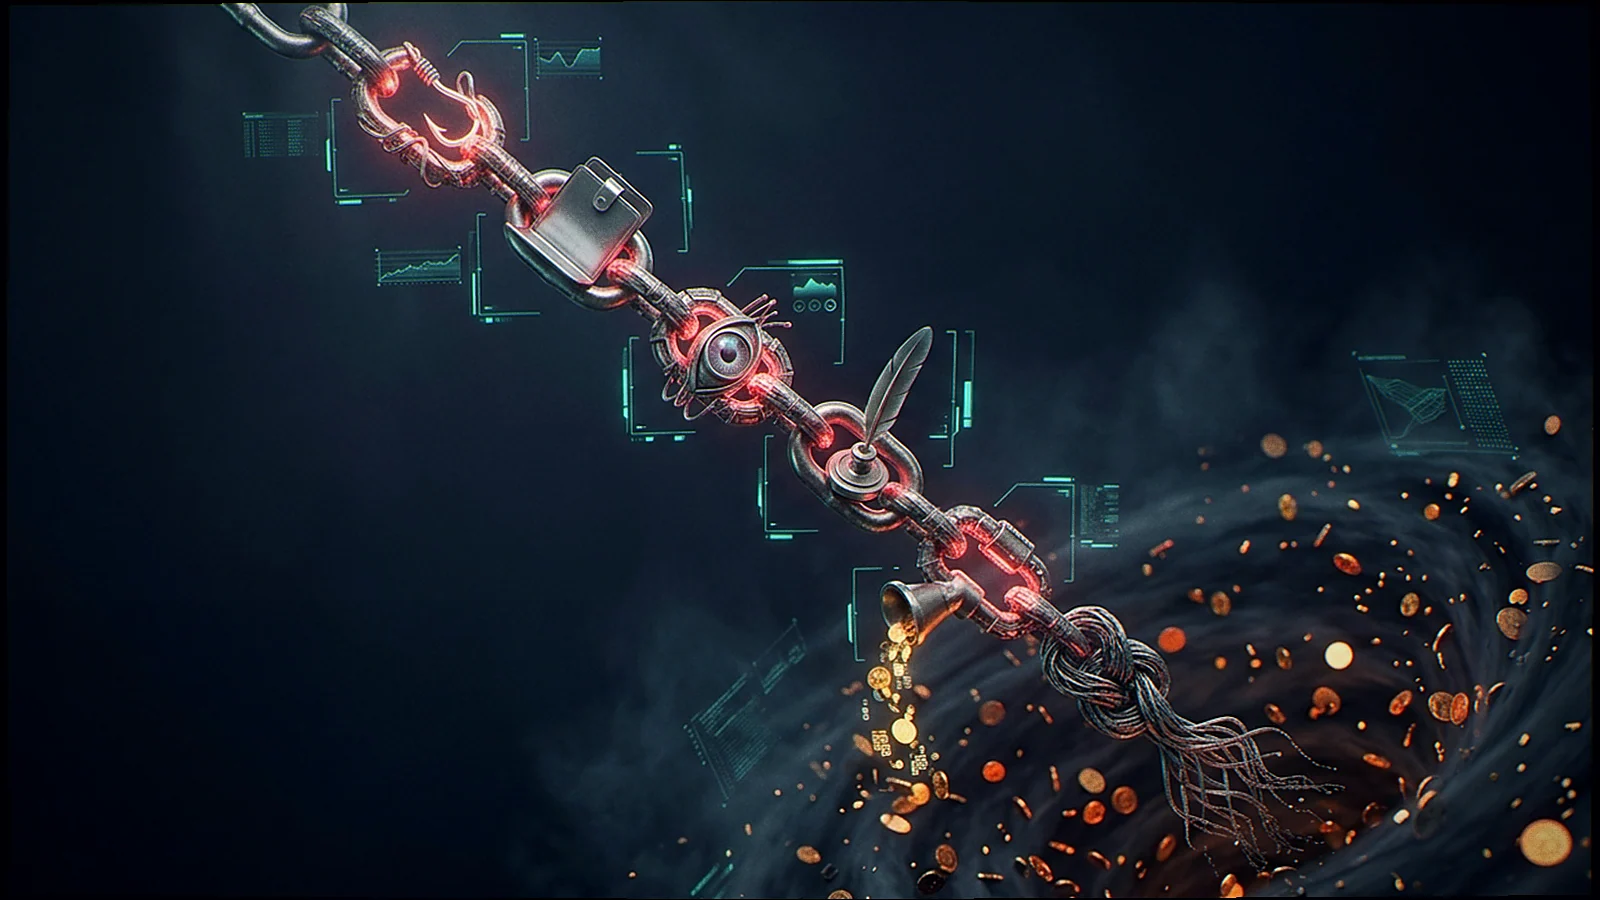
Chaque attaque de type « drainer » — Inferno, Pink, Angel, MS, CLINKSINK, Rugging, ainsi que les dizaines de variantes sans nom — suit les six mêmes étapes. Tout l’art consiste à les condenser toutes dans les quelques secondes qui séparent la connexion au portefeuille de la confirmation de la transaction.
1. Le leurre
Faux airdrops, publicités sponsorisées sur Google/X, comptes vérifiés piratés (les Comptes de la SEC et de Mandiant (qui ont tous deux été utilisés comme « mégaphones » pour détourner des fonds), des bots de vérification sur Discord, de fausses émissions de NFT, des invitations « exclusives » à des versions bêta et des escroqueries liées à l’octroi de licences de propriété intellectuelle. Quelle que soit la forme sous laquelle elles se présentent, l’objectif est de vous diriger vers un domaine contrôlé par le pirate.
2. Se connecter
Vous cliquez sur « Connecter le portefeuille ». MetaMaskEN, RabbyEN, WalletConnectEN, Phantom… Tout va bien, c'est tout à fait normal. Le script JavaScript « drainer » dispose désormais d'un accès en lecture à votre objet « portefeuille » via window.ethereum (ou l'équivalent), et commence à tirer eth_call les requêtes en arrière-plan.
3. Reconnaissance
L'outil de suivi répertorie vos actifs : solde natif, tokens ERC-20, collections de NFT, positions DeFi sur plusieurs chaînes. Il utilise des oracles de prix de type CoinGecko pour convertir tous les actifs en dollars américains. Les kits premium tels que Inferno Drainer enregistrer leur configuration sur la chaîne (BNB Chain) afin qu'il puisse être mis à jour sans avoir à redéployer la charge utile JS.
4. Signe
La dApp vous invite à « Vérifier la propriété », « Réclamer l'airdrop », « Approuver la collecte » ou « Signer pour accéder ». L'interface utilisateur du portefeuille affiche ce qui semble être un message anodin. En réalité, les données d'appel (calldata) sont soigneusement choisies pour maximiser les dégâts — voir la section suivante.
5. Égoutter
Dès que vous avez apposé votre signature, l'attaquant passe son coup transferFrom() à partir d'un portefeuille distinct (séparation opérationnelle — l'« adresse » qui a reçu l'autorisation n'est jamais le « destinataire » qui détient le butin). Les kits Premium regroupent les transferts d'ETH natifs, d'ERC-20, de NFT ERC-721/1155 et de Permit2EN en une seule multicall. Latence nette entre la signature et le virement : secondes.
6. Laver
Les fonds transitent par SushiSwapEN / Uniswap (les DEX légitimes sont délibérément ajoutés à la liste blanche par la plupart des outils de sécurité), puis via des ponts vers d'autres chaînes, ensuite via des fourches de Tornado Cash, pour aboutir enfin à Monero. Le $284M Trezor incident s'est retrouvé en XMR en l'espace de quelques heures.