La cadena de ataque en seis pasos
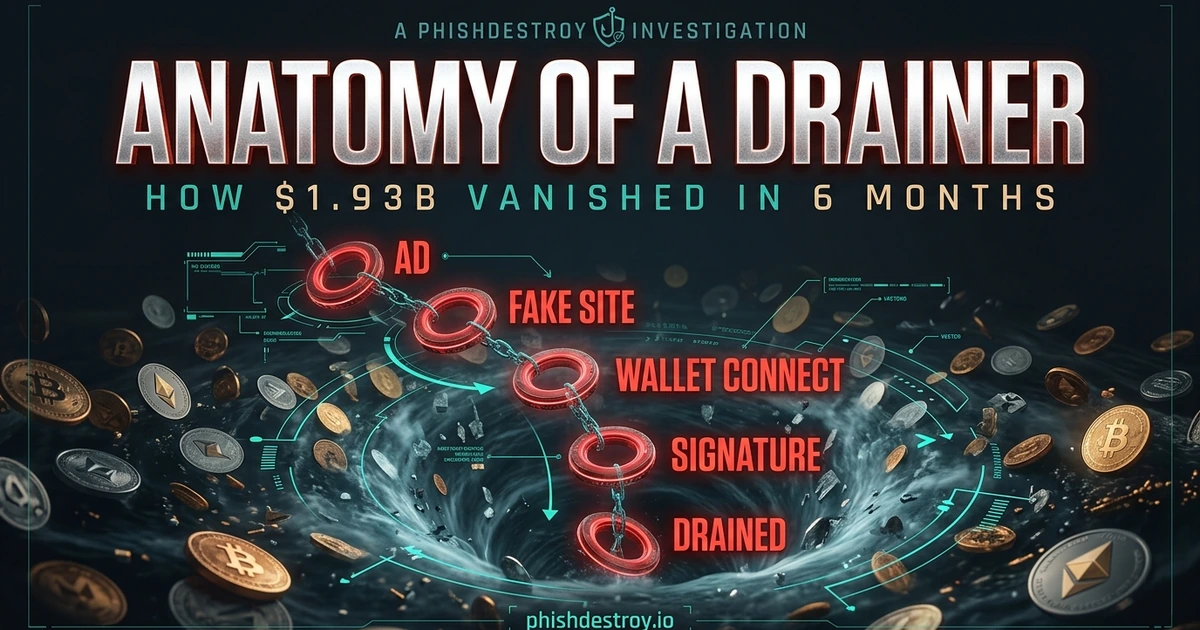
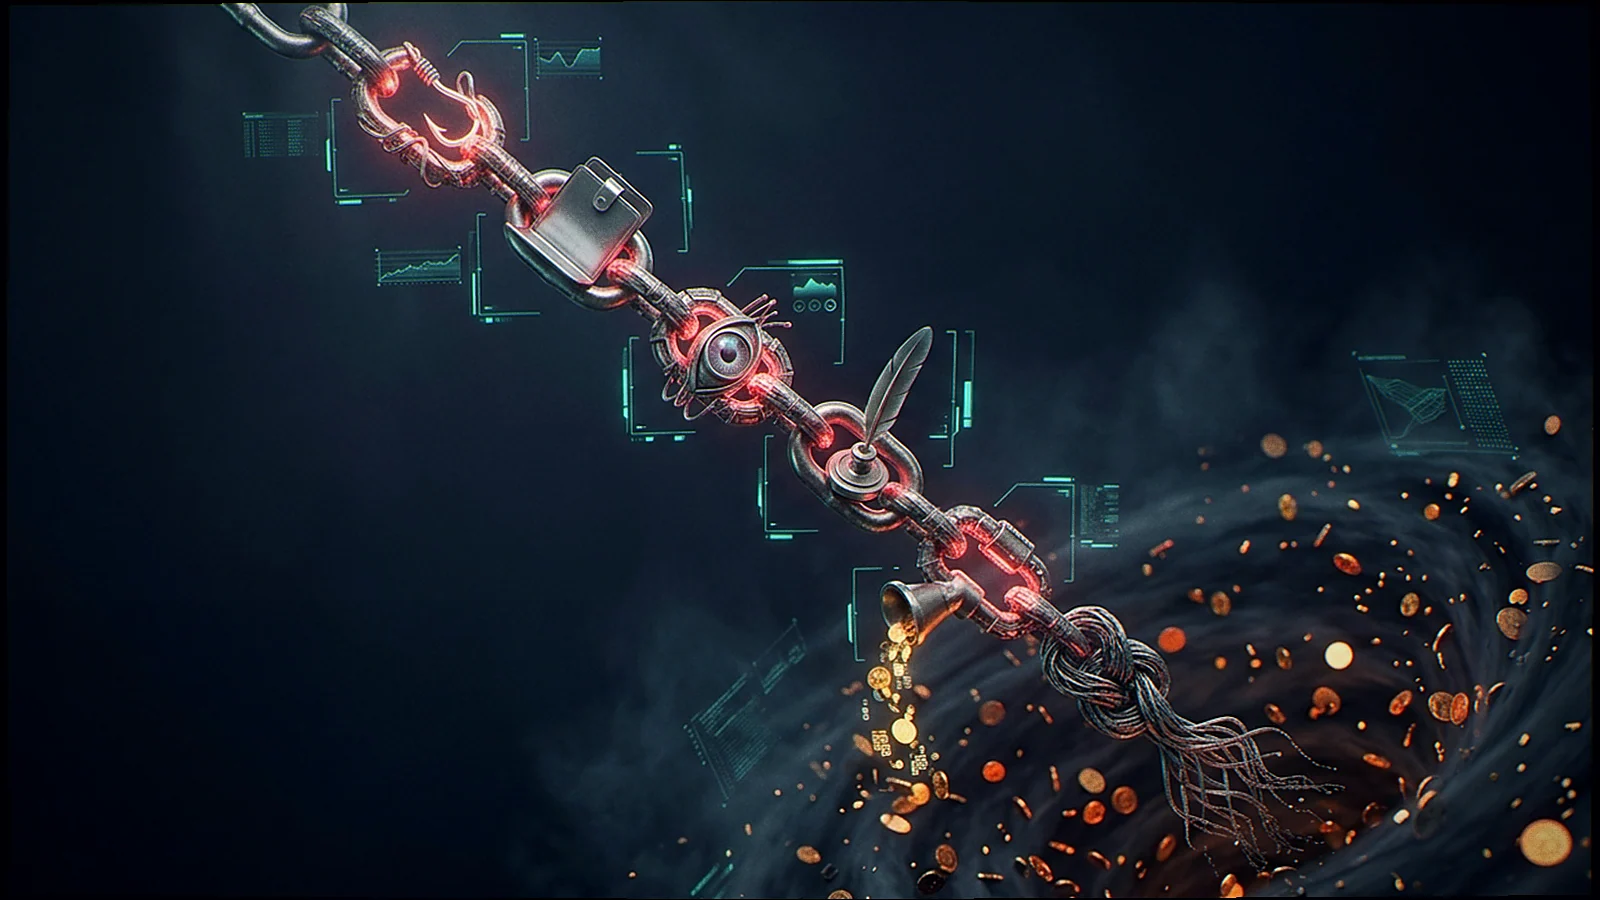
Todos los ataques de «drainer» —Inferno, Pink, Angel, MS, CLINKSINK, Rugging y las docenas de variantes sin nombre— siguen las mismas seis fases. El arte consiste en comprimirlas todas en los segundos que transcurren entre la conexión a una cartera y la confirmación de una transacción.
1. Señuelo
Airdrops falsos, anuncios patrocinados de Google/X, cuentas verificadas comprometidas (las Cuentas de la SEC y Mandiant (ambos se han utilizado como «megáfonos de drenaje»), bots de verificación de Discord, acuñaciones falsas de NFT, invitaciones «exclusivas» a versiones beta y estafas relacionadas con licencias de propiedad intelectual. Sea cual sea la forma que adopten, el objetivo es llevarte a un dominio controlado por el atacante.
2. Conectar
Haces clic en «Conectar monedero». MetaMaskEN, RabbyEN, WalletConnectEN, Phantom… todo bien, todo como se esperaba. El código JavaScript del «drainer» ahora tiene acceso de lectura a tu objeto de monedero a través de window.ethereum (o su equivalente), y empieza a disparar eth_call solicitudes en segundo plano.
3. Reconocimiento
El drainer enumera tus activos: saldo nativo, tokens ERC-20, colecciones de NFT y posiciones de DeFi en múltiples cadenas. Consulta oráculos de precios al estilo de CoinGecko para valorar todo en dólares estadounidenses. Los paquetes premium como Inferno Drainer guardar su configuración en la cadena (BNB Chain) para que se pueda actualizar sin necesidad de volver a implementar la carga útil de JS.
4. Firma
La dApp te pide que «Verifiques la titularidad», «Reclames el airdrop», «Apruebes la recogida» o «Fiches para entrar». La interfaz de usuario de la cartera muestra lo que parece un mensaje inofensivo. En realidad, los datos de llamada (calldata) se han elegido cuidadosamente para maximizar el daño; consulta la siguiente sección.
5. Escurrir
En cuanto firmas, el atacante llama transferFrom() desde un monedero independiente (separación operativa: la «Dirección» que recibió la autorización nunca es el «Destinatario» que conserva el botín). Los kits premium agrupan ETH nativo, tokens ERC-20, NFT ERC-721/1155 y transferencias Permit2EN en un único multicall. Latencia neta desde la firma hasta el movimiento de fondos: segundos.
6. Lavar
Los fondos pasan primero por SushiSwapEN y Uniswap (la mayoría de las herramientas de seguridad incluyen deliberadamente en su lista de permitidos a estos DEX legítimos), luego a través de puentes hacia otras cadenas, después por bifurcaciones de Tornado Cash y, finalmente, llegan a Monero. El $284M Trezor incident acabó en XMR en cuestión de horas.