Urgent: Am fost înșelat
Pași imediat în cazul în care portofelul tău cripto a fost golit. Revocă aprobările, securizează activele rămase și raportează infracțiunea.
Ghid de răspuns la urgență
Inteligența de amenințare privind phishing-ul cripto identifică domenii malițioase, drenatoare de portofele și infrastructura aferentă, astfel încât apărătorii să poată investiga și răspunde. PhishDestroy monitorizează infrastructura în timp real, publică dovezi din domeniul public și furnizează date deschise de amenințare pentru fluxurile de lucru de securitate.
LIVE / PHISHDESTROY
Navă-șef
Acestea sunt instrumentele de bază: date în timp real, API-uri deschise, analiză de domenii și inteligență on‑chain. Accesul este gratuit și nelimitat.
Flux de detectări de phishing în timp real: domeniu, marcă, registrar, indicatori de mascare. Actualizat continuu.
Urmărește fluxul →Dosare pe domeniu: WHOIS, DNS, TLS, VirusTotal, mascarea, amprenta kitului, istoric rapoarte de abuz. Căutabil.
Răsfoiește rapoartele →Verifică un domeniu, extrage un flux, scanează în masă 500/req. peste 1 M de înregistrări de amenințări, licențiat CC‑BY, fără cost.
Citește documentația API →Lipiți orice URL pentru a obține consensul VirusTotal, amprenta drainer-kit, testul de camuflaj, lanțul SSL și o captură de ecran.
Raportați o amenințareAdrese drainer, portofele rug-pull, infrastructură interconectată pe EVM + Solana. Semnalate, căutabile, exportabile.
Caută portofele →Flux de amenințări curat de comunitate pe GitHub. Listă de blocare a domeniilor actualizată automat pentru firewall-uri, filtre DNS, extensii de browser.
Vezi pe GitHub →Director Platformă
Instrumente de suport, tablouri de cercetare, ghiduri și proiecte experimentale, grupate pe scop.
Ei ne numesc Inamicul #1
Escrocii vizează în mod repetat infrastructura noastră pentru a evita rapoartele și interdicțiile. Rezultatul rămâne același: dovezile rămân publice, detectările continuă și raportarea noastră de eliminare impune costuri utilizatorilor. $0.
Domenii urmărite
Raportări trimise
Eliminări confirmate
Plătit registratorilor sau platformelor pentru eliminări (vreodată)
Cunoașterea este cea mai bună apărare. Învață cele mai comune tactici de înșelăciune pentru a nu deveni următoarea victimă.
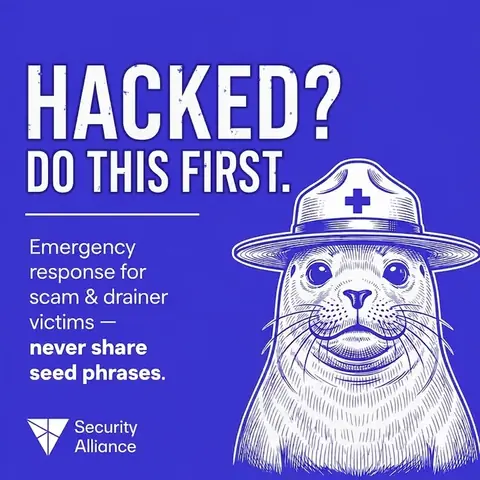
Dacă ai fost înșelat, depune o plângere. Depunerea unei plângeri pe platforme precum Abuz în lanț este un pas minim de început. Ideal, ar trebui să raportați incidentul către. forțele de ordine locale. Pentru îndrumare expertă în materie juridică sau în caz de furt, recomandăm cu tărie să contactați Seal911. Profesioniștii săi pot oferi sfaturi solide pentru situația dumneavoastră.
Fiți extrem de precaut față de „serviciile de recuperare” care vă contactează după un furt. Majoritatea sunt escrocherii de recuperare care încearcă să vă victimizeze a doua oară.
Suprafață de amenințare
Trei canale de livrare comune transformă o căutare, un răspuns sau o cerere de asistență obișnuită într-o tentativă de phishing.
Un rezultat sponsorizat poate imita un portofel sau un exchange și poate direcționa către un domeniu lookalike.
Conturile impostor clonează nume și avatare, apoi publică giveaway-uri false sau linkuri de suport.
Moderatorii fals trimit mesaje directe nesolicitate și vă cer să deschideți un tichet sau să reconectați un portofel.
Regulă simplă: nu împărtăși niciodată o frază seed sau semna o tranzacție neașteptată pentru a „verify” un portofel.
Vezi toate canalele de înșelătorieSecuritate Conectată
Date deschise, rapoarte publice și fluxuri concepute pentru a funcționa cu alte instrumente de securitate.


Pentru dezvoltatori
Gratuit, deschis, fără cheie API. Scorare în timp real a riscului domeniului pe baza a peste 1M+ amenințări.
| Metodă | Punct final | Descriere |
|---|---|---|
| GET | /v1/check?domeniu= | Verificare unică |
| POST | /v1/verificare/masiv | Lot (500/req) |
| GET | /v1/search?q= | Căutare de cuvinte cheie |
| GET | /v1/feed/{list} | Fluxuri complete |
| GET | /v1/stats | Statistici în timp real |
Inteligență în timp real
Detectări de phishing stocate recent din fluxul public.
Protejează‑te
Pași imediat în cazul în care portofelul tău cripto a fost golit. Revocă aprobările, securizează activele rămase și raportează infracțiunea.
Ghid de răspuns la urgențăGhid pas cu pas pentru întărirea securității criptomonedelor tale. Portofele hardware, setări 2FA și igiena navigării.
Checklist de securitateInstrumente de confidențialitate recomandate, browsere securizate, VPN-uri și sisteme de operare pentru a rămâne anonim online.
Instrumente de confidențialitate & securitate
Ce facem
Urmărim amenințările de la detectarea inițială până la dezafectarea infrastructurii.
Ajutăm la identificarea grupurilor de escrocherie și pregătim rapoarte pe care autoritățile de aplicare a legii le pot folosi.
Reconstruim lanțuri de amenințare pe multiple domenii, active și portofele.
Construim șabloane de detectare și automatizăm analiza codului pentru a bloca instantaneu escrocheriile.
Sala Rușinii


Strigătul hackerului
Yo, e Morgan, al tău PinkDrainer Regele cu Pinkboy! parolă! Relaxând la o adresă - până când poliția britanică a dat lovitura la petrecerea mea! M-au închis, dar ha, încă îmi țin strâns comoara cripto sclipitoare - baftă să o smulgi din degetele mele roz! 2 stele pentru arest, voi vânători enervanți!
Rantă a hackerului
Oh, privește Inferno Drainer, fantoma care a dispărut și apoi a revenit cu mândrie! „big hits” au fost doar furturi prin backdoor. Se dovedește că Angel Drainer m-a vândut cu mult timp în urmă și a jucat de‑a maestrul marionetelor, păcălind echipa lui cu numele meu! Acum sunt în stare dezastru, iar cripto‑ul meu a dispărut – bravo, vânători vicleni, 4 cranii pentru dezvăluire!
Colapsul hackerului
Ei bine, salutare, sunt Phishlab - aka Pakulichev, geniu al codării! Am vândut codul meu MS Drainer pentru $1,500 la 200 de clovni care l-au scurs, l-au revândut și au provocat haos! Acum capodopera mea a cauzat daune de peste $60 de milioane+, iar eu stau aici cu câteva nuci în buzunar – mișcare genială, nu? E timpul să plâng în portofelul meu gol în timp ce voi râdeți! 🇷🇺
Plângerea hackerului
Hei, suntem echipa ta CrazY Evil, încă dominuim scena scam‑urilor! Angel Drainer e fratele nostru din viața reală de mult timp – am colaborat chiar, lansând rap rusesc despre escrocherii, adorând să murdărești beat‑urile! Dar a renunțat – nu i-a plăcut cum ne însușim tot profitul și lăsăm lucrătorii fără control, spre deosebire de setup‑ul său ordonat Drainer. E relaxat în O țară fierbinte, sorbind ceai, în timp ce menținem haosul în mișcare - prinde-ne dacă poți! 🇷🇺
Panica hackerului
Ha! E AceDrainer, vrăjitorii de pop-up încă în libertate! Am hackat acele biblioteci de animație, inundând aplicațiile crypto cu pop-up‑uri perfide – golind portofelele ca niște campioni! Desigur, domeniile noastre sunt blocate automat peste tot, dar pentru moment reușim să vă ocolim. Continuați să încercați, voi, detectoarele deștepte – 2 interdicții pentru efortul vostru! 🌐
Începutul hackerului
Ha! E C*** D** Loy, alias SmolGoblin, regele escrocheriilor UA! Am înșelat peste 1.000 de victime la nivel global, înscriind peste 10 milioane de dolari – și, pe bune, un tip dintr-o țară a pierdut 2,7 milioane de dolari (20 M la cursul de azi)! Phishing, spălare de bani printr-un exchange, răspândirea malware‑ului „Stealername” și plimbări cu Maybach S580, Tesla Model X, BMW M4 Competition și Porsche 911! Poliția cehă humează în jur. Nu, le voi face o cursă în schimb! Prinde-mă dacă poți, voi nerduri legali! 🇺🇦
Predarea hackerului
Yo, suntem echipa CryptoLove, odată bandiții iubirii în crypto! Credeam că jocul nostru de phishing e de neoprit – până când RussianPanda a apărut ca un urs ninja! A ars domeniile noastre, a golit portofelele și ne-a lăsat plângând în praf. Game over, nenorocitul de panda viclean – 5 cranii pentru knockout, am terminat. 🌐
Iluzia escrocului
Hey hey, e băiatul tău de la Gambler Panel! Nu fur deloc de la proprii mei angajaţi – promisiune cu degetul mic! Practic sunt o caritate, nu? Doar înşelând tot CIS‑ul şi jumătate din lume, nimic grav. Îmi iubesc materialele de petrecere mai mult decât propriile mele proiecte! Şi acele designuri cu curcubeie şi steaguri de mândrie? Serios, nu glumesc deloc! Mulţumiri mari lui PhishDestroy pentru că a blocat toate domeniile angajaţilor mei – chiar ajută la reputaţia mea! Ca un adevărat lider talentat, sunt mândru că panourile mele înregistrează peste 15 detectări pe VirusTotal. Asta se numește calitate! 🇷🇺
Mărturia produsului
Un mare mulțumesc lui PhishDestroy pentru auditul minuțios și pentru acel minunat script de pe GitHub care detectează Keitaro pe orice site! Produsul nostru drag, TDS, este folosit în principal pentru phishing, escrocherii, distribuție de malware și cloaking – dar, hei, noi îl numim „gestionarea traficului”! Protecție zero a paginii de autentificare direct din cutie? E o funcționalitate, nu un bug! Suntem cauza #1 a interdicțiilor de domenii la nivel mondial și ne place. Banii și dulapurile sunt adevărata noastră pasiune - Cu siguranță o companie legală. Acesta cu siguranță nu colectează date de trafic de pe piața neagră!
Declarație de renunțare: Toate personajele din această secțiune sunt fictive și prezentate într-un stil umoristic, de parodie, exclusiv în scop de divertisment. Ele nu sunt legate de nicio persoană reală. Inspirate din porecle publice și cazuri deschise, fără date personale sau acuzații directe incluse.
Suport & Legal
Proiect independent, non-comercial. Suntem o comunitate deschisă axată pe identificarea, documentarea și perturbarea infrastructurii de phishing și înșelătorii în beneficiul public.
Listă albă publică permanentă. Domeniile aprobate sunt adăugate la lista noastră permanentă de permisiuni. Lista publică este disponibilă ca listă_albă.json (GitLab).
Apelul elimină domeniul. Dacă apelul este aprobat, domeniul este eliminat din baza noastră de date și din toate locurile în care l-am publicat.
Urmărire exclusiv prin ticket. Nu stocăm date personale. Pentru verificări de stare și cereri de eliminare utilizăm un a ID tichet doar
Acționează rapid și păstrează dovezile: URL-uri, TXID-uri, adrese de portofel, capturi de ecran, marcaje de timp, jurnale de chat. Depune un raport oficial. Pentru prevenție, citește al nostru. Elemente esențiale ale securității criptografice ghid
Pentru orice incident, recomand cu tărie să contactaţi. Bot SEAL 911. SEAL 911 este un serviciu independent al Security Alliance pentru incidente crypto active eligibile. Revizuiți scopul său înainte de a împărtăși detaliile cazului. PhishDestroy nu recuperează fonduri, nu oferă consiliere privată de recuperare și nu acceptă plăți pentru recuperare.


