

Acil Durum: Dolandırıldım
Kripto cüzdanınız boşaltılmışsa derhal atmanız gereken adımlar. Yetkileri iptal edin, kalan varlıklarınızı güvence altına alın ve suçu ihbar edin.
Hemen Yardım Alın
2019'dan beri açık veri
Canlı altyapıyı izleyin, alan adlarına ait kamuya açık kanıtları arayın ve doğrulanmış tehdit verilerini güvenlik iş akışınızda kullanın. Tasarımı gereği ücretsiz ve açık.
Adli Pipeline
Veritabanımızdaki her alan adı için en az bir bildirim.
Collect URLs from reports, public feeds and infrastructure monitoring.
Run public scans, inspect available verdicts and preserve screenshots, page content and infrastructure records.
Send evidence to registrars, hosting providers and security reporting services. Keep the outgoing records.
Publish domain evidence, follow scan results and record changes in availability.
Kayıt kuruluşlarına, barındırıcılara ve CDN’lere bildirilir.Bildirim kaydımızdan sayılır, saatte bir güncellenir.
LIVE / PHISHDESTROY
Amiral gemisi
Diğer her şey bunların etrafında dönüyor. Gerçek zamanlı veriler, açık API’ler, derinlemesine analizler, zincir içi istihbarat — ücretsiz ve sınırsız.
Olan biten her anın kimlik avı tespitleri akışı — alan adı, marka, kayıt kuruluşu, gizleme işaretleri. Sürekli güncellenir.
Canlı yayını izleyin →Etki alanı başına dosyalar: WHOIS, DNS, TLS, VirusTotal, gizleme, kit parmak izi, kötüye kullanım raporu geçmişi. Arama yapılabilir.
Raporlara göz at →Bir alan adını kontrol edin, bir beslemeyi alın, 500 istek/toplu tarama yapın. 1 milyon+ tehdit kaydı, CC-BY lisanslı, tamamen ücretsiz.
API belgelerini okuyun →Herhangi bir URL'yi yapıştırın — VirusTotal konsensüsünü, drainer-kit parmak izini, gizleme testini, SSL zincirini ve ekran görüntüsünü alın.
Şimdi analiz et →Drainer adresleri, “rug-pull” cüzdanları, EVM ve Solana arasında bağlantılı altyapı. İşaretlenmiş, aranabilir, dışa aktarılabilir.
Cüzdanları ara →GitHub üzerinde topluluk tarafından derlenen tehdit akışı. Güvenlik duvarları, DNS filtreleri ve tarayıcı uzantıları için otomatik olarak güncellenen etki alanı engelleme listesi.
GitHub'da görüntüle →Platform Dizini
Destek araçları, araştırma panoları, kılavuzlar ve deneysel projeler — amacına göre gruplandırılmış.
Bize “1 Numaralı Düşman” diyorlar
Dolandırıcılar, yasaklardan kurtulmak için projemizi ve altyapımızı sürekli hedef almaktadır. Buna yakın zamanda yaşanan bir örnek, raporları paylaşmak için kullandığımız X/Twitter hesabımızın zorla kaldırılmasıdır. Saldırılar sürekli ve çeşitli şekillerde gerçekleşmektedir.
Sonuç aynı kalır: Mağdurlar paralarını kaybetmeden önce alan adlarını tarar, işaretler ve kaldırırız. Kaldırma işlemlerimizin maliyeti $0. Bu girişimler, hiçbir kazanç sağlamadan para ve zaman kaybına neden oluyor.
İzlenen alan adları
Gönderilen bildirimler
Doğrulanmış kapatmalar
İçerik kaldırmaları için kayıt kuruluşlarına veya platformlara yapılan ödemeler — hiç
Bilgi, en iyi savunmanızdır. Bir sonraki kurban olmamak için en yaygın aldatma taktiklerini öğrenin.
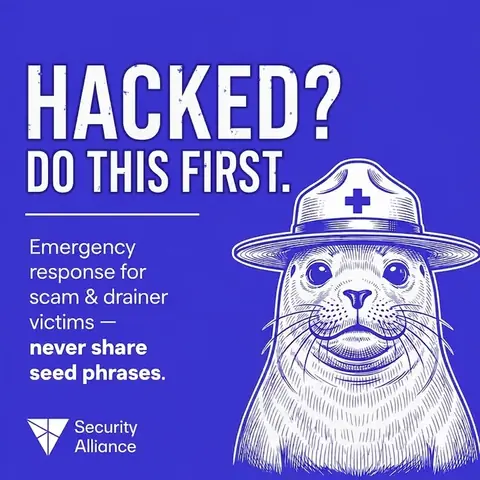
Eğer bir dolandırıcılık kurbanı olduysanız, bunu bildirmek hayati önem taşır. Şu platformlarda şikayette bulunmak: Chainabuse bu, en azından atılması gereken ilk adımdır. İdeal olarak, olayı yerel kolluk kuvvetleri. Hukuki konularda veya hırsızlık vakalarıyla ilgili uzman tavsiyesi almak için, aşağıdaki kurumla iletişime geçmenizi şiddetle tavsiye ederiz: Seal911, durumunuza uygun sağlam tavsiyelerde bulunabilecek bir grup profesyonel.
Hırsızlık olayının ardından sizinle iletişime geçen “kayıp eşya bulma hizmetleri”ne karşı son derece dikkatli olun. Bunların çoğu, sizi ikinci kez mağdur etmeye çalışan dolandırıcılık girişimleridir.
Tehdit Yüzeyi
“metamask download” araması → en üstteki sponsorlu sonuç, benzer bir alan adıdır. Google bu tür sonuçları rutin olarak onaylamaktadır.
Önemli hesapların tweet’leri altında (Vitalik, MetaMask, OpenSea), botlar saniyeler içinde klonlanmış avatarlar ve sahte hediye kampanyası bağlantıları ile yanıt veriyor.
Bir projenin Discord kanalına mesaj gönderdikten sonra, moderatör kılığına girmiş dolandırıcılar size özel mesaj gönderir — cüzdan imzasını isteyen bir ‘bilet formu’na bağlantı paylaşırlar.
Yaygın örüntü: Yukarıdaki tüm kanallarda, gerçek bir kuruluş sizden hiçbir zaman bir tohum cümlesini paylaşmanızı, bir işlemi imzalamanızı veya herhangi bir şeyi “doğrulamak” için bir yürütülebilir dosya indirmenizi istemez. Eğer böyle bir talep gelirse — bu bir dolandırıcılıktır.
Savunma stratejisi kılavuzunun tamamını okuyunGeliştiriciler İçin
Ücretsiz, açık kaynaklı, API anahtarı gerektirmez. 1M+'den fazla tehdit üzerinde gerçek zamanlı alan adı risk puanlaması.
| Yöntem | Uç nokta | Açıklama |
|---|---|---|
| AL | /v1/check?domain= | Tek kontrol |
| YAYIN | /v1/check/bulk | Toplu (500/talep) |
| AL | /v1/search?q= | Anahtar kelime araması |
| AL | /v1/feed/{list} | Tam beslemeler |
| AL | /v1/stats | Canlı istatistikler |
Canlı İstihbarat
Herkese açık akışta yakın zamanda kaydedilen kimlik avı tespitleri.
Kendinizi Koruyun
Kripto cüzdanınız boşaltılmışsa derhal atmanız gereken adımlar. Yetkileri iptal edin, kalan varlıklarınızı güvence altına alın ve suçu ihbar edin.
Hemen Yardım AlınKripto güvenliğinizi güçlendirmek için adım adım kılavuz. Donanım cüzdanları, 2FA ayarları ve güvenli gezinme.
Kontrol Listesi AçÇevrimiçi ortamda kimliğinizi gizli tutmak için önerilen gizlilik araçları, güvenli tarayıcılar, VPN’ler ve işletim sistemleri.
Araçları Keşfedin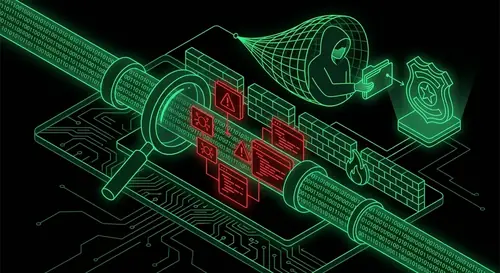
Ne yapıyoruz?
Çevrimiçi tehditleri etkisiz hale getirmek için, ilk tespit aşamasından altyapının tamamen kaldırılmasına kadar uzanan kapsamlı ve çok katmanlı bir yaklaşım sunuyoruz.
Dolandırıcılık yapan grupların tespit edilmesine ve kolluk kuvvetlerine yasal işlem başlatılabilecek raporların sunulmasına yardımcı oluyoruz.
Birden fazla etki alanı, varlık ve cüzdan arasında uzanan tehdit zincirlerini yeniden yapılandırıyoruz.
Dolandırıcılık girişimlerini anında engellemek için algılama şablonları oluşturuyor ve kod analizini otomatikleştiriyoruz.
Utanç Salonu


Hacker'ın Çığlığı
Selam, bu Morgan, senin PinkDrainer Pinkboy! şifresiyle krallık kurdum! Bir yerde takılıyordum – ta ki İngiltere polisi partimi basana kadar! Beni hapse attılar, ama ha, parıldayan kripto birikimimi hâlâ sıkı sıkı tutuyorum – onu pembe parmaklarımdan koparmaya çalışırken bol şans! Tutuklama için 2 yıldız, sizi sinir bozucu avcılar!
Bir Hacker'ın Söylenmeleri
Ah, işte Inferno Drainer, bir an ortadan kaybolup sonra da havalı havalı geri dönen hayalet! O “büyük vurgunlar” aslında arka kapıdan yapılan hırsızlıklardan ibaretti – meğer Angel Drainer beni çok uzun zaman önce satmış ve kukla ustası gibi davranarak ekibini benim adımla kandırmış! Artık işim bitti ve kriptom da gitti – aferin size, kurnaz avcılar, bu ifşa için 4 kafatası!
Hacker'ın Çöküşü
Merhaba, burası Phishlab – diğer adıyla Pakulichev, kodlama dehası! MS Drainer kodumu 1.500 dolara 200 palyaçoya sattım; onlar da kodu sızdırdı, yeniden sattı ve ortalığı kasıp kavurdu! Şimdi başyapıtım 60 milyon doların üzerinde zarara yol açtı, ben ise cebimde üç kuruşla burada oturuyorum – harika bir hamle, değil mi? Siz gülüp eğlenirken, ben de boş cüzdanımın üzerine ağlayayım artık! 🇷🇺
Bir Hacker'ın Sızlanmaları
Selam, biz CrazY Evil ekibiyiz, dolandırıcılık sahnesinde hâlâ hüküm sürüyoruz! Angel Drainer, eskiden beri gerçek hayattaki dostumuzdur – hatta birlikte çalışıp dolandırıcılıklarla ilgili Rusça rap şarkıları çıkardık, ritimleri parçalamayı çok severdik! Ama o bizi terk etti – kendi düzenli Drainer sisteminden farklı olarak, tüm kârı kapıp işçilere hiçbir kontrol hakkı bırakmamamızdan nefret ediyordu. Şu anda Bazı sıcak ülkeler, çayımızı yudumlarken kaosu sürdürmeye devam ediyoruz – yakalayabilirseniz tabii! 🇷🇺
Hacker'ın Panik Anı
Ha! AceDrainer iş başında, pop-up sihirbazları hâlâ ortalıkta dolaşıyor! O animasyon kütüphanelerini hackledik, kripto uygulamalarını sinsi pop-up’larla doldurduk – cüzdanları ustaca boşaltıyoruz! Tabii, alan adlarımız sağdan soldan otomatik olarak engelleniyor, ama şimdilik sizlerden kaçmayı başarıyoruz. Denemeye devam edin, zeki dedektörler – çabalarınızın karşılığı olarak 2 engelleme! 🌐
Hacker'ın Başlangıcı
Ha! Bu C*** D** Loy, namı diğer SmolGoblin, UA dolandırıcılık kralı! Dünya çapında 1.000’den fazla enayiyi dolandırdı, cebine 10 milyon dolardan fazlasını attı – hatta bir ülkedeki aptal herif 2,7 milyon dolar kaybetti (bugünkü kurla 20 milyon dolar)! Kimlik avı, bir borsadan para aklama, “Stealername” adlı kötü amaçlı yazılımı yayma ve Maybach S580’im, Tesla Model X’im, BMW M4 Competition’ım ve Porsche 911’imle ortalıkta dolaşma! Çek polisi peşimde. Hayır, onlarla yarışacağım! Yakalayabilirseniz yakalayın, sizi hukuk meraklıları! 🇺🇦
Hacker'ın Teslim Olması
Selam, biz CryptoLove ekibiyiz, bir zamanlar kripto dünyasının aşk haydutlarıydık! Oltalama oyunumuzun durdurulamaz olduğunu sanıyorduk – ta ki RussianPanda bir ninja ayısı gibi üzerimize çullanana kadar! Alan adlarımızı yakıp kül etti, cüzdanlarımızı boşalttı ve bizi tozun içinde ağlarken bıraktı. Oyun bitti, seni sinsi panda piçi — nakavt için 5 kafatası, işimiz bitti! 🌐
Dolandırıcının Yanılgısı
Selam selam, ben Gambler Panel’den dostunuz! Kendi çalışanlarımdan kesinlikle çalmam – küçük parmak sözü! Ben aslında bir hayır kurumuyum, değil mi? Sadece tüm BDT’yi ve dünyanın yarısını dolandırıyorum, ne var bunda. Kendi projelerimden çok “найсник”imi ve parti malzemelerimi seviyorum! Ya gökkuşağı ve gurur bayraklarının olduğu tasarımlar? Son derece ciddiyim, hiç şaka yapmıyorum! Tüm çalışanlarımın alan adlarını yasakladığı için PhishDestroy’a çok teşekkürler – itibarımı korumama gerçekten yardımcı oluyor! Gerçek bir yetenekli lider, Panellerimin VirusTotal’da 15’ten fazla tespit alması beni gururlandırıyor. İşte buna kalite denir! 🇷🇺
Ürünün İtirafı
Kapsamlı denetim ve herhangi bir sitede Keitaro’yu tespit eden o harika GitHub betiği için PhishDestroy’a çok teşekkürler! Sevgili TDS ürünümüz çoğunlukla kimlik avı, dolandırıcılık, kötü amaçlı yazılım dağıtımı ve gizleme amaçlarıyla kullanılıyor – ama ne de olsa biz buna “trafik yönetimi” diyoruz! Kullanıma hazır halde sıfır giriş sayfası koruması mı? Bu bir hata değil, bir özellik! Dünya çapında domain yasaklamalarının bir numaralı nedeniyiz ve bundan büyük keyif alıyoruz. Para ve kilitli dolaplar bizim gerçek tutkumuzdur — kesinlikle yasal bir şirket ki bu, karaborsa trafik verilerini kesinlikle toplamıyor!
Yasal Uyarı: Bu bölümdeki tüm karakterler kurgusal olup, yalnızca eğlence amacıyla mizahi ve parodik bir üslupla sunulmuştur. Bu karakterler hiçbir gerçek kişiyle bağlantılı değildir. Kamuya mal olmuş takma adlardan ve soruşturma aşamasındaki davalardan esinlenilmiştir; kişisel veriler veya doğrudan suçlamalar içermez.
Destek ve Yasal Bilgiler
Ticari amaç gütmeyen, bağımsız bir proje. Kamu yararı için kimlik avı ve dolandırıcılık altyapılarını tespit etmeye, belgelemeye ve etkisiz hale getirmeye odaklanan açık bir topluluğuz.
Kalıcı ve herkese açık izin listesi. Onaylanan alan adları kalıcı izin listemize eklenir. Herkese açık listeye allowlist.json (GitLab) üzerinden ulaşılabilir.
İtiraz sonucunda alan adı kaldırılır. Bir itiraz kabul edilirse, alan adı veritabanımızdan ve onu yayınladığımız tüm yerlerden kaldırılır.
Yalnızca biletlere dayalı takip. Kişisel verileri saklamıyoruz. Durum kontrolleri ve kaldırma talepleri için bir bilet numarası sadece.
Hemen harekete geçin ve kanıtları saklayın: URL’ler, TXID’ler, cüzdan adresleri, ekran görüntüleri, zaman damgaları, sohbet kayıtları. Resmi bir şikayette bulunun. Önlem almak için, bizim Kripto Güvenliği Temelleri kılavuz.
Herhangi bir olay durumunda, şuraya başvurmanızı şiddetle tavsiye ederim: SEAL 911 Botu. Bu, işinin ehli profesyonellerden oluşan ve her türlü durumda yardımcı olabilecek bir acil müdahale ekibidir.


