

Терміново: мене ошукали
Негайні дії, якщо ваш криптогаманець було спустошено. Скасуйте дозволи, захистіть активи, що залишилися, та повідомте про злочин.
Отримати допомогу зараз
Відкриті дані з 2019 року
Відстежуйте живу інфраструктуру, шукайте публічні докази щодо доменів і використовуйте перевірені дані про загрози у своїх процесах безпеки. Безкоштовно та відкрито за задумом.
Судово-медичний Pipeline
Щонайменше одна скарга на кожен домен у нашій базі.
Collect URLs from reports, public feeds and infrastructure monitoring.
Run public scans, inspect available verdicts and preserve screenshots, page content and infrastructure records.
Send evidence to registrars, hosting providers and security reporting services. Keep the outgoing records.
Publish domain evidence, follow scan results and record changes in availability.
Скарги реєстраторам, хостингам і CDN.Рахуємо за журналом скарг, оновлюється щогодини.
LIVE / PHISHDESTROY
Флагман
Усе інше обертається навколо цього. Дані в режимі реального часу, відкриті API, глибокий аналіз, аналітика на основі даних ланцюга — безкоштовно та без обмежень.
Потокове відображення виявлених випадків фішингу в режимі реального часу — домен, бренд, реєстратор, ознаки маскування. Інформація постійно оновлюється.
Переглянути трансляцію →Досьє по кожному домену: WHOIS, DNS, TLS, VirusTotal, маскування, відбитки наборів, історія повідомлень про зловживання. З можливістю пошуку.
Переглянути звіти →Перевірка домену, завантаження каналу, масове сканування (500 запитів за раз). Понад 1M+ записів про загрози, ліцензія CC-BY, безкоштовно.
Ознайомитися з документацією до API →Вставте будь-яку URL-адресу — отримайте консенсус VirusTotal, відбиток drainer-kit, результати тесту на маскування, ланцюжок SSL та знімок екрана.
Проаналізувати зараз →Гаманці дрейнерів і шахраїв, позначені в мережах EVM. Дані зі знімка за лютий 2026 року; пошук зараз недоступний.
Переглянути статистику →Канал інформації про загрози на GitHub, який оновлюється спільнотою. Список заблокованих доменів, що автоматично оновлюється, для брандмауерів, DNS-фільтрів та розширень для браузерів.
Переглянути на GitHub →Каталог платформ
Допоміжні інструменти, інформаційні панелі для досліджень, посібники та експериментальні проєкти — згруповані за призначенням.
Нас називають «Ворогом № 1»
Шахраї постійно намагаються обійти блокування, націлюючись на наш проєкт та інфраструктуру. Одним із нещодавніх прикладів є примусове видалення нашого акаунта в X/Twitter, який ми використовували для публікації звітів. Атаки відбуваються постійно і мають різноманітний характер.
Результат залишається незмінним: ми скануємо, позначаємо та здійснюємо ліквідації доменів, перш ніж жертви втратять кошти. Наші ліквідації коштують $0. Їхні спроби марнують гроші та час, не приносячи жодної користі.
Доменів у базі
Надісланих скарг
Підтверджені блокування
Чи виплачувалися коли-небудь кошти реєстраторам або платформам за ліквідації контенту?
Знання — це ваш найкращий захист. Ознайомтеся з найпоширенішими тактиками обману, щоб не стати черговою жертвою.
Якщо ви стали жертвою шахрайства, надзвичайно важливо повідомити про це. Подати заяву можна на таких платформах, як Chainabuse це лише перший, мінімальний крок. В ідеалі вам слід повідомити про цей випадок своєму місцеві правоохоронні органи. Щоб отримати кваліфіковану консультацію з юридичних питань або щодо крадіжки, ми настійно рекомендуємо звернутися до Seal911, група фахівців, які можуть надати обґрунтовану пораду щодо вашої ситуації.
Будьте надзвичайно обережні щодо «служб з повернення викраденого майна», які зв’язуються з вами після крадіжки. Більшість із них — це шахрайські схеми, які намагаються обдурити вас вдруге.
Поверхня загрози
Пошук за запитом «metamask download» → першим спонсорованим результатом є домен-двійник. Google регулярно схвалює такі домени.
Під твітами великих акаунтів (Vitalik, MetaMask, OpenSea) боти протягом кількох секунд відповідають, використовуючи клоновані аватари та фейкові посилання на розіграші.
Після того, як ви опублікуєте допис у Discord-сервері проєкту, зловмисники надсилають вам приватне повідомлення, видаючи себе за модератора, — із посиланням на «форму звернення», у якій вимагають надати підпис гаманця.
Типова схема: У кожному з перерахованих вище каналів справжня організація НІКОЛИ не просить вас поділитися фразу-насінням, підписати транзакцію або завантажити виконуваний файл для «перевірки» чого-небудь. Якщо вас просять про це — це шахрайство.
Ознайомтеся з повною версією посібника з оборониДля розробників
Безкоштовно, відкритий доступ, без API-ключа. Оцінка ризиків доменів у режимі реального часу з урахуванням понад 1M+ загроз.
| Метод | Кінцева точка | Опис |
|---|---|---|
| ОТРИМАТИ | /v1/check?domain= | Одноразова перевірка |
| ПУБЛІКАЦІЯ | /v1/check/bulk | Оптом (500 за замовленням) |
| ОТРИМАТИ | /v1/search?q= | Пошук за ключовими словами |
| ОТРИМАТИ | /v1/feed/{list} | Повні канали |
| ОТРИМАТИ | /v1/stats | Статистика в реальному часі |
Аналітика в режимі реального часу
Нещодавні виявлення фішингу з публічної стрічки.
Захистіть себе
Негайні дії, якщо ваш криптогаманець було спустошено. Скасуйте дозволи, захистіть активи, що залишилися, та повідомте про злочин.
Отримати допомогу заразПокрокова інструкція щодо посилення безпеки ваших криптовалют. Апаратні гаманці, налаштування двофакторної аутентифікації та правила безпечного користування браузером.
Відкрити контрольний списокРекомендовані засоби захисту конфіденційності, безпечні браузери, VPN та операційні системи для збереження анонімності в Інтернеті.
Ознайомтеся з інструментами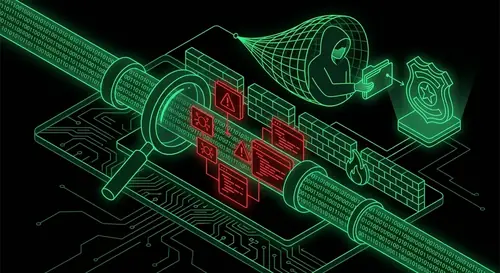
Чим ми займаємося
Ми пропонуємо комплексний, багаторівневий підхід до нейтралізації онлайн-загроз — від їхнього первинного виявлення до повної ліквідації інфраструктури.
Ми допомагаємо виявляти шахрайські угруповання та подавати звіти, на підставі яких правоохоронні органи можуть вживати відповідних заходів.
Ми відтворюємо ланцюжки загроз, що охоплюють різні домени, активи та гаманці.
Ми створюємо шаблони виявлення та автоматизуємо аналіз коду, щоб миттєво блокувати шахрайські дії.
Зал ганьби


«Крик хакера»
Привіт, це Морган, ваш PinkDrainer Король із паролем «Pinkboy»! Відпочивав за якоюсь адресою — поки британські копи не ввірвалися на мою вечірку! Мене заарештували, але ха, я й досі міцно тримаюся за свій блискучий криптозапас — удачі вам, якщо спробуєте вирвати його з моїх рожевих пальців! 2 зірки за арешт, ви, набридливі мисливці!
Тирада хакера
О, погляньте на «Інферно Дрейнер» — привид, який зник, а потім знову з’явився з гордо піднятою головою! «Великі удари» виявилися лише крадіжками через «задні двері» — виявляється, «Енджел Дрейнер» ще давним-давно мене зрадив і грав роль ляльковода, обманюючи свою команду, використовуючи моє ім’я! Тепер я в халепі, а мої криптовалюти зникли — молодець, хитрі мисливці, 4 черепи за викриття!
«Хакерський колапс»
Ну, привіт, це Phishlab — він же Пакулічев, геній програмування! Продав свій код MS Drainer за 1 500 доларів 200 клоунам, які його виклали в мережу, перепродали та влаштували справжнє пекло! Тепер мій шедевр завдав збитків на суму понад 60 мільйонів доларів, а я сиджу тут з копійками в кишені — геніальний хід, еге ж? Час плакати над своїм порожнім гаманцем, поки ви всі смієтеся! 🇷🇺
«Скарги хакера»
Привіт, це ваша команда CrazY Evil, яка й досі править балом на сцені шахрайства! Angel Drainer — наш давній приятель у реальному житті — ми навіть співпрацювали, випускаючи російський реп про афери, обожнюючи розкачувати біти! Але він відкотився — не терпів, як ми забираємо весь прибуток і не залишаємо працівникам жодного контролю, на відміну від його акуратної системи Drainer. Зараз він відпочиває в Якась спекотна країна, попиваючи чай, поки ми продовжуємо розкручувати цей хаос — ловіть нас, якщо зможете! 🇷🇺
«Паніка хакера»
Ха! Це AceDrainer, майстри спливаючих вікон, які досі на волі! Ми зламали ці бібліотеки анімації, завалюючи криптододатки підступними спливаючими вікнами — викачуємо гроші з гаманців як справжні чемпіони! Звісно, наші домени масово блокуються, але поки що нам вдається ухилятися від вас. Продовжуйте намагатися, ви, кмітливі детектори — за ваші зусилля отримаєте 2 блокування! 🌐
Початок для хакерів
Ха! Це C*** D** Лой, він же SmolGoblin, король шахрайства в UA! Обдурив понад 1 000 лохів по всьому світу, привласнивши собі понад 10 мільйонів доларів — чорт забирай, один сільський дурень з якоїсь країни втратив аж 2,7 мільйона доларів (20 мільйонів за сьогоднішнім курсом)! Фішинг, відмивання грошей через якісь біржі, розповсюдження шкідливого ПЗ «Stealername» — і все це, роз’їжджаючи на моїх Maybach S580, Tesla Model X, BMW M4 Competition та Porsche 911! Чеська поліція вже на моєму сліді. Та ні, я краще влаштую з ними гонку! Спіймайте мене, якщо зможете, ви, юридичні ботани! 🇺🇦
Капітуляція хакера
Привіт, це колишня команда CryptoLove, колись — «бандити кохання» у світі криптовалют! Ми думали, що наші фішингові витівки ніщо не зупинить — аж раптом RussianPanda накинувся на нас, немов ніндзя-ведмідь! Він спалив наші домени, спустошив наші гаманці й залишив нас плакати в пилу. Гра закінчена, ти хитрий панда-покидьок — 5 черепів за нокаут, нам кінець! 🌐
Ілюзія шахрая
Привіт-привіт, це ваш хлопець із Gambler Panel! Я абсолютно не краду у своїх власних працівників — обіцяю, присягаюся мізинцем! Я ж, по суті, благодійна організація, так? Просто обманюю всю СНД і половину світу, нічого страшного. Люблю свого «найсника» та вечірні приналежності більше, ніж власні проєкти! А ті дизайни з веселкою та прайдами? Абсолютно серйозно, це зовсім не тролінг! Велике спасибі PhishDestroy за те, що заблокували всі домени моїх працівників — це дуже допомагає моїй репутації! Як справжній талановитий керівник, Я пишаюся тим, що мої панелі набирають понад 15 виявлень на VirusTotal. Ось що називається якість! 🇷🇺
«Зізнання» продукту
Величезна подяка PhishDestroy за ретельний аудит і той чудовий скрипт на GitHub, який виявляє Keitaro на будь-якому сайті! Наш улюблений продукт TDS здебільшого використовується для фішингу, шахрайства, розповсюдження шкідливого ПЗ та маскування — але, ну що ж, ми називаємо це «управлінням трафіком»! Нульовий захист сторінки входу «з коробки»? Це функція, а не помилка! Ми — головна причина блокування доменів у всьому світі, і нам це подобається. Гроші та шафки — наша справжня пристрасть — це, безперечно, легальна компанія який абсолютно не збирає дані про трафік на чорному ринку!
Застереження: Усі персонажі цього розділу є вигаданими і зображені в гумористичному, пародійному стилі виключно з розважальною метою. Вони не мають жодного стосунку до реальних осіб. Натхненням для їх створення стали загальновідомі прізвиська та незакриті справи; при цьому не наводяться жодні особисті дані та не висуваються прямі звинувачення.
Підтримка та юридичні питання
Некомерційний, незалежний проект. Ми — відкрита спільнота, яка займається виявленням, документуванням та знешкодженням інфраструктури фішингу та шахрайства на благо суспільства.
Постійний публічний список дозволених адрес. Перевірені домени додаються до нашого постійного списку дозволених адрес. Публічний список доступний у файлі allowlist.json (GitLab).
В результаті оскарження домен видаляється. У разі задоволення апеляції домен видаляється з нашої бази даних та з усіх місць, де ми його опублікували.
Відстеження лише за номером квитка. Ми не зберігаємо персональні дані. Для перевірки статусу та запитів на ліквідації ми використовуємо ідентифікатор квитка тільки.
Дійте швидко та збережіть докази: URL-адреси, TXID, адреси гаманців, скріншоти, часові мітки, логи чатів. Подайте офіційну скаргу. Щоб уникнути подібних ситуацій, ознайомтеся з нашою Основи безпеки криптовалют посібник.
У разі будь-якого інциденту я настійно рекомендую звернутися до Бот SEAL 911. Це група фахівців, які оперативно реагують на виклики, досконало знають свою справу і можуть допомогти в будь-якій ситуації.


