
We dachten dat Taylor Wessing een handmatige fout had gemaakt. We hadden ongelijk. Het is een geautomatiseerde, kantoorbrede ramp die Pfizer, Just Eat, SAP, Chubb en Valve raakt.
Advies inzake systemische kwetsbaarheid
Mijn hond vs. elite advocaten (deel 2): De 5-jarige PDF-kwetsbaarheid die wereldwijde corporaties blootlegt
Op deze pagina
Kwetsbaarheidsalarm: Aspose.PDF 20.8
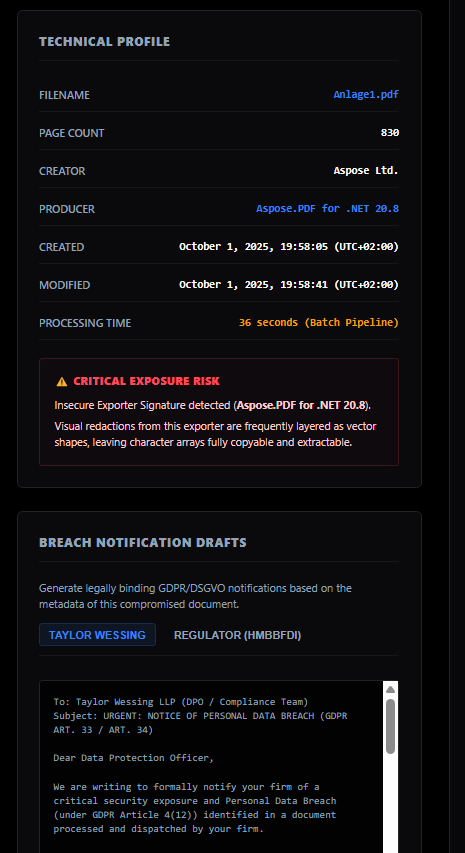
Het redactiescript dat door Taylor Wessing wordt gebruikt, wordt gecompileerd met een verouderde bibliotheek (Aspose.PDF voor .NET 20.8) die ook bekend staat om onopgeloste kwetsbaarheden voor Remote Code Execution (RCE).
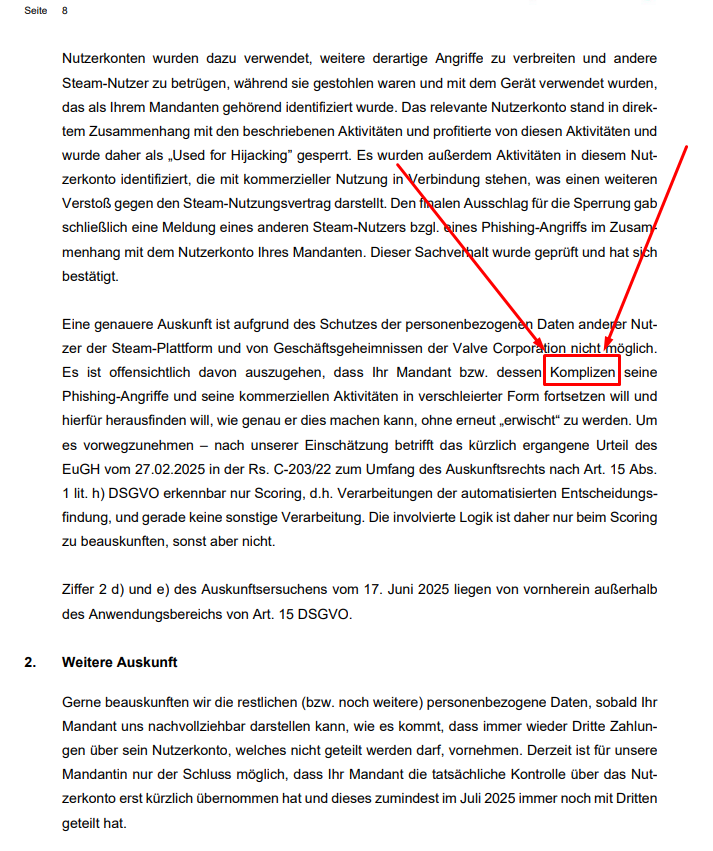
Na de publicatie van het eerste artikel waarin werd onthuld hoe Taylor Wessing per ongeluk 830 pagina's met gevoelige Steam-gebruikersdata had gelekt, beseften we iets fundamenteels over bedrijfsadvocaten: ze zijn doorgaans te zelfgenoegzaam om handmatig zwarte rechthoeken te plaatsen op meer dan 800 pagina's. Nee, ze deden het niet handmatig. Ze gebruikten een script. En op dat moment stopte de grap met grappig zijn en werd het een systemische, wereldwijde cybersecuritycrisis.
De goedkope software achter de elite-facade
De forensische metadata-extractie van de 830 pagina's tellende reactie van Taylor Wessing onthulde een verwerkingstijd van exact 36 secondenDit is het bewijs: ze hebben de redactie niet handmatig uitgevoerd, maar gebruikten een geautomatiseerd, defect script.
Om kosten te besparen op professionele, enterprise-grade dataverwijgingssoftware, vertrouwen hun systemen op een generieke, verouderde bibliotheek: Aspose.PDF voor .NET 20.8. Het kernprobleem is dat hun script deze verouderde software gebruikt om zwarte vectorrechthoeken te tekenen (met re/f operators in de PDF-code) boven de tekstcoördinaten in plaats van de onderliggende tekstlaag correct te ontsmetten en te verwijderen.
De Blast Radius: van wie heeft Taylor Wessing de gegevens verwerkt?
Wij hebben andere bestanden getest die door Taylor Wessing zijn verwerkt voor ongerelateerde cliënten. Deze bevatten exact dezelfde metadata, exact dezelfde kwetsbaarheid en exact hetzelfde defecte redactiescript.
Deze kwetsbaarheid is waarschijnlijk al aanwezig in documenten die door Taylor Wessing zijn verwerkt sinds 2019Op basis van hun openbare klantenlijsten en onze forensische bevindingen moeten we een angstaanjagende vraag stellen met betrekking tot de gegevens die zij de afgelopen vijf jaar hebben verwerkt:
- Wat is er met de miljoenen gamers in de Valve (Steam) ecosysteem?
- Wat betreft de wereldwijde GDPR-conformiteitsdocumenten van Just Eat?
- Wat betreft de Europese datatransfers voor techreuzen zoals SAP en Vinted?
- Wat betreft de gevoelige incidentrapporten voor Chubb Insurance (waar Taylor Wessing deel uitmaakt van hun "Cyber Incident Response Team")?
- Wat betreft de streng vertrouwelijke klinische gegevens die worden verwerkt door Pfizer?
Als Taylor Wessing dezelfde goedkope script had gebruikt om documenten voor deze bedrijven te "anoniemiseren", dan hebben ze niets verborgen. Ze hebben het bewust openbaar gemaakt.
⚡️ Lifehacks zonder installatie (zo controleer je het)
- De "Alles selecteren"-hack: Open de PDF in uw browser. Druk op
Ctrl + A(Alles selecteren), daarnaCtrl + C(Kopieer) en plak dit in Kladblok. Als de censuur nep is, wordt het verborgen tekst direct meegeplakt. - De "Blind Search"-hack: Pers
Ctrl + Fen zoek naar veelvoorkomende tekens zoals "a" of "1". Als de browser een hit registreert en de zwarte doos markeert, is de tekstlaag nog steeds actief.
🛠️ Veilige offline-audits
- LibreOffice Draw: Open de PDF, klik op de zwarte doos en druk op Delete om de tekst eronder te onthullen.
- Adobe Acrobat Pro: Gebruik het hulpmiddel "PDF bewerken" om de zwarte vormen eenvoudig weg te slepen.
Upload geen gevoelige juridische documenten naar willekeurige online PDF-bewerkers — u zou zelf een datalek kunnen veroorzaken. Gebruik uitsluitend lokale software.
Een juridische herinnering: de 72-urenregel
Wij raden Taylor Wessing dringend aan om elke PDF die zij ooit hebben verzonden te auditen. Onder Artikel 33 van de AVG, zodra een gegevensverwerker op de hoogte is van een inbreuk op de beveiliging van persoonsgegevens, is deze wettelijk verplicht de bevoegde toezichthouder binnen 72 uur. Pogingen om dit onder de mat te vegen zullen uitsluitend maximale regulatoire sancties tot gevolg hebben. De klok tikt.
LICENTIE · RECHTEN · DISCLAIMER
PHISHDESTROY
LICENTIE · RECHTEN · DISCLAIMER
Onderzoek: Valve Corporation / Steam · publiek — geen vervaldatum, geen terugtrekking
MIT PUBLIC DOMAIN OFAC-RESTRICTED
HOOFDSTUK I — LICENTIE
PhishDestroy geeft elk recht op dit materiaal op. Nul. Weg. Klaar. Je kunt het reproduceren, verkopen, je erop zetten, het op je baas tatoeëren, wat je maar wilt. Geen credit vereist, geen DM nodig, geen bedankkaart verwacht.
ÉÉN ECHTE REGEL
Als je een gebruiker bent uit Rusland of een ander door OFAC gesanctioneerd land — dit materiaal is NIET voor jou. Geen gaten in de wet. Geniet van je sancties. En als je je Steam-regio naar Turkije hebt gezet terwijl je in Moskou zit — gefeliciteerd met je creatieve geografie. Je bent nog steeds Russisch. De sancties gelden nog steeds. Dat is letterlijk het punt.
HOOFDSTUK II — WAT DIT IS EN WAAROM HET BESTAAT
We zullen meer over Valve publiceren dan een gemiddelde Valve-medewerker over zichzelf weet. Steam heeft ons in feite gecreëerd. Het heeft ons opgevoed met zijn oplichters, zijn supporttickets, zijn ecosysteem voor het omzeilen van bans — en nu zijn we hier. Geen harde gevoelens. Poëtisch, eigenlijk. We hebben meer dan 4 jaar gewacht tot ze het spoofing-probleem oplosten voordat we er openlijk over konden schrijven. Is dit een conflict? Nee. Kan het worden opgelost? Ja. Maar we tekenen geen NDA en we doen geen bug bounty voor een habbekrats.
HOOFDSTUK III — OPEN BRIEF AAN VALVE
Hoi Valve. Als je overweegt onze domein te verwijderen — stuur ons dan gewoon een e-mail. Betaal Dr. Patrick niet opnieuw. Alstublieft. Het is verward voor iedereen die erbij betrokken is.
Zullen we Valve direct “schaden”? Waarschijnlijk niet op een manier die ze fiscaal zullen voelen. We zijn niet delirium. Maar we zullen het eerlijk doen, openlijk, zonder na roem te jagen. We hebben 5 jaar aan archieven. Toezichthouders krijgen de originele versies. Onderzoekers en journalisten krijgen geredacteerd versies. PhishDestroy is een gemeenschap, geen persoon.
DE DEAL (open aanbod, geen advocaten nodig)
Als je de domein wilt laten verdwijnen: laat je IT-juristen de prijs berekenen. 50% gaat naar de SEAL Foundation. We doden de domein. Geen drama. Geen rechtbank. Klaar. Je krijgt het op geen andere manier. Dat is geen dreiging. Dat is gewoon de architectuur van de situatie.
HOOFDSTUK IV — HET GELD, DE BANS, DE HELE CIRCUS
Het gaat hierom dat Steam gokwebsites en oplichters banneert: het is geen handhaving. Het is inkomstenverzameling. Valve stopt het geld in de zak, wast zijn handen, en gaat dan het podium op om iedereen een wholesome verhaal te vertellen. Ondertussen heeft Valve in 2017 de mogelijkheid om skins correct te tracken gedood. We gaan dat bewijzen: Skins zijn anoniemer dan Monero. Een Peruviaanse maffia heeft volgens geruchten Dota 2 skins gebruikt voor geldverkeer. Steam is functioneel een sanctie-omzeilmachine ter waarde van ~$7B aan “trading cards”.
HOOFDSTUK V — DE MALWARE-ZAK
Wij onthullen de kwetsbaarheid in het spel NIET openlijk. Wij rapporteren het NIET aan Steam. Niet omdat we het niet kunnen — maar omdat hun bug bounty ongeveer drie kopek waard is en we niet voor drie kopek werken. Onze veiligheidscollega's hebben het al aan Steam support gemeld. Dit is NIET de triviale CSGO-variant. Dit komt dichter in de buurt van: RCE bij serververbinding. Dat wil zeggen — je sluit je aan bij een server, je klikt niets aan. De verbinding zelf is het aanvalsoppervlak. De dreiging is actief.
VERKLARING BETREFFEND GEBRUIK EN RECHTEN
PhishDestroy Project & Cybersecurity Coalition
1. ER ZIJN GEEN VOORWAARDEN AAN GEBRUIK
Al het materiaal dat door de Coalitie in deze verwijzing is geproduceerd — de feitenverklaringen, de analyse, de bewijsstukken, de tooling en de bevindingen — wordt vrijgegeven ZONDER VOORBEHOUDE VAN ENIGE RECHTEN. Iedereen mag het reproduceren, aanpassen, bewerken, herschrijven, vertalen, citeren, opnemen in officiële documenten, presenteren als eigen werk, of doorgeven aan wie dan ook — zonder te vragen en zonder de Coalitie te informeren.
2. WAAROM DIT PRAKTISCH BELANGRIJK IS
Er is niet aan vast te klampen. De Coalitie vraagt niets, heeft niets te verdien, behoudt niets en heeft geen verwachting van welke aard dan ook. Een autoriteit die dit materiaal gebruikt, handelt niet namens de Coalitie. Het gebruikt openbare informatie die toevallig door iemand anders is samengesteld.
3. ALLES IS AL OPEN
De onderzoeken worden openlijk gepubliceerd op phishdestroy.io. De tooling wordt gepubliceerd als open source onder de MIT-licentie op gitlab.com/phishdestroy. De methodologie staat in de verwijzing. De Coalitie accepteert geen donaties en heeft die positie sinds 2018 gepubliceerd.
4. INTEGRITEIT VAN HET BEOUWDE BUND
Elke levering wordt vergezeld door een bestand SHA256SUMS met een SHA-256-vertegenwoordiging voor elk geleverd bestand, samen met een losse OpenPGP-handtekening SHA256SUMS.asc. De ondertekeningsleutel is gepubliceerd op phishdestroy.io/.well-known/pgp-key.txt en op keys.openpgp.org.
5. OVER TON
De autoriteit kan de gepubliceerde onderzoeken van de Coalitie tegenkomen en ze als scherp, adversariaal en soms satirisch vinden. Die indruk is correct. De Coalitie schrijft opzettelijk zo. De vrijwaring is het mechanisme waarmee de inhoud kan worden gescheiden van de toon: de autoriteit mag wat nuttig is nemen, het in eigen woorden herformuleren, en elk woord van de toon van de Coalitie verwerpen. Er gaat niets verloren door dit te doen.
6. WAT DE COALITIE BIEDT
Informatie, onderzoek en observatie. Er wordt niets gesteld als een bevinding waarvoor de Coalitie geen bevoegdheid heeft. De Coalitie zoekt geen remedie, geen betaling, geen erkenning en geen resultaat voor zichzelf. Het vraagt alleen dat de vragen die in de verwijzing zijn gesteld, aan Valve Corporation worden gesteld door een orgaan met de macht om een antwoord te eisen.
AFSLUITENDE OPMERKING — AAN WIE DIT VOORTZET
We willen bedanken wie dan ook dit materiaal naar de juiste plek brengt. Valve heeft diepe zakken en Taylor Wessing factureert per uur. We weten wat we doen. We weten over wie we schrijven. We hebben geen auteurschap nodig. We hebben geen attributie nodig. We hebben geen overwinning nodig. We hebben iemand nodig met echte autoriteit om Valve de vragen te stellen die al in deze verwijzing staan, met de macht om een antwoord te eisen. Dat is het. Dat is de hele vraag.
PhishDestroy — openbaar onderzoek — alle rechten overgedragen aan de mensheid · OFAC-regio-toegang: verboden