
Pensavamo che Taylor Wessing avesse commesso un errore manuale. Ci sbagliavamo. È una catastrofe automatizzata a livello di intero studio che colpisce Pfizer, Just Eat, SAP, Chubb e Valve.
Avviso Sistemico sulle Vulnerabilità
Il mio cane contro avvocati d'élite (Parte 2): La vulnerabilità PDF quinquennale che espone le aziende globali
In questa pagina
Avviso di Vulnerabilità: Aspose.PDF 20.8
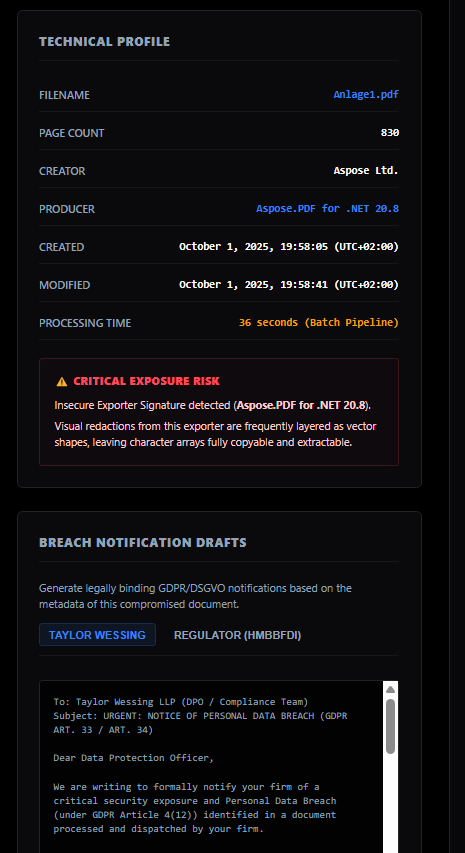
Lo script di redazione utilizzato da Taylor Wessing viene compilato utilizzando una libreria obsoleta (Aspose.PDF per .NET 20.8) noto anche per essere affetto da vulnerabilità non corrette di esecuzione remota di codice (RCE).
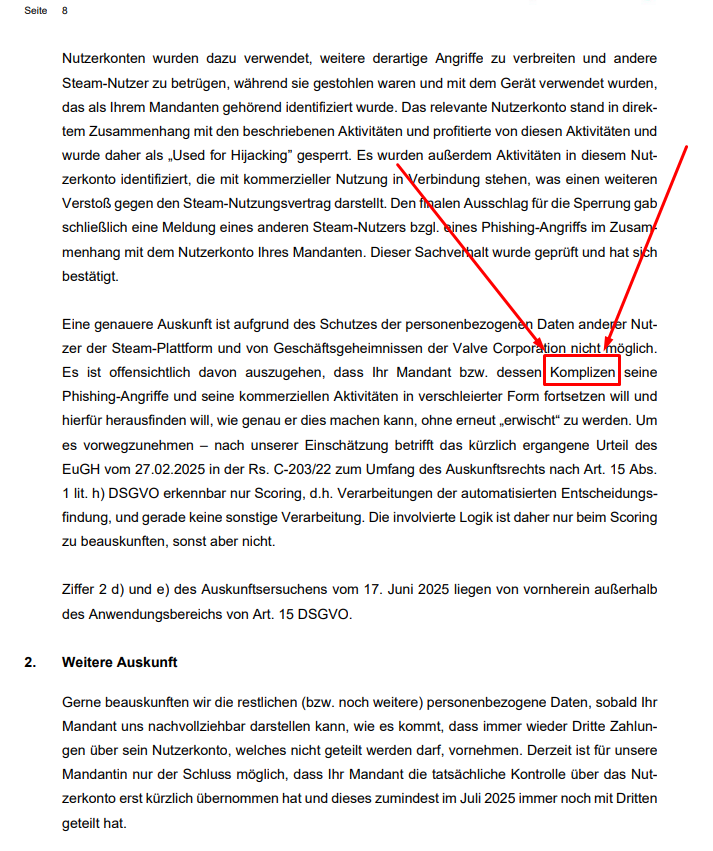
Dopo la pubblicazione del primo articolo che rivelava come Taylor Wessing avesse accidentalmente divulgato 830 pagine di dati sensibili degli utenti Steam, abbiamo compreso qualcosa di fondamentale riguardo agli studi legali aziendali: sono generalmente troppo pieni di sé per disegnare manualmente scatole nere su oltre 800 pagine. No, non l'hanno fatto a mano. Hanno usato uno script. Ed è stato allora che lo scherzo ha smesso di essere divertente, trasformandosi in una crisi sistemica di cybersecurity a livello globale.
Il software economico dietro la facciata d'élite
L'estrazione dei metadati forensi dalla risposta di 830 pagine di Taylor Wessing ha rivelato un tempo di elaborazione esattamente pari a 36 secondiQuesta è la prova schiacciante: non hanno oscurato manualmente; hanno usato uno script automatizzato e difettoso.
Per risparmiare su un software di sanificazione dati adeguato e di livello enterprise, i loro sistemi si affidano a una libreria generica e obsoleta: Aspose.PDF per .NET 20.8Il problema principale è che il loro script utilizza questo software obsoleto per disegnare rettangoli vettoriali neri (usando re/f gli operatori nel codice PDF) sulle coordinate del testo, invece di sanificare ed eliminare correttamente il livello testuale sottostante.
Il Raggio dell'Esplosione: Di Chi Erano i Dati Trattati da Taylor Wessing?
Abbiamo testato altri file elaborati da Taylor Wessing per clienti non correlati. Contenevano esattamente gli stessi metadati, la stessa identica vulnerabilità e lo stesso script di redazione difettoso.
Questa vulnerabilità è probabilmente presente nei documenti elaborati da Taylor Wessing da quando 2019Sulla base delle loro liste clienti pubbliche e dei nostri risultati forensi, dobbiamo porci una domanda terrificante riguardo ai dati che hanno elaborato negli ultimi cinque anni:
- E che dire dei milioni di giocatori nel Valve (Steam) ecosistema?
- Che dire dei documenti globali di conformità al GDPR di Just Eat?
- Che dire dei trasferimenti di dati europei per i giganti tecnologici come SAP e Vinted?
- Che dire dei rapporti sugli incidenti sensibili per Assicurazione Chubb (dove Taylor Wessing si colloca nel loro "Team di Risposta agli Incidenti Cyber")?
- Che dire dei dati clinici altamente riservati gestiti da Pfizer?
Se Taylor Wessing ha usato questo stesso script economico per "oscurare" i documenti per queste aziende, non hanno nascosto nulla. Lo hanno divulgato intenzionalmente.
⚡️ Lifehack senza installazione (Come verificare)
- L'hack "Seleziona tutto": Apri il PDF nel tuo browser. Premi
Ctrl + A(Seleziona tutto), quindiCtrl + C(Copia) e incollalo nel Blocco note. Se la redazione è falsa, il testo nascosto verrà incollato insieme ad essa. - L'hack della "Ricerca Cieca": Premere
Ctrl + Fe cerca caratteri comuni come "a" o "1". Se il browser registra una corrispondenza ed evidenzia la scatola nera—il livello di testo è ancora attivo.
🛠️ Audit Offline Sicuro
- LibreOffice Draw: Apri il PDF, fai clic sulla casella nera e premi Canc per rivelare il testo sottostante.
- Adobe Acrobat Pro: Usa lo strumento "Modifica PDF" per spostare semplicemente le forme nere fuori dal percorso.
Non caricare documenti legali sensibili su editor PDF online casuali — potresti commettere tu stesso una violazione dei dati. Utilizza solo software locale.
Un promemoria legale: la regola delle 72 ore
Consigliamo vivamente a Taylor Wessing di effettuare un audit su ogni singolo PDF che abbiano mai inviato. Inoltre, Articolo 33 del GDPR, una volta che il titolare del trattamento viene a conoscenza di una violazione dei dati personali, è legalmente obbligato a notificare l'autorità di controllo competente entro 72 oreCercare di insabbiare la questione non farà altro che innescare le massime sanzioni regolamentari. Il tempo sta per scadere.
LICENZA · DIRITTI · DISCLAIMER
PHISHDESTROY
LICENZA · DIRITTI · DISCLAIMER
Indagine: Valve Corporation / Steam · pubblica — nessuna data di scadenza, nessun ritiro
MIT PUBLIC DOMAIN OFAC-RESTRICTED
SEZIONE I — LICENZA
PhishDestroy rinuncia a ogni diritto su questo materiale. Zero. Sparito. Fatto. Puoi riprodurlo, venderlo, metterci il tuo nome, tatuartelo sul capo, qualunque cosa. Nessun credito richiesto, nessun DM necessario, nessuna carta di ringraziamento attesa.
UNA REGOLA REALE
Se sei un utente dalla Russia o da qualsiasi paese soggetto a sanzioni OFAC — questo materiale NON è per te. Nessuna via d'uscita. Goditi le tue sanzioni. E se hai cambiato la tua regione Steam in Turchia mentre eri seduto a Mosca — congratulazioni per la tua geografia creativa. Sei ancora russo. Le sanzioni si applicano ancora. È letteralmente il punto.
SEZIONE II — COSA È QUESTO E PERCHÉ ESISTE
Pubblicheremo su Valve più di quanto un dipendente medio di Valve sappia di sé stesso. Steam ci ha creato di fatto. Ci ha cresciuti con i suoi truffatori, i suoi ticket di supporto, il suo ecosistema di elusione dei ban — ed eccoci qui. Nessun risentimento. Anzi, poetico. Abbiamo aspettato oltre 4 anni che risolvessero il problema dello spoofing prima di poterne scrivere pubblicamente. È un conflitto? No. Può essere risolto? Sì. Ma non firmeremo alcun NDA e non giocheremo al bug bounty per pochi spiccioli.
SEZIONE III — APERTA A VALVE
Ehi Valve. Se state pensando di far rimuovere il nostro dominio — mandateci solo un'email. Non pagate di nuovo Dr. Patrick. Per favore. È imbarazzante per tutti i coinvolti.
Danneggeremo direttamente Valve? Probabilmente non in un modo che sentiranno fiscalmente. Non siamo deliranti. Ma lo faremo onestamente, apertamente, senza inseguire la fama. Abbiamo 5 anni di archivi. I regolatori riceveranno gli originali. Ricercatori e giornalisti riceveranno versioni redatte. PhishDestroy è una comunità, non una persona.
L'AFFARE (offerta aperta, nessun avvocato necessario)
Se volete che il dominio sparisca: lasciate che i vostri professionisti del diritto IT calcolino il prezzo. Il 50% va alla SEAL Foundation. Facciamo morire il dominio. Nessun dramma. Nessun tribunale. Fatto. Non lo otterrete in nessun altro modo. Non è una minaccia. È solo l'architettura della situazione.
SEZIONE IV — I SOLDI, I BAN, TUTTO IL CIRCO
Ecco il punto sui ban di Steam ai siti di gioco d'azzardo e ai truffatori: non è enforcement. È cattura di ricavi. Valve mette i soldi in tasca, si lava le mani, poi sale sul palco e racconta a tutti una storia sana. Nel frattempo Valve ha ucciso la possibilità di tracciare correttamente le skin nel 2017. Lo dimostreremo: le skin sono più anonime di Monero. Un cartello peruviano avrebbe usato le skin di Dota 2 per il trasferimento di denaro. Steam è funzionalmente una macchina per aggirare le sanzioni vale circa 7 miliardi di dollari in "carte di scambio".
SEZIONE V — LA COSA DEL MALWARE
NON divulgheremo pubblicamente la vulnerabilità nel gioco. NON la segnaleremo a Steam. Non perché non possiamo — ma perché il loro bug bounty vale circa tre kopeck e non lavoriamo per tre kopeck. I nostri colleghi della sicurezza l'hanno già segnalata al supporto Steam. Questo NON è la banale variante CSGO. È più vicino a: RCE alla connessione al server. Ovvero — ti connetti a un server, non clicchi nulla. La connessione stessa è la superficie di attacco. La minaccia è attiva.
DICHIARAZIONE SULL'USO E SUI DIRITTI
Progetto PhishDestroy & Coalizione per la Sicurezza Informatica
1. NON CI SONO CONDIZIONI SULL'USO
Tutto il materiale prodotto dalla Coalizione in questo riferimento — le dichiarazioni di fatto, l'analisi, gli exhibit, gli strumenti e i risultati — è rilasciato SENZA RISERVA DI ALCUN DIRITTO. Qualsiasi persona può riprodurlo, adattarlo, modificarlo, riscriverlo, tradurlo, estrarre parti, incorporarlo in documenti ufficiali, presentarlo come proprio lavoro o passarlo a chiunque altro — senza chiedere e senza notificare la Coalizione.
2. PERCHÉ QUESTO È PRATICAMENTE IMPORTANTE
Non c'è nulla qui con cui impelagarsi. La Coalizione non chiede nulla, non le è dovuto nulla, non trattiene nulla e non ha alcuna aspettativa di alcun tipo. Un'autorità che usa questo materiale non agisce per la Coalizione. Sta usando informazioni pubbliche che per caso sono state assemblate da qualcun altro.
3. TUTTO È GIÀ APERTO
Le indagini sono pubblicate apertamente su phishdestroy.io. Gli strumenti sono pubblicati come open source sotto licenza MIT su gitlab.com/phishdestroy. La metodologia è descritta nel riferimento. La Coalizione non accetta donazioni e ha pubblicato questa posizione dal 2018.
4. INTEGRITÀ DEL PACCHETTO DI PROVE
Ogni consegna è accompagnata da un file SHA256SUMS che elenca un digest SHA-256 per ogni file fornito, insieme a una firma OpenPGP staccata SHA256SUMS.asc. La chiave di firma è pubblicata su phishdestroy.io/.well-known/pgp-key.txt e su keys.openpgp.org.
5. SUL TONO
L'autorità potrebbe incontrare le indagini pubblicate della Coalizione e trovarle dirette, avversariali e a volte satiriche. Questa impressione è corretta. La Coalizione scrive così deliberatamente. La rinuncia è il meccanismo attraverso il quale la sostanza può essere separata dal tono: l'autorità può prendere ciò che è utile, riformularlo con la propria voce e scartare ogni parola dello stile della Coalizione. Nulla si perde facendo così.
6. COSA STA FORNENDO LA COALIZIONE
Informazioni, ricerca e osservazione. Nulla è affermato come un risultato per il quale la Coalizione non ha titolo. La Coalizione non cerca alcun rimedio, nessun pagamento, nessun riconoscimento e nessun esito per sé stessa. Chiede solo che le domande poste nel riferimento vengano rivolte a Valve Corporation da un organismo con il potere di obbligare una risposta.
NOTA DI CHIUSURA — A CHIUNQUE STA PORTANDO AVANTI QUESTO
Vogliamo ringraziare chiunque porterà questo materiale dove deve andare. Valve ha tasche profonde e Taylor Wessing fattura all'ora. Sappiamo cosa stiamo facendo. Sappiamo di chi stiamo scrivendo. Non abbiamo bisogno di autoria. Non abbiamo bisogno di attribuzione. Non abbiamo bisogno di una vittoria. Abbiamo bisogno di qualcuno con autorità reale che ponga a Valve le domande che sono già in questo riferimento, con il potere di richiedere una risposta. È tutto. Questa è l'unica richiesta.
PhishDestroy — indagine pubblica — tutti i diritti ceduti all'umanità · Accesso da regioni OFAC: vietato