
Creímos que Taylor Wessing había cometido un error manual. Estábamos equivocados. Es una catástrofe automatizada que afecta a toda la firma, impactando a Pfizer, Just Eat, SAP, Chubb y Valve.
Aviso de Vulnerabilidad Sistémica
Mi perro contra abogados de élite (Parte 2): La vulnerabilidad de PDF de 5 años que expone a corporaciones globales
En esta página
Alerta de Vulnerabilidad: Aspose.PDF 20.8
El script de redacción utilizado por Taylor Wessing se compila utilizando una biblioteca obsoleta (Aspose.PDF para .NET 20.8) que también es conocido por sufrir vulnerabilidades de Ejecución Remota de Código (RCE) sin parchear.
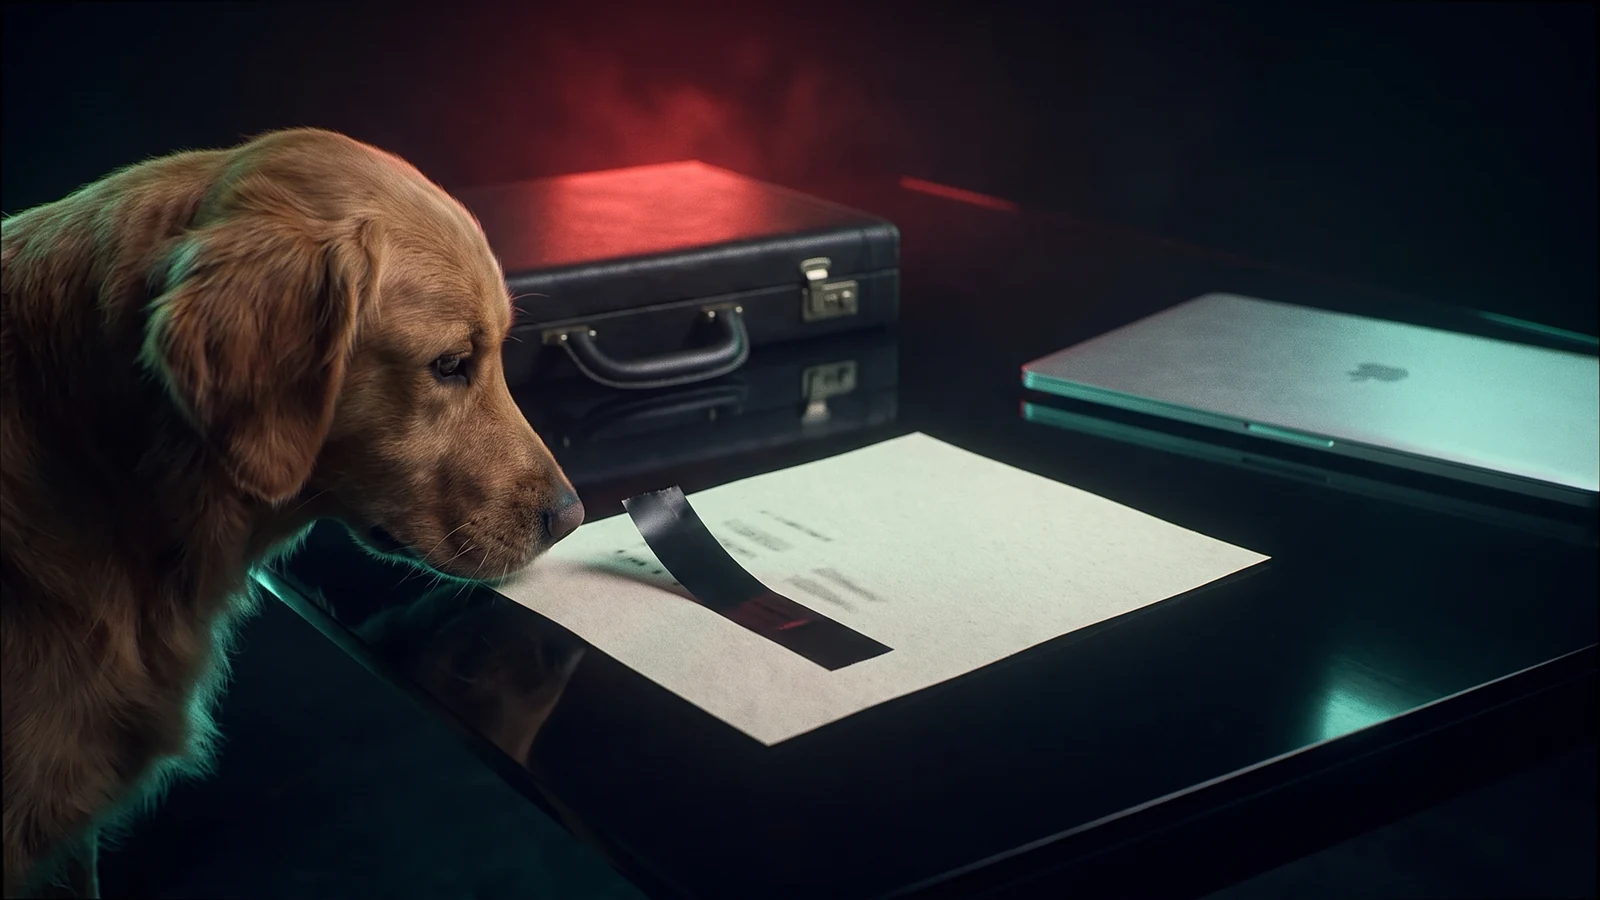
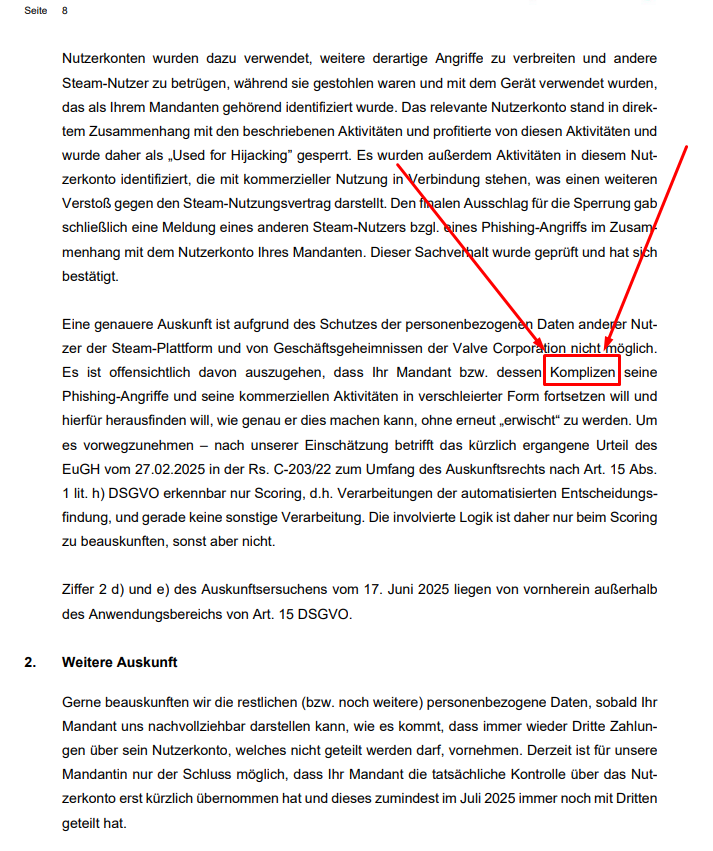
Tras publicar la primera pieza revelando cómo Taylor Wessing filtró accidentalmente 830 páginas de datos sensibles de usuarios de Steam, nos dimos cuenta de algo fundamental sobre los abogados corporativos: generalmente son demasiado engreídos como para dibujar manualmente cajas negras en más de 800 páginas. No, no lo hicieron manualmente. Usaron un script. Y fue entonces cuando la broma dejó de ser graciosa y se convirtió en una crisis sistémica de ciberseguridad a nivel global.
El software barato detrás de la fachada de élite
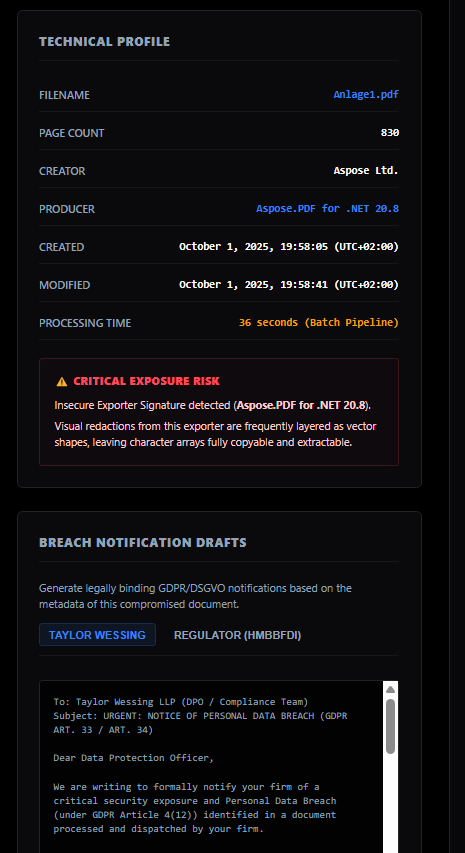
La extracción de metadatos forenses de la respuesta de 830 páginas de Taylor Wessing reveló un tiempo de procesamiento de exactamente 36 segundosEsta es la prueba irrefutable: no redactaron manualmente; usaron un script automatizado y defectuoso.
Para ahorrar dinero en software adecuado de nivel empresarial para la sanitización de datos, sus sistemas dependen de una biblioteca genérica y obsoleta: Aspose.PDF para .NET 20.8El problema central es que su script utiliza este software obsoleto para dibujar rectángulos vectoriales negros (usando re/f operadores en el código PDF) sobre coordenadas de texto en lugar de sanear y eliminar adecuadamente la capa de texto subyacente.
El radio de explosión: ¿De quién procesó datos Taylor Wessing?
Probamos otros archivos procesados por Taylor Wessing para clientes no relacionados. Contenían exactamente los mismos metadatos, la misma vulnerabilidad y el mismo script de redacción defectuoso.
Esta vulnerabilidad probablemente ha estado presente en documentos procesados por Taylor Wessing desde 2019Basándonos en sus listas públicas de clientes y en nuestros hallazgos forenses, debemos plantearnos una pregunta aterradora respecto a los datos que han procesado durante los últimos cinco años:
- ¿Qué hay de los millones de jugadores en el Valve (Steam) ¿ecosistema?
- ¿Qué hay de los documentos globales de cumplimiento del RGPD de Solo Come?
- ¿Qué hay de las transferencias de datos europeas para gigantes tecnológicos como SAP y Vinted?
- ¿Qué hay de los informes de incidentes sensibles para...? Seguros Chubb (¿dónde se ubica Taylor Wessing en su "Equipo de Respuesta a Incidentes Cibernéticos")?
- ¿Qué hay de los datos clínicos altamente confidenciales gestionados por Pfizer?
Si Taylor Wessing utilizó este mismo script barato para "redactar" documentos para estas corporaciones, no ocultaron nada. Lo divulgaron intencionalmente.
⚡️ Trucos de vida sin instalación (Cómo verificar)
- El truco de "Seleccionar todo": Abre el PDF en tu navegador. Pulsa
Ctrl + A(Selccionar todo)Ctrl + C(Copiar) y pegarlo en el Bloc de notas. Si la redacción es falsa, el texto oculto se pegará junto con ella. - El hackeo de "Búsqueda Ciega": Prensa
Ctrl + Fy busca caracteres comunes como "a" o "1". Si el navegador registra una coincidencia y resalta el cuadro negro—la capa de texto sigue activa.
🛠️ Auditoría Segura Sin Conexión
- LibreOffice Draw: Abre el PDF, haz clic en el cuadro negro y presiona Suprimir para revelar el texto que se encuentra debajo.
- Adobe Acrobat Pro: Utilice la herramienta "Editar PDF" para simplemente arrastrar las formas negras fuera del camino.
No subas documentos legales sensibles a editores de PDF en línea al azar; podrías estar cometiendo una filtración de datos tú mismo. Utiliza únicamente software local.
Un Recordatorio Legal: La Regla de las 72 Horas
Recomendamos encarecidamente a Taylor Wessing que audite cada uno de los PDF que hayan enviado alguna vez. Bajo Artículo 33 del RGPDuna vez que el responsable del tratamiento tiene conocimiento de una violación de datos personales, está legalmente obligado a notificarlo a la autoridad de control competente en un plazo de 72 horasIntentar ocultar esto bajo la alfombra solo provocará las sanciones regulatorias máximas. El reloj está corriendo.
LICENCIA · DERECHOS · AVISO LEGAL
PHISHDESTROY
LICENCIA · DERECHOS · AVISO LEGAL
Investigación: Valve Corporation / Steam · público — sin fecha de caducidad, sin retractos
MIT PUBLIC DOMAIN OFAC-RESTRICTED
SECCIÓN I — LICENCIA
PhishDestroy renuncia a todos los derechos sobre este material. Cero. Desaparecido. Hecho. Puedes reproducirlo, venderlo, poner tu nombre en él, tatuártelo en tu jefe, lo que sea. No se requiere crédito, no se necesita mensaje directo, no se espera una tarjeta de agradecimiento.
UNA REGLA REAL
Si eres un usuario de Rusia o de cualquier país sancionado por OFAC — este material NO es para ti. Sin trampas. Disfruta de tus sanciones. Y si cambiaste tu región de Steam a Turquía mientras estabas sentado en Moscú — felicidades por tu geografía creativa. Sigues siendo ruso. Las sanciones siguen aplicando. Ese es literalmente el punto.
SECCIÓN II — QUÉ ES ESTO Y POR QUÉ EXISTE
Publicaremos más sobre Valve de lo que un empleado promedio de Valve sabe sobre sí mismo. Básicamente, Steam nos creó. Nos crió con sus estafadores, sus tickets de soporte, su ecosistema de evasión de baneos — y ahora aquí estamos. Sin resentimientos. Poético, en realidad. Esperamos más de 4 años a que arreglaran el problema de suplantación antes de poder escribir sobre ello públicamente. ¿Es esto un conflicto? No. ¿Se puede resolver? Sí. Pero no firmaremos ningún acuerdo de confidencialidad (NDA) y no jugaremos a la recompensa por errores por unas monedas.
SECCIÓN III — CARTA ABIERTA A VALVE
Hola Valve. Si están pensando en tumbarnos el dominio — simplemente mándenos un correo electrónico. No paguen a Dr. Patrick otra vez. Por favor. Es vergonzoso para todos los involucrados.
¿Dañaremos directamente a Valve? Probablemente no de una manera que sientan fiscalmente. No somos delirantes. Pero lo haremos con honestidad, abiertamente, sin perseguir fama. Tenemos 5 años de archivos. Los reguladores reciben los originales. Los investigadores y periodistas reciben versiones censuradas. PhishDestroy es una comunidad, no una persona.
EL TRATO (oferta abierta, no se necesitan abogados)
Si quieren que el dominio desaparezca: dejen que sus profesionales de derecho informático calculen el precio. El 50% va a la SEAL Foundation. Matamos el dominio. Sin drama. Sin tribunal. Hecho. No lo conseguirán de ninguna otra manera. Eso no es una amenaza. Es simplemente la arquitectura de la situación.
SECCIÓN IV — EL DINERO, LOS BANEOS, TODO EL CIRCO
Aquí está el asunto con Steam baneando sitios de apuestas y estafadores: no es aplicación de la ley. Es captura de ingresos. Valve se queda el dinero, se limpia las manos y luego sube al escenario a contarles a todos una historia idílica. Mientras tanto, Valve eliminó la capacidad de rastrear adecuadamente las skins en 2017. Vamos a demostrarlo: Las skins son más anónimas que Monero. Un Cartel peruano supuestamente usó skins de Dota 2 para mover dinero. Steam es funcionalmente una máquina para evadir sanciones valorada en ~$7B en “tarjetas de intercambio”.
SECCIÓN V — EL ASUNTO DEL MALWARE
NO estamos divulgando públicamente la vulnerabilidad en el juego. NO estamos reportándola a Steam. No porque no podamos — sino porque su programa de recompensas por errores vale aproximadamente tres kopecks y no trabajamos por tres kopecks. Nuestros colegas de seguridad ya la reportaron al soporte de Steam. Esto NO es la variante trivial de CSGO. Esto se acerca más a: RCE (Ejecución Remota de Código) al conectar al servidor. Es decir — te unes a un servidor, no haces clic en nada. La conexión en sí misma es la superficie de ataque. La amenaza es activa.
DECLARACIÓN SOBRE EL USO Y LOS DERECHOS
Proyecto PhishDestroy & Coalición de Ciberseguridad
1. NO HAY CONDICIONES DE USO
Todo el material producido por la Coalición en esta referencia — las declaraciones de hechos, el análisis, las pruebas, las herramientas y los hallazgos — se libera SIN RESERVA DE NINGÚN DERECHO. Cualquier persona puede reproducirlo, adaptarlo, editarlo, reescribirlo, traducirlo, extraer fragmentos, incorporarlo en documentos oficiales, presentarlo como su propio trabajo o pasarlo a cualquier otra persona — sin preguntar y sin notificar a la Coalición.
2. POR QUÉ ESTO IMPORTA PRÁCTICAMENTE
No hay nada aquí con lo que enredarse. La Coalición no pide nada, no se le debe nada, no retiene nada y no tiene expectativa de ningún tipo. Una autoridad que use este material no actúa en nombre de la Coalición. Está usando información pública que, por casualidad, fue recopilada por otra persona.
3. TODO YA ESTÁ ABIERTO
Las investigaciones se publican abiertamente en phishdestroy.io. Las herramientas se publican como código abierto bajo la licencia MIT en gitlab.com/phishdestroy. La metodología se detalla en la referencia. La Coalición no acepta donaciones y ha publicado esa posición desde 2018.
4. INTEGRIDAD DEL PAQUETE DE EVIDENCIAS
Cada entrega viene acompañada de un archivo SHA256SUMS que lista un resumen SHA-256 para cada archivo proporcionado, junto con una firma OpenPGP separada SHA256SUMS.asc. La clave de firma se publica en phishdestroy.io/.well-known/pgp-key.txt y en keys.openpgp.org.
5. SOBRE EL TONO
La autoridad puede encontrar las investigaciones publicadas de la Coalición y considerarlas directas, adversariales y a veces satíricas. Esa impresión es correcta. La Coalición escribe así deliberadamente. La renuncia es el mecanismo mediante el cual la sustancia puede separarse del tono: la autoridad puede tomar lo que sea útil, reformularlo con su propia voz y descartar cada palabra del estilo de la Coalición. No se pierde nada al hacerlo.
6. LO QUE LA COALICIÓN ESTÁ PROPORCIONANDO
Información, investigación y observación. No se afirma nada como un hallazgo para el cual la Coalición no tenga legitimidad. La Coalición no busca ningún remedio, ningún pago, ningún reconocimiento y ningún resultado para sí misma. Solo pide que las preguntas planteadas en la referencia sean formuladas a Valve Corporation por un organismo con el poder de exigir una respuesta.
NOTA DE CIERRE — A QUIEN QUIERA SEA QUE ESTÉ LLEVANDO ESTO ADELANTE
Queremos agradecer a quien lleve este material a donde necesita ir. Valve tiene bolsillos profundos y Taylor Wessing cobra por hora. Sabemos lo que estamos haciendo. Sabemos de quién estamos escribiendo. No necesitamos autoría. No necesitamos atribución. No necesitamos una victoria. Necesitamos a alguien con autoridad real para hacerle a Valve las preguntas que ya están en esta referencia, con el poder de exigir una respuesta. Eso es todo. Esa es toda la petición.
PhishDestroy — investigación pública — todos los derechos cedidos a la humanidad · Acceso a regiones OFAC: prohibido