
Pensamos que a Taylor Wessing cometeu um erro manual. Estávamos enganados. É uma catástrofe automatizada que afeta toda a firma, atingindo Pfizer, Just Eat, SAP, Chubb e Valve.
Aviso de Vulnerabilidade Sistêmica
Meu Cachorro vs. Advogados de Elite (Parte 2): A Vulnerabilidade de PDF de 5 Anos Expondo Corporações Globais
Nesta página
Alerta de Vulnerabilidade: Aspose.PDF 20.8
O script de redação utilizado pela Taylor Wessing compila usando uma biblioteca desatualizada (Aspose.PDF para .NET 20.8) que também é conhecido por sofrer de falhas não corrigidas de Execução Remota de Código (RCE).
Após publicar a primeira matéria revelando como a Taylor Wessing vazou acidentalmente 830 páginas de dados sensíveis de usuários do Steam, percebemos algo fundamental sobre advogados corporativos: eles geralmente são importantes demais para desenhar manualmente caixas pretas em mais de 800 páginas. Não, eles não fizeram isso manualmente. Eles usaram um script. E foi aí que a piada deixou de ser engraçada e se tornou uma crise sistêmica e global de segurança cibernética.
O Software Barato por Trás da Fachada de Elite
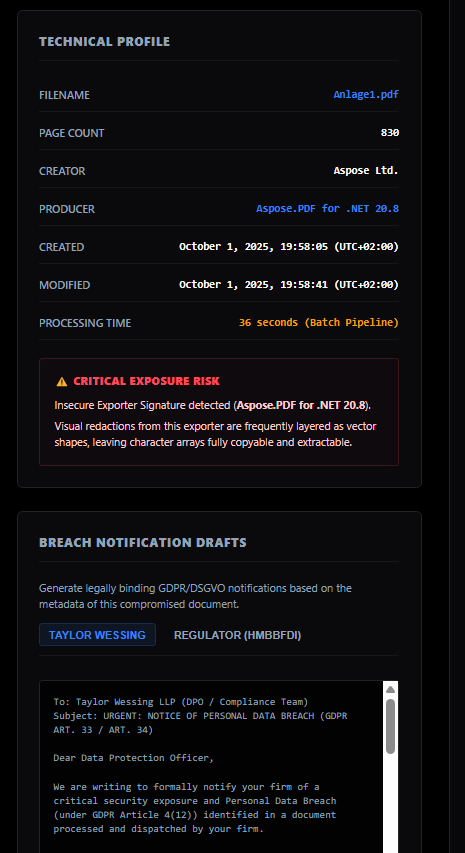
A extração de metadados forenses da resposta de 830 páginas da Taylor Wessing revelou um tempo de processamento de exatamente 36 segundosEsta é a prova cabal: eles não fizeram a redação manualmente; usaram um script automatizado e falho.
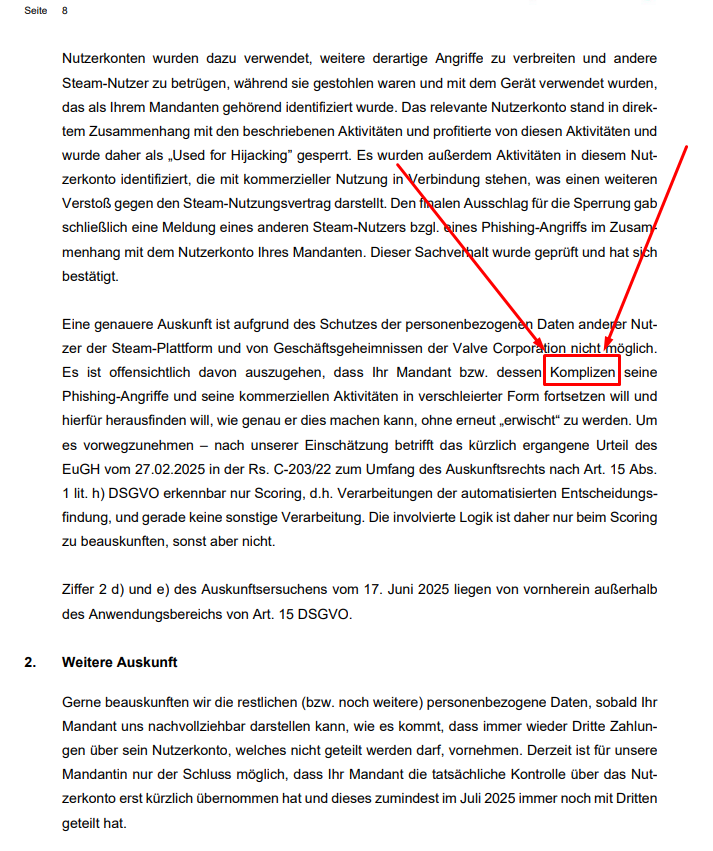
Para economizar em um software adequado de sanitização de dados de nível empresarial, seus sistemas dependem de uma biblioteca genérica e desatualizada: Aspose.PDF para .NET 20.8O problema central é que o script deles utiliza esse software desatualizado para desenhar retângulos vetoriais pretos (usando re/f operadores no código do PDF) sobre coordenadas de texto, em vez de sanitizar e excluir adequadamente a camada de texto subjacente.
O Raio de Explosão: De Quem Eram os Dados que a Taylor Wessing Processou?
Testamos outros arquivos processados pela Taylor Wessing para clientes não relacionados. Eles continham exatamente os mesmos metadados, exatamente a mesma vulnerabilidade e exatamente o mesmo script de redação defeituoso.
Esta vulnerabilidade provavelmente esteve presente em documentos processados pela Taylor Wessing desde 2019Com base em suas listas públicas de clientes e em nossas descobertas forenses, temos que fazer uma pergunta aterrorizante sobre os dados que eles processaram nos últimos cinco anos:
- E quanto aos milhões de gamers no Valve (Steam) ecossistema?
- E quanto aos documentos globais de conformidade com o GDPR da Apenas Coma?
- E quanto aos transferências de dados europeus para gigantes da tecnologia, como SAP e Vinted?
- E quanto aos relatórios de incidentes sensíveis para Seguro Chubb (onde a Taylor Wessing se posiciona em sua "Equipe de Resposta a Incidentes Cibernéticos")?
- E quanto aos dados clínicos altamente confidenciais tratados por Pfizer?
Se a Taylor Wessing usou esse mesmo script barato para "redigir" documentos para essas corporações, eles não esconderam nada. Eles divulgaram isso intencionalmente.
⚡️ Truques de Vida Sem Instalação (Como Verificar)
- O hack de "Selecionar Tudo": Abra o PDF no seu navegador. Pressione
Ctrl + A(Tudo), em seguidaCtrl + CCopie e cole-o no Bloco de Notas. Se a redação for falsa, o texto oculto será colado junto com ela. - O hack de “Busca Cega”: Imprensa
Ctrl + Fe procure por caracteres comuns como "a" ou "1". Se o navegador registrar uma correspondência e destacar a caixa preta—a camada de texto ainda está ativa.
🛠️ Auditoria Segura Offline
- LibreOffice Draw: Abra o PDF, clique na caixa preta e pressione Delete para revelar o texto oculto abaixo.
- Adobe Acrobat Pro: Use a ferramenta "Editar PDF" para simplesmente arrastar as formas pretas para fora do caminho.
Não envie documentos legais sensíveis para editores de PDF online aleatórios — você pode estar cometendo uma violação de dados você mesmo. Utilize apenas softwares locais.
Um Lembrete Legal: A Regra das 72 Horas
Recomendamos fortemente que a Taylor Wessing audite cada PDF que já enviou. Sob Artigo 33 do GDPRuma vez que o controlador de dados tome conhecimento de uma violação de dados pessoais, ele é legalmente obrigado a notificar a autoridade de supervisão competente dentro de 72 horasTentar varrer isso para debaixo do tapete só vai acionar as penalidades regulatórias máximas. O relógio está correndo.
LICENÇA · DIREITOS · AVISO LEGAL
PHISHDESTROY
LICENÇA · DIREITOS · AVISO LEGAL
Investigação: Valve Corporation / Steam · público — sem data de expiração, sem resgates
MIT PUBLIC DOMAIN OFAC-RESTRICTED
SEÇÃO I — LICENÇA
O PhishDestroy abre mão de todos os direitos sobre este material. Zero. Acabou. Feito. Você pode reproduzi-lo, vendê-lo, colocar seu nome nele, tatuá-lo no seu chefe, o que quiser. Sem necessidade de crédito, sem necessidade de mensagem direta, sem cartão de agradecimento esperado.
UMA REGRA REAL
Se você é um usuário da Rússia ou de qualquer país sancionado pela OFAC — este material NÃO é para você. Sem brechas. Aproveite suas sanções. E se você mudou sua região do Steam para a Turquia enquanto estava sentado em Moscou — parabéns pela sua geografia criativa. Você ainda é russo. As sanções ainda se aplicam. Esse é literalmente o ponto.
SEÇÃO II — O QUE ISTO É E POR QUE EXISTE
Publicaremos mais sobre a Valve do que um funcionário médio da Valve sabe sobre si mesmo. O Steam basicamente nos criou. Nos criou com seus golpistas, seus tickets de suporte, seu ecossistema de evasão de banimento — e agora aqui estamos. Sem mágoas. Poético, na verdade. Esperamos mais de 4 anos para que eles corrigissem o problema de spoofing antes de podermos escrever sobre isso publicamente. Isso é um conflito? Não. Pode ser resolvido? Sim. Mas não vamos assinar nenhum NDA e não vamos jogar bug bounty por centavos.
SEÇÃO III — CARTA ABERTA À VALVE
Ei, Valve. Se vocês estão pensando em derrubar nosso domínio — apenas nos enviem um e-mail. Não paguem ao Dr. Patrick de novo. Por favor. É constrangedor para todos os envolvidos.
Vamos “dano” a Valve diretamente? Provavelmente não de uma forma que eles sintam fiscalmente. Não somos delirantes. Mas faremos isso honestamente, abertamente, sem buscar fama. Temos 5 anos de arquivos. Os reguladores recebem os originais. Pesquisadores e jornalistas recebem versões editadas. O PhishDestroy é uma comunidade, não uma pessoa.
O ACORDO (oferta aberta, sem advogados necessários)
Se vocês querem que o domínio desapareça: deixem seus profissionais de direito de TI calcularem o preço. 50% vai para a SEAL Foundation. Nós matamos o domínio. Sem drama. Sem tribunal. Feito. Vocês não conseguirão isso de nenhuma outra forma. Isso não é uma ameaça. É apenas a arquitetura da situação.
SEÇÃO IV — O DINHEIRO, OS BANIMENTOS, O CIRCULO INTEIRO
Aqui está o problema com o Steam banindo sites de apostas e golpistas: não é aplicação da lei. É captura de receita. A Valve embolsa o dinheiro, limpa as mãos e depois sobe ao palco para contar a todos uma história saudável. Enquanto isso, a Valve matou a capacidade de rastrear skins adequadamente em 2017. Vamos provar isso: Skins são mais anônimas que Monero. Um Cartel Peruano supostamente usou skins de Dota 2 para movimentação de dinheiro. O Steam é funcionalmente uma máquina de evasão de sanções no valor de ~$7B em “cartões de troca”.
SEÇÃO V — A COISA DO MALWARE
NÃO estamos divulgando publicamente a vulnerabilidade no jogo. NÃO estamos reportando ao Steam. Não porque não podemos — mas porque seu bug bounty vale aproximadamente três copeques e não trabalhamos por três copeques. Nossos colegas de segurança já reportaram ao suporte do Steam. Isso NÃO é a variante trivial do CSGO. Isso é mais próximo de: RCE na conexão com o servidor. Ou seja — você entra em um servidor, não clica em nada. A própria conexão é a superfície de ataque. A ameaça está ativa.
DECLARAÇÃO QUANTO AO USO E DIREITOS
Projeto PhishDestroy & Coalizão de Cibersegurança
1. NÃO HÁ CONDIÇÕES DE USO
Todo o material produzido pela Coalizão nesta referência — as declarações de fato, a análise, as provas, as ferramentas e as descobertas — é liberado SEM RESERVA DE QUAISQUER DIREITOS. Qualquer pessoa pode reproduzir, adaptar, editar, reescrever, traduzir, extrair, incorporar em documentos oficiais, apresentar como seu próprio trabalho ou passá-lo a qualquer outra pessoa — sem pedir e sem notificar a Coalizão.
2. POR QUE ISSO IMPORTA PRACTICAMENTE
Não há nada aqui com o qual se envolver. A Coalizão não pede nada, não deve nada, não retém nada e não tem expectativa de nenhum tipo. Uma autoridade que usa este material não está agindo em nome da Coalizão. Está usando informações públicas que por acaso foram reunidas por outra pessoa.
3. TUDO JÁ ESTÁ ABERTO
As investigações são publicadas abertamente em phishdestroy.io. As ferramentas são publicadas como código aberto sob a licença MIT em gitlab.com/phishdestroy. A metodologia está descrita na referência. A Coalizão não aceita doações e publicou essa posição desde 2018.
4. INTEGRIDADE DO PACOTE DE PROVAS
Cada entrega é acompanhada por um arquivo SHA256SUMS listando um resumo SHA-256 para cada arquivo fornecido, juntamente com uma assinatura OpenPGP separada SHA256SUMS.asc. A chave de assinatura é publicada em phishdestroy.io/.well-known/pgp-key.txt e em keys.openpgp.org.
5. SOBRE O REGISTRO
A autoridade pode encontrar as investigações publicadas da Coalizão e achá-las diretas, adversariais e às vezes satíricas. Essa impressão está correta. A Coalizão escreve assim deliberadamente. A renúncia é o mecanismo pelo qual a substância pode ser separada do registro: a autoridade pode pegar o que for útil, reafirmá-lo em sua própria voz e descartar cada palavra do estilo da Coalizão. Nada se perde ao fazer isso.
6. O QUE A COALIZÃO ESTÁ FORNECENDO
Informação, pesquisa e observação. Nada é afirmado como uma descoberta que a Coalizão não tem legitimidade para fazer. A Coalizão não busca remédio, pagamento, reconhecimento ou resultado para si mesma. Pede apenas que as perguntas estabelecidas na referência sejam feitas à Valve Corporation por um órgão com o poder de exigir uma resposta.
NOTA FINAL — PARA QUEM ESTÁ LEVANDO ISTO ADIANTE
Queremos agradecer a quem levar este material para onde ele precisa ir. A Valve tem bolsos profundos e a Taylor Wessing cobra por hora. Sabemos o que estamos fazendo. Sabemos sobre quem estamos escrevendo. Não precisamos de autoria. Não precisamos de atribuição. Não precisamos de uma vitória. Precisamos de alguém com autoridade real para fazer à Valve as perguntas que já estão nesta referência, com o poder de exigir uma resposta. É isso. Essa é a única solicitação.
PhishDestroy — investigação pública — todos os direitos cedidos à humanidade · Acesso à região OFAC: proibido