
Nous pensions que Taylor Wessing avait commis une erreur manuelle. Nous avions tort. C'est une catastrophe automatisée à l'échelle du cabinet, touchant Pfizer, Just Eat, SAP, Chubb et Valve.
Avis de vulnérabilité systémique
Mon chien contre des avocats d'élite (Partie 2) : La vulnérabilité PDF de 5 ans exposant les entreprises mondiales
Sur cette page
Alerte de vulnérabilité : Aspose.PDF 20.8
Le script de rédaction utilisé par Taylor Wessing compile à l’aide d’une bibliothèque obsolète (Aspose.PDF pour .NET 20.8) qui est également connu pour souffrir de failles non corrigées d'exécution de code à distance (RCE).
Après la publication du premier article révélant comment Taylor Wessing a accidentellement divulgué 830 pages de données sensibles d'utilisateurs Steam, nous avons réalisé quelque chose de fondamental à propos des avocats d'entreprise : ils sont généralement trop imbus d'eux-mêmes pour dessiner manuellement des boîtes noires sur plus de 800 pages. Non, ils ne l'ont pas fait à la main. Ils ont utilisé un script. Et c'est à ce moment-là que la plaisanterie a cessé d'être drôle pour devenir une crise systémique de cybersécurité à l'échelle mondiale.
Le logiciel bon marché derrière la façade élitiste
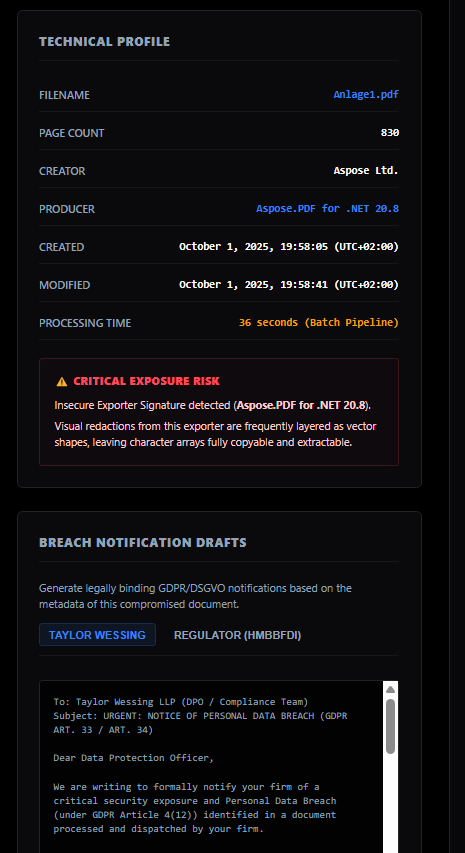
L'extraction des métadonnées forensiques de la réponse de 830 pages de Taylor Wessing a révélé un temps de traitement d'exactement 36 secondesVoici la preuve irréfutable : ils n'ont pas procédé à une rédaction manuelle ; ils ont utilisé un script automatisé et défectueux.
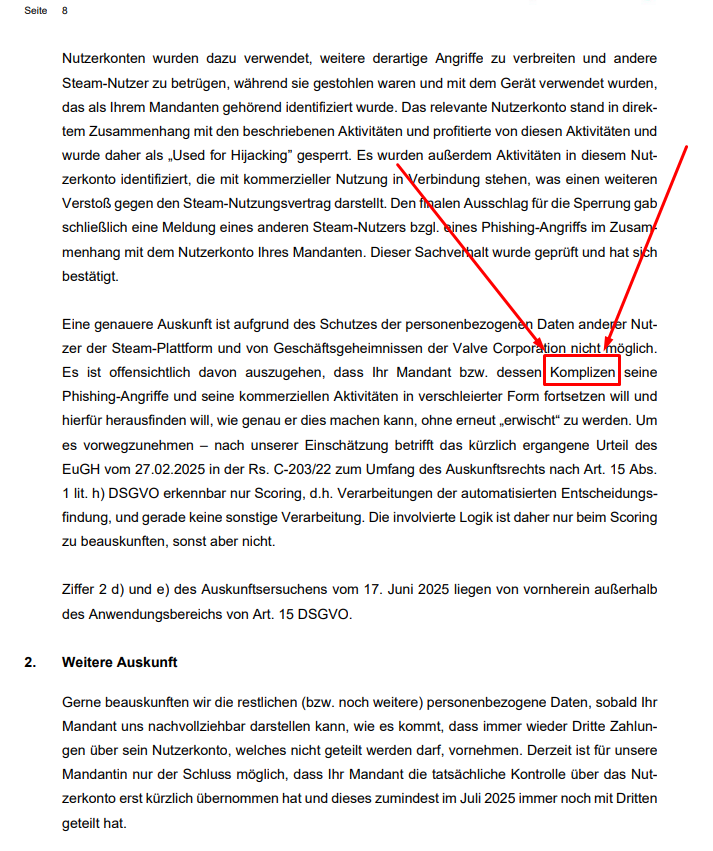
Pour économiser sur un logiciel professionnel de nettoyage de données de qualité entreprise, leurs systèmes s'appuient sur une bibliothèque générique et obsolète : Aspose.PDF pour .NET 20.8Le problème central est que leur script utilise ce logiciel obsolète pour dessiner des rectangles vectoriels noirs (en utilisant re/f les opérateurs dans le code PDF) sur les coordonnées du texte au lieu de nettoyer et de supprimer correctement la couche de texte sous-jacente.
Le Rayon d'Impact : Quelles Données Taylor Wessing a-t-elles Traitées ?
Nous avons testé d'autres fichiers traités par Taylor Wessing pour des clients sans lien entre eux. Ils contenaient exactement les mêmes métadonnées, la même vulnérabilité et le même script de rédaction défectueux.
Cette vulnérabilité est probablement présente dans les documents traités par Taylor Wessing depuis 2019D'après leurs listes de clients publiques et nos conclusions médico-légales, nous devons nous poser une question terrifiante concernant les données qu'ils ont traitées au cours des cinq dernières années :
- Qu'en est-il des millions de joueurs dans le Valve (Steam) écosystème ?
- Qu'en est-il des documents mondiaux de conformité au RGPD de Just Eat?
- Qu'en est-il des transferts de données européens pour les géants de la technologie comme SAP et Vinted?
- Qu'en est-il des rapports d'incidents sensibles pour Assurance Chubb (où se situe Taylor Wessing au sein de leur « équipe de réponse aux incidents cyber ») ?
- Qu'en est-il des données cliniques hautement confidentielles traitées par Pfizer?
Si Taylor Wessing a utilisé ce même script bon marché pour « caviarder » des documents pour ces entreprises, ils n’ont rien caché. Ils l’ont volontairement divulgué.
⚡️ Astuces sans installation (Comment vérifier)
- Le hack « Tout sélectionner » : Ouvrez le PDF dans votre navigateur. Appuyez sur
Ctrl + A(Tout sélectionner)Ctrl + C(Copiez) et collez-le dans le Bloc-notes. Si la rédaction est factice, le texte masqué sera collé en même temps. - La faille « Blind Search » : Appuyez
Ctrl + Fet recherchez des caractères courants comme « a » ou « 1 ». Si le navigateur enregistre une correspondance et met en surbrillance la boîte noire—la couche de texte est toujours active.
🛠️ Audit hors ligne sécurisé
- LibreOffice Draw : Ouvrez le PDF, cliquez sur la zone noire, puis appuyez sur Suppr pour révéler le texte en dessous.
- Adobe Acrobat Pro : Utilisez l'outil « Modifier le PDF » pour simplement écarter les formes noires du chemin.
Ne téléversez pas de documents juridiques sensibles sur des éditeurs PDF en ligne au hasard — vous pourriez commettre vous-même une violation de données. Utilisez uniquement un logiciel local.
Rappel juridique : La règle des 72 heures
Nous recommandons vivement à Taylor Wessing d'auditer chaque PDF qu'ils ont jamais envoyé. Sous Article 33 du RGPDdès qu’un responsable de traitement prend connaissance d’une violation de données à caractère personnel, il est légalement tenu d’en informer l’autorité de contrôle compétente dans un délai de 72 heuresTenter de passer cela sous silence ne fera que déclencher les sanctions réglementaires maximales. Le compte à rebours est lancé.
LICENCE · DROITS · AVERTISSEMENT
PHISHDESTROY
LICENCE · DROITS · AVERTISSEMENT
Enquête : Valve Corporation / Steam · public — sans date d'expiration, sans retrait
MIT PUBLIC DOMAIN OFAC-RESTRICTED
SECTION I — LICENCE
PhishDestroy renonce à tous les droits sur ce matériel. Zéro. Partis. Terminé. Vous pouvez le reproduire, le vendre, y mettre votre nom, le tatouer sur votre patron, peu importe. Aucune attribution requise, aucun DM nécessaire, aucune carte de remerciement attendue.
UNE SEULE RÈGLE RÉELLE
Si vous êtes un utilisateur de Russie ou de tout pays sous sanctions OFAC — ce matériel n'est PAS pour vous. Pas de failles. Profitez de vos sanctions. Et si vous avez changé votre région Steam en Turquie alors que vous êtes assis à Moscou — félicitations pour votre géographie créative. Vous êtes toujours russe. Les sanctions s'appliquent toujours. C'est littéralement le but.
SECTION II — CE QUE C'EST ET POURQUOI ÇA EXISTE
Nous publierons plus sur Valve qu'un employé moyen de Valve ne sait sur lui-même. Steam nous a essentiellement créés. Il nous a élevés avec ses escrocs, ses tickets de support, son écosystème d'évasion de bannissement — et maintenant nous sommes là. Pas de rancune. Poétique, en fait. Nous avons attendu plus de 4 ans qu'ils corrigent le problème de spoofing avant de pouvoir en parler publiquement. Est-ce un conflit ? Non. Peut-il être résolu ? Oui. Mais nous ne signerons aucun NDA et nous ne jouerons pas au bug bounty pour quelques centimes.
SECTION III — LETTRE OUVERTE À VALVE
Salut Valve. Si vous pensez à faire supprimer notre domaine — envoyez-nous simplement un e-mail. Ne payez plus Dr. Patrick. S'il vous plaît. C'est embarrassant pour tous les intervenants.
Allons-nous « nuire » directement à Valve ? Probablement pas d'une manière qu'ils ressentiront fiscalement. Nous ne sommes pas déraisonnables. Mais nous le ferons honnêtement, ouvertement, sans chercher la notoriété. Nous avons 5 ans d'archives. Les régulateurs recevront les originaux. Les chercheurs et les journalistes recevront des versions expurgées. PhishDestroy est une communauté, pas une personne.
L'ACCORD (offre ouverte, pas d'avocats nécessaires)
Si vous voulez que le domaine disparaisse : laissez vos professionnels du droit informatique calculer le prix. 50 % iront à la SEAL Foundation. Nous ferons disparaître le domaine. Pas de drame. Pas de tribunal. Terminé. Vous ne l'obtiendrez pas autrement. Ce n'est pas une menace. C'est juste l'architecture de la situation.
SECTION IV — L'ARGENT, LES BANNISSEMENTS, TOUTE LA CIRCUS
Voici le truc avec Steam qui bannit les sites de paris et les escrocs : ce n'est pas de l'application de la loi. C'est une capture de revenus. Valve met l'argent dans sa poche, se lave les mains, puis monte sur scène et raconte à tout le monde une histoire saine. Pendant ce temps, Valve a tué la capacité de suivre correctement les skins en 2017. Nous allons le prouver : Les skins sont plus anonymes que Monero. Un cartel péruvien aurait utilisé des skins de Dota 2 pour le mouvement d'argent. Steam est fonctionnellement une machine de contournement des sanctions d'une valeur d'environ 7 milliards de dollars en « cartes à collectionner ».
SECTION V — L'AFFAIRE DU MALWARE
Nous ne divulguerons PAS la vulnérabilité du jeu publiquement. Nous ne la signalerons PAS à Steam. Non parce que nous ne pouvons pas — mais parce que leur bug bounty vaut environ trois kopecks et nous ne travaillons pas pour trois kopecks. Nos collègues en sécurité l'ont déjà signalé au support Steam. Ce n'est PAS la variante CSGO triviale. C'est plus proche de : RCE à la connexion au serveur. Comme dans — vous rejoignez un serveur, vous ne cliquez sur rien. La connexion elle-même est la surface d'attaque. La menace est active.
DÉCLARATION CONCERNANT L'UTILISATION ET LES DROITS
Projet PhishDestroy & Coalition de Cybersécurité
1. IL N'Y A AUCUNE CONDITION D'UTILISATION
Tout le matériel produit par la Coalition dans cette référé — les déclarations de faits, l'analyse, les pièces à conviction, les outils et les conclusions — est publié SANS RÉSERVE D'AUCUN DROIT. N'importe qui peut le reproduire, l'adapter, l'éditer, le réécrire, le traduire, en extraire des extraits, l'incorporer dans des documents officiels, le présenter comme son propre travail, ou le transmettre à quiconque — sans demander et sans notifier la Coalition.
2. POURQUOI ÇA COMPTE PRATIQUEMENT
Il n'y a rien ici avec quoi s'emmêler. La Coalition ne demande rien, ne doit rien, ne retient rien et n'a aucune attente d'aucune sorte. Une autorité utilisant ce matériel n'agit pas au nom de la Coalition. Elle utilise des informations publiques qui se trouvent avoir été assemblées par quelqu'un d'autre.
3. TOUT EST DÉJÀ OUVERT
Les enquêtes sont publiées ouvertement sur phishdestroy.io. Les outils sont publiés en open source sous la licence MIT sur gitlab.com/phishdestroy. La méthodologie est décrite dans la référé. La Coalition n'accepte pas de dons et a publié cette position depuis 2018.
4. INTÉGRITÉ DU LOT DE PREUVES
Chaque livraison est accompagnée d'un fichier SHA256SUMS listant un digest SHA-256 pour chaque fichier fourni, ainsi que d'une signature OpenPGP détachée SHA256SUMS.asc. La clé de signature est publiée sur phishdestroy.io/.well-known/pgp-key.txt et sur keys.openpgp.org.
5. SUR LE TON
L'autorité peut rencontrer les enquêtes publiées de la Coalition et les trouver directes, adversariales et parfois satiriques. Cette impression est correcte. La Coalition écrit ainsi délibérément. La renonciation est le mécanisme par lequel la substance peut être séparée du ton : l'autorité peut prendre ce qui est utile, le reformuler dans sa propre voix, et jeter chaque mot du style de la Coalition. Rien n'est perdu en le faisant.
6. CE QUE LA COALITION FOURNIT
Des informations, des recherches et des observations. Rien n'est affirmé comme une conclusion que la Coalition n'a pas la qualité pour faire. La Coalition ne cherche aucun recours, aucun paiement, aucune reconnaissance et aucun résultat pour elle-même. Elle demande seulement que les questions posées dans la référé soient posées à Valve Corporation par un organisme ayant le pouvoir d'exiger une réponse.
NOTE DE CLÔTURE — À CELUI QUI FAIT AVANCER ÇA
Nous voulons remercier quiconque fera parvenir ce matériel là où il doit aller. Valve a des poches profondes et Taylor Wessing facture à l'heure. Nous savons ce que nous faisons. Nous savons de qui nous écrivons. Nous n'avons pas besoin d'auteur. Nous n'avons pas besoin d'attribution. Nous n'avons pas besoin d'une victoire. Nous avons besoin de quelqu'un ayant une autorité réelle pour poser à Valve les questions qui sont déjà dans cette référé, avec le pouvoir d'exiger une réponse. C'est tout. C'est toute la demande.
PhishDestroy — enquête publique — tous les droits cédés à l'humanité · Accès région OFAC : interdit