
हमने सोचा था कि टेलर वेसिंग ने मैन्युअल गलती की है। हम गलत थे। यह एक स्वचालित, फर्म-व्यापी आपदा है जो फाइज़र, जस्ट ईट, एसएपी, चब और वाल्व को प्रभावित कर रही है।
सिस्टमिक भेद्यता सलाहकार
मेरा कुत्ता बनाम शीर्ष वकील (भाग 2): 5-वर्षीय PDF भेद्यता जो वैश्विक निगमों को उजागर कर रही है
इस पृष्ठ पर
भेद्यता चेतावनी: Aspose.PDF 20.8
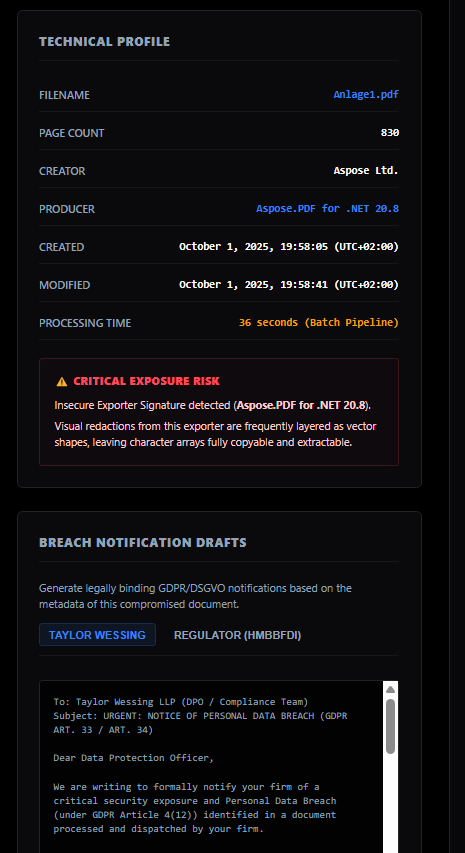
टेलर वेसिंग द्वारा उपयोग की जाने वाली रिडैक्शन स्क्रिप्ट एक पुरानी लाइब्रेरी का उपयोग करके संकलित होती है (Aspose.PDF for .NET 20.8) जो अनपैच्ड रिमोट कोड एक्ज़ीक्यूशन (RCE) कमजोरियों से ग्रस्त होने के लिए भी जाना जाता है।
पहला लेख प्रकाशित करने के बाद, जिसमें खुलासा हुआ कि कैसे टेलर वेसिंग ने गलती से स्टीम उपयोगकर्ताओं का 830 पृष्ठों का संवेदनशील डेटा लीक कर दिया, हमें कॉर्पोरेट वकीलों के बारे में एक बुनियादी सच्चाई समझ में आई: वे आम तौर पर 800+ पृष्ठों पर मैन्युअल रूप से काले बॉक्स बनाने के लिए खुद को बहुत महत्वपूर्ण मानते हैं। नहीं, उन्होंने इसे मैन्युअल रूप से नहीं किया। उन्होंने एक स्क्रिप्ट का उपयोग किया। और तभी यह मज़ाक मज़ाक नहीं रहा, बल्कि एक व्यवस्थित, वैश्विक साइबर सुरक्षा संकट बन गया।
अभिजात वर्ग के दिखावे के पीछे का सस्ता सॉफ्टवेयर
टेलर वेसिंग की 830-पृष्ठ प्रतिक्रिया के फोरेंसिक मेटाडेटा निष्कर्षण से प्रसंस्करण समय का पता चला जो बिल्कुल 36 सेकंडयह स्पष्ट प्रमाण है: उन्होंने मैन्युअल रूप से रिडैक्ट नहीं किया; उन्होंने एक स्वचालित, त्रुटिपूर्ण स्क्रिप्ट का उपयोग किया।
एंटरप्राइज़-ग्रेड डेटा सैनिटाइज़ेशन सॉफ़्टवेयर पर पैसा बचाने के लिए, उनके सिस्टम एक सामान्य, पुरानी लाइब्रेरी पर निर्भर हैं: Aspose.PDF for .NET 20.8. मूल समस्या यह है कि उनकी स्क्रिप्ट इस पुराने सॉफ्टवेयर का उपयोग करके काले वेक्टर आयत बनाती है ( re/f पीडीएफ कोड में ऑपरेटर) को टेक्स्ट निर्देशांकों पर लागू करना, बजाय अंतर्निहित टेक्स्ट परत को उचित रूप से साफ करने और हटाने के।
विस्फोट त्रिज्या: टेलर वेसिंग ने किसका डेटा संसाधित किया?
हमने टेलर वेसिंग द्वारा असंबंधित ग्राहकों के लिए संसाधित की गई अन्य फाइलों का परीक्षण किया। उनमें बिल्कुल वही मेटाडेटा, बिल्कुल वही भेद्यता, और बिल्कुल वही त्रुटिपूर्ण रिडक्शन स्क्रिप्ट मौजूद थी।
यह भेद्यता संभवतः टेलर वेसिंग द्वारा संसाधित दस्तावेज़ों में तब से मौजूद है जब से 2019उनकी सार्वजनिक ग्राहक सूचियों और हमारे फोरेंसिक निष्कर्षों के आधार पर, हमें पिछले पांच वर्षों में उनके द्वारा संसाधित किए गए डेटा के संबंध में एक भयावह प्रश्न पूछना होगा:
- उन लाखों गेमर्स के बारे में क्या जो वाल्व (स्टीम) पारिस्थितिकी तंत्र?
- वैश्विक GDPR अनुपालन दस्तावेज़ों के बारे में क्या जस्ट ईट?
- यूरोपीय डेटा ट्रांसफर के बारे में क्या, जैसे कि टेक दिग्गजों के लिए? SAP और विन्टेड?
- संवेदनशील घटना रिपोर्टों के बारे में क्या? चब्ब इंश्योरेंस (जहाँ टेलर वेसिंग अपनी "साइबर घटना प्रतिक्रिया टीम" में बैठते हैं)?
- उन अत्यधिक गोपनीय नैदानिक डेटा के बारे में क्या जिन्हें संभाला जाता है फाइज़र?
अगर टेलर विसिंग ने इन निगमों के लिए दस्तावेज़ों को "संपादित" करने के लिए यही सस्ता स्क्रिप्ट इस्तेमाल किया, तो उन्होंने कुछ भी छिपाया नहीं। उन्होंने जानबूझकर इसे उजागर किया।
⚡️ बिना इंस्टॉल किए लाइफहैक्स (कैसे जांचें)
- "सभी चुनें" हैक: अपने ब्राउज़र में PDF खोलें। दबाएँ
Ctrl + A(सभी का चयन करें), फिरCtrl + C(प्रतिलिपि बनाएं), और इसे नोटपैड में पेस्ट करें। यदि रिडक्शन नकली है, तो छिपा हुआ टेक्स्ट इसके साथ ही पेस्ट हो जाएगा। - "ब्लाइंड सर्च" हैक: प्रेस
Ctrl + Fऔर "a" या "1" जैसे सामान्य अक्षरों की खोज करें। यदि ब्राउज़र कोई मेल दर्ज करता है और काले बॉक्स को हाइलाइट करता है—तो टेक्स्ट परत अभी भी सक्रिय है।
🛠️ सुरक्षित ऑफ़लाइन ऑडिटिंग
- लीब्रेऑफिस ड्रॉ: PDF खोलें, काले बॉक्स पर क्लिक करें, और नीचे छिपे टेक्स्ट को प्रकट करने के लिए Delete दबाएँ।
- एडोब एक्रोबैट प्रो: "Edit PDF" टूल का उपयोग करके काले आकारों को आसानी से रास्ते से हटा दें।
संवेदनशील कानूनी दस्तावेज़ों को बेतरतीब ऑनलाइन PDF एडिटर्स पर अपलोड न करें — आप स्वयं डेटा उल्लंघन (डेटा ब्रीच) कर सकते हैं। केवल स्थानीय सॉफ़्टवेयर का उपयोग करें।
एक कानूनी अनुस्मारक: 72-घंटे का नियम
हम टेलर वेसिंग को दृढ़ता से सलाह देते हैं कि वे अपने द्वारा भेजे गए हर एक PDF की ऑडिट करें। अनुच्छेद 33एक बार जब कोई डेटा नियंत्रक व्यक्तिगत डेटा उल्लंघन के बारे में जागरूक हो जाता है, तो वे कानूनी रूप से बाध्य होते हैं कि वे सक्षम पर्यवेक्षी प्राधिकरण को सूचित करें 72 घंटेइसे दबाने की कोशिश करने से केवल अधिकतम नियामक दंड भड़केगा। समय तेज़ी से बीत रहा है।
लाइसेंस · अधिकार · अस्वीकरण
PHISHDESTROY
लाइसेंस · अधिकार · अस्वीकरण
जांच: Valve Corporation / Steam · सार्वजनिक — कोई समाप्ति तिथि नहीं, कोई वापसी नहीं
MIT PUBLIC DOMAIN OFAC-RESTRICTED
खंड I — लाइसेंस
PhishDestroy इस सामग्री के सभी अधिकारों का त्याग कर देता है। शून्य। खत्म। हो गया। आप इसे प्रकाशित कर सकते हैं, बेच सकते हैं, उस पर अपना नाम लिख सकते हैं, अपने बॉस के शरीर पर टैटू करवा सकते हैं, जो चाहें। कोई क्रेडिट आवश्यक नहीं, कोई DM आवश्यक नहीं, कोई धन्यवाद कार्ड की उम्मीद नहीं।
एक वास्तविक नियम
अगर आप रूस या किसी भी OFAC-संदिष्ट देश के उपयोगकर्ता हैं — यह सामग्री आपके लिए नहीं है। कोई छेद नहीं। अपने प्रतिबंधों का आनंद लें। और अगर आप मॉस्को में बैठे हुए अपने Steam क्षेत्र को तुर्की में बदल लिया है — अपनी रचनात्मक भूगोल विज्ञान पर बधाई। आप फिर भी रूसी हैं। प्रतिबंध अभी भी लागू हैं। यही तो वास्तव में बिंदु है।
खंड II — यह क्या है और यह क्यों मौजूद है
हम Valve के बारे में अधिक प्रकाशित करेंगे जितना एक औसत Valve कर्मचारी अपने बारे में जानता है। Steam ने मूल रूप से हमें बनाया। यह हमें अपने धोखेबाजों, अपने सपोर्ट टिकटों, अपने बैन एव्ज़न इकोसिस्टम पर पला-बढ़ा — और अब यहाँ हम हैं। कोई कठोर भावनाएं नहीं। वास्तव में, कवितात्मक। हमने 4 वर्षों से अधिक इंतजार किया कि वे स्पूफिंग की समस्या को ठीक करें ताकि हम इसके बारे में सार्वजनिक रूप से लिख सकें। क्या यह एक टकराव है? नहीं। क्या इसे हल किया जा सकता है? हाँ। लेकिन हम कोई NDA साइन नहीं करेंगे और हम पैसे के लिए बग बाउंटी नहीं खेलेंगे।
खंड III — VALVE को खुला पत्र
हे Valve। अगर आप हमारे डोमेन को हटाने के बारे में सोच रहे हैं — बस हमें ईमेल करें। Dr. Patrick को फिर से पैसे मत दें। कृपया। यह सभी संबंधितों के लिए शर्मनाक है।
क्या हम Valve को सीधे "हानि" पहुंचाएंगे? शायद नहीं, एक ऐसे तरीके से जो उन्हें वित्तीय रूप से महसूस होगा। हम मूर्ख नहीं हैं। लेकिन हम इसे ईमानदारी से, खुले तौर पर, प्रभाव के पीछे भागने के बिना करेंगे। हमारे पास 5 वर्षों के अभिलेख हैं। नियामक मूल दस्तावेज़ पाएंगे। शोधकर्ता और पत्रकार संपादित संस्करण पाएंगे। PhishDestroy एक समुदाय है, कोई व्यक्ति नहीं।
सौदा (खुला प्रस्ताव, वकीलों की आवश्यकता नहीं)
अगर आप डोमेन को हटाना चाहते हैं: अपने आईटी कानून विशेषज्ञों को मूल्य की गणना करने दें। 50% SEAL Foundation को जाता है। हम डोमेन को समाप्त कर देंगे। कोई ड्रामा नहीं। कोई अदालत नहीं। हो गया। आप इसे किसी अन्य तरीके से नहीं पा सकेंगे। यह धमकी नहीं है। यह केवल स्थिति की रचना है।
खंड IV — पैसा, बैन, पूरा सर्कस
Steam के जुआ साइटों और धोखेबाजों को बैन करने के बारे में बात यह है: यह प्रवर्तन नहीं है। यह राजस्व पकड़ है। Valve पैसे को अपनी जेब में डाल लेता है, अपने हाथ साफ कर लेता है, फिर मंच पर जाकर सबको एक पवित्र कहानी सुनाता है। इस बीच Valve ने 2017 में स्किन्स को सही ढंग से ट्रैक करने की क्षमता को समाप्त कर दिया। हम यह साबित करने जा रहे हैं: स्किन्स Monero से अधिक गुमनाम हैं। एक पेरुवियन कार्टेल ने धन हस्तांतरण के लिए Dota 2 स्किन्स का उपयोग किया है। Steam कार्यात्मक रूप से एक प्रतिबंध-पार करने की मशीन है जिसकी कीमत लगभग $7B "ट्रेडिंग कार्ड्स" में है।
खंड V — मालवेयर की बात
हम गेम में कमजोरी को सार्वजनिक रूप से प्रकट नहीं कर रहे हैं। हम इसे Steam को रिपोर्ट नहीं कर रहे हैं। इसका कारण यह नहीं है कि हम नहीं कर सकते — बल्कि इसलिए क्योंकि उनका बग बाउंटी लगभग तीन कोपेक के बराबर है और हम तीन कोपेक के लिए काम नहीं करते। हमारे सुरक्षा सहयोगी ने इसे पहले ही Steam सपोर्ट को रिपोर्ट कर दिया है। यह CSGO का सामान्य संस्करण नहीं है। यह इससे अधिक निकट है: सर्वर कनेक्ट पर RCE। यानी — आप एक सर्वर से जुड़ते हैं, आप कुछ भी क्लिक नहीं करते हैं। कनेक्ट ही हमला करने की सतह है। खतरा सक्रिय है।
उपयोग और अधिकारों के संबंध में घोषणा
PhishDestroy प्रोजेक्ट & साइबरसिक्योरिटी कोऑपरेशन
1. उपयोग पर कोई शर्तें नहीं हैं
कोऑपरेशन द्वारा इस रेफरल में तैयार की गई सभी सामग्री — तथ्यों के कथन, विश्लेषण, प्रदर्शन, टूलिंग, और निष्कर्ष — किसी भी अधिकारों के आरक्षण के बिना जारी की गई है। कोई भी इसे प्रकाशित, अनुकूलित, संपादित, पुनर्लेखन, अनुवाद, अंश, आधिकारिक दस्तावेज़ों में शामिल, अपने काम के रूप में प्रस्तुत कर सकता है, या इसे किसी अन्य व्यक्ति को दे सकता है — पूछे बिना और कोऑपरेशन को सूचित किए बिना।
2. यह व्यावहारिक रूप से क्यों महत्वपूर्ण है
यहाँ कुछ भी नहीं है जिससे उलझाव हो। कोऑपरेशन कुछ भी नहीं मांगता, कुछ भी नहीं पाया जाता है, कुछ भी नहीं रखता है, और किसी भी प्रकार की उम्मीद नहीं रखता है। कोई भी प्राधिकरण जो इस सामग्री का उपयोग कर रहा है, वह कोऑपरेशन के लिए कार्य नहीं कर रहा है। यह सार्वजनिक जानकारी का उपयोग कर रहा है जो संयोगवश किसी अन्य व्यक्ति द्वारा एकत्रित की गई है।
3. सब कुछ पहले से खुला है
जांचें phishdestroy.io पर खुले तौर पर प्रकाशित हैं। टूलिंग gitlab.com/phishdestroy पर MIT लाइसेंस के तहत ओपन सोर्स के रूप में प्रकाशित है। विधि रेफरल में वर्णित है। कोऑपरेशन दान स्वीकार नहीं करता है और 2018 से उसने यह स्थिति प्रकाशित की है।
4. प्रमाण बंडल की अखंडता
प्रत्येक डिलीवरी के साथ एक फ़ाइल SHA256SUMS शामिल है जिसमें प्रदान की गई हर फ़ाइल के लिए SHA-256 डाइजेस्ट की सूची है, साथ ही एक अलग OpenPGP साइनचर SHA256SUMS.asc। साइनिंग कुंजी phishdestroy.io/.well-known/pgp-key.txt और keys.openpgp.org पर प्रकाशित है।
5. पंजीकरण के संबंध में
प्राधिकरण कोऑपरेशन की प्रकाशित जांचों से मिल सकता है और उन्हें कठोर, विरोधी और कभी-कभी व्यंग्यात्मक पा सकता है। वह प्रभाव सही है। कोऑपरेशन जानबूझकर उसी तरह लिखता है। वॉइवर वह तंत्र है जिसके द्वारा पदार्थ को पंजीकरण से अलग किया जा सकता है: प्राधिकरण उपयोगी चीजें ले सकता है, उसे अपनी आवाज़ में पुनर्बयन कर सकता है, और कोऑपरेशन की शैली के हर शब्द को त्याग सकता है। ऐसा करने से कुछ भी खोया नहीं जाता।
6. कोऑपरेशन क्या प्रदान कर रहा है
सूचना, शोध और अवलोकन। कुछ भी ऐसे निष्कर्ष के रूप में दावा नहीं किया जाता है जिसके लिए कोऑपरेशन का कोई अधिकार नहीं है। कोऑपरेशन कोई उपाय, कोई भुगतान, कोई मान्यता और अपने लिए कोई परिणाम नहीं चाहता है। यह केवल यह मांग करता है कि रेफरल में रखे गए प्रश्न Valve Corporation को उस शरीर द्वारा पूछे जाएं जिसके पास जवाब की मांग करने की शक्ति है।
समापन नोट — जो भी इसे आगे बढ़ा रहा है
हम उनका धन्यवाद करना चाहते हैं जो इस सामग्री को वहां तक ले जाते हैं जहां इसे जाना चाहिए। Valve के गहरे जेब हैं और Taylor Wessing घंटे के हिसाब से शुल्क लेता है। हमें पता है कि हम क्या कर रहे हैं। हमें पता है कि हम किसके बारे में लिख रहे हैं। हमें लेखकत्व की आवश्यकता नहीं है। हमें आकर्षण की आवश्यकता नहीं है। हमें जीत की आवश्यकता नहीं है। हमें किसी ऐसे व्यक्ति की आवश्यकता है जिसके पास वास्तविक प्राधिकरण हो Valve से उन प्रश्नों को पूछने के लिए जो पहले से ही इस रेफरल में बैठे हैं, जवाब की मांग करने की शक्ति के साथ। यही है। यही पूरा अनुरोध है।
PhishDestroy — सार्वजनिक जांच — सभी अधिकार मानवता को सौंपे गए · OFAC-क्षेत्र पहुंच: वर्जित