
Мы думали, что Taylor Wessing допустила ручную ошибку. Мы ошибались. Это автоматизированная катастрофа в масштабах всей фирмы, затрагивающая Pfizer, Just Eat, SAP, Chubb и Valve.
Системный консультативный бюллетень по уязвимостям
Моя собака против элитных юристов (Часть 2): 5-летняя уязвимость PDF, раскрывающая глобальные корпорации
На этой странице
Оповещение об уязвимости: Aspose.PDF 20.8
Скрипт редактирования, используемый Taylor Wessing, компилируется с использованием устаревшей библиотеки (Aspose.PDF для .NET 20.8) который также, как известно, страдает от неисправленных уязвимостей удалённого выполнения кода (RCE).
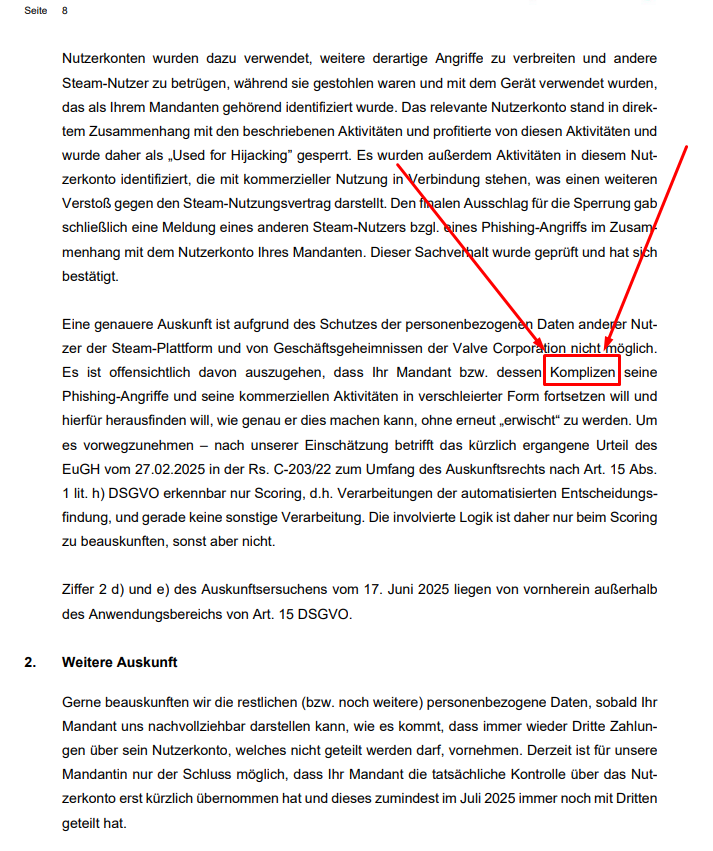
После публикации первого материала, раскрывающего, как Taylor Wessing случайно допустила утечку 830 страниц чувствительных данных пользователей Steam, мы осознали нечто фундаментальное о корпоративных юристах: они, как правило, слишком высокомерны, чтобы вручную закрашивать чёрными прямоугольниками более 800 страниц. Нет, они не делали это вручную. Они использовали скрипт. И именно тогда шутка перестала быть смешной и превратилась в системный глобальный кризис в сфере кибербезопасности.
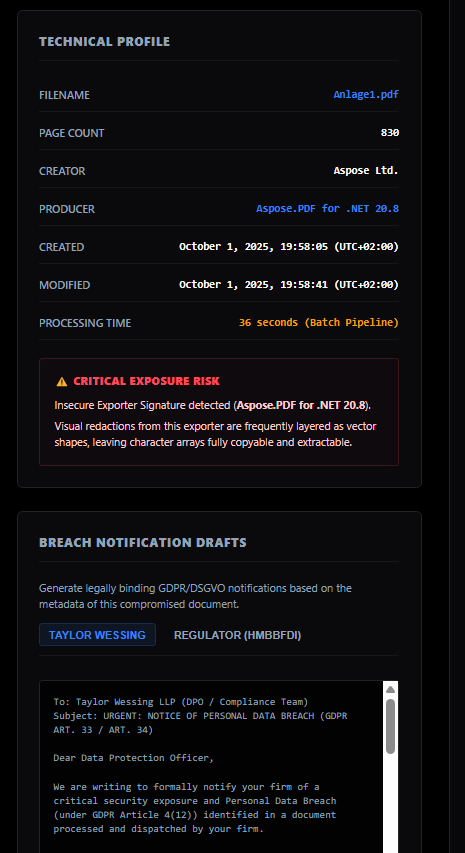
Элитный фасад, скрывающий дешёвое программное обеспечение
Извлечение судебно-медицинских метаданных из 830-страничного ответа Taylor Wessing выявило точное время обработки 36 секундВот и улика: они не редактировали вручную; они использовали автоматизированный, несовершенный скрипт.
Чтобы сэкономить на полноценном корпоративном программном обеспечении для уничтожения данных, их системы полагаются на устаревшую универсальную библиотеку: Aspose.PDF для .NET 20.8Основная проблема в том, что их скрипт использует это устаревшее программное обеспечение для отрисовки чёрных векторных прямоугольников (с помощью re/f операторы в коде PDF) по текстовым координатам вместо надлежащей очистки и удаления базового текстового слоя.
Радиус поражения: чьи данные обрабатывала Taylor Wessing?
Мы протестировали другие файлы, обработанные Taylor Wessing для несвязанных клиентов. Они содержали точно такие же метаданные, ту же самую уязвимость и тот же самый ошибочный скрипт редактирования.
Эта уязвимость, вероятно, присутствовала в документах, обрабатываемых компанией Taylor Wessing, с тех пор как 2019Основываясь на их публичных списках клиентов и наших криминалистических выводах, мы вынуждены задать пугающий вопрос относительно данных, которые они обработали за последние пять лет:
- А как насчёт миллионов геймеров в Valve (Steam) экосистема?
- Что насчёт глобальных документов о соответствии GDPR Just Eat?
- А как насчёт передачи данных в Европу для технологических гигантов, таких как SAP и Винтед?
- А как насчёт конфиденциальных отчётов об инцидентах для Страховая компания Chubb (где Тейлор Вессинг входит в их «Группу реагирования на киберинциденты»)?
- А как насчёт строго конфиденциальных клинических данных, обрабатываемых Pfizer?
Если Taylor Wessing использовал этот же дешёвый скрипт для «редактирования» документов этих корпораций, они ничего не скрыли. Они раскрыли это намеренно.
⚡️ Лайфхаки без установки (Как проверить)
- Хак «Выбрать все»: Откройте PDF-файл в вашем браузере. Нажмите
Ctrl + A(Выбрать все), затемCtrl + C(Скопируйте) и вставьте его в Блокнот. Если редактирование поддельное, скрытый текст вставится вместе с ним. - Хак «Слепой поиск»: Нажмите
Ctrl + Fи поищите распространённые символы, например «a» или «1». Если браузер зафиксирует совпадение и подсветит чёрный блок — текстовый слой всё ещё активен.
🛠️ Безопасный офлайн-аудит
- LibreOffice Draw: Откройте PDF-файл, нажмите на черное поле и нажмите Delete, чтобы открыть скрытый под ним текст.
- Adobe Acrobat Pro: Используйте инструмент «Редактировать PDF», чтобы просто отодвинуть черные фигуры в сторону.
Не загружайте конфиденциальные юридические документы в случайные онлайн-редакторы PDF — вы можете сами совершить утечку данных. Используйте только локальное программное обеспечение.
Юридическое напоминание: Правило 72 часов
Мы настоятельно рекомендуем Taylor Wessing провести аудит каждого PDF-файла, который они когда-либо отправляли. В рамках Статья 33 GDPRкак только контролер данных узнает об утечке персональных данных, он по закону обязан уведомить компетентный надзорный орган в течение 72 часаПопытка замять это лишь спровоцирует максимальные регуляторные санкции. Время на исходе.
ЛИЦЕНЗИЯ · ПРАВА · ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ
PHISHDESTROY
ЛИЦЕНЗИЯ · ПРАВА · ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ
Расследование: Valve Corporation / Steam · публичная — без срока действия, без права отзыва
MIT PUBLIC DOMAIN OFAC-RESTRICTED
РАЗДЕЛ I — ЛИЦЕНЗИЯ
PhishDestroy отказывается от всех прав на этот материал. Ноль. Всё. Готово. Вы можете воспроизводить его, продавать, подписывать своим именем, татуировать на своем боссе, что угодно. Без указания авторства, без необходимости писать нам, без ожидания благодарственной открытки.
ОДНО РЕАЛЬНОЕ ПРАВИЛО
Если вы пользователь из России или любой страны, находящейся под санкциями OFAC — этот материал НЕ для вас. Без лазеек. Наслаждайтесь вашими санкциями. И если вы сменили регион Steam на Turkey, сидя в Москве — поздравляем с вашим творческим географическим подходом. Вы все еще русский. Санкции по-прежнему действуют. В этом и есть весь смысл.
РАЗДЕЛ II — ЧТО ЭТО ТАКОЕ И ЗАЧЕМ ОНО СУЩЕСТВУЕТ
Мы опубликуем о Valve больше, чем средний сотрудник Valve знает о самом себе. Steam, по сути, создал нас. Он воспитывал нас на своих мошенниках, тикетах поддержки, экосистеме обхода банов — и вот мы здесь. Никакой злобы. Скорее поэтично. Мы ждали более 4 лет, пока они исправят проблему спуфинга, прежде чем мы могли написать об этом публично. Это конфликт? Нет. Можно ли его разрешить? Да. Но мы не будем подписывать NDA и не будем участвовать в bug bounty за копейки.
РАЗДЕЛ III — ОТКРЫТОЕ ПИСЬМО VALVE
Привет, Valve. Если вы думаете о том, чтобы заблокировать наш домен — просто напишите нам на почту. Не платите снова Dr. Patrick. Пожалуйста. Это позорно для всех участников.
Будем ли мы «наносить ущерб» Valve напрямую? Скорее всего, не так, чтобы они почувствовали это финансово. Мы не бредим. Но мы сделаем это честно, открыто, без погони за популярностью. У нас есть 5 лет архивов. Регуляторы получат оригиналы. Исследователи и журналисты получат версии с правками. PhishDestroy — это сообщество, а не личность.
СДЕЛКА (открытое предложение, юристы не нужны)
Если вы хотите убрать домен: пусть ваши специалисты по IT-праву рассчитают цену. 50% пойдет в SEAL Foundation. Мы закрываем домен. Без драмы. Без суда. Готово. Другим способом вы этого не добьетесь. Это не угроза. Это просто архитектура ситуации.
РАЗДЕЛ IV — ДЕНЬГИ, БАНЫ, ВЕСЬ ЦИРК
Вот в чем дело с тем, как Steam банит игорные сайты и мошенников: это не правоприменение. Это захват выручки. Valve забирает деньги себе, отмывает руки, а потом выходит на сцену и рассказывает всем трогательную историю. Тем временем Valve в 2017 году убил возможность правильно отслеживать скины. Мы докажем это: Скины более анонимны, чем Monero. Перуанский картель, по слухам, использовал скины Dota 2 для перемещения денег. Steam функционально является машиной для обхода санкций стоимостью около 7 млрд долларов в «торговых картах».
РАЗДЕЛ V — ДЕЛО О ВРЕДОНОСНОМ ПО
Мы НЕ раскрываем уязвимость в игре публично. Мы НЕ сообщаем о ней в Steam. Не потому, что не можем — а потому, что их bug bounty стоит примерно три копейки, и мы не работаем за три копейки. Наши коллеги по безопасности уже сообщили об этом в поддержку Steam. Это НЕ тривиальный вариант для CSGO. Это ближе к: RCE при подключении к серверу. То есть — вы подключаетесь к серверу, ничего не нажимаете. Само подключение является поверхностью атаки. Угроза активна.
ЗАЯВЛЕНИЕ ОБ ИСПОЛЬЗОВАНИИ И ПРАВАХ
Проект PhishDestroy & Коалиция по кибербезопасности
1. НЕТ УСЛОВИЙ К ИСПОЛЬЗОВАНИЮ
Весь материал, созданный Коалицией в этом обращении — заявления о фактах, анализ, доказательства, инструменты и выводы — публикуется БЕЗ ЗАПРЕТА НА ИСПОЛЬЗОВАНИЕ ЛЮБЫХ ПРАВ. Любой может воспроизводить, адаптировать, редактировать, переписывать, переводить, цитировать, включать в официальные документы, представлять как свою работу или передавать кому угодно — без запроса и без уведомления Коалиции.
2. ПОЧЕМУ ЭТО ВАЖНО ПРАКТИЧЕСКИ
Здесь нет ничего, с чем можно было бы запутаться. Коалиция ничего не просит, ей ничего не должны, она ничего не удерживает и не имеет никаких ожиданий. Орган, использующий этот материал, не действует от имени Коалиции. Он использует публичную информацию, которая просто была собрана кем-то другим.
3. ВСЕ УЖЕ ОТКРЫТО
Расследования опубликованы открыто на phishdestroy.io. Инструменты опубликованы как open source под лицензией MIT на gitlab.com/phishdestroy. Методология изложена в обращении. Коалиция не принимает пожертвования и опубликовала эту позицию с 2018 года.
4. ЦЕЛОСТНОСТЬ ПАКЕТА ДОКАЗАТЕЛЬСТВ
Каждая поставка сопровождается файлом SHA256SUMS, содержащим дайджест SHA-256 для каждого предоставленного файла, а также отдельной подписью OpenPGP SHA256SUMS.asc. Ключ подписи опубликован на phishdestroy.io/.well-known/pgp-key.txt и на keys.openpgp.org.
5. О СТИЛЕ ИЗЛОЖЕНИЯ
Орган может столкнуться с опубликованными расследованиями Коалиции и найти их резкими, враждебными и иногда сатирическими. Это впечатление верно. Коалиция пишет именно так намеренно. Отказ от претензий — это механизм, с помощью которого содержание можно отделить от стиля: орган может взять то, что полезно, переформулировать своими словами и отбросить каждое слово манеры Коалиции. Ничего не теряется при этом.
6. ЧТО ПРЕДОСТАВЛЯЕТ КОАЛИЦИЯ
Информацию, исследования и наблюдения. Ничто не утверждается как вывод, который Коалиция не имеет полномочий делать. Коалиция не ищет возмещения, оплаты, признания или какого-либо результата для себя. Она просит только, чтобы вопросы, изложенные в обращении, были заданы Valve Corporation органом, имеющим полномочия требовать ответа.
ЗАКЛЮЧИТЕЛЬНОЕ ЗАМЕЧАНИЕ — ТОМУ, КТО ПЕРЕДАЕТ ЭТО ДАЛЬШЕ
Мы хотим поблагодарить того, кто доставит этот материал туда, где он нужен. У Valve глубокие карманы, а Taylor Wessing берет деньги за час. Мы знаем, что делаем. Мы знаем, о ком пишем. Нам не нужно авторство. Нам не нужно упоминание. Нам не нужна победа. Нам нужен кто-то с реальной властью, чтобы задать Valve вопросы, которые уже лежат в этом обращении, с правом требовать ответа. Вот и всё. Вот и вся просьба.
PhishDestroy — публичное расследование — все права переданы человечеству · Доступ из регионов OFAC: запрещен