
ظننا أن شركة تايلور ويسينغ ارتكبت خطأً يدويًا. كنا مخطئين. إنها كارثة آلية على مستوى الشركة بأكملها تؤثر على فايزر، وجاست إيت، وساب، وتشب، وفالف.
استشارية الثغرات النظامية
كلبي ضد نخبة المحامين (الجزء الثاني): ثغرة PDF استمرت 5 سنوات تكشف الشركات العالمية
في هذه الصفحة
تنبيه ثغرة أمنية: Aspose.PDF 20.8
نص إزالة التعديلات الذي تستخدمه شركة تايلور ويسينغ يتم تجميعه باستخدام مكتبة قديمة (Aspose.PDF لـ .NET 20.8) والذي يُعرف أيضًا بمعاناته من ثغرات تنفيذ التعليمات البرمجية عن بُعد (RCE) غير المُعالَجة.
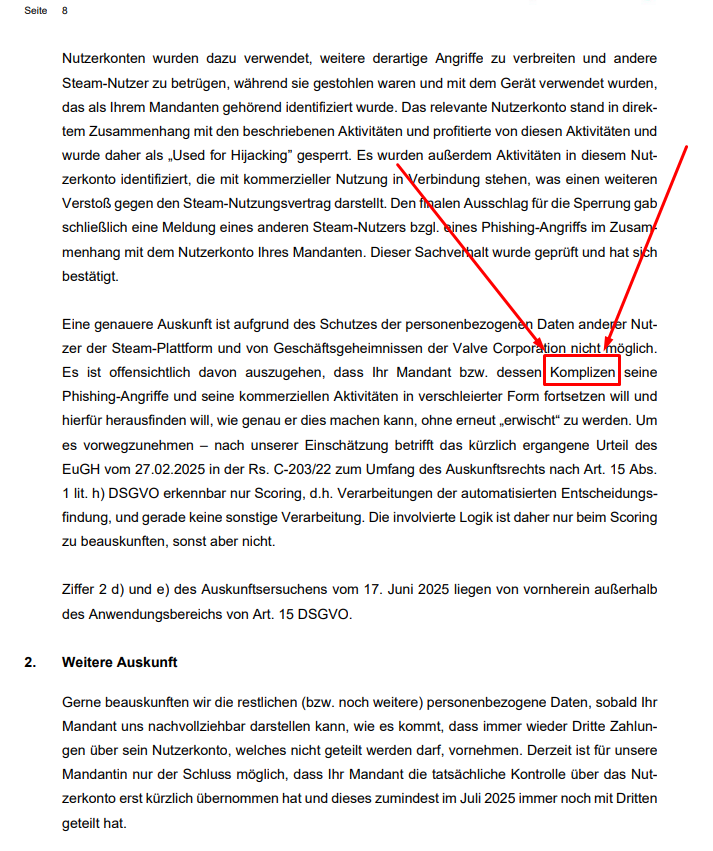
بعد نشر التقرير الأول الذي كشف كيف قامت شركة "تايلور ويسينغ" بتسريب 830 صفحة من بيانات مستخدمي "ستيم" الحساسة عن طريق الخطأ، أدركنا شيئًا جوهريًا بشأن محامي الشركات: إنهم عمومًا شديدو التعاظم بأنفسهم لدرجة أنهم لا يقومون يدويًا برسم صناديق سوداء على أكثر من 800 صفحة. لا، لم يفعلوا ذلك يدويًا. لقد استخدموا سكربتًا. وهنا توقف الأمر عن كونه مجرد مزحة، ليصبح أزمة أمن سيبراني منهجية وعالمية.
البرمجيات الرخيصة خلف الواجهة الفاخرة
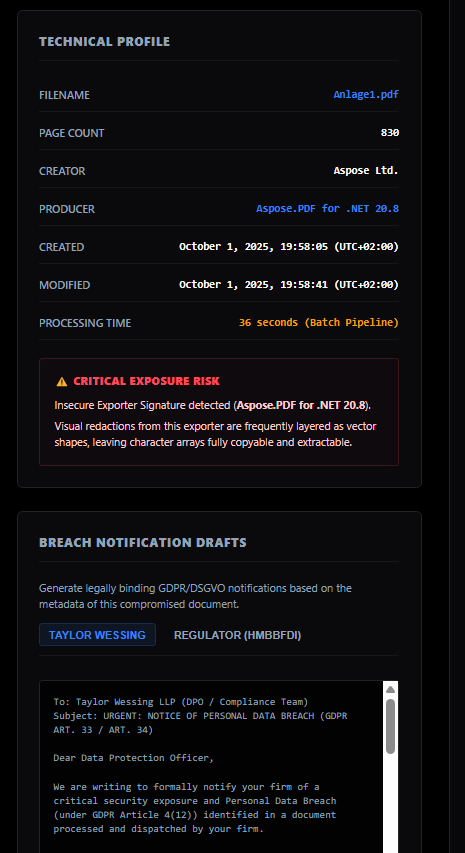
كشف استخراج البيانات الوصفية الجنائية من ردّ شركة تايلور ويسينغ المكوّن من 830 صفحة عن وقت معالجة يبلغ بالضبط ٣٦ ثانيةهذا هو الدليل القاطع: لم يقوموا بالتنقيح يدويًا؛ بل استخدموا سكربتًا آليًا معيبًا.
لتوفير التكاليف على برامج تنظيف البيانات الاحترافية بمستوى المؤسسات، تعتمد أنظمتهم على مكتبة عامة وقديمة: Aspose.PDF لـ .NET 20.8المشكلة الأساسية هي أن السكربت الخاص بهم يستخدم هذا البرنامج القديم لرسم مستطيلات متجهة سوداء (باستخدام re/f مشغّلو (operators) في كود ملف PDF عبر إحداثيات النص بدلاً من تنظيف وحذف طبقة النص الأساسية بشكل صحيح.
نصف قطر الانفجار: ما البيانات التي عالجتها شركة تايلور ويسينغ؟
اختبرنا ملفات أخرى عالجتها شركة تايلور ويسينغ لعملاء غير مرتبطين ببعضهم. احتوت تلك الملفات على نفس بيانات التعريف تمامًا، ونفس الثغرة الأمنية تمامًا، ونفس البرنامج النصي المعيب المستخدم في إخفاء المعلومات.
من المرجح أن هذه الثغرة الأمنية كانت موجودة في المستندات التي عالجتها شركة تايلور ويسينغ منذ 2019بناءً على قوائم عملائهم العامة ونتائج تحقيقاتنا الجنائية الرقمية، يتعين علينا طرح سؤال مرعب بشأن البيانات التي عالجوها على مدى السنوات الخمس الماضية:
- وماذا عن ملايين اللاعبين في صمام (ستيم) النظام البيئي؟
- ماذا عن وثائق الامتثال العامة للائحة العامة لحماية البيانات (GDPR)؟ جاست إيت?
- ماذا عن نقل البيانات الأوروبية للشركات التقنية العملاقة مثل نظام SAP و فينتيد?
- ماذا عن تقارير الحوادث الحساسة الخاصة بـ تأمين تشب (حيث يقع فريق تايلور ويسينغ للاستجابة للحوادث السيبرانية)؟
- ماذا عن البيانات السريرية شديدة السرية التي يتعامل معها فايزر?
إذا استخدمت شركة تايلور ويسينغ هذا البرنامج النصي الرخيص نفسه "لتنقيح" المستندات لهذه الشركات، فإنها لم تُخفِ أي شيء. بل كشفت ذلك عمدًا.
⚡️ حيل بدون تثبيت (كيفية التحقق)
- خدعة "تحديد الكل": افتح ملف PDF في متصفحك. اضغط
Ctrl + A(تحديد الكل)، ثمCtrl + Cانسخه والصقه في "المفكرة". إذا كان التعتيم مزيفًا، فسيتم لصق النص المخفي معه مباشرةً. - هجوم "البحث الأعمى": اضغط
Ctrl + Fوابحث عن الأحرف الشائعة مثل "a" أو "1". إذا سجّل المتصفح إصابةً وقام بتمييز الصندوق الأسود—فإن طبقة النص لا تزال نشطة.
🛠️ التدقيق الآمن دون اتصال بالإنترنت
- ليبر أوفيس درو: افتح ملف PDF، وانقر على الصندوق الأسود، ثم اضغط على زر الحذف Delete لإظهار النص الموجود تحته.
- أدوبي أكروبات برو: استخدم أداة "تحرير PDF" لسحب الأشكال السوداء بعيدًا عن المسار ببساطة.
لا تقم برفع المستندات القانونية الحساسة إلى محررات PDF العشوائية عبر الإنترنت — فقد ترتكب بذلك خرقًا للبيانات بنفسك. استخدم البرامج المحلية فقط.
تذكير قانوني: قاعدة الـ72 ساعة
ننصح بشدة شركة تايلور ويسينغ بمراجعة تدقيقية لكل ملف PDF أرسلوه على الإطلاق. تحت المادة 33 من اللائحة العامة لحماية البياناتبمجرد أن يصبح المتحكم في البيانات على علم بانتهاك البيانات الشخصية، فإنه ملزم قانونًا بإخطار السلطة الإشرافية المختصة خلال ٧٢ ساعةمحاولة التغطية على هذا الأمر لن تؤدي إلا إلى فرض أقصى العقوبات التنظيمية. الوقت يداهمنا.
الترخيص · الحقوق · إخلاء المسؤولية
PHISHDESTROY
الترخيص · الحقوق · إخلاء المسؤولية
تحقيق: شركة فالف / ستيم · عام — بدون تاريخ انتهاء، ولا رجعة فيه
MIT PUBLIC DOMAIN OFAC-RESTRICTED
القسم الأول — الترخيص
تتنازل PhishDestroy عن كل الحقوق المتعلقة بهذا المحتوى. صفر. انتهى. تم. يمكنك إعادة إنتاجه، بيعه، وضع اسمك عليه، وشمه على رئيسك، أي شيء تريده. لا يلزم ذكر المصدر، ولا حاجة لرسالة خاصة، ولا نتوقع بطاقة شكر.
قاعدة واحدة فعلية
إذا كنت مستخدماً من روسيا أو أي دولة تخضع لعقوبات مكتب مراقبة الأصول الأجنبية (OFAC) — فهذا المحتوى ليس لك. لا توجد ثغرات. استمتع بعقوباتك. وإذا قمت بتغيير منطقة حسابك على Steam إلى تركيا وأنت جالس في موسكو — تهانينا على جغرافيتك الإبداعية. أنت لا تزال روسيا. العقوبات لا تزال سارية. هذا هو المقصود حرفياً.
القسم الثاني — ما هو هذا ولماذا يوجد
سننشر عن Valve أكثر مما يعرفه موظف Valve العادي عن نفسه. لقد أنشأت Steamنا بشكل أساسي. ربّتنا على محتاليها، وتذاكر دعمها، ونظامها البيئي لتجنب الحظر — والآن ها نحن هنا. لا مشاعر سلبية. بل شعور شاعري في الحقيقة. انتظرنا أكثر من 4 سنوات حتى يقوموا بإصلاح مشكلة التزوير قبل أن نتمكن من الكتابة عنها علناً. هل هذا تعارض؟ لا. هل يمكن حله؟ نعم. لكننا لن نوقع أي اتفاقية عدم إفشاء (NDA) ولن نشارك في برامج مكافآت الثغرات مقابل بضع قروش.
القسم الثالث — رسالة مفتوحة إلى Valve
مرحباً Valve. إذا كنت تفكر في إزالة نطاقنا — فقط أرسل لنا بريدًا إلكترونيًا. لا تدفع لـ Dr. Patrick مرة أخرى. من فضلك. إنه أمر محرج للجميع المعنيين.
هل سنقوم بـ “إلحاق الضرر” بـ Valve مباشرة؟ على الأرجح لا بطريقة ستشعرون بها مالياً. لسنا مهووسين. لكننا سنقوم بذلك بصدق، وعلانية، دون مطاردة الشهرة. لدينا أرشيفات لمدة 5 سنوات. ستحصل الجهات التنظيمية على النسخ الأصلية. ويحصل الباحثون والصحفيون على نسخ محذوفة. PhishDestroy هي مجتمع، وليس شخصاً.
الصفقة (عرض مفتوح، لا حاجة للمحامين)
إذا كنت تريد إزالة النطاق: دع محامي القانون في قسم تقنية المعلومات لديك يحسبون السعر. 50% تذهب إلى SEAL Foundation. سنقضي على النطاق. لا دراما. لا محكمة. تم. لن تحصل عليه بأي طريقة أخرى. هذه ليست تهديدًا. هذه هي بنية الموقف ببساطة.
القسم الرابع — المال، الحظر، والسيرك بأكمله
إليك الأمر بخصوص حظر Steam لمواقع القمار والمحتالين: إنه ليس إنفاذاً للقانون. إنه احتكار للإيرادات. Valve تلتقط المال، تغسل يديها، ثم تخرج على المسرح وتروي قصة لطيفة للجميع. في الوقت نفسه، قتلت Valve القدرة على تتبع الجلود بشكل صحيح في عام 2017. سنثبت ذلك: الجلود أكثر سراً من Monero. يُزعم أن عصابة بيروفية استخدمت جلود Dota 2 لحركة الأموال. Steam هي عملياً آلة لتجاوز العقوبات بقيمة حوالي 7 مليارات دولار في “بطاقات التداول”.
القسم الخامس — مسألة البرمجيات الخبيثة
نحن لا نكشف عن الثغرة في اللعبة علناً. نحن لا نبلغ Steam بها. ليس لأننا لا نستطيع — بل لأن مكافأة الثغرات لديهم تساوي تقريباً ثلاثة كوبيكات، ونحن لا نعمل مقابل ثلاثة كوبيكات. زملاؤنا في الأمن أبلغوا بالفعل بدعم Steam. هذا ليس متغير CSGO التافه. هذا أقرب إلى: تنفيذ عن بُعد (RCE) عند الاتصال بالخادم. أي — تنضم إلى خادم، ولا تضغط على أي شيء. الاتصال نفسه هو سطح الهجوم. التهديد نشط.
إعلان بشأن الاستخدام والحقوق
مشروع PhishDestroy & التحالف السيبراني
1. لا توجد شروط على الاستخدام
جميع المواد التي أنتجها التحالف في هذا الإحالة — بيانات الحقائق، والتحليل، والمرفقات، والأدوات، والنتائج — تُنشر بدون احتفاظ بأي حقوق. يمكن لأي شخص إعادة إنتاجها، أو تكييفها، أو تحريرها، أو إعادة كتابتها، أو ترجمتها، أو اقتباسها، أو دمجها في وثائق رسمية، أو تقديمها كعمله الخاص، أو تمريرها لأي شخص آخر — دون السؤال ودون إخطار التحالف.
2. لماذا هذا مهم عملياً
لا يوجد شيء هنا يمكن التورط فيه. لا يطلب التحالف شيئاً، ولا يستحق شيئاً، ولا يحتفظ بأي شيء، ولا لديه أي توقع من أي نوع. السلطة التي تستخدم هذا المحتوى لا تتصرف نيابة عن التحالف. إنها تستخدم معلومات عامة حدث أن قام شخص آخر بتجميعها.
3. كل شيء مفتوح بالفعل
التحقيقات منشورة علناً على phishdestroy.io. الأدوات منشورة كمصدر مفتوح تحت رخصة MIT على gitlab.com/phishdestroy. المنهجية موضحة في الإحالة. لا يقبل التحالف التبرعات وقد نشر هذا الموقف منذ عام 2018.
4. سلامة حزمة الأدلة
يُرفق مع كل تسليم ملف SHA256SUMS يحتوي على ملخص SHA-256 لكل ملف مقدم، مع توقيع OpenPGP منفصل SHA256SUMS.asc. مفتاح التوقيع منشور على phishdestroy.io/.well-known/pgp-key.txt وعلى keys.openpgp.org.
5. حول الأسلوب
قد تكتشف السلطة التحقيقات المنشورة للتحالف وتجد أنها مباشرة، وعدائية، وأحياناً ساخرة. هذا الانطباع صحيح. يكتب التحالف بهذه الطريقة عمداً. التنازل هو الآلية التي يمكن من خلالها فصل الجوهر عن الأسلوب: يمكن للسلطة أن تأخذ ما هو مفيد، وتعيد صياغته بصوتها الخاص، وتتخلص من كل كلمة من أسلوب التحالف. لا يُفقد شيء بفعل ذلك.
6. ما يقدمه التحالف
معلومات، أبحاث، وملاحظات. لا يتم الادعاء بأي نتيجة لا يملك التحالف الصلاحية لإصدارها. لا يطلب التحالف أي تعويض، ولا دفع، ولا اعتراف، ولا نتيجة لنفسه. يطلب فقط أن تُطرح الأسئلة الواردة في الإحالة على شركة Valve بواسطة جهة تملك السلطة لإجبارها على الإجابة.
ملاحظة ختامية — إلى من يحمل هذا إلى الأمام
نود أن نشكر من يصل هذا المحتوى إلى حيث يجب أن يذهب. لدى Valve جيوب عميقة، وTaylor Wessing تحسب بالساعة. نحن نعرف ما نفعله. نعرف من نكتب عنه. لا نحتاج إلى تأليف. لا نحتاج إلى نسب. لا نحتاج إلى فوز. نحتاج إلى شخص يملك سلطة فعلية ليطرح على Valve الأسئلة التي تجلس بالفعل في هذا الإحالة، مع القدرة على طلب إجابة. هذا هو كل شيء. هذا هو الطلب بأكمله.
PhishDestroy — تحقيق عام — تنازل عن جميع الحقوق للبشرية · الوصول من مناطق OFAC: ممنوع