
Myśleliśmy, że Taylor Wessing popełnił błąd manualny. Myliliśmy się. To zautomatyzowana, firmowa katastrofa dotykająca Pfizer, Just Eat, SAP, Chubb i Valve.
Komunikat o systemowym podatności
Mój pies kontra elitarne kancelarie (część 2): 5-letnia podatność w PDF-ach odsłaniająca globalne korporacje
Na tej stronie
Alerta podatności: Aspose.PDF 20.8
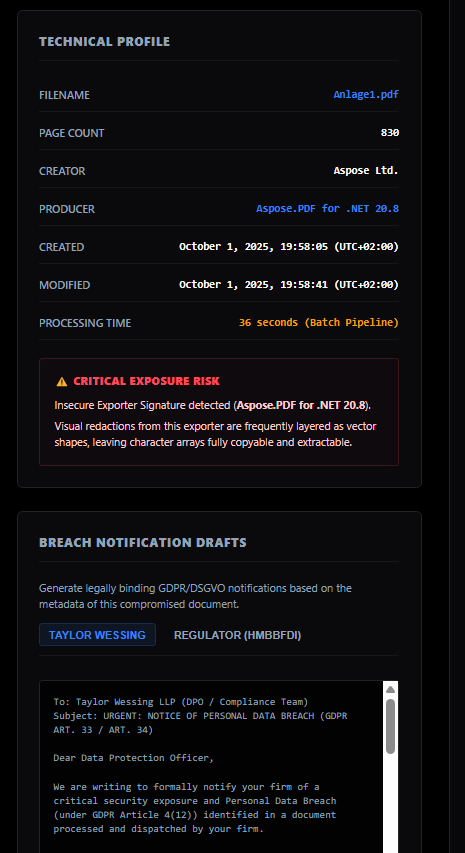
Skrypt redagacji wykorzystywany przez Taylor Wessing kompiluje się za pomocą przestarzałej biblioteki (Aspose.PDF dla .NET 20.8) który również jest znany z podatności na niezałatane luki Remote Code Execution (RCE).
Po publikacji pierwszego materiału ujawniającego, jak Taylor Wessing przypadkowo wyciekło 830 stron poufnych danych użytkowników Steam, uświadomiliśmy sobie coś fundamentalnego o prawnikach korporacyjnych: są zazwyczaj zbyt ważni, by ręcznie zakrywać czarnymi prostokątami ponad 800 stron. Nie, nie robili tego ręcznie. Wykorzystali skrypt. I właśnie wtedy żart przestał być śmieszny, stając się systemowym, globalnym kryzysem bezpieczeństwa cybernetycznego.
Tanie oprogramowanie za fasadą elity
Ekstrakcja metadanych z 830-stronicowej odpowiedzi Taylor Wessing ujawniła czas przetwarzania wynoszący dokładnie 36 sekundTo jest dowód rzeczowy: nie dokonali redagacji ręcznie; skorzystali z automatycznego, wadliwego skryptu.
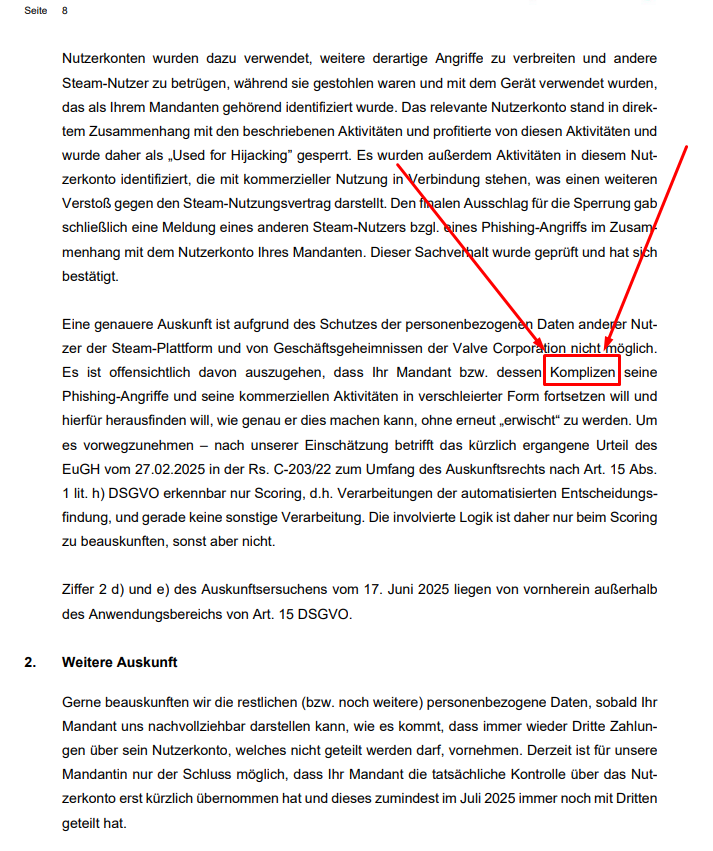
Aby zaoszczędzić na odpowiednim, profesjonalnym oprogramowaniu do niszczenia danych, ich systemy opierają się na generycznej, przestarzałej bibliotece: Aspose.PDF dla .NET 20.8. Kluczowym problemem jest to, że ich skrypt wykorzystuje ten przestarzały program do rysowania czarnych prostokątów wektorowych (przy użyciu re/f operatorów w kodzie PDF) na współrzędnych tekstu, zamiast odpowiednio oczyszczać i usuwać warstwę tekstu.
Zasięg eksplozji: czyje dane przetworzyła firma Taylor Wessing?
Przetestowaliśmy inne pliki przetwarzane przez Taylor Wessing dla niezwiązanych z tą sprawą klientów. Zawierały one identyczne metadane, identyczną podatność oraz identyczny wadliwy skrypt redagowania.
Ta podatność najprawdopodobniej występowała w dokumentach przetwarzanych przez Taylor Wessing od 2019Na podstawie ich publicznie dostępnych list klientów oraz wyników naszych działań forensycznych musimy zadać przerażające pytanie dotyczące danych, które przetworzyli w ciągu ostatnich pięciu lat:
- A co z milionami graczy w Valve (Steam) ekosystem?
- A co z globalnymi dokumentami dotyczącymi zgodności z RODO Just Eat?
- A co z transferami danych w Europie w przypadku gigantów technologicznych, takich jak SAP i Vinted?
- A co z wrażliwymi raportami incydentów dotyczącymi Chubb Insurance (gdzie Taylor Wessing zasiada w swoim „Zespole Reagowania na Incydenty Cybernetyczne”)?
- A co z wysoko poufnymi danymi klinicznymi przetwarzanymi Pfizer?
Gdyby Taylor Wessing użył tego samego taniego skryptu do „cenzurowania” dokumentów dla tych korporacji, nie ukryli niczego. Opublikowali to celowo.
⚡️ Życiowe triki bez instalacji (sposób weryfikacji)
- Hack „Zaznacz wszystko”: Otwórz plik PDF w przeglądarce. Naciśnij
Ctrl + A(Zaznacz wszystko), a następnieCtrl + C(Skopiuj) i wklej do Notatnika. Jeśli cenzura jest fałszywa, ukryty tekst zostanie wklejony razem z nią. - Hak „Blind Search” (poszukiwanie ślepe): Prasa
Ctrl + Foraz wyszukaj powszechne znaki, takie jak „a” lub „1”. Jeśli przeglądarka zarejestruje trafienie i podświetli czarne pole, warstwa tekstu nadal jest aktywna.
🛠️ Bezpieczny audyt offline
- LibreOffice Draw: Otwórz plik PDF, kliknij czarny prostokąt i naciśnij klawisz Delete, aby odsłonić tekst znajdujący się pod nim.
- Adobe Acrobat Pro: Wykorzystaj narzędzie „Edytuj PDF”, aby po prostu przeciągnąć czarne kształty na bok.
Nie przesyłaj poufnych dokumentów prawnych do losowych online’owych edytorów PDF — sam możesz dopuścić się naruszenia ochrony danych. Korzystaj wyłącznie z oprogramowania lokalnego.
Przypomnienie prawne: zasada 72 godzin
Zdecydowanie zalecamy firmie Taylor Wessing przeprowadzenie audytu każdego wysłanego przez nią pliku PDF. Pod Art. 33 RODO, gdy administrator danych staje się świadomy naruszenia ochrony danych osobowych, jest on zobowiązany prawnie do powiadomienia właściwego organu nadzorczego w terminie 72 godzinyPróba zatuszowania tej sprawy spowoduje jedynie nałożenie maksymalnych kar regulacyjnych. Czas ucieka.
LICENCJA · PRAWA · ZASTRZEŻENIE
PHISHDESTROY
LICENCJA · PRAWA · ZASTRZEŻENIE
Śledztwo: Valve Corporation / Steam · publiczna — bezterminowa, bez możliwości wycofania
MIT PUBLIC DOMAIN OFAC-RESTRICTED
SEKCJA I — LICENCJA
PhishDestroy rezygnuje z wszelkich praw do tego materiału. Zero. Koniec. Zrobione. Możesz go powielać, sprzedawać, podpisywać swoim nazwiskiem, wytatuować swojemu szefowi, cokolwiek chcesz. Nie wymagamy podania źródła, nie potrzebujemy wiadomości, nie oczekujemy kartki z podziękowaniem.
JEDNA RZECZYWISTA ZASADA
Jeśli jesteś użytkownikiem z Rosji lub z kraju objętego sankcjami OFAC — ten materiał NIE jest dla Ciebie. Bez luk prawnych. Ciesz się swoimi sankcjami. A jeśli zmieniłeś region Steam na Turcję, siedząc w Moskwie — gratulacje za kreatywną geografię. Nadal jesteś Rosjaninem. Sankcje nadal obowiązują. To jest właśnie sedno sprawy.
SEKCJA II — CZYM TO JEST I DLACZEGO ISTNIEJE
Opublikujemy więcej o Valve, niż przeciętny pracownik Valve wie o sobie samym. Steam w zasadzie nas stworzył. Wychował nas na swoich oszustach, zgłoszeniach do pomocy technicznej, ekosystemie omijania banów — i oto jesteśmy. Bez urazy. Poetycko, właściwie. Czekaliśmy ponad 4 lata, aż naprawią problem z podszywaniem się, zanim mogliśmy o tym napisać publicznie. Czy to konflikt? Nie. Czy można go rozwiązać? Tak. Ale nie podpiszemy żadnej umowy o zachowaniu poufności (NDA) i nie będziemy grać w programy bug bounty za grosze.
SEKCJA III — OTWARTY LIST DO VALVE
Hej Valve. Jeśli myślicie o usunięciu naszego domeny — po prostu napiszcie do nas mailem. Nie płacicie już Dr. Patrickowi. Proszę. To wstydliwe dla wszystkich zaangażowanych.
Czy „uszkodzimy” Valve bezpośrednio? Prawdopodobnie nie w sposób, który odczują finansowo. Nie jesteśmy urojeni. Ale zrobimy to uczciwie, otwarcie, bez pogoni za sławą. Mamy 5 lat archiwów. Regulatorzy otrzymają oryginały. Badacze i dziennikarze otrzymają wersje z redagacjami. PhishDestroy to społeczność, nie osoba.
UMOWA (otwarta oferta, bez prawników)
Jeśli chcecie, żeby domena zniknęła: pozwólcie swoim specjalistom od prawa IT wyliczyć cenę. 50% trafi do SEAL Foundation. Zabijamy domenę. Bez dramatu. Bez sądu. Koniec. Nie dostaniecie tego w żaden inny sposób. To nie jest groźba. To po prostu architektura sytuacji.
SEKCJA IV — PIENIĄDZE, BANY, CAŁY CYRK
Oto rzecz z banowaniem przez Steam stron hazardowych i oszustów: to nie jest egzekwowanie prawa. To przechwytywanie przychodów. Valve kieszkuje pieniądze, myje ręce, a potem wychodzi na scenę i opowiada wszystkim piękną historię. Tymczasem Valve zabiło możliwość prawidłowego śledzenia skórek w 2017 roku. Udowodnimy to: Skórki są bardziej anonimowe niż Monero. Peruwiański kartel rzekomo używał skórek z Dota 2 do przemieszczania pieniędzy. Steam to funkcjonalnie maszyna do omijania sankcji warta ~7 mld USD w „kartach do handlu”.
SEKCJA V — SPRAWA ZŁEGO OPROGRAMOWANIA
NIE ujawniamy publicznie podatności w grze. NIE zgłaszamy jej do Steam. Nie dlatego, że nie możemy — ale dlatego, że ich program bug bounty jest wart około trzech kopiejek, a my nie pracujemy za trzy kopiejki. Nasi koledzy z branży bezpieczeństwa już zgłosili to do pomocy technicznej Steam. To NIE jest trywialna wariacja CSGO. To jest bliższe: RCE przy połączeniu z serwerem. To znaczy — dołączasz do serwera, nie klikasz niczego. Samo połączenie jest powierzchnią ataku. Zagrożenie jest aktywne.
OŚWIADCZENIE DOTYCZĄCE ZASTOSOWANIA I PRAW
Projekt PhishDestroy & Koalicja Cyberbezpieczeństwa
1. BRAK WARUNKÓW ZASTOSOWANIA
Cały materiał wytworzony przez Koalicję w ramach tego odwołania — stwierdzenia faktów, analiza, materiały dowodowe, narzędzia i ustalenia — jest udostępniany BEZ ZASTRZEŻENIA ŻADNYCH PRAW. Każdy może go powielać, adaptować, edytować, przepisywać, tłumaczyć, cytować, włączać do dokumentów urzędowych, przedstawiać jako własną pracę lub przekazywać dalej — bez pytania i bez powiadamiania Koalicji.
2. DLACZEGO TO MA ZNACZENIE W PRAKTYCE
Nie ma tu niczego, z czym można się splątać. Koalicja nie prosi o nic, nie jest jej nic winne, nie zachowuje niczego i nie ma żadnych oczekiwań. Władza korzystająca z tego materiału nie działa w imieniu Koalicji. Korzysta z informacji publicznych, które przypadkiem zostały zebrane przez kogoś innego.
3. WSZYSTKO JUŻ JEST OTWARTE
Śledztwa są publikowane otwarcie na phishdestroy.io. Narzędzia są publikowane jako open source na licencji MIT na gitlab.com/phishdestroy. Metodologia jest opisana w odwołaniu. Koalicja nie przyjmuje darowizn i publikuje tę pozycję od 2018 roku.
4. CAŁOŚĆ ZBIORU DOWODÓW
Każda dostawa jest towarzysząca plikiem SHA256SUMS zawierającym sumę kontrolną SHA-256 dla każdego dostarczonego pliku, wraz z oderwanym podpisem OpenPGP SHA256SUMS.asc. Klucz podpisujący jest publikowany na phishdestroy.io/.well-known/pgp-key.txt oraz na keys.openpgp.org.
5. O STYLU
Władza może spotkać się z opublikowanymi śledztwami Koalicji i uznać je za bezkompromisowe, konfrontacyjne, a czasem satyryczne. To wrażenie jest poprawne. Koalicja pisze w ten sposób celowo. Zrzeczenie się praw jest mechanizmem, dzięki któremu treść można oddzielić od stylu: władza może przejąć to, co użyteczne, sformułować to własnymi słowami i odrzucić każde słowo stylu Koalicji. Nic nie jest tracone dzięki takiemu postępowaniu.
6. CO KOALICJA DOSTARCZA
Informacje, badania i obserwacje. Nic nie jest przedstawiane jako ustalenie, do którego Koalicja nie ma kompetencji. Koalicja nie szuka naprawienia szkody, zapłaty, uznania ani rezultatu dla siebie. Prosi jedynie, aby pytania zawarte w odwołaniu zostały zadane Valve Corporation przez ciało posiadające władzę do wymuszenia odpowiedzi.
NOTATKA ZAKOŃCZENIOWA — DO TEGO, KTO PRZENOSI TO DALSZE
Chcielibyśmy podziękować temu, kto dostarczy ten materiał tam, gdzie jest potrzebny. Valve ma głębokie kieszenie, a Taylor Wessing rozlicza się za godzinę. Wiemy, co robimy. Wiemy, o kim piszemy. Nie potrzebujemy autorstwa. Nie potrzebujemy przypisania. Nie potrzebujemy wygranej. Potrzebujemy kogoś z rzeczywistą władzą, kto zada Valve pytania, które już znajdują się w tym odwołaniu, z mocą wymuszenia odpowiedzi. To wszystko. To jest cała prośba.
PhishDestroy — publiczne śledztwo — wszystkie prawa przekazane ludzkości · Dostęp z regionu OFAC: zabroniony