Перейти до звіту про безпеку
Зафіксовано перенаправлення j230n.vip29642.top Подробиці
Значок сайту j230n.vip
Безпека домену та аналіз загроз

j230n.vip

Мене ошукали — допоможіть мені написати заяву
Поділитися / завантажити звіт
Публікація в X Надіслати в Telegram Перевірка через API
Коротко

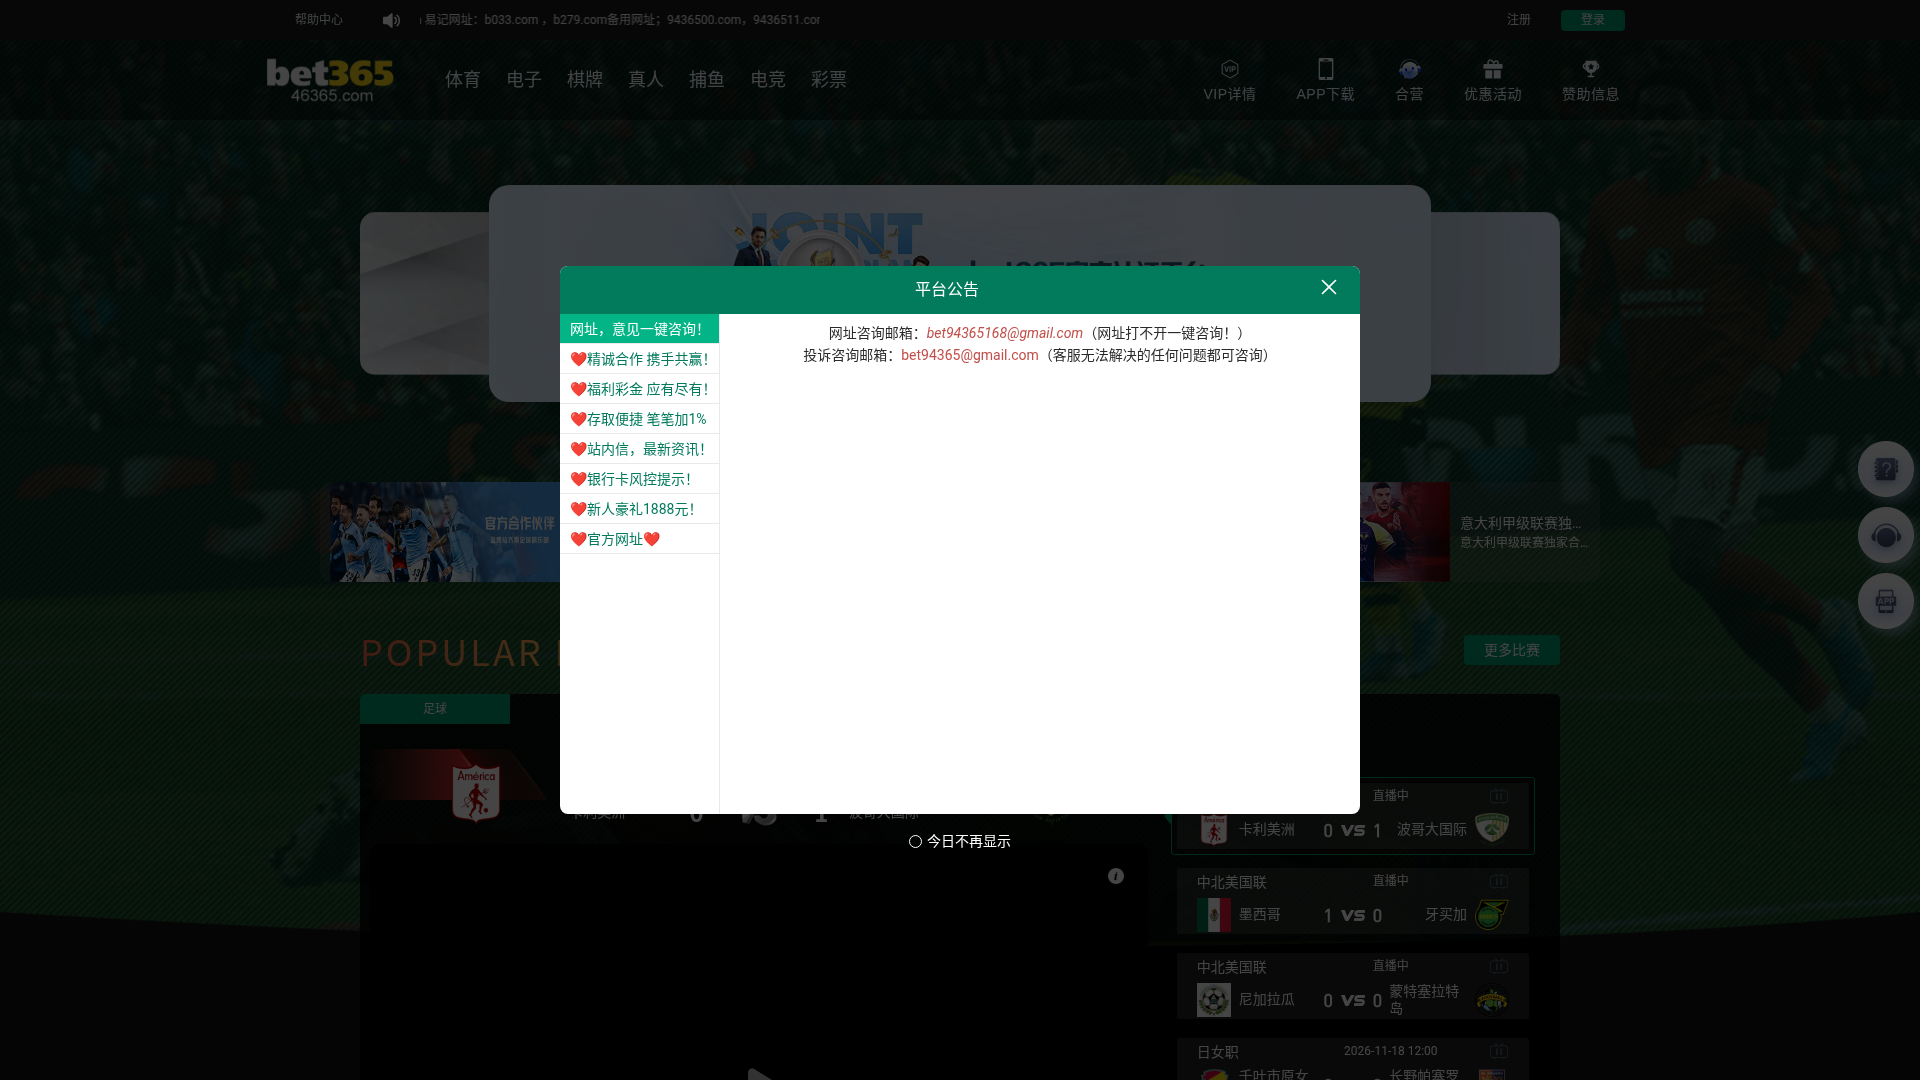
On 2026-11-18, j230n.vip redirected to 31378.top. The destination page displays a bet365-branded sports betting and gaming platform interface, showcasing promotional banners, navigation menus, and a prominent modal announcement box containing support email addresses, service links, operational guidelines, and various informational notices designed to assist users with their account inquiries and platform navigation.

Аналіз доступний лише англійською мовою

Заголовок сторінки: “welcome-BET365”

Детальніше про джерела
Збережені сигнали безпеки

Збережений результат VirusTotal: позначки 9/92 рушіїв. Шкідливих: 7. Підозрілих: 2. Час аналізу (як збережено): 2026-11-08 08:19 UTC. Отримано (як збережено): 2026-11-18 03:31 UTC. Будьте дуже обережні — не вводьте облікові дані чи особисту інформацію.

Виявлення VirusTotal: 9/92 Spamhaus DBL: спам-домен Молодий домен: 25 днів
Реєстратор
СінгапурNameMart
IP-адреса
Гонконг, ОАР Китаю103.226.152.64HONG KONG KOWLOON TELECOMMUNICATIONS CO., LIMITED
Зареєстровано
2026-10-27
Вперше виявлено PhishDestroy
2026-11-18
OTX
відгуки спільноти
Знімки сторінки
відкрити галерею
Вік домену
зареєстровано 2026-10-27 відповідно до WHOIS · вихідні дані відрізняються
OTX: 1 згадка 2026-11-18

Оцінка ризику: чим вище, тим гірше · Як працює цей показник

Що робити прямо зараз

Виберіть, що саме сталося, і відмічайте виконані кроки по мірі проходження. Відмітки зберігаються лише в цьому браузері.

Введено пароль0/3
Оплачені або введені дані картки чи банківські реквізити0/2
Завантажили файл0/2
Поділився фразу-насінням або приватним ключем0/3
Затвердження витрат токенів (approve / permit)0/3
Підключив гаманець, але нічого не підписав0/2
Надіслали криптовалюту0/3
Написати заяву в поліцію

Експертний вигляд містить усі розділи: DNS, TLS, мережеві запити, хеші та вихідний код у форматі JSON.

Огляд звіту

PhishDestroy зберігає запис про j230n.vip. Спостереження джерел мають власні дати; відсутність перевірки не означає безпеку.

Докладний аналіз PhishDestroy AI нижче залишено англійською, щоб зберегти оригінальний криміналістичний запис.

Аналіз

Короткий огляд домену

PhishDestroy вперше зареєстрував j230n.vip 2026-11-18 року. Збережений результат VirusTotal: позначки 9/92 рушіїв. Шкідливих: 7. Підозрілих: 2. Час аналізу (як збережено): 2026-11-08 08:19 UTC. Отримано (як збережено): 2026-11-18 03:31 UTC. Ризик: критичний (оцінка доказів 92/100). Реєстратор: NameMart. Статус: Останній відомий час активності. Хостинг: HONG KONG KOWLOON TELECOMMUNICATIONS CO.,LIMITED. Не вводьте облікові дані й не підключайте гаманець.

Критичний
Статус
Останній відомий час активності
VirusTotal
9 / 92
Хостинг
Гонконг, ОАР Китаю103.226.152.64HONG KONG KOWLOON TELECOMMUNICATIONS CO., LIMITED
Реєстратор
СінгапурNameMart
Зареєстровано
2026-10-27
OTX
1 community ref
Знімки сторінки
5

Знімок Cloudflare Radar · 2026-11-18 03:20 UTC · SHA-256 47e1c31a…98fd1b0

Аналіз PhishDestroy, переглянута версія

Докладний аналіз PhishDestroy AI нижче залишено англійською, щоб зберегти оригінальний криміналістичний запис.

On 2026-11-18, j230n.vip redirected to 31378.top. The destination page displays a bet365-branded sports betting and gaming platform interface, showcasing promotional banners, navigation menus, and a prominent modal announcement box containing support email addresses, service links, operational guidelines, and various informational notices designed to assist users with their account inquiries and platform navigation.

The stored VirusTotal domain result reports 9 detections out of 92 engines. CRDF reported "malicious"; ESET reported "phishing".

Докази джерелVirusTotal 9 / 92 · OTX 1 посилання 7 джерел

VirusTotal

9 / 92 спрацювань рушіїв

Аналіз:
Відкрити звіт
VirusTotalВихідний запис джерелаСпостереження: 14 полів
Окремий зведений звіт колектора

Це окремий збережений результат. Його показники, постачальники та дати не замінюють наведених вище спостережень провайдера. Дата отримання не є датою аналізу.

Джерело
VirusTotal
Стан результату
observed
Numerator
9
Denominator
92
Vendors
alphaMountain.ai, BitDefender, CRDF, ESET, Fortinet, G-Data, Gridinsoft, MalwareURL, SOCRadar
Спостережено на
2026-11-08 08:19:15
Час перевірки
2026-11-18 04:31:55
Час отримання
2026-11-18 03:31:55

Spamhaus DBL

спам-домен

Технічні метадані

Опис PhishDestroy

Метадані щодо генерації наративів

Відкрити звіт
Назва, опис та запис про створення

Дата створення опису не збігається з датами спостережень. Це збережені поля публікації, а не додаткове незалежне виявлення.

Заголовок, згенерований ШІ
j230n.vip: Recorded redirect to 31378.top
Опис штучного інтелекту
PhishDestroy records a redirect from j230n.vip to 31378.top displaying a bet365-branded gaming and sports betting interface.
Підсумок, підготовлений штучним інтелектом
On 2026-11-18, j230n.vip redirected to 31378.top. The destination page displays a bet365-branded sports betting and gaming platform interface, showcasing promotional banners, navigation menus, and a prominent modal announcement box containing support email addresses, service links, operational guidelines, and various informational notices designed to assist users with their account inquiries and platform navigation. The stored VirusTotal domain result reports 9 detections out of 92 engines. CRDF reported "malicious"; ESET reported "phishing".
Модель штучного інтелекту, яка написала цей текст
threat-v6-gemini
Час написання тексту штучним інтелектом
2026-11-18T03:54:31Z
Revision
966c16517ad6105c8c0821f127c0bb9f742756ceca09e3d1ef3c1105b593f914
Режим
reviewed
Interpretation
Вибраний публічний пакет; час формування тексту не залежить від дат спостережень у джерелі.

Результати відповідають часу збору кожного джерела. Відсутність виявлень не гарантує безпеки. Згадки в OTX є публікаціями спільноти.

Зібрані дані джерел

Збережені спостереження сторінки, мережі та сканерів, згруповані за джерелом і часом спостереження.

Усі збережені поля, їхні джерела та дати
Перевірка веб-сайтівВихідний запис джерелаОтримано: 21 поле

Результати перевірки захисного DNS

Перевірено резолверів
12
Блокують
  • CloudFlare Family
Резолверів, що блокують
1

Спостереження за веб-архівом

Останнє спостереження
Перше спостереження
Зафіксовано змін
0
Днів в архіві
1
Середній розмір сторінки, байт
4551

Заголовок сторінки та метадані

Колір теми
#fff

Трекер

Запити
20

Форми та змішаний вміст

Сторонніх скриптів
0

HTTP-відповідь

Доступний
Так
Статус HTTP
302
Час запиту, мс
DNS
0
Очікування
195
Завантажити
0
Час відповіді, мс
2105

З'єднання TLS

ALPN
http/1.1
Шифр
ECDHE-RSA-AES128-GCM-SHA256
Протокол
TLSv1.2
Підтримувані версії
  • TLSv1
  • TLSv1.1
  • TLSv1.2
Сертифікат підтверджено
Так
Пряма секретність
Так

Порти

Відкриті порти
  • 20
  • 21
  • 22
  • 23
  • 53
  • 67
  • 68
  • 69
  • 80
  • 110
  • 119
  • 123
  • 143
  • 156
  • 161
  • 162
  • 194
  • 389
  • 443
  • 993
  • 995
  • 3000
  • 3306
  • 3389
  • 5060
  • 5900
  • 8000
  • 8080
  • 8888

Оцінка вуглецевого сліду

Байт
92705
CO₂, грамів
0.0034
Чистіший, ніж, %
24

Місцезнаходження

IP-адреса
103.226.152.64
ASN
135357
Організація
HONG KONG KOWLOON TELECOMMUNICATIONS CO.,LIMITED
Місто
Гонконг
Країна
HK

Сертифікат TLS

Альтернативні імена суб’єкта
  • j223m.vip
  • j223n.vip
  • j223o.vip
  • j223p.vip
  • j223q.vip
  • j223r.vip
  • j223s.vip
  • j223t.vip
  • j223u.vip
  • j223v.vip
  • j223w.vip
  • j223x.vip
  • j225c.vip
  • j225d.vip
  • j225e.vip
  • j225f.vip
  • j225g.vip
  • j225h.vip
  • j225i.vip
  • j225j.vip
  • j225k.vip
  • j225l.vip
  • j225m.vip
  • j225n.vip
  • j225o.vip
  • j225p.vip
  • j225q.vip
  • j225r.vip
  • j227v.vip
  • j227w.vip
  • j227x.vip
  • j227y.vip
  • j227z.vip
  • j228a.vip
  • j228b.vip
  • j228c.vip
  • j228d.vip
  • j228e.vip
  • j228f.vip
  • j229p.vip
  • j229q.vip
  • j229r.vip
  • j229s.vip
  • j229t.vip
  • j229u.vip
  • j229v.vip
  • j229w.vip
  • j229x.vip
  • j230j.vip
  • j230k.vip
Розмір ключа, біти
4096
Ланцюжок сертифікатів
  • j223m.vip
  • YR2
  • Root YR
  • ISRG Root X1
Видавець
Let's Encrypt / YR2
Серійний номер
0605E66EA96D383B99126F0A046B80B5122F
SHA-256
12a04b5baa6eceed28c2ad993d31a9a2c1312ede9d836b779a50cdfaec7c4a9f
Суб’єкт
j223m.vip
Кінець дії
Початок дії

DNS-записи

A
  • 103.226.152.64
  • 103.226.152.65
CNAME
  • huayang.302.gn301.xyz

DNSSEC

Запис DS
Ні
RRSIG
Ні
DNSKEY
Ні

HSTS

Спостереження
Site does not serve any HSTS headers.

Політики безпеки HTTP

X-Frame-Options
Ні
Referrer-Policy
Ні
X-XSS-Protection
Ні
Permissions-Policy
Ні
X-Content-Type-Options
Ні
Content-Security-Policy
Ні
Strict-Transport-Security
Ні
Cross-Origin-Opener-Policy
Ні
Cross-Origin-Embedder-Policy
Ні
Cross-Origin-Resource-Policy
Ні

Визначення IP-адреси

IP-адреса
103.226.152.64
Версія IP
4

Перенаправлення

Ланцюжок перенаправлень
  • https://j230n.vip
  • https://31378.top
Кількість
1

Технології сайту

Технології
  • Vue.js
  • Nginx
  • core-js 3.25.3
  • Webpack
  • PWA
  • Open Graph
  • Module Federation

Перевірка налаштування TLS

Оцінки
  • B
Статус
READY

Дані реєстрації

Реєстратор
NameMart Pte. Ltd.
IANA ID реєстратора
4162
URL реєстратора
https://www.namemart.com/
Зареєстровано
Оновлено
Термін дії закінчується
Статус
  • serverTransferProhibited https://icann.org/epp
Сервери імен
  • ns2.1111343.com
  • ns3.1111343.com
  • ns4.1111343.com
  • ns1.1111343.com
DNSSEC
unsigned

Заголовки HTTP

Заголовки відповіді
Сервер
Nginx
Content-Type
text/html
Вихідні поля джерела · JSON
Результати перевірки захисного DNS
Resolvers: 12; Blocked by: CloudFlare Family; Blocked count: 1
Спостереження за веб-архівом
Last: 2026-10-29T08:26:07Z; First: 2026-10-29T08:26:07Z; Changes: 0; Days archived: 1; Avg page bytes: 4551
Заголовок сторінки та метадані
Themecolor: #fff
Трекер
Requests: 20
Форми та змішаний вміст
Third party scripts: 0
Статус
Up: ✓; Code: 302; Timings: DNS: 0; Wait: 195; Download: 0; Response ms: 2105
З'єднання TLS
Alpn: http/1.1; Cipher: ECDHE-RSA-AES128-GCM-SHA256; Protocol: TLSv1.2; Versions: TLSv1, TLSv1.1, TLSv1.2; Authorized: ✓; Forward secrecy: ✓
Порти
Open: 20, 21, 22, 23, 53, 67, 68, 69, 80, 110, 119, 123, 143, 156, 161, 162, 194, 389, 443, 993, 995, 3000, 3306, 3389, 5060, 5900, 8000, 8080, 8888
Carbon
Bytes: 92705; Co2 grams: 0.0034; Cleaner than: 24
Місцезнаходження
IP: 103.226.152.64; ASN: 135357; Org: HONG KONG KOWLOON TELECOMMUNICATIONS CO.,LIMITED; City: Hong Kong; Country: HK
SSL
San: j223m.vip, j223n.vip, j223o.vip, j223p.vip, j223q.vip, j223r.vip, j223s.vip, j223t.vip, j223u.vip, j223v.vip, j223w.vip, j223x.vip, j225c.vip, j225d.vip, j225e.vip, j225f.vip, j225g.vip, j225h.vip, j225i.vip, j225j.vip, j225k.vip, j225l.vip, j225m.vip, j225n.vip, j225o.vip, j225p.vip, j225q.vip, j225r.vip, j227v.vip, j227w.vip, j227x.vip, j227y.vip, j227z.vip, j228a.vip, j228b.vip, j228c.vip, j228d.vip, j228e.vip, j228f.vip, j229p.vip, j229q.vip, j229r.vip, j229s.vip, j229t.vip, j229u.vip, j229v.vip, j229w.vip, j229x.vip, j230j.vip, j230k.vip; Bits: 4096; Chain: j223m.vip, YR2, Root YR, ISRG Root X1; Issuer: Let's Encrypt / YR2; Serial: 0605E66EA96D383B99126F0A046B80B5122F; SHA256: 12a04b5baa6eceed28c2ad993d31a9a2c1312ede9d836b779a50cdfaec7c4a9f; Subject: j223m.vip; Valid to: 2027-02-02T12:48:57Z; Valid from: 2026-11-04T12:48:58Z
DNS-записи
A: 103.226.152.64, 103.226.152.65; Cname: huayang.302.gn301.xyz
DNSsec
Ds: ✗; Rrsig: ✗; Dnskey: ✗
Hsts
Message: Site does not serve any HSTS headers.
Політики безпеки HTTP
Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗
Get IP
IP: 103.226.152.64; Family: 4
Перенаправлення
Chain: https://j230n.vip, https://31378.top; Count: 1
Технологічний стек
Technologies: Vue.js, Nginx, core-js 3.25.3, Webpack, PWA, Open Graph, Module Federation
TLS labs
Grades: B; Status: READY
Дані реєстрації
Registrar: NameMart Pte. Ltd.; Registrar iana ID: 4162; Registrar URL: https://www.namemart.com/; Created: 2026-10-27T13:04:01Z; Updated: 2026-11-01T13:04:02Z; Expires: 2027-10-27T13:04:01Z; Status: serverTransferProhibited https://icann.org/epp; Nameservers: ns2.1111343.com, ns3.1111343.com, ns4.1111343.com, ns1.1111343.com; Dnssec: unsigned
Заголовки HTTP
Headers: Server: Nginx; Content type: text/html
Сигнали безпеки
SA Попередження від Scamadviser 1/100
The identity of the owner of the website is hidden on WHOIS The Tranco rank (how much traffic) is rather low The server of the site has several low reviewed other websites The age of this site is (very) young. Pulsedive reports elevated risk with this website. This website was reported by IPQS for phishing. This website has been classified as suspicious by IPQS
We found a valid SSL certificate DNSFilter labels this site as safe

Питання про j230n.vip

Чи є j230n.vip легальним сайтом?

На основі зареєстрованих даних PhishDestroy оцінює j230n.vip як ризик критичний (оцінка доказів 92/100); це було вперше зафіксовано 2026-11-18. Збережений результат VirusTotal: позначки 9/92 рушіїв. Шкідливих: 7. Підозрілих: 2. Час аналізу (як збережено): 2026-11-08 08:19 UTC. Отримано (як збережено): 2026-11-18 03:31 UTC. Локальна оцінка та запис у списку не доводять шахрайство. Перевіряйте дату кожного джерела й конкретний URL.

Чи безпечно підключати гаманець до j230n.vip?

З огляду на зазначені вище сигнали ризику не підключайте гаманець, не підписуйте повідомлення та не approve дозвіл на використання токенів на цьому сайті. Підтверджену транзакцію в блокчейні неможливо скасувати.

Що робити, якщо я користувався j230n.vip?

  • Введено пароль — змініть його на цьому сервісі та на всіх інших сайтах, де ви використовували цей самий пароль
  • Увімкніть двофакторну автентифікацію — у тих випадках, коли сервіс надає таку можливість; додаток для аутентифікації забезпечує вищий рівень безпеки, ніж SMS-коди
  • Оплачені або введені дані картки чи банківські реквізити — зверніться до свого банку або платіжної системи, скориставшись контактною інформацією, вказаною на картці, або через офіційний веб-сайт
  • Підключив гаманець, але нічого не підписав — відключіть сайт у гаманці та відхиліть запити, що знаходяться на розгляді; саме по собі підключення не призводить до переказу коштів
  • Затвердження витрат токенів (approve / permit) — скасувати це схвалення за допомогою інструменту перевірки схвалення токенів
  • Поділився фразу-насінням або приватним ключем — переведіть залишок коштів на новий гаманець із новою фразою-посівом; гаманець, що зазнав витоку, більше не є безпечним
  • Завантажили файл — не відкривайте його та проскануйте пристрій за допомогою програмного забезпечення для захисту

Збережіть адресу, дати, реквізити платежу або транзакції та листування для подання заяви до поліції або іншого компетентного органу. Подання заяви не гарантує повернення грошей. Покрокова інструкція: екстрена інструкція.

Дивіться також

Збіги зі списком заблокованихPhishDestroy 1
PhishDestroy Список PhishDestroy Відкрити джерело

Знімки сторінки (5)

Усі посилання на знімки та хеші (5)
Зафіксований заголовок сторінки
welcome-BET365
Сертифікат TLS
Виданий Let's Encrypt / YR2 · збережений строк дії спливає через 72 дні

Дані домену

Домен
Вердикт URLScan Аналіз завершено оцінка 0 Висновок системи: шкідливий · оцінка 47 звіт ↗
Репутація IP Гонконг, ОАР Китаю103.226.152.64 2/100індекс зловживань · повідомлення про зловживання щодо IP-адреси цього сервера, а не щодо домену; чим вищий показник, тим гірше Ця IP-адреса має низький показник зловживань, але сам домен визнаний фішинговим. 1 скарга ФішингПоганий веб-бот перевірено 2026-11-18 остання скарга
Реєстратор NameMart SG(SG)
Контакт для скаргabuse@namemart.com
Реєстр ICANNICANN Lookup (RDAP) →
Пошук за WHOISICANN RDAP для j230n.vip →
РеєстраціяСтворено 2026-10-27 (25d · Very New!) — Термін дії закінчується 2027-10-27
Країна реєстрантаКитай VirusTotal WHOIS
Реєстрант1f8f4166599d23eef651612a2f356ad3s@ VirusTotal WHOIS
Статус HTTP302 Found (Temporary)
Звіт для LLM Текстове досьє у структурі для ШІ-агентів
Технічні подробиціПоходження та часові мітки
Вперше виявлено2026-11-18
Аналіз DOMпроаналізовано 2026-11-20оцінка 0/100
Надіслана URL-адресаhttp://j230n.vip/
НАГЛЯД З БОКУ ICANN

Акредитація та контекст RAA

Акредитація реєстратора та зобов’язання щодо протидії зловживанням DNS

Для цього gTLD зазначений вище реєстратор працює за угодою про акредитацію ICANN. За посиланнями нижче доступні офіційний перелік зборів і чинні рекомендації щодо дотримання вимог стосовно зловживань DNS.

Акредитація є договором, а не сертифікатом безпеки.

Пункт 3.18 RAA встановлює вимоги щодо контактів у разі зловживань та порядку їх розгляду. Цей звіт може містити інформацію про збережені вихідні повідомлення та подальші технічні спостереження; сам по собі він не підтверджує отримання, розслідування, усунення порушень або порушення договірних зобов’язань.

Проект скарги Нічого не надсилається автоматично.

Мережа і сертифікати

Збережені технічні докази

Мережа і DNS

IP-адреса
Гонконг, ОАР Китаю103.226.152.64
ASN мережі
AS135357
Організація
HONG KONG KOWLOON TELECOMMUNICATIONS CO., LIMITED
Місце спостереження
Гонконг, ОАР КитаюMong Kok, HK
Заголовок сервера
Nginx

Сервери імен 4

  • ns1.1111343.com
  • ns2.1111343.com
  • ns3.1111343.com
  • ns4.1111343.com

Контактна інформація реєстратора щодо зловживань VirusTotal WHOIS

Розташування стосується IP-мережі.

Сертифікат TLS

Видавець
Let's Encrypt / YR2
Початок дії
2026-11-04 12:48:58
Кінець дії
2027-02-02 12:48:57
Збіг імені хосту
Так
Термін дії
У межах збереженого строку дії
Час збору
2026-11-18 05:02 UTC
Джерело збору
PhishDestroy collector
Відбиток сертифіката12a04b5baa6eceed28c2ad993d31a9a2c1312ede9d836b779a50cdfaec7c4a9f
Імена в сертифікаті · 100 SAN
  • j223m.vip
  • j223n.vip
  • j223o.vip
  • j223p.vip
  • j223q.vip
  • j223r.vip
  • j223s.vip
  • j223t.vip
  • j223u.vip
  • j223v.vip
  • j223w.vip
  • j223x.vip
  • j225c.vip
  • j225d.vip
  • j225e.vip
  • j225f.vip
  • j225g.vip
  • j225h.vip
  • j225i.vip
  • j225j.vip
  • j225k.vip
  • j225l.vip
  • j225m.vip
  • j225n.vip
  • j225o.vip
  • j225p.vip
  • j225q.vip
  • j225r.vip
  • j227v.vip
  • j227w.vip
  • j227x.vip
  • j227y.vip
  • j227z.vip
  • j228a.vip
  • j228b.vip
  • j228c.vip
  • j228d.vip
  • j228e.vip
  • j228f.vip
  • j229p.vip
  • j229q.vip
  • j229r.vip
  • j229s.vip
  • j229t.vip
  • j229u.vip
  • j229v.vip
  • j229w.vip
  • j229x.vip
  • j230j.vip
  • j230k.vip
  • j230l.vip
  • j230m.vip
  • j230n.vip
  • www.j223m.vip
  • www.j223n.vip
  • www.j223o.vip
  • www.j223p.vip
  • www.j223q.vip
  • www.j223r.vip
  • www.j223s.vip
  • www.j223t.vip
  • www.j223u.vip
  • www.j223v.vip
  • www.j223w.vip
  • www.j223x.vip
  • www.j225c.vip
  • www.j225d.vip
  • www.j225e.vip
  • www.j225f.vip
  • www.j225g.vip
  • www.j225h.vip
  • www.j225i.vip
  • www.j225j.vip
  • www.j225k.vip
  • www.j225l.vip
  • www.j225m.vip
  • www.j225n.vip
  • www.j225o.vip
  • www.j225p.vip
  • www.j225q.vip
  • www.j225r.vip
  • www.j227v.vip
  • www.j227w.vip
  • www.j227x.vip
  • www.j227y.vip
  • www.j227z.vip
  • www.j228a.vip
  • www.j228b.vip
  • www.j228c.vip
  • www.j228d.vip
  • www.j228e.vip
  • www.j228f.vip
  • www.j229p.vip
  • www.j229q.vip
  • www.j229r.vip
  • www.j230j.vip
  • www.j230k.vip
  • www.j230l.vip
  • www.j230m.vip
  • www.j230n.vip

Збережені метадані сертифіката. Дати сертифіката без часового поясу показано в тому вигляді, у якому їх збережено. Шифрування з’єднання не підтверджує, що сайту можна довіряти.

Останній зафіксований результат 2026-11-21 11:15 UTC

Під час останньої перевірки сайт перенаправляв відвідувачів на іншу адресу.

Технічні подробиці
Основний результат Redirecting reason: HTTP redirect observed 80% confidence
Вказівка на джерело source: Current Http Probe
Шари даних Availability: Redirecting DNS: Resolved
Останні дані спостереження за протоколом HTTP Redirecting HTTP redirect observed 80% 2026-11-21 11:15 UTC
Реєстрація в RDAP
Хронологія подій last reachable: 2026-11-21 11:15 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Перехресна перевірка даних про загрози · source references
ScamAdviser Публічний пошук
Громадська ScamAdviser Доступна сторінка пошуку. Перегляньте її поточний рейтинг та попередження у вихідному коді; сама по собі наявність сторінки пошуку не є ознакою шкідливості.
Переглянути на сайті ScamAdviser
Отримано безпосередньо із сайту сервісом PhishDestroy · кешується до 24 год
Зареєстровані піддомени1

Імена хостів, що зберігаються у записі домену або в кеші системи «Прозорість сертифікатів». Саме по собі ім’я хоста не свідчить про його поточну доступність або зловмисну діяльність.

  • www.j230n.vipЗапис домену
Технології · 4 identified
Відкрити повні записи

Аналіз VirusTotal

9 / 92 постачальників засобів безпеки позначили цей домен
Відкрити у VT
Останній аналіз Перший позитивний результат, отриманий PhishDestroy
CRDF
ESET
G-Data
Fortinet
SOCRadar
Gridinsoft
MalwareURL
BitDefender
alphaMountain.ai
PageSpeed (мобільні пристрої): 49

Google PageSpeed Insights — аудит продуктивності мобільної версії сайту j230n.vip ·

49
Бідний
Продуктивність
FCP
4.36 s
Перше відображення вмісту
LCP
29.62 s
Найбільший елемент, що впливає на відображення (Largest Contentful Paint)
CLS
0.036
Кумулятивне зміщення макета
TBT
330 ms
Загальний час блокування
SI
17.52 s
Індекс швидкості
На основі даних Google PageSpeed Insights · Стратегія для мобільних пристроїв · Оцінки: 90–100 — добре 50–89 Потрібно доопрацювати 0–49 Низький
Докази зі збережених знімків 1 snapshot

Метадані відповідей із мітками часу, збережені локальним конвеєром збору. Кожне значення нижче стосується зазначеного часу архівування.

Архівний HTTP-відповідь HTTP 200
Запитана URL-адреса: http://j230n.vip/
Loading
Реагування
HTTP 200
Текст HTML
911 B
Стиснене
542 B
Посилання
0 internal · 0 external
Вибрані заголовки відповідей
Content-Type: text/html;charset=utf-8
HSTS: не виявлено DNSSEC: не виявлено WAF/брандмауер: не виявлено Ознака клоакінгу: не виявлено
Відбиток фавікону: 2e380cc48fcc784adc786d5c34beba3e2b7c837b868e4db886099a2b1ee044da
Saved response-header values · 3
З'єднання
close
Content-Length
911
Content-Type
text/html;charset=utf-8

Значення збережено збирачем; довгі значення під час збору можуть бути скорочені.

Інформація щодо реєстрації та спостереження2

Спостереження за доступністю

Останнє спостереження доступності
Основа для оцінки
Наразі доступний

Розрахунковий час описує інтервал спостережень. Він не доводить дії реєстратора чи точного моменту, коли сайт став недоступним.

Усі збережені дані110
Відкрити повні записи

Зафіксовані мережеві запити

Мережеві запити: 22 Хеші SHA-256: 4 Сканування URLScan:

Мережеві запити, які браузер URLScan зафіксував під час завантаження сторінки. URLScan не надає хеш-значення для кожного запиту. PhishDestroy отримав цей список 2026-11-18 02:51 UTC року.

Відкрити це сканування в URLScan 01a1ec8c-7fa1-720f-93c1-c7316e91db32 ↗

Перевірити клоакінг

Порівняйте відповіді для браузера та краулера й перевірте ознаки маршрутизації трафіку Keitaro.

Назви сторінок відрізняються

Наш сканер не зміг завершити цю перевірку.

Браузер
welcome-BET365
Пошуковий робот
302 Found
j230n.vip
Історія збережених спостережень5

Зміни з датами, збережені моніторингом і збирачами джерел. Найновіші спостереження показано першими; стан джерела не є доказом блокування сайту.

  1. Монітор доступності · Зафіксований стан

    Перенаправлення на інший ресурс

    HTTP-перенаправлення

  2. Монітор доступності · Зафіксований стан

    Перенаправлення на інший ресурс

    HTTP-перенаправлення

  3. Монітор доступності · Зафіксований стан

    Перенаправлення на інший ресурс

    HTTP-перенаправлення

  4. Монітор доступності · Зафіксований стан

    Перенаправлення на інший ресурс

    HTTP-перенаправлення

  5. Монітор доменів · Перший запис про збір

    Доступний

Окремий моніторинг HTTP

Джерело: domain_monitor. Цей збережений знімок не відображає поточну доступність.

Спостереження · UTC
Зареєстрований статус HTTP
302
Зафіксоване значення зонда
302
Часовий штамп оригінального джерела
2026-11-08 10:28:24
Усі збережені дані щодо доступності12
Відкрити повні записи

Процес реагування на загрози

  1. Виявлення · зафіксовано
  2. Аналіз · зафіксовано
  3. Моніторинг · триває

Зафіксовано подій: 11. Ці записи описують зібрані докази, надіслані повідомлення та публікацію; вони не підтверджують завершене розслідування чи видалення сайту.

Попереднє виявлення та внесення до бази данихЗагроза внесена до бази даних зафіксовано
  • Загроза внесена до бази даних
    j230n.vip виявлено та поставлено в чергу на повний аналіз
Перевірки за джерелами даних про загрозиSpamhaus DBL · Знімок URLScan.io · Висновок URLScan · Звіт Cloudflare Radar · VirusTotal · Згадки у спільноті OTX · Автоматична мітка бренду: Bet365 · Зібрано докази · Збережено технічний аналіз зафіксовано
Публікація та доступністьОпубліковано в DestroyList · Моніторинг триває триває
  • Опубліковано в DestroyList
    Внесено до відкритого репозиторію PhishDestroy/DestroyList
  • Моніторинг триває
    Домен залишається доступним або доступ до нього обмежено; наступні перевірки можуть оновити це спостереження.
    триває

Зафіксовані дії

4 записи

Життєвий цикл

  1. Домен зареєстровано
  2. Аналіз VirusTotal, що містить виявлення+11 д 19 год
  3. Додано до PhishDestroy+9 д 18 год
  1. AlienVault OTX

    1 відгуки спільноти

    +1 год 5 хв
  2. Додано до PhishDestroy

    j230n.vip

    в межах однієї хвилини
  3. URLScan

    Сторінка збережена

    +9 д 18 год
  4. VirusTotal

    9/92 спрацювань рушіїв

Як ми проводимо розслідування та подаємо звіти

Публічні сканування, докази та канали повідомлення про зловживання

Ми скануємо підозрілі URL-адреси, аналізуємо загальнодоступні результати та надсилаємо докази через відповідні канали повідомлення про зловживання. Події з датами, наведені вище, показують, що було зафіксовано для цього домену. У розділі нижче описано загальний робочий процес.

01Публічне сканування та збір доказів10 джерел та груп інструментів
urlscan.io Знімок екрана · DOM · HTTP

Зробіть знімок відтвореної сторінки, запитів та видимої інфраструктури.

VirusTotal Вердикти кількох рушіїв

Порівнюйте результати, отримані різними механізмами, та зберігайте мітку часу аналізу.

Google Safe Browsing Звіт про прозорість

Перевірте, чи Google наразі позначає цю URL-адресу як небезпечну.

Cloudflare Radar DNS · сертифікати · категорії

Перегляньте результати публічного сканування та записані дані про мережу й класифікацію.

AlienVault OTX Оновлення інформації про загрози

Зверніть увагу на посилання на індикатори та відповідну інформацію від спільноти.

Wayback Machine Історичні докази

Порівнюйте архівні знімки екрана та зберігайте історичний контекст.

abuse.ch ThreatFox Кореляція IOC

Шукайте відповідні індикатори та пов’язані записи про загрози.

crt.sh Прозорість сертифікатів

Перевіряйте записи сертифікатів та пов’язані з ними імена хостів.

Фільтри безпеки DNS Quad9 · AdGuard · CleanBrowsing

Порівняйте відповіді служб вирішення питань безпеки та фіксуйте випадки блокування.

Web-Check Поверхнева перевірка

Перевіряйте публічні DNS, TLS, HTTP та технологічну поверхню.

02Повідомлення про зловживання та подальші діїРеєстратори, хостинг та канали безпеки
  1. Визначте відповідального провайдера. Зіставлення реєстраційних та хостингових записів із відповідним контактним особою, відповідальною за боротьбу зі зловживаннями.
  2. Підготуйте пакет доказів. Включіть URL-адресу, посилання на публічні результати сканування, знімки екрана та зафіксовані спостереження.
  3. Надіслати звіт. Зберігайте записи про надіслані звіти та інформацію про одержувачів, якщо така є.
  4. Перевірте ще раз та опублікуйте оновлення. Відстежуйте результати сканування, відповіді провайдерів та доступність сайтів.

Нижче наведено перелік служб безпеки, що використовуються для сканування, перевірки репутації та подання звітів. Наявність служби у цьому переліку не є доказом того, що вона отримала, прийняла або вжила заходів щодо саме цього домену. Зареєстровані повідомлення відображаються в історії сповіщень вище.

Усі збережені записи за джерелом

Перегляньте повну історію цього домену за джерелами. Завантажений файл містить усі записи з вибраного джерела. Дати зберігають свої оригінальні назви полів.

Завантажити всі записи у форматі JSON

Докази та зовнішні звіти

Чи постраждали ви від цього сайту?

Ви не самі, і в цьому немає нічого соромного. Шахраї — досвідчені злочинці, які зловживають довірою. Розповісти про те, що сталося, — найсильніша зброя проти шахрайства: ваше повідомлення може вберегти інших і допомогти правоохоронцям ужити заходів. Спочатку захистіть свої облікові записи та кошти, а потім повідомте про це. Якщо облікові дані скомпрометовано, негайно повідомте про це. Не вступайте в контакт із шахраями, які пропонують повернути кошти.

Дійте відповідно до того, що ви насправді зробили. Ввели пароль — змініть його, а також усі місця, де ви його використовували повторно. Сплатили або надали дані картки — зверніться до свого банку або платіжної системи. Завантажили файл — перевірте пристрій на наявність вірусів. Потім повідомте про інцидент.

Куди повідомити

Чернетка залишається тільки у вас.

Спочатку подбайте про безпеку своїх коштів: зателефонуйте до свого банку або скасуйте дозволи для гаманця. Негайні заходи →

Додатково: міжнародні та криптовалютні канали

Офіційні канали подання звітності

Інші офіційні канали подання повідомлень
SEAL 911 Увесь світ

Екстрена допомога від дослідників у галузі безпеки, коли криптовалютний гаманець саме зараз пограбують.

FTC ReportFraud Сполучені Штати Америки

Повідомляйте про шахрайство та обман до Федеральної торгової комісії США. Повідомлення надходять до бази даних, якою користуються правоохоронні органи.

IdentityTheft.gov Сполучені Штати Америки

Офіційна форма повідомлення про крадіжку особистих даних із покроковим планом відновлення.

CISA Сполучені Штати Америки

Повідомляйте про кіберінциденти та фішинг до Агентства з кібербезпеки та безпеки інфраструктури США.

NCSC Велика Британія

Пересилайте шахрайські електронні листи та текстові повідомлення до Національного центру кібербезпеки, який блокує виявлені ним шкідливі сайти.

E-mailreport@phishing.gov.uk SMS7726
CSIRTs Network Європейський Союз

Каталог національних команд реагування на інциденти (CSIRT) в ЄС. Знайдіть команду для своєї країни.

FIRST Увесь світ

Світовий каталог команд реагування на інциденти з можливістю пошуку за країною та сектором.

APWG Увесь світ

Пересилайте фішингові електронні листи до Робочої групи з боротьби з фішингом (Anti-Phishing Working Group).

E-mailreportphishing@apwg.org
cybercrime.gov.in Індія

Національний портал для повідомлення про кіберзлочини. У разі фінансового шахрайства також негайно зателефонуйте на гарячу лінію 1930.

Гаряча лінія1930
ReportCyber Австралія

Повідомляйте про кіберзлочини до Австралійського центру кібербезпеки та поліції.

Scamwatch Австралія

Повідомляйте про шахрайство до Національного центру боротьби з шахрайством, який керується ACCC.

Canadian Anti-Fraud Centre Канада

Повідомляйте про випадки шахрайства та афер у Канаді та ознайомлюйтеся з актуальними попередженнями про шахрайство.

Після інциденту, пов’язаного з фішингом

Рекомендації та поради для потерпілих

Виберіть дії залежно від того, які дані ви передали. Збережіть копію цього звіту разом зі своїми записами.

Що мені слід зробити негайно?

Терміново

Припиніть користуватися підозрілим сайтом. Відкрийте справжній сервіс через його офіційний застосунок або за адресою, якій ви вже довіряєте.

  • Введено пароль — змініть його на цьому сервісі та на всіх інших сайтах, де ви використовували цей самий пароль
  • Увімкніть двофакторну автентифікацію — у тих випадках, коли сервіс надає таку можливість; додаток для аутентифікації забезпечує вищий рівень безпеки, ніж SMS-коди
  • Оплачені або введені дані картки чи банківські реквізити — зверніться до свого банку або платіжної системи, скориставшись контактною інформацією, вказаною на картці, або через офіційний веб-сайт
  • Завантажили файл — не відкривайте його та проскануйте пристрій за допомогою програмного забезпечення для захисту
  • Поділився фразу-насінням або приватним ключем — переведіть залишок коштів на новий гаманець із новою фразою-посівом; гаманець, що зазнав витоку, більше не є безпечним
  • Підключив гаманець, але нічого не підписав — відключіть сайт у гаманці та відхиліть запити, що знаходяться на розгляді; саме по собі підключення не призводить до переказу коштів
  • Затвердження витрат токенів (approve / permit) — скасувати це схвалення за допомогою інструменту перевірки схвалення токенів (revoke.cash)
  • Надіслали криптовалюту — збережіть хеш транзакції, свою адресу та адресу одержувача; транзакції в блокчейні не можна скасувати

Яку інформацію слід зібрати для подання заяви?

Рекомендації ФБР

Зберігайте оригінали листів, квитанції, повідомлення та знімки екрана в надійному місці. Фактична хронологія подій допоможе органу, який прийматиме заяву, зрозуміти, що сталося. Рекомендації щодо доказів IC3 ↗

  • Відомості про платіж — Якщо ви здійснили оплату, збережіть квитанцію, суму, дату, дані про платіжного оператора та реквізити одержувача.
  • Точні дати та час — про кожну транзакцію та перший контакт із шахраєм
  • Знімки екрана — шахрайські веб-сайти, повідомлення в чатах, електронні листи, операції з електронними гаманцями, соціальні мережі
  • Усі URL-адреси та домени які використовує шахрай (в тому числі j230n.vip)
  • Зв'язки — електронні листи, текстові повідомлення, номери телефонів, імена користувачів, якими користувався шахрай

Навіть якщо ви не знаєте всіх подробиць — все одно подати заяву. Навіть неповна інформація все одно допомагає у розслідуванні.

Куди мені повідомити про шахрайство?

  • ФБР IC3 — Центр прийому скарг щодо інтернет-злочинів (федеральна система повідомлень США)
  • Європол — Звіти про кіберзлочини в Європі (ЄС)
  • Ваш банк або платіжний оператор — якщо відбувся витік даних про гроші або картку, негайно зв’яжіться з відділом боротьби з шахрайством, скориставшись офіційними контактними даними.
  • Місцева поліція — створює офіційний запис, навіть якщо вони не можуть вжити заходів негайно

Заява не гарантує повернення коштів чи розслідування, але своєчасні й точні дані про транзакції допомагають правоохоронним органам і постачальникам послуг відстежити інцидент.

Як зазвичай працюють фішингові атаки?

  • Фальшиві веб-сайти — ідеальні копії легальних сайтів із дещо зміненими доменами
  • «Pig butchering» — довіра, завойована протягом кількох тижнів через Telegram, WhatsApp або додатки для знайомств, після чого викрадаються гроші
  • Шахрайство, пов’язане з відновленням даних — шахраї видають себе за фахівців із повернення коштів і вимагають передоплату. Ніколи не повідомляйте сид-фразу й не платіть, доки самостійно не перевірите виконавця
  • Шахрайські схеми з використанням штучного інтелекту — «діпфейки», автоматизований фішинг та сайти, створені за допомогою штучного інтелекту, що ускладнюють виявлення шахрайства

Як я можу захистити себе в майбутньому?

  • Додати офіційні сайти до закладок — ніколи не переходьте за посиланнями з електронних листів, приватних повідомлень або рекламних оголошень
  • Перевірити домени — перевірити PhishDestroy перед тим, як вступати у взаємодію. Перевірте HTTPS, орфографію та вік домену
  • «Занадто добре, щоб бути правдою» = шахрайство — гарантована прибутковість, реклама за участю знаменитостей, стислі терміни

Додаткові рекомендації: NIST · заходи реагування на фішингFBI IC3 · звіти та доказиFTC · шахрайство під приводом відновлення коштів

Будьте в курсі подій, дбайте про свою безпеку

Слідкуйте за актуальними загрозами або оскаржте цей запис, якщо вважаєте, що це помилкова тривога

Остерігайтеся шахраїв, які обіцяють повернути втрачені кошти! Злочинці можуть знову зв’язатися з жертвами, видаючи себе за слідчих, адвокатів або агентів із відновлення. Не сплачуйте авансових зборів і не діліться обліковими даними. Дізнайтеся більше про шахрайство під приводом відновлення коштів →
Про цей звітДжерела, дати спостережень і виправлення

Звіт об’єднує збережені знімки сторінок, дані про реєстрацію та мережу, результати сканерів та історію скарг PhishDestroy. Для кожного джерела зазначено власну дату спостереження. Відкрийте звіт джерела, щоб переглянути вихідний результат.

Аналіз за допомогою ШІ підготовлено . У ньому описано докази, що були доступні на той час; результати подальшої перевірки джерел можуть змінитися.

Знімок фіксує те, що було показано на сторінці. Результат сканера відображає оцінку відповідного сервісу на момент перевірки. Ні дійсний сертифікат, ні нульова кількість виявлень не гарантують безпеки.

Розмістити звіт на сайтіКомпактний віджет із посиланням на докази
HTML · IFRAME

Вбудувати цей звіт

Поділіться цією інформацією про загрози на своєму веб-сайті або в блозі

embed.html
<iframe
  src="https://phishdestroy.io/uk/embed/domain/j230n.vip"
  title="PhishDestroy threat report for j230n.vip"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>