Cloudflare Radar

Laporan pemindaian
Buka laporan
PhishDestroy menyimpan catatan ww1.toastlogin.com. Setiap sumber memiliki tanggal pengamatan sendiri; pemeriksaan yang belum dilakukan tidak membuktikan keamanan.
Berhati-hatilah — jangan memasukkan kredensial atau informasi pribadi.
 208.91.196.145Confluence Networks Inc
Skor risiko, semakin tinggi = semakin buruk · Cara kerja skor ini
Pilih apa yang terjadi dan centang langkah-langkahnya seiring prosesnya. Tanda centang hanya disimpan di browser ini.
Tampilan ahli mencakup semua bagian: DNS, TLS, permintaan jaringan, hash, dan JSON mentah.
PhishDestroy menyimpan catatan ww1.toastlogin.com. Setiap sumber memiliki tanggal pengamatan sendiri; pemeriksaan yang belum dilakukan tidak membuktikan keamanan.
Analisis terperinci PhishDestroy AI di bawah tetap berbahasa Inggris untuk menjaga catatan forensik asli.
208.91.196.145Confluence Networks IncAnalisis PhishDestroy, versi sebelumnya yang belum ditinjau
Analisis terperinci PhishDestroy AI di bawah tetap berbahasa Inggris untuk menjaga catatan forensik asli.
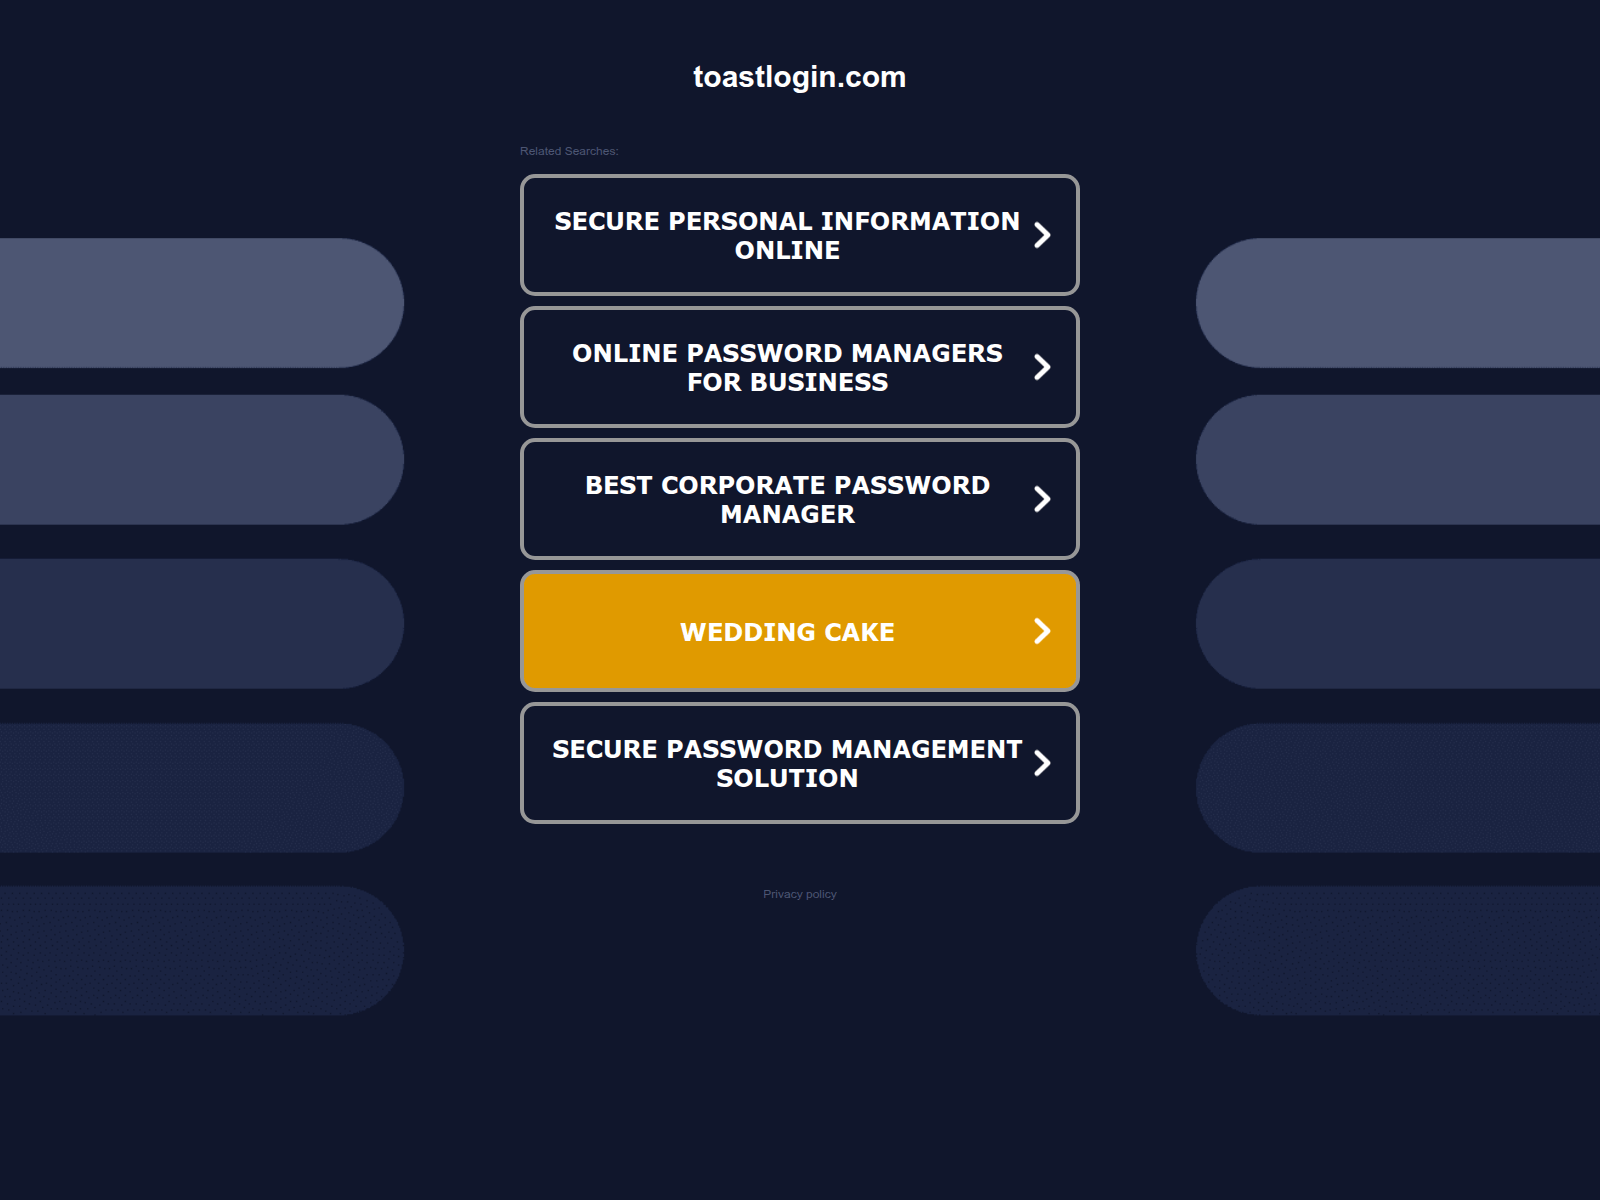
The captured screenshot shows a dark landing page with a login-themed header, a Related Searches label, and five large buttons reading EMPLOYEE PAYROLL, ONLINE ACCOUNT LOGIN, SECURE ONLINE LOGIN SOLUTIONS, SECURE PASSWORD MANAGER and PASSWORD MANAGEMENT FOR WEBSITES, above a privacy policy link. PhishDestroy listed the domain as credential phishing from a trusted report, first seen on 2026-10-25.
The five tiles trade on payroll and account-login intent, steering a visitor toward an account-access flow on a look-alike host instead of a genuine service page. As a category risk, such lures harvest usernames, passwords and other login secrets when a visitor types them into an impersonated sign-in path.
Screenshot: the page presented related-search tiles promising payroll and secure login or password-management options rather than a real product interface. urlscan captured it on 2026-09-01 with a malicious verdict of false and an engine ML score of -40, recording a redirect funnel that moved from the parent domain into ww1.toastlogin.com via a 302 and then cycled 307 between HTTP and HTTPS. VirusTotal did not flag it, Google Safe Browsing was not flagged on 2026-10-26, Spamhaus was not listed on 2026-10-25, OTX recorded 0 pulses on 2026-10-25, and external blocklists counted 0 on 2026-10-26 while the PhishDestroy internal blocklist matched. Site inspection recorded a consent-management script layer, Microsoft Clarity analytics and a Microsoft advertising script across 20 requests with 1 tracker.
Notable weaknesses: DNSSEC is unsigned, only SPF is published with no DKIM or DMARC, and no CAA records were recorded. The connection used TLS 1.3 with AES-256-GCM, forward secrecy, ALPN http/1.1 and an authorized certificate. Hosting is recorded at Confluence Networks Inc on ASN 40034, returning a Cowboy server banner.
If you submitted credentials, change your password on the genuine service, enable two-factor authentication, and review recent sign-in activity for unexpected access. Treat any message leading here as phishing and do not reuse the submitted password. Defenders should block ww1.toastlogin.com at DNS or proxy level and watch for the parent-domain redirect path feeding it.
Laporan pemindaian
Buka laporanTangkapan halaman
SHA-256 e34f2036…741277a
Cuplikan monitor yang disimpan secara terpisah; tidak menggantikan catatan laporan utama atau menentukan ketersediaan saat ini.
15 / 100 · skor heuristik · 0 referensi merek · 1 klasifikasi
Hanya heuristik konten; bukan skor akhir
Buka laporanAnalisis monitor yang sudah ketinggalan zaman ini terpisah dari analisis utama PhishDestroy di atas. Skor heuristik bukanlah probabilitas yang terukur.
Metadata pembangkitan narasi
Buka laporanTanggal pembentukan narasi berbeda dengan tanggal pengamatan. Ini adalah kolom publikasi yang disimpan, bukan hasil deteksi tambahan yang independen.
Hasil mencerminkan waktu pengumpulan setiap sumber. Nol deteksi tidak menjamin keamanan. Referensi OTX adalah publikasi komunitas.
Pengamatan halaman, jaringan, dan pemindai yang tersimpan, dikelompokkan berdasarkan sumber dan waktu pengamatan.
| Konfigurasi email | MX: ~; Spf: v=spf1 a -all; Spf lookups: 1 |
|---|---|
| Catatan CAA | Domain: ww1.toastlogin.com |
| Hasil DNS pelindung | Resolvers: 12; Blocked count: 0 |
| Pengamatan arsip web | Last: 2026-10-25T15:03:05Z; First: 2025-02-24T11:16:01Z; Changes: 1; Days archived: 2; Scans per day: 0; Avg page bytes: 4457 |
| Pelacak | Requests: 1 |
| Koneksi TLS | Alpn: http/1.1; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Authorized: ✓; Ocsp stapled: ✓; Forward secrecy: ✓ |
| Port | Open: 80 |
| DNS server | NS: (IP: 208.115.240.170; Host: ns1.redfoxdns.com), (IP: 77.247.182.241; Host: ns2.redfoxdns.com); Zone: toastlogin.com |
| Lokasi | IP: 208.91.196.145; ASN: 40034; Org: Confluence Networks Inc; City: Road Town; Country: VG |
| SSL | Issuer: ZeroSSL GmbH / ZeroSSL ECC DV SSL CA 2; Subject: ww1.toastlogin.com |
| Catatan DNS | A: 208.91.196.145; MX: Exchange: ~; Priority: 300; NS: ns1.cnomy.com, ns2.cnomy.com; Ptr: ns1.cnomy.com; Soa: Nsname: ns1.cnomy.com; Hostmaster: abuse.confluence-networks.com; Serial: 2011062801; Refresh: 3600; Retry: 900; Expire: 604800; Minttl: 86400; Txt: v=spf1 a -all; Cname: 9145.searchmagnified.com |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✓ |
| Get IP | IP: 208.91.196.145; Family: 4 |
| Subdomain | Count: 2; Subdomains: ww1.toastlogin.com, www.toastlogin.com |
| Tautan halaman | Internal count: 1 |
| Catatan pendaftaran | Registrar: Media Elite Holdings Limited, S.A.; Created: 2019-08-26T20:22:56Z; Updated: 2026-08-01T02:04:03Z; Expires: 2027-08-26T20:22:56Z; Status: clientTransferProhibited https://icann.org/epp; Nameservers: ns1.redfoxdns.com, ns2.redfoxdns.com |
16aae3adacc76f1a8d136f8e3098f2a3c799d6abf598bb4c5330436cfcab0aad · 57898 bytes b03b71a7d17852621f8ebd7d71512550141b230b28af9175c5463b1add4c7314 · 56538 bytes e421168dab4914e05abaadd98e1cfe4431d9d2413f655de884ee55051542b431 · 67570 bytes e1b8b80cee6b590239eebdfe34823c12af3d0bf1d90d215365819b4daa41b74b · 194199 bytes  208.91.196.145 0/100skor penyalahgunaan · laporan penyalahgunaan mengenai alamat IP server ini, bukan mengenai domainnya; semakin tinggi = semakin buruk Alamat IP ini memiliki skor penyalahgunaan yang rendah, tetapi domainnya sendiri dikenali sebagai phishing. 0 laporan telah diperiksa 2026-10-25 laporan terakhir · di luar periode yang dihitung 208.91.196.145Road Town, VG
ns1.redfoxdns.comns2.redfoxdns.comnsname: ns1.cnomy.comhostmaster: abuse.confluence-networks.comserial: 2011062801refresh: 3600retry: 900expire: 604800minttl: 86400~priority 300Lokasi menggambarkan jaringan IP.
*.toastlogin.comtoastlogin.comMetadata sertifikat yang disimpan. Tanggal sertifikat tanpa zona waktu ditampilkan sebagaimana disimpan. Enkripsi transport tidak membuktikan bahwa situs tersebut tepercaya.
Pada pemeriksaan terakhir, situs masih menyajikan halamannya.
Google PageSpeed Insights — audit performa seluler untuk ww1.toastlogin.com ·
Metadata respons bertanda waktu yang disimpan oleh pipeline pengumpulan lokal. Setiap nilai di bawah ini berlaku untuk waktu arsip yang ditampilkan.
http://ww1.toastlogin.com/Server: nginx/1.28.0Content-Type: text/htmlContent-Encoding: gzip4236a047946cb67d6a7e839ec4fee7092e36705e2ebb69f80a5614aa3adf8eeekeep-alivegziptext/htmlSun, 25 Oct 2026 15:04:01 GMTnginx/1.28.0chunked1.1 google21-ynpfNilai yang disimpan oleh kolektor; nilai yang panjang dapat dipersingkat saat pengumpulan.
Waktu perkiraan menggambarkan rentang pengamatan. Waktu ini tidak membuktikan tindakan registrar atau saat pasti situs menjadi tidak tersedia.
Permintaan jaringan: 20 Hash SHA-256: 20 Pemindaian URLScan:
Permintaan jaringan yang direkam oleh URLScan saat memuat halaman. URLScan tidak menyediakan nilai hash untuk setiap permintaan. PhishDestroy mengambil daftar ini pada tanggal 2026-10-29 01:57 UTC.
Buka hasil pemindaian ini di URLScan 01a05cc5-e551-73fd-902d-dde5d3231afd ↗
Memuat data yang tersimpan; situs yang mencurigakan tersebut tidak dibuka.
| # | Permintaan jaringan | Metode HTTP · status | Jenis | Ukuran tanpa kompresi | Tubuh respons SHA-256 |
|---|
Peristiwa yang tercatat: 7. Catatan ini menjelaskan bukti yang dikumpulkan, pemberitahuan yang dikirimkan, dan publikasi; catatan ini tidak menjamin penyelidikan yang lengkap atau penutupan situs.
Siklus hidup
Kami memindai URL yang mencurigakan, memeriksa hasil publik, dan mengirimkan bukti melalui saluran pelaporan penyalahgunaan yang sesuai. Peristiwa bertanggal di atas menunjukkan apa yang tercatat untuk domain ini. Direktori di bawah ini menjelaskan alur kerja secara lebih luas.
Tangkap halaman yang ditampilkan, permintaan, dan infrastruktur yang terlihat.
Bandingkan hasil mesin yang tersedia dan pertahankan cap waktu analisis.
Periksa apakah Google saat ini mencantumkan URL tersebut sebagai tidak aman.
Periksa hasil pemindaian publik beserta data jaringan dan klasifikasi yang terekam.
Cari referensi indikator dan informasi intelijen komunitas yang terkait.
Bandingkan tangkapan layar yang diarsipkan dan pertahankan konteks historisnya.
Cari indikator yang sesuai dan catatan ancaman terkait.
Periksa catatan sertifikat dan nama host terkait.
Bandingkan respons resolver keamanan dan catat pemblokiran yang teramati.
Periksa DNS publik, TLS, HTTP, dan permukaan teknologi.
Layanan keamanan yang digunakan untuk pemindaian, pemeriksaan reputasi, dan pelaporan tercantum di bawah ini. Pencantuman suatu layanan dalam daftar ini bukan merupakan bukti bahwa layanan tersebut telah menerima, menyetujui, atau menindaklanjuti domain tertentu ini. Pengajuan yang tercatat muncul dalam riwayat pemberitahuan di atas.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalAnalisis URL↗
 CloudflareRadar / pelaporan penyalahgunaan↗
 YandexSafe Browsing↗
 URLScan.ioPemindaian publik↗
 ESETContoh / Pengiriman URL↗
 BitdefenderPengiriman URL↗
 NortonSafe Web↗
 SymantecUlasan Situs↗
 AviraPelaporan URL↗
 Avast / AVGPelaporan URL↗
 KasperskyOpenTIP↗
 Dr.WebPemindai daring↗
 NetcraftPelaporan penyalahgunaan↗
 PhishTankPelaporan oleh komunitas↗
 APWG eCXIntelijen phishing↗
 PhishStatsUmpan publik↗
 Phish.ReportPenyalahgunaan layanan hosting↗
 SpamhausReputasi domain↗
 PolySwarmAnalisis multi-mesin↗
 CheckPhishPemindaian URL↗
 QutteraPemindaian malware↗
 URLqueryAnalisis peramban↗
 Criminal IPIntelijen aset↗
 CRDFThreat Center↗
 ScamadviserPemeriksaan reputasi↗
 MyWOTReputasi komunitas↗
Telusuri riwayat lengkap domain ini berdasarkan sumber. Unduhan ini mencakup setiap catatan dari sumber yang dipilih. Tanggal tetap menggunakan label bidang aslinya.
Unduh semua catatan dalam format JSON| ID | Data yang disimpan |
|---|
Judul serupa Sinyal pendukung 4
IP sama 208.91.196.145 Sinyal pendukung 6
Registrar: Media Elite Holdings Hanya untuk penemuan 6
Setiap jari-jari merupakan salah satu alasan mengapa suatu domain dikaitkan dengan laporan ini. Ukuran simpul menandakan deteksi VirusTotal, simpul bergaris putus-putus sudah tidak aktif, dan daftar lengkapnya tercantum di bawah ini. Daftar lengkap laporan terkait
Hash berkas favicon yang sama, atau judul halaman yang tercatat dan diawali dengan 20 karakter yang sama. Kesesuaian konten tidak dapat dijadikan bukti adanya kit phishing atau pemilik yang sama.
IP asal ini menghosting beberapa domain phishing — infrastruktur dapat digunakan bersama di seluruh kampanye.
Laporan PhishDestroy lainnya mengenai alamat IP ini: 47 Tercantum di bawah ini: 6 dengan deteksi VirusTotal terbanyak.
Didaftarkan melalui penyedia layanan pendaftaran yang sama. Sebuah penyedia layanan pendaftaran melayani jutaan pelanggan yang tidak saling terkait, sehingga hal ini sekadar mengelompokkan laporan-laporan tersebut, bukan membuktikan adanya hubungan.
Laporan baru-baru ini ditambahkan dari database PhishDestroy. Tautan penemuan ini tidak berarti infrastruktur atau kepemilikan bersama.
Bandingkan apa yang diterima browser dan crawler, serta periksa perutean trafik Keitaro.
ww1.toastlogin.com Ambil tindakan berdasarkan apa yang sebenarnya Anda lakukan. Jika Anda memasukkan kata sandi: ubah kata sandi tersebut, serta di mana pun Anda pernah menggunakannya kembali. Jika Anda melakukan pembayaran atau memberikan detail kartu: hubungi bank atau penyedia layanan pembayaran Anda. Jika Anda mengunduh berkas: periksa perangkat Anda. Kemudian laporkan insiden tersebut.
Draf tersebut hanya ada pada Anda.
Pertama-tama, amankan uang Anda: hubungi bank Anda atau cabut persetujuan dompet digital Anda. Langkah-langkah segera →



Bantuan darurat dari para peneliti keamanan saat dompet kripto sedang dikosongkan saat ini juga.

Laporkan penipuan dan kecurangan ke Komisi Perdagangan Federal AS (FTC). Laporan tersebut akan dimasukkan ke dalam basis data yang digunakan oleh penegak hukum.

Laporan resmi pencurian identitas beserta rencana pemulihan langkah demi langkah.

Laporkan insiden siber dan phishing ke Badan Keamanan Siber dan Infrastruktur AS (CISA).

Teruskan email dan pesan teks penipuan ke Pusat Keamanan Siber Nasional, yang akan menonaktifkan situs-situs berbahaya yang ditemukannya.
Emailreport@phishing.gov.uk Pesan teks7726
Daftar tim tanggap insiden nasional (CSIRT) di Uni Eropa. Temukan tim untuk negara Anda.

Direktori global tim tanggap insiden, yang dapat dicari berdasarkan negara dan sektor.
Teruskan email phishing ke Anti-Phishing Working Group.
Emailreportphishing@apwg.org
Portal Pelaporan Kejahatan Siber Nasional. Untuk penipuan keuangan, segera hubungi juga saluran bantuan 1930.
Saluran Bantuan1930


Laporkan penipuan dan penipuan di Kanada serta baca peringatan penipuan terkini.
Pilih langkah yang sesuai dengan informasi yang Anda bagikan. Simpan salinan laporan ini bersama catatan Anda sendiri.
Berhenti menggunakan situs yang mencurigakan. Buka layanan yang asli melalui aplikasi resminya atau alamat yang sudah Anda percayai.
Simpan email, tanda terima, pesan, dan tangkapan layar asli di tempat yang aman. Kronologi faktual membantu otoritas penerima memahami apa yang terjadi. Panduan Bukti IC3 ↗
ww1.toastlogin.com)Meskipun kamu belum mengetahui semua detailnya — tetap saja ajukan laporan. Informasi yang tidak lengkap tetap dapat membantu penyelidikan.
Laporan tidak menjamin dana akan kembali atau kasus akan diselidiki, tetapi data transaksi yang akurat dan segera disampaikan dapat membantu pihak berwenang dan penyedia layanan melacak insiden tersebut.
Panduan lebih lanjut: NIST · Tindakan Penanggulangan PhishingFBI IC3 · laporan & buktiFTC · penipuan pemulihan
Analisis ancaman menggunakan daftar blokir yang disimpan, WHOIS, DNS, dan bukti pemindaian publik
Pindai SekarangLaporkan domain yang mencurigakan ke basis data ancaman kami — lindungi komunitas
LaporanLaporan phishing terbaru dan perubahan ketersediaan yang diamati
PantauPantau ancaman secara langsung atau ajukan keberatan terhadap daftar ini jika Anda yakin ini merupakan false positive
Laporan ini menggabungkan tangkapan halaman yang disimpan, catatan pendaftaran dan jaringan, hasil pemindai, serta riwayat pelaporan PhishDestroy. Setiap sumber menyimpan tanggal pengamatannya sendiri. Buka laporan sumber untuk memeriksa hasil aslinya.
Analisis berbantuan AI ditulis pada . Penjelasan ini menguraikan bukti-bukti yang tersedia pada saat itu; hasil verifikasi sumber di kemudian hari dapat berubah.
Tangkapan mendokumentasikan apa yang ditampilkan. Hasil pemindai mencatat penilaian penyedia tersebut pada saat pemeriksaan. Baik sertifikat yang valid maupun hasil tanpa deteksi tidak menjamin keamanan.