Cloudflare Radar

स्कैन रिपोर्ट
रिपोर्ट खोलें
PhishDestroy में ww1.toastlogin.com का रिकॉर्ड है। हर स्रोत के अवलोकन की अपनी तारीख है; जाँच का अभाव सुरक्षा का प्रमाण नहीं है।
अत्यधिक सावधानी बरतें - क्रेडेंशियल या व्यक्तिगत जानकारी दर्ज न करें।
 208.91.196.145Confluence Networks Inc
जोखिम स्कोर, जितना अधिक = उतना ही बुरा · यह स्कोर कैसे काम करता है
घटी हुई घटना चुनें और जैसे-जैसे आप आगे बढ़ें, चरणों पर टिक करें। ये टिक केवल इसी ब्राउज़र में ही रहते हैं।
विशेषज्ञ दृश्य में प्रत्येक अनुभाग होता है: DNS, TLS, नेटवर्क अनुरोध, हैश और कच्चा JSON।
PhishDestroy में ww1.toastlogin.com का रिकॉर्ड है। हर स्रोत के अवलोकन की अपनी तारीख है; जाँच का अभाव सुरक्षा का प्रमाण नहीं है।
मूल फॉरेंसिक रिकॉर्ड सुरक्षित रखने के लिए नीचे का विस्तृत PhishDestroy AI विश्लेषण अंग्रेज़ी में रखा गया है।
208.91.196.145Confluence Networks IncPhishDestroy विश्लेषण, पूर्व में समीक्षा न किया गया संस्करण
मूल फॉरेंसिक रिकॉर्ड सुरक्षित रखने के लिए नीचे का विस्तृत PhishDestroy AI विश्लेषण अंग्रेज़ी में रखा गया है।
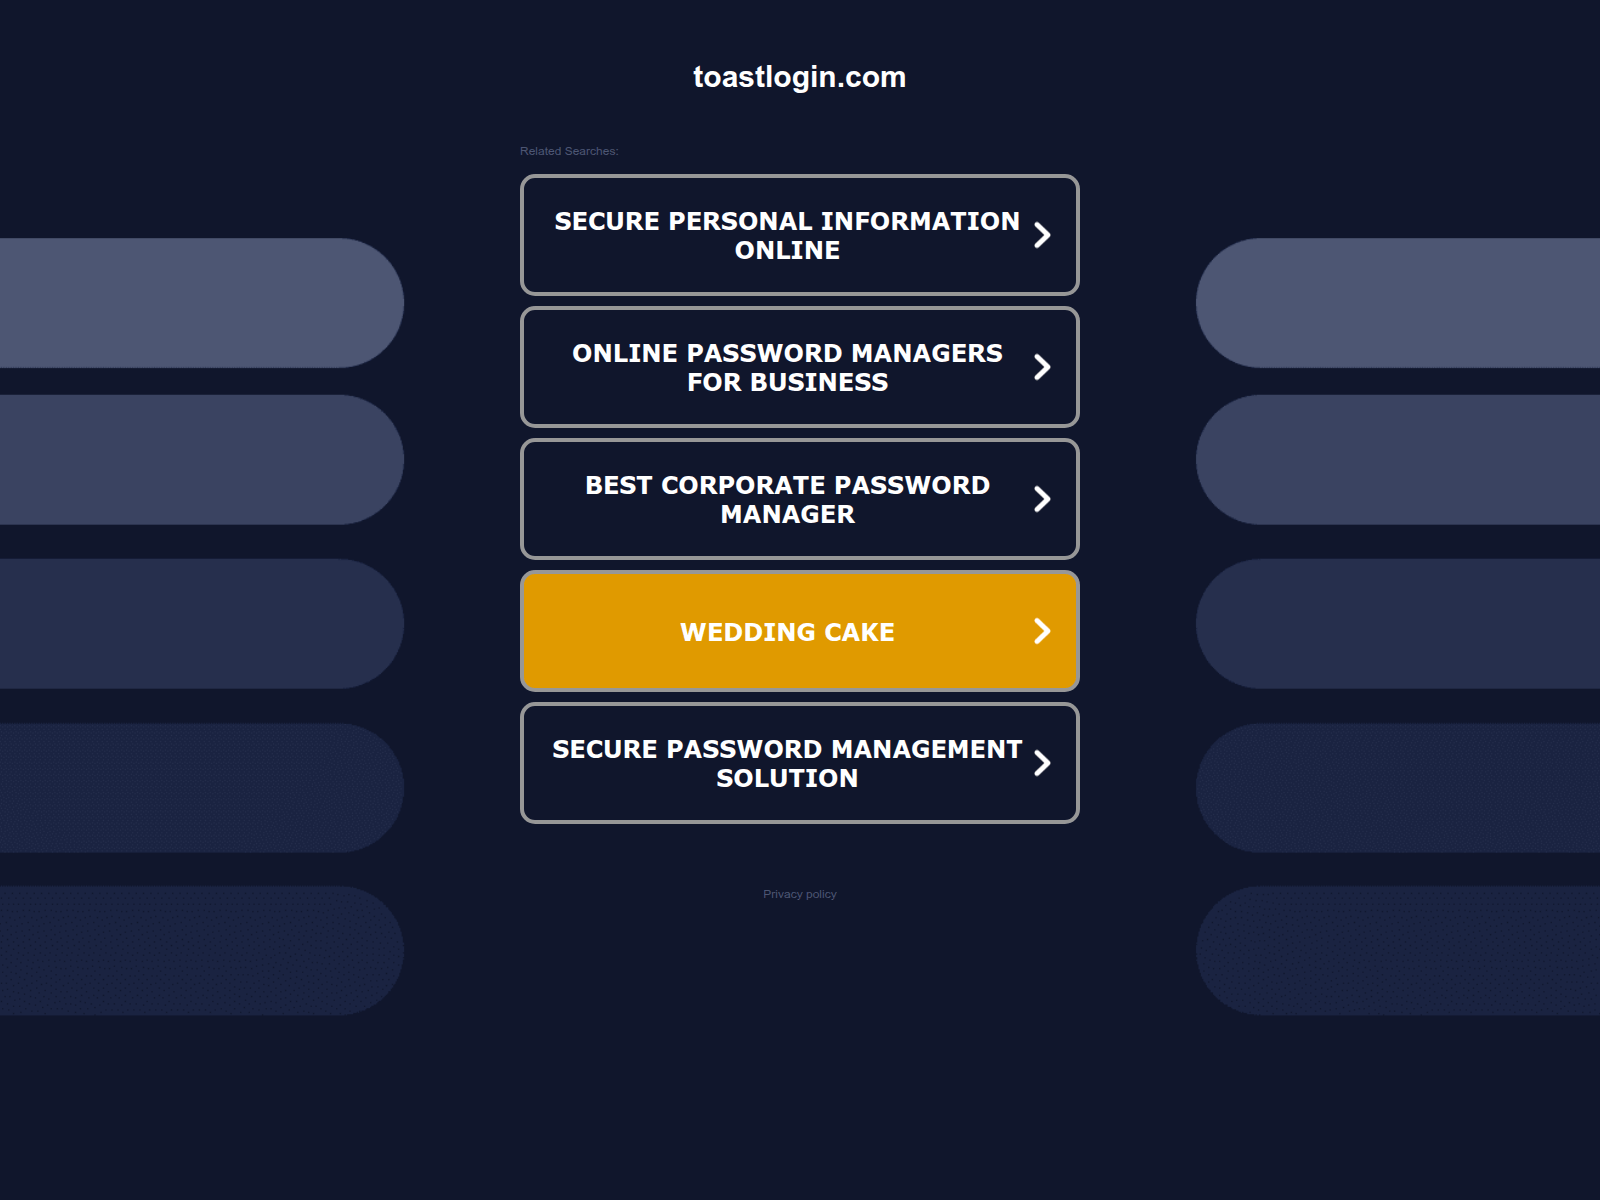
The captured screenshot shows a dark landing page with a login-themed header, a Related Searches label, and five large buttons reading EMPLOYEE PAYROLL, ONLINE ACCOUNT LOGIN, SECURE ONLINE LOGIN SOLUTIONS, SECURE PASSWORD MANAGER and PASSWORD MANAGEMENT FOR WEBSITES, above a privacy policy link. PhishDestroy listed the domain as credential phishing from a trusted report, first seen on 2026-10-25.
The five tiles trade on payroll and account-login intent, steering a visitor toward an account-access flow on a look-alike host instead of a genuine service page. As a category risk, such lures harvest usernames, passwords and other login secrets when a visitor types them into an impersonated sign-in path.
Screenshot: the page presented related-search tiles promising payroll and secure login or password-management options rather than a real product interface. urlscan captured it on 2026-09-01 with a malicious verdict of false and an engine ML score of -40, recording a redirect funnel that moved from the parent domain into ww1.toastlogin.com via a 302 and then cycled 307 between HTTP and HTTPS. VirusTotal did not flag it, Google Safe Browsing was not flagged on 2026-10-26, Spamhaus was not listed on 2026-10-25, OTX recorded 0 pulses on 2026-10-25, and external blocklists counted 0 on 2026-10-26 while the PhishDestroy internal blocklist matched. Site inspection recorded a consent-management script layer, Microsoft Clarity analytics and a Microsoft advertising script across 20 requests with 1 tracker.
Notable weaknesses: DNSSEC is unsigned, only SPF is published with no DKIM or DMARC, and no CAA records were recorded. The connection used TLS 1.3 with AES-256-GCM, forward secrecy, ALPN http/1.1 and an authorized certificate. Hosting is recorded at Confluence Networks Inc on ASN 40034, returning a Cowboy server banner.
If you submitted credentials, change your password on the genuine service, enable two-factor authentication, and review recent sign-in activity for unexpected access. Treat any message leading here as phishing and do not reuse the submitted password. Defenders should block ww1.toastlogin.com at DNS or proxy level and watch for the parent-domain redirect path feeding it.
स्कैन रिपोर्ट
रिपोर्ट खोलेंपेज कैप्चर
SHA-256 e34f2036…741277a
अलग संग्रहीत मॉनिटर स्नैपशॉट; प्राथमिक रिपोर्ट रिकॉर्ड को प्रतिस्थापित नहीं करता या वर्तमान उपलब्धता स्थापित नहीं करता।
15 / 100 · अनुभवसिद्ध स्कोर · 0 ब्रांड संदर्भ · 1 वर्गीकरण
केवल सामग्री ह्यूरिस्टिक; अंतिम स्कोर नहीं
रिपोर्ट खोलेंयह पुराना मॉनिटर विश्लेषण ऊपर दिए गए प्राथमिक PhishDestroy विश्लेषण से अलग है। एक ह्यूरिस्टिक स्कोर कोई मापी गई संभावना नहीं है।
कथा निर्माण मेटाडेटा
रिपोर्ट खोलेंकथानक निर्माण की तिथि अवलोकन तिथियों से अलग होती है। ये प्रकाशित किए गए रखे गए क्षेत्र हैं, न कि कोई अतिरिक्त स्वतंत्र पता लगाना।
परिणाम हर स्रोत के संग्रह समय को दर्शाते हैं। शून्य डिटेक्शन सुरक्षा की गारंटी नहीं है। OTX संदर्भ सामुदायिक प्रकाशन हैं।
संग्रहीत पेज, नेटवर्क और स्कैनर अवलोकन, स्रोत और अवलोकन समय के अनुसार समूहित।
| मेल विन्यास | MX: ~; Spf: v=spf1 a -all; Spf lookups: 1 |
|---|---|
| CAA रिकॉर्ड | Domain: ww1.toastlogin.com |
| संरक्षणात्मक DNS परिणाम | Resolvers: 12; Blocked count: 0 |
| वेब अभिलेखागार अवलोकन | Last: 2026-10-25T15:03:05Z; First: 2025-02-24T11:16:01Z; Changes: 1; Days archived: 2; Scans per day: 0; Avg page bytes: 4457 |
| ट्रैकर्स | Requests: 1 |
| TLS कनेक्शन | Alpn: http/1.1; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Authorized: ✓; Ocsp stapled: ✓; Forward secrecy: ✓ |
| पोर्ट | Open: 80 |
| DNS server | NS: (IP: 208.115.240.170; Host: ns1.redfoxdns.com), (IP: 77.247.182.241; Host: ns2.redfoxdns.com); Zone: toastlogin.com |
| स्थान | IP: 208.91.196.145; ASN: 40034; Org: Confluence Networks Inc; City: Road Town; Country: VG |
| एसएसएल | Issuer: ZeroSSL GmbH / ZeroSSL ECC DV SSL CA 2; Subject: ww1.toastlogin.com |
| DNS रिकॉर्ड | A: 208.91.196.145; MX: Exchange: ~; Priority: 300; NS: ns1.cnomy.com, ns2.cnomy.com; Ptr: ns1.cnomy.com; Soa: Nsname: ns1.cnomy.com; Hostmaster: abuse.confluence-networks.com; Serial: 2011062801; Refresh: 3600; Retry: 900; Expire: 604800; Minttl: 86400; Txt: v=spf1 a -all; Cname: 9145.searchmagnified.com |
| डीएनएससेक | Ds: ✗; Rrsig: ✗; Dnskey: ✓ |
| Get IP | IP: 208.91.196.145; Family: 4 |
| सबडोमेन | Count: 2; Subdomains: ww1.toastlogin.com, www.toastlogin.com |
| पृष्ठ लिंक | Internal count: 1 |
| पंजीकरण रिकॉर्ड | Registrar: Media Elite Holdings Limited, S.A.; Created: 2019-08-26T20:22:56Z; Updated: 2026-08-01T02:04:03Z; Expires: 2027-08-26T20:22:56Z; Status: clientTransferProhibited https://icann.org/epp; Nameservers: ns1.redfoxdns.com, ns2.redfoxdns.com |
16aae3adacc76f1a8d136f8e3098f2a3c799d6abf598bb4c5330436cfcab0aad · 57898 bytes b03b71a7d17852621f8ebd7d71512550141b230b28af9175c5463b1add4c7314 · 56538 bytes e421168dab4914e05abaadd98e1cfe4431d9d2413f655de884ee55051542b431 · 67570 bytes e1b8b80cee6b590239eebdfe34823c12af3d0bf1d90d215365819b4daa41b74b · 194199 bytes  208.91.196.145 0/100दुरुपयोग स्कोर · इस सर्वर के आईपी पते के बारे में दुरुपयोग रिपोर्ट, डोमेन के बारे में नहीं; उच्च = अधिक खराब इस आईपी पते का दुरुपयोग स्कोर कम है, लेकिन डोमेन को स्वयं फ़िशिंग के रूप में पहचाना गया है। 0 रिपोर्ट जांचा गया 2026-10-25 अंतिम रिपोर्ट · गणना की गई अवधि से बाहर 208.91.196.145Road Town, VG
ns1.redfoxdns.comns2.redfoxdns.comnsname: ns1.cnomy.comhostmaster: abuse.confluence-networks.comserial: 2011062801refresh: 3600retry: 900expire: 604800minttl: 86400~priority 300स्थान IP नेटवर्क को दर्शाता है।
*.toastlogin.comtoastlogin.comसंग्रहीत प्रमाणपत्र मेटाडेटा। बिना टाइमज़ोन वाली प्रमाणपत्र तिथियाँ संग्रहीत रूप में ही दिखाई गई हैं। ट्रांसपोर्ट एन्क्रिप्शन से यह सिद्ध नहीं होता कि साइट भरोसेमंद है।
अंतिम जांच के समय साइट अपने पेज दिखा रही थी।
Google PageSpeed Insights — मोबाइल परफ़ॉर्मेंस ऑडिट: ww1.toastlogin.com ·
स्थानीय संग्रह पाइपलाइन द्वारा रखा गया टाइमस्टैम्प-युक्त रिस्पॉन्स मेटाडेटा। नीचे दिया गया हर मान प्रदर्शित संग्रह समय से संबंधित है।
http://ww1.toastlogin.com/सर्वर: nginx/1.28.0Content-Type: text/htmlContent-Encoding: gzip4236a047946cb67d6a7e839ec4fee7092e36705e2ebb69f80a5614aa3adf8eeekeep-alivegziptext/htmlSun, 25 Oct 2026 15:04:01 GMTnginx/1.28.0chunked1.1 google21-ynpfकलेक्टर द्वारा रखे गए मान; लंबे मान संग्रह के दौरान छोटे किए जा सकते हैं।
अनुमानित समय एक अवलोकन अवधि को दर्शाता है। यह रजिस्ट्रार की किसी कार्रवाई या साइट के अनुपलब्ध होने के सटीक क्षण को सिद्ध नहीं करता।
नेटवर्क अनुरोध: 20 SHA-256 हैश: 20 URLScan स्कैन:
नेटवर्क अनुरोध जिन्हें पेज लोड करते समय URLScan ब्राउज़र ने रिकॉर्ड किया। URLScan प्रत्येक अनुरोध के लिए हैश प्रदान नहीं करता। PhishDestroy ने इस सूची को 2026-10-29 01:57 UTC को प्राप्त किया।
URLScanपर यह स्कैन खोलें। 01a05cc5-e551-73fd-902d-dde5d3231afd ↗
सहेजा गया डेटा लोड करता है; संदिग्ध साइट नहीं खोली जाती।
| # | नेटवर्क अनुरोध | HTTP विधि · स्थिति | प्रकार | अनसंपीड़ित आकार | प्रतिक्रिया बॉडी SHA-256 |
|---|
रिकॉर्ड किए गए घटनाक्रम: 7। ये रिकॉर्ड एकत्रित साक्ष्य, प्रेषित सूचनाएं और प्रकाशन का वर्णन करते हैं; ये पूर्ण जांच या निष्कासन की पुष्टि नहीं करते।
जीवनचक्र
हम संदिग्ध यूआरएल स्कैन करते हैं, सार्वजनिक परिणामों की जांच करते हैं और उपयुक्त दुरुपयोग-रिपोर्टिंग चैनलों के माध्यम से साक्ष्य भेजते हैं। ऊपर दिए गए पुराने इवेंट्स दिखाते हैं कि इस डोमेन के लिए क्या रिकॉर्ड किया गया है। नीचे दी गई निर्देशिका व्यापक कार्यप्रवाह को समझाती है।
रेंडर किए गए पेज, अनुरोधों और दृश्यमान अवसंरचना को कैप्चर करें।
उपलब्ध इंजन परिणामों की तुलना करें और विश्लेषण टाइमस्टैम्प को बनाए रखें।
जाँचें कि क्या Google वर्तमान में इस URL को असुरक्षित के रूप में सूचीबद्ध करता है।
एक सार्वजनिक स्कैन और उसके रिकॉर्ड किए गए नेटवर्क तथा वर्गीकरण डेटा का निरीक्षण करें।
सूचक संदर्भों और संबंधित सामुदायिक खुफिया जानकारी की तलाश करें।
संग्रहीत कैप्चर की तुलना करें और ऐतिहासिक संदर्भ को संरक्षित करें।
मिलते-जुलते संकेतों और संबंधित खतरे के रिकॉर्डों की तलाश करें।
प्रमाणपत्र रिकॉर्ड और संबंधित होस्टनामों की जाँच करें।
सुरक्षा रिज़ॉल्वर प्रतिक्रियाओं की तुलना करें और देखी गई ब्लॉकिंग को रिकॉर्ड करें।
सार्वजनिक DNS, TLS, HTTP और तकनीकी सतह का निरीक्षण करें।
स्कैनिंग, प्रतिष्ठा जांच और रिपोर्टिंग के लिए उपयोग की जाने वाली सुरक्षा सेवाएं नीचे सूचीबद्ध हैं। किसी सेवा का सूचीबद्ध होना इस बात का प्रमाण नहीं है कि उसने इस विशिष्ट डोमेन को प्राप्त, स्वीकार या उस पर कार्रवाई की है। रिकॉर्ड की गई सबमिशन ऊपर अधिसूचना इतिहास में दिखाई देती हैं।
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalयूआरएल विश्लेषण↗
 Cloudflareरडार / दुरुपयोग रिपोर्टिंग↗
 YandexSafe Browsing↗
 यूआरएलस्कैन डॉट आईओसार्वजनिक स्कैन↗
 ईएसईटीनमूना / URL सबमिशन↗
 बिटडेफ़ेंडरयूआरएल सबमिशन↗
 NortonSafe Web↗
 Symantecसाइट समीक्षा↗
 अवीरायूआरएल रिपोर्टिंग↗
 Avast / AVGयूआरएल रिपोर्टिंग↗
 कास्परस्कीOpenTIP↗
 डॉ.वेबऑनलाइन स्कैनर↗
 नेटक्राफ्टदुरुपयोग रिपोर्टिंग↗
 फ़िशटैंकसमुदाय रिपोर्टिंग↗
 APWG eCXफ़िशिंग इंटेलिजेंस↗
 फ़िशस्टैट्ससार्वजनिक फ़ीड↗
 Phish.Reportहोस्टिंग दुरुपयोग↗
 Spamhausडोमेन प्रतिष्ठा↗
 पॉलीस्वार्ममल्टी-इंजन विश्लेषण↗
 CheckPhishयूआरएल स्कैन↗
 Qutteraमैलवेयर स्कैन↗
 URLqueryब्राउज़र विश्लेषण↗
 Criminal IPसंपत्ति खुफिया जानकारी↗
 CRDFThreat Center↗
 Scamadviserप्रतिष्ठा जाँच↗
 MyWOTसामुदायिक प्रतिष्ठा↗
इस डोमेन का स्रोत-आधारित संपूर्ण इतिहास ब्राउज़ करें। डाउनलोड में चयनित स्रोत के प्रत्येक रिकॉर्ड को शामिल किया गया है। दिनांकों में उनके मूल फ़ील्ड लेबल बरकरार हैं।
सभी रिकॉर्ड JSON के रूप में डाउनलोड करें| ID | संग्रहीत डेटा |
|---|
समान शीर्षक सहायक संकेत 4
वही IP 208.91.196.145 सहायक संकेत 6
रजिस्ट्रार: Media Elite Holdings केवल खोज 6
प्रत्येक स्पोक एक कारण है कि कोई डोमेन इस रिपोर्ट से जुड़ा है। नोड का आकार VirusTotal डिटेक्शन को दर्शाता है, धराशायी नोड पहले से ही ऑफ़लाइन हैं, और पूरी सूचियाँ नीचे दी गई हैं। संबंधित रिपोर्टों की पूरी सूची
एक ही फ़ेविकॉन फ़ाइल हैश, या एक रिकॉर्ड किया गया पेज शीर्षक जो पहले 20 अक्षरों से शुरू होता है। सामग्री का मिलान साझा फ़िशिंग किट या मालिक की पुष्टि नहीं करता।
यह मूल आईपी कई फ़िशिंग डोमेन होस्ट करता है - बुनियादी ढांचे को अभियानों में साझा किया जा सकता है।
इस IP पते पर अन्य PhishDestroy रिपोर्ट: 47 नीचे दिखाया गया: सबसे अधिक VirusTotal डिटेक्शन वाले 6।
एक ही रजिस्ट्रार के माध्यम से पंजीकृत। एक रजिस्ट्रार लाखों असंबंधित ग्राहकों को सेवा प्रदान करता है, इसलिए यह लिंक साबित करने के बजाय रिपोर्टों को समूहित करता है।
PhishDestroy डेटाबेस से हाल ही में रिपोर्टें जोड़ी गईं। ये खोज लिंक साझा बुनियादी ढांचे या स्वामित्व का संकेत नहीं देते हैं।
ब्राउज़र और क्रॉलर को मिलने वाली सामग्री की तुलना करें, और Keitaro ट्रैफ़िक रूटिंग की जाँच करें।
ww1.toastlogin.com आपने वास्तव में जो किया, उस पर कार्रवाई करें। पासवर्ड दर्ज किया: उसे बदलें और जहाँ-जहाँ आपने उसका पुन: उपयोग किया, वहाँ भी बदलें। भुगतान किया या कार्ड विवरण दिए: अपने बैंक या भुगतान सेवा से संपर्क करें। फ़ाइल डाउनलोड की: डिवाइस को स्कैन करें। फिर घटना की रिपोर्ट करें।
ड्राफ्ट केवल आपके पास ही रहता है।
सबसे पहले अपने पैसे सुरक्षित करें: अपने बैंक को कॉल करें या वॉलेट अनुमोदन रद्द करें। तत्काल कदम →



जब आपका क्रिप्टो वॉलेट अभी खाली हो रहा हो, तो सुरक्षा शोधकर्ताओं से आपातकालीन सहायता।

घोटालों और धोखाधड़ी की रिपोर्ट यूएस फेडरल ट्रेड कमीशन को करें। रिपोर्टें एक डेटाबेस में दर्ज की जाती हैं जिसका उपयोग कानून प्रवर्तन द्वारा किया जाता है।

चरण-दर-चरण पुनर्प्राप्ति योजना के साथ आधिकारिक पहचान चोरी रिपोर्ट।

साइबर घटनाओं और फ़िशिंग की रिपोर्ट यूएस साइबर सुरक्षा और अवसंरचना सुरक्षा एजेंसी को करें।

ठगी से संबंधित ईमेल और टेक्स्ट संदेशों को राष्ट्रीय साइबर सुरक्षा केंद्र को अग्रेषित करें, जो अपनी पहचान की गई दुर्भावनापूर्ण साइटों को हटा देता है।
ईमेलreport@phishing.gov.uk टेक्स्ट संदेश7726
यूरोपीय संघ में राष्ट्रीय घटना प्रतिक्रिया टीमों (CSIRTs) की निर्देशिका। अपने देश के लिए टीम खोजें।

घटना प्रतिक्रिया टीमों की विश्वव्यापी निर्देशिका, जिसे देश और क्षेत्र के अनुसार खोजा जा सकता है।
फ़िशिंग ईमेल को एंटी-फ़िशिंग वर्किंग ग्रुप को फॉरवर्ड करें।
ईमेलreportphishing@apwg.org
राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल। वित्तीय धोखाधड़ी के लिए, तुरंत 1930 हेल्पलाइन पर भी कॉल करें।
हेल्पलाइन1930

ACCC द्वारा संचालित राष्ट्रीय धोखाधड़ी-रोधी केंद्र को धोखाधड़ियों की रिपोर्ट करें।

कनाडा में धोखाधड़ी और घोटालों की रिपोर्ट करें और वर्तमान घोटाला अलर्ट पढ़ें।
आपने जो जानकारी साझा की है, उसके अनुसार कदम चुनें। इस रिपोर्ट की एक प्रति अपने रिकॉर्ड के साथ रखें।
संदिग्ध साइट का उपयोग बंद करें। असली सेवा को उसके आधिकारिक ऐप या किसी ऐसे पते से खोलें जिस पर आप पहले से भरोसा करते हैं।
मूल ईमेल, रसीदें, संदेश और स्क्रीनशॉट किसी सुरक्षित स्थान पर रखें। तथ्यों पर आधारित समयरेखा से शिकायत प्राप्त करने वाली संस्था को यह समझने में मदद मिलती है कि क्या हुआ। IC3 साक्ष्य मार्गदर्शन ↗
ww1.toastlogin.com)भले ही आपके पास सभी विवरण न हों — फिर भी रिपोर्ट दर्ज करें. आंशिक जानकारी अभी भी जांच में मदद करती है।
रिपोर्ट करने से रिकवरी या जाँच की गारंटी नहीं मिलती, लेकिन समय पर दिया गया सटीक लेन-देन डेटा अधिकारियों और सेवा प्रदाताओं को घटना का पता लगाने में मदद कर सकता है।
अतिरिक्त मार्गदर्शन: एनआईएसटी · फ़िशिंग प्रतिक्रियाएफबीआई आईसी3 · रिपोर्ट और साक्ष्यएफटीसी · रिकवरी घोटाले
संग्रहीत ब्लॉकलिस्ट, WHOIS, DNS और सार्वजनिक स्कैन साक्ष्य का उपयोग करके खतरे का विश्लेषण
अभी स्कैन करेंसंदिग्ध डोमेन हमारे थ्रेट डेटाबेस में जमा करें — समुदाय की सुरक्षा करें
रिपोर्ट करेंहाल की फ़िशिंग रिपोर्टें और उपलब्धता में परिवर्तन देखे गए
निगरानी करेंलाइव खतरों की निगरानी करें या यदि आपको लगता है कि यह एक गलत सकारात्मक है तो इस लिस्टिंग को चुनौती दें।
यह रिपोर्ट संग्रहीत पेज कैप्चर, पंजीकरण और नेटवर्क रिकॉर्ड, स्कैनर परिणाम और PhishDestroy रिपोर्टिंग इतिहास को एक साथ प्रस्तुत करती है। हर स्रोत अपनी अवलोकन तिथि बनाए रखता है। मूल परिणाम देखने के लिए स्रोत रिपोर्ट खोलें।
AI-सहायता प्राप्त विश्लेषण लिखे जाने की तिथि: . यह उस समय उपलब्ध साक्ष्यों का वर्णन करता है; बाद में स्रोत जांच बदल सकती हैं।
कैप्चर दर्ज करता है कि उस समय क्या दिखाया गया था। स्कैनर का परिणाम जाँच के समय उस प्रदाता का आकलन दर्ज करता है। न तो वैध प्रमाणपत्र और न ही शून्य डिटेक्शन वाला परिणाम सुरक्षा की गारंटी है।