Cloudflare Radar

扫描报告
打开报告
PhishDestroy 保存了 ww1.toastlogin.com 的记录。各来源的观测有各自的日期;缺少检查并不代表安全。
选择实际发生的情况,并随着操作进程逐项勾选相应步骤。勾选记录仅保存在当前浏览器中。
专家视图包含所有部分:DNS、TLS、网络请求、哈希值以及原始 JSON 数据。
PhishDestroy 保存了 ww1.toastlogin.com 的记录。各来源的观测有各自的日期;缺少检查并不代表安全。
为保留原始取证记录,下方的 PhishDestroy AI 详细分析仍使用英文。
 208.91.196.145Confluence Networks Inc
PhishDestroy分析,早期未经审核的版本
为保留原始取证记录,下方的 PhishDestroy AI 详细分析仍使用英文。
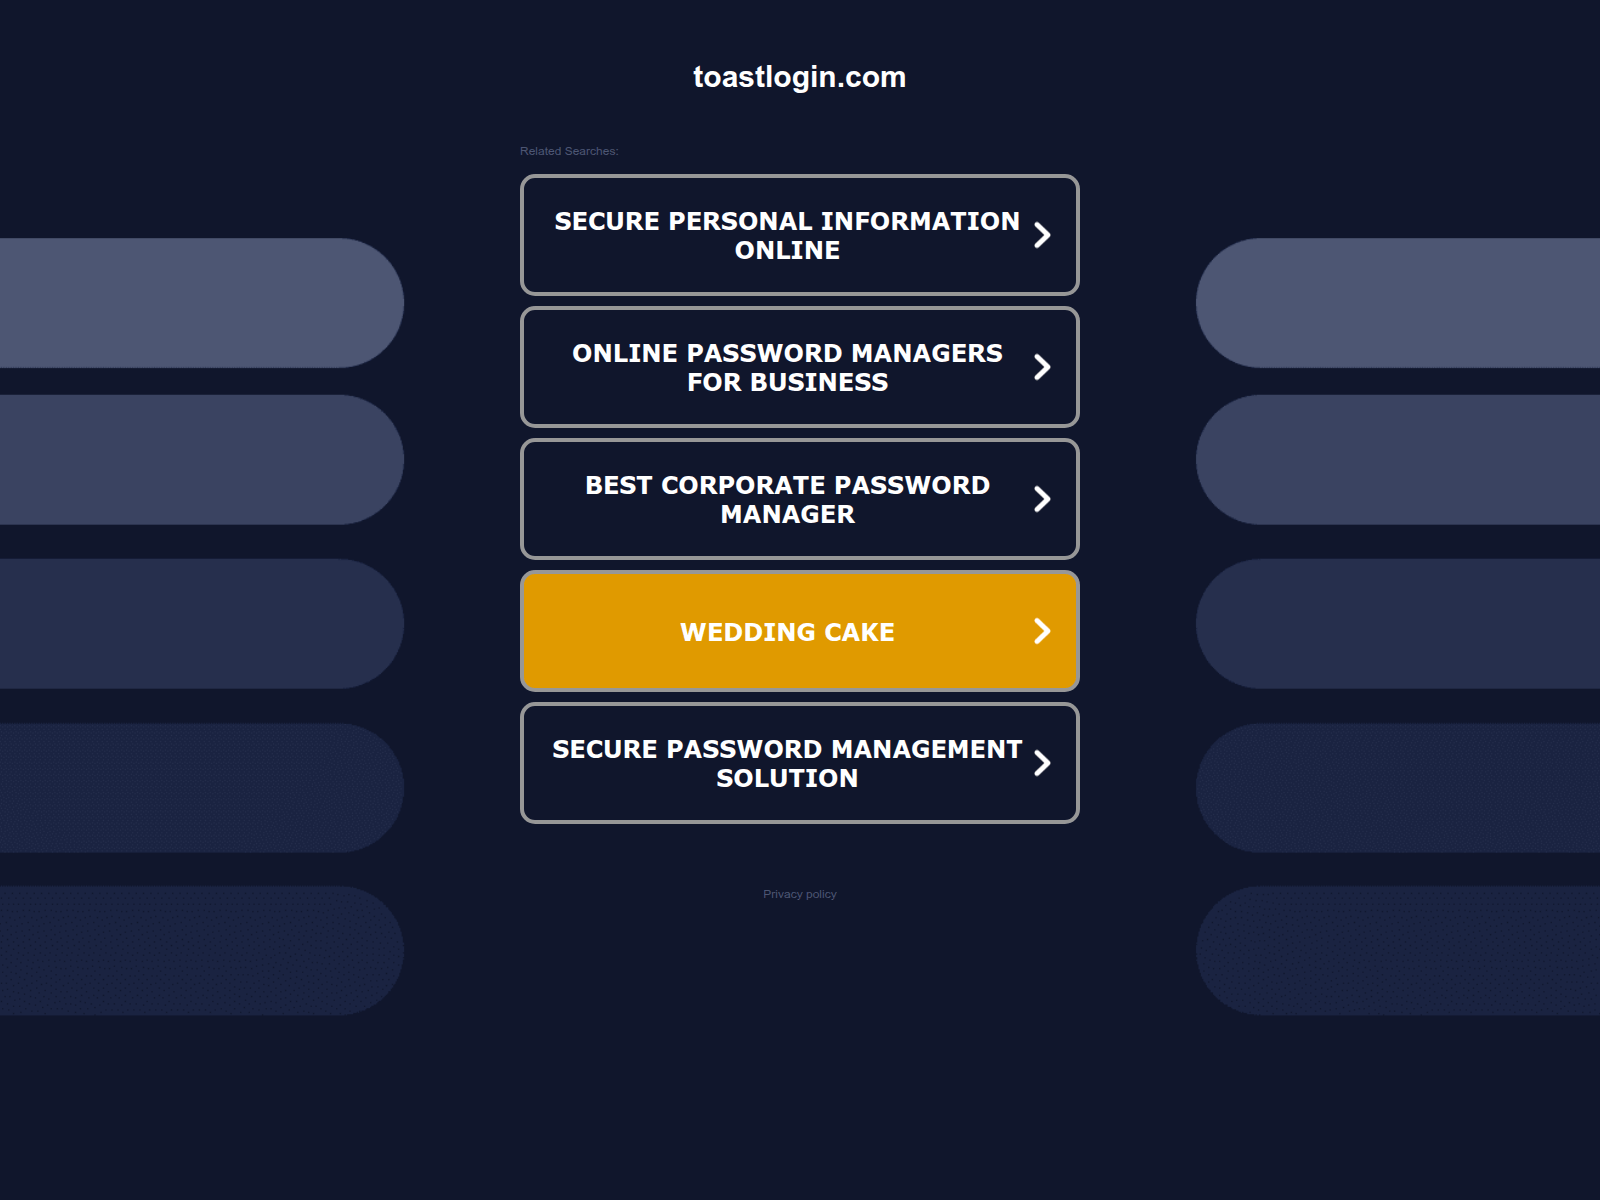
The captured screenshot shows a dark landing page with a login-themed header, a Related Searches label, and five large buttons reading EMPLOYEE PAYROLL, ONLINE ACCOUNT LOGIN, SECURE ONLINE LOGIN SOLUTIONS, SECURE PASSWORD MANAGER and PASSWORD MANAGEMENT FOR WEBSITES, above a privacy policy link. PhishDestroy listed the domain as credential phishing from a trusted report, first seen on 2026-10-25.
The five tiles trade on payroll and account-login intent, steering a visitor toward an account-access flow on a look-alike host instead of a genuine service page. As a category risk, such lures harvest usernames, passwords and other login secrets when a visitor types them into an impersonated sign-in path.
Screenshot: the page presented related-search tiles promising payroll and secure login or password-management options rather than a real product interface. urlscan captured it on 2026-09-01 with a malicious verdict of false and an engine ML score of -40, recording a redirect funnel that moved from the parent domain into ww1.toastlogin.com via a 302 and then cycled 307 between HTTP and HTTPS. VirusTotal did not flag it, Google Safe Browsing was not flagged on 2026-10-26, Spamhaus was not listed on 2026-10-25, OTX recorded 0 pulses on 2026-10-25, and external blocklists counted 0 on 2026-10-26 while the PhishDestroy internal blocklist matched. Site inspection recorded a consent-management script layer, Microsoft Clarity analytics and a Microsoft advertising script across 20 requests with 1 tracker.
Notable weaknesses: DNSSEC is unsigned, only SPF is published with no DKIM or DMARC, and no CAA records were recorded. The connection used TLS 1.3 with AES-256-GCM, forward secrecy, ALPN http/1.1 and an authorized certificate. Hosting is recorded at Confluence Networks Inc on ASN 40034, returning a Cowboy server banner.
If you submitted credentials, change your password on the genuine service, enable two-factor authentication, and review recent sign-in activity for unexpected access. Treat any message leading here as phishing and do not reuse the submitted password. Defenders should block ww1.toastlogin.com at DNS or proxy level and watch for the parent-domain redirect path feeding it.
扫描报告
打开报告页面快照
SHA-256 e34f2036…741277a
单独存储的监控快照;不会替换主报告记录,也不会确定当前的可用性。
15 / 100 · 启发式得分 · 0 个品牌引用 · 1 个分类
仅为内容启发式评分;并非最终评分
打开报告此过时的监控分析与上文的主要PhishDestroy分析是分开的。启发式评分并非经过测量的概率。
叙事生成元数据
打开报告叙述生成日期与观测日期不同。这些是保留的出版字段,并非额外的独立检测结果。
结果反映各来源的采集时间。零检出不代表安全。OTX 引用为社区发布的内容。
已存档的页面、网络和扫描器观测结果,按来源和观测时间分组。
| 邮件配置 | MX: ~; Spf: v=spf1 a -all; Spf lookups: 1 |
|---|---|
| CAA 记录 | Domain: ww1.toastlogin.com |
| DNS防护结果 | Resolvers: 12; Blocked count: 0 |
| 网络档案观察 | Last: 2026-10-25T15:03:05Z; First: 2025-02-24T11:16:01Z; Changes: 1; Days archived: 2; Scans per day: 0; Avg page bytes: 4457 |
| 追踪器 | Requests: 1 |
| TLS连接 | Alpn: http/1.1; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Authorized: ✓; Ocsp stapled: ✓; Forward secrecy: ✓ |
| 端口 | Open: 80 |
| DNS server | NS: (IP: 208.115.240.170; Host: ns1.redfoxdns.com), (IP: 77.247.182.241; Host: ns2.redfoxdns.com); Zone: toastlogin.com |
| 位置 | IP: 208.91.196.145; ASN: 40034; Org: Confluence Networks Inc; City: Road Town; Country: VG |
| SSL | Issuer: ZeroSSL GmbH / ZeroSSL ECC DV SSL CA 2; Subject: ww1.toastlogin.com |
| DNS 记录 | A: 208.91.196.145; MX: Exchange: ~; Priority: 300; NS: ns1.cnomy.com, ns2.cnomy.com; Ptr: ns1.cnomy.com; Soa: Nsname: ns1.cnomy.com; Hostmaster: abuse.confluence-networks.com; Serial: 2011062801; Refresh: 3600; Retry: 900; Expire: 604800; Minttl: 86400; Txt: v=spf1 a -all; Cname: 9145.searchmagnified.com |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✓ |
| Get IP | IP: 208.91.196.145; Family: 4 |
| 子域名 | Count: 2; Subdomains: ww1.toastlogin.com, www.toastlogin.com |
| 页面链接 | Internal count: 1 |
| 注册记录 | Registrar: Media Elite Holdings Limited, S.A.; Created: 2019-08-26T20:22:56Z; Updated: 2026-08-01T02:04:03Z; Expires: 2027-08-26T20:22:56Z; Status: clientTransferProhibited https://icann.org/epp; Nameservers: ns1.redfoxdns.com, ns2.redfoxdns.com |
16aae3adacc76f1a8d136f8e3098f2a3c799d6abf598bb4c5330436cfcab0aad · 57898 bytes b03b71a7d17852621f8ebd7d71512550141b230b28af9175c5463b1add4c7314 · 56538 bytes e421168dab4914e05abaadd98e1cfe4431d9d2413f655de884ee55051542b431 · 67570 bytes e1b8b80cee6b590239eebdfe34823c12af3d0bf1d90d215365819b4daa41b74b · 194199 bytes  208.91.196.145 0/100滥用评分 · 针对该服务器IP地址的滥用报告,而非针对该域名的报告;分数越高,情况越严重 该IP地址的滥用评分较低,但该域名本身已被认定为钓鱼网站。 0 条举报 已检查 2026-10-25 最近一次举报 · 不在统计期间内 208.91.196.145Road Town, VG
ns1.redfoxdns.comns2.redfoxdns.comnsname: ns1.cnomy.comhostmaster: abuse.confluence-networks.comserial: 2011062801refresh: 3600retry: 900expire: 604800minttl: 86400~priority 300位置信息描述的是 IP 网络。
*.toastlogin.comtoastlogin.com已保存的证书元数据。未带时区的证书日期按存档原样显示。传输加密并不能证明该网站值得信任。
最近一次检查时,该网站仍在提供其页面。
Google PageSpeed Insights — 移动端性能审核: ww1.toastlogin.com ·
由本地采集流程保留的带时间戳的响应元数据。以下各项数值均对应所显示的存档时间。
http://ww1.toastlogin.com/服务器: nginx/1.28.0Content-Type: text/htmlContent-Encoding: gzip4236a047946cb67d6a7e839ec4fee7092e36705e2ebb69f80a5614aa3adf8eeekeep-alivegziptext/htmlSun, 25 Oct 2026 15:04:01 GMTnginx/1.28.0chunked1.1 google21-ynpf由采集器保留的数值;较长的值可能在采集时被截短。
估算时间描述的是一个观测时间窗口。它并不能证明注册商采取了措施,也不代表网站变为不可访问的确切时刻。
网络请求: 20 SHA-256 哈希值: 20 URLScan扫描:
URLScan在加载页面时记录的网络请求。URLScan并非为每个请求都提供哈希值。 PhishDestroy 于 2026-10-29 01:57 UTC 检索到了此列表。
在 URLScan 上打开此扫描 01a05cc5-e551-73fd-902d-dde5d3231afd ↗
加载已保存的数据;不会打开该可疑网站。
| # | 网络请求 | HTTP方法 · 状态码 | 类型 | 未压缩大小 | 响应正文的SHA-256哈希值 |
|---|
已记录事件:7。这些记录描述了收集到的证据、外发通知及黑名单发布情况;它们并不意味着调查已完全结束或该网站已被下线。
生命周期
我们扫描可疑网址,审查公开检测结果,并通过相应的滥用举报渠道提交证据。上方的带日期事件记录了该域名的相关记录。下方的目录说明了更全面的工作流程。
捕获渲染后的页面、请求以及可见的基础设施。
比较各引擎的检测结果,并保留分析时间戳。
检查Google当前是否将该URL列为不安全。
查看公开扫描结果及其记录的网络和分类数据。
查找相关指标参考及相关社区情报。
对比存档的截图并保留历史背景信息。
查找匹配的指标及相关威胁记录。
检查证书记录及相关主机名。
比较安全解析器的响应,并记录观察到的拦截情况。
检查公共DNS、TLS、HTTP及技术暴露面。
用于扫描、信誉检查和报告的安全服务列于下方。某项服务被列出并不意味着该服务已收到、接受或针对该特定域名采取了行动。已记录的提交内容显示在上方通知历史记录中。
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL分析↗
 Cloudflare雷达 / 滥用行为举报↗
 YandexSafe Browsing↗
 URLScan.io公开扫描↗
 ESET示例 / URL 提交↗
 BitdefenderURL提交↗
 NortonSafe Web↗
 Symantec网站评审↗
 AviraURL 报告↗
 Avast / AVGURL 报告↗
 卡巴斯基OpenTIP↗
 Dr.Web在线扫描器↗
 Netcraft滥用行为报告↗
 PhishTank社区举报↗
 APWG eCX网络钓鱼情报↗
 PhishStats公开信息流↗
 Phish.Report主机滥用↗
 Spamhaus域名声誉↗
 PolySwarm多引擎分析↗
 CheckPhishURL 扫描↗
 Quttera恶意软件扫描↗
 URLquery浏览器分析↗
 Criminal IP资产情报↗
 CRDFThreat Center↗
 Scamadviser信誉检查↗
 MyWOT社区声誉↗
按来源浏览该域名的完整历史记录。下载内容包含所选来源的每条记录。日期将保留其原始字段标签。
将所有记录下载为 JSON 格式| ID | 存储的数据 |
|---|
类似标题 辅助信号 4
相同 IP 208.91.196.145 辅助信号 6
注册商:Media Elite Holdings 仅限探索 6
每条辐条代表该域名与本报告相关联的一个原因。节点大小表示VirusTotal的检测结果,虚线节点表示已下线,完整列表如下。 相关报告完整列表
同一网站图标文件的哈希值相同,或者记录的页面标题以相同的20个字符开头。内容匹配并不能证明存在共用的网络钓鱼工具包或所有者。
该源 IP 托管多个网络钓鱼域 - 基础设施可以在各个活动之间共享。
该 IP 地址的其他 PhishDestroy 报告:47 下方列出 VirusTotal 检测数最多的 6 条报告。
通过同一家注册商注册。一家注册商通常为数百万互不相关的客户提供服务,因此这仅表明数据归属同一群体,而非证明存在关联。
最近添加了来自 PhishDestroy 数据库的报告。这些发现链接并不意味着共享基础设施或所有权。
比较浏览器与爬虫各自收到的内容,并检查是否存在 Keitaro 流量分发。
ww1.toastlogin.com 根据您实际采取的行动采取相应措施。如果输入了密码:请立即更改密码,并检查是否在其他地方重复使用过该密码。如果支付过款项或提供过银行卡信息:请联系您的银行或支付服务商。如果下载了文件:请对设备进行病毒扫描。然后报告该事件。
该草稿仅供您个人保留。
首先确保资金安全:致电您的银行或撤销钱包授权。 当务之急 →
请根据您提供过的信息选择相应的步骤。请将本报告的副本与您自己的记录一并保存。
停止使用可疑网站。请通过官方应用或您已信任的网址访问真正的服务。
请将原始邮件、收据、消息和截图保存在安全的地方。基于事实的时间线有助于受理机构了解事件经过。 IC3 证据指南 ↗
ww1.toastlogin.com)即使你并不了解所有细节—— 不管怎样都要提交报告. 即使信息不完整,对调查仍有帮助。
举报并不能保证追回损失或启动调查,但及时、准确的交易数据可以帮助执法机构和服务提供商追踪事件。
使用存储的阻止列表、WHOIS、DNS 和公共扫描证据进行威胁分析
立即扫描将可疑域名提交至我们的威胁数据库——保护社区
报告最近的网络钓鱼报告和观察到的可用性变化
监控本报告汇总了已保存的页面快照、注册与网络记录、扫描器结果以及 PhishDestroy 举报历史。每个来源均保留各自的观测日期。打开来源报告即可查看原始结果。
AI 辅助分析的撰写时间: . 该内容描述了当时可获得的证据;后续的来源核查可能会导致情况发生变化。
快照记录的是当时显示的内容。扫描器结果记录的是该服务商在检查时的评估。有效证书或零检出结果都不能保证安全。