VirusTotal
2 / 90 phát hiện động cơ
Đã truy xuất / đã kiểm tra:
Mở báo cáo 
PhishDestroy đã ghi nhận checker-somnia.network lần đầu tiên vào ngày 2026-02-26. Kết quả VirusTotal đã lưu: 2/90 công cụ đưa ra cảnh báo. Được liệt kê trong các danh sách chặn bên ngoài: Polkadot, Enkrypt, Codeesura.
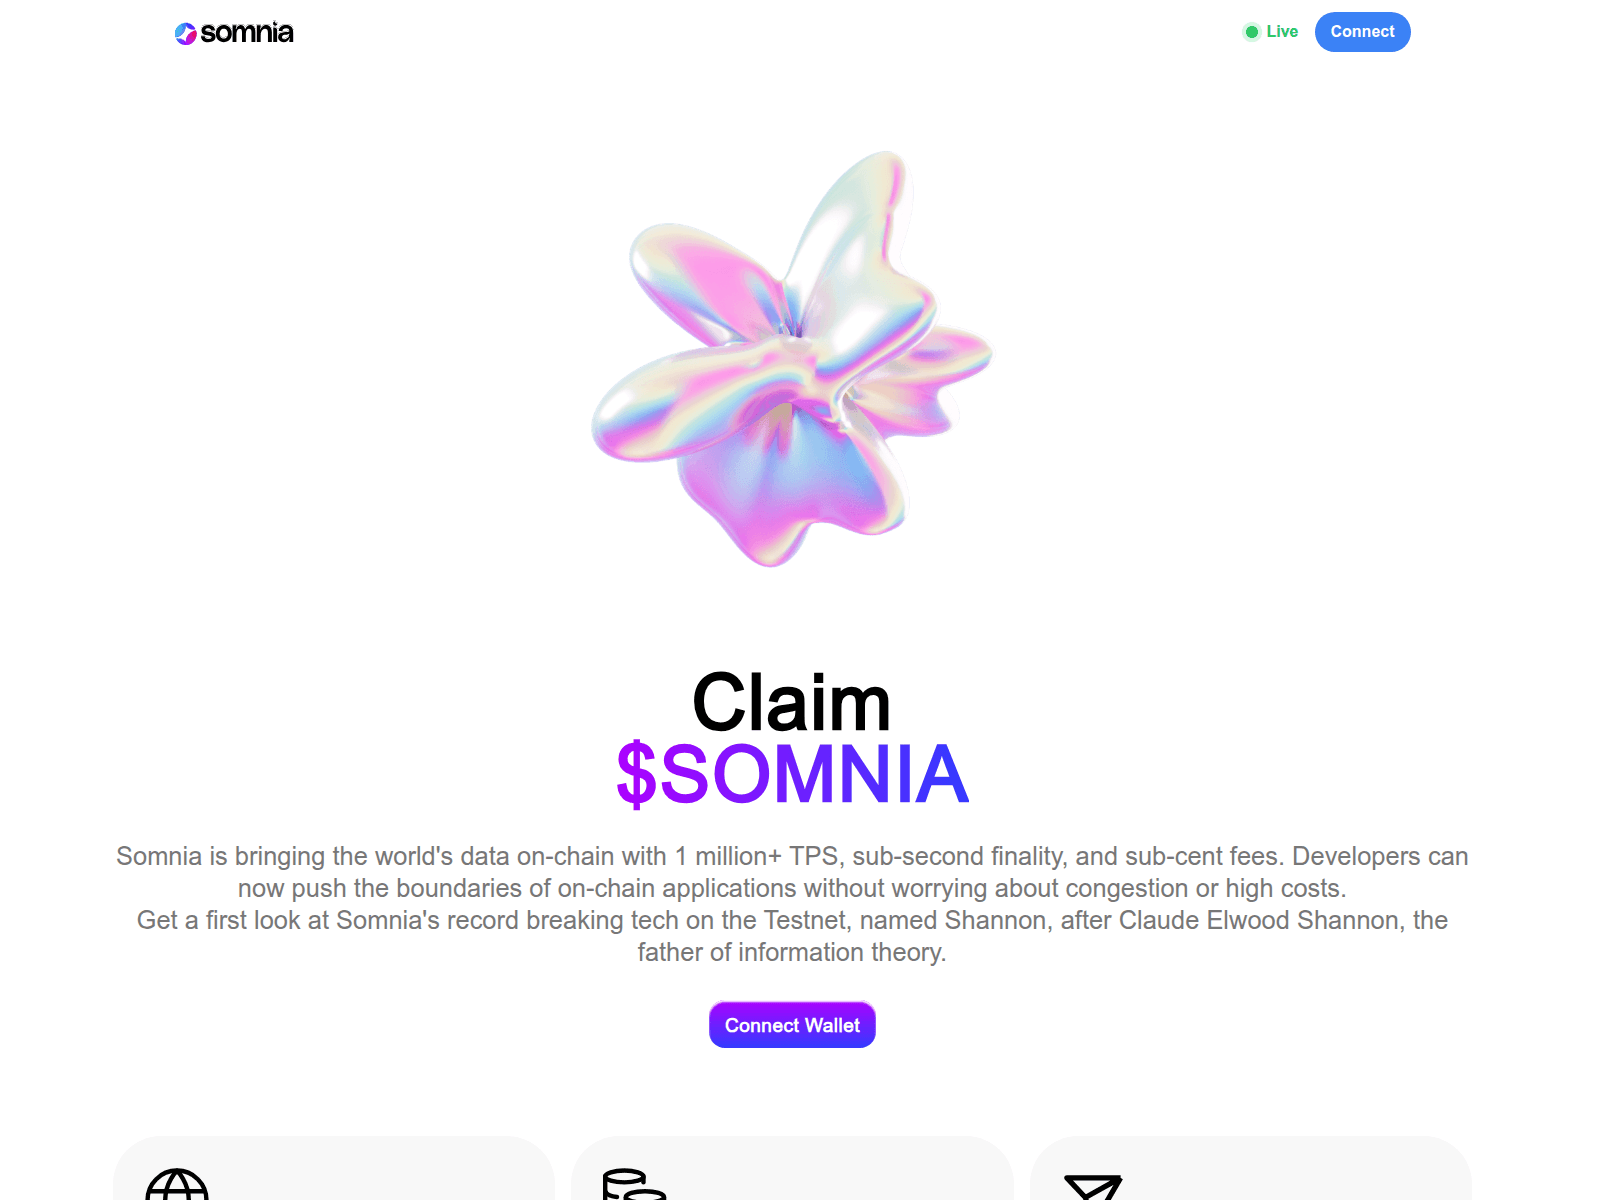
Tiêu đề trang: “Somnia Testnet”
Kết quả VirusTotal đã lưu: 2/90 công cụ đưa ra cảnh báo. Được liệt kê trong các danh sách chặn bên ngoài: Polkadot, Enkrypt, Codeesura. Hãy hết sức thận trọng — không nhập thông tin xác thực hoặc thông tin cá nhân.
 2606:4700:3031::6815:370fCloudflare, Inc. · CDN
Điểm rủi ro, càng cao thì tình hình càng xấu · Cách thức hoạt động của điểm số này
Chọn tình huống đã xảy ra và đánh dấu các bước khi thực hiện. Các dấu tích chỉ được lưu trong trình duyệt này.
Chế độ xem dành cho chuyên gia bao gồm tất cả các phần: DNS, TLS, yêu cầu mạng, các giá trị băm và dữ liệu JSON thô.
PhishDestroy lưu hồ sơ về checker-somnia.network. Mỗi nguồn có ngày quan sát riêng; thiếu kiểm tra không chứng minh tính an toàn.
Phân tích chi tiết của PhishDestroy AI bên dưới được giữ bằng tiếng Anh để bảo toàn hồ sơ pháp chứng gốc.
PhishDestroy đã ghi nhận checker-somnia.network lần đầu tiên vào ngày 2026-02-26. Kết quả VirusTotal đã lưu: 2/90 công cụ đưa ra cảnh báo. Được liệt kê trong các danh sách chặn bên ngoài: Polkadot, Enkrypt, Codeesura. Mức rủi ro: quan trọng (điểm bằng chứng 74/100). Trạng thái: Nội dung không có sẵn. Lưu trữ: CLOUDFLARENET, US. Không nhập thông tin đăng nhập và không kết nối ví.
2606:4700:3031::6815:370fCloudflare, Inc. · CDNPhân tích PhishDestroy, phiên bản trước đó chưa được đánh giá
Phân tích chi tiết của PhishDestroy AI bên dưới được giữ bằng tiếng Anh để bảo toàn hồ sơ pháp chứng gốc.
The domain checker-somnia.network is a phishing site engaged in brand impersonation targeting Discord users. It presents itself as a legitimate service under the guise of 'Somnia Testnet' but is designed to deceive victims through social media scams. No crypto drainer kit was identified in this campaign. The site is currently taken offline, reducing immediate risk, though prior exposure may still pose threats to users who interacted with it.
Technical indicators confirm the malicious nature of checker-somnia.network. As of analysis, 2 of 95 VirusTotal security vendors flagged the domain, including CRDF and Gridinsoft. The domain was created on February 21, 2026, and resolves to the IPv6 address 2606:4700:3031::6815:370f, hosted on Cloudflare's infrastructure in the US (AS13335). It appears on four security blocklists: PhishDestroy, Polkadot, Enkrypt, and Codeesura. The SSL certificate is issued by WE1, and the observed page title was 'Somnia Testnet'. No registrar information is available for this domain.
Users who visited checker-somnia.network should take immediate safety steps to mitigate potential harm. Since this was a social media phishing scam impersonating Discord, victims should change their Discord passwords, enable two-factor authentication (2FA), and monitor accounts for unauthorized activity. Additionally, report the domain to Discord's trust and safety team and submit it to platforms like Google Safe Browsing, PhishTank, or the Anti-Phishing Working Group to aid in broader takedown efforts. If financial or personal data was exposed, consider contacting relevant institutions to secure accounts.
2 / 90 phát hiện động cơ
Bản chụp trang
Mở báo cáoBản chụp màn hình được lưu trữ riêng biệt; không thay thế bản ghi báo cáo chính cũng như không xác định tình trạng sẵn sàng hiện tại.
15 / 100 · điểm heuristic · 2 tham chiếu thương hiệu · 1 phân loại
Chỉ là điểm heuristic về nội dung; không phải là điểm số cuối cùng
Mở báo cáoPhân tích giám sát đã lỗi thời này là một phần riêng biệt so với phân tích chính về PhishDestroy ở trên. Điểm heuristic không phải là xác suất được đo lường.
Siêu dữ liệu tạo câu chuyện
Mở báo cáoNgày tạo ra câu chuyện là riêng biệt so với các ngày quan sát. Đây là các trường thông tin xuất bản được lưu giữ, chứ không phải là một lần phát hiện độc lập bổ sung.
Kết quả phản ánh thời điểm thu thập của từng nguồn. Không có phát hiện nào cũng không đảm bảo an toàn. Tham chiếu OTX là ấn phẩm của cộng đồng.
Các quan sát đã lưu về trang, mạng và trình quét, được nhóm theo nguồn và thời điểm quan sát.
Dựa trên các bằng chứng đã ghi nhận, PhishDestroy đánh giá checker-somnia.network ở mức rủi ro quan trọng (điểm bằng chứng 74/100); thông tin này được ghi nhận lần đầu vào ngày 2026-02-26. Kết quả VirusTotal đã lưu: 2/90 công cụ đưa ra cảnh báo. Được liệt kê trong các danh sách chặn bên ngoài: Polkadot, Enkrypt, Codeesura. Điểm đánh giá nội bộ và việc có tên trong danh sách không chứng minh hành vi lừa đảo. Hãy kiểm tra ngày của từng nguồn và URL chính xác.
Do các dấu hiệu rủi ro nêu trên, xin đừng kết nối ví, ký tin nhắn hoặc approve quyền truy cập token tại đó. Một giao dịch blockchain đã được xác nhận không thể bị hủy bỏ.
Hãy lưu giữ địa chỉ, ngày tháng, thông tin chi tiết về khoản thanh toán hoặc giao dịch và các tin nhắn để làm báo cáo cho cảnh sát hoặc cơ quan có thẩm quyền khác. Việc nộp báo cáo không đảm bảo rằng số tiền sẽ được hoàn lại. Hướng dẫn từng bước: hướng dẫn khẩn cấp.
Lần kiểm tra gần nhất
2606:4700:3031::6815:370f Cạnh chia sẻ của Cloudflare Địa chỉ IP nguồn bị ẩn Danh tiếng của Edge-IP không được quy cho tên miền này. 2606:4700:3031::6815:370fSan Francisco, USDanh tiếng của Edge-IP không được quy cho tên miền này.
Vị trí mô tả mạng IP.
checker-somnia.network*.checker-somnia.networkSiêu dữ liệu chứng chỉ đã lưu. Ngày của chứng chỉ không có múi giờ được hiển thị đúng như khi lưu. Mã hóa đường truyền không chứng minh rằng trang web đáng tin cậy.
Tên miền không còn phân giải trong DNS.
Thời gian ước tính mô tả một khoảng quan sát. Nó không chứng minh hành động của nhà đăng ký hay thời điểm chính xác trang web ngừng khả dụng.
Yêu cầu mạng: 91 Hàm băm SHA-256: 65 Quét URLScan:
Các yêu cầu mạng mà trình duyệt URLScan đã ghi lại trong quá trình tải trang. URLScan không cung cấp mã băm cho mọi yêu cầu. PhishDestroy đã truy xuất danh sách này vào ngày 2026-10-29 06:01 UTC.
Mở bản quét này trên URLScan 0198a34f-36ca-7649-88b0-66a847c0881e ↗
Tải dữ liệu đã lưu; trang web đáng ngờ sẽ không được mở.
| # | Yêu cầu mạng | Phương thức HTTP · trạng thái | Loại | Kích thước chưa nén | SHA-256 của nội dung phản hồi |
|---|
So sánh nội dung mà trình duyệt và trình thu thập dữ liệu nhận được, đồng thời kiểm tra định tuyến lưu lượng qua Keitaro.
Trang web này không phản hồi với trình quét của chúng tôi (không thể kết nối với máy chủ).
checker-somnia.network Nguồn: domain_monitor. Bản chụp nhanh được lưu trữ này không phản ánh tình trạng khả dụng hiện tại.
Sự kiện được ghi nhận: 11. Các bản ghi này mô tả bằng chứng thu thập được, các thông báo gửi đi và việc công bố; chúng không xác nhận một cuộc điều tra hoàn chỉnh hoặc việc gỡ bỏ trang web.
Vòng đời
Chúng tôi quét các URL đáng ngờ, kiểm tra kết quả công khai và gửi bằng chứng qua các kênh báo cáo lạm dụng phù hợp. Các sự kiện có ngày tháng ở trên cho thấy những gì đã được ghi lại cho tên miền này. Phần hướng dẫn bên dưới giải thích quy trình làm việc tổng thể.
Ghi lại trang đã hiển thị, các yêu cầu và cơ sở hạ tầng có thể nhìn thấy.
So sánh các kết quả từ các công cụ quét có sẵn và giữ lại dấu thời gian phân tích.
Kiểm tra xem Google hiện có liệt kê URL này là không an toàn hay không.
Kiểm tra kết quả quét công khai cùng dữ liệu mạng và phân loại được ghi lại.
Tìm kiếm các tham chiếu về chỉ số và thông tin tình báo liên quan từ cộng đồng.
So sánh các bản chụp lưu trữ và bảo toàn bối cảnh lịch sử.
Tìm kiếm các chỉ số phù hợp và các bản ghi mối đe dọa liên quan.
Kiểm tra các bản ghi chứng chỉ và tên máy chủ liên quan.
So sánh các phản hồi từ bộ giải quyết bảo mật và ghi lại các trường hợp chặn được phát hiện.
Kiểm tra DNS công khai, TLS, HTTP và bề mặt công nghệ.
Các dịch vụ bảo mật được sử dụng để quét, kiểm tra danh tiếng và báo cáo được liệt kê dưới đây. Việc một dịch vụ được liệt kê không có nghĩa là dịch vụ đó đã nhận, chấp nhận hoặc xử lý tên miền cụ thể này. Các báo cáo đã ghi lại sẽ xuất hiện trong lịch sử thông báo ở trên.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalPhân tích URL↗
 CloudflareRadar / báo cáo lạm dụng↗
 YandexSafe Browsing↗
 URLScan.ioQuét công khai↗
 ESETMẫu / Gửi URL↗
 BitdefenderGửi URL↗
 NortonSafe Web↗
 SymantecĐánh giá trang web↗
 AviraBáo cáo URL↗
 Avast / AVGBáo cáo URL↗
 KasperskyOpenTIP↗
 Dr.WebCông cụ quét trực tuyến↗
 NetcraftBáo cáo lạm dụng↗
 PhishTankBáo cáo từ cộng đồng↗
 APWG eCXThông tin tình báo về lừa đảo↗
 PhishStatsNguồn cấp dữ liệu công khai↗
 Phish.ReportLạm dụng dịch vụ lưu trữ↗
 SpamhausDanh tiếng tên miền↗
 PolySwarmPhân tích đa công cụ↗
 CheckPhishQuét URL↗
 QutteraQuét phần mềm độc hại↗
 URLqueryPhân tích trình duyệt↗
 Criminal IPThông tin về tài sản↗
 CRDFThreat Center↗
 ScamadviserKiểm tra danh tiếng↗
 MyWOTDanh tiếng trong cộng đồng↗
Xem lịch sử đầy đủ của tên miền này theo nguồn. Tệp tải xuống bao gồm mọi bản ghi của nguồn đã chọn. Các ngày tháng vẫn giữ nguyên nhãn trường ban đầu.
Tải xuống tất cả các bản ghi dưới dạng JSON| ID | Dữ liệu được lưu trữ |
|---|
Tiêu đề tương tự Tín hiệu hỗ trợ 3
Nhãn thương hiệu: Quickswap Tín hiệu hỗ trợ 8
Mỗi đường nối là một lý do khiến tên miền đó được liên kết với báo cáo này. Kích thước nút biểu thị số lần phát hiện củVirusTotal, các nút có đường gạch ngang đã ngừng hoạt động, và danh sách đầy đủ được liệt kê bên dưới. Danh sách đầy đủ các báo cáo liên quan
Giá trị băm của tệp favicon giống nhau, hoặc tiêu đề trang được ghi lại bắt đầu bằng cùng 20 ký tự. Việc trùng khớp nội dung không đủ để khẳng định rằng chúng thuộc cùng một bộ công cụ lừa đảo hoặc cùng một chủ sở hữu.
Các báo cáo có cùng nhãn bộ thu thập. Nhãn chung không chứng minh hành vi mạo danh hay cùng chủ sở hữu. Xem các báo cáo phù hợp →
Các báo cáo được thêm gần đây từ cơ sở dữ liệu PhishDestroy. Các liên kết khám phá này không ngụ ý cơ sở hạ tầng hoặc quyền sở hữu chung.
Được 1 thành viên cộng đồng báo cáo; ghi nhận lần đầu 2025-08-05
Hãy thực hiện các biện pháp dựa trên những gì bạn đã làm. Nếu đã nhập mật khẩu: hãy thay đổi mật khẩu đó và tất cả các nơi bạn đã sử dụng lại mật khẩu đó. Nếu đã thanh toán hoặc cung cấp thông tin thẻ: hãy liên hệ với ngân hàng hoặc dịch vụ thanh toán của bạn. Nếu đã tải xuống một tệp tin: hãy quét thiết bị. Sau đó, hãy báo cáo sự cố.
Bản nháp này chỉ được lưu giữ riêng cho bạn.
Trước tiên, hãy bảo vệ tiền của bạn: gọi cho ngân hàng hoặc thu hồi quyền truy cập ví điện tử. Các biện pháp cần thực hiện ngay lập tức →



Hỗ trợ khẩn cấp từ các nhà nghiên cứu bảo mật khi ví tiền điện tử của bạn đang bị rút sạch ngay lúc này.

Báo cáo các vụ lừa đảo và gian lận cho Ủy ban Thương mại Liên bang Hoa Kỳ (FTC). Các báo cáo sẽ được lưu vào cơ sở dữ liệu được cơ quan thực thi pháp luật sử dụng.

Mẫu báo cáo chính thức về việc bị đánh cắp danh tính kèm theo kế hoạch khắc phục từng bước.

Báo cáo các sự cố mạng và lừa đảo qua email cho Cơ quan An ninh Mạng và Cơ sở Hạ tầng Hoa Kỳ (CISA).

Hãy chuyển tiếp các email và tin nhắn lừa đảo đến Trung tâm An ninh Mạng Quốc gia, cơ quan này sẽ gỡ bỏ các trang web độc hại mà họ phát hiện.
Emailreport@phishing.gov.uk Tin nhắn văn bản7726
Danh bạ các đội ứng phó sự cố quốc gia (CSIRTs) trong Liên minh Châu Âu (EU). Tìm đội ứng phó sự cố của quốc gia bạn.

Danh bạ toàn cầu về các đội ứng phó sự cố, có thể tìm kiếm theo quốc gia và lĩnh vực.
Chuyển tiếp các email lừa đảo đến Nhóm Công tác Chống Lừa đảo (Anti-Phishing Working Group).
Emailreportphishing@apwg.org
Cổng thông tin báo cáo tội phạm mạng quốc gia. Đối với các vụ lừa đảo tài chính, hãy gọi ngay đến đường dây nóng 1930.
Đường dây trợ giúp1930


Báo cáo các vụ lừa đảo và gian lận tại Canada và xem các cảnh báo lừa đảo mới nhất.
Chọn các bước phù hợp với những gì bạn đã chia sẻ. Lưu một bản sao báo cáo này cùng với hồ sơ của riêng bạn.
Ngừng sử dụng trang web đáng ngờ. Truy cập dịch vụ thật qua ứng dụng chính thức hoặc địa chỉ mà bạn đã tin cậy.
Lưu giữ email, biên lai, tin nhắn và ảnh chụp màn hình gốc ở nơi an toàn. Một dòng thời gian sự việc rõ ràng giúp cơ quan tiếp nhận hiểu chuyện gì đã xảy ra. Hướng dẫn về bằng chứng của IC3 ↗
checker-somnia.network)Dù bạn chưa nắm rõ tất cả các chi tiết — vẫn nên nộp báo cáo. Ngay cả những thông tin không đầy đủ cũng vẫn có ích cho công tác điều tra.
Việc báo cáo không đảm bảo thu hồi được tài sản hay chắc chắn có điều tra, nhưng dữ liệu giao dịch chính xác, được cung cấp kịp thời có thể giúp cơ quan chức năng và nhà cung cấp dịch vụ truy vết sự việc.
Hướng dẫn bổ sung: NIST · Xử lý các vụ lừa đảo qua emailFBI IC3 · báo cáo & bằng chứngFTC · các chiêu lừa đảo lấy lại tiền
Phân tích mối đe dọa bằng cách sử dụng danh sách chặn được lưu trữ, WHOIS, DNS và bằng chứng quét công khai
Quét ngayHãy gửi các tên miền đáng ngờ đến cơ sở dữ liệu mối đe dọa của chúng tôi — để bảo vệ cộng đồng
Báo cáoCác báo cáo lừa đảo gần đây và những thay đổi về tính khả dụng được quan sát thấy
Theo dõiTheo dõi các mối đe dọa đang diễn ra hoặc phản đối danh sách này nếu bạn cho rằng đây là kết quả báo động sai
Báo cáo này tổng hợp các bản chụp trang đã lưu, hồ sơ đăng ký và mạng, kết quả trình quét và lịch sử báo cáo của PhishDestroy. Mỗi nguồn giữ ngày quan sát riêng. Mở báo cáo của một nguồn để xem kết quả gốc.
Bản phân tích có sự hỗ trợ của AI được viết vào . Nội dung này mô tả các bằng chứng có sẵn vào thời điểm đó; kết quả kiểm tra nguồn sau này có thể thay đổi.
Bản chụp ghi lại những gì đã hiển thị. Kết quả của trình quét ghi nhận đánh giá của nhà cung cấp đó tại thời điểm kiểm tra. Chứng chỉ hợp lệ hay kết quả không có phát hiện nào đều không đảm bảo an toàn.