VirusTotal
2 / 90 عمليات الكشف عن المحركات
تم استرجاعها / التحقق منها:
فتح التقرير 
سجلت PhishDestroy نطاق checker-somnia.network لأول مرة في 2026-02-26. نتيجة VirusTotal المحفوظة: أصدرت 2/90 من المحركات تحذيرًا. مدرج في قوائم الحظر الخارجية: Polkadot, Enkrypt, Codeesura.
عنوان الصفحة: “Somnia Testnet”
نتيجة VirusTotal المحفوظة: أصدرت 2/90 من المحركات تحذيرًا. مدرج في قوائم الحظر الخارجية: Polkadot, Enkrypt, Codeesura. توخي الحذر الشديد — لا تدخل بيانات الاعتماد أو المعلومات الشخصية.
 2606:4700:3031::6815:370fCloudflare, Inc. · CDN
درجة المخاطر، كلما ارتفعت = كلما كان الوضع أسوأ · كيف تعمل هذه الدرجة
اختر ما حدث وقم بوضع علامة على الخطوات كلما تقدمت. يتم حفظ العلامات في هذا المتصفح فقط.
تحتوي طريقة العرض المخصصة للخبراء على جميع الأقسام: DNS، وTLS، وطلبات الشبكة، والتجزئات (hashes)، وبيانات JSON الأولية.
يحتفظ PhishDestroy بسجل للنطاق checker-somnia.network. لكل مصدر تاريخ رصد خاص؛ غياب الفحص لا يثبت الأمان.
يبقى تحليل PhishDestroy AI المفصل أدناه باللغة الإنجليزية للحفاظ على السجل الجنائي الرقمي الأصلي.
سجلت PhishDestroy نطاق checker-somnia.network لأول مرة في 2026-02-26. نتيجة VirusTotal المحفوظة: أصدرت 2/90 من المحركات تحذيرًا. مدرج في قوائم الحظر الخارجية: Polkadot, Enkrypt, Codeesura. الخطورة: حرجة (درجة الأدلة 74/100). الحالة: المحتوى غير متوفر. الاستضافة: CLOUDFLARENET, US. لا تُدخل بيانات تسجيل الدخول ولا تربط محفظتك.
2606:4700:3031::6815:370fCloudflare, Inc. · CDNتحليل PhishDestroy، نسخة سابقة لم تخضع للمراجعة
يبقى تحليل PhishDestroy AI المفصل أدناه باللغة الإنجليزية للحفاظ على السجل الجنائي الرقمي الأصلي.
The domain checker-somnia.network is a phishing site engaged in brand impersonation targeting Discord users. It presents itself as a legitimate service under the guise of 'Somnia Testnet' but is designed to deceive victims through social media scams. No crypto drainer kit was identified in this campaign. The site is currently taken offline, reducing immediate risk, though prior exposure may still pose threats to users who interacted with it.
Technical indicators confirm the malicious nature of checker-somnia.network. As of analysis, 2 of 95 VirusTotal security vendors flagged the domain, including CRDF and Gridinsoft. The domain was created on February 21, 2026, and resolves to the IPv6 address 2606:4700:3031::6815:370f, hosted on Cloudflare's infrastructure in the US (AS13335). It appears on four security blocklists: PhishDestroy, Polkadot, Enkrypt, and Codeesura. The SSL certificate is issued by WE1, and the observed page title was 'Somnia Testnet'. No registrar information is available for this domain.
Users who visited checker-somnia.network should take immediate safety steps to mitigate potential harm. Since this was a social media phishing scam impersonating Discord, victims should change their Discord passwords, enable two-factor authentication (2FA), and monitor accounts for unauthorized activity. Additionally, report the domain to Discord's trust and safety team and submit it to platforms like Google Safe Browsing, PhishTank, or the Anti-Phishing Working Group to aid in broader takedown efforts. If financial or personal data was exposed, consider contacting relevant institutions to secure accounts.
2 / 90 عمليات الكشف عن المحركات
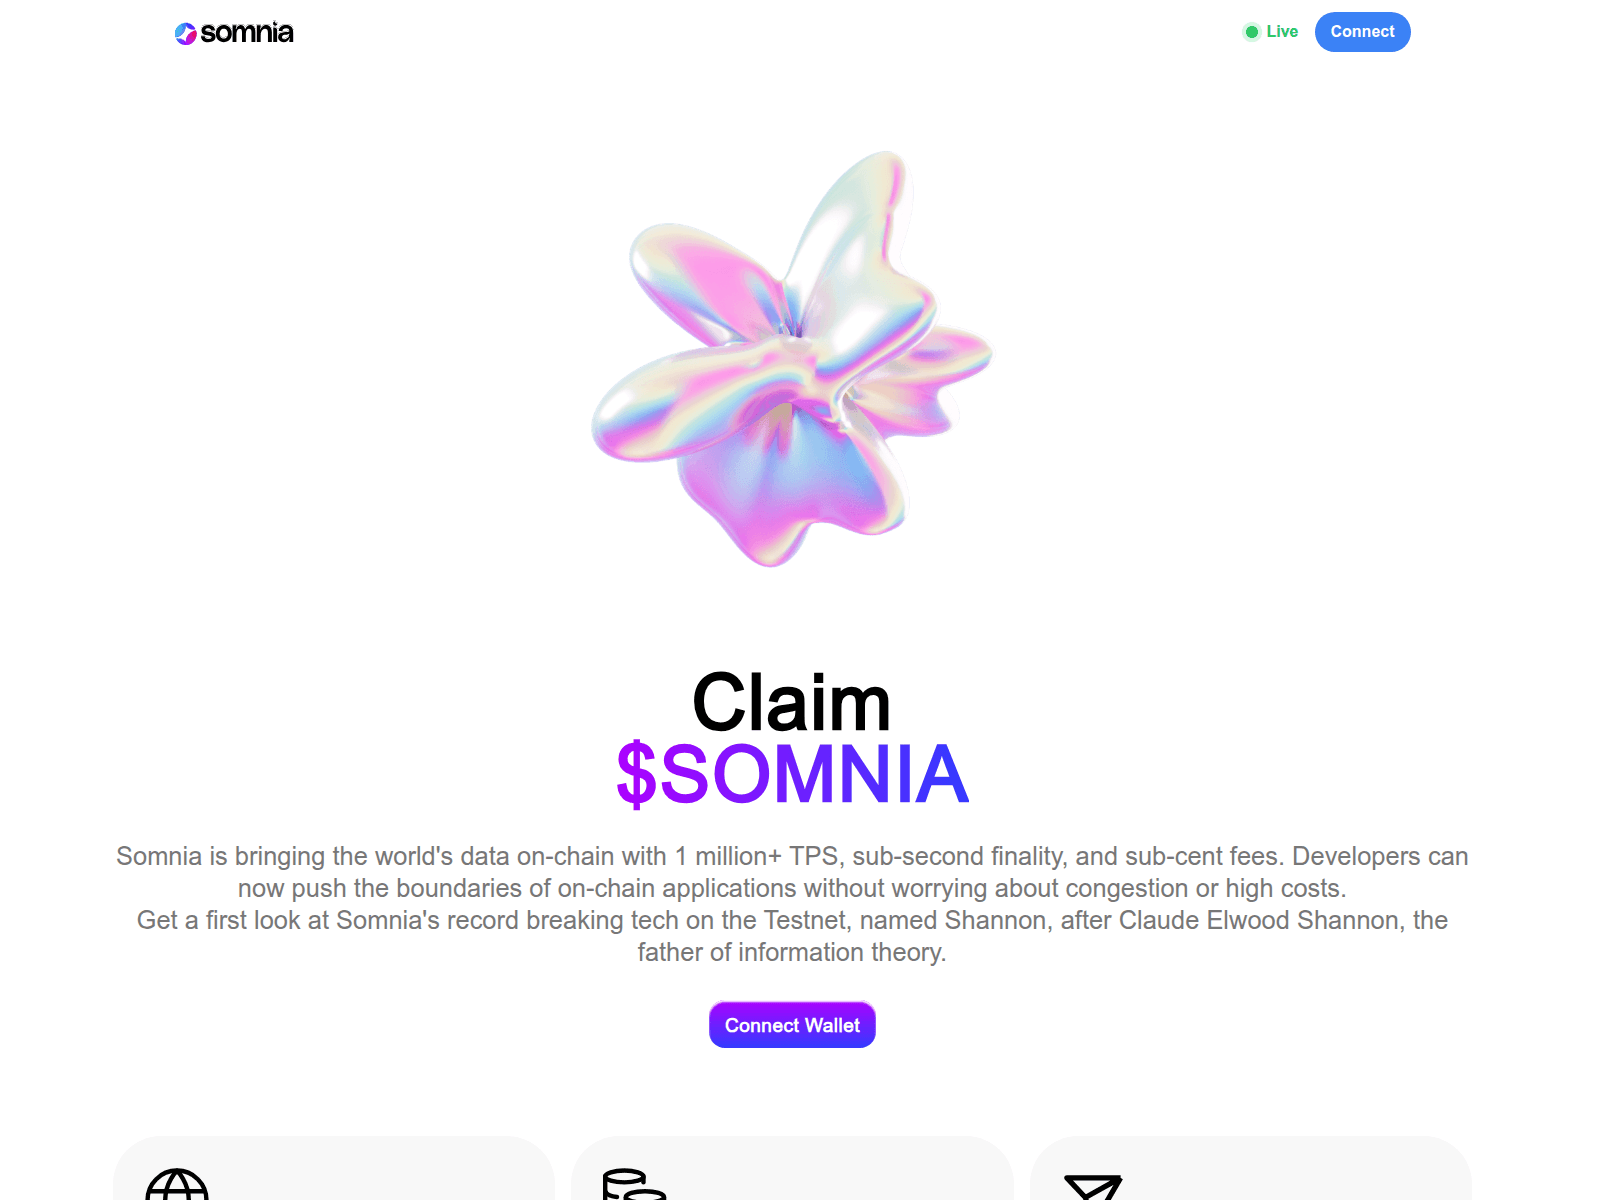
لقطة الصفحة
فتح التقريرلقطة شاشة مخزنة بشكل منفصل؛ لا تحل محل سجل التقرير الأساسي ولا تحدد مدى توفره حاليًا.
15 / 100 · النتيجة الاستدلالية · إشارتان إلى علامات تجارية · تصنيف واحد
تقييم استدلالي للمحتوى فقط؛ وليس التقييم النهائي
فتح التقريرهذا التحليل القديم للشاشة مستقل عن التحليل الأساسي لـ PhishDestroy المذكور أعلاه. ولا تُعد النتيجة الاستدلالية احتمالية مقاسة.
البيانات الوصفية لتوليد النصوص
فتح التقريريختلف تاريخ إنشاء السرد عن تواريخ الرصد. فهذه هي حقول النشر التي تم الاحتفاظ بها، وليست عملية رصد مستقلة إضافية.
تعكس النتائج وقت الجمع لكل مصدر. ولا يضمن انعدام الاكتشافات الأمان. ومراجع OTX منشورات مجتمعية.
عمليات رصد محفوظة للصفحة والشبكة والماسحات، مجمّعة حسب المصدر ووقت الرصد.
يصنف موقع PhishDestroy النطاق checker-somnia.network على أنه يمثل خطرًا من المستوى حرجة (درجة الأدلة 74/100) استنادًا إلى الأدلة المسجلة؛ وقد تم تسجيله لأول مرة في 2026-02-26. نتيجة VirusTotal المحفوظة: أصدرت 2/90 من المحركات تحذيرًا. مدرج في قوائم الحظر الخارجية: Polkadot, Enkrypt, Codeesura. التقييم المحلي والإدراج في قائمة لا يثبتان الاحتيال. تحقق من تاريخ كل مصدر وعنوان URL الدقيق.
بسبب إشارات الخطر المذكورة أعلاه، يرجى عدم ربط أي محفظة، أو التوقيع على الرسائل، أو approve أذونات التوكنات هناك. فلا يمكن التراجع عن أي معاملة مؤكدة على البلوكشين.
احتفظ بالعنوان والتواريخ وتفاصيل الدفعة أو المعاملة والرسائل لتقديم بلاغ إلى الشرطة أو أي سلطة مختصة أخرى. ولا يضمن تقديم البلاغ استرداد الأموال. مساعدة خطوة بخطوة: دليل الطوارئ.
آخر فحص
2606:4700:3031::6815:370f Cloudflare الحافة المشتركة عنوان IP المصدر مخفي لا تُنسب سمعة Edge-IP إلى هذا المجال. 2606:4700:3031::6815:370fSan Francisco, USلا تُنسب سمعة Edge-IP إلى هذا المجال.
يصف الموقع الجغرافي شبكة IP.
checker-somnia.network*.checker-somnia.networkبيانات وصفية محفوظة للشهادة. تُعرض تواريخ الشهادة التي لا تتضمن منطقة زمنية كما حُفظت. ولا يُثبت تشفير النقل أن الموقع جدير بالثقة.
لم يعد النطاق يُحَل في DNS.
يصف الوقت التقديري نافذة رصد. ولا يُثبت إجراءً من المسجّل أو اللحظة الدقيقة التي أصبح فيها الموقع غير متاح.
طلبات الشبكة: 91 التجزئات SHA-256: 65 فحص URLScan:
طلبات الشبكة التي سجلها متصفح URLScan أثناء تحميل الصفحة. لا يوفر URLScan قيمة هاش لكل طلب. استرجع موقع PhishDestroy هذه القائمة في 2026-10-29 06:01 UTC.
افتح هذا الفحص على URLScan 0198a34f-36ca-7649-88b0-66a847c0881e ↗
يتم تحميل البيانات المحفوظة؛ ولا يتم فتح الموقع المشبوه.
| # | طلب الشبكة | طريقة HTTP · الحالة | النوع | الحجم غير المضغوط | نص الاستجابة SHA-256 |
|---|
قارن ما يتلقاه المتصفح وما يتلقاه الزاحف، وتحقّق من وجود توجيه لحركة المرور عبر Keitaro.
لم يرد الموقع على الماسح الضوئي الخاص بنا (المضيف غير قابل للوصول).
checker-somnia.network المصدر: domain_monitor. هذه اللقطة المخزنة لا تعكس التوافر الحالي.
الأحداث المسجلة: 11. تصف هذه السجلات الأدلة التي تم جمعها، والإشعارات الصادرة، والنشر؛ وهي لا تؤكد إتمام التحقيق أو إزالة الموقع.
دورة الحياة
نقوم بمسح عناوين URL المشبوهة، وفحص النتائج العامة، وإرسال الأدلة عبر القنوات المناسبة للإبلاغ عن الإساءات. توضح الأحداث المؤرخة أعلاه ما تم تسجيله بالنسبة لهذا النطاق. يشرح الدليل أدناه سير العمل بشكل أوسع.
التقاط الصورة المعروضة للصفحة، والطلبات، والبنية التحتية المرئية.
قارن بين نتائج المحركات المتاحة واحتفظ بالطابع الزمني للتحليل.
تحقق مما إذا كانت Google تُدرج عنوان URL هذا حاليًا على أنه غير آمن.
افحص عملية مسح عامة وبيانات الشبكة والتصنيف المسجلة الخاصة بها.
ابحث عن الإشارات الدالة والمعلومات الاستخباراتية ذات الصلة من المجتمع.
قارن بين اللقطات المؤرشفة واحتفظ بالسياق التاريخي.
ابحث عن المؤشرات المطابقة وسجلات التهديدات المرتبطة بها.
فحص سجلات الشهادات وأسماء المضيفين ذات الصلة.
مقارنة استجابات أداة حل المشكلات الأمنية وتسجيل حالات الحجب الملحوظة.
فحص نظام أسماء النطاقات (DNS) العام، وبروتوكول التشفير (TLS)، وبروتوكول نقل البيانات (HTTP)، والسطح التكنولوجي.
فيما يلي قائمة بالخدمات الأمنية المستخدمة للمسح والتحقق من السمعة والإبلاغ. ولا يُعد إدراج خدمة ما في القائمة دليلاً على أنها تلقت هذا النطاق المحدد أو قبلته أو اتخذت إجراءً بشأنه. تظهر الإبلاغات المسجلة في سجل الإشعارات أعلاه.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalتحليل عناوين URL↗
 Cloudflareرادار / الإبلاغ عن الإساءات↗
 YandexSafe Browsing↗
 URLScan.ioالفحص العام↗
 ESETنموذج / إرسال عنوان URL↗
 بيتديفندرإرسال عنوان URL↗
 NortonSafe Web↗
 Symantecمراجعة الموقع↗
 Aviraالإبلاغ عن عناوين URL↗
 Avast / AVGالإبلاغ عن عناوين URL↗
 كاسبرسكيOpenTIP↗
 Dr.Webأداة الفحص عبر الإنترنت↗
 نتكرافتالإبلاغ عن الإساءات↗
 PhishTankالإبلاغ من قبل المجتمع↗
 APWG eCXمعلومات استخباراتية حول التصيد الاحتيالي↗
 PhishStatsموجز عام↗
 Phish.Reportإساءة استخدام الاستضافة↗
 Spamhausسمعة النطاق↗
 PolySwarmتحليل متعدد المحركات↗
 CheckPhishفحص عناوين URL↗
 Qutteraفحص البرامج الضارة↗
 URLqueryتحليل المتصفح↗
 Criminal IPاستخبارات الأصول↗
 CRDFThreat Center↗
 Scamadviserالتحقق من السمعة↗
 MyWOTالسمعة في المجتمع↗
تصفح السجل الكامل لهذا النطاق حسب المصدر. يتضمن التنزيل كل سجل من سجلات المصدر المحدد. وتحتفظ التواريخ بتسميات الحقول الأصلية.
تنزيل جميع السجلات بتنسيق JSON| ID | البيانات المخزنة |
|---|
عنوان مشابه إشارة داعمة 3
تصنيف العلامة التجارية: Quickswap إشارة داعمة 8
كل خط متفرع يمثل سببًا واحدًا لربط النطاق بهذا التقرير. ويشير حجم العقدة إلى عمليات الكشف التي أجراها VirusTotal، أما العقد المتقطعة فهي غير متصلة بالإنترنت بالفعل، وترد القوائم الكاملة أدناه. القائمة الكاملة للتقارير ذات الصلة
تطابق هاش ملف الرمز المفضل نفسه، أو عنوان صفحة مسجل يبدأ بنفس الأحرف العشرين. ولا يُثبت تطابق المحتوى وجود مجموعة أدوات تصيد مشتركة أو مالك مشترك.
تقارير تحمل تصنيف أداة الجمع نفسه. ولا يُثبت التصنيف المشترك انتحال الهوية أو الملكية المشتركة. عرض التقارير المطابقة →
التقارير المضافة مؤخرًا من قاعدة بيانات PhishDestroy. لا تتضمن روابط الاكتشاف هذه بنية تحتية أو ملكية مشتركة.
أبلغ عنه عضو واحد في المجتمع؛ شوهد أول مرة في 2025-08-05
اتخذ الإجراءات اللازمة بناءً على ما قمت به فعليًّا. إذا أدخلت كلمة مرور: قم بتغييرها، وكذلك في أي مكان آخر استخدمتها فيه. إذا قمت بالدفع أو قدمت تفاصيل بطاقتك: اتصل بمصرفك أو مزود خدمة الدفع. إذا قمت بتنزيل ملف: افحص الجهاز. ثم أبلغ عن الحادث.
تبقى المسودة في حوزتك أنت وحدك.
احرص أولاً على حماية أموالك: اتصل بمصرفك أو قم بإلغاء تفويضات المحفظة. إجراءات فورية →



مساعدة طارئة من باحثين أمنيين عندما يتم استنزاف محفظة عملات مشفرة في الوقت الحالي.

أبلغ عن عمليات الاحتيال والغش إلى لجنة التجارة الفيدرالية الأمريكية. تُسجَّل البلاغات في قاعدة بيانات تستخدمها أجهزة إنفاذ القانون.


أبلغ عن الحوادث السيبرانية والتصيد الاحتيالي إلى وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية.

أرسل رسائل البريد الإلكتروني والرسائل النصية الاحتيالية إلى المركز الوطني للأمن السيبراني، الذي يعمل على إزالة المواقع الخبيثة التي يعثر عليها.
البريد الإلكترونيreport@phishing.gov.uk الرسائل النصية7726
دليل فرق الاستجابة للحوادث الوطنية (CSIRTs) في الاتحاد الأوروبي. ابحث عن الفريق الخاص ببلدك.

أرسل رسائل البريد الإلكتروني الاحتيالية إلى مجموعة العمل لمكافحة التصيد الاحتيالي (Anti-Phishing Working Group).
البريد الإلكترونيreportphishing@apwg.org
البوابة الوطنية للإبلاغ عن الجرائم الإلكترونية. في حالة الاحتيال المالي، اتصل أيضًا بخط المساعدة 1930 على الفور.
خط المساعدة1930

أبلغ عن عمليات الاحتيال إلى المركز الوطني لمكافحة الاحتيال الذي تديره لجنة المنافسة والمستهلكين الأسترالية (ACCC).

أبلغ عن حالات الاحتيال والخداع في كندا واقرأ تنبيهات الاحتيال الحالية.
اختر الخطوات التي تناسب ما شاركته. واحتفظ بنسخة من هذا التقرير مع سجلاتك الخاصة.
توقّف عن استخدام الموقع المشبوه. وافتح الخدمة الحقيقية عبر تطبيقها الرسمي أو عنوان تثق به مسبقًا.
احتفظ برسائل البريد الإلكتروني والإيصالات والرسائل ولقطات الشاشة الأصلية في مكان آمن. يساعد التسلسل الزمني الواقعي الجهة المتلقية على فهم ما حدث. إرشادات IC3 بشأن الأدلة ↗
checker-somnia.network)حتى لو لم تكن جميع التفاصيل متوفرة — تقديم بلاغ على أي حال. فحتى المعلومات الجزئية تساعد في التحقيقات.
لا يضمن البلاغ استرداد الأموال أو فتح تحقيق، لكن بيانات المعاملات الدقيقة المقدَّمة بسرعة يمكن أن تساعد السلطات ومقدمي الخدمات على تتبّع الحادثة.
مزيد من الإرشادات: المعهد الوطني للمعايير والتقنية (NIST) · الاستجابة لعمليات التصيد الاحتياليمركز IC3 التابع لمكتب التحقيقات الفيدرالي (FBI) · البلاغات والأدلةلجنة التجارة الفيدرالية (FTC) · عمليات الاحتيال المتعلقة باسترداد الأموال
تحليل التهديدات باستخدام قائمة الحظر المخزنة، وWHOIS، وDNS، وأدلة الفحص العامة
امسح الآنأرسل النطاقات المشبوهة إلى قاعدة بيانات التهديدات الخاصة بنا — ساهم في حماية المجتمع
إبلاغتقارير التصيد الاحتيالي الأخيرة وتغييرات التوفر الملحوظة
مراقبةراقب التهديدات في الوقت الفعلي أو اعترض على هذا الإدراج إذا كنت تعتقد أنه إنذار كاذب
يجمع هذا التقرير لقطات الصفحات المحفوظة وسجلات التسجيل والشبكة ونتائج الماسحات وسجل بلاغات PhishDestroy. ويحتفظ كل مصدر بتاريخ الرصد الخاص به. افتح تقرير المصدر لفحص النتيجة الأصلية.
كُتب التحليل بمساعدة AI بتاريخ . ويصف هذا النص الأدلة التي كانت متوفرة في ذلك الوقت؛ وقد تتغير النتائج بعد إجراء مزيد من التحقق من المصادر لاحقًا.
توثّق اللقطة ما كان معروضًا. وتسجّل نتيجة الماسح تقييم مزوّد الخدمة وقت الفحص. ولا تُعد الشهادة الصالحة ولا نتيجة انعدام الاكتشافات ضمانًا للأمان.