VirusTotal
2 / 90 Motorerkennungen
Abgerufen / geprüft:
Bericht öffnen 
PhishDestroy hat checker-somnia.network erstmals am 2026-02-26 erfasst. Gespeichertes VirusTotal-Ergebnis: 2/90 Engines mit Meldung. Auf externen Sperrlisten aufgeführt: Polkadot, Enkrypt, Codeesura.
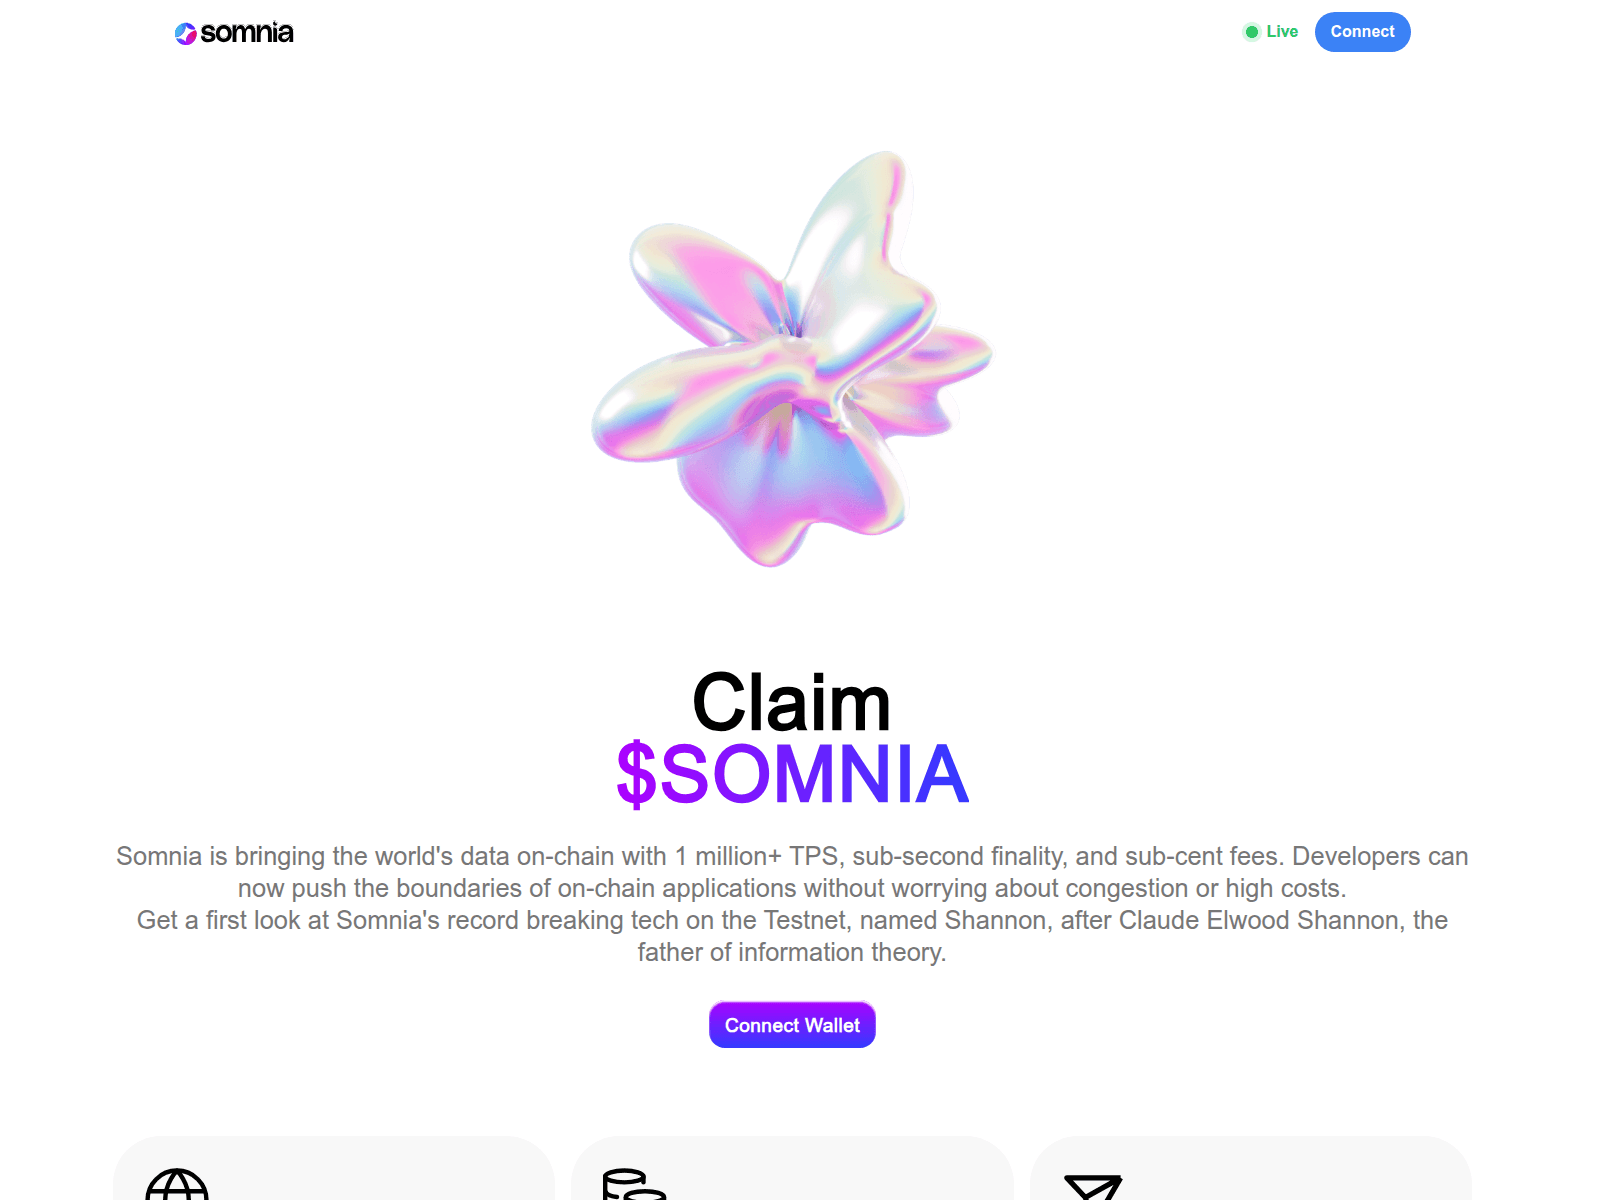
Seitentitel: “Somnia Testnet”
Gespeichertes VirusTotal-Ergebnis: 2/90 Engines mit Meldung. Auf externen Sperrlisten aufgeführt: Polkadot, Enkrypt, Codeesura. Seien Sie äußerst vorsichtig – Geben Sie keine Anmeldeinformationen oder persönlichen Daten ein.
 2606:4700:3031::6815:370fCloudflare, Inc. · CDN
Risikowert: Je höher, desto schlechter · So funktioniert dieser Wert
Wählen Sie aus, was passiert ist, und haken Sie die entsprechenden Schritte nach und nach ab. Die Markierungen werden nur in diesem Browser gespeichert.
Die Expertenansicht enthält alle Abschnitte: DNS, TLS, Netzwerkanfragen, Hashes und das Roh-JSON.
PhishDestroy speichert einen Eintrag zu checker-somnia.network. Quellen haben eigene Beobachtungsdaten; fehlende Prüfungen belegen keine Sicherheit.
Die ausführliche Analyse von PhishDestroy AI bleibt auf Englisch, damit der ursprüngliche forensische Bericht unverändert bleibt.
PhishDestroy hat checker-somnia.network erstmals am 2026-02-26 erfasst. Gespeichertes VirusTotal-Ergebnis: 2/90 Engines mit Meldung. Auf externen Sperrlisten aufgeführt: Polkadot, Enkrypt, Codeesura. Risiko: kritisch (Evidenz-Score 74/100). Status: Inhalt nicht verfügbar. Hosting: CLOUDFLARENET, US. Geben Sie keine Zugangsdaten ein und verbinden Sie keine Wallet.
2606:4700:3031::6815:370fCloudflare, Inc. · CDNPhishDestroy-Analyse, frühere, noch nicht geprüfte Version
Die ausführliche Analyse von PhishDestroy AI bleibt auf Englisch, damit der ursprüngliche forensische Bericht unverändert bleibt.
The domain checker-somnia.network is a phishing site engaged in brand impersonation targeting Discord users. It presents itself as a legitimate service under the guise of 'Somnia Testnet' but is designed to deceive victims through social media scams. No crypto drainer kit was identified in this campaign. The site is currently taken offline, reducing immediate risk, though prior exposure may still pose threats to users who interacted with it.
Technical indicators confirm the malicious nature of checker-somnia.network. As of analysis, 2 of 95 VirusTotal security vendors flagged the domain, including CRDF and Gridinsoft. The domain was created on February 21, 2026, and resolves to the IPv6 address 2606:4700:3031::6815:370f, hosted on Cloudflare's infrastructure in the US (AS13335). It appears on four security blocklists: PhishDestroy, Polkadot, Enkrypt, and Codeesura. The SSL certificate is issued by WE1, and the observed page title was 'Somnia Testnet'. No registrar information is available for this domain.
Users who visited checker-somnia.network should take immediate safety steps to mitigate potential harm. Since this was a social media phishing scam impersonating Discord, victims should change their Discord passwords, enable two-factor authentication (2FA), and monitor accounts for unauthorized activity. Additionally, report the domain to Discord's trust and safety team and submit it to platforms like Google Safe Browsing, PhishTank, or the Anti-Phishing Working Group to aid in broader takedown efforts. If financial or personal data was exposed, consider contacting relevant institutions to secure accounts.
2 / 90 Motorerkennungen
Seitenaufnahme
Bericht öffnenSeparat gespeicherter Monitor-Snapshot; ersetzt weder den primären Berichtsdatensatz noch stellt er die aktuelle Verfügbarkeit dar.
15 / 100 · Heuristik-Wert · 2 Markenbezüge · 1 Klassifizierung
Nur heuristische Bewertung des Inhalts; nicht die endgültige Bewertung
Bericht öffnenDiese veraltete Monitoranalyse ist unabhängig von der oben genannten primären PhishDestroy-Analyse. Ein heuristischer Wert ist keine gemessene Wahrscheinlichkeit.
Metadaten zur Generierung von Erzählungen
Bericht öffnenDas Erstellungsdatum der Erzählung unterscheidet sich von den Beobachtungsdaten. Es handelt sich hierbei um die gespeicherten Veröffentlichungsfelder und nicht um eine zusätzliche, eigenständige Erfassung.
Die Ergebnisse spiegeln den Erfassungszeitpunkt der jeweiligen Quelle wider. Null Erkennungen garantieren keine Sicherheit. OTX-Verweise sind Community-Veröffentlichungen.
Gespeicherte Seiten-, Netzwerk- und Scannerbeobachtungen, gruppiert nach Quelle und Beobachtungszeit.
PhishDestroy stuft checker-somnia.network anhand der erfassten Beweise als Risiko der Stufe kritisch (Evidenz-Score 74/100) ein; die erste Erfassung erfolgte am 2026-02-26. Gespeichertes VirusTotal-Ergebnis: 2/90 Engines mit Meldung. Auf externen Sperrlisten aufgeführt: Polkadot, Enkrypt, Codeesura. Die lokale Bewertung und ein Listeneintrag beweisen keinen Betrug. Prüfen Sie das Datum jeder Quelle und die genaue URL.
Aufgrund der oben genannten Risikosignale sollten Sie dort keine Wallet verbinden, keine Nachrichten signieren und keine Token-Berechtigungen approven. Eine bestätigte Blockchain-Transaktion kann nicht rückgängig gemacht werden.
Bewahren Sie die Adresse, die Daten, die Zahlungs- oder Transaktionsdetails sowie etwaige Nachrichten für eine Anzeige bei der Polizei oder einer anderen zuständigen Behörde auf. Eine Anzeige garantiert nicht, dass das Geld zurückerstattet wird. Schritt-für-Schritt-Anleitung: Notfall-Anleitung.
Zuletzt geprüft
2606:4700:3031::6815:370f Cloudflare Shared Edge IP-Adresse des Absenders verborgen Die Edge-IP-Reputation wird dieser Domäne nicht zugeordnet. 2606:4700:3031::6815:370fSan Francisco, USDie Edge-IP-Reputation wird dieser Domäne nicht zugeordnet.
Der Standort bezieht sich auf das IP-Netz.
checker-somnia.network*.checker-somnia.networkGespeicherte Zertifikatsmetadaten. Datumsangaben des Zertifikats ohne Zeitzone werden wie gespeichert angezeigt. Transportverschlüsselung belegt nicht, dass die Website vertrauenswürdig ist.
Die Domain wird im DNS nicht mehr aufgelöst.
Eine geschätzte Zeit beschreibt ein Beobachtungsfenster. Sie belegt weder eine Maßnahme des Registrars noch den genauen Zeitpunkt, zu dem eine Website nicht mehr erreichbar war.
Netzwerkanfragen: 91 SHA-256-Hashwerte: 65 URLScan-Scan:
Netzwerkanfragen, die der URLScan-Browser beim Laden der Seite aufgezeichnet hat. URLScan liefert nicht für jede Anfrage einen Hash. PhishDestroy hat diese Liste am 2026-10-29 06:01 UTC abgerufen.
Öffnen Sie diesen Scan in URLScan 0198a34f-36ca-7649-88b0-66a847c0881e ↗
Lädt gespeicherte Daten; die verdächtige Website wird nicht geöffnet.
| # | Netzwerkanfrage | HTTP-Methode · Status | Typ | Größe im unkomprimierten Zustand | SHA-256 des Antworttextes |
|---|
Vergleichen Sie, was ein Browser und ein Crawler erhalten, und prüfen Sie auf Traffic-Routing über Keitaro.
Die Website hat unserem Scanner nicht geantwortet (Host nicht erreichbar).
checker-somnia.network Quelle: domain_monitor. Diese gespeicherte Momentaufnahme gibt keinen Aufschluss über die aktuelle Verfügbarkeit.
Erfasste Ereignisse: 11. Diese Einträge beschreiben gesammelte Beweise, ausgehende Benachrichtigungen und die Veröffentlichung; sie bestätigen weder eine vollständige Untersuchung noch eine Sperrung.
Lebenszyklus
Wir scannen verdächtige URLs, prüfen öffentliche Ergebnisse und leiten Beweismaterial über die entsprechenden Kanäle zur Meldung von Missbrauch weiter. Die oben aufgeführten, mit Datum versehenen Ereignisse zeigen, was für diese Domain erfasst wurde. Im folgenden Abschnitt wird der gesamte Arbeitsablauf erläutert.
Erfassen Sie die gerenderte Seite, die Anfragen und die sichtbare Infrastruktur.
Vergleichen Sie die verfügbaren Ergebnisse der Suchmaschinen und behalten Sie den Zeitstempel der Analyse bei.
Prüfen Sie, ob Google die URL derzeit als unsicher einstuft.
Einen öffentlichen Scan sowie die zugehörigen Netzwerk- und Klassifizierungsdaten einsehen.
Suchen Sie nach Hinweisen auf Indikatoren und entsprechenden Informationen aus der Community.
Vergleichen Sie archivierte Screenshots und bewahren Sie den historischen Kontext auf.
Suchen Sie nach übereinstimmenden Indikatoren und zugehörigen Bedrohungsdatensätzen.
Zertifikatsdatensätze und zugehörige Hostnamen prüfen.
Vergleichen Sie die Antworten der Sicherheits-Resolver und protokollieren Sie festgestellte Blockierungen.
Überprüfung der öffentlichen DNS-, TLS-, HTTP- und Technologie-Oberfläche.
Die für das Scannen, die Reputationsprüfungen und die Meldungen verwendeten Sicherheitsdienste sind unten aufgeführt. Die Auflistung eines Dienstes ist kein Beweis dafür, dass dieser die betreffende Domain erhalten, akzeptiert oder Maßnahmen ergriffen hat. Erfasste Meldungen erscheinen im oben angezeigten Benachrichtigungsverlauf.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL-Analyse↗
 CloudflareRadar / Missbrauchsmeldung↗
 YandexSafe Browsing↗
 URLScan.ioÖffentlicher Scan↗
 ESETBeispiel / URL-Einreichung↗
 BitdefenderURL-Übermittlung↗
 NortonSafe Web↗
 SymantecSiteReview↗
 AviraURL-Meldung↗
 Avast / AVGURL-Meldung↗
 KasperskyOpenTIP↗
 Dr.WebOnline-Scanner↗
 NetcraftMissbrauchsmeldung↗
 PhishTankMeldungen aus der Community↗
 APWG eCXPhishing-Informationen↗
 PhishStatsÖffentlicher Feed↗
 Phish.ReportHosting-Missbrauch↗
 SpamhausDomain-Reputation↗
 PolySwarmAnalyse mit mehreren Engines↗
 CheckPhishURL-Scan↗
 QutteraMalware-Scan↗
 URLqueryBrowser-Analyse↗
 Criminal IPAsset-Intelligence↗
 CRDFThreat Center↗
 ScamadviserReputationsprüfung↗
 MyWOTReputation in der Community↗
Durchsuchen Sie den vollständigen Verlauf dieser Domain nach Quelle. Der Download enthält jeden Datensatz der ausgewählten Quelle. Die Datumsangaben behalten ihre ursprünglichen Feldbezeichnungen bei.
Alle Datensätze als JSON herunterladen| ID | Gespeicherte Daten |
|---|
Ähnlicher Titel Hilfssignal 3
Markenlabel: Quickswap Hilfssignal 8
Jeder Strahl stellt einen Grund dar, warum eine Domain mit diesem Bericht verknüpft ist. Die Größe der Knoten kennzeichnet die von VirusTotal festgestellten Erkennungen, gestrichelte Knoten sind bereits offline, und die vollständigen Listen folgen weiter unten. Vollständige Liste verwandter Berichte
Derselbe Hashwert der Favicon-Datei oder ein erfasster Seitentitel, der mit denselben 20 Zeichen beginnt. Eine Übereinstimmung des Inhalts lässt nicht auf ein gemeinsames Phishing-Kit oder einen gemeinsamen Eigentümer schließen.
Berichte mit demselben Collector-Label. Ein gemeinsames Label belegt weder eine Markenimitation noch eine gemeinsame Inhaberschaft. Passende Berichte anzeigen →
Kürzlich hinzugefügte Berichte aus der PhishDestroy-Datenbank. Diese Discovery-Links implizieren keine gemeinsame Nutzung der Infrastruktur oder des Eigentums.
Von 1 Community-Mitglied gemeldet; erstmals gesehen am 2025-08-05
Handeln Sie entsprechend dem, was tatsächlich passiert ist. Haben Sie ein Passwort eingegeben? Ändern Sie es – und überall dort, wo Sie es erneut verwendet haben. Haben Sie eine Zahlung getätigt oder Kartendaten angegeben? Wenden Sie sich an Ihre Bank oder Ihren Zahlungsdienstleister. Haben Sie eine Datei heruntergeladen? Scannen Sie das Gerät. Melden Sie anschließend den Vorfall.
Der Entwurf bleibt ausschließlich bei Ihnen.
Sichern Sie zunächst Ihr Geld: Rufen Sie Ihre Bank an oder widerrufen Sie die Berechtigungen für Ihre Wallet. Sofortmaßnahmen →



Sofortige Hilfe von Sicherheitsforschern, wenn gerade eine Krypto-Wallet leergeräumt wird.

Melden Sie Betrug und Betrugsversuche bei der US-amerikanischen Federal Trade Commission. Die Meldungen werden in eine Datenbank aufgenommen, die von den Strafverfolgungsbehörden genutzt wird.

Offizielle Meldestelle für Identitätsdiebstahl mit einem schrittweisen Plan zur Wiederherstellung.

Melden Sie Cybervorfälle und Phishing an die US-Behörde für Cybersicherheit und Infrastruktursicherheit (Cybersecurity and Infrastructure Security Agency).

Leiten Sie Betrugs-E-Mails und -SMS an das Nationale Zentrum für Cybersicherheit weiter, das die gefundenen bösartigen Websites sperrt.
E-Mailreport@phishing.gov.uk SMS7726
Verzeichnis der nationalen Incident-Response-Teams (CSIRTs) in der EU. Finden Sie das Team für Ihr Land.

Weltweites Verzeichnis von Incident-Response-Teams, durchsuchbar nach Land und Branche.
Leiten Sie Phishing-E-Mails an die Anti-Phishing Working Group weiter.
E-Mailreportphishing@apwg.org
Nationales Portal zur Meldung von Cyberkriminalität. Bei Finanzbetrug rufen Sie bitte außerdem umgehend die Hotline unter 1930 an.
Hotline1930
Melden Sie Cyberkriminalität beim Australian Cyber Security Centre und bei der Polizei.

Melden Sie Betrugsfälle beim National Anti-Scam Centre, das von der ACCC betrieben wird.

Melden Sie Betrug und Betrugsversuche in Kanada und lesen Sie aktuelle Betrugswarnungen.
Wählen Sie die Schritte, die zu den von Ihnen preisgegebenen Daten passen. Bewahren Sie eine Kopie dieses Berichts zusammen mit Ihren eigenen Unterlagen auf.
Nutzen Sie die verdächtige Website nicht weiter. Öffnen Sie den echten Dienst über die offizielle App oder eine Adresse, der Sie bereits vertrauen.
Bewahren Sie Original-E-Mails, Belege, Nachrichten und Screenshots an einem sicheren Ort auf. Eine sachliche Chronologie hilft der zuständigen Behörde, den Ablauf nachzuvollziehen. IC3-Leitfaden zu Beweismitteln ↗
checker-somnia.network)Auch wenn dir nicht alle Details bekannt sind — trotzdem Anzeige erstatten. Auch unvollständige Informationen sind für die Ermittlungen hilfreich.
Eine Anzeige garantiert weder die Rückerlangung von Geldern noch eine Ermittlung, doch zeitnahe und genaue Transaktionsdaten können Behörden und Dienstleistern helfen, den Vorfall nachzuverfolgen.
Weitere Hinweise: NIST · Maßnahmen gegen PhishingFBI IC3 · Meldungen & BeweismittelFTC · Rückerstattungsbetrug
Bedrohungsanalyse anhand gespeicherter Blocklisten, WHOIS, DNS und öffentlicher Scan-Beweise
Jetzt scannenMelden Sie verdächtige Domains an unsere Bedrohungsdatenbank – schützen Sie die Community
MeldenAktuelle Phishing-Meldungen und beobachtete Verfügbarkeitsänderungen
ÜberwachenBeobachten Sie aktuelle Bedrohungen oder legen Sie Widerspruch gegen diesen Eintrag ein, wenn Sie der Meinung sind, dass es sich um einen Fehlalarm handelt
Dieser Bericht vereint gespeicherte Seitenaufnahmen, Registrierungs- und Netzwerkdaten, Scannerergebnisse und den Meldeverlauf von PhishDestroy. Jede Quelle behält ihr eigenes Beobachtungsdatum. Öffnen Sie den Bericht einer Quelle, um das ursprüngliche Ergebnis einzusehen.
Die AI-gestützte Analyse wurde erstellt am . Darin werden die damals verfügbaren Erkenntnisse beschrieben; spätere Überprüfungen der Quellen können zu Änderungen führen.
Eine Aufnahme dokumentiert, was angezeigt wurde. Ein Scannerergebnis hält die Einschätzung des jeweiligen Anbieters zum Zeitpunkt seiner Prüfung fest. Weder ein gültiges Zertifikat noch ein Ergebnis ohne Erkennungen garantiert Sicherheit.