$2M+
Предположительно похищено
3/4
Регистраторы, деятельность которых приостановлена
7
Ложность теории «NameSilo» доказана
8
Кража конечных точек PHP
Что на самом деле сделал сайт xmrwallet[.]com
С 2016 года сайт xmrwallet[.]com позиционировал себя как бесплатный кошелек Monero с открытым исходным кодом. Наш запись сетевого трафика в реальном времени 18 февраля 2026 года доказало, что занимается совсем другим: крадет личные ключи просмотра Monero при каждом входе в систему и перехватывает транзакции на стороне сервера.
Основной механизм кражи
Не вставленный код — это основная архитектура. Система сеансов, охватывающая 8 конечных точек PHP, передающая закрытый ключ просмотра жертвы Более 40 раз за сеанс. Когда пользователи отправляли XMR, их транзакции незаметно отбрасывались (raw_tx_and_hash.raw = 0) и заменено на данные мошенника.
Пользователь открывает кошелек
Просмотр выведенного ключа (Base64)
TX взломан на стороне сервера
XMR, отправленные мошеннику
Шесть поставщиков решений для обеспечения безопасности на сайте VirusTotal классифицировали его как вредоносный. На сайтах Trustpilot, Sitejabber и BitcoinTalk зафиксировано пятнадцать случаев пострадавших. Один пострадавший потерял 590 XMR (около 177 000 долларов) в ходе одной кражи.
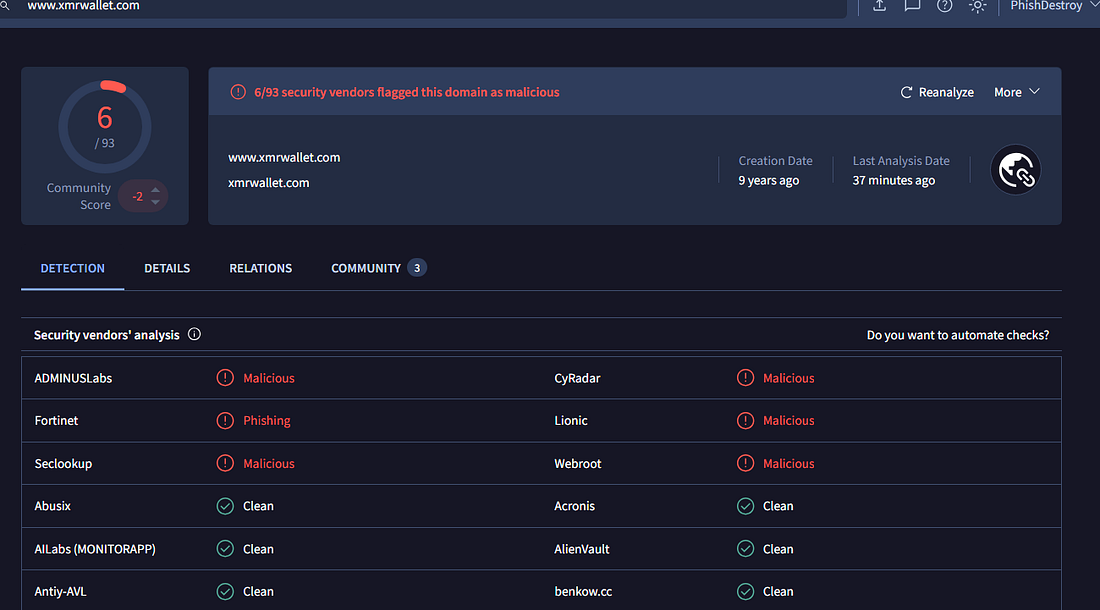
Снимок экрана 3 — VirusTotal: 6 из 93 поставщиков обозначили сайт xmrwallet.com как вредоносный. Компания Fortinet классифицировала его как «фишинг».
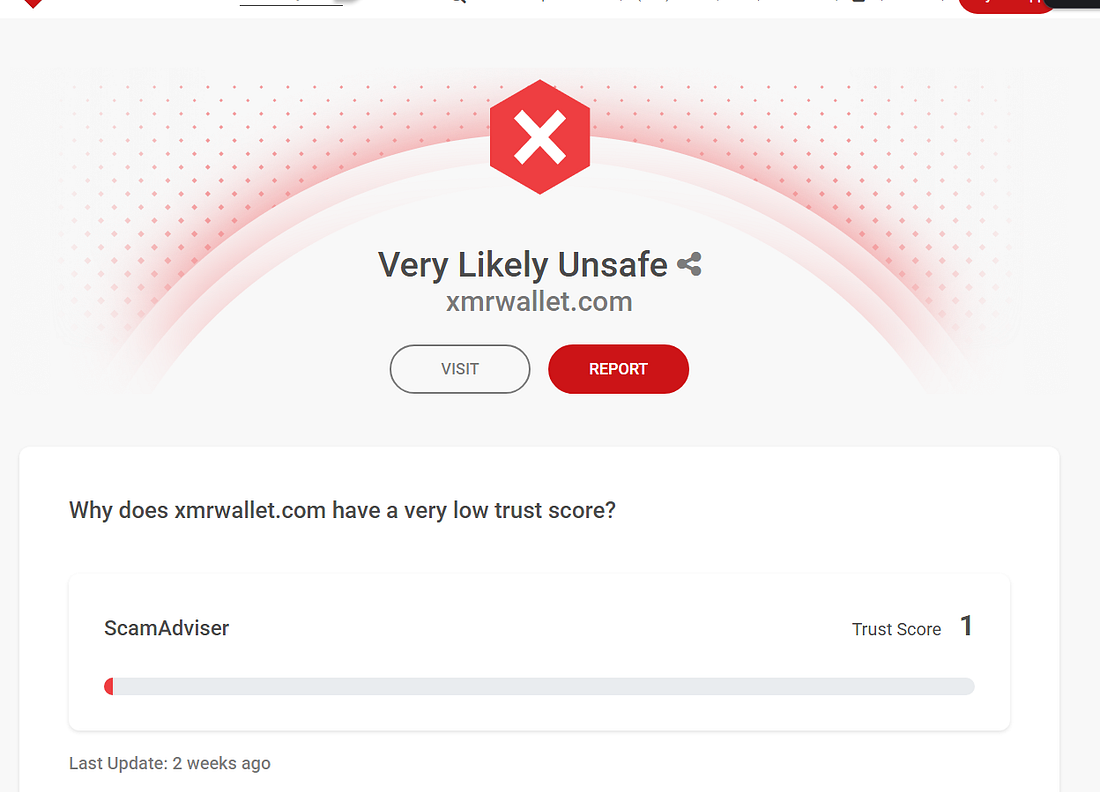
Скриншот 4 — ScamAdviser: Рейтинг доверия 1/100. «С высокой вероятностью небезопасно».
Трое регистраторов выполнили свою работу
Мы направили одинаковые заявления о злоупотреблении во все четыре регистратора, обслуживающие домены xmrwallet. Три из них отреагировали незамедлительно:
Реестр общественного домена
xmrwallet.cc
Приостановлено
Индия · Осталось времени на действия
WebNic
xmrwallet.biz
Приостановлено
Малайзия · Осталось времени на действия
NiceNIC
xmrwallet.net
DNS не работает
Китай · Осталось несколько недель на принятие мер
NameSilo
xmrwallet.com
Отклонено
США · Осужденный мошенник
Три страны. Три независимых вывода.
Индия, Малайзия, Китай — изучили доказательства, выявили мошенничество, заблокировали домены. Никаких вопросов не задавали.
NameSilo выбрал иной путь
Четвёртый регистратор — NameSiloEN, LLC (США) — хостинг основного домена, по которому было собрано больше всего доказательств и насчитывалось наибольшее число пострадавших, — поступил совершенно противоположным образом. Его представители связались с мошенником, поверили его версии событий и опубликовали открытое заявление в его защиту:
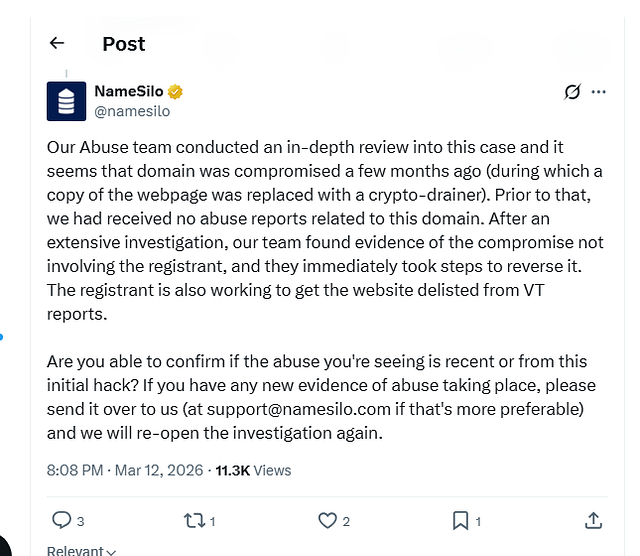
Скриншот 6 — Публичное заявление NameSilo в X (Twitter), 12 марта 2026 года. Все утверждения в этом посте оказались ложными.
«Наша команда по борьбе со злоупотреблениями провела тщательное расследование этого случая, и, судя по всему, этот домен был взломан несколько месяцев назад... В результате тщательного расследования наша команда обнаружила доказательства взлома, к которому регистрант не имел отношения... Регистрант также принимает меры для исключения сайта из отчетов VT».
— NameSilo, в X (Twitter)
Мы проанализировали это утверждение построчно. Все утверждения оказались ложными.
Слова самого оператора
До того как NameSilo вмешалось, оператор непосредственно ответил на нашу жалобу о нарушении. Его электронные письма подтверждают, что он был осведомлён о ситуации и имел соответствующие намерения:
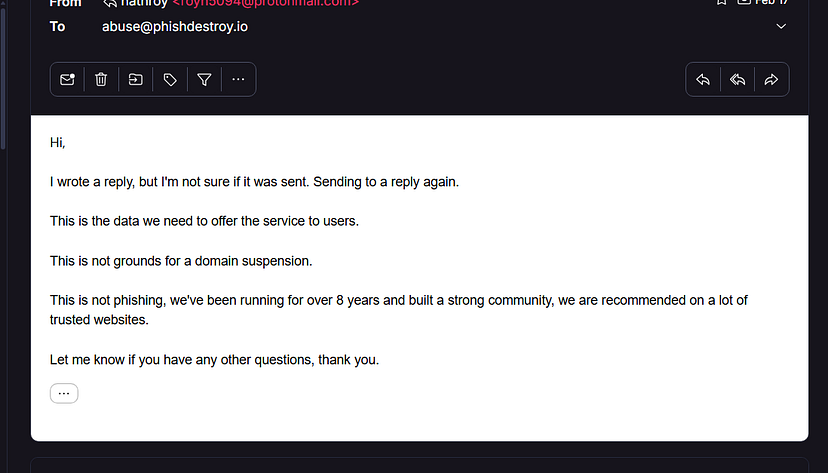
Скриншот 7 — Ответ оператора: «Это не фишинг, мы работаем уже более 8 лет».
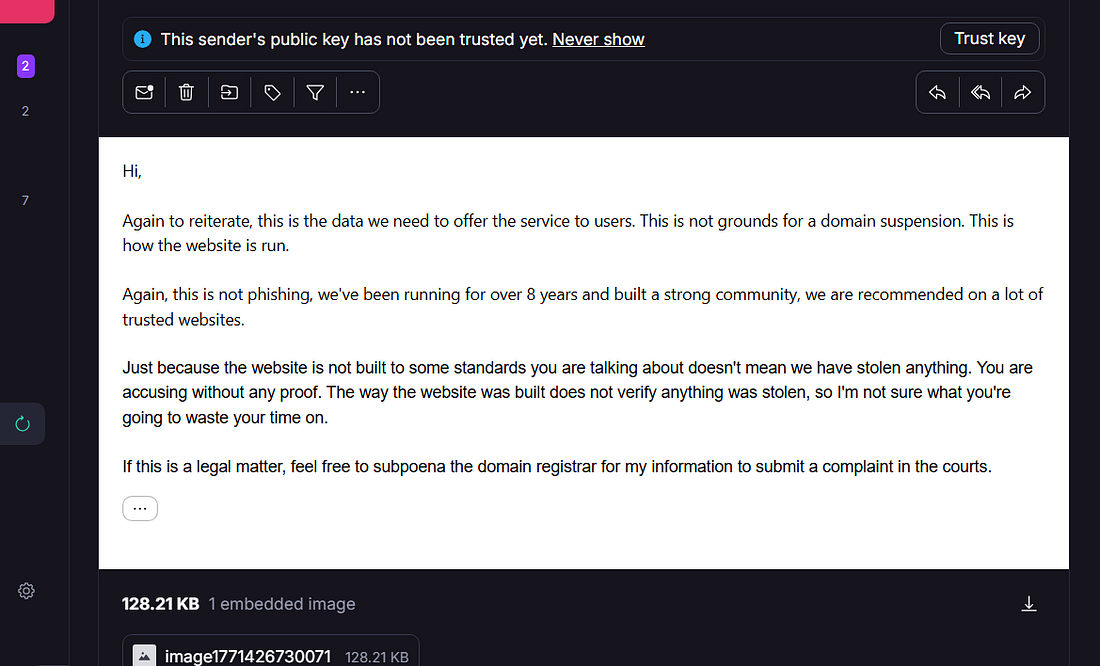
Скриншот 8 — Второй ответ оператора: «Вот данные, которые нам нужны для предоставления услуги». Под «данными» подразумевался личный ключ просмотра жертвы.
Семь разоблаченных лжи
ЛОЖЬ № 1: «Домен был взломан»
Механизм кражи данных представляет собой основную архитектуру — 8 конечных точек PHP, вывод ключа в кодировке Base64, а также 5,3-летний перерыв в коммитах на GitHub. Эта система создавалась годами, а не была внедрена в спешке.
ЛОЖЬ № 2: «Мы не получали ранее никаких сообщений о случаях жестокого обращения»
Шесть поставщиков VirusTotal, жалобы на Trustpilot, поступавшие на протяжении многих лет, предупреждающая ветка на BitcoinTalk, оператор заблокирован в r/Monero в 2018 году. Достаточно было бы одного поиска в Google, чтобы это выяснить.
ЛОЖЬ № 3: «Без участия регистранта»
Оператор зарегистрирован 4 домена для ухода у 4 регистраторов (с предоплатой на 5–10 лет каждый) до Были опубликованы результаты расследования. Удалено более 21 задачи на GitHub. Наняты разработчики для создания системы капчи. Это не жертва — это операция.
ЛОЖЬ № 4: «Они сразу же приняли меры, чтобы исправить ситуацию»
Код, связанный с кражей, работал в производственной среде в ходе заявления компании NameSilo. На GitHub нет ни одного коммита, связанного с каким-либо инцидентом. Ничто не было отменено.
ЛОЖЬ № 5: «Работаем над тем, чтобы нас исключили из списка VirusTotal»
NameSilo похвалил мошенника за то, что тот лоббировал отключение функции обнаружения «фишинга» в Fortinet — не удаляя фишинговый код. Это не проявление добросовестности. Это подавление предупреждений о безопасности.
ЛОЖЬ № 6: «Это насилие произошло недавно?»
Переложили бремя доказывания на автора заявления, чтобы закрыть дело. Доказательства содержались в самом заявлении. Трем коллегам-регистраторам не нужно было ничего спрашивать.
ЛОЖЬ № 7: «Мы возобновим расследование»
«Вновь открыть» подразумевает, что оно когда-то было открыто. Их «расследование» сводилось к тому, что они позвонили мошеннику и записали его слова. Это не расследование — это диктовка.
Данные об инфраструктуре
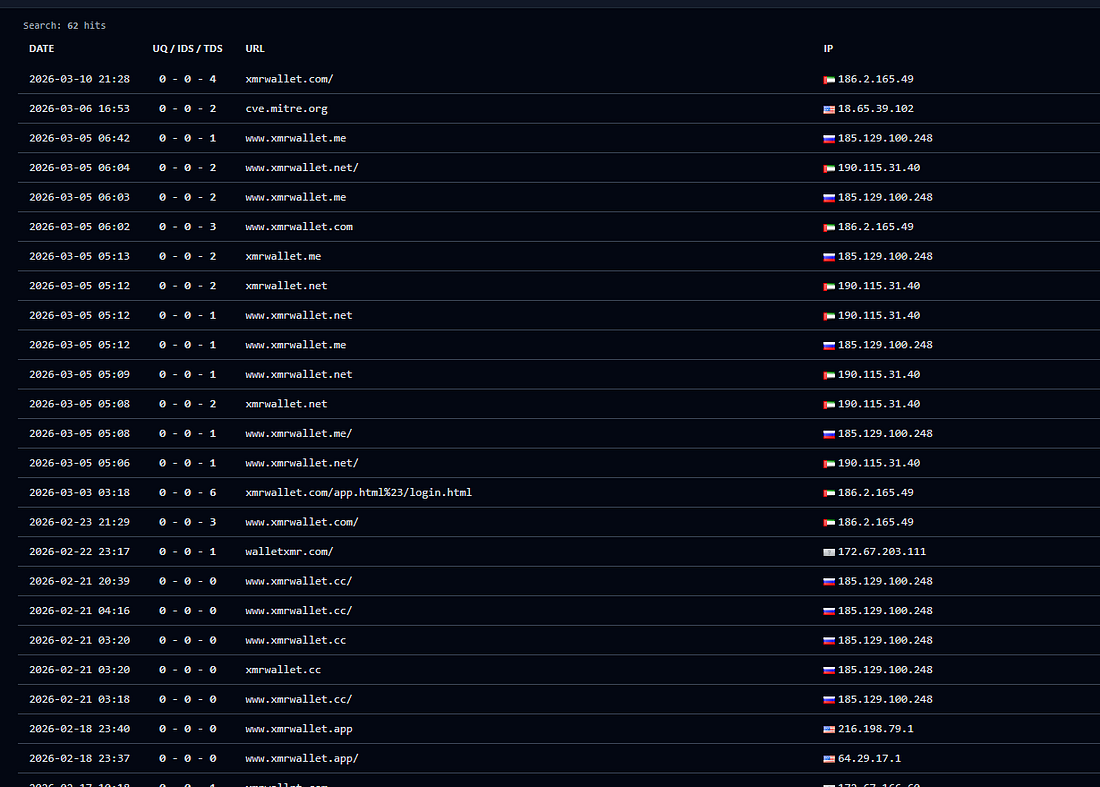
Скриншот 10 — Данные URLScan: все домены xmrwallet (.com, .cc, .biz, .net, .me, .app) разрешаются в одну и ту же инфраструктуру.
Хронология событий: крах xmrwallet
2016
Сайт xmrwallet[.]com начал работу, позиционируя себя как «бесплатный кошелек Monero с открытым исходным кодом»
2018
Оператор заблокирован в r/Monero. На сайте Trustpilot появляются первые отзывы пострадавших
4 февраля 2026 года
Зарегистрирован домен escape.xmrwallet.cc (предоплата на 8 лет) — до публикации результатов расследования
13 февраля 2026 года
Вышел № 35 — раскрыт механизм полного перехвата TX
18 февраля 2026 года
Выпуск № 36 — отслеживание в реальном времени: 109 запросов, 43 передачи ключа просмотра за один сеанс
23 февраля 2026 года
xmrwallet.cc ПРИОСТАНОВЛЕНО (PDR). xmrwallet.biz ПРИОСТАНОВЛЕНО (WebNic). Оператор по ошибке удалил проблемы № 35 и № 36
26 февраля 2026 года
Еще больше паники: зарегистрированы домены xmrwallet.net и .me (с предоплатой на 10 лет, с теми же IP-адресами, что и у заблокированных доменов)
8 марта 2026 г.
DNS-сервер xmrwallet.net не работает (NiceNIC). 3 из 4 доменов ускользания нейтрализованы
Март 2026 года
NameSilo опубликовало заявление: «Регистрант является потерпевшим». Помогает обойти обнаружение VirusTotal
27 марта 2026 года
Подана официальная жалоба в ICANN (РАА, раздел 3.18). Доказательства переданы правоохранительным органам. Настоящий отчет опубликован.
Вердикт
В NameSilo не проигнорировали эти доказательства. Они ознакомились с ними, позвонили мошеннику, поверили ему, признали его невиновным и помогли замять предупреждения службы безопасности. Затем они попросили исследователей доказать, что злоупотребление произошло «недавно».
Это не халатность. Это партнерство.
Домен не работает. Афера закончилась. Но тот факт, что американский регистратор решил публично сфабриковать прикрытие, чтобы защитить криптовалютного вора, похитившего 2 млн долларов, — это то, что будет преследовать NameSilo ещё очень долго. Их заявление станет доказательством № 1 во всех судебных документах, которые будут подаваться с этого момента.
Если ты заступаешься за вора, тебе придется платить вместе с ним.
Доказательства и ресурсы
Связанные расследования
Данное расследование основано на общедоступных данных, записях сетевого трафика в реальном времени, информации из открытых источников (OSINT), публичных платформах для обзоров, а также на собственном дословном публичном заявлении компании NameSilo. Несанкционированный доступ не осуществлялся. Все выводы можно независимо воспроизвести.