URLQuery
2 det.
Abrir relatório

The getdcty.fun website presents an airdrop claim portal for DacityCoin that prompts visitors to connect a Web3 wallet via Reown. If you visited the site and linked your wallet, immediately revoke token allowances and disconnect your sessions.
Análise disponível apenas em inglêsTítulo da página: “DacityCoin | $DCTY Airdrop”
Listados em listas de bloqueio externas: MetaMask, SEAL. Tenha extremo cuidado – não insira credenciais ou informações pessoais.
 PDR104.21.34.172Cloudflare, Inc. · CDN
Pontuação de risco: quanto maior, pior · Como essa pontuação funciona
Escolha o que aconteceu e marque as etapas à medida que for avançando. As marcações são salvas apenas neste navegador.
A visualização para especialistas inclui todas as seções: DNS, TLS, solicitações de rede, hashes e o JSON bruto.
O registro de relatórios enviados registra o primeiro relatório enviado em . O destinatário registrado é abuse@publicdomainregistry.com. Os dados mais recentes sobre a disponibilidade armazenados ainda indicam que o domínio está acessível; 35 hours já se passaram desde o primeiro relatório enviado.
ICANN RAA §3.18 descreve o contato para denúncias de abuso do registrador e as obrigações de tratamento. Esta seção registra os carimbos de data e hora de envio, os destinatários listados, os identificadores dos casos e a disponibilidade posterior. Por si só, não comprova o recebimento, o reconhecimento, a investigação, a correção ou o descumprimento contratual.
PhishDestroy mantém um registro de getdcty.fun. Cada fonte tem sua própria data; a ausência de verificações não comprova segurança.
A análise detalhada do PhishDestroy AI permanece em inglês para preservar o registro forense original.
O PhishDestroy registrou o getdcty.fun pela primeira vez em 2026-11-20. Listados em listas de bloqueio externas: MetaMask, SEAL. Risco: alto (pontuação de evidências 66/100). Registrador: PDR. Status: Última vez em que se sabe que esteve ativo. Hospedagem: Cloudflare, Inc. O PhishDestroy enviou 1 denúncia de abuso. Não digite credenciais nem conecte uma carteira.
104.21.34.172Cloudflare, Inc. · CDNPDR Captura do URLScan · 2026-11-20 20:31 UTC · SHA-256 a37075cb…5e2824f
Análise do PhishDestroy, versão revisada
A análise detalhada do PhishDestroy AI permanece em inglês para preservar o registro forense original.
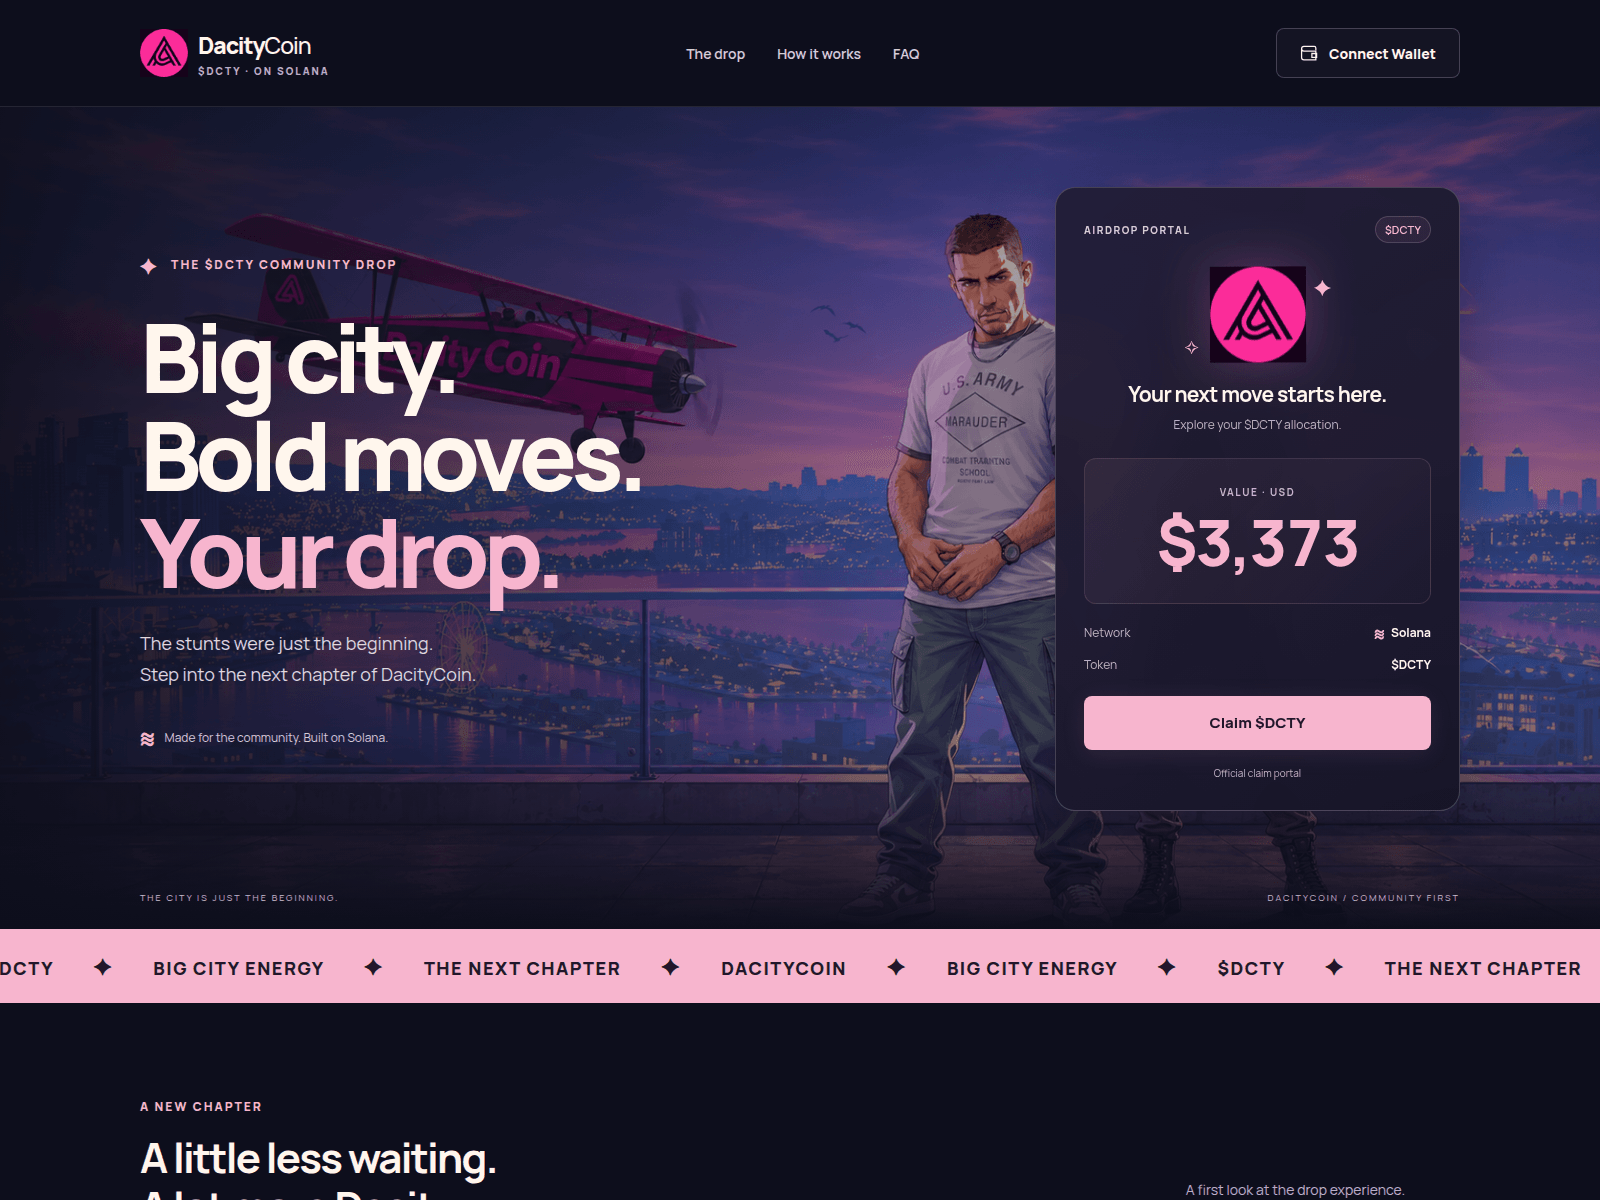
The getdcty.fun page opens with a dark theme featuring a pink-and-purple city skyline background, a helicopter, and a character standing on a balcony. The top navigation includes the logo for "DacityCoin" alongside links for "The drop", "How it works", "FAQ", and a "Connect Wallet" button. The main hero area displays the headline "Big city. Bold moves. Your drop." with the subtitle "The stunts were just the beginning. Step into the next chapter of DacityCoin." On the right side, an airdrop portal card highlights an allocation value of "$3,373" in USD for network "Solana" and token "$DCTY", accompanied by a prominent pink button that reads "Claim $DCTY". A scrolling ticker banner at the bottom repeats phrases like "BIG CITY ENERGY" and "THE NEXT CHAPTER". The entire interface is designed to make visitors click the claim button and link their cryptocurrency wallets to the portal.
The portal uses a Reown-based wallet connection flow designed to prompt users into linking their Web3 assets. Because MetaMask and SEAL block it, this is a recognized risk rather than a standard token distribution page. Connecting a wallet to such interfaces can grant malicious applications direct access to drain funds or execute unauthorized token transfers.
Registration records show that it was registered on 19 Nov 2026, 1 day before it was first reported. Furthermore, it sits behind Cloudflare, which hides the real server.
2 det.
Abrir relatórioSuspeito
Abrir relatório36/100
56/100
Pontuação de confiança: quanto menor, pior
Abrir relatórioCaptura da página
SHA-256 72e1ebba…70d94da
Instantâneo do monitor armazenado separadamente; não substitui o registro principal do relatório nem determina a disponibilidade atual.
15 / 100 · pontuação heurística · 1 referência de marca · 0 classificação
Apenas heurística de conteúdo; não é a pontuação final
Abrir relatórioEsta análise de monitoramento antiga é independente da análise principal do PhishDestroy apresentada acima. Uma pontuação heurística não representa uma probabilidade quantificada.
Metadados de geração narrativa
Abrir relatórioA data de geração da narrativa é distinta das datas de observação. Trata-se dos campos de publicação mantidos, e não de uma detecção adicional independente.
Os resultados refletem o horário de coleta de cada fonte. Zero detecções não garantem segurança. As referências do OTX são publicações da comunidade.
Observações armazenadas de página, rede e scanners, agrupadas por fonte e horário de observação.
| Configuração de e-mail | Spf lookups: 0 |
|---|---|
| Resultados do DNS de proteção | Resolvers: 12; Blocked count: 0 |
| Título e metadados da página | Title: DacityCoin | $DCTY Airdrop; Themecolor: #0d0e1c; Description: Explore the DacityCoin airdrop page. |
| Rastreadores | Requests: 6 |
| Formulários e conteúdo misto | No sri: https://request-absence.stockbox.cfd/_nuxt/assets/index.js; Third party scripts: 1 |
| Status | Up: ✓; Code: 200; Timings: DNS: 0; Wait: 110; Download: 0; Response ms: 169 |
| Conexão TLS | Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1, TLSv1.1, TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓ |
| Portas | Open: 80, 443, 8080 |
| Carbon | Bytes: 4896; Co2 grams: 0.0002; Cleaner than: 87 |
| DNS server | NS: (IP: 172.64.34.103; Host: dayana.ns.cloudflare.com), (IP: 108.162.195.120; Host: amos.ns.cloudflare.com); Zone: getdcty.fun |
| Quality | Cls: 0.009; Seo: 100; Si s: 5.49; Fcp s: 1.51; Lcp s: 16.67; Tbt ms: 1943; Performance: 43; Accessibility: 100; Best practices: 96 |
| Localização | IP: 172.67.163.78; ASN: 13335; Org: Cloudflare, Inc.; City: San Francisco; Country: US |
| SSL | San: *.getdcty.fun, getdcty.fun; Bits: 256; Chain: getdcty.fun, YE2, Root YE, ISRG Root X2, ISRG Root X1; Issuer: Let's Encrypt / YE2; Serial: 05F6BFD917125931B8C74ED18817662F0654; SHA256: ee68a3eeae4830046eb3bdf2bb4493dc2b953e889f755521f96d9e8c08195f16; Subject: getdcty.fun; Valid to: 2027-02-17T15:39:13Z; Valid from: 2026-11-19T15:39:14Z |
| Registros DNS | A: 172.67.163.78, 104.21.34.172; NS: amos.ns.cloudflare.com, dayana.ns.cloudflare.com; Soa: Nsname: amos.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2420610859; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800 |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Message: Site does not serve any HSTS headers. |
| Políticas de segurança HTTP | Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| Firewall | Waf: Cloudflare; Has waf: ✓ |
| Get IP | IP: 104.21.34.172; Family: 4 |
| Redirecionamentos | Chain: https://getdcty.fun |
| Pilha de tecnologias | Technologies: Node.js, Vue.js, Nuxt.js, lit-html 3.3.3, lit-element 4.2.2, Cloudflare, HTTP/3 |
| Links da página | External: https://dcty.xyz/; Internal: https://getdcty.fun/, https://getdcty.fun/, https://getdcty.fun/, https://getdcty.fun/; External count: 1; Internal count: 4 |
| Dados do registro | Registrar: PDR Ltd. d/b/a PublicDomainRegistry.com; Registrar iana ID: 303; Registrar URL: https://publicdomainregistry.com/; Created: 2026-11-19T16:29:18Z; Updated: 2026-11-19T16:29:18Z; Expires: 2027-11-19T16:29:18Z; Status: clientTransferProhibited https://icann.org/epp, addPeriod https://icann.org/epp; Nameservers: dayana.ns.cloudflare.com, amos.ns.cloudflare.com; Dnssec: unsigned |
| Cabeçalhos HTTP | Headers: Server: cloudflare; Content type: text/html; charset=utf-8 |
 Alertas do Scamadviser 56/100
O PhishDestroy classifica getdcty.fun como um risco de alto (pontuação de evidências 66/100) com base nas evidências registradas; o registro foi feito pela primeira vez em 2026-11-20. Listados em listas de bloqueio externas: MetaMask, SEAL. A pontuação local e a inclusão em uma lista não comprovam fraude. Verifique a data de cada fonte e a URL exata.
Devido aos sinais de risco mencionados acima, não conecte uma carteira, não assine mensagens nem approve permissões de tokens nesse endereço. Uma transação confirmada na blockchain não pode ser revertida.
Guarde o endereço, as datas, os detalhes do pagamento ou da transação e as mensagens para registrar uma ocorrência na polícia ou em outra autoridade competente. O registro da ocorrência não garante que o dinheiro será devolvido. Ajuda passo a passo: guia de emergência.
Última verificação
a37075cb…5e2824f SHA-256 da cópia preparada fornecida ao modelo: a00dbc55…4654bb2 a37075cbadb75704ba119fadd393d6991ba1fb012d072603c40fe39275e2824f · 384897 bytes 23dbf3e2dcfaadf84bd532fad2d0e9bc09102d39d8dccf48fbcfd7758e3e3497 · 389553 bytes 64bc9a0f207059dd28adc7b4a8bf5a43b33ea4722a61313e84414d0a9a626d75 · 387863 bytes 677fbd6bf42a1c4dfae75c6f6733f4cf006bd4e954f4d32ddddf36a302656b40 · 1484101 bytes ceedfa5d7aefec40f74413ea61edf8709e07cb18804d8855be0085c28166a92e · 859806 bytes 104.21.34.172 Cloudflare borda compartilhada IP de origem oculto A reputação do Edge-IP não é atribuída a este domínio. (US) Para este gTLD, o registrador acima opera sob um contrato de credenciamento da ICANN. Os links abaixo levam à tabela oficial de taxas e às orientações atuais de conformidade sobre abuso de DNS.
A seção 3.18 do RAA estabelece requisitos relativos ao contato em caso de abuso e ao tratamento de casos. Este relatório pode documentar notificações enviadas e observações técnicas posteriores; por si só, ele não comprova o recebimento, a investigação, a correção ou o descumprimento contratual.
104.21.34.172San Francisco, USA reputação do Edge-IP não é atribuída a este domínio.
amos.ns.cloudflare.comdayana.ns.cloudflare.comnsname: amos.ns.cloudflare.comhostmaster: dns.cloudflare.comserial: 2420610859refresh: 10000retry: 2400expire: 604800minttl: 1800A localização descreve a rede IP.
ee68a3eeae4830046eb3bdf2bb4493dc2b953e889f755521f96d9e8c08195f16*.getdcty.fungetdcty.funMetadados do certificado salvos. Datas do certificado sem fuso horário são exibidas como foram armazenadas. A criptografia de transporte não comprova que o site seja confiável.
O site estava servindo suas páginas na última verificação.
Google PageSpeed Insights — auditoria de desempenho em dispositivos móveis de getdcty.fun ·
Metadados de resposta com carimbo de data/hora mantidos pelo pipeline de coleta local. Cada valor abaixo corresponde ao horário de arquivamento exibido.
http://getdcty.fun/https://getdcty.fun/Content-Type: text/html; charset=UTF-8Cache-Control: private, max-age=0, no-store, no-cache, must-revalidate, post-check=0, pre-check=0Servidor: cloudflareh3=":443"; ma=86400private, max-age=0, no-store, no-cache, must-revalidate, post-check=0, pre-check=0a5da3d0e2d3e6fa2-CDGkeep-alive7217text/html; charset=UTF-8Fri, 20 Nov 2026 20:35:18 GMTThu, 01 Jan 1970 00:00:01 GMTsame-origin120cloudflarecfEdge;dur=19436,cfOrigin;dur=0SAMEORIGINValores mantidos pelo coletor; valores longos podem ser abreviados durante a coleta.
Um horário estimado descreve uma janela de observação. Ele não comprova uma ação do registrador nem o momento exato em que um site ficou indisponível.
Solicitações de rede: 19 Hashes SHA-256: 19 Verificação do URLScan:
Solicitações de rede registradas pelo URLScan do navegador durante o carregamento da página. O URLScan não fornece um hash para cada solicitação. O PhishDestroy recuperou essa lista em 2026-11-21 00:46 UTC.
Abra essa varredura no URLScan 01a1fb90-7cd4-73b7-aa8e-b47ef7b1da90 ↗
Carrega os dados salvos; o site suspeito não é aberto.
| # | Solicitação de rede | Método HTTP · status | Tipo | Tamanho sem compactação | SHA-256 do corpo da resposta |
|---|
Alterações datadas mantidas pelo monitor e pelos coletores das fontes. As observações mais recentes aparecem primeiro; os estados das fontes não comprovam uma remoção.
Exibição do conteúdo da página
conteúdo da página retornado
Exibição do conteúdo da página
conteúdo da página retornado
Acessível
Eventos registrados: 9. Esses registros descrevem evidências coletadas, notificações enviadas e publicação; eles não confirmam uma investigação completa nem a remoção do site.
Ciclo de vida
Relatado 32 h 18 min após o registro
Nós verificamos URLs suspeitas, analisamos os resultados públicos e enviamos evidências por meio dos canais apropriados de denúncia de abusos. Os eventos datados acima mostram o que foi registrado para este domínio. O diretório abaixo explica o fluxo de trabalho de forma mais ampla.
Capture a página renderizada, as solicitações e a infraestrutura visível.
Compare os resultados dos mecanismos disponíveis e mantenha o carimbo de data e hora da análise.
Verifique se o Google atualmente classifica a URL como insegura.
Analise uma varredura pública e seus dados registrados de rede e classificação.
Procure por referências a indicadores e informações relacionadas da comunidade.
Compare capturas arquivadas e preserve o contexto histórico.
Procure por indicadores correspondentes e registros de ameaças associados.
Inspecione registros de certificados e nomes de host relacionados.
Compare as respostas do resolvedor de segurança e registre os bloqueios observados.
Inspecione o DNS público, o TLS, o HTTP e a superfície tecnológica.
Os serviços de segurança utilizados para varredura, verificações de reputação e denúncias estão listados abaixo. O fato de um serviço estar listado não significa que ele tenha recebido, aceitado ou tomado medidas em relação a este domínio específico. Os envios registrados aparecem no histórico de notificações acima.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalAnálise de URL↗
 CloudflareRadar / denúncias de abuso↗
 YandexSafe Browsing↗
 URLScan.ioVarredura pública↗
 ESETExemplo / Envio de URL↗
 BitdefenderEnvio de URL↗
 NortonSafe Web↗
 SymantecAvaliação do site↗
 AviraNotificação de URLs↗
 Avast / AVGNotificação de URLs↗
 KasperskyOpenTIP↗
 Dr.WebScanner online↗
 NetcraftDenúncias de abuso↗
 PhishTankDenúncias da comunidade↗
 APWG eCXInformações sobre phishing↗
 PhishStatsFeed público↗
 Phish.ReportAbuso de hospedagem↗
 SpamhausReputação do domínio↗
 PolySwarmAnálise com múltiplos mecanismos↗
 CheckPhishVerificação de URL↗
 QutteraVerificação de malware↗
 URLqueryAnálise do navegador↗
 Criminal IPInteligência de ativos↗
 CRDFThreat Center↗ ScamadviserVerificação de reputação↗
 MyWOTReputação na comunidade↗
Navegue pelo histórico completo deste domínio por fonte. O download inclui todos os registros da fonte selecionada. As datas mantêm seus rótulos de campo originais.
Baixar todos os registros como JSON| ID | Dados armazenados |
|---|
118 domínios semelhantes armazenados
Nomes que imitam a marca, encontrados pelo dnstwist. Um nome semelhante, por si só, não comprova que o proprietário seja o mesmo.
Um nome semelhante, por si só, não comprova fraude. Envie a lista para serviços que verificam cada endereço por conta própria. Denuncie um domínio como phishing somente se você tiver visto uma página falsa nele.
Para onde enviar:
Nenhuma correspondência encontrada. Limpe a pesquisa ou escolha outro filtro.
Exibindo 12 de 118
Exibindo 100 de 118
Registrados pelo mesmo registrador. Um registrador atende a milhões de clientes sem qualquer relação entre si; portanto, isso apenas agrupa os registros, em vez de comprovar uma ligação.
Relatórios adicionados recentemente do banco de dados PhishDestroy. Esses links de descoberta não implicam infraestrutura ou propriedade compartilhada.
Compare o que um navegador e um crawler recebem e verifique se há roteamento de tráfego via Keitaro.
getdcty.fun PD-1CD31ADCC1B4A71F2344 Destinatário: abuse@publicdomainregistry.com Registrar policy. Per PDR Ltd. d/b/a PublicDomainRegistry.com's published terms: “Explicit policy to immediately suspend domains used for phishing, 419 scams, identity fraud, malware distribution without prior notice” Applicable law. Domestic legal framework (India): IT Act 2000 §§66C–66D (identity theft, cheating by personation), Indian Penal Code §420 / Bharatiya Nyaya Sanhita §318 (fraud).
Tome as medidas necessárias com base no que você realmente fez. Se digitou uma senha: altere-a e, sempre que tiver reutilizado essa senha, altere-a também. Se pagou ou forneceu dados do cartão: entre em contato com seu banco ou com o provedor de serviços de pagamento. Se baixou um arquivo: faça uma verificação de vírus no dispositivo. Em seguida, comunique o incidente.
O rascunho fica exclusivamente com você.
Primeiro, proteja seu dinheiro: ligue para o seu banco ou revogue as autorizações da carteira digital. Medidas imediatas →



Ajuda de emergência oferecida por pesquisadores de segurança quando uma carteira de criptomoedas está sendo esvaziada neste exato momento.

Denuncie golpes e fraudes à Comissão Federal de Comércio dos EUA. As denúncias são registradas em um banco de dados utilizado pelas autoridades policiais.

Denúncia oficial de roubo de identidade com um plano de recuperação passo a passo.

Denuncie incidentes cibernéticos e phishing à Agência de Segurança Cibernética e de Infraestrutura dos EUA.

Encaminhe e-mails e mensagens de texto fraudulentos para o Centro Nacional de Segurança Cibernética, que retira do ar os sites maliciosos que encontrar.
E-mailreport@phishing.gov.uk Mensagens de texto7726
Diretório das equipes nacionais de resposta a incidentes (CSIRTs) na UE. Encontre a equipe do seu país.

Encaminhe e-mails de phishing para o Anti-Phishing Working Group.
E-mailreportphishing@apwg.org
Portal Nacional de Denúncias de Crimes Cibernéticos. Em caso de fraude financeira, ligue também imediatamente para a linha de atendimento 1930.
Linha de atendimento1930
Denuncie crimes cibernéticos ao Centro Australiano de Segurança Cibernética e à polícia.


Denuncie fraudes e golpes no Canadá e leia os alertas atuais sobre golpes.
Escolha as etapas que correspondem ao que você compartilhou. Guarde uma cópia deste relatório junto com seus próprios registros.
Pare de usar o site suspeito. Acesse o serviço verdadeiro pelo aplicativo oficial ou por um endereço em que você já confia.
Guarde e-mails, recibos, mensagens e capturas de tela originais em local seguro. Uma linha do tempo objetiva ajuda a autoridade responsável a entender o que aconteceu. Orientação sobre evidências do IC3 ↗
getdcty.fun)Mesmo que você não tenha todos os detalhes — registre uma ocorrência mesmo assim. Mesmo informações parciais ainda ajudam nas investigações.
Uma denúncia não garante a recuperação dos valores nem a abertura de investigação, mas dados de transação precisos e enviados rapidamente podem ajudar autoridades e prestadores de serviço a rastrear o incidente.
Mais orientações: NIST · resposta a tentativas de phishingFBI IC3 · denúncias e provasFTC · golpes de “recuperação”
Análise de ameaças usando lista de bloqueio armazenada, WHOIS, DNS e evidências de verificação pública
Digitalize agoraEnvie domínios suspeitos para nosso banco de dados de ameaças — proteja a comunidade
DenunciarRelatórios recentes de phishing e alterações de disponibilidade observadas
MonitorarMonitore ameaças em tempo real ou conteste esta listagem caso acredite que se trate de um falso positivo
Este relatório reúne capturas de página salvas, dados de registro e de rede, resultados de scanners e o histórico de denúncias do PhishDestroy. Cada fonte mantém sua própria data de observação. Abra o relatório de uma fonte para examinar o resultado original.
A análise assistida por AI foi escrita em . Descreve as evidências disponíveis naquela época; verificações posteriores das fontes podem alterar essas informações.
Uma captura documenta o que foi exibido. O resultado de um scanner registra a avaliação desse provedor no momento da verificação. Nem um certificado válido nem um resultado sem detecções garantem segurança.