URLQuery
2 det.
보고서 열기

The getdcty.fun website presents an airdrop claim portal for DacityCoin that prompts visitors to connect a Web3 wallet via Reown. If you visited the site and linked your wallet, immediately revoke token allowances and disconnect your sessions.
분석 내용은 영어로만 제공됩니다.페이지 제목: “DacityCoin | $DCTY Airdrop”
외부 차단 목록에 등재됨: MetaMask, SEAL. 극도의 주의를 기울이십시오 — 자격 증명이나 개인 정보를 입력하지 마십시오.
 PDR104.21.34.172Cloudflare, Inc. · CDN
위험 점수: 높을수록 상황이 더 나쁨 · 이 점수의 산정 방식
발생한 상황을 선택하고, 조치를 취할 때마다 해당 항목에 체크하세요. 체크 기록은 해당 브라우저에만 저장됩니다.
전문가용 보기에는 DNS, TLS, 네트워크 요청, 해시, 원시 JSON 등 모든 섹션이 포함되어 있습니다.
전송된 보고서 원장에는 첫 번째 발신 보고서가 . 기록된 수신자: abuse@publicdomainregistry.com. 가장 최근에 저장된 가용성 정보에 따르면 해당 도메인은 여전히 접속 가능한 것으로 나타납니다.; 35 hours 첫 번째 발신 보고서 이후로 시간이 지났습니다.
ICANN RAA §3.18 등록기관의 악용 신고 연락처 및 처리 의무를 설명합니다. 이 섹션에는 발신 타임스탬프, 수신자 목록, 사건 식별자 및 추후 확인 가능 여부가 기록됩니다. 이 정보만으로는 수신, 확인, 조사, 시정 조치 또는 계약 불이행을 입증할 수 없습니다.
PhishDestroy에 getdcty.fun 기록이 저장되어 있습니다. 각 출처의 관측 날짜는 다르며, 검사가 없다는 사실은 안전을 의미하지 않습니다.
원본 포렌식 기록을 보존하기 위해 아래의 상세 PhishDestroy AI 분석은 영어로 유지됩니다.
PhishDestroy는 2026-11-20에 getdcty.fun를 처음 기록했습니다. 외부 차단 목록에 등재됨: MetaMask, SEAL. 위험도: 높음 (증거 점수 66/100). 등록 대행자: PDR. 상태: 마지막으로 확인된 활성 상태. 호스팅: Cloudflare, Inc. PhishDestroy는 악용 신고 1건을 보냈습니다. 로그인 정보를 입력하거나 지갑을 연결하지 마세요.
104.21.34.172Cloudflare, Inc. · CDNPDR URLScan 캡처 · 2026-11-20 20:31 UTC · SHA-256 a37075cb…5e2824f
PhishDestroy 분석, 검토 완료된 버전
원본 포렌식 기록을 보존하기 위해 아래의 상세 PhishDestroy AI 분석은 영어로 유지됩니다.
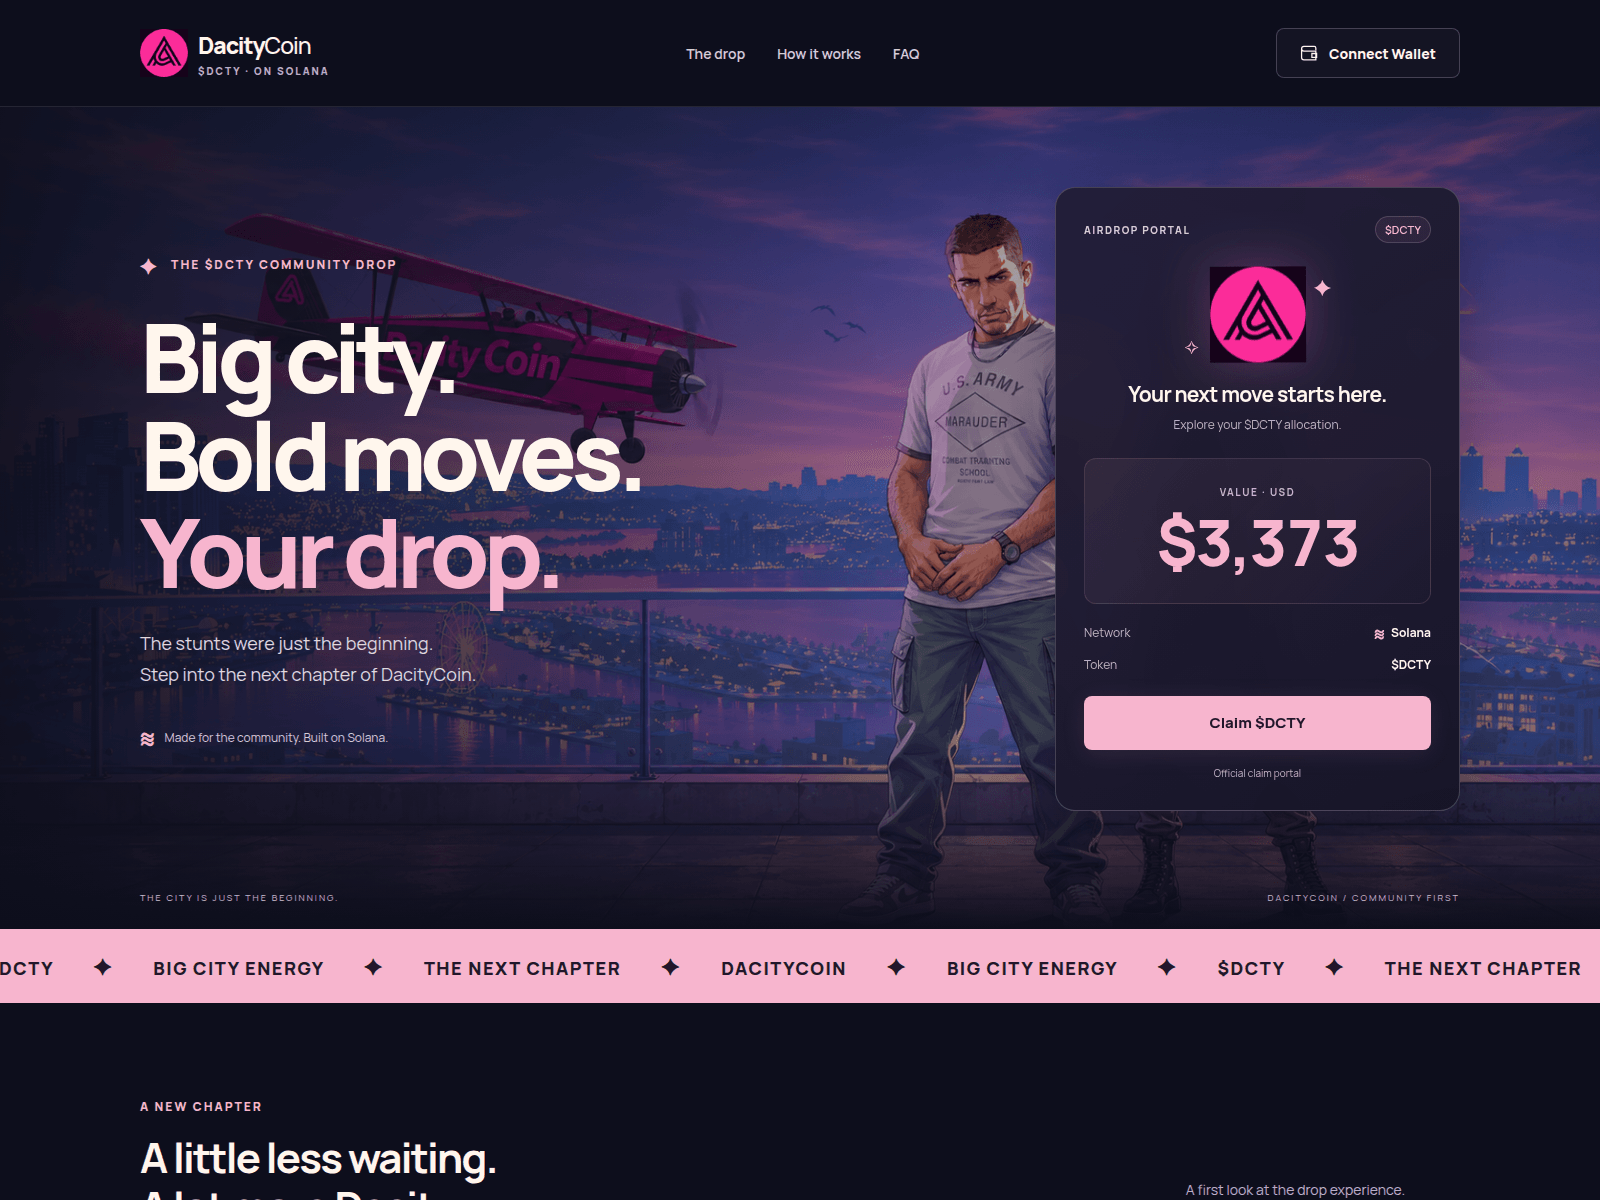
The getdcty.fun page opens with a dark theme featuring a pink-and-purple city skyline background, a helicopter, and a character standing on a balcony. The top navigation includes the logo for "DacityCoin" alongside links for "The drop", "How it works", "FAQ", and a "Connect Wallet" button. The main hero area displays the headline "Big city. Bold moves. Your drop." with the subtitle "The stunts were just the beginning. Step into the next chapter of DacityCoin." On the right side, an airdrop portal card highlights an allocation value of "$3,373" in USD for network "Solana" and token "$DCTY", accompanied by a prominent pink button that reads "Claim $DCTY". A scrolling ticker banner at the bottom repeats phrases like "BIG CITY ENERGY" and "THE NEXT CHAPTER". The entire interface is designed to make visitors click the claim button and link their cryptocurrency wallets to the portal.
The portal uses a Reown-based wallet connection flow designed to prompt users into linking their Web3 assets. Because MetaMask and SEAL block it, this is a recognized risk rather than a standard token distribution page. Connecting a wallet to such interfaces can grant malicious applications direct access to drain funds or execute unauthorized token transfers.
Registration records show that it was registered on 19 Nov 2026, 1 day before it was first reported. Furthermore, it sits behind Cloudflare, which hides the real server.
2 det.
보고서 열기의심스러운
보고서 열기36/100
56/100
신뢰 점수: 숫자가 낮을수록 더 나쁩니다.
보고서 열기페이지 캡처
SHA-256 72e1ebba…70d94da
별도로 저장된 모니터 스냅샷입니다. 주 보고서 레코드를 대체하지 않으며, 현재 가용성을 보장하지도 않습니다.
15 / 100 · 휴리스틱 점수 · 브랜드 참조 1건 · 분류 0건
단순히 콘텐츠 휴리스틱일 뿐이며, 최종 점수가 아닙니다.
보고서 열기이 구식 모니터 분석은 위에서 언급한 주요 ‘PhishDestroy’ 분석과는 별개입니다. 휴리스틱 점수는 측정된 확률이 아닙니다.
서사 생성 메타데이터
보고서 열기서술 생성 날짜는 관측 날짜와 별개입니다. 이는 보존된 게시 필드일 뿐, 별도의 독립적인 탐지 결과가 아닙니다.
결과는 각 출처의 수집 시점을 기준으로 합니다. 탐지 0건이 안전을 보장하지는 않습니다. OTX 참조는 커뮤니티 게시물입니다.
저장된 페이지, 네트워크, 스캐너 관측 결과를 출처와 관측 시각별로 묶어 보여 줍니다.
| 메일 설정 | Spf lookups: 0 |
|---|---|
| DNS 보호 기능 결과 | Resolvers: 12; Blocked count: 0 |
| 페이지 제목 및 메타데이터 | Title: DacityCoin | $DCTY Airdrop; Themecolor: #0d0e1c; Description: Explore the DacityCoin airdrop page. |
| 추적기 | Requests: 6 |
| 양식 및 혼합 콘텐츠 | No sri: https://request-absence.stockbox.cfd/_nuxt/assets/index.js; Third party scripts: 1 |
| 상태 | Up: ✓; Code: 200; Timings: DNS: 0; Wait: 110; Download: 0; Response ms: 169 |
| TLS 연결 | Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1, TLSv1.1, TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓ |
| 포트 | Open: 80, 443, 8080 |
| Carbon | Bytes: 4896; Co2 grams: 0.0002; Cleaner than: 87 |
| DNS server | NS: (IP: 172.64.34.103; Host: dayana.ns.cloudflare.com), (IP: 108.162.195.120; Host: amos.ns.cloudflare.com); Zone: getdcty.fun |
| Quality | Cls: 0.009; Seo: 100; Si s: 5.49; Fcp s: 1.51; Lcp s: 16.67; Tbt ms: 1943; Performance: 43; Accessibility: 100; Best practices: 96 |
| 위치 | IP: 172.67.163.78; ASN: 13335; Org: Cloudflare, Inc.; City: San Francisco; Country: US |
| SSL | San: *.getdcty.fun, getdcty.fun; Bits: 256; Chain: getdcty.fun, YE2, Root YE, ISRG Root X2, ISRG Root X1; Issuer: Let's Encrypt / YE2; Serial: 05F6BFD917125931B8C74ED18817662F0654; SHA256: ee68a3eeae4830046eb3bdf2bb4493dc2b953e889f755521f96d9e8c08195f16; Subject: getdcty.fun; Valid to: 2027-02-17T15:39:13Z; Valid from: 2026-11-19T15:39:14Z |
| DNS 레코드 | A: 172.67.163.78, 104.21.34.172; NS: amos.ns.cloudflare.com, dayana.ns.cloudflare.com; Soa: Nsname: amos.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2420610859; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800 |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Message: Site does not serve any HSTS headers. |
| HTTP 보안 정책 | Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| 방화벽 | Waf: Cloudflare; Has waf: ✓ |
| Get IP | IP: 104.21.34.172; Family: 4 |
| 리디렉션 | Chain: https://getdcty.fun |
| 테크 스택 | Technologies: Node.js, Vue.js, Nuxt.js, lit-html 3.3.3, lit-element 4.2.2, Cloudflare, HTTP/3 |
| 페이지 링크 | External: https://dcty.xyz/; Internal: https://getdcty.fun/, https://getdcty.fun/, https://getdcty.fun/, https://getdcty.fun/; External count: 1; Internal count: 4 |
| 등록 기록 | Registrar: PDR Ltd. d/b/a PublicDomainRegistry.com; Registrar iana ID: 303; Registrar URL: https://publicdomainregistry.com/; Created: 2026-11-19T16:29:18Z; Updated: 2026-11-19T16:29:18Z; Expires: 2027-11-19T16:29:18Z; Status: clientTransferProhibited https://icann.org/epp, addPeriod https://icann.org/epp; Nameservers: dayana.ns.cloudflare.com, amos.ns.cloudflare.com; Dnssec: unsigned |
| HTTP 헤더 | Headers: Server: cloudflare; Content type: text/html; charset=utf-8 |
 Scamadviser 경고 56/100
PhishDestroy는 기록된 증거를 바탕으로 getdcty.fun를 높음 위험 등급(증거 점수 66/100)으로 평가했으며, 이는 2026-11-20에 처음 기록되었습니다. 외부 차단 목록에 등재됨: MetaMask, SEAL. 자체 점수와 목록 등재만으로 사기가 입증되지는 않습니다. 각 출처의 날짜와 정확한 URL을 확인하세요.
앞서 언급된 위험 신호로 인해, 해당 사이트에서 지갑을 연결하거나 메시지에 서명하거나 토큰 권한을 approve하지 마십시오. 확인된 블록체인 거래는 되돌릴 수 없습니다.
경찰이나 기타 관할 기관에 신고할 때를 대비해 주소, 날짜, 결제 또는 거래 내역, 메시지 등을 잘 보관해 두십시오. 신고한다고 해서 반드시 돈이 돌려받는다는 보장은 없습니다. 단계별 안내: 긴급 대응 가이드.
마지막 확인
a37075cb…5e2824f 모델에 제공된 준비된 사본의 SHA-256 해시값: a00dbc55…4654bb2 a37075cbadb75704ba119fadd393d6991ba1fb012d072603c40fe39275e2824f · 384897 bytes 23dbf3e2dcfaadf84bd532fad2d0e9bc09102d39d8dccf48fbcfd7758e3e3497 · 389553 bytes 64bc9a0f207059dd28adc7b4a8bf5a43b33ea4722a61313e84414d0a9a626d75 · 387863 bytes 677fbd6bf42a1c4dfae75c6f6733f4cf006bd4e954f4d32ddddf36a302656b40 · 1484101 bytes ceedfa5d7aefec40f74413ea61edf8709e07cb18804d8855be0085c28166a92e · 859806 bytes 104.21.34.172 Cloudflare 공유 에지 원본 IP 숨김 Edge-IP 평판은 이 도메인에 귀속되지 않습니다. (US) 이 gTLD의 경우 위 레지스트라는 ICANN 공인 계약에 따라 운영됩니다. 아래 링크에서 공식 수수료 체계와 현행 DNS 악용 대응 준수 지침을 확인할 수 있습니다.
RAA §3.18은 악용 신고 접수 및 처리 요건을 규정하고 있습니다. 본 보고서는 저장된 발신 통지 및 이후의 기술적 관측 내용을 기록할 수 있으나, 그 자체만으로는 수신, 조사, 시정 조치 또는 계약 위반 사실을 입증하지는 않습니다.
104.21.34.172San Francisco, USEdge-IP 평판은 이 도메인에 귀속되지 않습니다.
amos.ns.cloudflare.comdayana.ns.cloudflare.comnsname: amos.ns.cloudflare.comhostmaster: dns.cloudflare.comserial: 2420610859refresh: 10000retry: 2400expire: 604800minttl: 1800위치는 IP 네트워크 기준입니다.
ee68a3eeae4830046eb3bdf2bb4493dc2b953e889f755521f96d9e8c08195f16*.getdcty.fungetdcty.fun저장된 인증서 메타데이터입니다. 시간대 정보가 없는 인증서 날짜는 저장된 그대로 표시됩니다. 전송 구간 암호화가 사이트의 신뢰성을 입증하지는 않습니다.
최근 확인 시 사이트가 페이지를 제공하고 있었습니다.
Google PageSpeed Insights — 다음 도메인의 모바일 성능 감사: getdcty.fun ·
로컬 수집 파이프라인이 보관한 타임스탬프 포함 응답 메타데이터입니다. 아래의 각 값은 표시된 아카이브 시각을 기준으로 합니다.
http://getdcty.fun/https://getdcty.fun/Content-Type: text/html; charset=UTF-8Cache-Control: private, max-age=0, no-store, no-cache, must-revalidate, post-check=0, pre-check=0서버: cloudflareh3=":443"; ma=86400private, max-age=0, no-store, no-cache, must-revalidate, post-check=0, pre-check=0a5da3d0e2d3e6fa2-CDGkeep-alive7217text/html; charset=UTF-8Fri, 20 Nov 2026 20:35:18 GMTThu, 01 Jan 1970 00:00:01 GMTsame-origin120cloudflarecfEdge;dur=19436,cfOrigin;dur=0SAMEORIGIN수집기가 보관한 값입니다. 긴 값은 수집 과정에서 축약될 수 있습니다.
추정 시각은 관측 구간을 나타냅니다. 레지스트라의 조치나 사이트가 접속 불가 상태가 된 정확한 시점을 입증하지는 않습니다.
네트워크 요청: 19 SHA-256 해시: 19 URLScan 스캔:
URLScan이 페이지 로딩 중에 기록한 네트워크 요청. URLScan은 모든 요청에 대해 해시를 제공하지는 않습니다. PhishDestroy는 2026-11-21 00:46 UTC에 이 목록을 가져왔습니다.
URLScan에서 이 스캔을 열어보세요 01a1fb90-7cd4-73b7-aa8e-b47ef7b1da90 ↗
저장된 데이터를 불러오며, 의심스러운 사이트는 열리지 않습니다.
| # | 네트워크 요청 | HTTP 메서드 · 상태 | 유형 | 압축되지 않은 크기 | 응답 본문 SHA-256 |
|---|
모니터와 출처 수집기가 보관한 날짜별 변경 기록입니다. 최신 관측이 먼저 표시되며, 출처 상태가 테이크다운을 입증하지는 않습니다.
페이지 콘텐츠 제공
반환된 페이지 콘텐츠
페이지 콘텐츠 제공
반환된 페이지 콘텐츠
접속 가능
기록된 이벤트: 9. 이 기록들은 수집된 증거, 발송된 알림 및 차단 목록 등재를 설명하며, 조사가 완료되었거나 해당 사이트가 차단되었음을 확인하는 것은 아닙니다.
라이프사이클
등록 후 32시간 18분에 보고됨
당사는 의심스러운 URL을 스캔하고, 공개된 결과를 검토한 후 적절한 악용 신고 채널을 통해 증거를 전송합니다. 상단의 날짜별 이벤트는 해당 도메인에 대해 기록된 내용을 보여줍니다. 아래 디렉토리에서는 더 광범위한 워크플로우를 설명합니다.
렌더링된 페이지, 요청 및 가시적인 인프라를 캡처합니다.
사용 가능한 엔진 결과를 비교하고 분석 타임스탬프를 유지합니다.
Google이 현재 해당 URL을 안전하지 않은 사이트로 분류하고 있는지 확인하십시오.
공개 스캔 결과와 함께 기록된 네트워크 및 분류 데이터를 확인하십시오.
지표 관련 언급 및 관련 커뮤니티 정보를 확인하십시오.
보관된 캡처를 비교하고 과거의 맥락을 보존합니다.
일치하는 지표와 관련 위협 기록을 확인하십시오.
인증서 기록 및 관련 호스트명을 검사합니다.
보안 리졸버 응답을 비교하고, 확인된 차단 내역을 기록합니다.
공개 DNS, TLS, HTTP 및 기술 표면을 검사합니다.
스캔, 평판 확인 및 보고에 사용된 보안 서비스는 아래에 나열되어 있습니다. 서비스가 목록에 포함되었다고 해서 해당 서비스가 이 특정 도메인에 대한 정보를 수신, 수용하거나 이에 대해 조치를 취했다는 증거는 아닙니다. 기록된 제출 내역은 상단의 알림 내역에 표시됩니다.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL 분석↗
 Cloudflare레이더 / 악용 신고↗
 YandexSafe Browsing↗
 URLScan.io공개 스캔↗
 ESET샘플 / URL 제출↗
 비트디펜더URL 제출↗
 NortonSafe Web↗
 Symantec사이트 리뷰↗
 AviraURL 신고↗
 Avast / AVGURL 신고↗
 카스퍼스키OpenTIP↗
 Dr.Web온라인 스캐너↗
 넷크래프트악용 신고↗
 PhishTank커뮤니티 신고↗
 APWG eCX피싱 인텔리전스↗
 PhishStats공개 피드↗
 Phish.Report호스팅 악용↗
 Spamhaus도메인 평판↗
 PolySwarm다중 엔진 분석↗
 CheckPhishURL 스캔↗
 Quttera악성코드 검사↗
 URLquery브라우저 분석↗
 Criminal IP자산 인텔리전스↗
 CRDFThreat Center↗ Scamadviser평판 확인↗
 MyWOT커뮤니티 평판↗
소스별로 이 도메인의 전체 이력을 살펴보세요. 다운로드 파일에는 선택한 소스의 모든 기록이 포함됩니다. 날짜는 원래의 필드 레이블을 그대로 유지합니다.
모든 기록을 JSON 형식으로 다운로드| ID | 저장된 데이터 |
|---|
저장된 유사 도메인 118개
dnstwist를 통해 발견된, 해당 브랜드를 모방한 이름들. 이름이 비슷하다고 해서 반드시 소유자가 동일하다는 것을 의미하지는 않습니다.
단순히 이름이 비슷하다는 사실만으로는 사기를 입증할 수 없습니다. 목록을 해당 서비스로 전송하면, 서비스 측에서 각 주소를 직접 확인합니다. 해당 도메인에서 가짜 페이지를 직접 확인한 경우에만 피싱으로 신고하십시오.
보낼 곳:
일치하는 항목이 없습니다. 검색 내용을 지우거나 다른 필터를 선택하세요.
전체 118개 중 12개 표시
전체 118개 중 100개 표시
동일한 등록 기관을 통해 등록되었습니다. 등록 기관은 서로 관련이 없는 수백만 명의 고객을 상대하기 때문에, 이는 두 항목 간의 연관성을 입증하기보다는 단순히 보고를 묶어놓은 것에 불과합니다.
최근 PhishDestroy 데이터베이스에서 보고서가 추가되었습니다. 이러한 검색 링크는 공유 인프라나 소유권을 의미하지 않습니다.
브라우저와 크롤러가 받는 응답을 비교하고 Keitaro 트래픽 라우팅 여부를 확인합니다.
getdcty.fun PD-1CD31ADCC1B4A71F2344 수신자: abuse@publicdomainregistry.com Registrar policy. Per PDR Ltd. d/b/a PublicDomainRegistry.com's published terms: “Explicit policy to immediately suspend domains used for phishing, 419 scams, identity fraud, malware distribution without prior notice” Applicable law. Domestic legal framework (India): IT Act 2000 §§66C–66D (identity theft, cheating by personation), Indian Penal Code §420 / Bharatiya Nyaya Sanhita §318 (fraud).
실제로 취한 조치에 따라 대응하십시오. 비밀번호를 입력했다면, 해당 비밀번호와 이를 재사용한 모든 곳에서 비밀번호를 변경하십시오. 카드 정보를 결제하거나 제공했다면, 은행이나 결제 서비스 업체에 연락하십시오. 파일을 다운로드했다면, 기기를 바이러스 검사하십시오. 그런 다음 해당 사건을 신고하십시오.
이 초안은 오직 귀하에게만 제공됩니다.
먼저 자금을 안전하게 보호하세요: 은행에 전화하거나 전자지갑 승인 권한을 취소하세요. 즉각적인 조치 →


사기 이메일과 문자 메시지를 국가사이버보안센터(National Cyber Security Centre)로 전달해 주십시오. 해당 센터는 발견된 악성 사이트를 차단합니다.
이메일report@phishing.gov.uk 문자 메시지7726





공유한 정보에 해당하는 조치를 선택하세요. 이 보고서 사본을 본인의 기록과 함께 보관하세요.
의심스러운 사이트 사용을 중단하세요. 실제 서비스는 공식 앱이나 이미 신뢰하는 주소를 통해 접속하세요.
원본 이메일, 영수증, 메시지, 스크린샷을 안전한 곳에 보관하세요. 사실에 기반한 시간순 기록은 접수 기관이 경위를 파악하는 데 도움이 됩니다. IC3 증거 지침 ↗
getdcty.fun)비록 모든 세부 사항을 알지 못하더라도 — 어쨌든 신고를 하세요. 부분적인 정보라도 수사에 도움이 됩니다.
저장된 차단 목록, WHOIS, DNS 및 공개 스캔 증거를 사용한 위협 분석
지금 스캔하기의심스러운 도메인을 당사의 위협 데이터베이스에 신고해 주세요 — 커뮤니티를 보호해 주세요
보고서최근 피싱 보고서 및 관찰된 가용성 변경 사항
모니터링이 보고서는 저장된 페이지 캡처, 등록 및 네트워크 기록, 스캐너 결과, PhishDestroy 신고 이력을 종합한 것입니다. 각 출처는 고유한 관측일을 유지합니다. 원본 결과를 확인하려면 출처 보고서를 여세요.
AI 지원 분석 작성 시각: . 이 내용은 당시 확보된 증거를 설명한 것이며, 추후 출처 확인 과정에서 내용이 변경될 수 있습니다.
캡처는 당시 표시된 내용을 기록한 것입니다. 스캐너 결과는 검사 시점의 해당 제공업체 평가를 기록한 것입니다. 유효한 인증서나 탐지 0건 결과 모두 안전을 보장하지 않습니다.