Cloudflare Radar

Laporan pemindaian
Buka laporan
PhishDestroy menyimpan catatan bttysol.top. Setiap sumber memiliki tanggal pengamatan sendiri; pemeriksaan yang belum dilakukan tidak membuktikan keamanan.
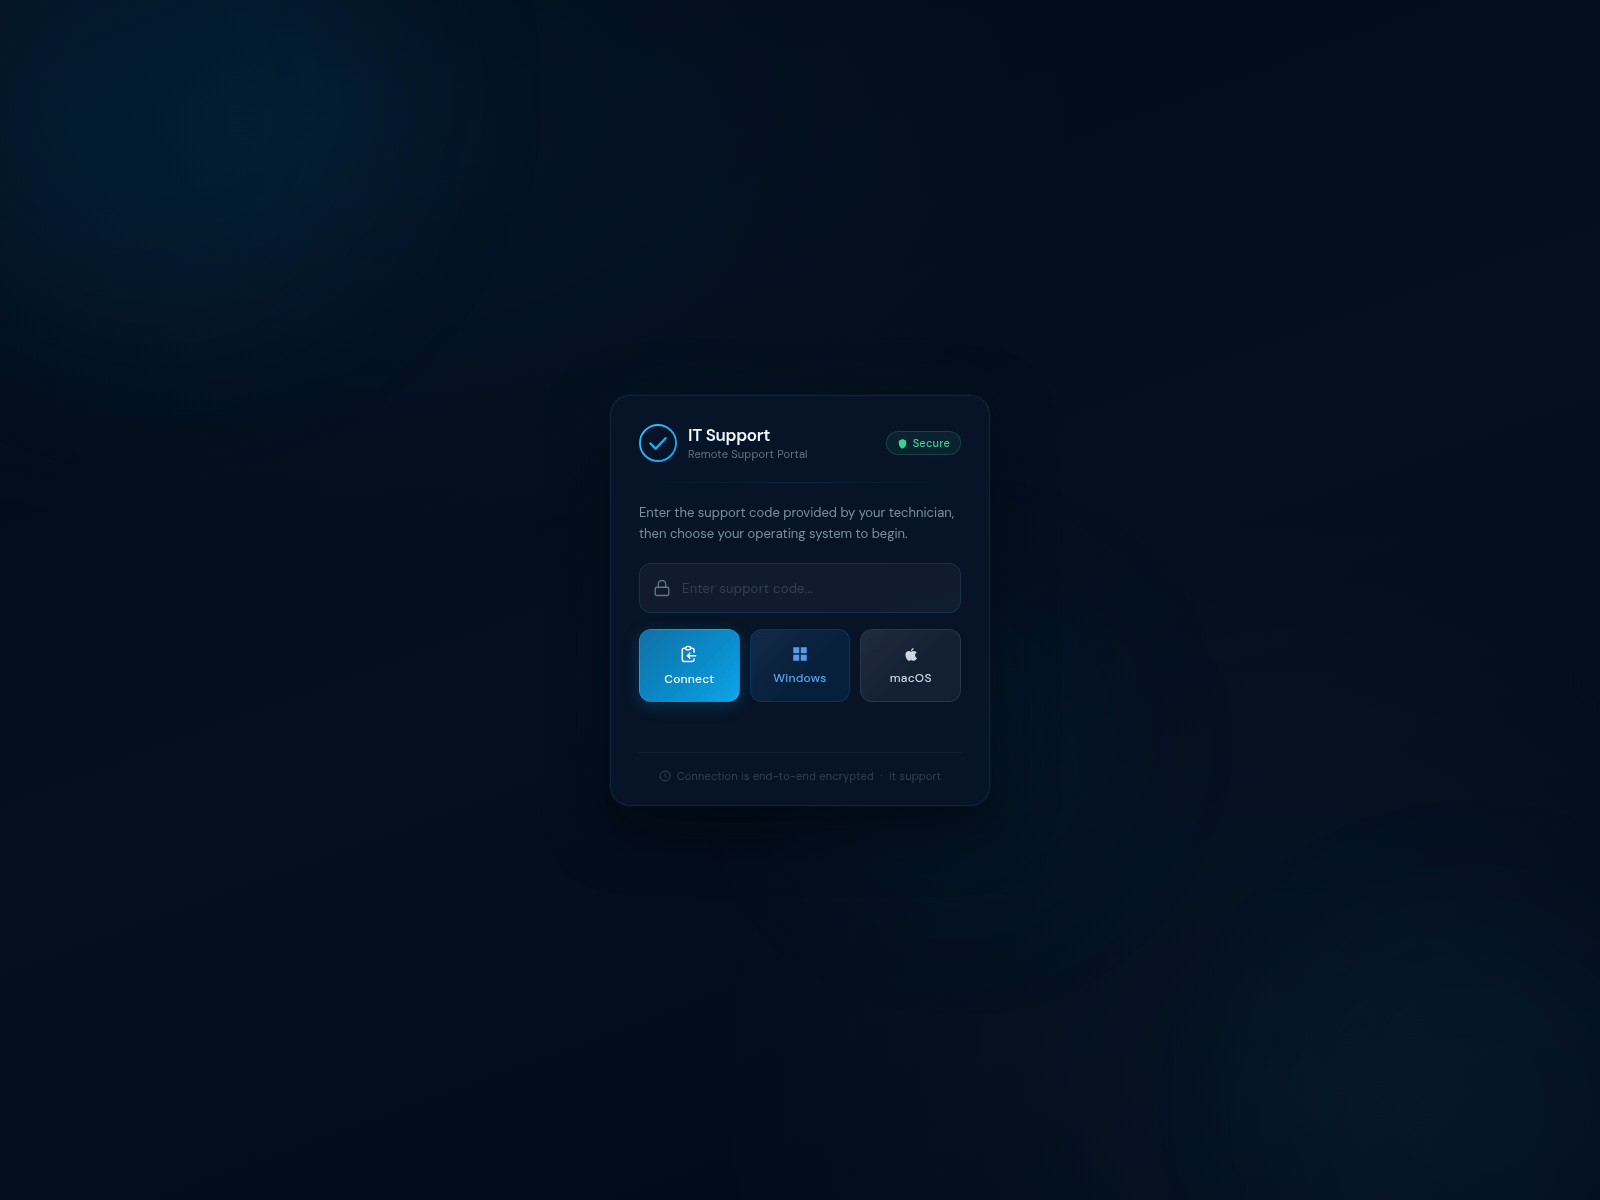
Judul halaman: “IT support – Remote Support”
Berhati-hatilah — jangan memasukkan kredensial atau informasi pribadi.
 PDR
 188.114.97.3CloudFlare, Inc. · CDN
Skor risiko, semakin tinggi = semakin buruk · Cara kerja skor ini
Pilih apa yang terjadi dan centang langkah-langkahnya seiring prosesnya. Tanda centang hanya disimpan di browser ini.
Tampilan ahli mencakup semua bagian: DNS, TLS, permintaan jaringan, hash, dan JSON mentah.
PhishDestroy menyimpan catatan bttysol.top. Setiap sumber memiliki tanggal pengamatan sendiri; pemeriksaan yang belum dilakukan tidak membuktikan keamanan.
Analisis terperinci PhishDestroy AI di bawah tetap berbahasa Inggris untuk menjaga catatan forensik asli.
188.114.97.3CloudFlare, Inc. · CDNPDR Tangkapan layar URLScan · 2026-11-21 19:39 UTC · SHA-256 bd3c17f7…565dfc3
Analisis PhishDestroy, versi yang telah ditinjau
Analisis terperinci PhishDestroy AI di bawah tetap berbahasa Inggris untuk menjaga catatan forensik asli.
The bttysol.top domain displays a dark-themed IT Support portal titled "IT Support" with a subtitle of "Remote Support Portal" and a green "Secure" badge. The central card instructs visitors to "Enter the support code provided by your technician, then choose your operating system to begin." Below this instruction, an input field reads "Enter support code...". Three option buttons are presented: "Connect", "Windows", and "macOS". Small text at the bottom notes that the "Connection is end-to-end encrypted" and mentions "IT support". Registration records show the address was created on 9 Aug 2026 through registrar PDR Ltd. and it still answered requests on 21 Nov 2026 at 20:39 UTC. While the page mimics standard remote assistance tooling, visitors should independently verify that any support code originates from a trusted IT professional before interacting with the form.
Pages requesting a support code and operating system typically serve to bridge a visitor into a live remote-desktop session or initiate the download of an unauthorized remote-management tool. If the session is initiated by an unsolicited phone call, pop-up alert, or email claiming your device is compromised, the remote connection allows malicious actors to install persistent monitoring tools, inspect sensitive files, or alter system settings. Real IT organizations use official, pre-vouched administrative channels and enterprise-managed endpoints rather than arbitrary web domains.
If you were directed here by an unexpected caller or pop-up, do not enter codes or download installers. Reach out to your organization's verified IT department through known contact channels instead. If you already ran an installer or shared a session code, disconnect your network immediately, audit your installed applications for unfamiliar remote-access utilities, and perform a thorough antivirus scan.
Laporan pemindaian
Buka laporanTangkapan halaman
SHA-256 1c9fc0f8…9293440
Cuplikan monitor yang disimpan secara terpisah; tidak menggantikan catatan laporan utama atau menentukan ketersediaan saat ini.
15 / 100 · skor heuristik · 0 referensi merek · 0 klasifikasi
Hanya heuristik konten; bukan skor akhir
Buka laporanAnalisis monitor yang sudah ketinggalan zaman ini terpisah dari analisis utama PhishDestroy di atas. Skor heuristik bukanlah probabilitas yang terukur.
Metadata pembangkitan narasi
Buka laporanTanggal pembentukan narasi berbeda dengan tanggal pengamatan. Ini adalah kolom publikasi yang disimpan, bukan hasil deteksi tambahan yang independen.
Hasil mencerminkan waktu pengumpulan setiap sumber. Nol deteksi tidak menjamin keamanan. Referensi OTX adalah publikasi komunitas.
Pengamatan halaman, jaringan, dan pemindai yang tersimpan, dikelompokkan berdasarkan sumber dan waktu pengamatan.
| Konfigurasi email | Spf lookups: 0 |
|---|---|
| Hasil DNS pelindung | Resolvers: 12; Blocked count: 0 |
| Koneksi TLS | Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1, TLSv1.1, TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓ |
| Port | Open: 80, 443, 8080 |
| DNS server | NS: (IP: 108.162.195.97; Host: tanner.ns.cloudflare.com), (IP: 172.64.34.20; Host: carioca.ns.cloudflare.com); Zone: bttysol.top |
| Quality | Cls: 0; Seo: 36; Si s: 0.84; Fcp s: 0.76; Lcp s: 0.76; Tbt ms: 0; Performance: 100; Accessibility: 73; Best practices: 96 |
| Lokasi | IP: 2a06:98c1:3121::3; ASN: 13335; Org: CloudFLARENET-EU; City: London; Country: GB |
| SSL | San: *.bttysol.top, bttysol.top; Bits: 256; Chain: bttysol.top, YE1, Root YE, ISRG Root X2, ISRG Root X1; Issuer: Let's Encrypt / YE1; Serial: 0654EED9087EDA4CACCE2B95CCA9C967329D; SHA256: a02d5f7ef3c23ef9da7d4fb29d7f3cda19bd0b30b272d48525e8aae3de3358a3; Subject: bttysol.top; Valid to: 2026-12-23T09:53:18Z; Valid from: 2026-09-24T09:53:19Z |
| Catatan DNS | A: 188.114.97.3, 188.114.96.3; NS: tanner.ns.cloudflare.com, carioca.ns.cloudflare.com; Soa: Nsname: carioca.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2416768972; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800; Aaaa: 2a06:98c1:3121::3, 2a06:98c1:3120::3 |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Message: Site does not serve any HSTS headers. |
| Kebijakan keamanan HTTP | Xframeoptions: SAMEORIGIN; Referrerpolicy: same-origin; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| Firewall | Waf: Cloudflare; Has waf: ✓ |
| Get IP | IP: 2a06:98c1:3120::3; Family: 6 |
| Catatan pendaftaran | Registrar: PDR Ltd; Registrar iana ID: 303; Registrar URL: http://publicdomainregistry.com; Created: 2026-08-09T12:08:53Z; Updated: 2026-09-24T10:47:13Z; Expires: 2027-08-09T12:08:53Z; Status: clientTransferProhibited https://icann.org/epp; Nameservers: carioca.ns.cloudflare.com, tanner.ns.cloudflare.com; Dnssec: unsigned |
| Header HTTP | Headers: Server: cloudflare; Content type: text/html; charset=UTF-8; X frame options: SAMEORIGIN; Referrer policy: same-origin |
bd3c17f7…565dfc3 SHA-256 dari salinan yang telah disiapkan dan diberikan kepada model: 3d4687a8…c83345c bd3c17f70eda9443475c19cea5cc9b54647935c68730f487715034a4a565dfc3 · 288069 bytes 672410dac61a9a63878d78b8bddd1c5dbedabc5987fb9b697544e38cd4259c8f · 288357 bytes df63581949bb9204aa76d14e15ce547731b95e9fb3845a6d3cb4c9a630583eae · 287086 bytes e0eaa9f4377389d6b8acbe8af04ca94f3ede53741cc117a7398fce616738289e · 105805 bytes e0453bcc7992c664093ac3c5a34aad09242af535698b12d27cb065ea97f4594c · 118032 bytes 188.114.97.3 Cloudflare tepi bersama Alamat IP asal disembunyikan Reputasi Edge-IP tidak dikaitkan dengan domain ini. (IN) Untuk gTLD ini, registrar di atas beroperasi berdasarkan perjanjian akreditasi ICANN. Tautan di bawah ini menyediakan jadwal biaya resmi dan panduan kepatuhan terkini terkait penyalahgunaan DNS.
RAA §3.18 menetapkan persyaratan kontak penyalahgunaan dan penanganannya. Laporan ini dapat mendokumentasikan pemberitahuan keluar yang tersimpan serta pengamatan teknis selanjutnya; laporan ini sendiri tidak membuktikan penerimaan, penyelidikan, perbaikan, atau ketidakpatuhan kontrak.
188.114.97.3Toronto, CAReputasi Edge-IP tidak dikaitkan dengan domain ini.
carioca.ns.cloudflare.comtanner.ns.cloudflare.comnsname: carioca.ns.cloudflare.comhostmaster: dns.cloudflare.comserial: 2416768972refresh: 10000retry: 2400expire: 604800minttl: 1800Lokasi menggambarkan jaringan IP.
a02d5f7ef3c23ef9da7d4fb29d7f3cda19bd0b30b272d48525e8aae3de3358a3*.bttysol.topbttysol.topMetadata sertifikat yang disimpan. Tanggal sertifikat tanpa zona waktu ditampilkan sebagaimana disimpan. Enkripsi transport tidak membuktikan bahwa situs tersebut tepercaya.
Google PageSpeed Insights — audit performa seluler untuk bttysol.top ·
Metadata respons bertanda waktu yang disimpan oleh pipeline pengumpulan lokal. Setiap nilai di bawah ini berlaku untuk waktu arsip yang ditampilkan.
https://www.bttysol.top/Content-Type: text/html; charset=utf-8Cache-Control: privateServer: cloudflareCF-Cache-Status: DYNAMICContent-Encoding: gzip0b95167676069a859a7535ce88e2b9f82520485d0102400d6d3e38a21f7c1f72h3=":443"; ma=86400privateDYNAMICa5e22ad86ec465c5-FRAkeep-alivegziptext/html; charset=utf-8Sat, 21 Nov 2026 19:40:39 GMT{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}CP="NON CUR OUR STP STA PRE"{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=dw4q54pJsIe%2FV2y42tHwyRmJqdE%2FPJXodzf9FOHEmzvlBaMRHW5t4GrArjIXBmFMYxGR2y8V2EP8u%2FGZ0%2FfgdzIfCn4gqlbPg02CfoLQn9i1M3IyXNgbRwm8CZq5gFARz9E%3D"cloudflarecfCacheStatus;desc="DYNAMIC"chunkednosniffnoindexNilai yang disimpan oleh kolektor; nilai yang panjang dapat dipersingkat saat pengumpulan.
Waktu perkiraan menggambarkan rentang pengamatan. Waktu ini tidak membuktikan tindakan registrar atau saat pasti situs menjadi tidak tersedia.
Permintaan jaringan: 14 Hash SHA-256: 13 Pemindaian URLScan:
Permintaan jaringan yang direkam oleh URLScan saat memuat halaman. URLScan tidak menyediakan nilai hash untuk setiap permintaan. PhishDestroy mengambil daftar ini pada tanggal 2026-11-21 19:42 UTC.
Buka hasil pemindaian ini di URLScan 01a1ff9e-80d1-7738-a796-1539e9367924 ↗
Memuat data yang tersimpan; situs yang mencurigakan tersebut tidak dibuka.
| # | Permintaan jaringan | Metode HTTP · status | Jenis | Ukuran tanpa kompresi | Tubuh respons SHA-256 |
|---|
Perubahan bertanggal yang disimpan oleh pemantau dan kolektor sumber. Pengamatan terbaru ditampilkan lebih dulu; status sumber bukan bukti bahwa situs telah diturunkan.
Dapat dijangkau
Peristiwa yang tercatat: 8. Catatan ini menjelaskan bukti yang dikumpulkan, pemberitahuan yang dikirimkan, dan publikasi; catatan ini tidak menjamin penyelidikan yang lengkap atau penutupan situs.
Siklus hidup
Dilaporkan 104 hari 7 jam setelah pendaftaran
Kami memindai URL yang mencurigakan, memeriksa hasil publik, dan mengirimkan bukti melalui saluran pelaporan penyalahgunaan yang sesuai. Peristiwa bertanggal di atas menunjukkan apa yang tercatat untuk domain ini. Direktori di bawah ini menjelaskan alur kerja secara lebih luas.
Tangkap halaman yang ditampilkan, permintaan, dan infrastruktur yang terlihat.
Bandingkan hasil mesin yang tersedia dan pertahankan cap waktu analisis.
Periksa apakah Google saat ini mencantumkan URL tersebut sebagai tidak aman.
Periksa hasil pemindaian publik beserta data jaringan dan klasifikasi yang terekam.
Cari referensi indikator dan informasi intelijen komunitas yang terkait.
Bandingkan tangkapan layar yang diarsipkan dan pertahankan konteks historisnya.
Cari indikator yang sesuai dan catatan ancaman terkait.
Periksa catatan sertifikat dan nama host terkait.
Bandingkan respons resolver keamanan dan catat pemblokiran yang teramati.
Periksa DNS publik, TLS, HTTP, dan permukaan teknologi.
Layanan keamanan yang digunakan untuk pemindaian, pemeriksaan reputasi, dan pelaporan tercantum di bawah ini. Pencantuman suatu layanan dalam daftar ini bukan merupakan bukti bahwa layanan tersebut telah menerima, menyetujui, atau menindaklanjuti domain tertentu ini. Pengajuan yang tercatat muncul dalam riwayat pemberitahuan di atas.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalAnalisis URL↗
 CloudflareRadar / pelaporan penyalahgunaan↗
 YandexSafe Browsing↗
 URLScan.ioPemindaian publik↗
 ESETContoh / Pengiriman URL↗
 BitdefenderPengiriman URL↗
 NortonSafe Web↗
 SymantecUlasan Situs↗
 AviraPelaporan URL↗
 Avast / AVGPelaporan URL↗
 KasperskyOpenTIP↗
 Dr.WebPemindai daring↗
 NetcraftPelaporan penyalahgunaan↗
 PhishTankPelaporan oleh komunitas↗
 APWG eCXIntelijen phishing↗
 PhishStatsUmpan publik↗
 Phish.ReportPenyalahgunaan layanan hosting↗
 SpamhausReputasi domain↗
 PolySwarmAnalisis multi-mesin↗
 CheckPhishPemindaian URL↗
 QutteraPemindaian malware↗
 URLqueryAnalisis peramban↗
 Criminal IPIntelijen aset↗
 CRDFThreat Center↗
 ScamadviserPemeriksaan reputasi↗
 MyWOTReputasi komunitas↗
Telusuri riwayat lengkap domain ini berdasarkan sumber. Unduhan ini mencakup setiap catatan dari sumber yang dipilih. Tanggal tetap menggunakan label bidang aslinya.
Unduh semua catatan dalam format JSON| ID | Data yang disimpan |
|---|
Judul serupa Sinyal pendukung 1
Registrar: PDR Hanya untuk penemuan 6
Setiap jari-jari merupakan salah satu alasan mengapa suatu domain dikaitkan dengan laporan ini. Ukuran simpul menandakan deteksi VirusTotal, simpul bergaris putus-putus sudah tidak aktif, dan daftar lengkapnya tercantum di bawah ini. Daftar lengkap laporan terkait
Hash berkas favicon yang sama, atau judul halaman yang tercatat dan diawali dengan 20 karakter yang sama. Kesesuaian konten tidak dapat dijadikan bukti adanya kit phishing atau pemilik yang sama.
Didaftarkan melalui penyedia layanan pendaftaran yang sama. Sebuah penyedia layanan pendaftaran melayani jutaan pelanggan yang tidak saling terkait, sehingga hal ini sekadar mengelompokkan laporan-laporan tersebut, bukan membuktikan adanya hubungan.
Laporan baru-baru ini ditambahkan dari database PhishDestroy. Tautan penemuan ini tidak berarti infrastruktur atau kepemilikan bersama.
Bandingkan apa yang diterima browser dan crawler, serta periksa perutean trafik Keitaro.
bttysol.top PD-8338FB401D029434FF0B Penerima: abuse-contact@publicdomainregistry.com Registrar policy. Per PDR Ltd. d/b/a PublicDomainRegistry.com's published terms: “Explicit policy to immediately suspend domains used for phishing, 419 scams, identity fraud, malware distribution without prior notice” Applicable law. Domestic legal framework (India): IT Act 2000 §§66C–66D (identity theft, cheating by personation), Indian Penal Code §420 / Bharatiya Nyaya Sanhita §318 (fraud).
Ambil tindakan berdasarkan apa yang sebenarnya Anda lakukan. Jika Anda memasukkan kata sandi: ubah kata sandi tersebut, serta di mana pun Anda pernah menggunakannya kembali. Jika Anda melakukan pembayaran atau memberikan detail kartu: hubungi bank atau penyedia layanan pembayaran Anda. Jika Anda mengunduh berkas: periksa perangkat Anda. Kemudian laporkan insiden tersebut.
Draf tersebut hanya ada pada Anda.
Pertama-tama, amankan uang Anda: hubungi bank Anda atau cabut persetujuan dompet digital Anda. Langkah-langkah segera →



Bantuan darurat dari para peneliti keamanan saat dompet kripto sedang dikosongkan saat ini juga.

Laporkan penipuan dan kecurangan ke Komisi Perdagangan Federal AS (FTC). Laporan tersebut akan dimasukkan ke dalam basis data yang digunakan oleh penegak hukum.

Laporan resmi pencurian identitas beserta rencana pemulihan langkah demi langkah.

Laporkan insiden siber dan phishing ke Badan Keamanan Siber dan Infrastruktur AS (CISA).

Teruskan email dan pesan teks penipuan ke Pusat Keamanan Siber Nasional, yang akan menonaktifkan situs-situs berbahaya yang ditemukannya.
Emailreport@phishing.gov.uk Pesan teks7726
Daftar tim tanggap insiden nasional (CSIRT) di Uni Eropa. Temukan tim untuk negara Anda.

Direktori global tim tanggap insiden, yang dapat dicari berdasarkan negara dan sektor.
Teruskan email phishing ke Anti-Phishing Working Group.
Emailreportphishing@apwg.org
Portal Pelaporan Kejahatan Siber Nasional. Untuk penipuan keuangan, segera hubungi juga saluran bantuan 1930.
Saluran Bantuan1930


Laporkan penipuan dan penipuan di Kanada serta baca peringatan penipuan terkini.
Pilih langkah yang sesuai dengan informasi yang Anda bagikan. Simpan salinan laporan ini bersama catatan Anda sendiri.
Berhenti menggunakan situs yang mencurigakan. Buka layanan yang asli melalui aplikasi resminya atau alamat yang sudah Anda percayai.
Simpan email, tanda terima, pesan, dan tangkapan layar asli di tempat yang aman. Kronologi faktual membantu otoritas penerima memahami apa yang terjadi. Panduan Bukti IC3 ↗
bttysol.top)Meskipun kamu belum mengetahui semua detailnya — tetap saja ajukan laporan. Informasi yang tidak lengkap tetap dapat membantu penyelidikan.
Laporan tidak menjamin dana akan kembali atau kasus akan diselidiki, tetapi data transaksi yang akurat dan segera disampaikan dapat membantu pihak berwenang dan penyedia layanan melacak insiden tersebut.
Panduan lebih lanjut: NIST · Tindakan Penanggulangan PhishingFBI IC3 · laporan & buktiFTC · penipuan pemulihan
Analisis ancaman menggunakan daftar blokir yang disimpan, WHOIS, DNS, dan bukti pemindaian publik
Pindai SekarangLaporkan domain yang mencurigakan ke basis data ancaman kami — lindungi komunitas
LaporanLaporan phishing terbaru dan perubahan ketersediaan yang diamati
PantauPantau ancaman secara langsung atau ajukan keberatan terhadap daftar ini jika Anda yakin ini merupakan false positive
Laporan ini menggabungkan tangkapan halaman yang disimpan, catatan pendaftaran dan jaringan, hasil pemindai, serta riwayat pelaporan PhishDestroy. Setiap sumber menyimpan tanggal pengamatannya sendiri. Buka laporan sumber untuk memeriksa hasil aslinya.
Analisis berbantuan AI ditulis pada . Penjelasan ini menguraikan bukti-bukti yang tersedia pada saat itu; hasil verifikasi sumber di kemudian hari dapat berubah.
Tangkapan mendokumentasikan apa yang ditampilkan. Hasil pemindai mencatat penilaian penyedia tersebut pada saat pemeriksaan. Baik sertifikat yang valid maupun hasil tanpa deteksi tidak menjamin keamanan.