Cloudflare Radar

Tarama raporu
Raporu aç
PhishDestroy, bttysol.top için bir kayıt tutar. Her kaynağın gözlem tarihi ayrıdır; kontrol yapılmamış olması güvenliği kanıtlamaz.
Sayfa başlığı: “IT support – Remote Support”
Çok dikkatli olun — kimlik bilgilerini veya kişisel bilgileri girmeyin.
 PDR
 188.114.97.3CloudFlare, Inc. · CDN
Risk puanı: ne kadar yüksekse, durum o kadar kötüdür · Bu puan nasıl hesaplanır?
Ne olduğunu seçin ve adımları uyguladıkça işaretleyin. İşaretler yalnızca bu tarayıcıda saklanır.
Uzman görünümü tüm bölümleri içerir: DNS, TLS, ağ istekleri, hash değerleri ve ham JSON verileri.
PhishDestroy, bttysol.top için bir kayıt tutar. Her kaynağın gözlem tarihi ayrıdır; kontrol yapılmamış olması güvenliği kanıtlamaz.
Özgün adli kaydı korumak için aşağıdaki ayrıntılı PhishDestroy AI analizi İngilizce bırakılmıştır.
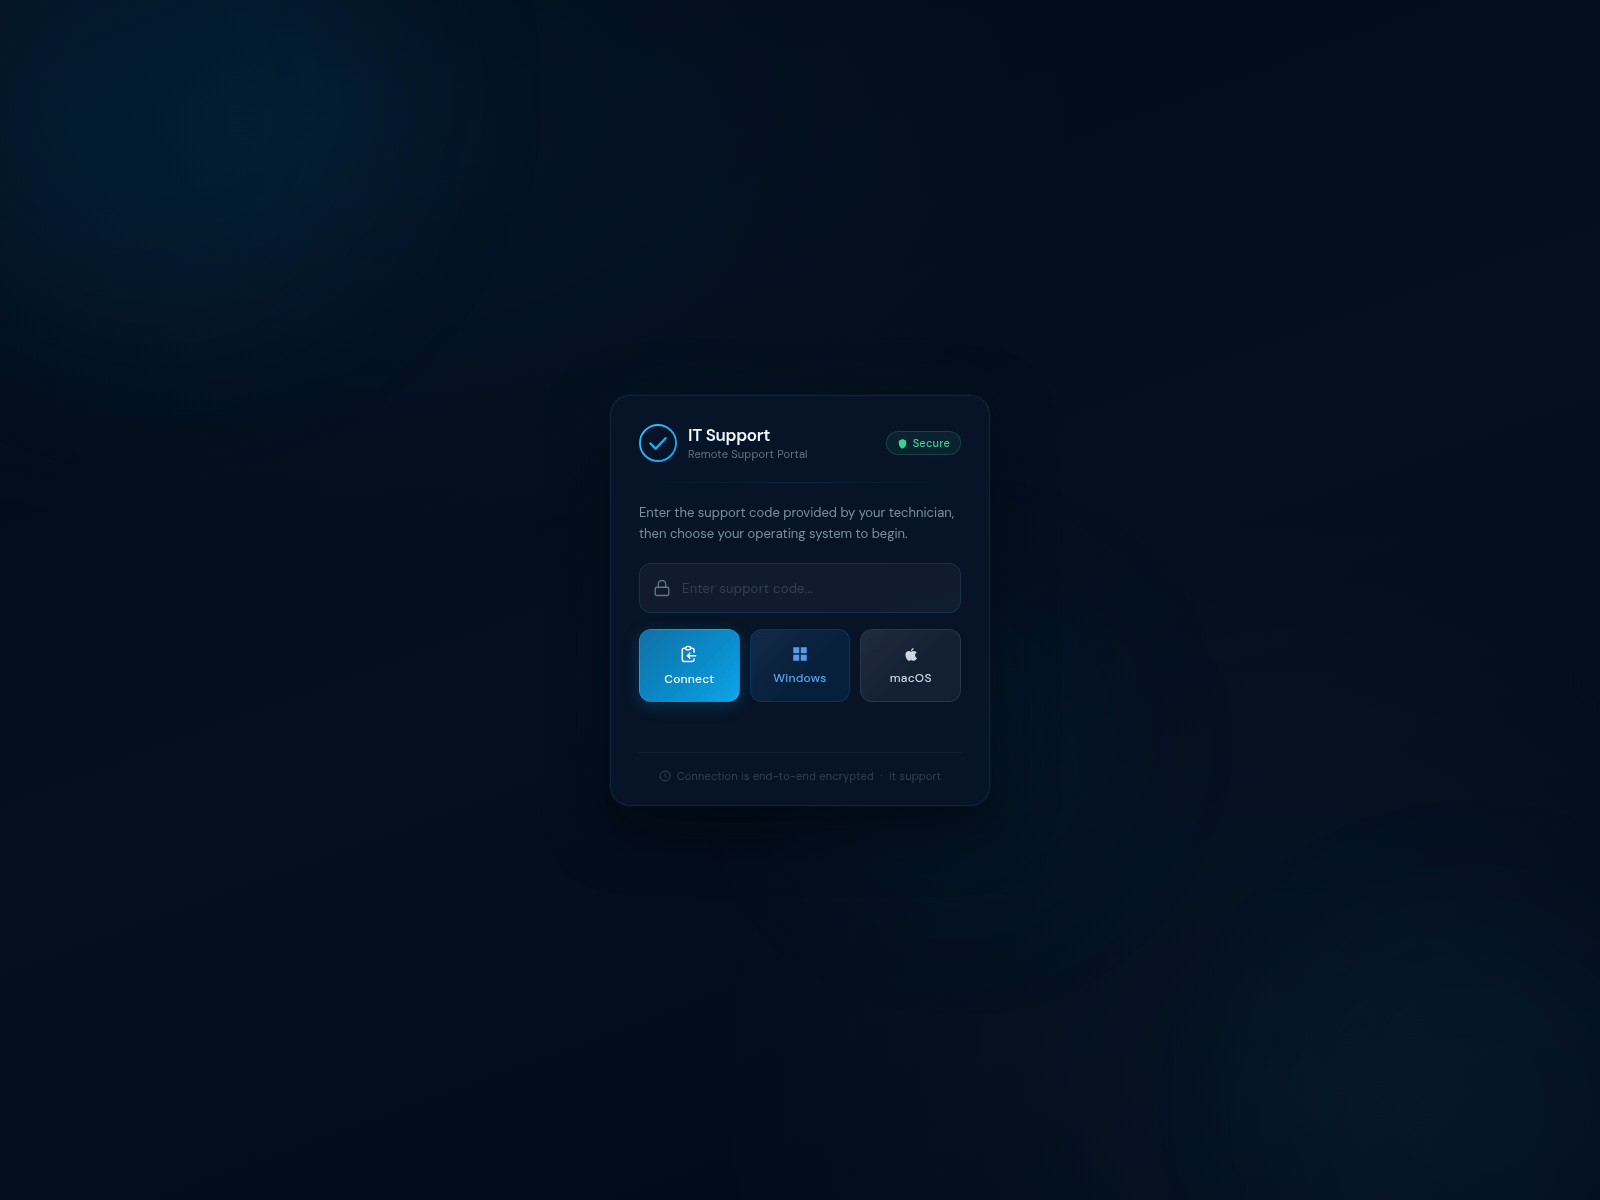
188.114.97.3CloudFlare, Inc. · CDNPDR URLScan'dan alınan ekran görüntüsü · 2026-11-21 19:39 UTC · SHA-256 bd3c17f7…565dfc3
PhishDestroy analizi, gözden geçirilmiş sürüm
Özgün adli kaydı korumak için aşağıdaki ayrıntılı PhishDestroy AI analizi İngilizce bırakılmıştır.
The bttysol.top domain displays a dark-themed IT Support portal titled "IT Support" with a subtitle of "Remote Support Portal" and a green "Secure" badge. The central card instructs visitors to "Enter the support code provided by your technician, then choose your operating system to begin." Below this instruction, an input field reads "Enter support code...". Three option buttons are presented: "Connect", "Windows", and "macOS". Small text at the bottom notes that the "Connection is end-to-end encrypted" and mentions "IT support". Registration records show the address was created on 9 Aug 2026 through registrar PDR Ltd. and it still answered requests on 21 Nov 2026 at 20:39 UTC. While the page mimics standard remote assistance tooling, visitors should independently verify that any support code originates from a trusted IT professional before interacting with the form.
Pages requesting a support code and operating system typically serve to bridge a visitor into a live remote-desktop session or initiate the download of an unauthorized remote-management tool. If the session is initiated by an unsolicited phone call, pop-up alert, or email claiming your device is compromised, the remote connection allows malicious actors to install persistent monitoring tools, inspect sensitive files, or alter system settings. Real IT organizations use official, pre-vouched administrative channels and enterprise-managed endpoints rather than arbitrary web domains.
If you were directed here by an unexpected caller or pop-up, do not enter codes or download installers. Reach out to your organization's verified IT department through known contact channels instead. If you already ran an installer or shared a session code, disconnect your network immediately, audit your installed applications for unfamiliar remote-access utilities, and perform a thorough antivirus scan.
Tarama raporu
Raporu açSayfa görüntüsü
SHA-256 1c9fc0f8…9293440
Ayrı olarak saklanan monitör anlık görüntüsü; birincil rapor kaydının yerini almaz veya mevcut kullanılabilirliği belirlemez.
15 / 100 · sezgisel puan · 0 marka referansı · 0 sınıflandırma
Yalnızca içerik sezgisel değerlendirmesi; nihai puan değildir
Raporu açBu eski monitör analizi, yukarıdaki birincil PhishDestroy analizinden ayrıdır. Sezgisel puan, ölçülmüş bir olasılık değildir.
Anlatı oluşturma meta verileri
Raporu açHikâye oluşturma tarihi, gözlem tarihlerinden ayrıdır. Bunlar, saklanan yayın alanlarıdır; ek bir bağımsız tespit değildir.
Sonuçlar her kaynağın toplama zamanını yansıtır. Sıfır tespit güvenliği garanti etmez. OTX referansları topluluk yayınlarıdır.
Kaynağa ve gözlem zamanına göre gruplandırılmış, kaydedilmiş sayfa, ağ ve tarama aracı gözlemleri.
| E-posta ayarları | Spf lookups: 0 |
|---|---|
| DNS Koruma Sonuçları | Resolvers: 12; Blocked count: 0 |
| TLS bağlantısı | Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1, TLSv1.1, TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓ |
| Portlar | Open: 80, 443, 8080 |
| DNS server | NS: (IP: 108.162.195.97; Host: tanner.ns.cloudflare.com), (IP: 172.64.34.20; Host: carioca.ns.cloudflare.com); Zone: bttysol.top |
| Quality | Cls: 0; Seo: 36; Si s: 0.84; Fcp s: 0.76; Lcp s: 0.76; Tbt ms: 0; Performance: 100; Accessibility: 73; Best practices: 96 |
| Konum | IP: 2a06:98c1:3121::3; ASN: 13335; Org: CloudFLARENET-EU; City: London; Country: GB |
| SSL | San: *.bttysol.top, bttysol.top; Bits: 256; Chain: bttysol.top, YE1, Root YE, ISRG Root X2, ISRG Root X1; Issuer: Let's Encrypt / YE1; Serial: 0654EED9087EDA4CACCE2B95CCA9C967329D; SHA256: a02d5f7ef3c23ef9da7d4fb29d7f3cda19bd0b30b272d48525e8aae3de3358a3; Subject: bttysol.top; Valid to: 2026-12-23T09:53:18Z; Valid from: 2026-09-24T09:53:19Z |
| DNS kayıtları | A: 188.114.97.3, 188.114.96.3; NS: tanner.ns.cloudflare.com, carioca.ns.cloudflare.com; Soa: Nsname: carioca.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2416768972; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800; Aaaa: 2a06:98c1:3121::3, 2a06:98c1:3120::3 |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Message: Site does not serve any HSTS headers. |
| HTTP güvenlik ilkeleri | Xframeoptions: SAMEORIGIN; Referrerpolicy: same-origin; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| Güvenlik Duvarı | Waf: Cloudflare; Has waf: ✓ |
| Get IP | IP: 2a06:98c1:3120::3; Family: 6 |
| Kayıt bilgileri | Registrar: PDR Ltd; Registrar iana ID: 303; Registrar URL: http://publicdomainregistry.com; Created: 2026-08-09T12:08:53Z; Updated: 2026-09-24T10:47:13Z; Expires: 2027-08-09T12:08:53Z; Status: clientTransferProhibited https://icann.org/epp; Nameservers: carioca.ns.cloudflare.com, tanner.ns.cloudflare.com; Dnssec: unsigned |
| HTTP başlıkları | Headers: Server: cloudflare; Content type: text/html; charset=UTF-8; X frame options: SAMEORIGIN; Referrer policy: same-origin |
bd3c17f7…565dfc3 Modele verilen hazırlanan kopyanın SHA-256 değeri: 3d4687a8…c83345c bd3c17f70eda9443475c19cea5cc9b54647935c68730f487715034a4a565dfc3 · 288069 bytes 672410dac61a9a63878d78b8bddd1c5dbedabc5987fb9b697544e38cd4259c8f · 288357 bytes df63581949bb9204aa76d14e15ce547731b95e9fb3845a6d3cb4c9a630583eae · 287086 bytes e0eaa9f4377389d6b8acbe8af04ca94f3ede53741cc117a7398fce616738289e · 105805 bytes e0453bcc7992c664093ac3c5a34aad09242af535698b12d27cb065ea97f4594c · 118032 bytes 188.114.97.3 Cloudflare paylaşılan kenar kaynak IP gizli Edge-IP itibarı bu etki alanıyla ilişkilendirilmez. (IN) Bu gTLD için yukarıdaki kayıt şirketi, ICANN akreditasyon sözleşmesi kapsamında faaliyet gösterir. Aşağıdaki bağlantılar resmi ücret tarifesini ve güncel DNS kötüye kullanım uyum kılavuzunu sunar.
RAA §3.18, kötüye kullanım bildirimleri ve bunların ele alınmasına ilişkin gereklilikleri belirler. Bu rapor, saklanan giden bildirimleri ve daha sonraki teknik gözlemleri belgeleyebilir; ancak tek başına, bildirimin alındığını, soruşturulduğunu, düzeltildiğini veya sözleşmeye aykırı olduğunu kanıtlamaz.
188.114.97.3Toronto, CAEdge-IP itibarı bu etki alanıyla ilişkilendirilmez.
carioca.ns.cloudflare.comtanner.ns.cloudflare.comnsname: carioca.ns.cloudflare.comhostmaster: dns.cloudflare.comserial: 2416768972refresh: 10000retry: 2400expire: 604800minttl: 1800Konum, IP ağını ifade eder.
a02d5f7ef3c23ef9da7d4fb29d7f3cda19bd0b30b272d48525e8aae3de3358a3*.bttysol.topbttysol.topKaydedilmiş sertifika meta verileri. Saat dilimi içermeyen sertifika tarihleri kaydedildiği şekliyle gösterilir. Aktarım şifrelemesi, sitenin güvenilir olduğunu kanıtlamaz.
Google PageSpeed Insights — mobil performans denetimi, alan adı bttysol.top ·
Yerel toplama hattının sakladığı, zaman damgalı yanıt meta verileri. Aşağıdaki her değer, gösterilen arşiv zamanına aittir.
https://www.bttysol.top/Content-Type: text/html; charset=utf-8Cache-Control: privateSunucu: cloudflareCF-Cache-Status: DYNAMICContent-Encoding: gzip0b95167676069a859a7535ce88e2b9f82520485d0102400d6d3e38a21f7c1f72h3=":443"; ma=86400privateDYNAMICa5e22ad86ec465c5-FRAkeep-alivegziptext/html; charset=utf-8Sat, 21 Nov 2026 19:40:39 GMT{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}CP="NON CUR OUR STP STA PRE"{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=dw4q54pJsIe%2FV2y42tHwyRmJqdE%2FPJXodzf9FOHEmzvlBaMRHW5t4GrArjIXBmFMYxGR2y8V2EP8u%2FGZ0%2FfgdzIfCn4gqlbPg02CfoLQn9i1M3IyXNgbRwm8CZq5gFARz9E%3D"cloudflarecfCacheStatus;desc="DYNAMIC"chunkednosniffnoindexToplayıcının sakladığı değerler; uzun değerler toplama sırasında kısaltılmış olabilir.
Tahmini zaman bir gözlem aralığını ifade eder. Bir kayıt şirketi işlemini veya sitenin erişilemez hale geldiği kesin anı kanıtlamaz.
Ağ istekleri: 14 SHA-256 karma değerleri: 13 URLScan taraması:
URLScan, sayfanın yüklenmesi sırasında tarayıcının kaydettiği ağ isteklerini gösterir. URLScan, her istek için bir hash değeri sağlamaz. PhishDestroy, bu listeyi 2026-11-21 19:42 UTC tarihinde aldı.
Bu taramayı URLScan'da açın 01a1ff9e-80d1-7738-a796-1539e9367924 ↗
Kaydedilmiş veriler yüklenir; şüpheli site açılmaz.
| # | Ağ isteği | HTTP yöntemi · durum | Tür | Sıkıştırılmamış boyut | Yanıt gövdesi SHA-256 |
|---|
İzleyici ve kaynak toplayıcıları tarafından saklanan tarihli değişiklikler. En yeni gözlemler önce gösterilir; kaynak durumları bir kaldırma işleminin kanıtı değildir.
Erişilebilir
Kaydedilen olaylar: 8. Bu kayıtlar, toplanan kanıtları, gönderilen bildirimleri ve yayınlamayı açıklar; tam bir soruşturmanın tamamlandığını veya sitenin kaldırıldığını teyit etmez.
Yaşam döngüsü
Kayıt işleminden 104 gün 7 saat sonra bildirildi
Şüpheli URL'leri tarar, kamuya açık sonuçları inceler ve kanıtları uygun kötüye kullanım bildirim kanalları aracılığıyla göndeririz. Yukarıdaki tarihli olaylar, bu alan adı için nelerin kaydedildiğini gösterir. Aşağıdaki dizin, daha kapsamlı iş akışını açıklamaktadır.
Oluşturulan sayfayı, istekleri ve görünür altyapıyı yakalayın.
Mevcut motor sonuçlarını karşılaştırın ve analiz zaman damgasını koruyun.
Google'ın şu anda bu URL'yi güvenli olmayanlar listesinde gösterip göstermediğini kontrol edin.
Halka açık bir taramayı ve bu taramaya ait kaydedilmiş ağ ve sınıflandırma verilerini inceleyin.
Gösterge referanslarını ve ilgili topluluk istihbaratını araştırın.
Arşivlenmiş ekran görüntülerini karşılaştırın ve tarihsel bağlamı koruyun.
Eşleşen göstergeleri ve ilgili tehdit kayıtlarını arayın.
Sertifika kayıtlarını ve ilgili ana bilgisayar adlarını inceleyin.
Güvenlik çözümleyicisinin yanıtlarını karşılaştırın ve gözlemlenen engelleme işlemlerini kaydedin.
Genel DNS, TLS, HTTP ve teknoloji yüzeyini inceleyin.
Tarama, itibar kontrolü ve raporlama için kullanılan güvenlik hizmetleri aşağıda listelenmiştir. Bir hizmetin listede yer alması, söz konusu hizmetin bu belirli alan adıyla ilgili bir bildirim aldığının, kabul ettiğinin veya buna göre harekete geçtiğinin kanıtı değildir. Kaydedilen bildirimler, yukarıdaki bildirim geçmişinde görünür.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL analizi↗
 CloudflareRadar / kötüye kullanım bildirimi↗
 YandexSafe Browsing↗
 URLScan.ioGenel tarama↗
 ESETÖrnek / URL gönderimi↗
 BitdefenderURL gönderimi↗
 NortonSafe Web↗
 SymantecSite İncelemesi↗
 AviraURL bildirimi↗
 Avast / AVGURL bildirimi↗
 KasperskyOpenTIP↗
 Dr.WebÇevrimiçi tarayıcı↗
 NetcraftKötüye kullanım bildirimi↗
 PhishTankTopluluk tarafından yapılan bildirimler↗
 APWG eCXOltalama istihbaratı↗
 PhishStatsGenel yayın akışı↗
 Phish.ReportBarındırma suistimali↗
 SpamhausEtki alanı itibarı↗
 PolySwarmÇoklu motorlu analiz↗
 CheckPhishURL taraması↗
 QutteraKötü amaçlı yazılım taraması↗
 URLqueryTarayıcı analizi↗
 Criminal IPVarlık istihbaratı↗
 CRDFThreat Center↗
 Scamadviserİtibar kontrolü↗
 MyWOTTopluluk itibarı↗
Bu alan adının kaynağa göre tam geçmişini inceleyin. İndirme paketi, seçilen kaynağa ait tüm kayıtları içerir. Tarihler, orijinal alan etiketlerini korur.
Tüm kayıtları JSON olarak indir| ID | Saklanan veriler |
|---|
Benzer başlık Destek sinyali 1
Kayıt kuruluşu: PDR Yalnızca keşif 6
Her bir bağlantı çizgisi, bir etki alanının bu rapora bağlanmasının bir nedenini temsil eder. Düğüm boyutu, VirusTotal'da tespit edilen vakaları gösterir; kesikli çizgili düğümler halihazırda çevrimdışı durumdadır ve tam listeler aşağıda yer almaktadır. İlgili raporların tam listesi
Aynı favicon dosyası hash değeri ya da aynı 20 karakterle başlayan kayıtlı bir sayfa başlığı. İçerik eşleşmesi, ortak bir kimlik avı kiti veya sahibi olduğunu kanıtlamaz.
Aynı kayıt kuruluşu aracılığıyla kaydedilmiştir. Bir kayıt kuruluşu, birbiriyle hiçbir bağlantısı olmayan milyonlarca müşteriye hizmet verdiğinden, bu durum bir bağlantıyı kanıtlamaktan ziyade raporları bir araya getirmektedir.
PhishDestroy veritabanından yeni eklenen raporlar. Bu keşif bağlantıları, paylaşılan altyapı veya mülkiyet anlamına gelmez.
Bir tarayıcının ve bir tarama botunun aldığı içeriği karşılaştırın ve Keitaro trafik yönlendirmesini kontrol edin.
bttysol.top PD-8338FB401D029434FF0B Alıcı: abuse-contact@publicdomainregistry.com Registrar policy. Per PDR Ltd. d/b/a PublicDomainRegistry.com's published terms: “Explicit policy to immediately suspend domains used for phishing, 419 scams, identity fraud, malware distribution without prior notice” Applicable law. Domestic legal framework (India): IT Act 2000 §§66C–66D (identity theft, cheating by personation), Indian Penal Code §420 / Bharatiya Nyaya Sanhita §318 (fraud).
Gerçekten yaptığınız eyleme göre hareket edin. Şifre girdiyseniz: şifrenizi değiştirin ve bu şifreyi başka yerlerde de kullandıysanız, oradaki şifreleri de değiştirin. Kart bilgilerinizi ödediniz veya verdiyseniz: bankanızla veya ödeme hizmetinizle iletişime geçin. Bir dosya indirdiyseniz: cihazınızı tarayın. Ardından olayı bildirin.
Taslak sadece sizde kalır.
Öncelikle paranızı güvenceye alın: bankanızı arayın veya cüzdan onaylarınızı iptal edin. Acil önlemler →



Bir kripto cüzdanı şu anda boşaltılıyorsa, güvenlik araştırmacılarından acil yardım alın.

Dolandırıcılık ve sahtekarlık vakalarını ABD Federal Ticaret Komisyonu’na bildirin. Bildirimler, kolluk kuvvetleri tarafından kullanılan bir veritabanına kaydedilir.

Adım adım kurtarma planı içeren resmi kimlik hırsızlığı bildirimi.

Siber olayları ve kimlik avı vakalarını ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı'na bildirin.

Dolandırıcılık amaçlı e-postaları ve kısa mesajları, tespit ettiği kötü amaçlı siteleri kapatan Ulusal Siber Güvenlik Merkezi’ne iletin.
E-postareport@phishing.gov.uk Kısa mesajlar7726
AB'deki ulusal olay müdahale ekipleri (CSIRT'ler) rehberi. Ülkenize ait ekibi bulun.

Ülke ve sektöre göre arama yapılabilen, dünya çapında olay müdahale ekiplerinin yer aldığı dizin.
Kimlik avı e-postalarını Anti-Phishing Çalışma Grubu'na iletin.
E-postareportphishing@apwg.org
Ulusal Siber Suç Bildirim Portalı. Finansal dolandırıcılık vakalarında, ayrıca derhal 1930 numaralı yardım hattını arayın.
Yardım Hattı1930

Dolandırıcılık vakalarını, ACCC tarafından işletilen Ulusal Dolandırıcılıkla Mücadele Merkezi'ne bildirin.

Kanada’daki dolandırıcılık ve sahtekarlık vakalarını bildirin ve güncel dolandırıcılık uyarılarını okuyun.
Paylaştığınız bilgilere uyan adımları seçin. Bu raporun bir kopyasını kendi kayıtlarınızla birlikte saklayın.
Şüpheli siteyi kullanmayı bırakın. Gerçek hizmete resmi uygulaması veya zaten güvendiğiniz bir adres üzerinden erişin.
Orijinal e-postaları, makbuzları, mesajları ve ekran görüntülerini güvenli bir yerde saklayın. Olgulara dayalı bir zaman çizelgesi, başvurduğunuz makamın neler olduğunu anlamasına yardımcı olur. IC3 delil kılavuzu ↗
bttysol.top)Tüm ayrıntıları bilmeseniz bile — yine de şikayette bulun. Kısmi bilgiler de soruşturmalara yardımcı olmaktadır.
Bildirimde bulunmak, kaybın telafi edileceğini ya da soruşturma açılacağını garanti etmez; ancak hızla iletilen doğru işlem verileri, yetkililerin ve hizmet sağlayıcıların olayın izini sürmesine yardımcı olabilir.
Daha fazla bilgi: NIST · kimlik avı saldırılarına karşı önlemlerFBI IC3 · bildirimler ve kanıtlarFTC · geri kazanım dolandırıcılıkları
Saklanan engelleme listesi, WHOIS, DNS ve genel tarama kanıtlarını kullanarak tehdit analizi
Şimdi TaraŞüpheli alan adlarını tehdit veritabanımıza bildirin — topluluğu koruyun
BildirSon kimlik avı raporları ve gözlemlenen kullanılabilirlik değişiklikleri
İzleCanlı tehditleri izleyin veya bunun yanlış bir uyarı olduğunu düşünüyorsanız bu kayda itiraz edin
Bu rapor; kaydedilmiş sayfa görüntülerini, kayıt ve ağ verilerini, tarama aracı sonuçlarını ve PhishDestroy bildirim geçmişini bir araya getirir. Her kaynak kendi gözlem tarihini korur. Orijinal sonucu incelemek için ilgili kaynağın raporunu açın.
AI destekli analizin yazıldığı tarih . Bu metin, o dönemde mevcut olan kanıtları açıklamaktadır; daha sonra yapılacak kaynak doğrulamaları sonucunda bu bilgiler değişebilir.
Bir görüntü, gösterilen içeriği belgeler. Bir tarama aracı sonucu, ilgili sağlayıcının kontrol anındaki değerlendirmesini kaydeder. Ne geçerli bir sertifika ne de sıfır tespitli bir sonuç güvenlik garantisidir.