Cloudflare Radar

Informe de análisis
Abrir informe
PhishDestroy conserva un registro de bttysol.top. Cada fuente tiene su propia fecha; la falta de comprobaciones no demuestra seguridad.
Título de la página: “IT support – Remote Support”
Tenga extrema precaución: no ingrese credenciales o información personal.
 PDR
 188.114.97.3CloudFlare, Inc. · CDN
Puntuación de riesgo: cuanto más alta, peor · Cómo funciona esta puntuación
Selecciona lo que te haya ocurrido y marca los pasos a medida que los vas completando. Las marcas solo se guardan en este navegador.
La vista para expertos incluye todas las secciones: DNS, TLS, solicitudes de red, hash y el código JSON sin procesar.
PhishDestroy conserva un registro de bttysol.top. Cada fuente tiene su propia fecha; la falta de comprobaciones no demuestra seguridad.
El análisis detallado de PhishDestroy AI se mantiene en inglés para conservar el registro forense original.
188.114.97.3CloudFlare, Inc. · CDNPDR Captura de URLScan · 2026-11-21 19:39 UTC · SHA-256 bd3c17f7…565dfc3
Análisis de PhishDestroy, versión revisada
El análisis detallado de PhishDestroy AI se mantiene en inglés para conservar el registro forense original.
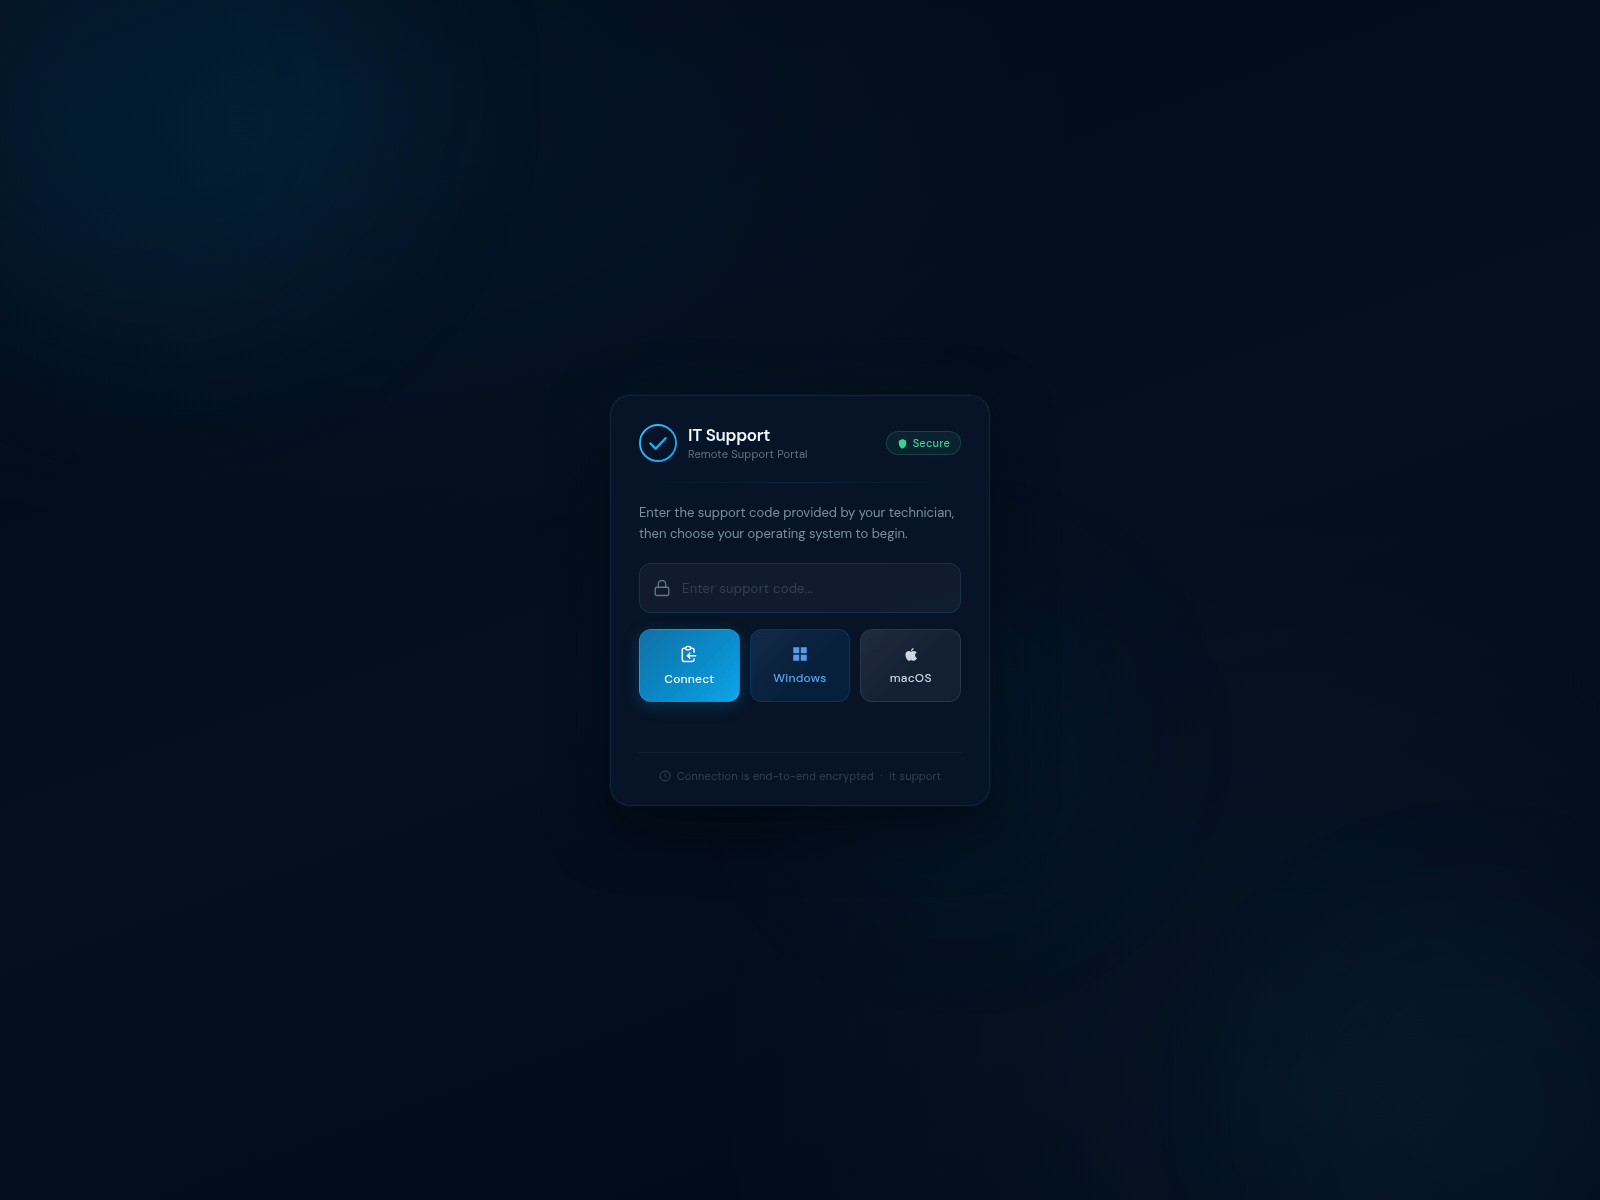
The bttysol.top domain displays a dark-themed IT Support portal titled "IT Support" with a subtitle of "Remote Support Portal" and a green "Secure" badge. The central card instructs visitors to "Enter the support code provided by your technician, then choose your operating system to begin." Below this instruction, an input field reads "Enter support code...". Three option buttons are presented: "Connect", "Windows", and "macOS". Small text at the bottom notes that the "Connection is end-to-end encrypted" and mentions "IT support". Registration records show the address was created on 9 Aug 2026 through registrar PDR Ltd. and it still answered requests on 21 Nov 2026 at 20:39 UTC. While the page mimics standard remote assistance tooling, visitors should independently verify that any support code originates from a trusted IT professional before interacting with the form.
Pages requesting a support code and operating system typically serve to bridge a visitor into a live remote-desktop session or initiate the download of an unauthorized remote-management tool. If the session is initiated by an unsolicited phone call, pop-up alert, or email claiming your device is compromised, the remote connection allows malicious actors to install persistent monitoring tools, inspect sensitive files, or alter system settings. Real IT organizations use official, pre-vouched administrative channels and enterprise-managed endpoints rather than arbitrary web domains.
If you were directed here by an unexpected caller or pop-up, do not enter codes or download installers. Reach out to your organization's verified IT department through known contact channels instead. If you already ran an installer or shared a session code, disconnect your network immediately, audit your installed applications for unfamiliar remote-access utilities, and perform a thorough antivirus scan.
Informe de análisis
Abrir informeCaptura de la página
SHA-256 1c9fc0f8…9293440
Instantánea del monitor almacenada por separado; no sustituye al registro principal del informe ni determina la disponibilidad actual.
15 / 100 · puntuación heurística · 0 referencias de marca · 0 clasificaciones
Solo heurística de contenido; no es la puntuación definitiva
Abrir informeEste análisis de monitorización anticuado es independiente del análisis principal de PhishDestroy que figura más arriba. Una puntuación heurística no es una probabilidad cuantificada.
Metadatos de generación narrativa
Abrir informeLa fecha de generación de la narrativa es independiente de las fechas de observación. Se trata de los campos de publicación conservados, no de una detección adicional independiente.
Los resultados reflejan la hora de recopilación de cada fuente. Cero detecciones no garantizan la seguridad. Las referencias de OTX son publicaciones de la comunidad.
Observaciones almacenadas de la página, la red y los escáneres, agrupadas por fuente y hora de observación.
| Configuración del correo electrónico | Spf lookups: 0 |
|---|---|
| Resultados de DNS de protección | Resolvers: 12; Blocked count: 0 |
| Conexión TLS | Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1, TLSv1.1, TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓ |
| Puertos | Open: 80, 443, 8080 |
| DNS server | NS: (IP: 108.162.195.97; Host: tanner.ns.cloudflare.com), (IP: 172.64.34.20; Host: carioca.ns.cloudflare.com); Zone: bttysol.top |
| Quality | Cls: 0; Seo: 36; Si s: 0.84; Fcp s: 0.76; Lcp s: 0.76; Tbt ms: 0; Performance: 100; Accessibility: 73; Best practices: 96 |
| Ubicación | IP: 2a06:98c1:3121::3; ASN: 13335; Org: CloudFLARENET-EU; City: London; Country: GB |
| SSL | San: *.bttysol.top, bttysol.top; Bits: 256; Chain: bttysol.top, YE1, Root YE, ISRG Root X2, ISRG Root X1; Issuer: Let's Encrypt / YE1; Serial: 0654EED9087EDA4CACCE2B95CCA9C967329D; SHA256: a02d5f7ef3c23ef9da7d4fb29d7f3cda19bd0b30b272d48525e8aae3de3358a3; Subject: bttysol.top; Valid to: 2026-12-23T09:53:18Z; Valid from: 2026-09-24T09:53:19Z |
| Registros DNS | A: 188.114.97.3, 188.114.96.3; NS: tanner.ns.cloudflare.com, carioca.ns.cloudflare.com; Soa: Nsname: carioca.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2416768972; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800; Aaaa: 2a06:98c1:3121::3, 2a06:98c1:3120::3 |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Message: Site does not serve any HSTS headers. |
| Políticas de seguridad HTTP | Xframeoptions: SAMEORIGIN; Referrerpolicy: same-origin; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| Cortafuegos | Waf: Cloudflare; Has waf: ✓ |
| Get IP | IP: 2a06:98c1:3120::3; Family: 6 |
| Ficha de registro | Registrar: PDR Ltd; Registrar iana ID: 303; Registrar URL: http://publicdomainregistry.com; Created: 2026-08-09T12:08:53Z; Updated: 2026-09-24T10:47:13Z; Expires: 2027-08-09T12:08:53Z; Status: clientTransferProhibited https://icann.org/epp; Nameservers: carioca.ns.cloudflare.com, tanner.ns.cloudflare.com; Dnssec: unsigned |
| Encabezados HTTP | Headers: Server: cloudflare; Content type: text/html; charset=UTF-8; X frame options: SAMEORIGIN; Referrer policy: same-origin |
bd3c17f7…565dfc3 SHA-256 de la copia preparada que se ha proporcionado al modelo: 3d4687a8…c83345c bd3c17f70eda9443475c19cea5cc9b54647935c68730f487715034a4a565dfc3 · 288069 bytes 672410dac61a9a63878d78b8bddd1c5dbedabc5987fb9b697544e38cd4259c8f · 288357 bytes df63581949bb9204aa76d14e15ce547731b95e9fb3845a6d3cb4c9a630583eae · 287086 bytes e0eaa9f4377389d6b8acbe8af04ca94f3ede53741cc117a7398fce616738289e · 105805 bytes e0453bcc7992c664093ac3c5a34aad09242af535698b12d27cb065ea97f4594c · 118032 bytes 188.114.97.3 Cloudflare borde compartido IP de origen oculta La reputación de Edge-IP no se atribuye a este dominio. (IN) Para este gTLD, el registrador indicado arriba opera en virtud de un acuerdo de acreditación de la ICANN. Los enlaces siguientes ofrecen el baremo oficial de tarifas y las directrices vigentes de cumplimiento sobre el abuso del DNS.
El artículo 3.18 del RAA establece los requisitos relativos al contacto en caso de abuso y a la gestión de los casos. Este informe puede documentar los avisos salientes almacenados y las observaciones técnicas posteriores; por sí solo, no constituye prueba de recepción, investigación, corrección o incumplimiento contractual.
188.114.97.3Toronto, CALa reputación de Edge-IP no se atribuye a este dominio.
carioca.ns.cloudflare.comtanner.ns.cloudflare.comnsname: carioca.ns.cloudflare.comhostmaster: dns.cloudflare.comserial: 2416768972refresh: 10000retry: 2400expire: 604800minttl: 1800La ubicación corresponde a la red IP.
a02d5f7ef3c23ef9da7d4fb29d7f3cda19bd0b30b272d48525e8aae3de3358a3*.bttysol.topbttysol.topMetadatos del certificado guardados. Las fechas del certificado sin zona horaria se muestran tal como se almacenaron. El cifrado del transporte no demuestra que el sitio sea de confianza.
Google PageSpeed Insights — auditoría de rendimiento móvil de bttysol.top ·
Metadatos de respuesta con marca de tiempo conservados por la canalización de recopilación local. Cada valor siguiente corresponde a la hora de archivado mostrada.
https://www.bttysol.top/Content-Type: text/html; charset=utf-8Cache-Control: privateServidor: cloudflareCF-Cache-Status: DYNAMICContent-Encoding: gzip0b95167676069a859a7535ce88e2b9f82520485d0102400d6d3e38a21f7c1f72h3=":443"; ma=86400privateDYNAMICa5e22ad86ec465c5-FRAkeep-alivegziptext/html; charset=utf-8Sat, 21 Nov 2026 19:40:39 GMT{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}CP="NON CUR OUR STP STA PRE"{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=dw4q54pJsIe%2FV2y42tHwyRmJqdE%2FPJXodzf9FOHEmzvlBaMRHW5t4GrArjIXBmFMYxGR2y8V2EP8u%2FGZ0%2FfgdzIfCn4gqlbPg02CfoLQn9i1M3IyXNgbRwm8CZq5gFARz9E%3D"cloudflarecfCacheStatus;desc="DYNAMIC"chunkednosniffnoindexValores conservados por el recopilador; los valores largos pueden acortarse durante la recopilación.
Una hora estimada describe una ventana de observación. No demuestra una acción del registrador ni el momento exacto en que un sitio dejó de estar disponible.
Solicitudes de red: 14 Hash SHA-256: 13 Análisis de URLScan:
Solicitudes de red que el navegador URLScan ha registrado al cargar la página. URLScan no proporciona un hash para cada solicitud. PhishDestroy recuperó esta lista el 2026-11-21 19:42 UTC.
Abre este análisis en URLScan 01a1ff9e-80d1-7738-a796-1539e9367924 ↗
Carga los datos guardados; no se abre el sitio sospechoso.
| # | Solicitud de red | Método HTTP · estado | Tipo | Tamaño sin comprimir | SHA-256 del cuerpo de la respuesta |
|---|
Cambios fechados conservados por el monitor y los recopiladores de fuentes. Las observaciones más recientes aparecen primero; el estado de una fuente no prueba una retirada.
Accesible
Eventos registrados: 8. Estos registros describen las pruebas recopiladas, las notificaciones enviadas y la publicación; no confirman que se haya completado la investigación ni que se haya procedido al cierre del sitio.
Ciclo de vida
Notificado 104 d 7 h después del registro
Analizamos las URL sospechosas, examinamos los resultados públicos y enviamos las pruebas a través de los canales adecuados de denuncia de abusos. Los eventos fechados que aparecen arriba muestran lo que se ha registrado para este dominio. El directorio que figura a continuación explica el flujo de trabajo en su conjunto.
Captura la página renderizada, las solicitudes y la infraestructura visible.
Compara los resultados de los motores disponibles y conserva la marca de tiempo del análisis.
Comprueba si Google tiene actualmente esa URL catalogada como insegura.
Examina un análisis público y sus datos registrados de red y clasificación.
Busca referencias a indicadores e información relacionada de la comunidad.
Compara capturas archivadas y conserva el contexto histórico.
Busca indicadores coincidentes y registros de amenazas asociados.
Inspeccionar los registros de certificados y los nombres de host relacionados.
Comparar las respuestas del resolutor de seguridad y registrar los bloqueos observados.
Inspecciona el DNS público, el TLS, el HTTP y la superficie tecnológica.
A continuación se enumeran los servicios de seguridad utilizados para el escaneo, las comprobaciones de reputación y la notificación de incidencias. El hecho de que un servicio aparezca en la lista no implica que haya recibido, aceptado o tomado medidas respecto a este dominio en concreto. Las notificaciones registradas aparecen en el historial de notificaciones anterior.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalAnálisis de URL↗
 CloudflareRadar / denuncia de abusos↗
 YandexSafe Browsing↗
 URLScan.ioEscaneo público↗
 ESETEjemplo / Envío de URL↗
 BitdefenderEnvío de URL↗
 NortonSafe Web↗
 SymantecRevisión del sitio web↗
 AviraNotificación de URL↗
 Avast / AVGNotificación de URL↗
 KasperskyOpenTIP↗
 Dr.WebEscáner en línea↗
 NetcraftDenuncia de abusos↗
 PhishTankDenuncias de la comunidad↗
 APWG eCXInformación sobre phishing↗
 PhishStatsCanal público↗
 Phish.ReportAbuso de alojamiento↗
 SpamhausReputación del dominio↗
 PolySwarmAnálisis con múltiples motores↗
 CheckPhishAnálisis de URL↗
 QutteraAnálisis de malware↗
 URLqueryAnálisis del navegador↗
 Criminal IPInteligencia de activos↗
 CRDFThreat Center↗
 ScamadviserComprobación de reputación↗
 MyWOTReputación en la comunidad↗
Explora el historial completo de este dominio por fuente. La descarga incluye todos los registros de la fuente seleccionada. Las fechas conservan sus etiquetas de campo originales.
Descargar todos los registros en formato JSON| ID | Datos almacenados |
|---|
Título similar Señal de apoyo 1
Registrador: PDR Solo para consulta 6
Cada radio representa un motivo por el que un dominio está vinculado a este informe. El tamaño de los nodos indica las detecciones de VirusTotal, los nodos con línea discontinua ya están fuera de línea y las listas completas se incluyen a continuación. Lista completa de informes relacionados
El mismo hash del archivo del favicon, o un título de página registrado que comience con los mismos 20 caracteres. Una coincidencia en el contenido no implica que se trate de un kit de phishing compartido ni que tengan el mismo propietario.
Registrados a través del mismo proveedor de registro. Un proveedor de registro presta servicio a millones de clientes que no tienen relación entre sí, por lo que este dato solo agrupa los registros, en lugar de demostrar que exista un vínculo.
Informes agregados recientemente de la base de datos PhishDestroy. Estos enlaces de descubrimiento no implican infraestructura ni propiedad compartida.
Compara lo que reciben un navegador y un rastreador, y comprueba si hay enrutamiento de tráfico de Keitaro.
bttysol.top PD-8338FB401D029434FF0B Destinatario: abuse-contact@publicdomainregistry.com Registrar policy. Per PDR Ltd. d/b/a PublicDomainRegistry.com's published terms: “Explicit policy to immediately suspend domains used for phishing, 419 scams, identity fraud, malware distribution without prior notice” Applicable law. Domestic legal framework (India): IT Act 2000 §§66C–66D (identity theft, cheating by personation), Indian Penal Code §420 / Bharatiya Nyaya Sanhita §318 (fraud).
Actúa en función de lo que hayas hecho realmente. Si has introducido una contraseña: cámbiala y cambia también cualquier lugar en el que la hayas vuelto a utilizar. Si has pagado o facilitado los datos de tu tarjeta: ponte en contacto con tu banco o con el servicio de pago. Si has descargado un archivo: analiza el dispositivo. A continuación, denuncia el incidente.
El borrador solo lo conservas tú.
Lo primero es poner a salvo tu dinero: llama a tu banco o revoca las autorizaciones de tu monedero digital. Medidas inmediatas →



Ayuda de emergencia por parte de investigadores de seguridad cuando una cartera de criptomonedas está siendo vaciada en este mismo momento.

Denuncia las estafas y los fraudes a la Comisión Federal de Comercio de EE. UU. Las denuncias se incorporan a una base de datos utilizada por las fuerzas del orden.

Denuncia oficial de robo de identidad con un plan de recuperación paso a paso.

Denuncia los incidentes cibernéticos y el phishing a la Agencia de Ciberseguridad y Seguridad de las Infraestructuras de EE. UU.

Reenvía los correos electrónicos y mensajes de texto fraudulentos al Centro Nacional de Ciberseguridad, que se encarga de eliminar los sitios maliciosos que detecta.
Correo electrónicoreport@phishing.gov.uk Mensajes de texto7726
Directorio de equipos nacionales de respuesta a incidentes (CSIRT) de la UE. Encuentra el equipo de tu país.

Directorio mundial de equipos de respuesta a incidentes, con búsqueda por país y sector.
Reenvía los correos electrónicos de phishing al Grupo de Trabajo contra el Phishing.
Correo electrónicoreportphishing@apwg.org
Portal nacional de denuncia de delitos cibernéticos. En caso de fraude financiero, llama también inmediatamente a la línea de ayuda 1930.
Línea de ayuda1930
Denuncia los delitos cibernéticos al Centro Australiano de Ciberseguridad y a la policía.

Denuncia las estafas al Centro Nacional contra el Fraude, gestionado por la ACCC.

Denuncia fraudes y estafas en Canadá y consulta las alertas de estafas actuales.
Elige los pasos que correspondan a lo que compartiste. Guarda una copia de este informe junto con tus propios registros.
Deja de usar el sitio sospechoso. Abre el servicio real desde su aplicación oficial o una dirección en la que ya confíes.
Guarda los correos originales, recibos, mensajes y capturas de pantalla en un lugar seguro. Una cronología objetiva ayuda a la autoridad receptora a entender lo ocurrido. Guía sobre la evidencia del IC3 ↗
bttysol.top)Aunque no tengas todos los detalles — presenta la denuncia de todos modos. Incluso la información parcial sigue siendo útil para las investigaciones.
Una denuncia no garantiza la recuperación de los fondos ni una investigación, pero unos datos de transacción precisos y aportados con rapidez pueden ayudar a las autoridades y a los proveedores de servicios a rastrear el incidente.
Más información: NIST · respuesta al phishingFBI IC3 · denuncias y pruebasFTC · estafas de recuperación
Análisis de amenazas utilizando listas de bloqueo almacenadas, WHOIS, DNS y evidencia de escaneo público
Escanear ahoraEnvía los dominios sospechosos a nuestra base de datos de amenazas: protege a la comunidad
DenunciarInformes de phishing recientes y cambios de disponibilidad observados
MonitorizarSupervisa las amenazas en tiempo real o impugna esta entrada si crees que se trata de un falso positivo.
Este informe combina capturas de página guardadas, datos de registro y de red, resultados de escáneres y el historial de denuncias de PhishDestroy. Cada fuente conserva su propia fecha de observación. Abre el informe de una fuente para consultar el resultado original.
El análisis asistido por AI se redactó el . En él se describen los datos disponibles en aquel momento; las comprobaciones posteriores de las fuentes pueden dar lugar a cambios.
Una captura documenta lo que se mostraba. Un resultado de escáner registra la evaluación de ese proveedor en el momento de su comprobación. Ni un certificado válido ni un resultado sin detecciones garantizan la seguridad.